관리자는 실수로 데이터가 삭제되지 않도록 클러스터를 잠글 수 있습니다. 잠금은 Azure Data Explorer 역할 기반 액세스 제어를 사용하여 설정된 모든 사용자 권한을 재정의합니다.
Azure Portal에서 삭제 또는 수정을 방지하는 삭제 또는 읽기 전용 잠금을 설정할 수 있습니다. 다음 표에서는 각 잠금에서 제공하는 사용 권한을 설명합니다.
| 잠금 수준 | 설명 |
|---|---|
| Delete | 권한 있는 사용자는 클러스터를 읽고 수정할 수 있지만 삭제할 수는 없습니다. |
| 읽기 전용 | 권한 있는 사용자는 클러스터를 읽을 수 있지만 삭제하거나 업데이트할 수는 없습니다. 이 잠금을 적용하는 것은 승인된 모든 사용자를 읽기 권한자 역할이 제공하는 권한으로 제한하는 것과 유사합니다. |
이 문서에서는 Azure Portal을 사용하여 클러스터를 잠그고 잠금을 해제하는 방법을 설명합니다. 포털을 사용하여 Azure 리소스를 잠그는 방법에 대한 자세한 내용은 인프라를 보호하기 위해 리소스 잠금을 참조하세요. 프로그래밍 방식으로 클러스터를 잠그는 방법에 대한 자세한 내용은 관리 잠금 - 리소스 수준에서 만들기 또는 업데이트를 참조하세요.
Important
실수로 인한 삭제 및 코드로서의 인프라 시나리오를 모두 보호하기 위해 클러스터에 잠금을 적용하는 것이 좋습니다. Terraform과 같은 도구를 사용하여 클러스터 인프라를 관리하는 경우 읽기 전용 잠금이 필수적입니다. Terraform은 읽기 전용 속성의 변경 내용을 감지하면 클러스터를 삭제하고 다시 만들 수 있으므로 데이터가 완전히 손실됩니다. ARM 잠금은 이 파괴적인 동작을 방지합니다.
Azure Portal에서 클러스터 잠금
Azure Portal에 로그인합니다.
Azure Data Explorer 클러스터로 이동합니다.
왼쪽 메뉴의 설정에서 잠금을 선택합니다.
추가를 선택합니다.
잠금의 이름과 잠금 수준을 입력합니다. 필요에 따라 잠금을 설명하는 메모를 추가합니다.

Azure Portal에서 클러스터 잠금 해제
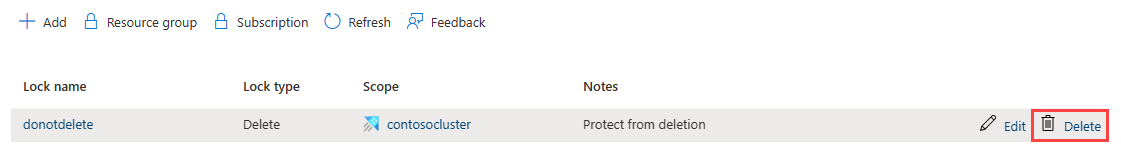
잠금을 삭제하려면 잠금이 나타나는 행에서 삭제 단추를 선택합니다.