Important
이 기능은 공개 미리보기 단계에 있습니다. 계정 관리자는 계정 콘솔 미리 보기 페이지에서 이 기능에 대한 액세스를 관리할 수 있습니다. 계정 수준 미리 보기 관리를 참조하세요.
메모
프라이빗 네트워크 게이트웨이는 프리미엄 요금제가 필요합니다. 사설 네트워크 게이트웨이 청구는 2026년 12월 1일부터 시작됩니다. 사설 네트워크 게이트웨이 청구도 참조하세요.
프라이설 네트워크 게이트웨이는 Azure Databricks의 서버리스 컴퓨트를 하나의 관리 게이트웨이를 통해 VNet 내 하나 이상의 리소스와 연결합니다.
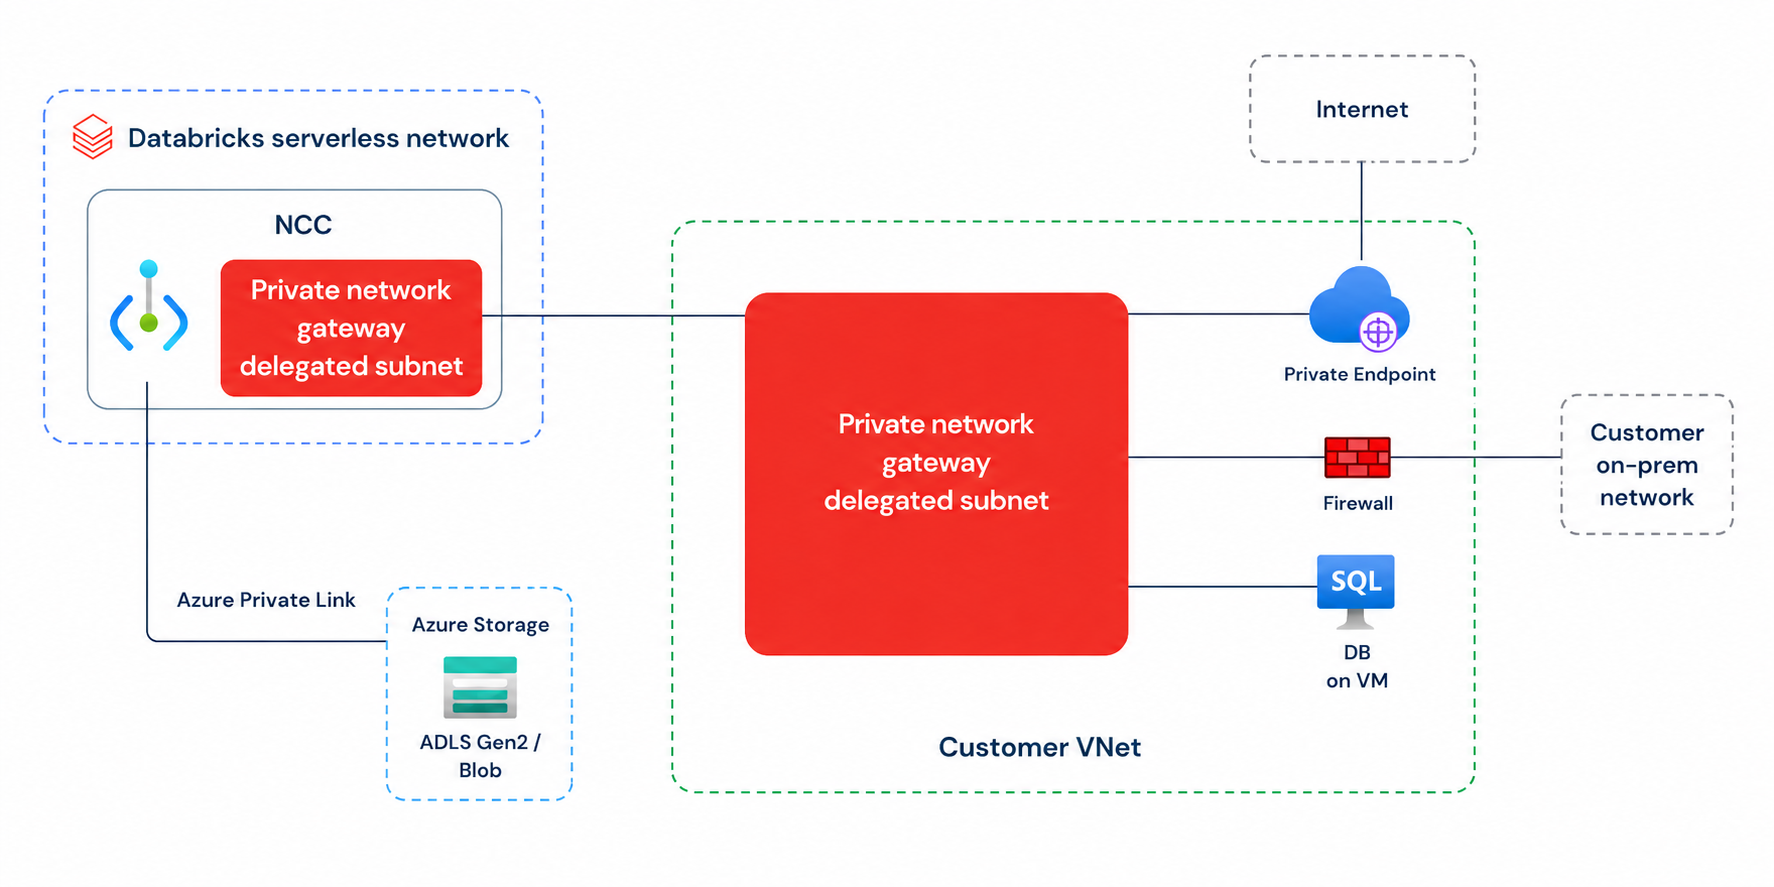
VNet의 한 서브넷을 Azure Databricks에 위임하면, 서버리스 환경은 서브넷이 접근할 수 있는 자원, 예를 들어 ExpressRoute를 통한 온프레미스 시스템이나 VPN과 같은 VNet에 전이적으로 연결된 네트워크까지 접근할 수 있습니다.
Databricks는 프라이머 네트워크 게이트웨이에 전용 서브넷을 새로 만들고 이를 Azure Databricks에 위임할 것을 권장합니다. 게이트웨이를 통해 도달하려는 모든 자원 대상에 대한 하위 연결망이 서브넷에 있는지 확인하세요.
프라이빗 네트워크 게이트웨이는 Private Link를 대체하는 것이 아니라 보완합니다:
- 객체 저장소와 같은 특정 클라우드 관리 자원에 직접 사적인 연결을 위해 Private Link 프라이빗 엔드포인트 규칙을 사용하세요.
- 개인 네트워크 게이트웨이를 사용해 VNet이나 연결된 네트워크 내 자원에 접근하거나, 서버 없는 이그레스를 자체 방화벽이나 전용 이그레스 경로를 통해 라우팅하세요.
사설 네트워크 게이트웨이를 설정하려면 ' 사설 네트워크 게이트웨이 설정'을 참조하세요.
Overview
프라이버설 네트워크 게이트웨이는 단일 설정으로 여러 서버 없는 연결 요구를 해결합니다:
- 자원별 온보딩 없이 광범위한 연결성. 각 리소스별로 별도의 프라이빗 엔드포인트를 설정하지 않고도 연결된 ExpressRoute나 VPN을 통해 VNet 내 많은 자원이나 온프레미스 시스템에 접근할 수 있습니다.
- 자신의 보안 장비를 통해 탈출하세요. 서버리스 이그레스를 자체 방화벽이나 네트워크 보안 장비(예: 팔로알토나 클라우드 제공업체의 방화벽 서비스)를 통해 트래픽이 네트워크 밖으로 나가기 전에 콘텐츠 검사를 하도록 유도하세요.
- 안정적이고 식별 가능한 소스 IP 주소. 서버 없이 자신의 IP 주소 집합에서 이그레스를 보내 하위 시스템이 네트워크 계층에서 트래픽을 식별할 수 있게 하세요. 이는 다중 테넌트 환경에서 안전한 허용 목록에 유용합니다.
또한 서버 없는 컴퓨트가 인터넷에 도달하는 방식을 제어하기 위해 프라이설 네트워크 게이트웨이를 사용할 수도 있습니다:
- 자체 보안 어플라이언스를 통해 서버리스 인터넷 액세스를 방화벽으로 보호하세요.
- 자신만의 전용 IP 주소 세트에서 인터넷에 접속하세요.
작동 방식
프라이빗 네트워크 게이트웨이를 만들면, Azure Databricks가 VNet에서 위임한 Microsoft.Databricks/workspaces 서브넷에 게이트웨이를 주입합니다. 설정한 목적지로 가는 서버리스 트래픽은 게이트웨이를 거쳐 VNet으로 흘러가고, ExpressRoute나 VPN을 통한 온프레미스 시스템과 같은 전이 연결 네트워크도 포함해 VNet이 라우팅하는 모든 네트워크로 이어집니다.
Azure Databricks는 각 연결 목적지와 일치하는 첫 번째 경로를 우선순위 순서로 설정한 네트워크 경로와 비교하여 아웃바운드 서버리스 트래픽을 평가합니다:
| Priority | Path | 적용 대상 |
|---|---|---|
| 1 | 프라이빗 엔드포인트 규칙 (Private Link) | 프라이빗 엔드포인트 규칙이 있는 특정 클라우드 관리 자원으로의 트래픽입니다. |
| 2 | AWS: Amazon S3와 DynamoDB용 게이트웨이 엔드포인트입니다. Azure: 서비스 엔드포인트. | 해당 엔드포인트와 일치하는 트래픽은 클라우드 제공업체의 백본에 남아 게이트웨이가 덮어쓸 수 없습니다. |
| 3 | 사설 네트워크 게이트웨이 | 모드에서 SPECIFIC_DESTINATIONS 설정하는 목적지들, 또는 모드에서 ALL_TRAFFIC 남은 모든 탈출구를 설정하는 것들입니다. |
| 4 | 기본 Azure Databricks 서버리스 송신 | 그 밖의 모든 아웃바운드 트래픽. |
Azure 서비스 엔드포인트는 공개된 Azure PaaS 리소스만 도달할 수 있습니다. 그들은 개인 전용 자원을 포함하지 않습니다. 블롭 스토리지는 항상 Azure 서비스 엔드포인트 경로를 거쳐 라우팅되며, 프라이빗 네트워크 게이트웨이로는 오버라이드할 수 없습니다.
프라이설 네트워크 게이트웨이는 기존의 서버리스 네트워킹과 다음과 같이 작동합니다:
- 기존 NCC 재사용: 프라이설 네트워크 게이트웨이는 새로운 객체 모델을 도입하는 대신 기존 네트워크 연결 구성(NCC) 을 재사용합니다. NCC는 서버 없는 네트워킹을 관리하는 계정 수준의 객체입니다. NCC 내에 프라이시트 네트워크 게이트웨이를 만들고 그 NCC를 워크스페이스에 연결하면, 해당 워크스페이스의 서버리스 제품들이 자동으로 게이트웨이를 사용할 수 있습니다.
-
이그레스 컨트롤은 게이트웨이 목적지를 자동으로 허용합니다: 프라이버시 네트워크 게이트웨이를 모드로
SPECIFIC_DESTINATIONS설정하면, Azure Databricks는 서버리스 이그레스 제어에서 지정한 목적지를 자동으로 허용합니다. 네트워크 정책에 별도로 추가할 필요는 없습니다. 이는 네트워크 부하 분산기에 Private Link 항목으로 추가된 도메인이 암묵적으로 허용 목록에 포함된 방식과 유사합니다. 하지만 사설 네트워크 게이트웨이가ALL_TRAFFIC모드인 경우, 게이트웨이를 통해 연결하려는 모든 대상에 대해 해당 대상을 아웃바운드 네트워크 정책에 명시적으로 추가해야 합니다. 자세한 내용은 서버리스 이그레스 제어란 무엇인가를 참조하세요. -
프라이빗 엔드포인트 규칙이 우선권을 가집니다: 특정 리소스에 대해 프라이빗 엔드포인트 규칙이 존재하면, 해당 리소스로 가는 트래픽은 모드 내
ALL_TRAFFIC에서도 프라이비시 네트워크 게이트웨이가 아닌 프라이빗 엔드포인트를 사용합니다.
메모
프라이설 네트워크 게이트웨이는 VNet 및 전이 연결 네트워크의 자원에 연결됩니다. 게이트웨이 VPC 엔드포인트를 통해 접근 가능한 클라우드 관리 서비스에는 연결되지 않습니다.
교통 모드
게이트웨이는 생성 시점에 따라 traffic_mode 두 가지 모드 중 하나로 트래픽을 라우팅합니다.
-
SPECIFIC_DESTINATIONS;destinations에 나열한 DNS 이름만 게이트웨이를 통해 라우팅합니다. 다른 모든 트래픽은 기존 라우팅 규칙을 따릅니다. 이 모드는 관련 없는 트래픽에 영향을 주지 않으면서 세밀한 제어를 제공하기 때문에 대부분의 사용 사례에 권장됩니다. -
ALL_TRAFFIC; 서버리스 컴퓨트에서 나오는 모든 아웃바운드 트래픽을 게이트웨이를 통해 라우팅하지만, Private Link와 같은 더 구체적인 경로와 일치하는 트래픽은 제외됩니다. 모든 아웃바운드 트래픽이 사용자 소유의 방화벽 또는 보안 장비를 통과해야 하는 경우 이 모드를 사용하세요.
SPECIFIC_DESTINATIONS 모드에서는 목적지 접미사 일치가 지원됩니다. 예를 들어 mydb.contoso.com을 지정하면 sub.mydb.contoso.com와도 일치합니다.
제한점
공개 미리 보기에서는 다음 제한 사항이 적용됩니다.
- 게이트웨이와 그 서브넷은 NCC와 동일한 영역에 있어야 합니다.
- 게이트웨이는 계정 콘솔, Networking v1 REST API, 또는 Terraform을 통해 구성할 수 있습니다.
- Azure 게이트웨이는 10, 30, 50, 100 Gbps의 대역폭 계층을 지원합니다. 계정 콘솔은 처음에 30 Gbps를 선택합니다.
- 게이트웨이는 VNet과 전이 연결 네트워크의 자원에 연결됩니다. Azure Data Lake Storage와 같은 클라우드 호스팅 서비스에는 연결되지 않으며, 이 서비스는 서비스 엔드포인트를 사용합니다.
- 게이트웨이는 서버리스 Azure Databricks 런타임 제품과 AI 서비스를 지원합니다.
- NCC는 최대 두 개의 게이트웨이만 지원합니다. 게이트웨이는 최대 두 개의 DNS 리졸버와 최대 100개의 목적지를 지원합니다.