클라우드용 Microsoft Defender CNAPP(클라우드 네이티브 애플리케이션 보호 플랫폼)으로서 다중 클라우드 환경에서 서버리스 워크로드에 대한 가시성, 보안 및 자세 관리를 제공합니다. 범위를 Azure Web Apps, Azure Functions 및 AWS(Amazon Web Services) 람다로 확장합니다.
서버리스 보호는 사용자 환경에서 Web Apps, Azure Functions 및 AWS 람다 함수를 자동으로 검색하고 인벤토리를 검색합니다. 검색 후 클라우드용 Defender 잘못된 구성, 취약성 및 안전하지 않은 종속성을 식별합니다. 그런 다음 조직에서 동적 서버리스 아키텍처의 위험을 줄이는 데 도움이 되는 수정 지침 및 지속적인 자세 평가를 제공합니다.
이 기능에 대한 클라우드 가용성 에 대해 자세히 알아봅니다.
서버리스 보호 요구 사항 및 가용성
메모
8월 18일부터는 오래된 권고사항이 삭제됩니다. 이 변경은 추천이 구독에 포함되어 있다면 보안 점수에 영향을 줄 수 있습니다. 구독에 서버 없는 보장을 유지하려면 아래에 공유된 단계에 따라 서버리스 보호를 활성화하세요(청구 적용).
서버리스 보호는 Defender Defender CSPM(클라우드 보안 상태 관리) 계획의 일부로 사용할 수 있습니다.
서버리스 보호를 사용하도록 설정하려면 구독에서
현재 사용 가능한 기능은 포털에 따라 다릅니다. 다음 표에서는 각 포털에서 사용할 수 있는 기능을 보여 줍니다.
| 특징 | 클라우드용 Defender의 포털 | 디펜더 포털 |
|---|---|---|
| Defender CSPM 플랜을 통한 온보딩 | 
|

|
| 잘못된 구성 권장 사항 검토 |
|
|
| Cloud Security Explorer를 사용하여 쿼리 빌드 |
|
|
| 클라우드 인벤토리에서 워크로드 탐색 |
|
|
| 공격 경로 조사 |
|
|
| 취약점 평가 | - |
|
가용성을 보려면 클라우드 지원을 참조하세요.
서버리스 리소스 에 대한 제한 사항을 참조하세요.
서버리스 보호의 이점
클라우드용 Defender는 다음 기능을 사용하여 지속적인 가시성 및 위험 평가를 제공하여 CSPM 기능을 서버리스 워크로드로 확장합니다.
- 자동 리소스 검색: 모든 서버리스 리소스(Azure Functions, Web Apps, AWS Lambda)를 검색하고 통합 인벤토리에 나열합니다.
- 지속적인 자세 평가: 퍼블릭 엔드포인트, 약한 인증 및 누락된 암호화와 같은 위험에 대한 구성을 평가합니다.
-
구성 오류 감지: 다음 항목의 위험을 강조합니다:
- 액세스 제어: 네트워크 노출을 제한하고 인증을 적용합니다.
- ID 및 권한: 횡적 이동, 데이터 반출 및 권한 남용을 방지하는 데 도움이 됩니다.
- 코드 무결성: AWS 람다 코드 서명 바이패스 위험과 같은 무단 코드 변경으로부터 보호할 수 있습니다.
- 취약성 평가: 함수 패키지에서 취약한 종속성을 검사하고 수정 지침을 제공합니다.
- 공격 경로 분석: 위험 수준이 높은 문제의 우선 순위를 지정할 수 있도록 서버리스 리소스를 포함하는 잠재적인 공격 체인을 매핑합니다.
클라우드용 Defender 이러한 기능을 사용하여 조직이 동적 클라우드 환경에서 서버리스 워크로드를 보호하는 데 도움을 줍니다.
이러한 핵심 이점 외에도 클라우드용 Defender 서버리스 보안은 광범위한 CNAPP 비전과 일치하여 수명 주기 내내 애플리케이션을 보호합니다.
서버리스 보호는 Defender 포털에도 통합됩니다. 이 통합은 단일 인터페이스에서 잘못된 구성 검색, 공격 경로 분석 및 취약성 평가에 대한 가시성을 제공합니다.
서버리스 보호 작동 방식
클라우드용 Defender의 서버리스 보호는 자동화된 검색, 지속적인 모니터링 및 위험 평가의 조합을 통해 작동합니다. Defender CSPM 계획을 사용하도록 설정하고 서버리스 보호 구성 요소를 활성화하면 클라우드용 Defender는 클라우드 환경을 검색하여 Azure Web Apps, Azure Functions 및 AWS Lambda 함수를 포함한 모든 서버리스 리소스를 식별합니다.
클라우드용 Defender는 리소스를 검색한 후 해당 구성 및 런타임 환경을 지속적으로 모니터링합니다. 일련의 보안 모범 사례 및 규정 준수 표준에 대해 이러한 리소스를 평가하여 잘못된 구성, 취약성 및 안전하지 않은 종속성을 식별합니다. 위험을 감지하면 클라우드용 Defender는 문제를 해결하는 데 도움이 되는 자세한 수정 단계를 사용하여 보안 권장 사항을 생성합니다.
환경에 서버리스 보호 기능을 활성화하세요
다음 단계를 사용하여 각 환경에서 서버리스 보호를 활성화하세요. Defender CSPM 설정을 변경하려면 적절한 권한이 필요합니다.
애저 (Azure)
Azure Portal에 로그인합니다.
클라우드용 Microsoft Defender> 환경 설정 이동합니다.
서버리스 보호를 활성화하고 싶은 Azure 구독을 선택하세요.
Defender CSPM을 선택하고 Serverless 보호 토글을 켜세요.
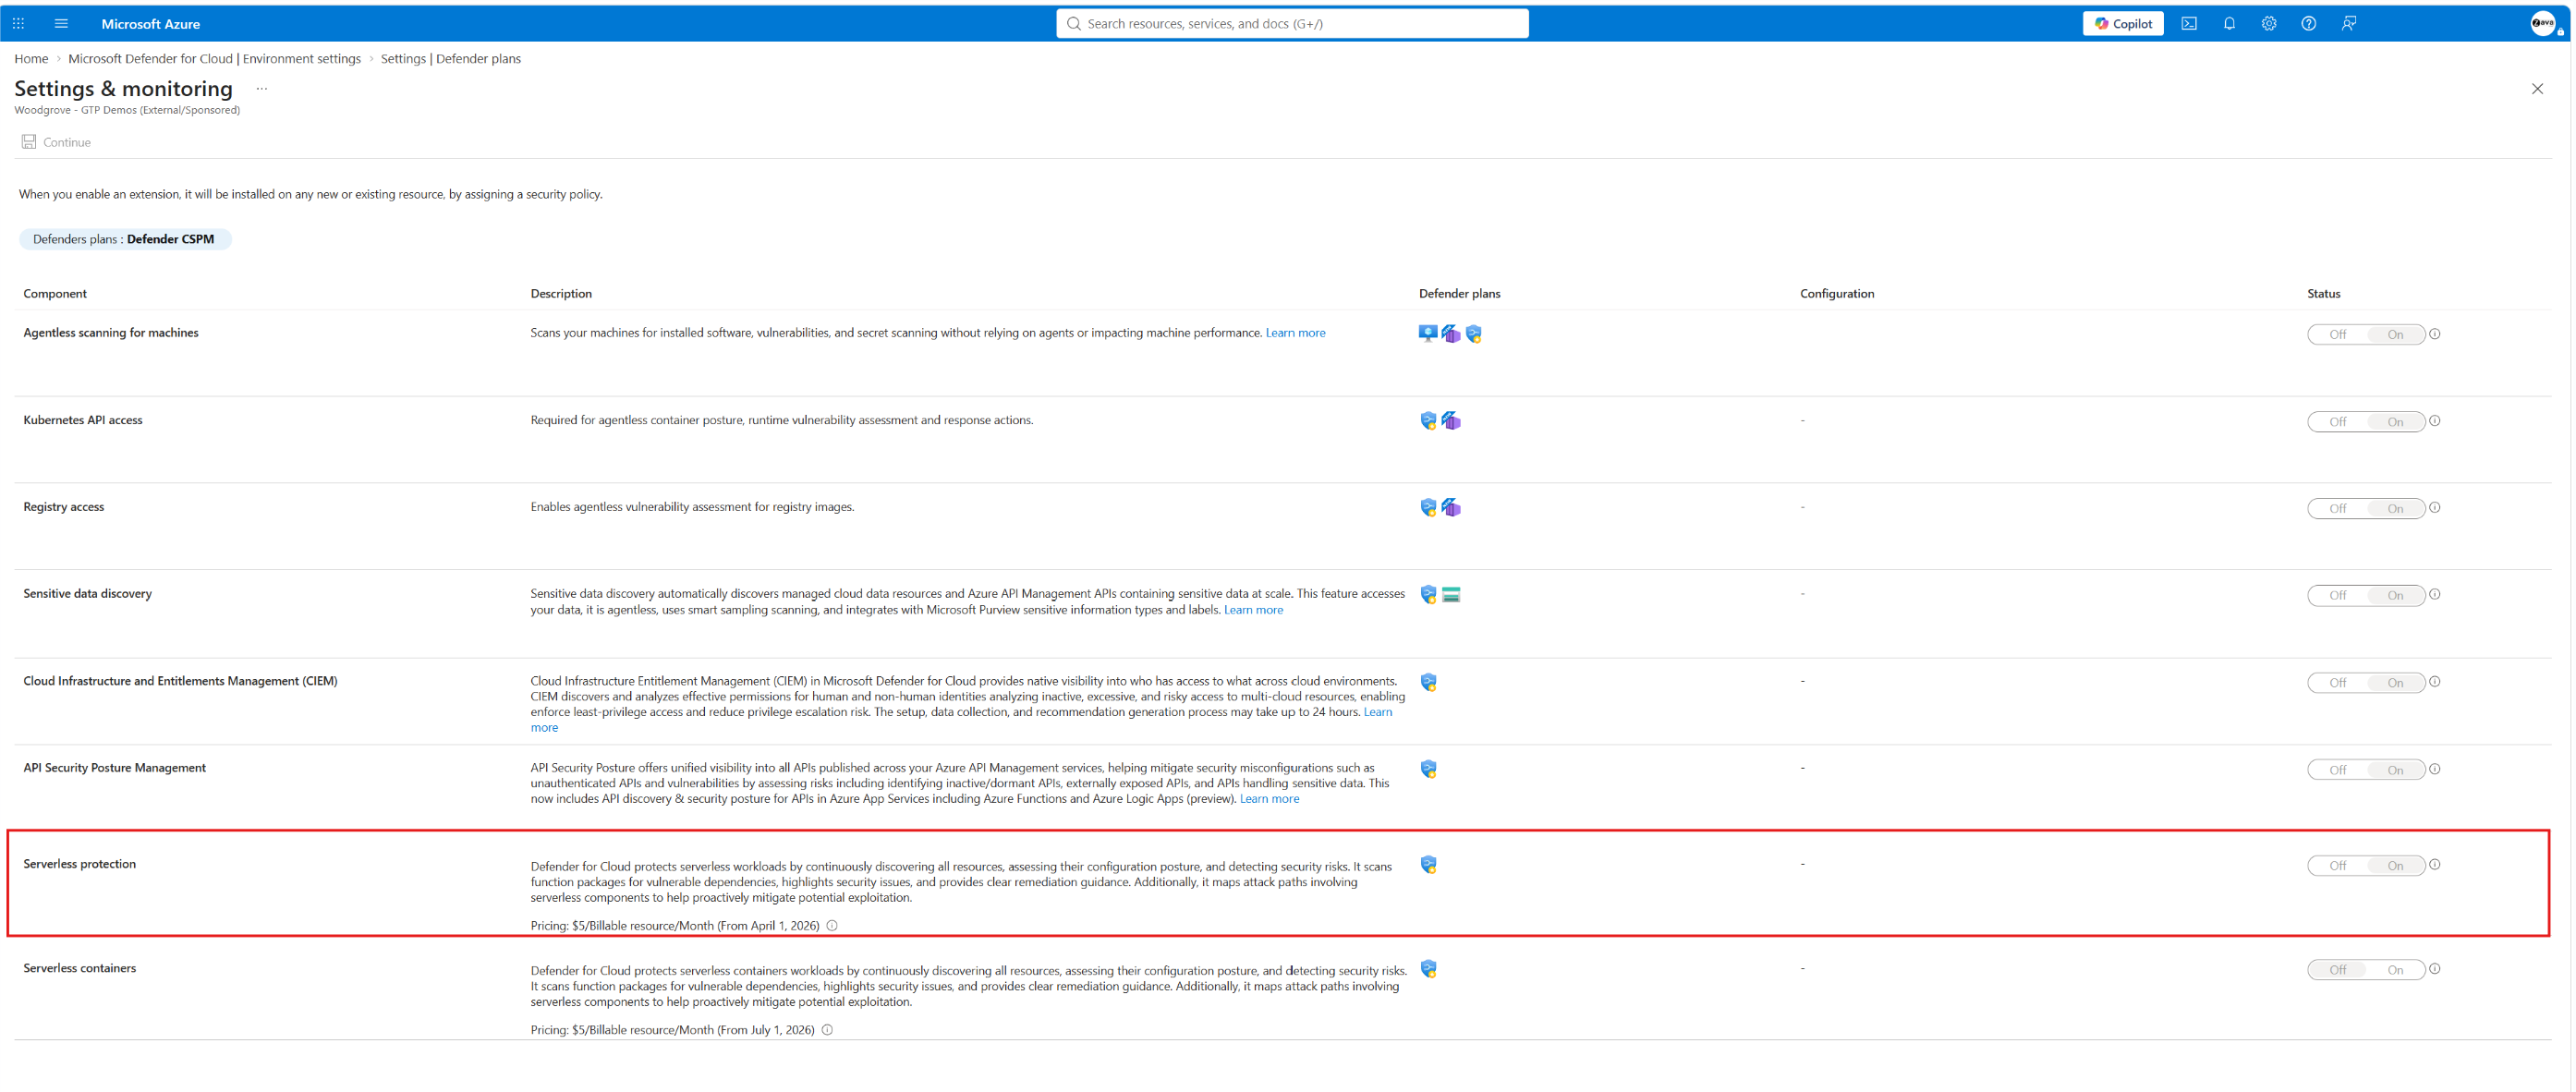
저장 후 닫기를 선택합니다.
서버리스 서비스가 필요한 각 Azure 구독마다 이 과정을 반복하세요.
AWS
Azure Portal에 로그인합니다.
클라우드용 Microsoft Defender> 환경 설정 이동합니다.
서버리스 보호를 활성화하고 싶은 연결된 AWS 계정을 선택하세요.
Defender CSPM을 선택하고 Serverless 보호 토글을 켜세요.
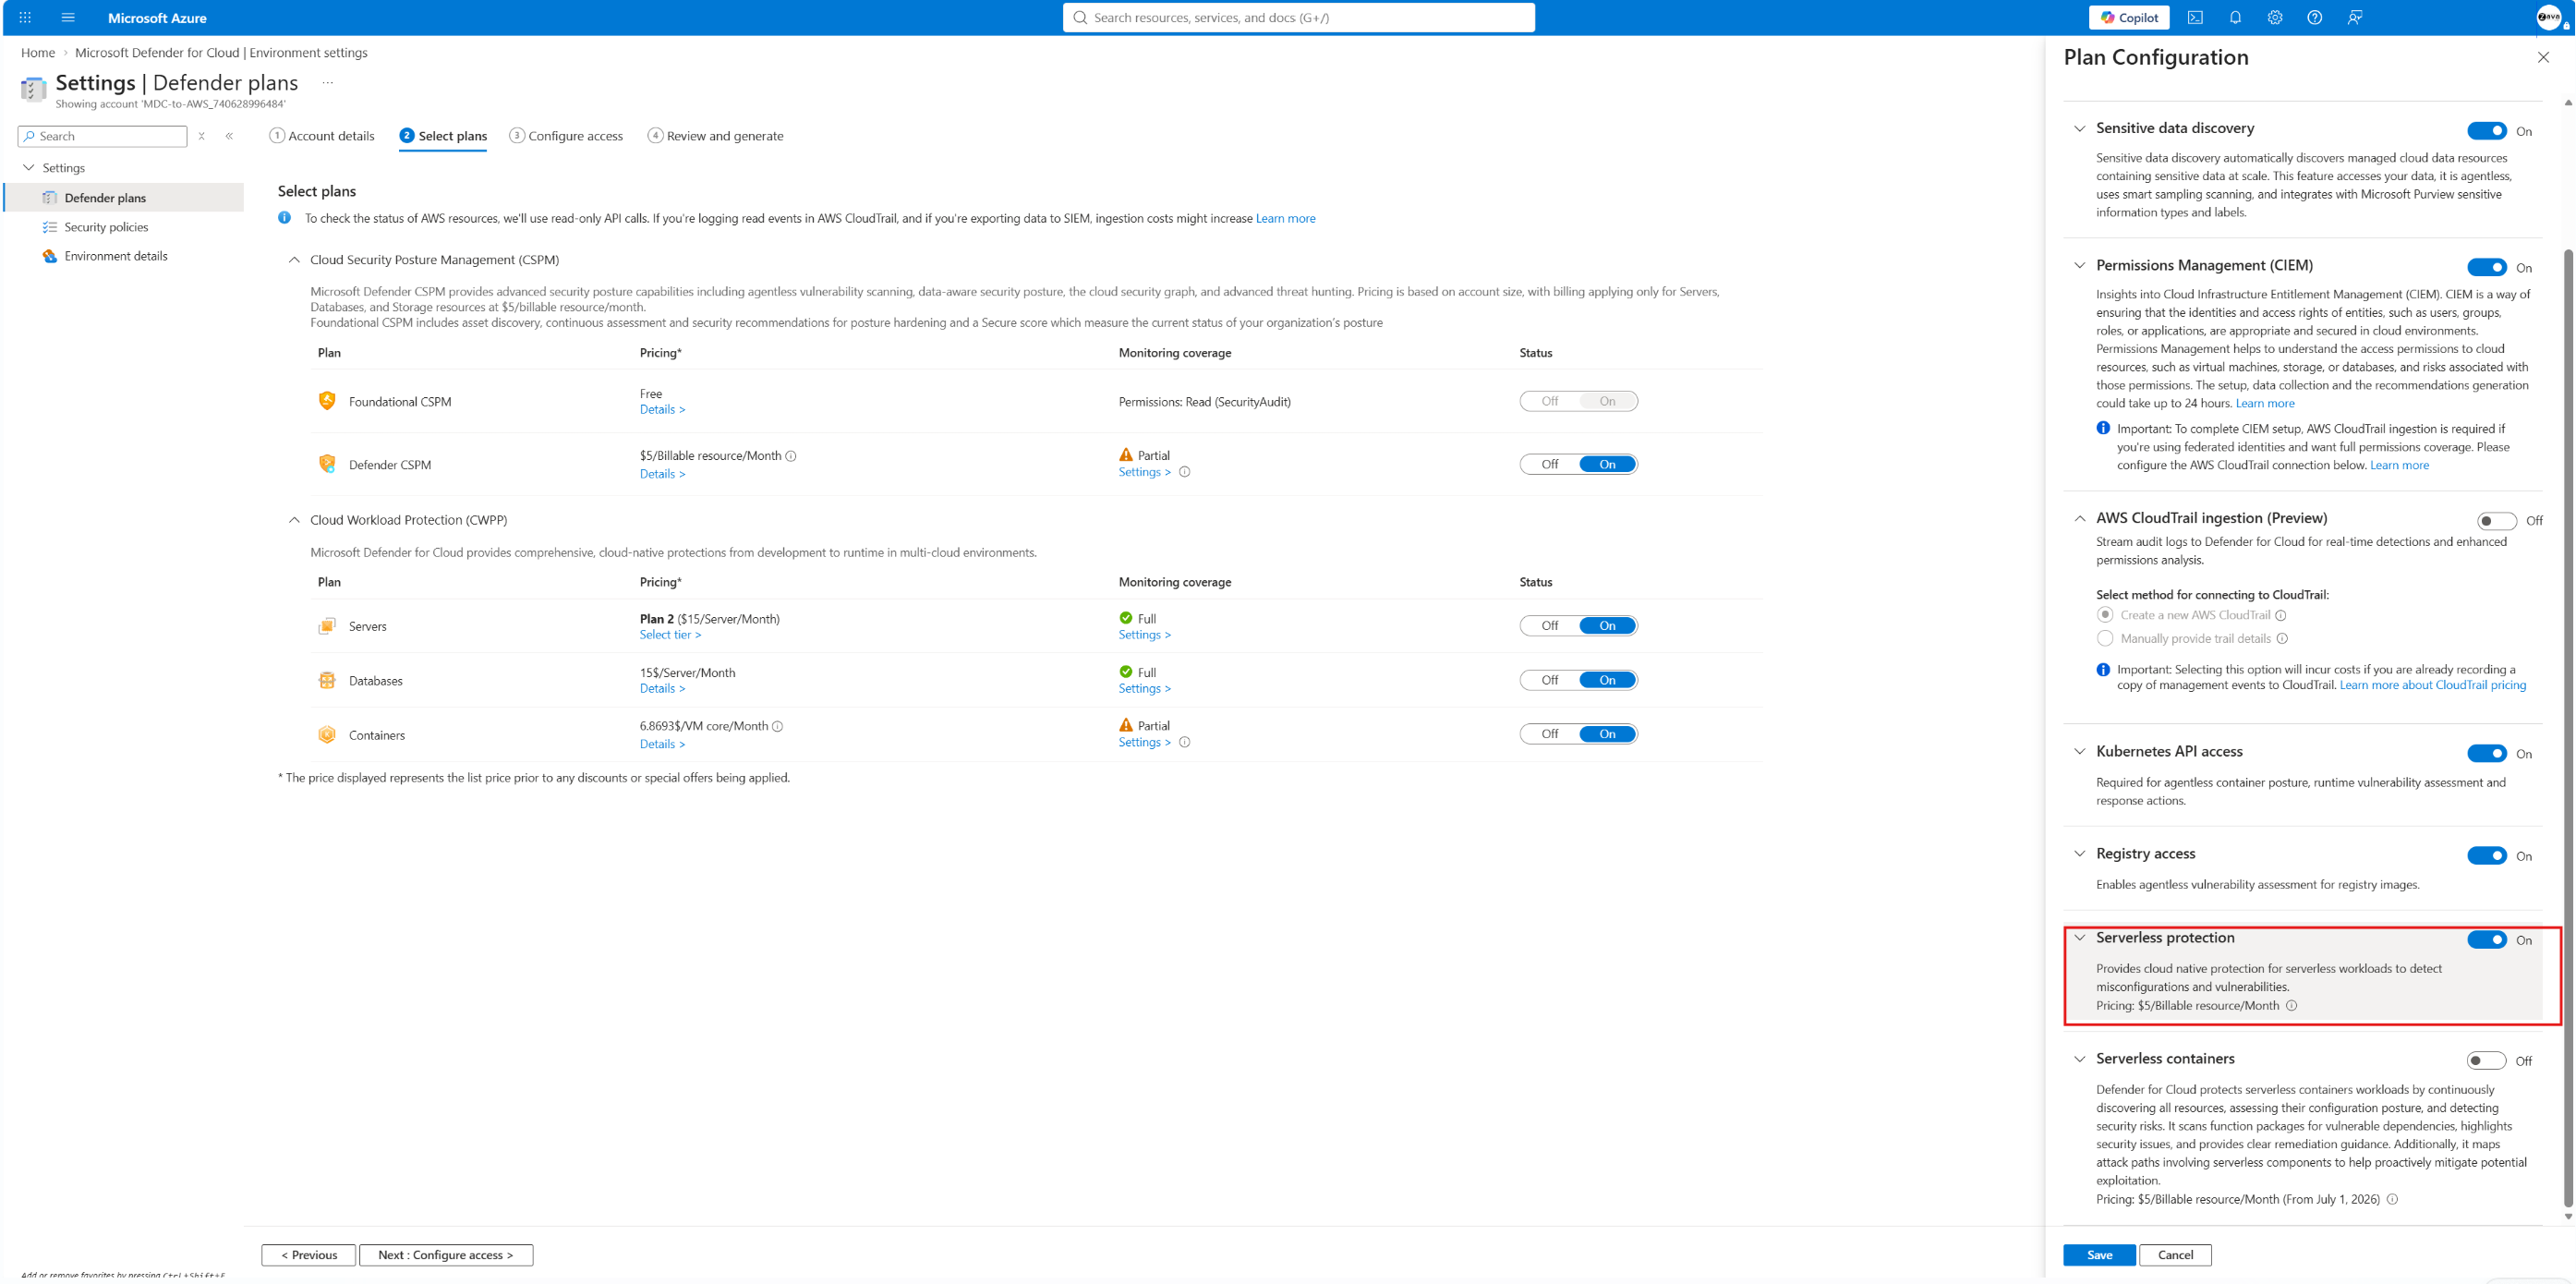
저장 후 닫기를 선택합니다.
서버리스 보장이 필요한 연결된 AWS 계정마다 이 과정을 반복하세요.
Inventory
클라우드용 Defender는 검색된 모든 서버리스 리소스의 통합 인벤토리를 제공하므로 쉽게 보고 관리할 수 있습니다. 인벤토리 페이지에는 리소스 이름, 유형, 위치 및 관련 보안 결과와 같은 세부 정보가 포함됩니다. 리소스 종류에 따라 결과를 필터링하여 Web Apps, Azure Functions 또는 AWS 람다 함수에 집중하기만 하면 됩니다.

결과를 필터링한 후 활성 보안 권장 사항 및 심각도 수준을 포함하여 보안 태세에 대한 세부 정보를 볼 리소스를 선택합니다.

각 리소스와 연결된 보안 권장 사항을 검토하여 심각도 찾기에 따라 수정의 우선 순위를 지정할 수도 있습니다.
보안 권장 사항을 수정하는 방법을 알아봅니다.
Cloud Security Explorer
클라우드용 Defender 클라우드 보안 탐색기는 서버리스 리소스의 보안 상태를 분석할 수 있도록 고급 필터링 및 쿼리 기능을 제공합니다. 사용자 지정 쿼리를 만들어 서버리스 워크로드에서 특정 잘못 구성 또는 취약성을 식별할 수 있습니다.

Cloud Security Explorer를 사용하여 쿼리를 빌드하는 방법을 알아봅니다.
Limitations
취약성 평가에 적합하지 않은 서버리스 리소스는 다음과 같습니다.
- 실행 중 전원 상태가 없는 Web Apps 및 함수 앱입니다.
- 공용 네트워크 접근이 비활성화된 Web Apps 및 기능 앱들.
- 다음 kind 값을 사용하는 Web Apps 및 함수 앱:
app,migrationfunctionapp,botappapp,linux,aspiredashboardapp,container,xenonapp,botappapp,linux,Kubernetesapp,functionapp,windowsfunctionapp,linux,container,Kubernetesapp,linux,container,Kubernetesapp,xenonfunctionapp,linux,Kubernetesapp,functionapp