기능
Azure Artifacts 업스트림 동작 변경
이전에 Azure Artifacts는 모든 업스트림 원본에서 제공된 패키지 버전을 피드합니다. 이 업스트림에는 원래 Azure Artifacts 피드(내부적으로 원본)로 푸시된 패키지 버전과 npmjs.com, NuGet.org, Maven Central 및 PyPI(외부 소스)와 같은 일반적인 공용 리포지토리의 패키지 버전이 포함됩니다.
이 스프린트는 내부적으로 원본 패키지가 이미 있는 경우 외부 소스 패키지에 대한 액세스를 제한하여 프라이빗 피드에 대한 추가 보안을 제공하는 새로운 동작을 도입합니다. 이 기능은 공용 레지스트리의 악성 패키지가 실수로 소비되지 않도록 하는 새로운 보안 계층을 제공합니다. 이러한 변경 내용은 피드에서 이미 사용 중이거나 캐시된 패키지 버전에는 영향을 주지 않습니다.
공용 패키지에 대한 차단이 필요하지 않은 몇 가지 다른 시나리오와 함께 외부 소스 패키지 버전을 허용해야 하는 일반적인 패키지 시나리오와 업스트림 동작을 구성하는 방법에 대한 자세한 내용은 업스트림 동작 구성 설명서를 참조하세요. - Azure Artifacts | Microsoft Docs
다음 단계
비고
이러한 기능은 향후 2~3주 동안 출시될 예정입니다.
Azure DevOps로 이동하여 살펴보세요.
피드백 제공 방법
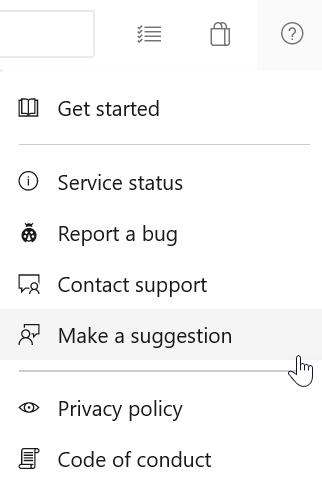
여러분의 의견을 듣고 싶습니다. 이 기능들에 대해 어떻게 생각하시는지 알려주세요. 도움말 메뉴를 사용하여 문제를 보고하거나 제안을 제공합니다.
Stack Overflow에서 커뮤니티로부터 조언을 받고 질문에 대한 답변을 얻을 수도 있습니다.