기능
Azure AD 테넌트 정책을 통해 PAT(개인 액세스 토큰) 범위 및 수명 제한
PAT(개인용 액세스 토큰)를 사용하면 Azure DevOps에 대해 쉽게 인증하여 도구 및 서비스와 통합할 수 있습니다. 그러나 유출된 토큰은 Azure DevOps 계정 및 데이터를 손상하여 애플리케이션과 서비스를 위험에 빠뜨릴 수 있습니다.
유출된 PAT로 인한 위협 노출 영역을 제한하는 데 필요한 컨트롤이 없는 관리자에 대한 피드백을 받았습니다. 이러한 피드백에 따라 조직의 Azure DevOps PAT(개인용 액세스 토큰)의 범위와 수명을 제한하는 데 사용할 수 있는 새로운 정책 집합이 추가되었습니다. 작동 방식은 다음과 같습니다.
Azure Active Directory에서 Azure DevOps 관리자 역할에 할당된 사용자는 Azure AD에 연결된 모든 Azure DevOps 조직의 조직 설정에서 Azure Active Directory 탭으로 이동할 수 있습니다.
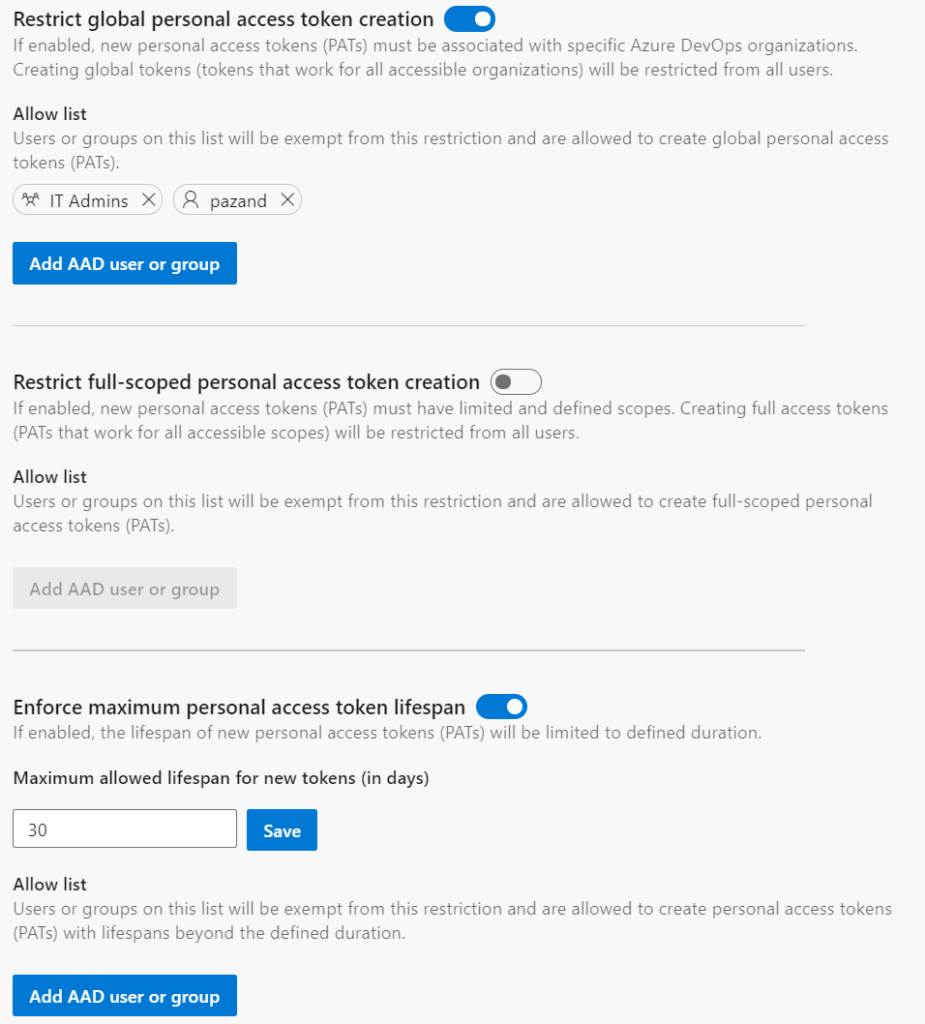
관리자가 다음을 수행할 수 있습니다.
- 전역 개인용 액세스 토큰 만들기 제한(사용자가 액세스할 수 있는 모든 Azure DevOps 조직에서 작동하는 토큰)
- 전체 범위의 개인 액세스 토큰 생성을 제한하기
- 새 개인 액세스 토큰의 최대 수명 정의
이러한 정책은 Azure AD 테넌트에 연결된 Azure DevOps 조직에 대해 사용자가 만든 모든 새 PAT에 적용됩니다. 각 정책에는 정책에서 제외해야 하는 사용자 및 그룹에 대한 허용 목록이 있습니다. 허용 목록의 사용자 및 그룹 목록에는 정책 구성을 관리할 수 있는 액세스 권한이 없습니다.
이러한 정책은 새 PAT에만 적용되며 이미 만들어지고 사용 중인 기존 PAT에는 영향을 미치지 않습니다. 그러나 정책을 사용하도록 설정한 후에는 기존의 비준수 PAT가 제한 사항 내에 있도록 업데이트되어야 갱신할 수 있습니다.
IPv6 트래픽에 대한 조건부 액세스 정책 지원
이제 IPv6 펜싱 정책을 포함하도록 CAP(조건부 액세스 정책) 지원을 확장하고 있습니다. 사람들이 IPv6 주소에서 디바이스의 Azure DevOps 리소스에 점점 더 많이 액세스하는 것을 볼 때, IPv6 트래픽에서 들어오는 것을 포함하여 모든 IP 주소에서 액세스 권한을 부여하고 제거할 수 있도록 팀이 준비되었는지 확인하려고 합니다.
다음 단계
비고
이러한 기능은 향후 2~3주 동안 출시될 예정입니다.
Azure DevOps로 이동하여 살펴보세요.
피드백 제공 방법
여러분의 의견을 듣고 싶습니다. 이 기능들에 대해 어떻게 생각하시는지 알려주세요. 도움말 메뉴를 사용하여 문제를 보고하거나 제안을 제공합니다.
Stack Overflow에서 커뮤니티로부터 조언을 받고 질문에 대한 답변을 얻을 수도 있습니다.