기능
YAML 파이프라인에서 보호된 리소스로서의 리포지토리
각각 자체 Azure DevOps Git 리포지토리와 하나 이상의 파이프라인을 사용하여 여러 하위 프로젝트를 호스트하도록 Azure DevOps 프로젝트를 구성할 수 있습니다. 이 구조에서는 어떤 파이프라인이 어떤 리포지토리에 액세스할 수 있는지 제어할 수 있습니다. 예를 들어 동일한 프로젝트에 두 개의 리포지토리 A와 B가 있고 일반적으로 이러한 리포지토리를 빌드하는 두 개의 파이프라인 X와 Y가 있다고 가정해 보겠습니다. 파이프라인 Y가 리포지토리 A에 액세스하지 못하도록 방지할 수 있습니다. 일반적으로 A의 기여자가 액세스를 제공하려는 파이프라인을 제어하려고 합니다.
이는 Azure Git 리포지토리 및 파이프라인에서 부분적으로 가능하지만 관리 경험이 없었습니다. 이 기능은 해당 간격을 해결합니다. 이제 Azure Git 리포지토리는 서비스 연결 및 에이전트 풀과 마찬가지로 YAML 파이프라인에서 보호된 리소스 로 처리될 수 있습니다.
리포지토리 A의 기여자로서 리포지토리에 검사 및 파이프라인 권한을 추가할 수 있습니다. 이렇게 하려면 프로젝트 설정으로 이동한 후, 리포지토리를 선택하고, 그 다음에 원하는 리포지토리를 선택합니다. "체크"라는 새 메뉴가 표시됩니다. 여기서 Azure 함수 형식으로 기본 제공 또는 사용자 지정 검사를 구성할 수 있습니다.
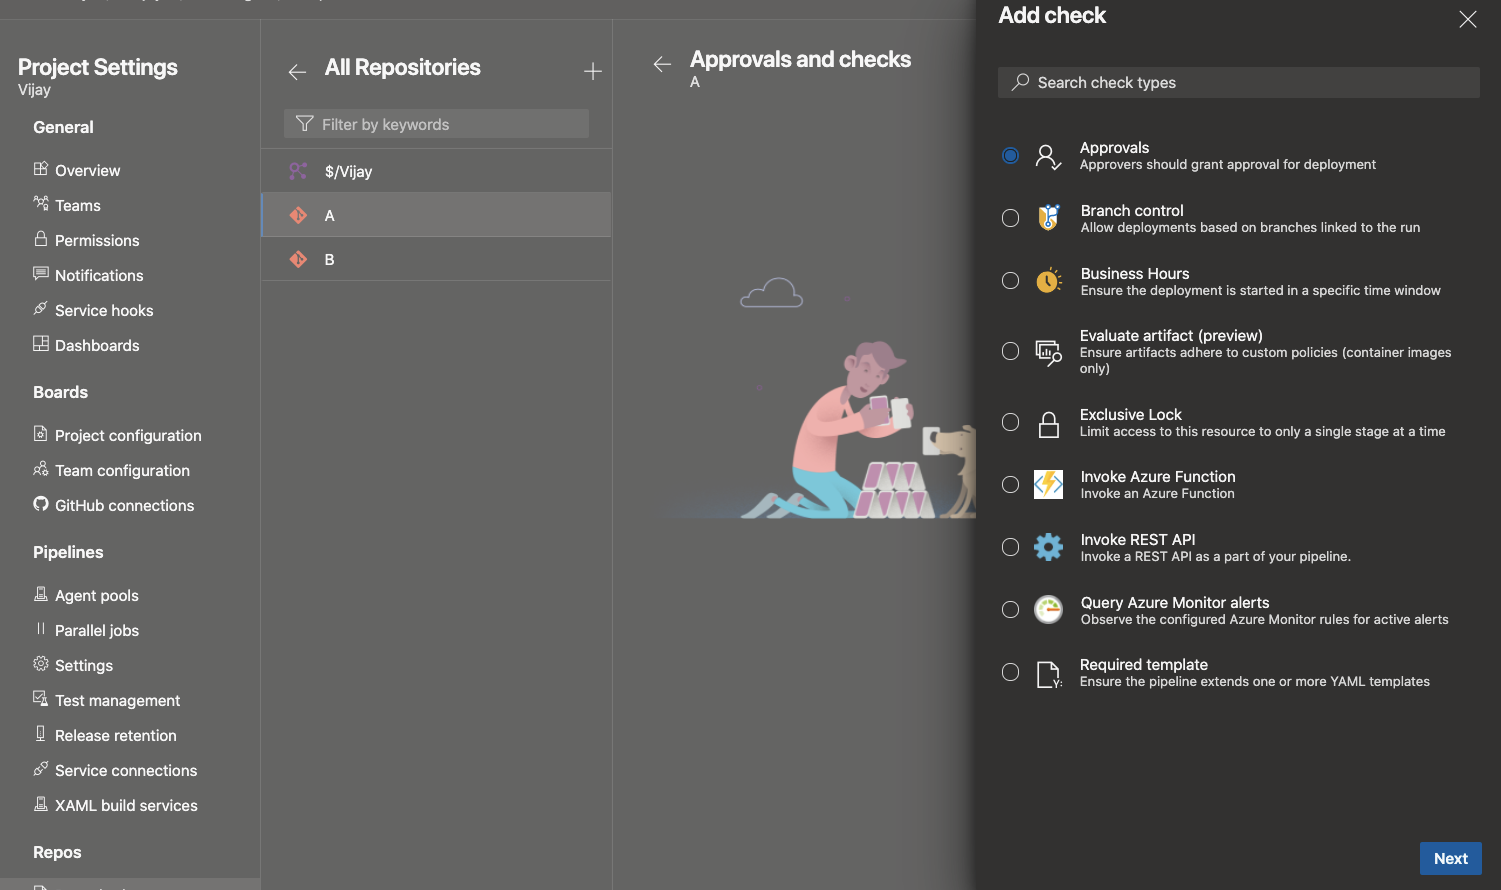
"보안" 탭에서 리포지토리에 액세스할 수 있는 파이프라인 목록을 관리할 수 있습니다.

YAML 파이프라인이 리포지토리를 사용할 때마다 Azure Pipelines 인프라는 모든 검사 및 사용 권한이 충족되는지 확인합니다.
비고
이러한 권한 및 검사는 YAML 파이프라인에만 적용됩니다. 클래식 파이프라인은 이러한 새로운 기능을 인식하지 않습니다.
다음 단계
비고
이러한 기능은 향후 2~3주 동안 출시될 예정입니다.
Azure DevOps로 이동하여 살펴보세요.
피드백 제공 방법
여러분의 의견을 듣고 싶습니다. 이 기능들에 대해 어떻게 생각하시는지 알려주세요. 도움말 메뉴를 사용하여 문제를 보고하거나 제안을 제공합니다.
Stack Overflow에서 커뮤니티로부터 조언을 받고 질문에 대한 답변을 얻을 수도 있습니다.