Azure Firewall은 기본적으로 투명 프록시 모드로 작동합니다. 이 모드에서는 사용자 정의 경로(UDR)가 트래픽을 방화벽으로 라우팅합니다. 방화벽은 트래픽을 인라인으로 가로채고 목적지로 전달합니다.
아웃바운드 트래픽에 명시적 프록시를 활성화하면, 웹 브라우저와 같은 전송 애플리케이션을 Azure Firewall을 프록시로 사용하도록 설정할 수 있습니다. 이 구성은 애플리케이션에서 방화벽의 개인 IP 주소로 트래픽을 유도하므로, UDR에 의존하지 않고 방화벽에서 직접 트래픽이 나갑니다.
명시적 프록시 모드는 HTTP 및 HTTPS 트래픽을 지원합니다. 브라우저나 애플리케이션에서 방화벽의 사설 IP 주소를 가리키도록 프록시 설정을 정의합니다. 이 설정은 수동으로 설정할 수도 있고, 프록시 자동 설정(PAC) 파일을 사용할 수도 있습니다. 방화벽은 방화벽에 업로드한 후 프록시 요청을 처리하기 위해 PAC 파일을 호스팅할 수 있습니다.
사전 요구 사항
연결된 방화벽 정책이 있는 Azure Firewall 명시적 프록시는 방화벽 정책에서 설정하는 것이지, 방화벽 리소스에서 설정하는 것이 아닙니다. 자세한 내용은 Azure Firewall 정책 규칙 집합을 참조하세요.
명시적 프록시는 Azure Firewall Standard 및 Premium SKU에서 지원됩니다.
이 설정은 표준 및 프리미엄 계층 정책에 대해 설정할 수 있습니다.
PAC 파일을 호스팅하려면 다음 기능도 필요합니다:
- Azure Storage 계정과 PAC 파일을 저장하는 블롭 컨테이너를 사용하는 것입니다.
- 해당 스토리지 계정에서 Storage Blob Data Contributor 및 Storage Blob Data Reader 역할이 할당된 사용자 할당 관리 ID.
구성
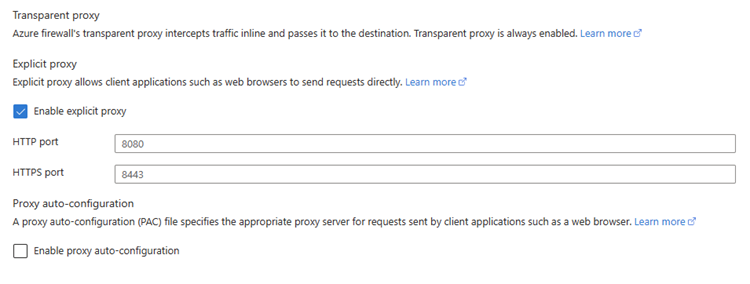
Azure Firewall 정책에서 explicit proxy를 활성화하세요.
참고
HTTP와 HTTPS 트래픽 모두에 단일 포트 HTTP 포트 를 사용할 수 있습니다.
방화벽 정책에 애플리케이션 규칙을 만들어 방화벽을 통과하는 트래픽을 허용하세요.
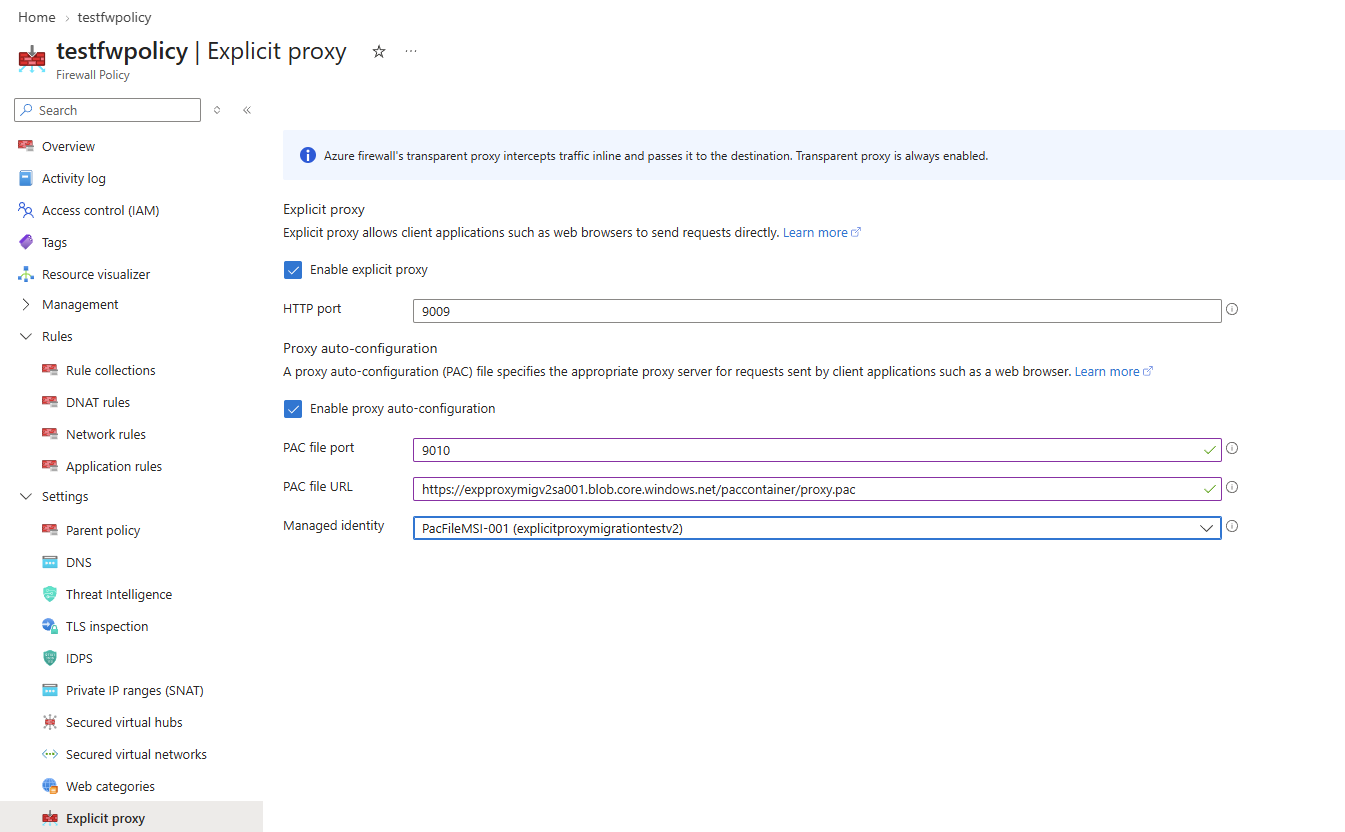
프록시 자동 구성 활성화를 선택하여 프록시 자동 구성(PAC) 파일을 사용하세요.
다음 단계를 따라 PAC 파일 URL을 생성하세요:
- Manage blob containers의 단계를 따라 Azure Storage 컨테이너를 생성하세요.
참고
역할을 추가할 수 있는 권한이 있는 구독을 사용하세요.
- PAC 파일을 저장 컨테이너에 업로드하세요.
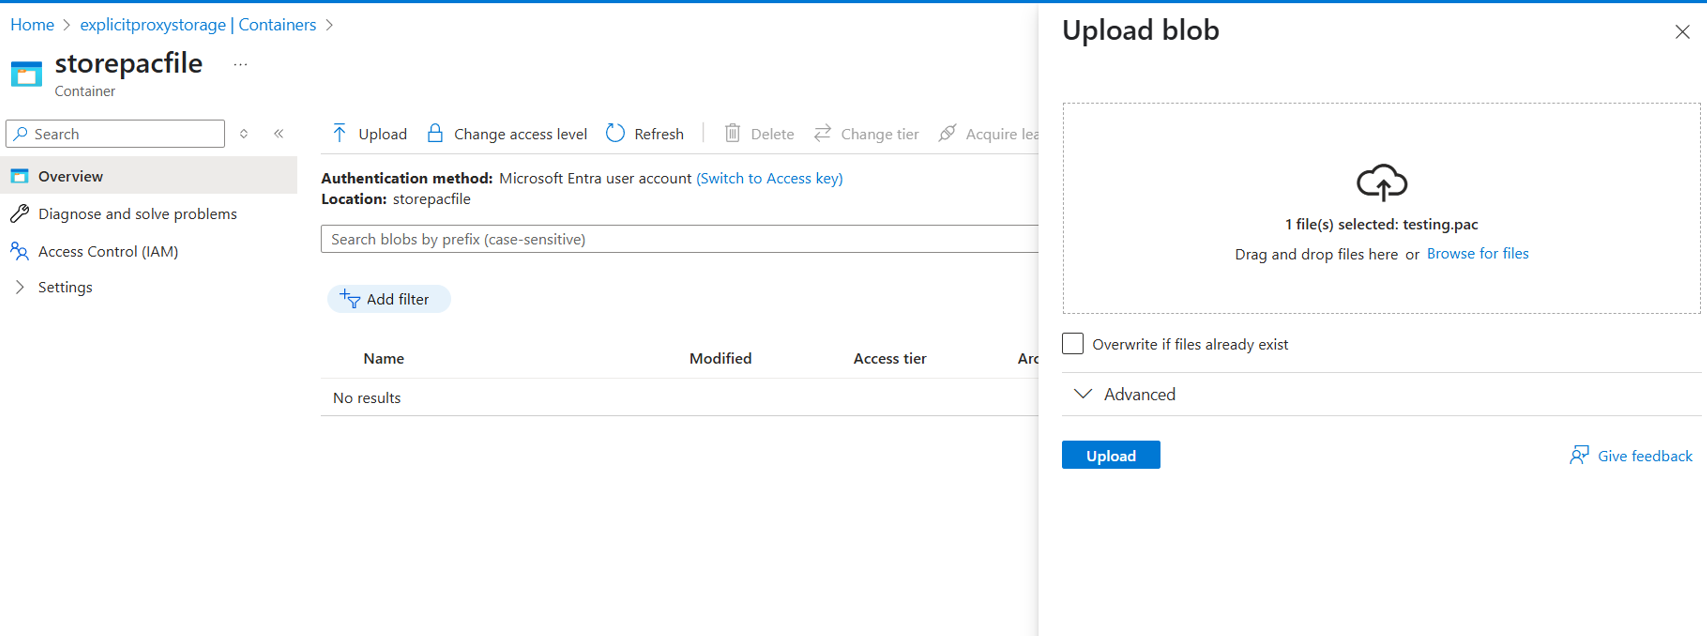
- 업로드된 파일을 선택하고 파일 URL을 복사하세요. 예시 URL:
https://eproxypstestresources.blob.core.windows.net/explicitproxycontainer/proxy.pac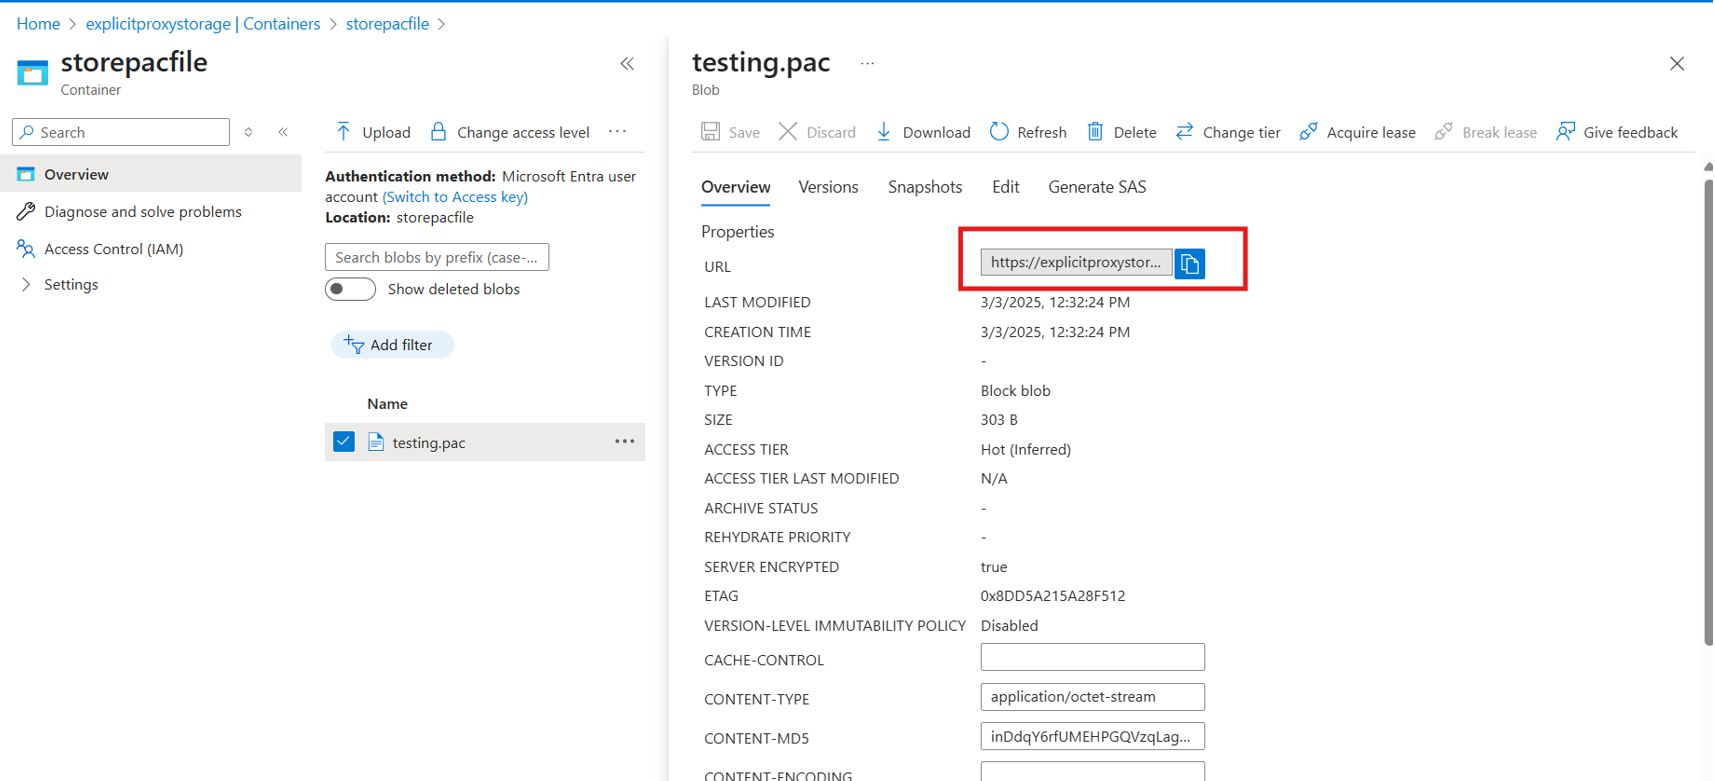
관리 신원을 생성하고 필요한 역할을 할당하세요.
- 관리 신원 리소스로 가서 관리 신원을 생성하세요. 자세한 내용은 사용자 할당 관리 ID 관리를 참조하세요.
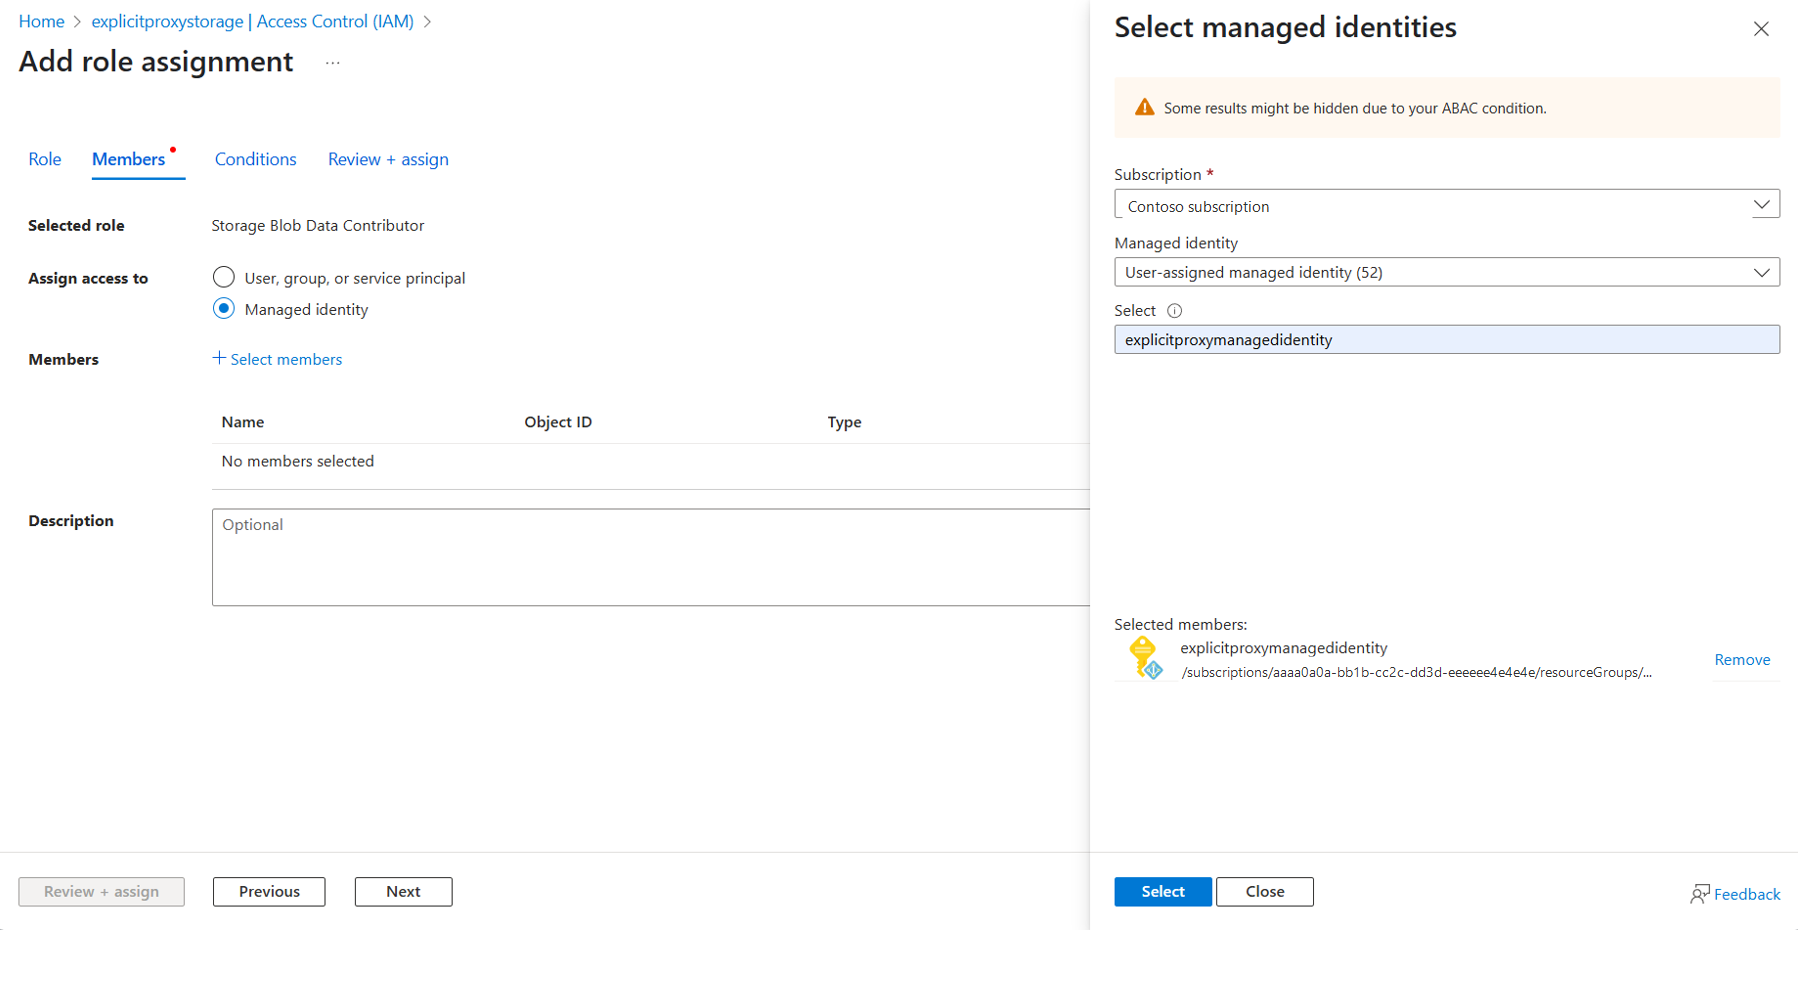
- 생성한 스토리지 계정 리소스로 가서 Access Control(IAM)으로 이동하세요. 역할 할당을 추가하려면 추가 를 선택하세요.
-
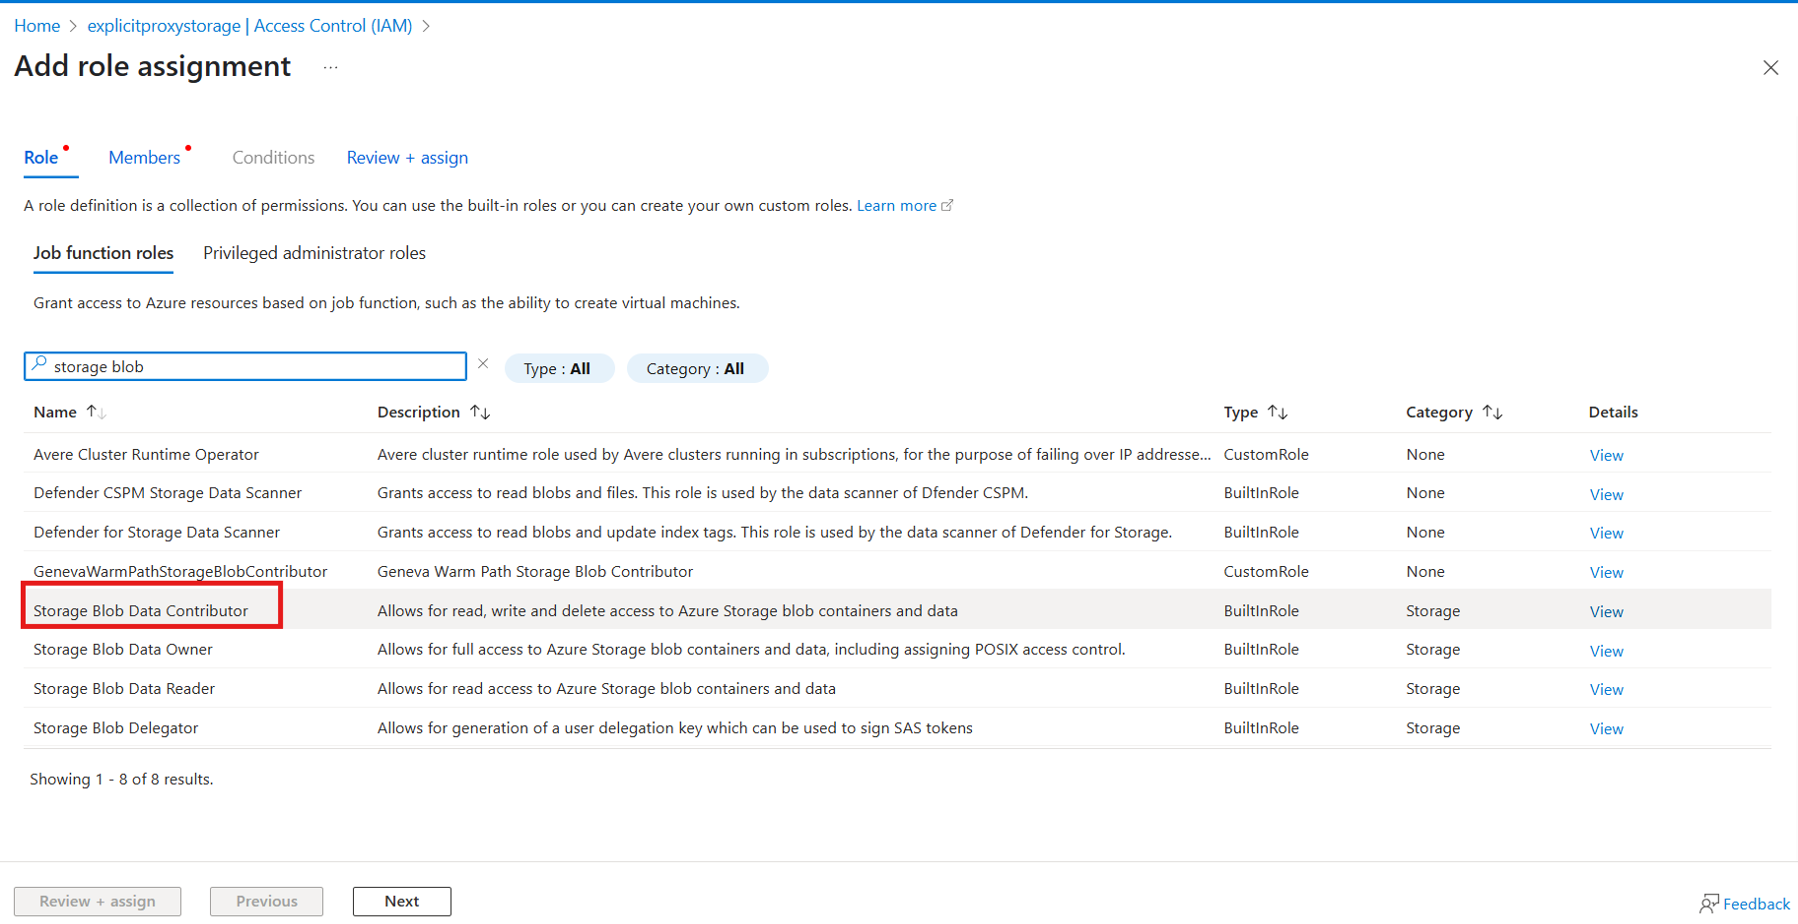
역할 할당 추가로 가서 Storage Blob Data Contributor와 Storage Blob Data Reader를 검색한 후 선택하세요.
-
멤버로 가서 관리 신원을 선택하세요. 변경 사항을 검토한 후 Review+Assign에서 Assign을 선택하세요.
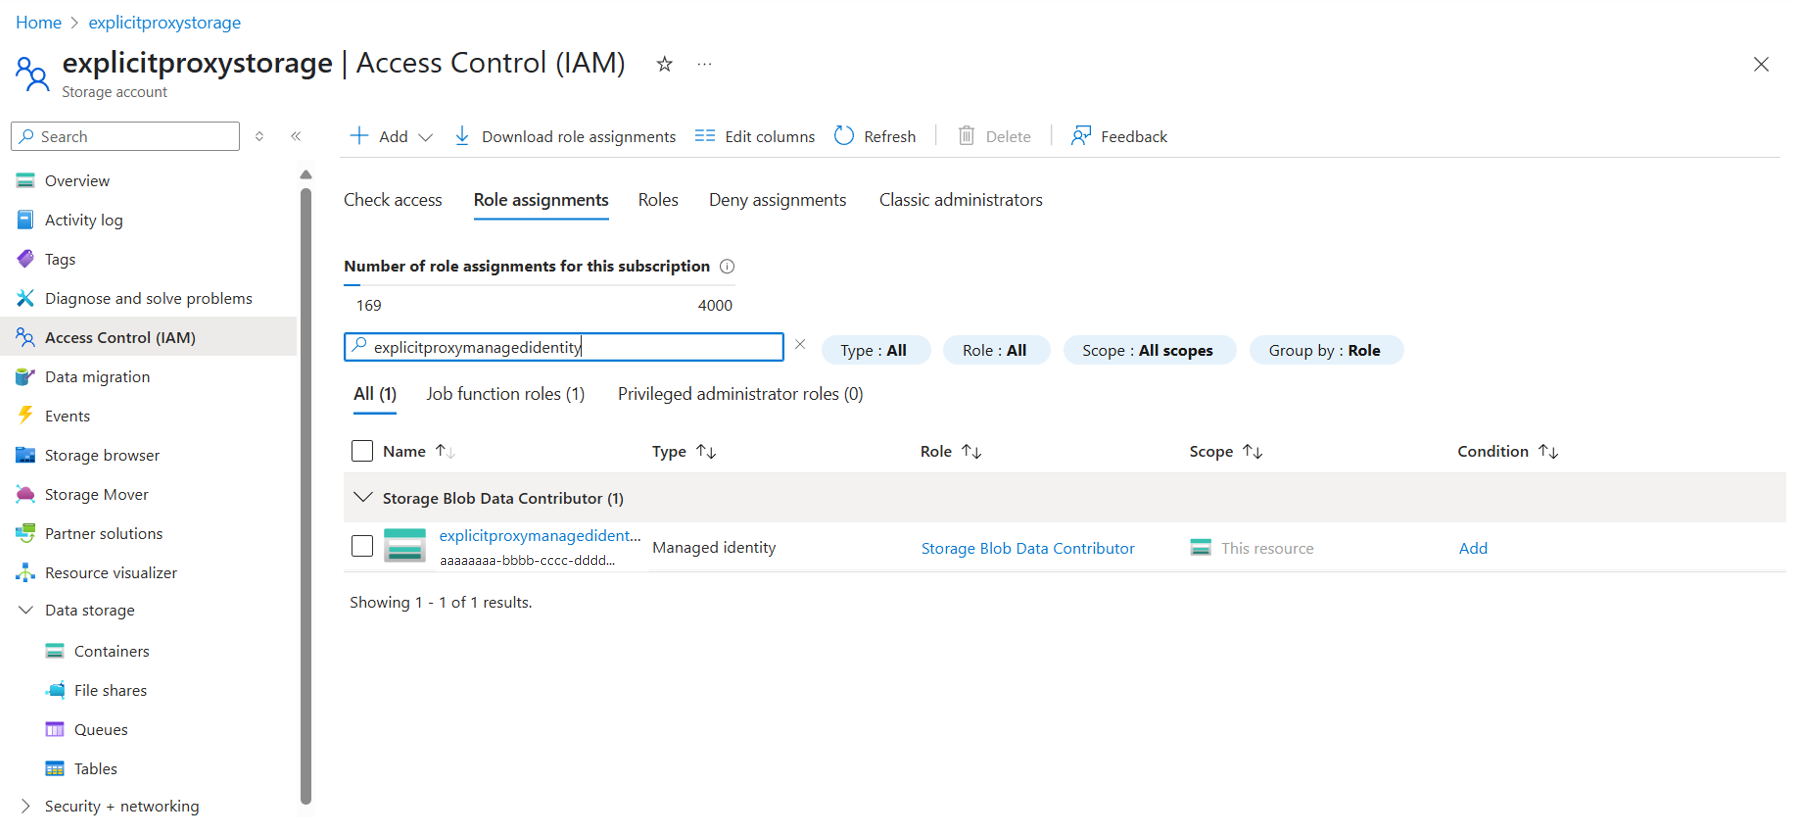
- 관리 신원을 검색하여 변경 사항이 역할 할당 에 반영되었는지 확인하세요.
참고
생성하는 관리 식별 번호에 "PacFileMSI-"라는 접두사가 붙어 있는지 꼭 확인하세요.
PAC 파일 URL과 관리 신원을 확보한 후, 명시적 프록시 설정에서 PAC 파일 URL을 제공하고 생성된 관리 신원을 선택하여 PAC 파일을 활성화할 수 있습니다.
거버넌스 및 규정 준수
Azure Firewall 배포에서 명시적 프록시 설정을 일관되게 구성하려면 Azure Policy 정의를 사용합니다. 명시적 프록시 구성을 제어하는 데 사용할 수 있는 정책은 다음과 같습니다.
- 방화벽 정책에 명시적 프록시 구성 적용: 모든 Azure Firewall 정책에 명시적 프록시 구성이 사용하도록 설정되어 있는지 확인합니다.
- 명시적 프록시를 사용할 때 PAC 파일 구성 사용: 명시적 프록시가 사용하도록 설정된 경우 PAC(프록시 자동 구성) 파일도 올바르게 구성되었는지 감사합니다.
이러한 정책 및 구현 방법에 대한 자세한 내용은 Azure Policy를 사용하여 Azure Firewall 배포를 보호하는 방법을 참조하세요.
다음 단계
- 명시적 프록시를 사용해 Azure Arc 지원 리소스에서 Azure 서비스에 접근하는 방법을 배우려면 Access Azure services over Azure Firewall 명시적 프록시를 참조하세요.
- 프록시 트래픽을 허용하는 애플리케이션 규칙 생성 방법을 배우려면 Azure Firewall 정책 규칙 집합을 참조하세요.
- 명시적 프록시 설정을 관리하는 방법을 배우려면 'Azure Firewall 배포 보안을 위한 Azure Policy 사용법을 참고하세요.'
- Azure Firewall을 배포하는 방법을 알아보려면 Azure PowerShell을 사용하여 Azure Firewall 배포 및 구성을 참조하세요.
- 명시적 프록시에 대한 자세한 내용은 Demystifying Explicit Proxy: Enhancing Security with Azure Firewall를 참조하세요.