Microsoft는 풍부한 클라우드 서비스와 컴팩트한 효율적인 디바이스 쪽 구성 요소의 조합을 통해 Azure-IoT 연결 디바이스에 대한 기본 보안 및 관리 기능을 제공합니다. 이러한 기능에는 위협 관리, 워크로드 관리, 구성 관리 및 업데이트 관리가 포함됩니다.
엔터프라이즈 및 솔루션 빌더는 지속적으로 스택의 맨 위에 집중하려고 합니다. 예: AI, 운영 인사이트 및 고객 환경을 통한 차별화된 가치. Microsoft는 사용자 또는 고객이 기본 사항을 다시 발명하지 않고 차별화에 집중할 수 있도록 기존 보안 및 관리 서비스를 제공합니다.
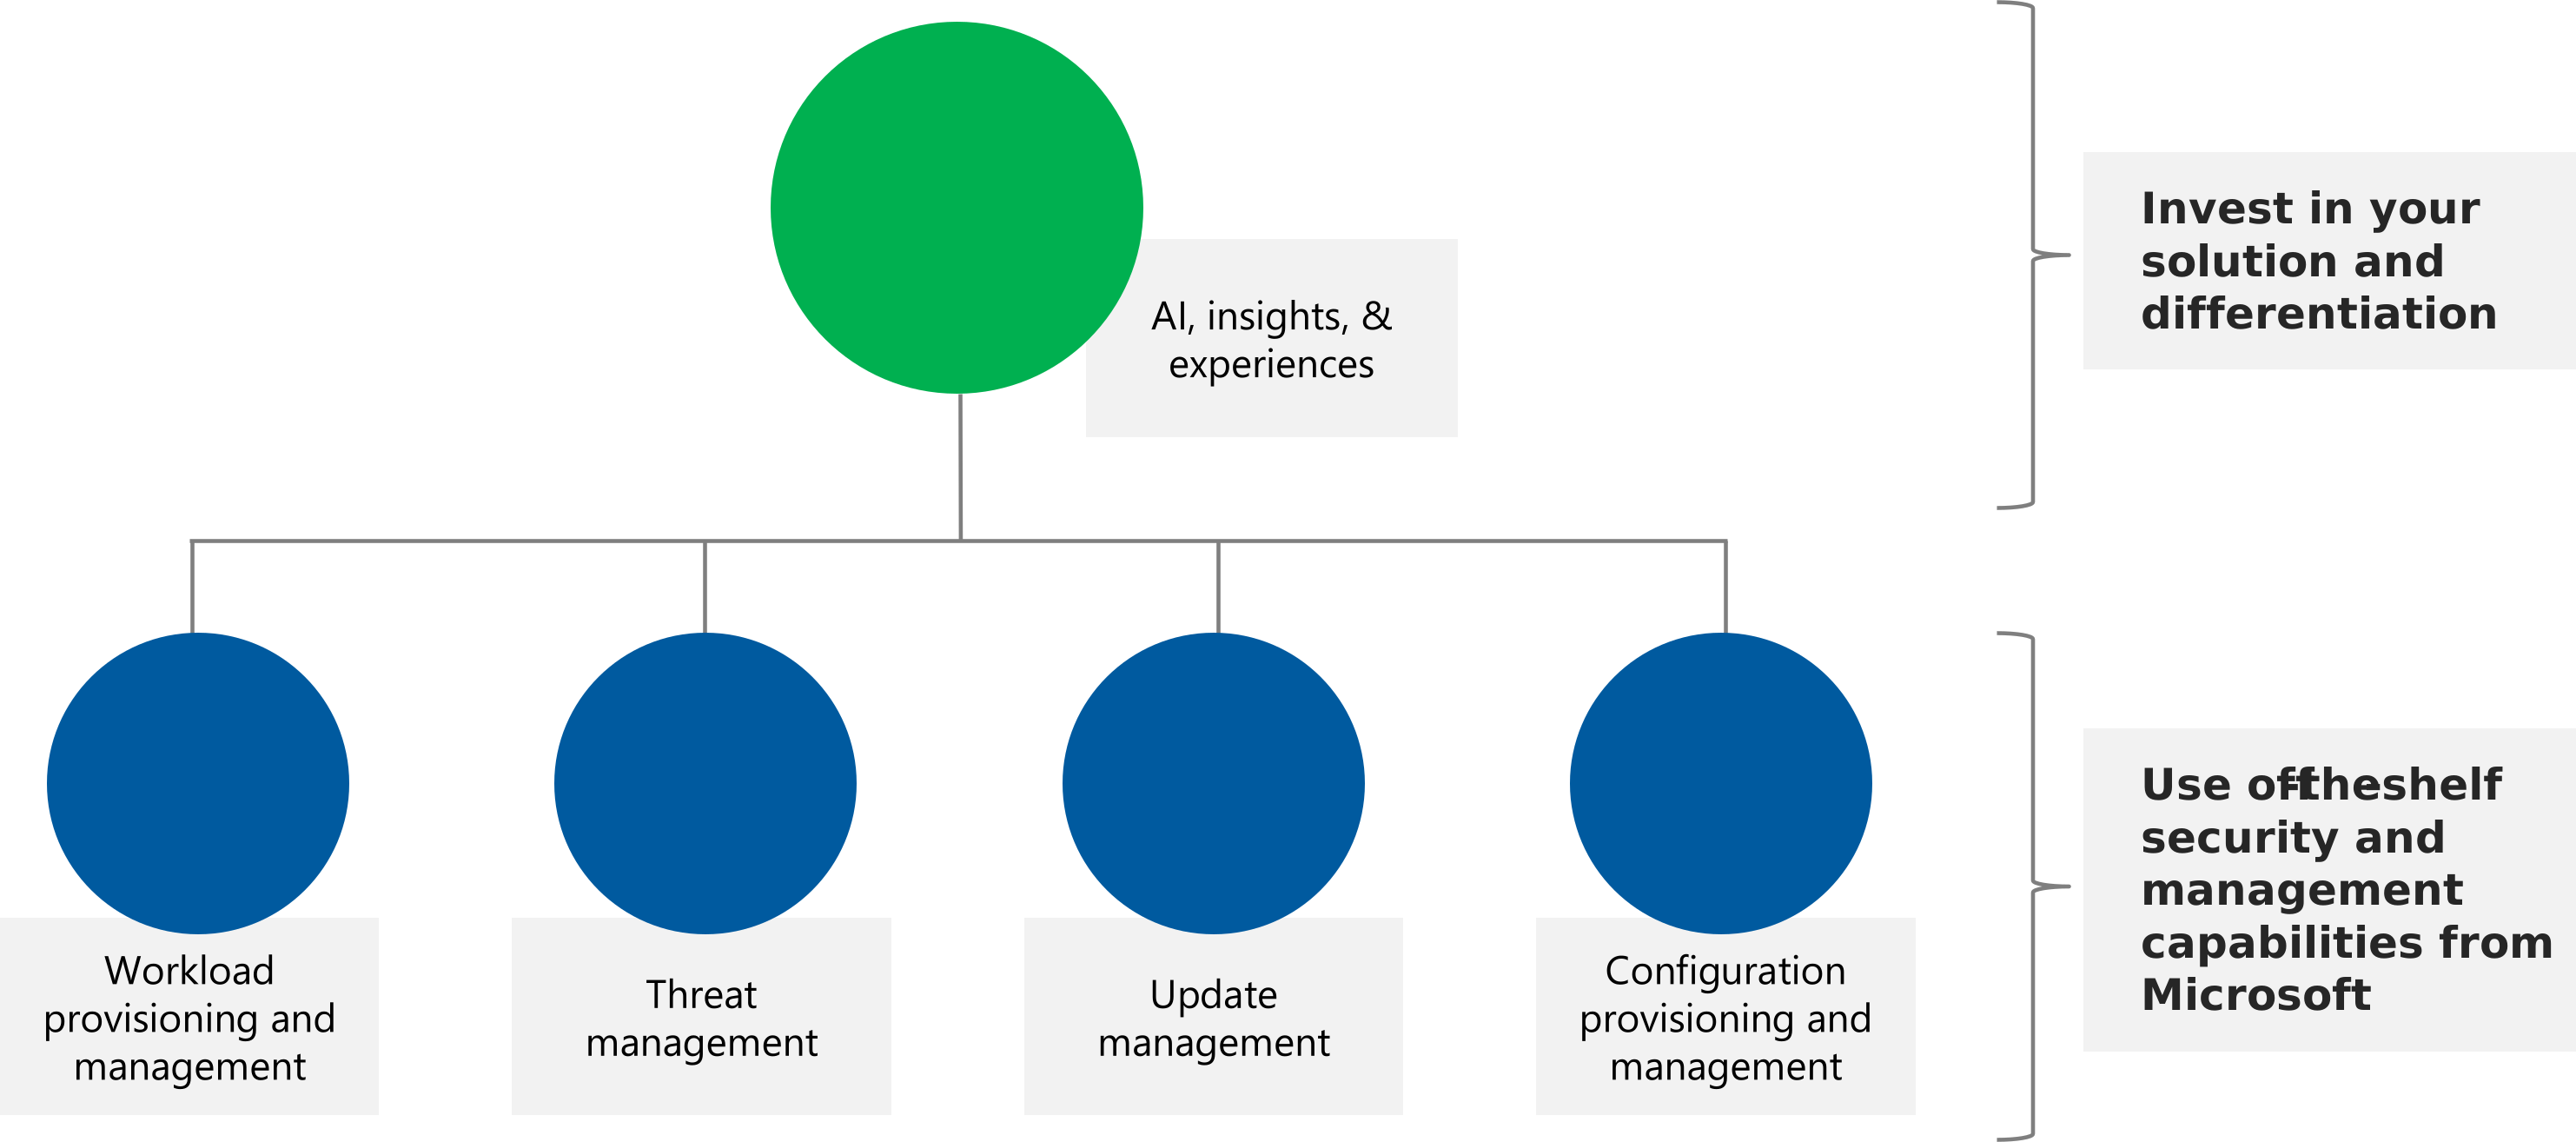
디바이스에 Microsoft의 무료 설치 구성 요소를 포함하면 사용자 또는 고객은 언제든지 Azure 관리 및 보안 기능을 활성화하고 사용할 준비가 됩니다. 나중에 디자인 또는 배포 수명 주기에서 디바이스 쪽 구성 요소를 추가하는 것은 느리고 비용이 많이 들 수 있으므로 빌더는 이러한 디바이스 쪽 구성 요소를 수명 주기 초기에 포함하도록 권장합니다.
보안 및 관리 도구 모음 기능
제품군의 주요 내용은 다음과 같습니다.
Azure IoT Edge IoT 디바이스에서 직접 실행하기 위해 클라우드 네이티브 워크로드(예: AI, Azure 서비스 또는 사용자 고유의 비즈니스 논리)를 원격으로 안전하게 배포하고 관리하기 위한 Microsoft의 도구입니다. IoT Edge 사용하여 클라우드 지출을 최적화하고 디바이스가 로컬 변경에 더 빠르게 대응하고 확장된 오프라인 기간에도 안정적으로 작동할 수 있습니다. IoT Edge 사용하여 다음을 수행할 수 있습니다.
- Azure IoT Edge 온-프레미스에 배포하여 데이터 사일로를 분리하고 Azure Cloud에서 운영 데이터를 대규모로 통합합니다.
- AI, Azure 서비스 또는 사용자 고유의 비즈니스 논리와 같은 클라우드 네이티브 워크로드를 원격으로 안전하게 배포하고 관리하여 IoT 디바이스에서 직접 실행합니다.
- 클라우드 지출을 최적화하고 디바이스가 로컬 변경에 더 빠르게 대응하고 확장된 오프라인 기간에도 안정적으로 작동할 수 있도록 합니다.
Defender for IoT는 개발 프로세스 중에 제품에 통합할 수 있는 포괄적인 보안 기능 집합을 제공합니다. 이렇게 하면 처음부터 디바이스를 보호하고 취약성 및 공격의 위험을 줄일 수 있습니다. 솔루션은 다양한 IoT 디바이스의 특정 보안 요구 사항을 충족하도록 사용자 지정할 수 있으며 디바이스 작성기의 기존 개발 도구 및 프로세스와 통합할 수 있습니다. Defender for IoT를 사용하면 다음을 수행할 수 있습니다.
- 업계 규정 및 표준 준수: Defender for IoT는 디바이스 빌더가 포괄적인 보안 제어 집합을 제공하여 NIST 사이버 보안 프레임워크와 같은 관련 보안 규정 및 표준을 준수하도록 지원합니다.
- IoT 디바이스의 보안 상태를 사전에 모니터링: Defender for IoT는 디바이스별 권장 사항과 함께 CIS 벤치마크를 기반으로 하는 보안 태세 권장 사항을 제공합니다. 마이크로 에이전트를 사용하면 사용자는 OS 구성, 방화벽 설정 및 권한을 비롯한 운영 체제 보안에 대한 가시성을 얻을 수도 있습니다.
- 사이버 위협 방지 제품 보호: 이 솔루션은 맬웨어, 해킹, 무단 액세스 및 기타 보안 위협에 대한 실시간 모니터링 및 보호(EDR - 엔드포인트 감지 및 대응)를 제공하여 수명 주기 내내 IoT 디바이스의 보안을 보장하는 데 도움이 됩니다.
- Microsoft SIEM/SOAR 및 XDR과의 상호 운용성을 보장하여 자동화된 도메인 간 보안 및 기본 제공 AI로 공격을 중지합니다.
요약하자면, Defender for IoT는 디바이스 작성기에게 처음부터 IoT 디바이스를 보호하고 취약성 및 공격의 위험을 줄이는 데 도움이 되는 포괄적인 보안 기능 집합을 제공합니다. 이를 통해 디바이스 빌더는 고객에게 안전하고 규정을 준수하며 신뢰할 수 있는 IoT 제품을 제공할 수 있습니다.
Device Update for Azure IoT Hub는 IoT 디바이스에 대한 무선 업데이트를 배포할 수 있도록 하는 서비스입니다.
IoT(사물 인터넷) 솔루션이 계속해서 점점 더 많이 채택됨에 따라 이 솔루션을 구성하는 디바이스는 대규모로 쉽게 연결하고 관리할 수 있어야 합니다. IoT Hub에 대한 디바이스 업데이트는 고객이 작은 센서에서 게이트웨이 수준 디바이스에 이르기까지 모든 항목에 대해 무선 업데이트를 게시, 배포 및 관리하는 데 사용할 수 있는 엔드투엔드 플랫폼입니다.
IoT 지원 디지털 변환의 모든 이점을 실현하려면 고객은 대규모 디바이스를 운영, 유지 관리 및 업데이트하는 기능이 필요합니다. Device Update for IoT Hub는 다음과 같은 기능을 드러냅니다.
- 보안 위협에 신속하게 대응
- 비즈니스 목표를 달성하기 위한 새로운 기능 배포
- 자체 업데이트 플랫폼을 빌드하는 데 드는 추가 개발 및 유지 관리 비용 방지.
IoT Hub 자동 장치 관리 및 트윈 기반 워크플로는 디바이스에서 Microsoft의 OSConfig 구성 요소와 연결되어 엔드투엔드 구성 관리를 제공합니다. 예를 들면 다음과 같습니다.
- 디바이스의 사이트 또는 역할에 따라 배포 시 디바이스에 방화벽 규칙을 자동으로 프로비전
- 개별 디바이스 또는 대규모에서 네트워크 구성 감사
- 문제 해결 및 진단
- 디바이스가 승인된 리포지토리에서 패키지를 끌어오도록 패키지 관리자 원본을 자동으로 구성합니다.
- 호스트 이름, 호스트 파일 등을 가져와서 설정합니다.
- 하드웨어 속성, OS 버전 속성 또는 보안 프로세서 상태를 포함한 디바이스 정보 가져오기
- 문제가 있는 디바이스 또는 일정에 따라 여러 디바이스를 원격으로 다시 부팅
이 문서의 나머지 부분에서는 필수 디바이스 쪽 구성 요소를 설치하여 디바이스를 준비하는 방법에 중점을 둡니다. 클라우드 서비스 및 운영 사용 시나리오에 대한 자세한 내용은 다음 단계를 참조하세요.
설치할 디바이스 쪽 구성 요소 및 설치 방법
디바이스 쪽 구성 요소 목록
| 구성 요소 |
참고 |
Azure IoT Edge 런타임
or
소규모 디바이스의 경우: Azure IoT Identity Service |
Edge 런타임은 컨테이너 관리로 가장 잘 알려져 있지만 디바이스에서 몇 가지 추가 서비스도 제공합니다. ID 서비스 하위 구성 요소를 사용하면 디바이스의 모든 구성 요소가 IoT Hub 원활하게 작동할 수 있습니다.
전체 기능을 위해 ID 서비스를 포함하는 IoT Edge 런타임(일명aziot-edge)을 설치합니다.
컨테이너를 실행하지 않는 소규모 디바이스의 경우 ID 서비스(일명 aziot-identity-service)만 설치하여 공간을 절약할 수 있습니다.
설치 세부 정보는 이 문서의 다음 섹션을 참조하세요. |
| Microsoft Defender for IoT |
설치 세부 정보는 이 문서의 다음 섹션을 참조하세요. |
| IoT Hub용 디바이스 업데이트 문서 |
설치 세부 정보는 이 문서의 다음 섹션을 참조하세요. |
| Microsoft OSConfig |
설치 세부 정보는 이 문서의 다음 섹션을 참조하세요. |
디바이스 쪽 구성 요소를 설치하는 방법
다음 옵션 중에서 선택 합니다.
제품군의 각 구성 요소에 대한 설치 패키지는 에서 packages.microsoft.com사용할 수 있습니다.
현재 패키지 가용성은 disto 및 CPU 아키텍처에 따라 다릅니다. 예를 들어 모든 구성 요소에는 Ubuntu Server 18.04(x86_64 및 Aarch64)에 대해 게시된 패키지가 있으며 일부 구성 요소에는 여러 추가 Linux 환경에서 사용할 수 있는 패키지가 있습니다. 지정된 구성 요소에 사용할 수 있는 패키지가 없는 배포판 또는 CPU 아키텍처를 사용하는 경우 원본에서 빌드 경로를 고려합니다.
클라우드에서 디바이스 ID 만들기
IoT Hub 디바이스 등록 예제와 같이 디바이스에 대한 ID를 설정합니다.
참고
- 현재 소프트웨어를 미리 설치하는 경우(Azure에 연결되지 않음) 위의 단계를 건너뜁니다.
- 간단히 하기 위해 이 예제에서는 수동으로 프로비전된 대칭 키를 사용합니다. 프로덕션 규모 및 보안을 위해 x.509 기반 인증 및 Device Provisioning Service를 통한 대규모 ID 프로비저닝과 같은 다양한 옵션을 사용할 수 있습니다.
첫 번째 패키지 설치
디바이스에 패키지 원본으로 추가하고packages.microsoft.com, 다음 예제와 같이 IoT Edge(또는 더 작은 디바이스에 대한 ID 서비스)를 설치합니다IoT Edge
참고
컨테이너를 실행하지 않는 소규모 디바이스의 경우 다음과 같이 위의 단계를 수정합니다.
- 컨테이너 엔진 설치 안 함
aziot-identity-service 대신 패키지 설치aziot-edge
Azure에 인증하는 디바이스 가져오기
이 예제와 같이 IoT Hub 정보 및 디바이스 비밀을 디바이스로 설정합니다. 클라우드 ID를 사용하여 디바이스 프로비전
참고
- 현재 소프트웨어만 사전 설치하는 경우(Azure에 연결되지 않음) 위의 단계를 건너뜁니다.
- 전체 IoT Edge 런타임이 아닌 ID 서비스만 있는 소규모 디바이스의 경우 위의 단계가 아닌
iotedge 명령줄 도구를 aziotctl 사용합니다. 도구의 이름은 다르지만 디바이스 ID를 설정하는 데 동일한 인수를 사용합니다.
나머지 패키지 설치
예를 들어 Ubuntu와 같은 apt 기반 시스템에서 다음을 수행합니다.
sudo apt install defender-iot-micro-agent-edge deviceupdate-agent osconfig
디바이스 쪽 구성 요소를 고유한 디바이스, 배포판 또는 CPU 아키텍처에 맞게 조정해야 하는 경우 원본에서 빌드하는 것이 가장 유연한 방법입니다.
다음 리포지토리를 사용할 수 있습니다.
Microsoft는 파트너와 협력하여 에코시스템이 이미 설치된 구성 요소가 있는 디바이스를 구입할 수 있도록 합니다. 예를 들어 Edge Secureed-core(미리 보기) 프로그램을 사용하려면 디바이스가 보안 부팅 등을 사용하여 하드웨어 지원 보안 태세를 구현해야 합니다. 및 에는 Azure 보안 및 관리를 위한 이러한 구성 요소가 포함됩니다.
그 동안 일부 디바이스는 이미 제품군의 하위 집합이 포함된 카탈로그에 도달하고 있습니다. 예를 들어 다음 디바이스에는 IoT Edge 런타임, Defender for IoT 구성 요소 및 OSConfig 구성 요소가 이미 포함되어 있습니다.
이는 설정 옵션에 대한 간략한 요약입니다. 각 구성 요소에 대한 구성 매개 변수를 포함한 전체 설정 설명서는 다음을 참조하세요.
다음 단계