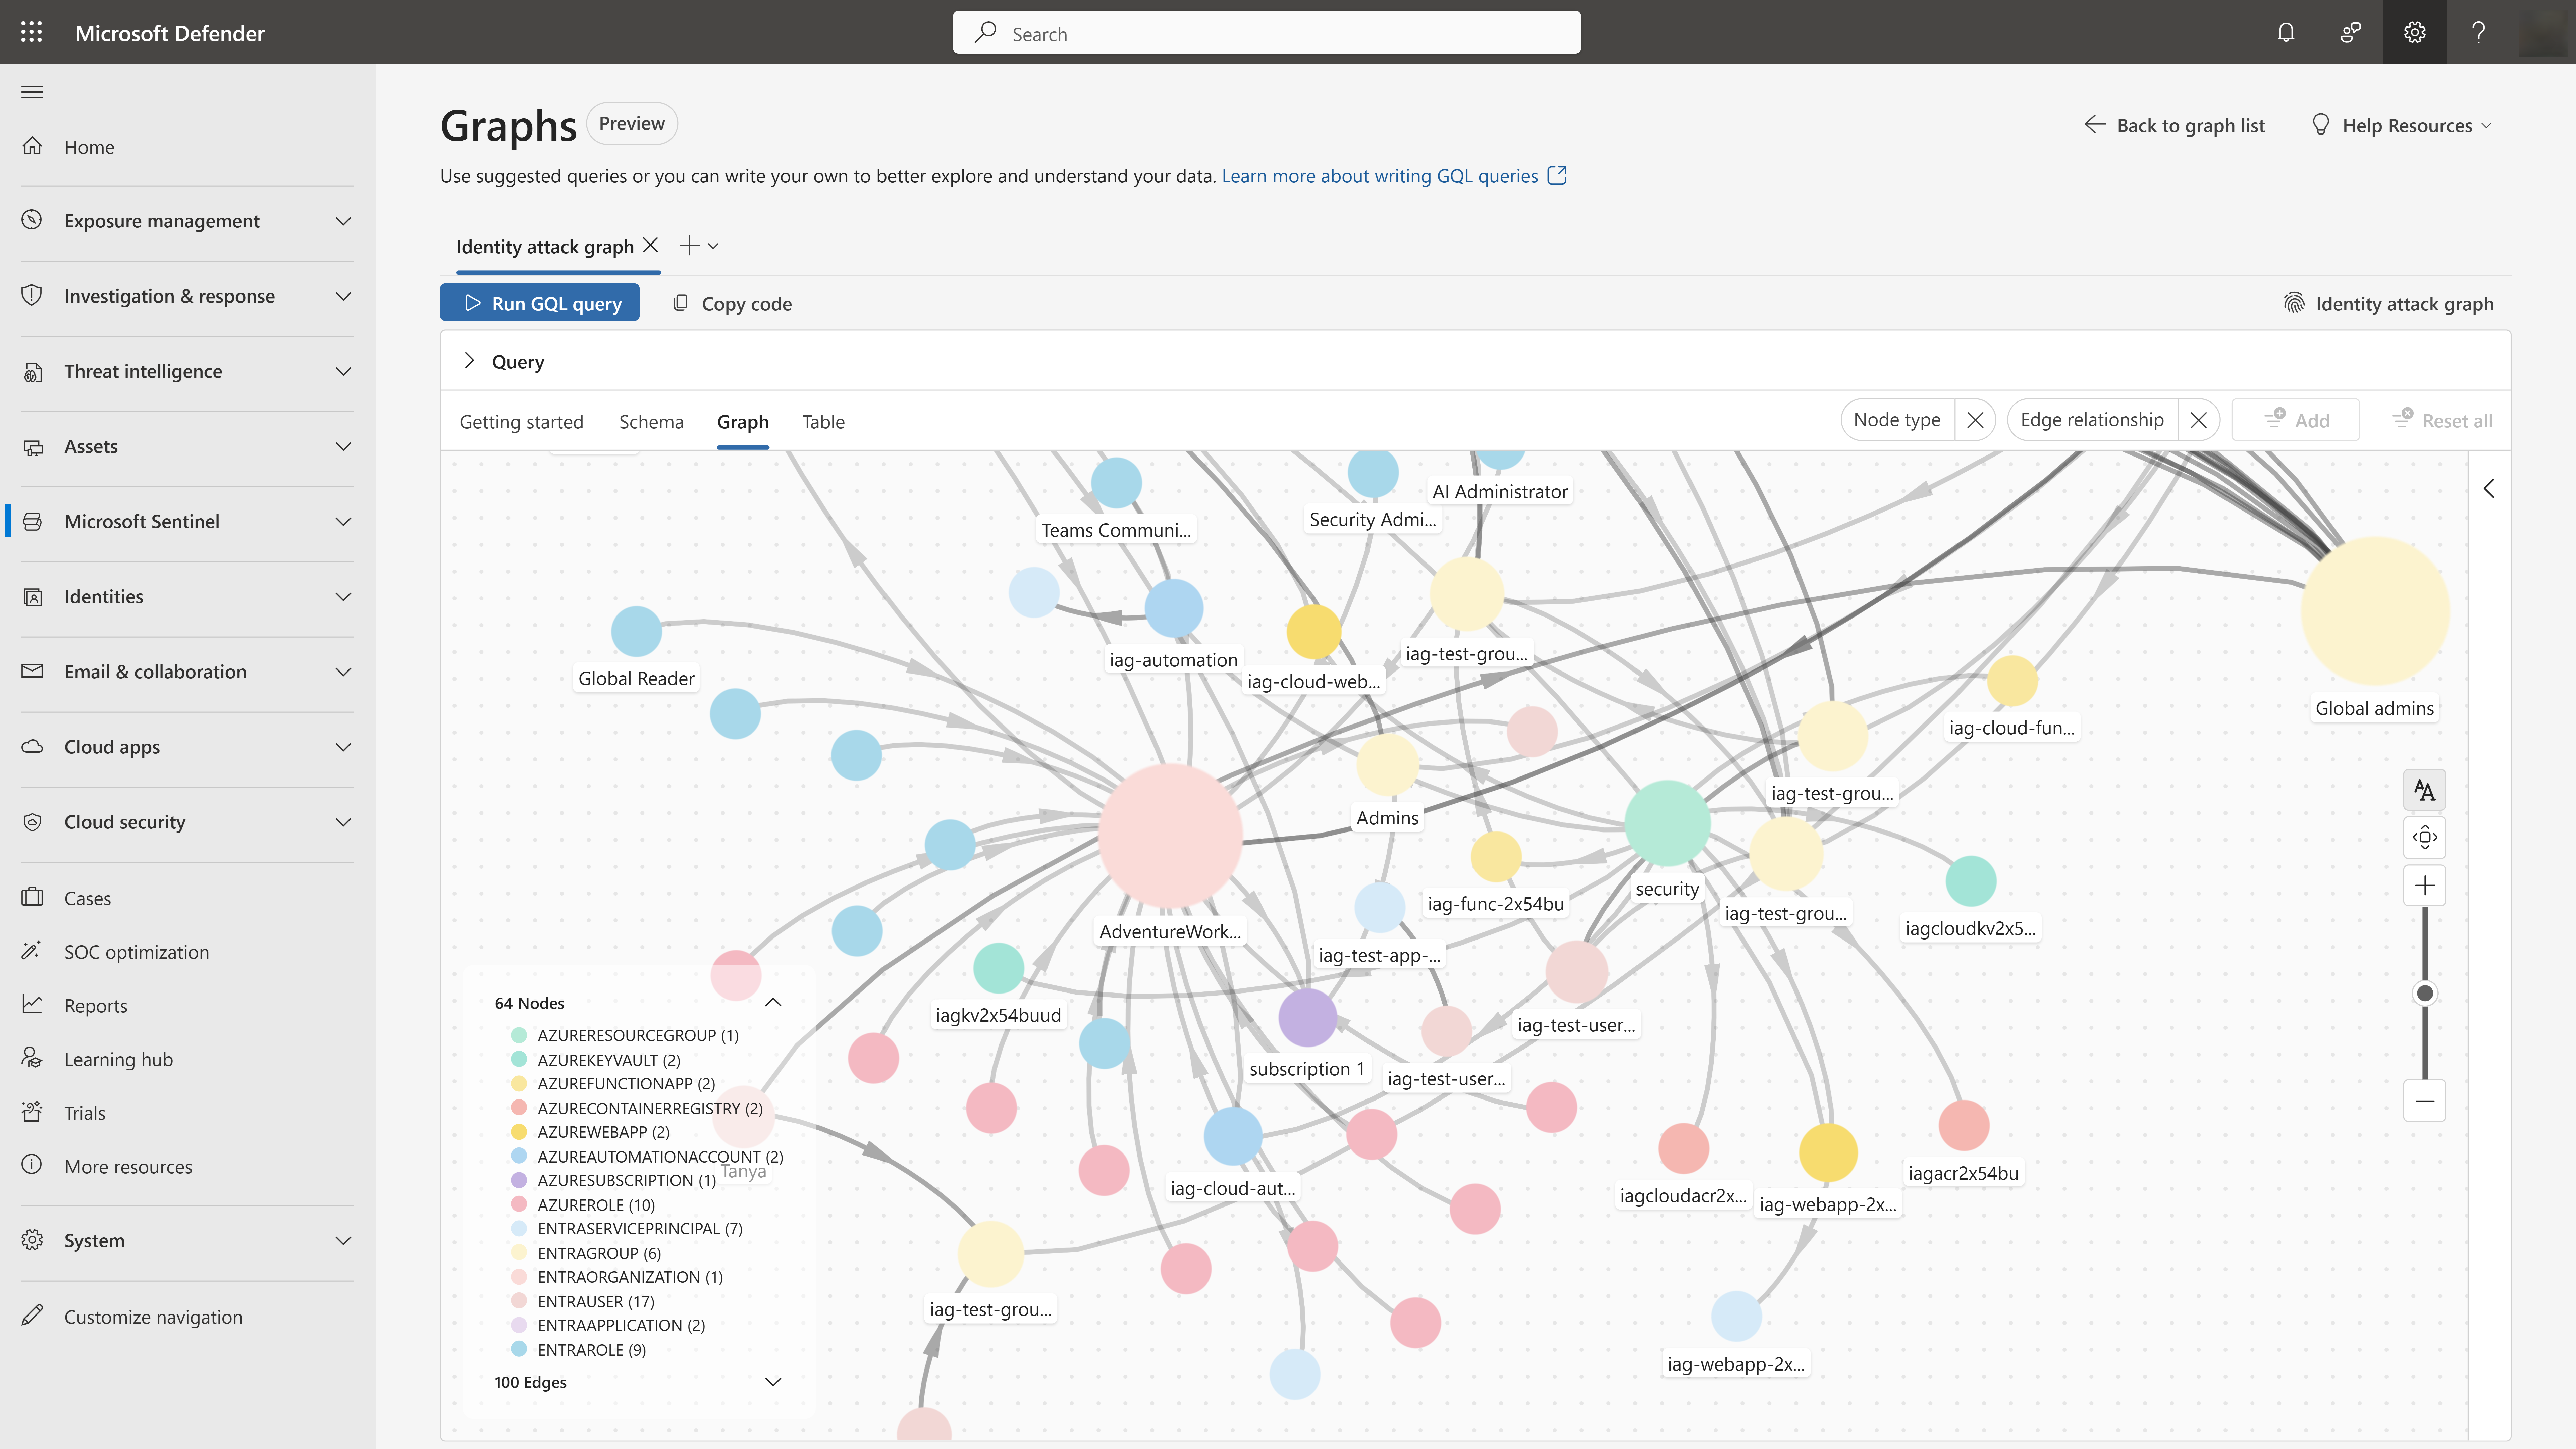
Microsoft Sentinel의 ID 공격 그래프는 권한 및 그룹 멤버 자격을 통해 ID가 Azure 리소스에 연결하는 방법을 시각화합니다. 보안 분석가는 그래프를 사용하여 공격자가 기존 권한, 그룹 멤버 자격 또는 트러스트 관계를 악용하여 한 ID 또는 리소스에서 다른 ID 또는 리소스로 이동하는 데 사용할 수 있는 잠재적 경로인 횡적 이동 경로를 식별할 수 있습니다.
미리 정의된 ID 공격 그래프는 환경을 상호 연결된 엔터티 및 관계로 나타내므로 "이 계정이 손상되면 공격자가 도달할 수 있는 리소스" 또는 "중요한 자산에 대한 경로가 있는 ID는 무엇인가요?"와 같은 복잡한 질문에 쉽게 대답할 수 있습니다.
SOC 분석가, 위협 사냥꾼, 클라우드 보안 엔지니어 및 IAM 팀은 그래프를 사용하여 Azure 및 Entra 전체에서 ID 위험을 이해하고 줄일 수 있습니다.
ID 공격 그래프의 작동 방식
ID 공격 그래프는 Microsoft Sentinel Lake의 Entra ID 자산 및 Azure 리소스 그래프 커넥터의 자산 데이터를 사용하여 환경의 포괄적인 모델을 빌드합니다.
- ID: 사용자, 서비스 주체, 관리 ID 및 그룹
- 리소스: Azure 구독, 리소스 그룹, 가상 머신, 스토리지 계정 및 기타 자산
- 액세스 및 권한 관계: 액세스할 수 있는 리소스에 대한 경로를 만드는 역할 할당 및 그룹 멤버 자격
설정 후 GQL(그래프 쿼리 언어)을 사용하여 기존 방법으로 검색하기 어려운 숨겨진 위험을 파악합니다.
그래프를 쿼리하여 다음을 수행할 수 있습니다.
- 표면 횡적 이동 경로: 공격자가 손상된 ID에서 중요한 리소스에 도달하기 위해 취할 수 있는 모든 경로를 찾습니다.
- 과도한 권한 있는 계정 식별: 권한이 과도한 ID 또는 권한 있는 역할에 대한 간접 경로 검색
- 수정 우선 순위 지정: 가장 중요한 자산에 대한 가장 짧은 경로에 집중
필수 구성 요소
ID 공격 그래프를 설정하려면 다음 필수 구성 요소를 충족하는지 확인합니다.
- 사용자 환경에서 사용하도록 설정된 Microsoft Sentinel 데이터 레이크
- Microsoft Entra ID 자산 및 Azure Resource Graph 커넥터를 켜거나 업데이트할 수 있는 권한
- 전역 관리자, 그래프를 만드는 보안 관리자
ID 공격 그래프 설정
다음 단계에 따라 ID 공격 그래프를 설정합니다.
Microsoft Defender 포털에서 Microsoft Sentinel>Graphs로 이동합니다.
identity attack graph 카드를 찾아 그래프 설정을 선택합니다.
설정 단계에 따라 필요한 커넥터를 켜거나 업데이트합니다.
그래프 켜기를 선택하여 그래프를 만듭니다.
그래프 타일에서 쿼리 그래프 를 선택하여 그래프 쿼리 페이지를 봅니다.
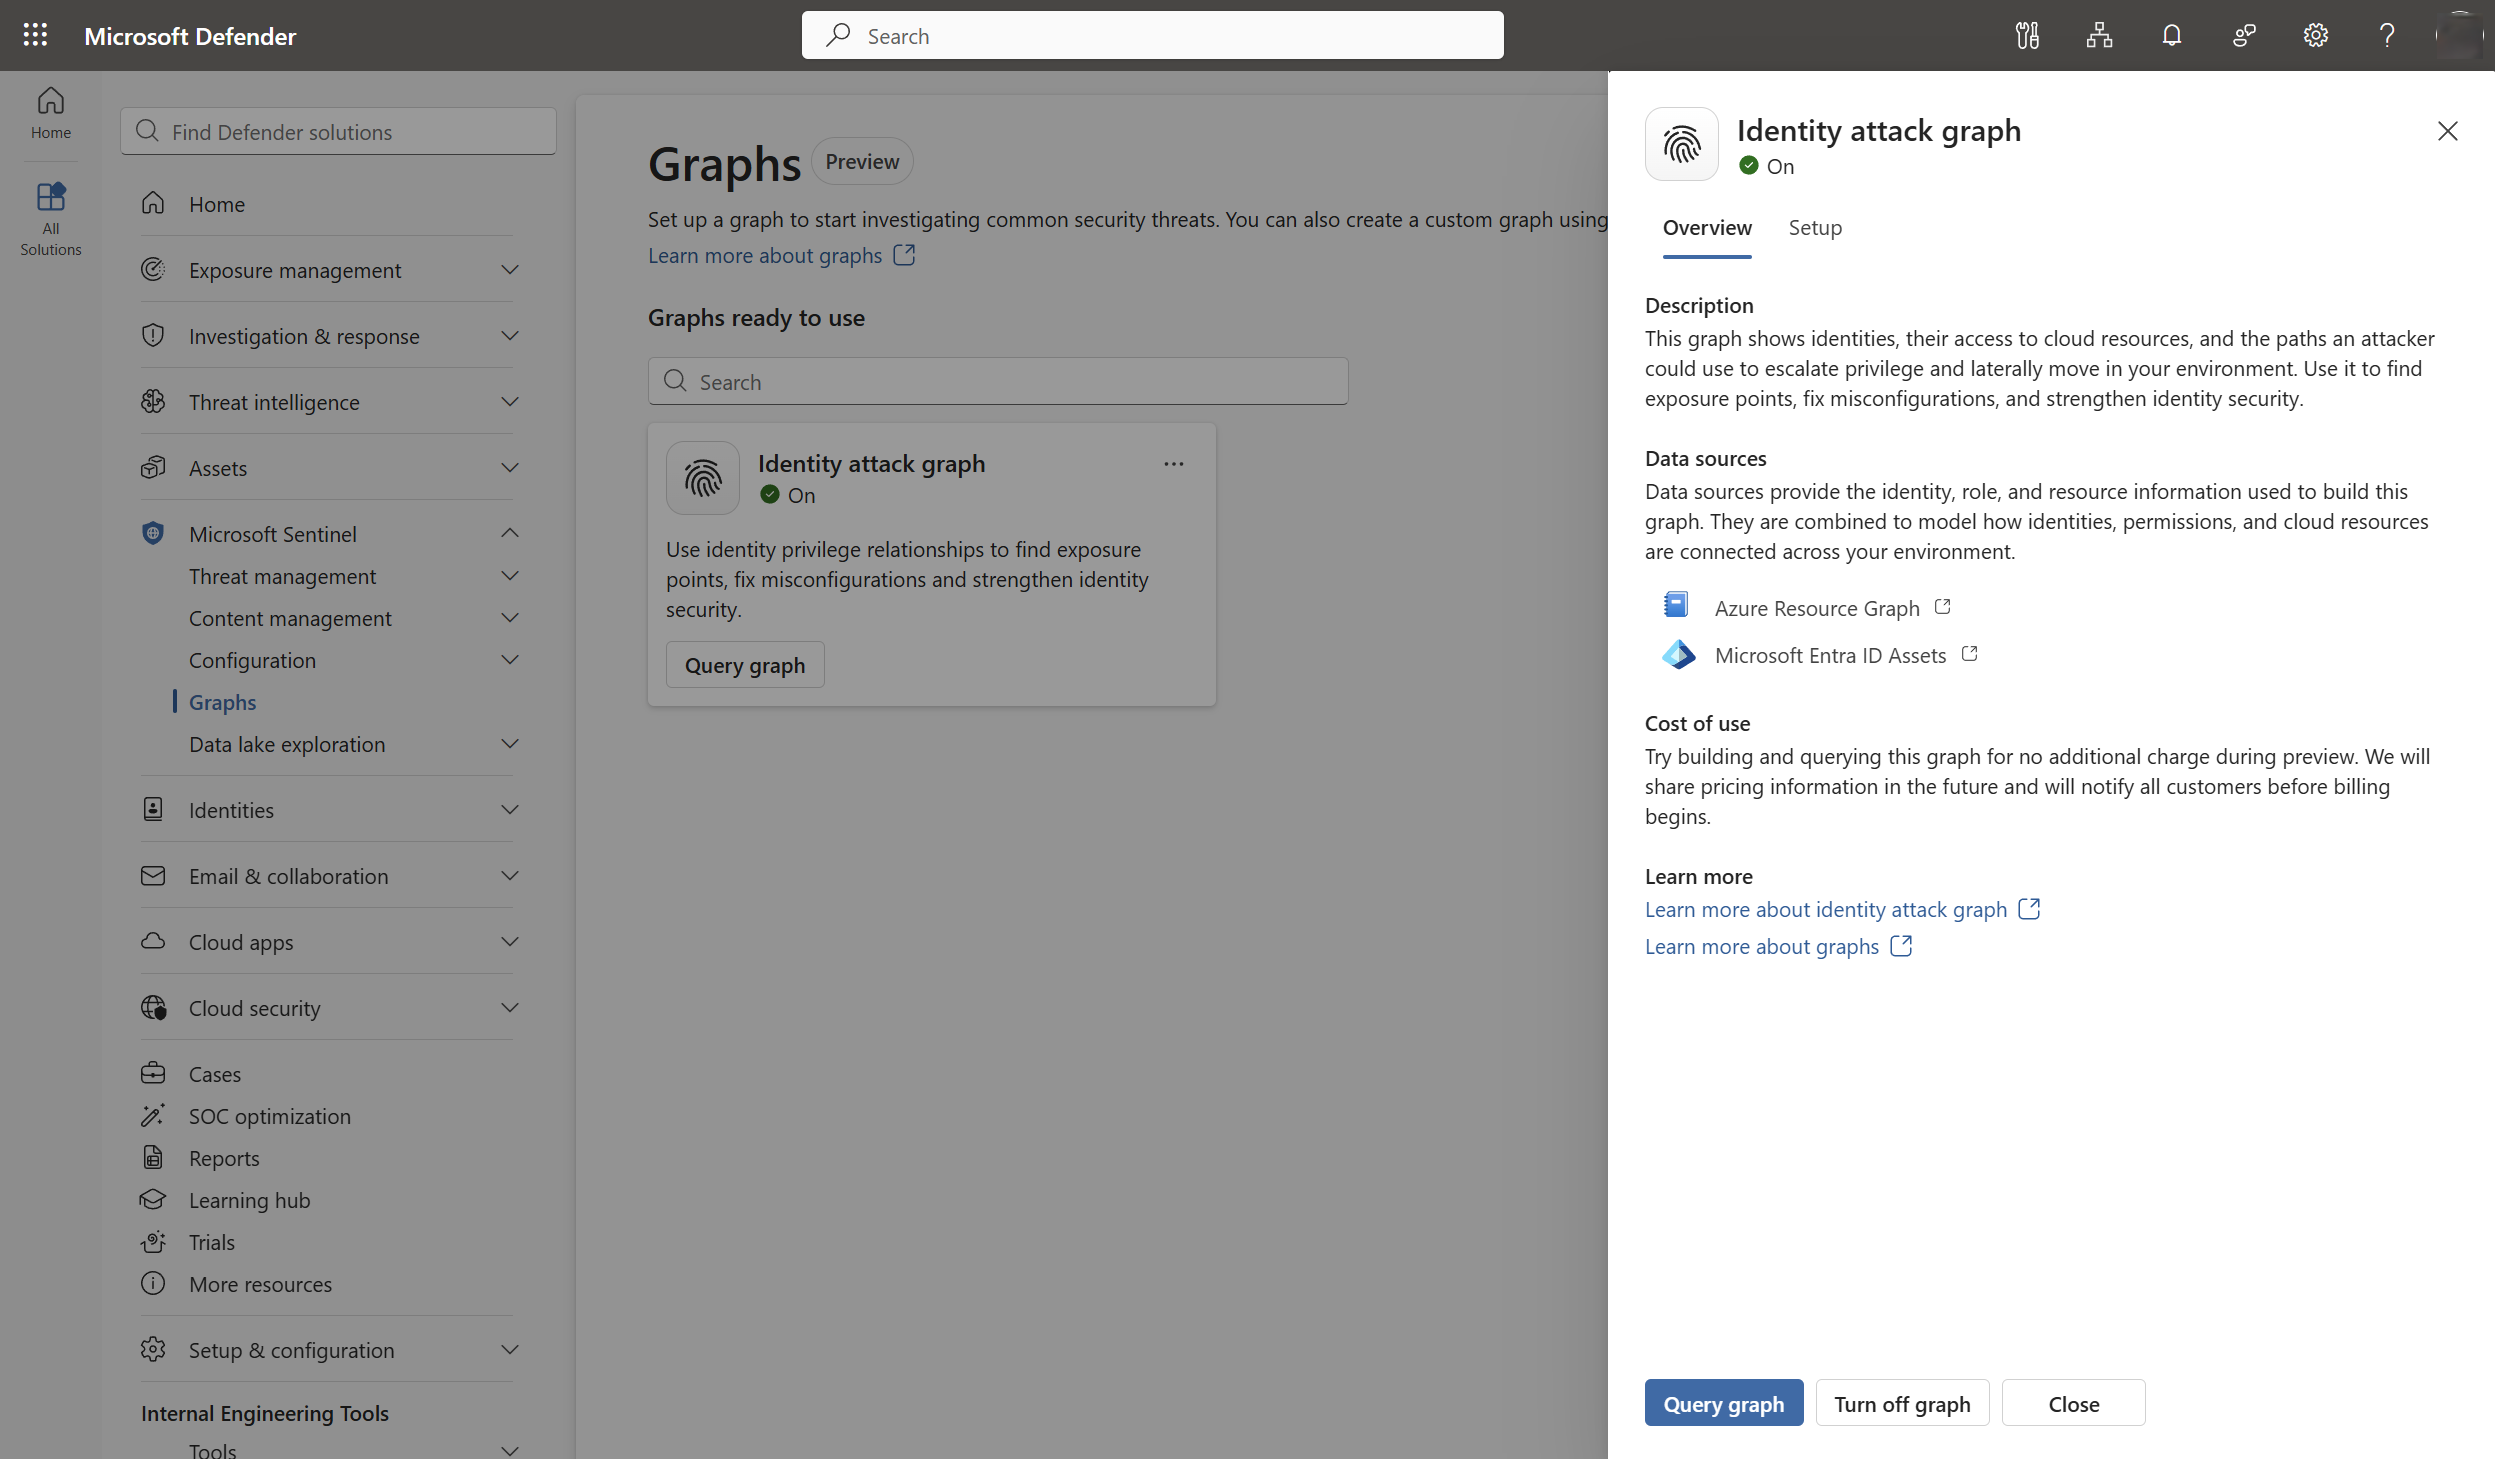
그래프를 켜면 그래프가 데이터 수집 및 관계 구축을 시작합니다. 초기 처리는 최대 48시간이 걸릴 수 있습니다.
ID 공격 그래프 탐색 및 쿼리
그래프를 사용할 준비가 되면 다음 단계에 따라 그래프를 쿼리합니다.
스키마 탭을 사용하여 그래프의 엔터티 및 관계 유형을 이해합니다.

자세한 메타데이터를 보려면 노드를 선택합니다.
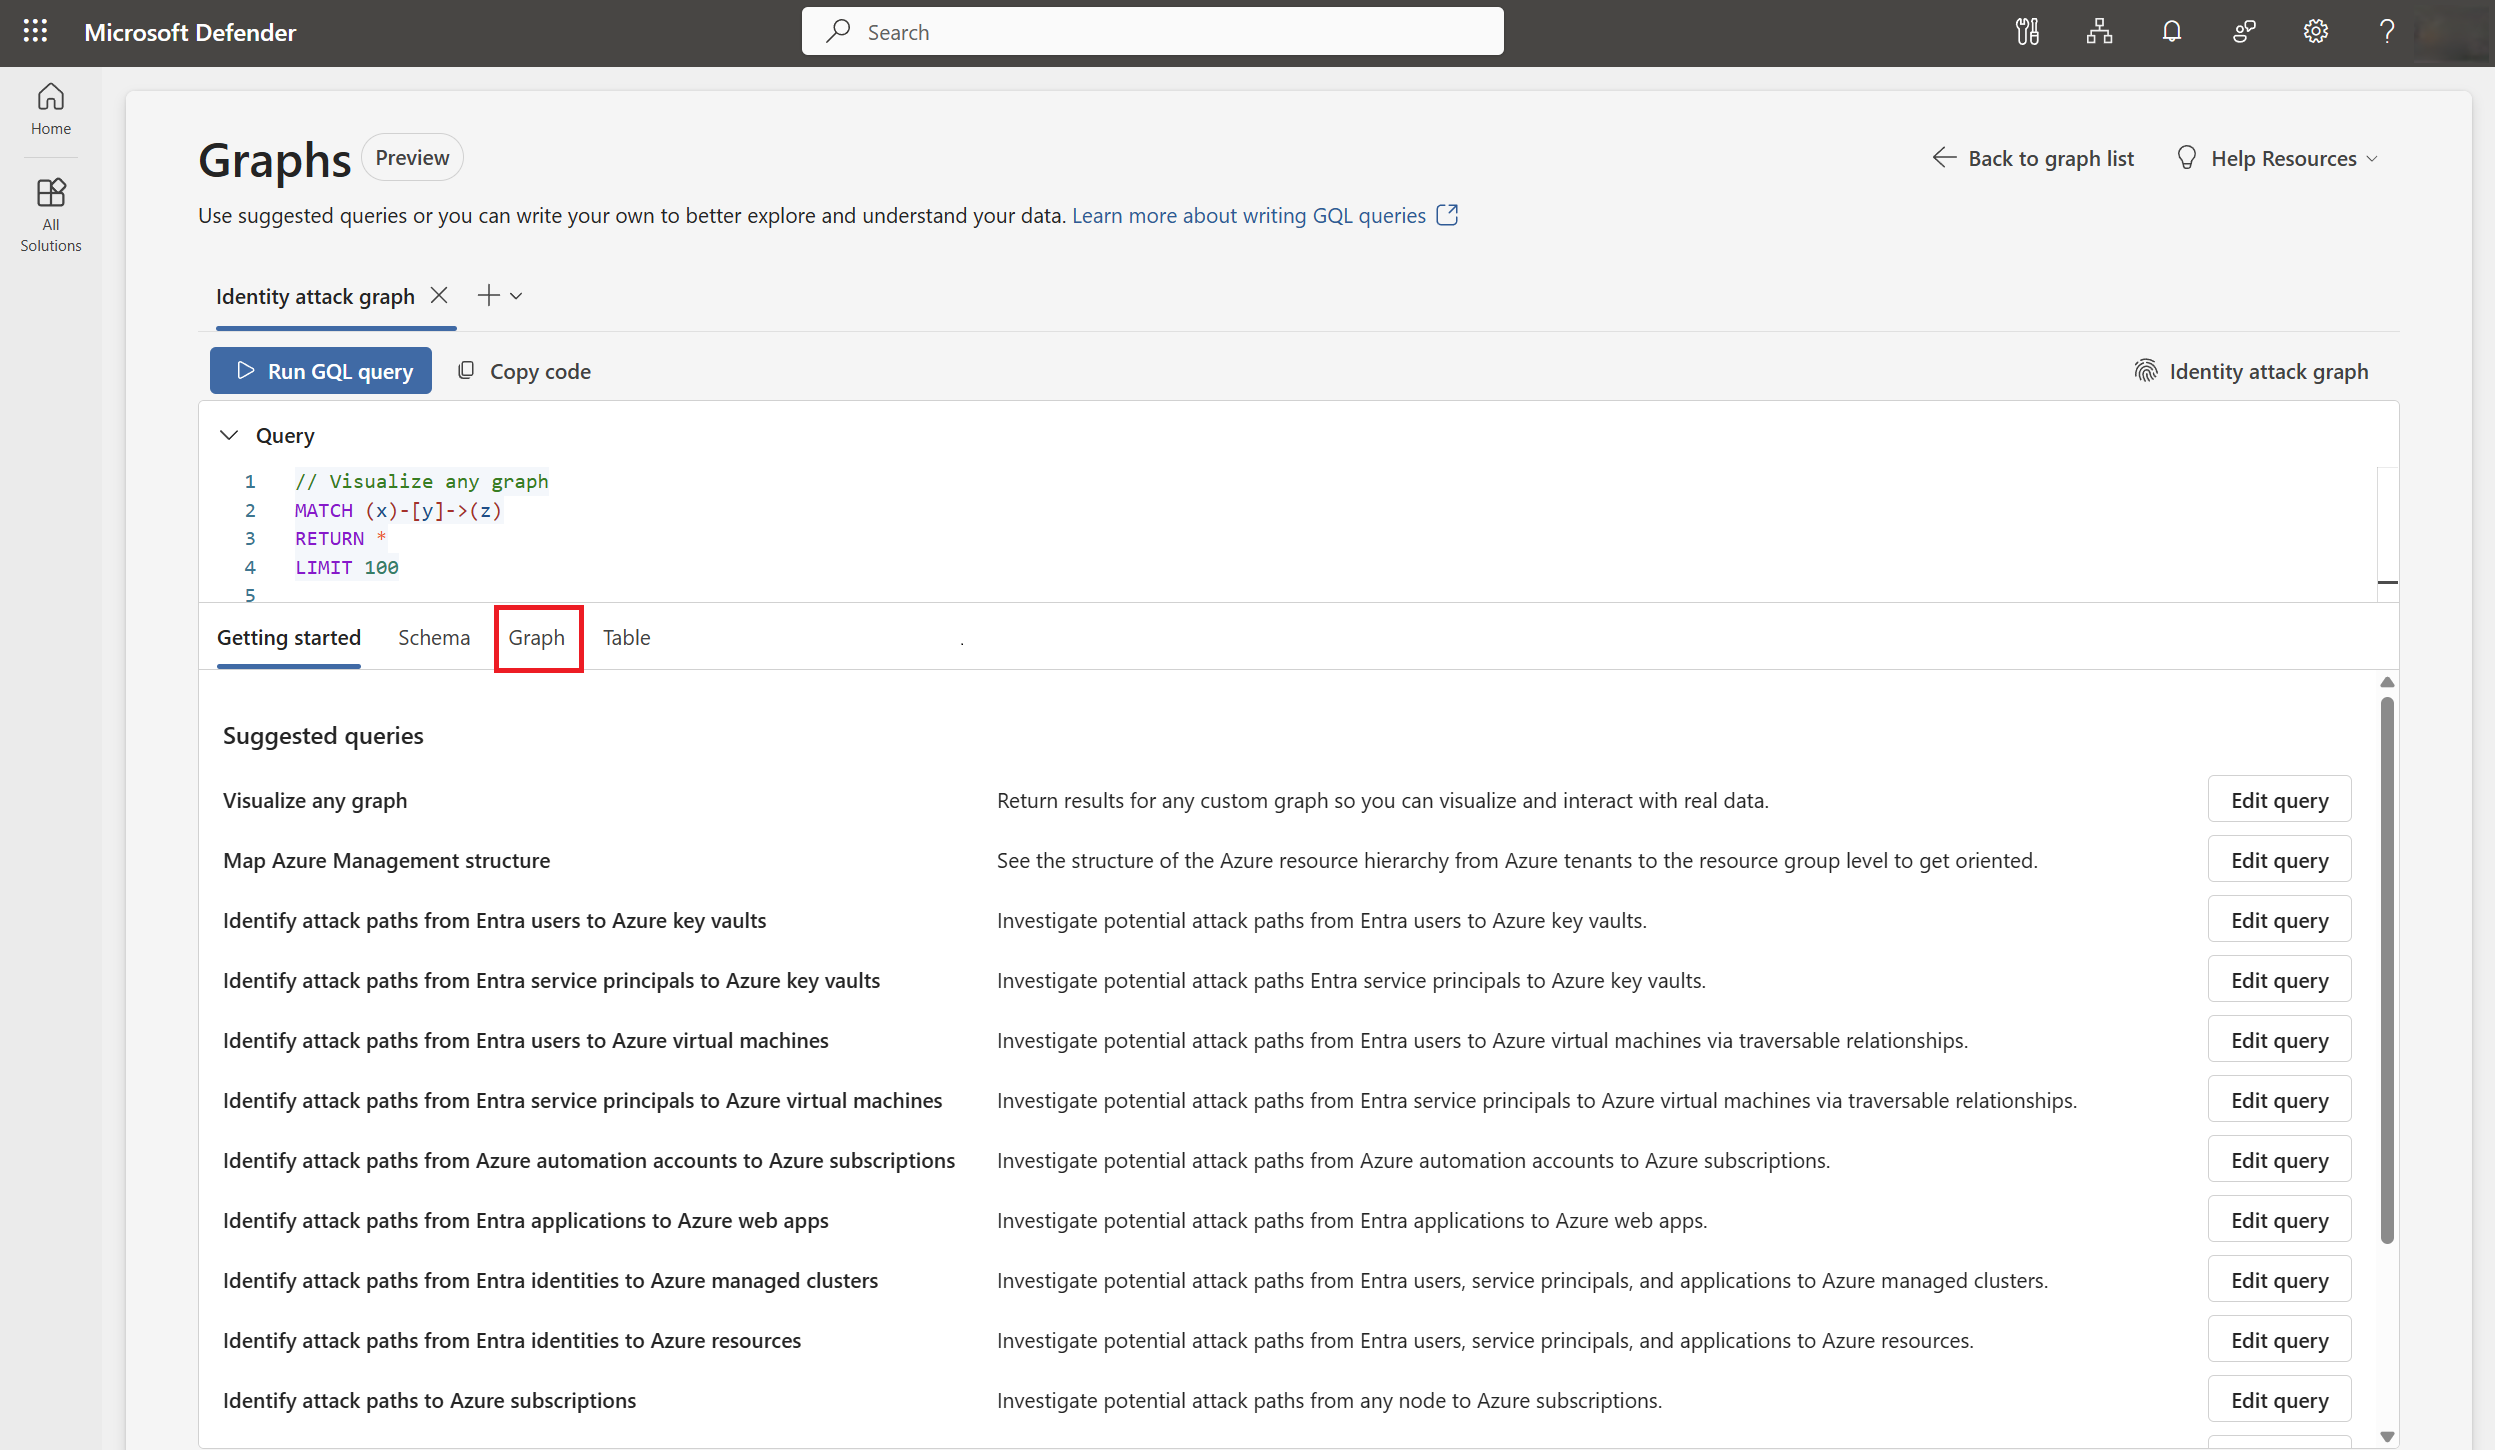
그래프 탭을 사용하여 관계 및 권한 경로를 시각화합니다. 고유한 GQL 쿼리를 작성하거나 미리 정의된 쿼리를 사용하여 시작합니다.
참고
일반적인 고가용성 조사 시나리오를 표시하도록 설계된 미리 정의된 쿼리로 시작하는 것이 좋습니다. 이러한 쿼리는 GQL을 처음부터 작성하지 않고 즉시 값을 얻는 데 도움이 됩니다.
GQL 쿼리 실행을 선택하여 결과를 확인합니다.