Microsoft Sentinel 개요 페이지를 사용하여 환경 전반의 활동을 조회, 모니터링, 분석하세요. 이 문서에서는 환경의 보안 상태를 신속하게 평가하는 데 도움이 되는 인시던트, 자동화 효율성, 데이터 수집 및 분석 규칙 상태에 대한 인사이트를 포함하여 Microsoft Sentinel 개요 대시보드에서 사용할 수 있는 위젯 및 그래프에 대해 설명합니다. 시작하기 전에 데이터 소스를 Microsoft Sentinel에 연결하는 등 필수 조건을 충족하는지 확인하세요.
중요
2027년 3월 31일 이후에는 Microsoft Sentinel 더 이상 Azure Portal 지원되지 않으며 Microsoft Defender 포털에서만 사용할 수 있습니다. Azure Portal Microsoft Sentinel 사용하는 모든 고객은 Defender 포털로 리디렉션되고 Defender 포털에서만 Microsoft Sentinel 사용합니다.
Azure Portal Microsoft Sentinel 계속 사용하는 경우 원활한 전환을 보장하고 Microsoft Defender 제공하는 통합 보안 운영 환경을 최대한 활용하기 위해 Defender 포털로의 전환 계획을 시작하는 것이 좋습니다.
필수 구성 요소
개요 페이지에 액세스하기 전에 다음 필수 구성 요소를 충족하는지 확인합니다.
- Microsoft Sentinel 리소스에 대한 읽기 권한이 있는지 확인하세요. 자세한 내용은 Microsoft Sentinel 역할 및 권한을 참조하세요.
개요 페이지에 액세스
작업 영역이 Microsoft Defender 포털에 온보딩된 경우 일반 > 개요를 선택합니다. 그렇지 않으면 개요 를 직접 선택합니다. 예시:

개요 대시보드의 각 섹션에 대한 데이터는 미리 계산되며 마지막 새로 고침 시간은 각 섹션의 맨 위에 표시됩니다. 페이지 위쪽에서 새로 고침 을 선택하여 전체 페이지를 새로 고칩니다.
인시던트 데이터 보기
노이즈를 줄이고 검토 및 조사해야 하는 경고 수를 최소화하기 위해 Microsoft Sentinel 융합 기술을 사용하여 경고를 인시던트와 상호 연결합니다. 인시던트는 조사하고 해결할 수 있도록 서로 관련된 경고를 묶어 놓은 대응 가능한 그룹입니다.
다음 이미지는 개요 dashboard 인시던트 섹션의 예를 보여 줍니다.

인시던트 섹션에는 다음 데이터가 나열됩니다.
- 지난 24시간 동안 신규, 활성 및 폐쇄된 인시던트 수입니다.
- 각 심각도의 총 인시던트 수입니다.
- 종결 분류 유형별 종결된 인시던트 수입니다.
- 생성 시간별 인시던트 상태(4시간 간격)입니다.
- SOC 효율성 통합 문서에 대한 링크와 함께 인시던트를 승인하는 평균 시간 및 인시던트를 종료하는 평균 시간입니다. 자세한 내용은 Microsoft Sentinel 통합 문서를 사용하여 데이터 시각화 및 모니터링을 참조하세요.
자세한 내용을 보려면 인시던트 관리를 선택하여 Microsoft Sentinel 인시던트 페이지로 이동합니다.
자동화 데이터 보기
Microsoft Sentinel 사용하여 자동화를 배포한 후 개요 dashboard Automation 섹션에서 작업 영역의 자동화를 모니터링합니다.

자동화 규칙 작업의 요약으로 시작합니다. 자동화로 인해 닫힌 인시던트, 자동화가 저장한 시간 및 관련 플레이북 상태.
Microsoft Sentinel 자동화로 해결된 인시던트 수를 곱하여 단일 자동화가 저장한 평균 시간을 찾아 자동화에 의해 저장되는 시간을 계산합니다. Microsoft Sentinel은 자동화로 절약된 시간을 계산하기 위해 다음 공식을 사용합니다:
(avgWithout - avgWith) * resolvedByAutomation여기서:
- avgWithout 은 자동화 없이 인시던트를 해결하는 데 걸리는 평균 시간입니다.
- avgWith 는 자동화를 통해 인시던트를 해결하는 데 걸리는 평균 시간입니다.
- resolvedByAutomation 은 자동화로 해결되는 인시던트 수입니다.
자동화 작업 그래프는 작업 유형별로 자동화에 의해 수행되는 작업의 수를 요약합니다.
이 섹션에는 Automation 페이지에 대한 링크가 있는 활성 자동화 규칙의 개수도 포함되어 있습니다.
더 많은 자동화를 구성할 수 있는 Automation 페이지 점프에 대한 자동화 규칙 구성 링크를 선택합니다.
데이터 레코드, 데이터 수집기 및 위협 인텔리전스의 상태 보기
개요 dashboard 데이터 섹션에서 데이터 레코드, 데이터 수집기 및 위협 인텔리전스에 대한 정보를 추적합니다.

다음 세부 정보를 봅니다.
이전 24시간과 비교하여 지난 24시간 동안 수집된 Microsoft Sentinel 레코드 수와 해당 기간에 검색된 변칙입니다.
비정상 커넥터와 활성 커넥터로 나눈 데이터 커넥터 상태 요약입니다. 비정상 커넥터는 오류가 있는 커넥터 수를 나타냅니다. 활성 커넥터는 커넥터에 포함된 쿼리를 기준으로 Microsoft Sentinel로 데이터가 스트리밍되는 커넥터입니다.
침해 지표별 Microsoft Sentinel 위협 인텔리전스 레코드
커넥터 관리를 선택하여 데이터 커넥터를 보고 관리할 수 있는 데이터 커넥터 페이지로 이동합니다.
분석 데이터 보기
개요 dashboard 분석 섹션에서 분석 규칙에 대한 데이터를 추적합니다.
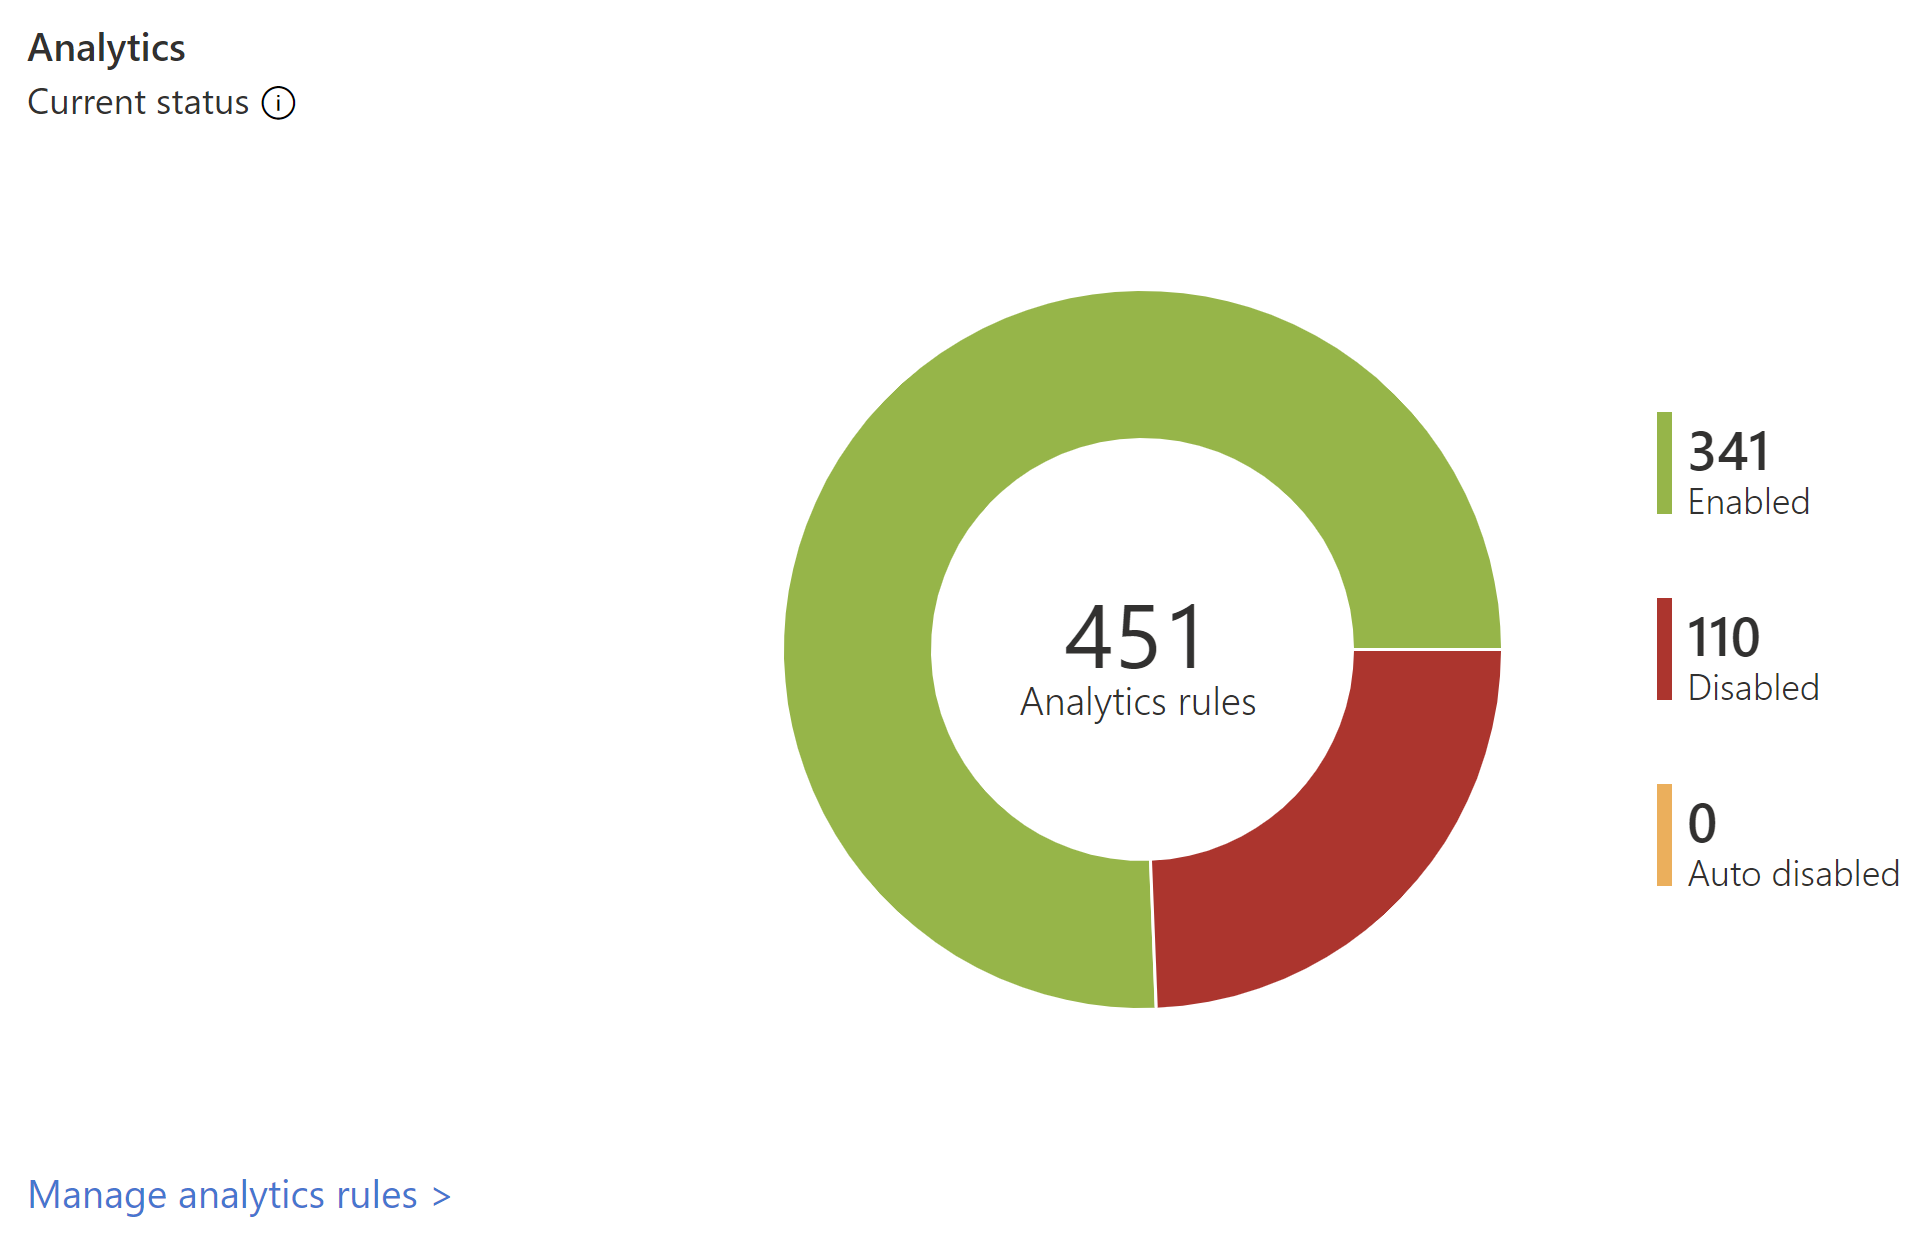
Microsoft Sentinel의 분석 규칙 수는 사용됨, 사용 안 됨 및 자동으로 사용 안 됨을 포함한 상태별로 표시됩니다.
MITRE 보기 링크를 선택하여 MITRE ATT&CK로 이동합니다. 여기서 MITRE ATT&CK 전술 및 기술로부터 환경을 보호하는 방법을 볼 수 있습니다. 분석 규칙 관리 링크를 선택하여 경고 트리거 방법을 구성하는 규칙을 보고 관리할 수 있는 분석 페이지로 이동합니다.
다음 단계
환경을 계속 탐색하고 모니터링하려면 다음 자원을 활용하세요:
통합 문서 템플릿을 사용하여 환경 전체에서 생성된 이벤트에 대해 자세히 알아본다. 자세한 내용은 Microsoft Sentinel 통합 문서를 사용하여 데이터 시각화 및 모니터링을 참조하세요.
Log Analytics 쿼리 로그를 켜서 작업 영역에서 모든 쿼리를 실행합니다. 자세한 내용은 Microsoft Sentinel 쿼리 및 활동 감사를 참조하세요.
개요 dashboard 위젯 뒤에 사용되는 쿼리에 대해 알아봅니다. 자세한 내용은 Microsoft Sentinel 새 개요 dashboard 자세히 살펴보세요.