등록된 iOS 기기에서 엔드포인트용 Microsoft Defender를 Microsoft Defender 앱과 Microsoft Intune을 사용하여 배포하세요. 배포 옵션은 감독 장치, 비관리자 장치, Intune 사용자 등록을 사용하는 장치를 지원합니다.
이 글에서 다루는 절차는 Microsoft Intune을 필요로 합니다. Intune은 엔드포인트용 Microsoft Defender에 포함되지 않은 별도의 제품이며, 모든 구독에 포함된 것도 아닙니다. Intune을 사용하려면 해당 구독을 포함하는 구독이 필요하거나 독립 실행형 구독 또는 추가 기능으로 별도로 구입할 수 있습니다. 자세한 내용은 Microsoft Intune 라이선스를 참조하세요.
사전 요구 사항
다음과 같은 권한을 가진 계정을 사용하세요:
Microsoft Intune: 애플리케이션 매니저와 정책 및 프로필 관리자 내장 역할을 모두 할당하거나, 동등한 권한을 가진 커스텀 역할을 사용할 수 있습니다:
- Application Manager는 Microsoft Defender 앱을 추가, 구성 및 할당하는 데 필요한 모바일 앱과 관리 앱 권한을 제공합니다.
- 정책 및 프로필 관리자는 이 글에서 프로필을 생성하고 할당하는 데 필요한 장치 구성 및 등록 권한을 제공합니다.
관리하는 사용자와 기기에 역할 할당을 범위화하세요. 각 역할에 포함된 권한에 대해서는 Microsoft Intune 내장 역할 권한(Built-in role permissions)을 참조하세요.
Microsoft Defender 포털: Microsoft Defender XDR 통합 역할 기반 접근 제어(RBAC)에서 보안 작업 \ 보안 데이터 \ 보안 데이터 기본 정보를 할당하고, 등록된 장치를 포함하는 장치 그룹에 접근할 수 있습니다. 여전히 Defender for Endpoint RBAC를 사용하는 조직에서는 해당 장치 그룹에 데이터보안 보기(View data> Security) 작업 및 접근 권한을 할당합니다.
사용자의 iOS 기기를 Intune에 등록하세요. 자세한 내용은
Microsoft Intune 참조하세요. 사용자에게 Microsoft Defender 앱을 사용할 수 있도록 Defender for Endpoint 라이선스를 할당하세요. 자세한 내용은 사용자에게 라이선스 할당을 참조하세요.
등록 방법이 회사 포털 앱이 필요하다면, 사용자가 앱을 설치하고 로그인했으며 등록을 완료했는지 확인하세요. 회사 포털 앱이 필요하지 않은 Just In-Time(JIT) 등록 시나리오를 위해 Microsoft Authenticator 앱을 필수 앱으로 배포하세요. 인증기는 JIT 등록이 사용하는 SSO 확장 기능을 제공합니다.
참고 사항
Microsoft Defender 앱은 Apple App Store 사용할 수 있습니다.
앱을 감독 장치와 비관리자 기기 모두에 배포하세요
감독 기반 및 비관리자 iOS 기기 모두에 배포할 수 있도록 Microsoft Defender 앱을 Intune에 추가하세요.
iOS 스토어 앱 추가
Microsoft Defender 앱을 대량 구매 앱으로 배포한다면 이 절차를 건너뛰세요.
Microsoft Defender 앱을 iOS 스토어 앱으로 Intune에 추가하세요. 자세한 지침은 'Microsoft Intune에 iOS 스토어 앱 추가'(링크는 Intune 문서의 새 탭에서 열림)를 참조하세요.
앱 | Microsoft Intune 관리자 센터https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/allApps의 모든 앱 페이지에서 생성을 선택하고 다음 특정 설정을 사용하세요:
- 플랫폼: iOS/iPadOS를 선택합니다.
- 앱 유형: 스토어 앱 섹션에서 iOS 스토어 앱을 선택하세요.
앱 추가 마법사에서 앱 정보 탭에서 다음 설정을 설정하세요:
- 앱 스토어 검색을 선택한 후 Defender를 검색한 후 Microsoft Defender: Security를 선택하세요.
- 최소 운영체제:iOS 17.0을 선택하세요.
앱을 생성하면 앱 세부 정보 페이지가 열립니다. 나중에 해당 페이지로 돌아가려면 앱 | 모든 앱 페이지에서 Microsoft Defender: 보안을 선택하세요. 앱 세부 정보 페이지에서 모니터 아래에서 장치 설치 상태를 선택하여 설치가 성공적으로 완료되었는지 확인하세요.
감독된 디바이스에 대한 전체 배포
Microsoft Defender 앱은 플랫폼의 고급 관리 기능을 활용하여 감독된 iOS/iPadOS 기기에서 향상된 기능을 제공합니다. 또한 기기에 로컬 VPN이 필요하지 않아도 웹 보호를 제공합니다. 이 구성은 피싱 및 기타 웹 기반 위협으로부터 사용자를 보호합니다.
앱 구성 정책과 장치 구성 프로필로 감독 장치를 구성하세요.
Microsoft Intune을 사용하여 감독 모드를 설정하세요
Microsoft Defender 앱의 감독 모드를 앱 구성 정책과 장치 구성 프로필을 통해 설정하세요.
앱 구성 정책
참고 사항
이 감독 대상 기기에 대한 앱 구성 정책은 관리되는 기기에만 적용됩니다. 모범 사례로, 정책을 모든 장치에 할당하세요.
관리 장치 앱 구성 정책을 만드세요. 자세한 지침은 ' 앱 구성 정책 만들기 '(링크는 Intune 문서의 새 탭에서 열림)를 참조하세요.
앱 | Microsoft Intune 관리자 센터https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration의 설정 페이지에서 , 관리 장치 생성(Create>Managed devices)을 선택 하세요.
앱 구성 정책 생성 마법사에서 다음 설정을 설정하세요:
기본 사항 탭:
- 플랫폼: iOS/iPadOS를 선택합니다.
- 타겟 앱: 앱 선택을 선택한 후 Microsoft Defender: 보안을 찾아 선택한 후 확인을 선택하세요.
설정 탭:
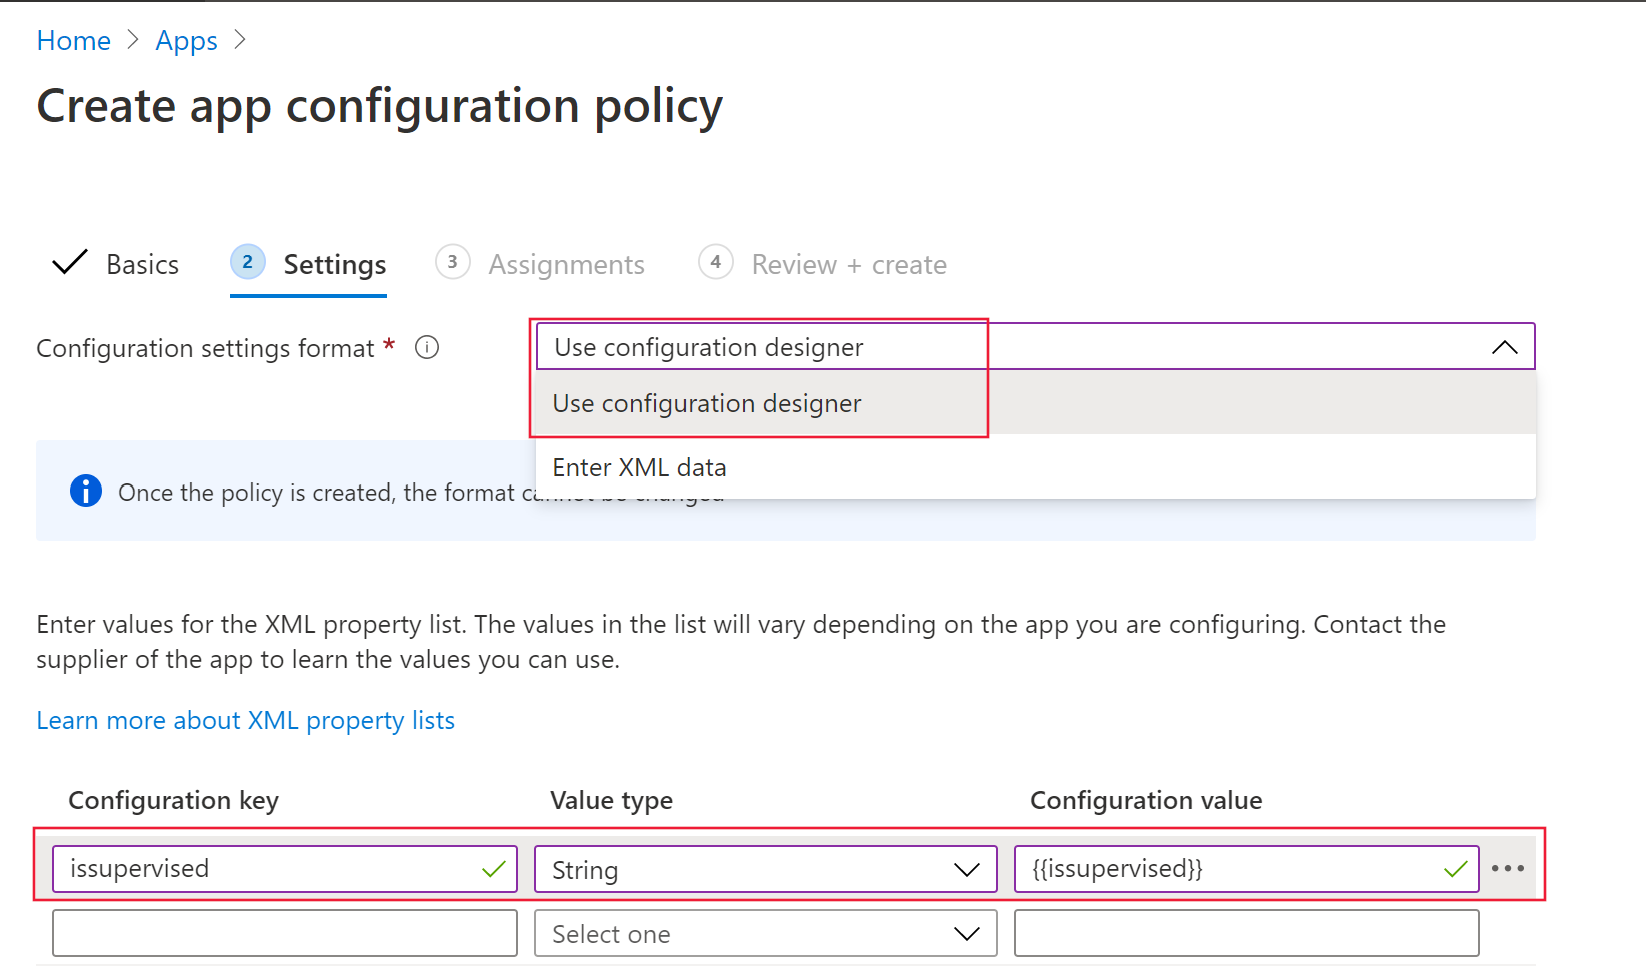
- 구성 설정 형식: 구성 디자이너 사용을 선택합니다.
-
구성 키:
issupervised을 입력합니다. - 값 유형: 문자열 선택.
-
구성 값:
{{issupervised}}을(를) 입력하세요.
할당 탭: 이 시나리오의 모범 사례로, 정책을 모든 장치에 할당하세요. 정책을 사용자 그룹에 할당하면, 정책이 적용되기 전에 사용자가 자신의 기기에 로그인해야 합니다. 자세한 내용은 사용자 및 디바이스 프로필 할당을 참조하세요.

디바이스 구성 프로필(컨트롤 필터)
참고 사항
감독된 iOS/iPadOS 기기에서는 커스텀 ControlFilter.mobileconfig 프로필이 로컬 루프백 VPN을 설정하지 않고도 웹 보호를 가능하게 합니다. 이 구성은 로컬 VPN 없이도 피싱 및 기타 웹 기반 공격으로부터 사용자를 보호합니다.
그러나 ControlFilter 프로필은 플랫폼 제한으로 인해 AOVPN(Always-On VPN)에서 작동하지 않습니다.
다음 프로필 중 하나를 배포하세요:
제로 터치(무음) 제어 필터: 이 프로필은 사용자에게 무음 온보딩을 가능하게 합니다. ControlFilterZeroTouch에서 설정 프로필을 다운로드하세요.
제어 필터: ControlFilter에서 구성 프로필을 다운로드하세요.
선택한 프로필을 다운로드한 후, 맞춤형 장치 구성 프로필을 생성하세요. 자세한 지침은 Microsoft Intune에서 Apple 기기에 사용자 지정 설정 추가(링크는 Intune 문서의 새 탭에서 열림)를 참조하세요.
Microsoft Intune 관리자 센터 https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration의 설정 페이지에서 정책을 생성할 때, 새정책생성>을 선택하여 다음 특정 설정을 사용하세요:
- 플랫폼: iOS/iPadOS를 선택합니다.
- 프로필 유형: 템플릿을 선택합니다.
- 템플릿 이름: 사용자 지정 선택.
커스텀 마법사에서 다음 설정을 설정하세요:
-
구성 설정 탭: 구성 프로필 파일을 찾으려면 다운로드한 파일을 찾아 선택
.mobileconfig하세요. - 할당 탭: 이 시나리오에서 모범 사례로, 모든 관리형 iOS 기기에 프로필을 할당하세요.
감독 없는 기기에 대한 자동 온보딩 설정
Defender for Endpoint 온보딩을 제로 터치 온보딩이나 VPN 프로필 자동 온보딩을 사용해 자동화하세요.
제로 터치 온보딩 설정
참고 사항
사용자 친화력이 없는 iOS 기기, 예를 들어 사용자 없음이나 공유 기기에서는 제로 터치를 설정할 수 없습니다.
배포 프로필을 생성하여 엔드포인트용 Microsoft Defender를 조용히 배포하고 활성화할 수 있도록 설정하세요. 사용자는 설치 알림을 받고, Defender for Endpoint는 앱을 열지 않아도 설치를 완료합니다.
VPN 장치 설정 프로필을 생성하세요. 자세한 지침은 ' 장치 구성 프로필 만들기 '(Intune 문서의 새 탭에서 링크가 열림)를 참조하세요. 사용 가능한 VPN 설정에 대한 정보는 Microsoft Intune에서 Apple 기기별 VPN 설정 설정을 참조하세요.
Microsoft Intune 관리자 센터 https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration의 설정 페이지에서 정책을 생성할 때, 새정책생성>을 선택하여 다음 특정 설정을 사용하세요:
- 플랫폼: iOS/iPadOS를 선택합니다.
- 프로필 유형: 템플릿을 선택합니다.
- 템플릿 이름: VPN 선택.
VPN 마법사에서 구성 설정 탭의 특정 설정을 사용하세요:
- 연결 유형: 맞춤 VPN을 선택하세요.
-
기본 VPN 섹션:
-
연결 이름:
엔드포인트용 Microsoft Defender을 입력하세요. -
VPN 서버 주소:
127.0.0.1을(를) 입력하세요. - 인증 방법: 사용자 이름과 비밀번호를 선택하세요.
- 분할 터널링: 사용 안 함이 선택되었는지 확인합니다.
-
VPN 식별자:
com.microsoft.scmx을 입력합니다. -
커스텀 VPN 속성의 키와 값 쌍을 입력하세요:
-
키:
SilentOnboard입력 -
값:
True을 입력합니다. - 기본적으로 사용자는 앱 내에서 토글을 변경할 수 없습니다. 사용자가 앱 내에서 VPN 토글을 변경할 수 있도록 다음 키-값 쌍을 추가하세요:
-
키:
EnableVPNToggleInApp입력 -
값:
True을 입력합니다.
-
키:
-
키:
-
연결 이름:
-
자동 VPN 섹션:
-
자동 VPN 유형: 주문형 VPN을 선택하세요.
- 주문형 규칙: 추가를 선택하고, 다음을 수행하고 싶습니다>을 선택한 다음, 다음으로 제한하고 싶습니다>을 선택합니다.
- 자동 VPN 비활성화 차단: 사용자가 VPN을 비활성화하지 못하도록 ' 예' 를 선택하세요. 기본적으로 이 설정은 설정되어 있지 않으며, 사용자는 설정에서만 VPN을 비활성화할 수 있습니다.
-
자동 VPN 유형: 주문형 VPN을 선택하세요.
Intune이 해당 iOS 기기에 프로필을 동기화한 후:
- 엔드포인트용 Defender가 배포되고 자동으로 온보딩됩니다. 디바이스는 온보딩된 후 Microsoft Defender 포털에 표시됩니다.
- 임시 알림이 사용자의 디바이스로 전송됩니다.
- 웹 보호 및 기타 기능이 활성화됩니다.
비밀번호 변경이나 다중 인증 프롬프트 후와 같은 경우, 제로 터치 온보딩은 사용자가 Microsoft Defender 앱에 수동으로 로그인해야 할 수도 있습니다.
첫 온보딩 시: 사용자는 무음 알림을 받습니다.

사용자는 다음과 같은 단계를 밟습니다:
- Microsoft Defender 앱을 열거나 알림을 탭하세요.
- 계정 선택기 화면에서 등록된 엔터프라이즈 계정 선택합니다.
- 서명하세요.
디바이스가 온보딩되고 Microsoft Defender 포털에 보고하기 시작합니다.
이전에 온보딩된 기기의 경우: 사용자는 무음 알림을 받습니다.

Microsoft Defender 포털에 보고를 재개하려면:
- Microsoft Defender 앱을 열거나 알림을 탭합니다.
- Microsoft Defender 앱에서 메시지가 표시되면 로그인합니다.
기기가 다시 Microsoft Defender 포털에 보고되기 시작합니다.
참고 사항
- 제로 터치 설정은 백그라운드에서 완료하는 데 최대 5분이 걸릴 수 있습니다.
- 관리형 디바이스의 경우 ZeroTouch Control Filter 프로필을 사용하여 제로 터치 온보딩을 설정하세요. 이 경우, Defender for Endpoint VPN 프로필이 기기에 설치되어 있지 않고, Control Filter 프로필이 웹 보호를 제공합니다.


VPN 프로필의 자동 온보딩 설정
참고 사항
이 옵션은 VPN 프로필을 설정하여 온보딩을 간소화합니다. 제로 터치 온보딩을 사용한다면 이 옵션을 설정하지 마세요.
감독되지 않는 장치의 경우, 로컬 루프백 VPN이 웹 보호를 제공합니다. VPN은 기기 외부로 트래픽을 보내지 않습니다.
Defender for Endpoint VPN 프로필을 자동으로 설정하여 사용자가 온보딩 중에 프로필을 설정할 필요가 없도록 설정하세요.
VPN 장치 설정 프로필을 생성하세요. 자세한 지침은 ' 장치 구성 프로필 만들기 '(Intune 문서의 새 탭에서 링크가 열림)를 참조하세요. 사용 가능한 VPN 설정에 대한 정보는 Microsoft Intune에서 Apple 기기별 VPN 설정 설정을 참조하세요.
Microsoft Intune 관리자 센터 https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration의 설정 페이지에서 정책을 생성할 때, 새정책생성>을 선택하여 다음 특정 설정을 사용하세요:
- 플랫폼: iOS/iPadOS를 선택합니다.
- 프로필 유형: 템플릿을 선택합니다.
- 템플릿 이름: VPN 선택.
VPN 마법사에서 구성 설정 탭의 특정 설정을 사용하세요:
- 연결 유형: 맞춤 VPN을 선택하세요.
-
기본 VPN 섹션:
-
연결 이름:
엔드포인트용 Microsoft Defender을 입력하세요. -
VPN 서버 주소:
127.0.0.1을(를) 입력하세요. - 인증 방법: 사용자 이름과 비밀번호를 선택하세요.
- 분할 터널링: 사용 안 함이 선택되었는지 확인합니다.
-
VPN 식별자:
com.microsoft.scmx을 입력합니다. -
커스텀 VPN 속성의 키와 값 쌍을 입력하세요:
-
키:
AutoOnboard입력 -
값:
True을 입력합니다. - 기본적으로 사용자는 앱 내에서 토글을 변경할 수 없습니다. 사용자가 앱 내에서 VPN 토글을 변경할 수 있도록 다음 키-값 쌍을 추가하세요:
-
키:
EnableVPNToggleInApp입력 -
값:
True을 입력합니다.
-
키:
-
키:
-
연결 이름:
-
자동 VPN 섹션:
- 자동 VPN 유형: 주문형 VPN을 선택하세요.
- 주문형 규칙: 추가를 선택하고, 다음을 수행하고 싶습니다>을 선택한 다음, 다음으로 제한하고 싶습니다>을 선택합니다.
- 자동 VPN 비활성화 차단: 사용자가 VPN을 비활성화하지 못하도록 ' 예' 를 선택하세요. 기본적으로 이 설정은 설정되어 있지 않으며, 사용자는 설정에서만 VPN을 비활성화할 수 있습니다.
Intune 사용자 등록 설정
다음 단계를 사용하여 Intune 사용자 등록을 사용하는 iOS 기기에 Microsoft Defender 앱을 배포하세요.
관리자 설정
Defender for Endpoint의 Intune 사용자 등록을 설정하려면:
Intune에서 Apple 사용자 등록 프로필을 설정하세요. 신규 등록은 계정 기반 Apple User Enrollment를 사용하세요. 회사 포털을 통한 사용자 등록은 이미 이 프로필 유형을 사용하는 기기에만 제공됩니다.
Microsoft Enterprise 싱글 사인온(SSO) 플러그인을 설정하세요. SSO 확장 기능을 제공하는 Microsoft Authenticator 앱은 iOS 기기에서 사용자 등록을 위해 필수입니다.
Intune에서 장치 구성 프로필을 생성하세요. 자세한 내용은 Apple 디바이스용 Microsoft Enterprise SSO 플러그 인을 참조하세요. 프로필에 다음 설정을 추가하세요:
-
앱 번들 ID: Microsoft Defender 앱 번들 ID를 추가하세요.
com.microsoft.scmx -
또 다른 구성: 키를
device_registration추가하고, 문자열 타입을 선택한 후 값을 입력{{DEVICEREGISTRATION}}합니다.
-
앱 번들 ID: Microsoft Defender 앱 번들 ID를 추가하세요.
사용자 등록을 위한 앱 설정 키를 설정하세요.
관리 장치 앱 구성 정책을 만드세요. 자세한 지침은 ' 앱 구성 정책 만들기 '(링크는 Intune 문서의 새 탭에서 열림)를 참조하세요.
앱 | Microsoft Intune 관리자 센터https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration의 설정 페이지에서 , 관리 장치 생성(Create>Managed devices)을 선택
하세요.앱 구성 정책 생성 마법사에서 다음 특정 설정을 설정하세요:
기본 사항 탭:
- 플랫폼: iOS/iPadOS를 선택합니다.
- 타겟 앱: 앱 선택을 선택한 후 Microsoft Defender: 보안을 찾아 선택한 후 확인을 선택하세요.
설정 탭:
- 구성 설정 형식: 구성 디자이너 사용을 선택합니다.
-
구성 키:
UserEnrolmentEnabled을 입력합니다. - 값 유형: 문자열 선택.
-
구성 값:
True을(를) 입력하세요.
Intune의 Microsoft Defender 앱을 필수 사용자 라이선스 볼륨 구매 앱으로 배포하세요.
사용자 온보딩
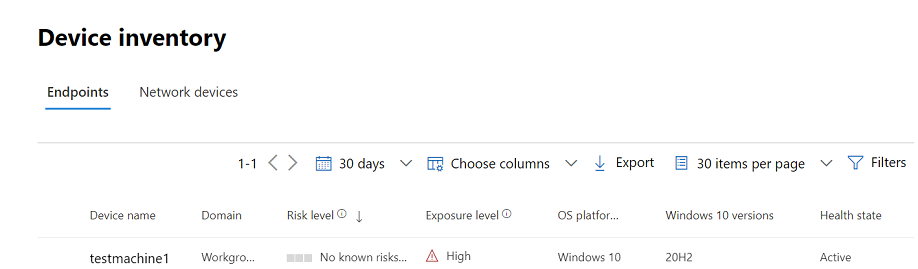
Microsoft Defender 앱이 사용자의 기기에 설치된 후, 각 사용자는 로그인하여 온보딩을 완료합니다. 기기가 온보딩된 후에는 Microsoft Defender 포털의 장치 인벤토리 페이지에 나타납니다.
지원되는 기능 및 제한 사항
- iOS용 Defender for Endpoint의 기능에는 웹 보호, 네트워크 보호, 탈옥 탐지, 운영체제 및 앱의 취약점 관리, 그리고 Microsoft Defender 포털의 알림이 포함됩니다.
- 사용자 등록에서는 제로 터치 배포와 VPN 프로필의 자동 온보딩이 지원되지 않는데, 이는 관리자가 이 등록 유형에 대해 기기 전체 VPN 프로필을 배포할 수 없기 때문입니다.
- 앱 취약점 관리의 경우, 관리되는 Apple File System(APFS) 볼륨에 있는 앱만 표시됩니다.
- 새로 온보딩된 기기는 준수 정책의 표적이 될 때 준수 상태로 표시되기까지 최대 10분이 걸릴 수 있습니다.
자세한 내용은 Apple 사용자 등록 제한 및 지원되지 않는 기능을 참조하세요.
온보딩 및 검사 상태 완료
온보딩을 완료하고 장치 상태 확인을 위해:
Intune이 iOS 기기에 Defender for Endpoint를 설치하면 앱 아이콘이 나타납니다.
Defender for Endpoint 앱 아이콘을 탭하고, 화면에 표시되는 지침을 따라 온보딩을 완료하세요. 사용자는 Microsoft Defender 앱에서 요구하는 iOS 권한을 수용합니다.
참고 사항
제로 터치 온보딩을 설정하셨다면 이 단계를 건너뛰세요. 제로터치 온보딩이 설정되어 있으면 앱을 수동으로 열 필요가 없습니다.
온보딩이 완료된 후, 해당 장치가 Microsoft Defender 포털의 장치 인벤토리 목록에 나타나는지 확인하세요.