팁
Microsoft Defender Office 365 플랜 2의 기능을 무료로 사용해 볼 수 있다는 사실을 알고 계셨나요? Microsoft Defender 포털 평가판 허브에서 90일 간의 defender for Office 365 평가판을 사용합니다. Office 365 Microsoft Defender 사용해 보기에서 누가 등록하고 평가판을 사용할 수 있는지에 대해 알아봅니다.
Microsoft가 제출을 저장하고 처리하는 방법에 대한 자세한 내용은 의심스러운 전자 메일 메시지를 Microsoft에 보고를 참조하세요.
Exchange Online 사서함이 있는 Microsoft 365 조직에서 관리자는 Microsoft Defender 포털의 제출 페이지를 사용하여 분석을 위해 Microsoft에 메시지, URL 및 첨부 파일을 제출할 수 있습니다. 다음과 같은 두 가지 기본 유형의 관리자 제출이 있습니다.
관리 원본 제출: 관리자는 관리 원본 제출 섹션에 설명된 대로
 제출 페이지의 탭에서 분석을 위해 Microsoft에 제출을 선택하여 메시지, 첨부 파일 또는 URL(엔터티)을 식별하고 보고합니다.
관리자가 엔터티를 보고하면 제출 페이지의 해당 탭에 항목이 나타납니다( 사용자가 보고 한 탭을 제외한 모든 위치).
사용자가 보고한 메시지의 관리 제출: 기본 제공 사용자 보고 환경이 켜지고 구성됩니다. 사용자가 보고한 메시지는 제출 페이지의 사용자 보고 탭에 표시되고 관리자는 사용자가 보고한 탭에서 Microsoft에 메시지를 제출하거나 다시 제출합니다.
관리자가 사용자 보고 탭에서 메시지를 제출하면 제출 페이지의 해당 탭(예: 전자 메일 탭)에 항목도 만들어집니다. 사용자 보고 탭에서 관리자는 이러한 메시지를 검토하고, 분석을 위해 Microsoft에 제출하거나 다시 제출하고, 판정으로 표시하고, 보고한 사용자에게 알릴 수 있습니다. 관리자 작업의 전체 집합은 사용자가 보고한 메시지에 대한 관리자 옵션을 참조하세요.
관리자 또는 사용자가 분석을 위해 Microsoft에 메시지를 제출할 때 다음 검사를 수행합니다.
- Email 인증 검사(전자 메일 메시지만 해당): 전자 메일 인증이 전달되었을 때 통과되었는지 또는 실패했는지 여부입니다.
- Policy hits: 조직으로 들어오는 이메일을 허용하거나 차단했을 수 있는 정책 또는 재정의에 대한 정보로, 이로 인해 필터링 판정이 재정의되었을 수 있습니다.
- 페이로드 평판/디토네이션: 메시지에 포함된 URL 및 첨부 파일에 대한 최신 상태의 검사입니다.
- 등급 분석: 사람이 작성한 메시지를 검토하여 메시지가 악의적인지 여부를 확인합니다.
중요
미국 정부 조직(Microsoft 365 GCC, GCC High 및 DoD)에서 관리자는 분석을 위해 Microsoft에 전자 메일 메시지를 제출할 수 있지만 메시지는 전자 메일 인증 및 정책 적중에 대해서만 분석됩니다. 페이로드 평판, 디토네이션 및 그레이더 분석은 규정 준수상의 이유로 수행되지 않습니다(데이터는 조직 경계 밖으로 나가는 것이 허용되지 않기 때문입니다).
이 짧은 비디오를 시청하여 Office 365 평가를 위해 Microsoft에 메시지를 제출하기 위해 Microsoft Defender 관리자 제출을 사용하는 방법을 알아봅니다.
사용자가 Microsoft에 메시지 및 파일을 제출할 수 있는 방법에 대한 자세한 내용은 Microsoft에 메시지 및 파일 보고를 참조하세요.
관리자가 Defender 포털에서 Microsoft에 메시지를 보고할 수 있는 다른 방법은 관리자에 대한 관련 보고 설정을 참조하세요.
필수 조건
제출 페이지를 사용하기 전에 다음 요구 사항 및 고려 사항을 검토합니다.
https://security.microsoft.com/에서 Microsoft Defender 포털을 엽니다. 제출 페이지로 직접 이동하려면 를 사용합니다https://security.microsoft.com/reportsubmission.
이 문서의 절차를 수행하려면 권한이 할당되어야 합니다. 다음과 같은 옵션을 선택할 수 있습니다.
-
MICROSOFT DEFENDER XDR RBAC(통합 역할 기반 액세스 제어)(Email & 협업>Office 365용 Defender 권한이
 활성인 경우) PowerShell이 아닌 Defender 포털에만 영향을 줍니다. 보안 작업/보안 데이터/응답(관리) 또는 보안 작업/보안 데이터/보안 데이터 기본 사항(읽기).
- Microsoft Defender 포털의 이메일 및 공동 작업 권한: 보안 관리자 또는 보안 읽기 권한자 역할 그룹의 구성원 자격입니다.
- Microsoft Entra 권한: 보안 관리자 또는 보안 읽기 권한자 역할의 멤버 자격은 사용자에게 Microsoft 365의 다른 기능에 대한 필요한 권한 및 권한을 제공합니다.
-
MICROSOFT DEFENDER XDR RBAC(통합 역할 기반 액세스 제어)(Email & 협업>Office 365용 Defender 권한이
관리자는 해당 전자 메일이 사서함에 여전히 남아 있고 사용자나 관리자가 삭제하지 않은 경우, 최대 30일이 지난 전자 메일 메시지까지 제출할 수 있습니다.
관리자 제출은 다음과 같은 속도로 제한됩니다.
- 15분 동안의 최대 제출: 150개 제출
- 24시간 동안 동일한 제출: 3건의 제출
- 15분 동안 동일한 제출: 하나의 제출
조직의 사용자 신고 설정에서 사용자가 신고한 메시지(이메일 및 Microsoft Teams)를 신고 사서함으로 보내는 대신 또는 추가로 Microsoft로 보내도록 한 경우, 제출 페이지에서 관리자가 분석을 위해 메시지를 Microsoft에 제출할 때와 동일한 검사를 수행합니다. 따라서 메시지를 Microsoft에 제출하거나 다시 제출하는 것은 Microsoft에 한 번도 제출된 적이 없는 메시지이거나 원래 판정에 동의하지 않는 경우에만 관리자에게 유용합니다.
파일 탭은 Microsoft Defender 또는 엔드포인트용 Microsoft Defender 플랜 2가 있는 조직의 제출 페이지에서만 사용할 수 있습니다. Files 탭에서 파일을 제출하는 정보 및 지침은 엔드포인트용 Microsoft Defender 파일 제출을 참조하세요.
관리자가 시작한 제출
팁
분석을 위해 Microsoft에 제출을 선택하는 탭은 제출 유형 선택을 올바른 값으로 설정하는 한 특별히 중요하지 않습니다.
의심스러운 이메일을 Microsoft에 보고
의심스러운 전자 메일 메시지를 분석을 위해 Microsoft 보고하려면 다음 단계를 수행합니다.
https://security.microsoft.com의 Defender 포털에서 작업 및 제출>제출로 이동합니다. 또는 제출 페이지로 직접 이동하려면 를 사용합니다 https://security.microsoft.com/reportsubmission.
제출 페이지에서 전자 메일 탭이 선택되어 있는지 확인합니다.
전자 메일 탭에서
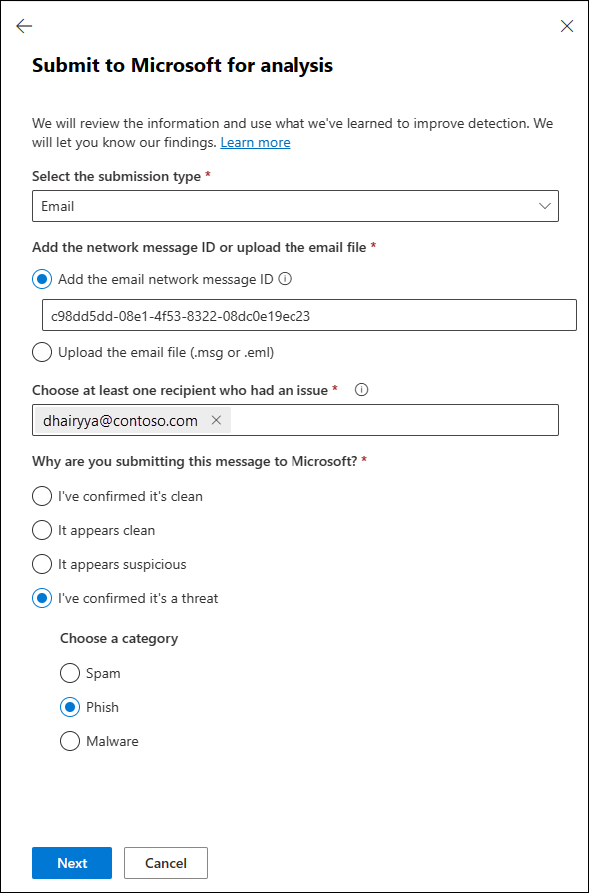
분석을 위해 Microsoft에 제출을 선택합니다.열리는 Microsoft에 분석용으로 제출 플라이아웃의 첫 페이지에서 다음 정보를 입력합니다.
제출 유형 선택: Email 값이 선택되었는지 확인합니다.
네트워크 메시지 ID를 추가하거나 이메일 파일을 업로드합니다. 다음 옵션 중 하나를 선택합니다.
- 전자 메일 네트워크 메시지 ID 추가: GUID 값은 X-MS-Exchange-Organization-Network-Message-Id 헤더 또는 메시지의 X-MS-Office365-Filtering-Correlation-Id 헤더에서 사용할 수 있습니다.
- 이메일 파일 업로드(.msg 또는 .eml): 파일 찾아보기를 선택합니다. 열리는 대화 상자에서 .eml 또는 .msg 파일을 찾아 선택한 다음 열기를 선택합니다.
문제가 있는 받는 사람을 하나 이상 선택합니다. 정책 검사 실행할 받는 사람을 지정합니다. 정책 검사에서는 이메일이 사용자 또는 조직 정책이나 재정의로 인해 검사를 우회했는지 여부를 확인합니다.
왜 이 메시지를 Microsoft에 제출하시나요?: 다음 중 하나를 선택할 수 있습니다:
의심스러운 것 같습니다. 이 값은 사용자가 모르거나 메시지 평결을 잘 모르고 Microsoft에서 평결을 받고자 하는 경우에만 선택합니다. 제출을 선택한 다음, 6단계로 이동합니다.
위협인지 확인했습니다. 메시지 평결을 악의적인 것으로 이미 확인한 후 다른 모든 경우에서 이 값을 선택합니다. 표시되는 범주 선택 섹션에서 다음 값 중 하나를 선택합니다.
- 피싱
- 맬웨어
- 스팸
다음을 선택합니다.
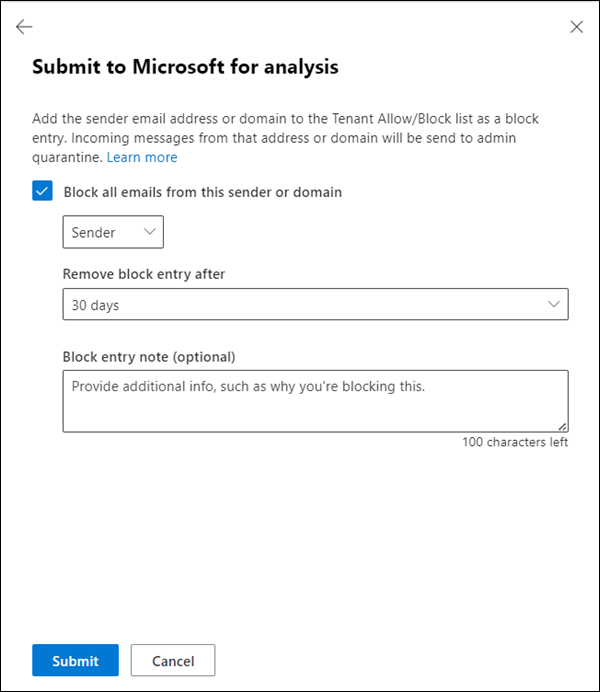
'Submit to Microsoft for analysis' 플라이아웃 두 번째 페이지에서 다음과 같은 선택을 할 수 있습니다:
전송을 선택합니다.
이 보낸 사람 또는 도메인에서 모든 전자 메일 차단을 선택합니다. 이 옵션은 테넌트 허용/차단 목록에 보낸 사람 도메인 또는 전자 메일 주소에 대한 차단 항목을 만듭니다. 테넌트 허용/차단 목록에 대한 자세한 내용은 테 넌트 허용/차단 목록에서 허용 및 블록 관리를 참조하세요.
이 옵션을 선택하면 다음 설정을 사용할 수 있습니다.
- 기본적으로 발신자 가 선택되어 있지만 대신 도메인 을 선택할 수 있습니다.
-
블록 항목 제거 후: 기본값은 30일이지만 다음 값 중에서 선택할 수 있습니다.
- 1일
- 7일
- 30일
- 만료되지 않음
- 특정 날짜: 최대값은 오늘부터 30일입니다.
- 항목 메모 차단(선택 사항) : 이 항목을 차단하는 이유에 대한 선택적 정보를 입력합니다.
분석을 위해 Microsoft에 제출 플라이아웃의 두 번째 페이지에서 완료되면 제출을 선택합니다.
완료를 선택합니다.
잠시 후 에 있는 테넌트 허용/차단 목록 페이지의 https://security.microsoft.com/tenantAllowBlockList?viewid=Sender 탭에서 차단 항목을 확인할 수 있습니다.
참고
온-프레미스 사서함에 대한 관리 제출은 7일 미만의 메시지에 대해서만 지원됩니다.
현재 온-프레미스 사서함에서 파일을 업로드하는 관리자 제출은 지원되지 않습니다.
의심스러운 전자 메일 첨부 파일을 Microsoft에 보고
분석을 위해 Microsoft 의심스러운 전자 메일 첨부 파일을 제출하려면 다음 단계를 수행합니다.
https://security.microsoft.com의 Defender 포털에서 작업 및 제출>제출로 이동합니다. 또는 제출 페이지로 직접 이동하려면 를 사용합니다 https://security.microsoft.com/reportsubmission.
제출 페이지에서 첨부 파일 Email 탭을 선택합니다.
Email 첨부 파일 탭에서
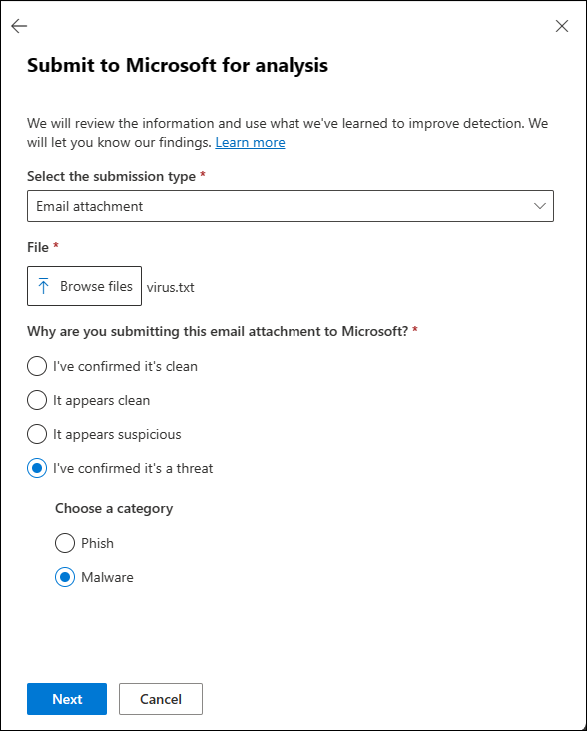
분석을 위해 Microsoft에 제출을 선택합니다.열리는 Microsoft에 분석용으로 제출 플라이아웃의 첫 페이지에서 다음 정보를 입력합니다.
제출 유형 선택: 첨부 파일에 Email 값이 선택되어 있는지 확인합니다.
파일:
 파일 찾아보기를 선택하여 제출할 파일을 찾아 선택합니다.
이 전자 메일 첨부 파일을 Microsoft에 제출하는 이유는 무엇인가요?: 다음 값 중 하나를 선택합니다.
의심스러운 것 같습니다. 확실하지 않은 경우 이 값을 선택하고 Microsoft의 평결을 원하는 경우 제출을 선택한 다음 6단계로 이동합니다.
위협임을 확인했습니다. 항목이 악의적이라고 확신하는 경우 이 값을 선택한 다음 표시되는 범주 선택 섹션에서 다음 값 중 하나를 선택합니다.
- 피싱
- 맬웨어
다음을 선택합니다.
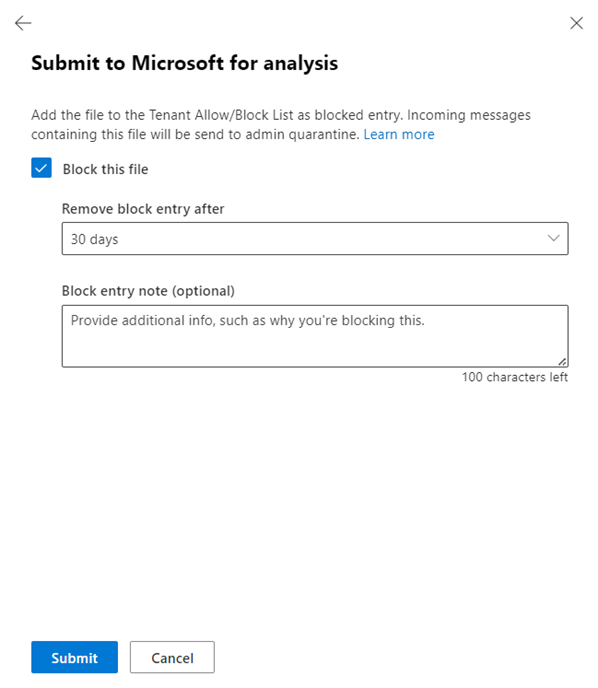
열리는 분석을 위해 Microsoft에 제출 플라이아웃의 두 번째 페이지에서 다음 중 하나를 선택할 수 있습니다.
전송을 선택합니다.
이 파일 차단을 선택합니다. 이 옵션은 테넌트 허용/차단 목록에서 파일에 대한 블록 항목을 만듭니다. 테넌트 허용/차단 목록에 대한 자세한 내용은 테 넌트 허용/차단 목록에서 허용 및 블록 관리를 참조하세요.
이 옵션을 선택하면 다음 설정을 사용할 수 있습니다.
-
블록 항목 제거 후: 기본값은 30일이지만 다음 값 중에서 선택할 수 있습니다.
- 1일
- 7일
- 30일
- 만료되지 않음
- 특정 날짜: 최대값은 오늘부터 30일입니다.
- 항목 메모 차단(선택 사항) : 이 항목을 차단하는 이유에 대한 선택적 정보를 입력합니다.
분석을 위해 Microsoft에 제출 플라이아웃을 마쳤으면 제출을 선택합니다.
-
블록 항목 제거 후: 기본값은 30일이지만 다음 값 중에서 선택할 수 있습니다.
완료를 선택합니다.
잠시 후 테넌트 허용/차단 목록 페이지의 https://security.microsoft.com/tenantAllowBlockList?viewid=FileHash 탭에서 차단 항목을 확인할 수 있습니다.
의심스러운 URL을 Microsoft에 보고
분석을 위해 Microsoft 의심스러운 URL을 보고하려면 다음 단계를 수행합니다.
https://security.microsoft.com의 Defender 포털에서 작업 및 제출>제출로 이동합니다. 또는 제출 페이지로 직접 이동하려면 를 사용합니다 https://security.microsoft.com/reportsubmission.
제출 페이지에서 URL 탭을 선택합니다.
URL 탭에서
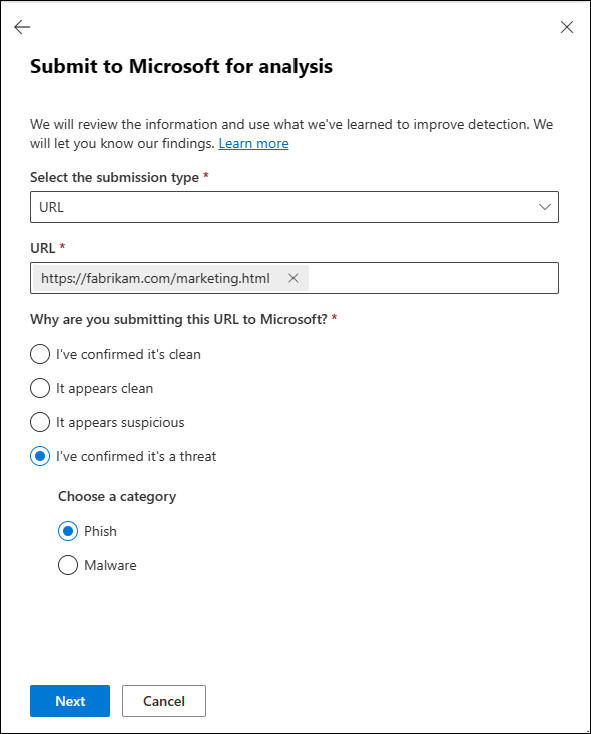
분석을 위해 Microsoft에 제출을 선택합니다.열린 Microsoft에 분석용으로 제출 플라이아웃에서 다음 정보를 입력합니다.
제출 유형 선택: 값 URL 이 선택되어 있는지 확인합니다.
URL: 전체 URL(예
https://www.fabrikam.com/marketing.html: )을 입력한 다음 표시되는 상자에서 선택합니다. 한 번에 최대 50개 URL을 입력할 수 있습니다.이 URL을 Microsoft에 제출하는 이유는 무엇인가요?: 다음 값 중 하나를 선택합니다.
의심스러운 것 같습니다. 확실하지 않은 경우 이 값을 선택하고 Microsoft의 평결을 원하는 경우 제출을 선택한 다음 6단계로 이동합니다.
위협임을 확인했습니다. 항목이 악의적이라고 확신하는 경우 이 값을 선택한 다음 표시되는 범주 선택 섹션에서 다음 값 중 하나를 선택합니다.
- 피싱
- 맬웨어
다음을 선택합니다.
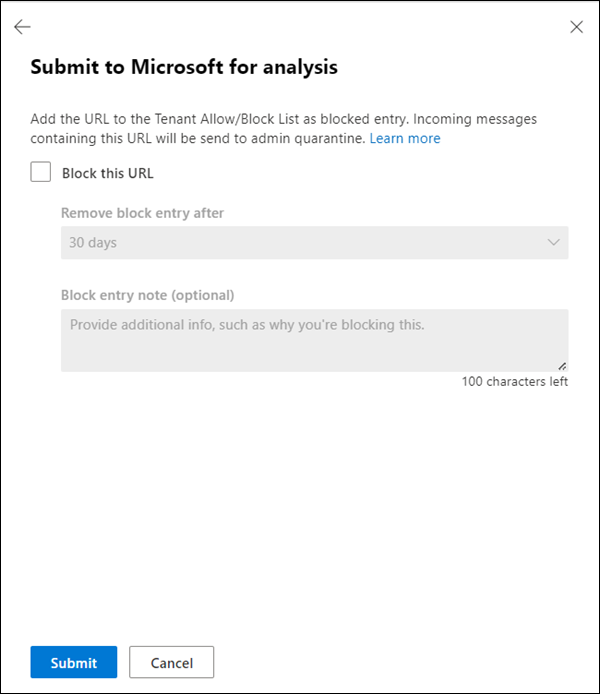
'Submit to Microsoft for analysis' 플라이트 두 번째 페이지에서 다음 옵션 중 하나를 선택하세요:
전송을 선택합니다.
이 URL 차단을 선택합니다. 이 옵션은 테넌트 허용/차단 목록에서 URL에 대한 블록 항목을 만듭니다. 테넌트 허용/차단 목록에 대한 자세한 내용은 테 넌트 허용/차단 목록에서 허용 및 블록 관리를 참조하세요.
이 옵션을 선택하면 다음 설정을 사용할 수 있습니다.
-
블록 항목 제거 후: 기본값은 30일이지만 다음 값 중에서 선택할 수 있습니다.
- 1일
- 7일
- 30일
- 만료되지 않음
- 특정 날짜: 최대값은 오늘부터 30일입니다.
- 항목 메모 차단(선택 사항) : 이 항목을 차단하는 이유에 대한 선택적 정보를 입력합니다.
분석을 위해 Microsoft에 제출 플라이아웃을 마쳤으면 제출을 선택합니다.
-
블록 항목 제거 후: 기본값은 30일이지만 다음 값 중에서 선택할 수 있습니다.
완료를 선택합니다.
잠시 후 의 테넌트 허용/차단 목록 페이지에 있는 https://security.microsoft.com/tenantAllowBlockList?viewid=Url 탭에서 차단 항목을 사용할 수 있습니다.
Microsoft에 좋은 전자 메일 보고
참고
메시지를 "차단되지 않았어야 함"으로 제출하더라도 테넌트의 사칭 방지 보호가 자동으로 재정의되지는 않습니다. 도메인 또는 사용자 사칭 방지에 의해 탐지된 반복적인 정상 발신자의 경우, 메시지를 탐지한 피싱 방지 정책의 신뢰할 수 있는 보낸 사람 및 도메인 섹션을 업데이트하거나 Tenant Allow/Block List에 허용 항목을 생성합니다.
https://security.microsoft.com의 Defender 포털에서 작업 및 제출>제출로 이동합니다. 또는 제출 페이지로 직접 이동하려면 를 사용합니다 https://security.microsoft.com/reportsubmission.
제출 페이지에서 전자 메일 탭이 선택되어 있는지 확인합니다.
전자 메일 탭에서
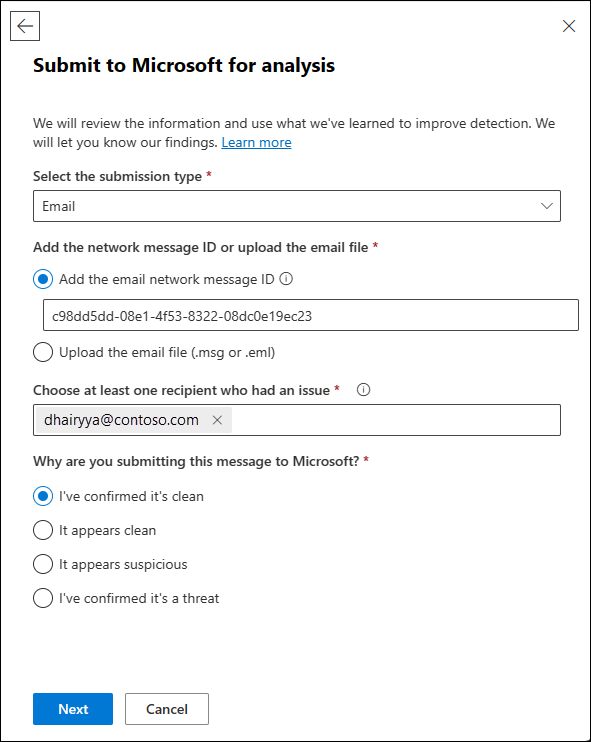
분석을 위해 Microsoft에 제출을 선택합니다.열리는 Microsoft에 분석용으로 제출 플라이아웃의 첫 페이지에서 다음 정보를 입력합니다.
제출 유형 선택: Email 값이 선택되었는지 확인합니다.
네트워크 메시지 ID를 추가하거나 이메일 파일을 업로드합니다. 다음 옵션 중 하나를 선택합니다.
- 전자 메일 네트워크 메시지 ID 추가: GUID 값은 메시지의 X-MS-Exchange-Organization-Network-Message-Id 헤더 또는 격리된 메시지의 X-MS-Office365-Filtering-Correlation-Id 헤더에서 사용할 수 있습니다.
- 이메일 파일 업로드(.msg 또는 .eml): 파일 찾아보기를 선택합니다. 열리는 대화 상자에서 .eml 또는 .msg 파일을 찾아 선택한 다음 열기를 선택합니다.
문제가 있는 받는 사람을 하나 이상 선택합니다. 정책 검사 실행할 받는 사람을 지정합니다. 정책 검사는 이메일이 사용자 정책, 조직 정책 또는 재정의로 인해 차단되었는지 여부를 확인합니다.
이 메시지를 Microsoft에 제출하는 이유는 무엇인가요?: 다음 값 중 하나를 선택합니다.
정상으로 표시됨: 메시지 판정을 모르거나 확실하지 않아 Microsoft의 판정을 받으려는 경우에만 이 값을 선택합니다. 제출을 선택한 다음, 6단계로 이동합니다.
정상으로 확인함: 그 밖의 모든 경우에는 메시지 판정을 이미 정상으로 결정한 후 이 값을 선택합니다. 다음을 선택합니다.
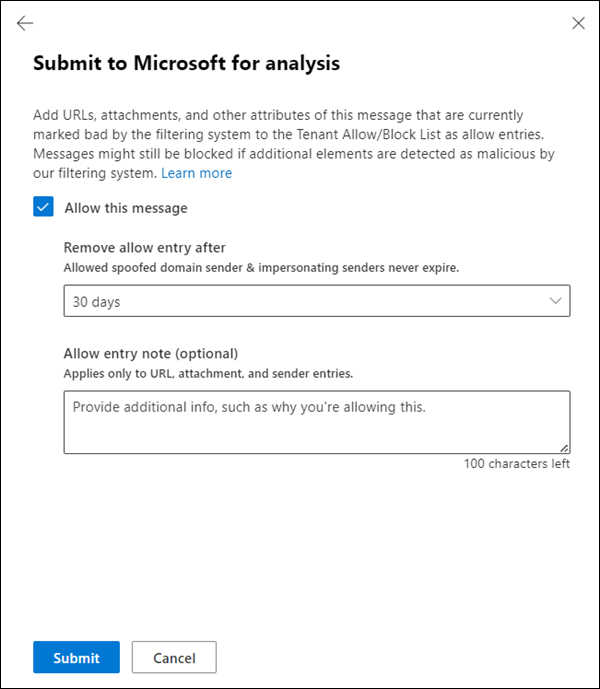
'Submit to Microsoft for analysis' 플라이트 두 번째 페이지에서 다음 옵션 중 하나를 선택하세요:
전송을 선택합니다.
이 메시지 허용을 선택합니다. 이 옵션은 테넌트 허용/차단 목록에서 메시지 요소에 대한 허용 항목을 만듭니다. 테넌트 허용/차단 목록에 대한 자세한 내용은 테 넌트 허용/차단 목록에서 허용 및 블록 관리를 참조하세요.
이 옵션을 선택하면 다음 설정을 사용할 수 있습니다.
허용 항목 제거 후: 기본값은 마지막으로 사용한 날짜로부터 45일 후이지만 다음 값 중에서 선택할 수 있습니다.
- 1일
- 7일
- 30일
- 특정 날짜: 최대값은 오늘부터 30일입니다.
스푸핑된 발신자의 경우 해당 발신자의 항목은 만료되지 않으므로 이 값은 의미가 없습니다.
마지막으로 사용한 날짜가 선택된 후 45일이 지나면 메일 흐름 중에 악의적인 전자 메일 메시지가 발견되면 허용 항목의 마지막 사용 날짜가 업데이트됩니다. 허용 항목은 필터링 시스템에서 전자 메일 메시지가 클린 것을 확인한 후 45일 동안 유지됩니다. 다른 모든 값의 경우 허용 항목은 정의된 날짜(1일, 7일, 30일 또는 특정 날짜)에 만료됩니다.
항목 메모 허용(선택 사항): 이 항목을 허용하는 이유에 대한 선택적 정보를 입력합니다. 스푸핑된 보낸 사람의 경우 여기에 입력한 값은 테넌트 허용/차단 목록 페이지의 스푸핑된 보낸 사람 탭에 있는 허용 항목에 표시되지 않습니다.
분석을 위해 Microsoft에 제출 플라이아웃의 두 번째 페이지에서 완료되면 제출을 선택합니다.
완료를 선택합니다.
잠시 후 관련 허용 항목이 의 테넌트 허용/차단 목록 페이지에서 도메인 및 주소, 스푸핑된 보낸 사람, URL 또는 https://security.microsoft.com/tenantAllowBlockList 탭에 표시됩니다.
중요
- 허용 항목은 메시지가 악의적이라고 판단한 필터에 따라 메일 흐름 중에 추가됩니다. 예를 들어 보낸 사람 전자 메일 주소와 메시지의 URL이 잘못된 것으로 확인되면 보낸 사람(전자 메일 주소 또는 도메인) 및 URL에 대한 허용 항목이 만들어집니다.
- 보낸 사람 전자 메일 주소가 필터링 시스템에서 악의적인 것으로 발견되지 않으면 Microsoft에 전자 메일 메시지를 제출해도 테넌트 허용/차단 목록에 허용 항목이 만들어지지 않습니다.
- 허용된 도메인 또는 전자 메일 주소, 스푸핑된 보낸 사람, URL 또는 파일(엔터티)이 다시 발생하면 엔터티와 연결된 모든 필터를 건너뜁니다. 전자 메일 메시지의 경우 다른 모든 엔터티는 결정을 내리기 전에 필터링 시스템에서 계속 평가됩니다.
- 메일 흐름 중에 허용된 도메인 또는 전자 메일 주소의 메시지가 필터링 스택에서 다른 검사를 통과하면 메시지가 배달됩니다. 예를 들어 메시지가 전자 메일 인증 검사를 통과하면 허용된 보낸 사람 전자 메일 주소의 메시지가 배달됩니다.
- 기본적으로 도메인 및 전자 메일 주소에 대한 허용 항목은 필터링 시스템에서 엔터티가 클린 것을 확인한 후 허용 항목이 제거된 후 45일 동안 유지됩니다. 1일, 7일, 30일, 특정 날짜와 같은 다른 모든 값의 경우 허용 항목이 정의된 날짜에 만료됩니다. 기본적으로 스푸핑된 발신자에 대한 허용 항목은 만료되지 않습니다.
- 도메인 또는 사용자 사칭 보호에 의해 잘못 차단된 메시지의 경우, 테넌트 허용/차단 목록에 도메인 또는 발신자에 대한 허용 항목이 생성되지 않습니다. 대신 도메인 또는 보낸 사람이 메시지를 검색한 피싱 방지 정책의 신뢰할 수 있는 보낸 사람 및 도메인 섹션에 추가됩니다.
- 스푸핑 인텔리전스 인사이트에서 판정을 재정의하면 스푸핑된 발신자가 의 테넌트 허용/차단 목록 페이지에 있는 https://security.microsoft.com/tenantAllowBlockList?viewid=SpoofItem에만 표시되는 수동 허용 또는 차단 항목이 됩니다.
- 테넌트 허용/차단 목록에서 동일한 도메인에 7개 이상의 전자 메일 주소를 허용하는 경우 제출은 자동으로 메일 주소를 도메인 허용 항목으로 롤업합니다. 이 작업은 제출이 해당 도메인에 대해 허용된 이메일 주소를 추가하려고 할 때 발생합니다.
Microsoft에 좋은 전자 메일 첨부 파일 보고
분석을 위해 Microsoft 좋은 전자 메일 첨부 파일을 보고하려면 다음 단계를 수행합니다.
https://security.microsoft.com의 Defender 포털에서 작업 및 제출>제출로 이동합니다. 또는 제출 페이지로 직접 이동하려면 를 사용합니다 https://security.microsoft.com/reportsubmission.
제출 페이지에서 첨부 파일 Email 탭을 선택합니다.
Email 첨부 파일 탭에서
분석을 위해 Microsoft에 제출을 선택합니다.열리는 Microsoft에 분석용으로 제출 플라이아웃에서 다음 정보를 입력합니다.
제출 유형 선택: 첨부 파일에 Email 값이 선택되어 있는지 확인합니다.
파일: 파일 찾아보기를 선택하여 제출할 파일을 찾아 선택합니다.
왜 Microsoft에 메시지를 제출하시나요?: 다음 옵션 중 하나를 선택하세요:
클린 나타납니다. 확실하지 않은 경우 이 값을 선택하고 Microsoft의 평결을 원하는 경우 제출을 선택한 다음 6단계로 이동합니다.
클린 확인했습니다. 항목이 클린 확신하는 경우 이 값을 선택한 다음, 다음을 선택합니다.
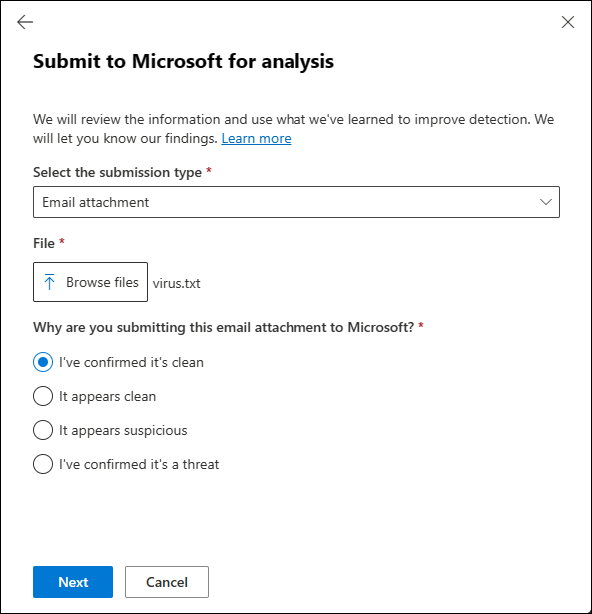
'Submit to Microsoft for analysis' 플라이트 두 번째 페이지에서 다음 옵션 중 하나를 선택하세요:
전송을 선택합니다.
이 파일 허용을 선택합니다. 이 옵션은 테넌트 허용/차단 목록에서 파일에 대한 허용 항목을 만듭니다. 테넌트 허용/차단 목록에 대한 자세한 내용은 테 넌트 허용/차단 목록에서 허용 및 블록 관리를 참조하세요.
이 옵션을 선택하면 다음 설정을 사용할 수 있습니다.
허용 항목 제거 후: 기본값은 마지막으로 사용한 날짜로부터 45일 후이지만 다음 값 중에서 선택할 수 있습니다.
- 1일
- 7일
- 30일
- 특정 날짜: 최대값은 오늘부터 30일입니다.
마지막으로 사용한 날짜가 선택된 후 45일이 지나면 메일 흐름 중에 악의적인 전자 메일 첨부 파일이 발견되면 허용 항목의 마지막 사용 날짜가 업데이트됩니다. 허용 항목은 필터링 시스템에서 전자 메일 첨부 파일이 클린 것을 확인한 후 45일 동안 유지됩니다. 1일, 7일, 30일, 특정 날짜와 같은 다른 모든 값의 경우 허용 항목이 정의된 날짜에 만료됩니다.
항목 메모 허용(선택 사항): 이 항목을 허용하는 이유에 대한 선택적 정보를 입력합니다.
분석을 위해 Microsoft에 제출 플라이아웃의 두 번째 페이지에서 완료되면 제출을 선택합니다.
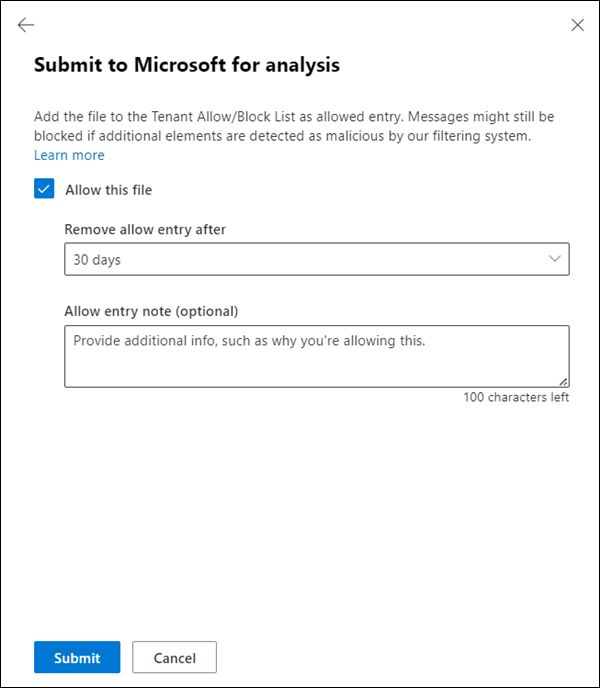
완료를 선택합니다.
잠시 후 테넌트 허용/차단 목록 페이지의 Files 탭에서 허용 항목을 사용할 수 있습니다. 테넌트 허용/차단 목록에 대한 자세한 내용은 테 넌트 허용/차단 목록에서 허용 및 블록 관리를 참조하세요.
중요
- 기본적으로 파일 허용 항목은 필터링 시스템에서 엔터티가 클린 것으로 확인한 후 허용 항목이 제거된 후 45일 동안 유지됩니다. 1일, 7일, 30일, 특정 날짜와 같은 다른 모든 값의 경우 허용 항목이 정의된 날짜에 만료됩니다.
- 메일 흐름 중에 해당 파일이 다시 발견되면 안전한 첨부 파일 디토네이션, 파일 평판 검사 및 그 밖의 모든 파일 기반 필터는 무시됩니다. 필터링 시스템에서 전자 메일 메시지의 다른 모든 엔터티가 클린 확인되면 메시지가 전달됩니다.
- 선택 시 안전한 첨부 파일 동적 분석 또는 파일 평판 검사를 포함한 모든 파일 기반 필터가 무시되어 사용자가 파일에 액세스할 수 있습니다.
Microsoft에 좋은 URL 보고
가양성으로 보고된 URL의 경우 원래 URL의 변형이 포함된 후속 메시지를 허용합니다. 예를 들어 제출 페이지를 사용하여 잘못 차단된 URL www.contoso.com/abc을 보고합니다. 만약 귀하의 조직이 나중에 URL이 포함된 메시지(예: , www.contoso.com/abc?id=1, www.contoso.com/abc/def/gty/uyt?id=5, , 또는 www.contoso.com/abc/whatever)www.contoso.com/abc를 받더라도 URL을 이유로 차단되지 않습니다. 즉, 동일한 URL의 여러 변형을 Microsoft에 보고할 필요가 없습니다.
https://security.microsoft.com의 Defender 포털에서 작업 및 제출>제출로 이동합니다. 또는 제출 페이지로 직접 이동하려면 를 사용합니다 https://security.microsoft.com/reportsubmission.
제출 페이지에서 URL 탭을 선택합니다.
URL 탭에서
분석을 위해 Microsoft에 제출을 선택합니다.열린 Microsoft에 분석용으로 제출 플라이아웃에서 다음 정보를 입력합니다.
제출 유형 선택: 값 URL 이 선택되어 있는지 확인합니다.
URL: 전체 URL(예
https://www.fabrikam.com/marketing.html: )을 입력한 다음 표시되는 상자에서 선택합니다. 최상위 도메인(예https://www.fabrikam.com/*: )을 제공한 다음 표시되는 상자에서 선택할 수도 있습니다. 한 번에 최대 50개 URL을 입력할 수 있습니다.왜 이 URL을 Microsoft에 제출하시나요?: 다음 옵션 중 하나를 선택하세요:
클린 나타납니다. 확실하지 않은 경우 이 값을 선택하고 Microsoft의 평결을 원하는 경우 제출을 선택한 다음 6단계로 이동합니다.
클린 확인했습니다. 항목이 클린 확신하는 경우 이 값을 선택한 다음, 다음을 선택합니다.
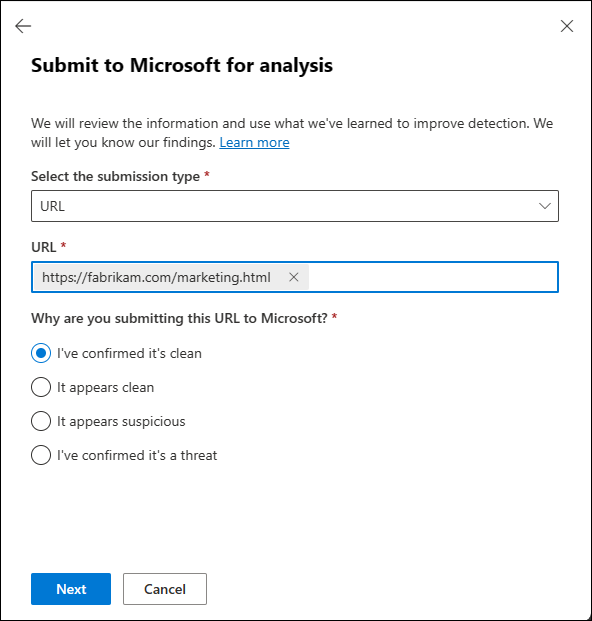
'Submit to Microsoft for analysis' 플라이트 두 번째 페이지에서 다음 옵션 중 하나를 선택하세요:
전송을 선택합니다.
이 URL 허용을 선택합니다. 이 옵션은 테넌트 허용/차단 목록에서 URL에 대한 허용 항목을 만듭니다. 테넌트 허용/차단 목록에 대한 자세한 내용은 테 넌트 허용/차단 목록에서 허용 및 블록 관리를 참조하세요.
이 옵션을 선택하면 다음 설정을 사용할 수 있습니다.
허용 항목 제거 후: 기본값은 마지막으로 사용한 날짜로부터 45일 후이지만 다음 값 중에서 선택할 수 있습니다.
- 1일
- 7일
- 30일
- 특정 날짜: 최대값은 오늘부터 30일입니다.
마지막으로 사용한 날짜가 선택된 후 45일이 지나면 메일 흐름 중에 악의적인 URL이 발견되면 허용 항목의 마지막 사용 날짜가 업데이트됩니다. 허용 항목은 필터링 시스템에서 URL이 클린 것을 확인한 후 45일 동안 유지됩니다. 1일, 7일, 30일, 특정 날짜와 같은 다른 모든 값의 경우 허용 항목이 정의된 날짜에 만료됩니다.
항목 메모 허용(선택 사항): 이 항목을 허용하는 이유에 대한 선택적 정보를 입력합니다.
분석을 위해 Microsoft에 제출 플라이아웃의 두 번째 페이지에서 완료되면 제출을 선택합니다.
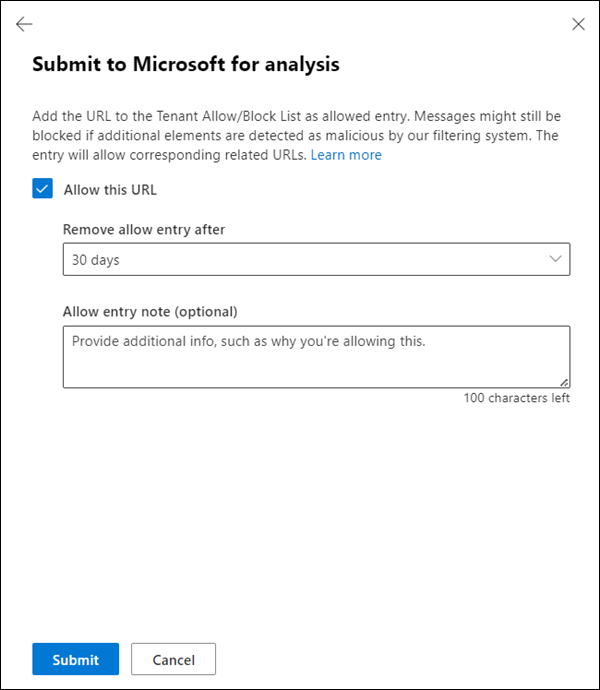
완료를 선택합니다.
잠시 후 의 테넌트 허용/차단 목록 페이지에 있는 https://security.microsoft.com/tenantAllowBlockList?viewid=Url 탭에서 허용 항목을 사용할 수 있습니다.
참고
- 기본적으로 URL에 대한 허용 항목은 필터링 시스템에서 엔터티가 클린 것을 확인한 후 허용 항목이 제거된 후 45일 동안 유지됩니다. 1일, 7일, 30일, 특정 날짜와 같은 다른 모든 값의 경우 허용 항목이 정의된 날짜에 만료됩니다.
- 메일 흐름 중에 해당 URL이 다시 발견되면 Safe Links 동적 분석 또는 URL 평판 검사와 기타 모든 URL 기반 필터는 적용되지 않습니다. 필터링 시스템에서 전자 메일 메시지의 다른 모든 엔터티가 클린 확인되면 메시지가 전달됩니다.
- 선택 시 Safe Links 디토네이션 또는 URL 평판 검사를 포함한 모든 URL 기반 필터가 무시되어 사용자가 해당 URL의 콘텐츠에 액세스할 수 있습니다.
Office 365 플랜 2용 Defender에서 Microsoft에 Teams 메시지 보고
팁
Microsoft에 Teams 메시지 제출 은 현재 미리 보기로 제공되며, 모든 조직에서 사용할 수 없으며 변경될 수 있습니다.
Office 365용 Microsoft Defender 플랜 2(추가 기능 라이선스 또는 Microsoft 365 E5와 같은 구독에 포함)를 보유한 Microsoft 365 조직에서는 Submissions 페이지의 Teams messages 탭에서 Teams 메시지를 제출할 수 없습니다. 분석을 위해 Teams 메시지를 Microsoft에 제출하는 유일한 방법은 분석을 위해 Microsoft에 사용자가 보고한 메시지 제출에 설명된 대로 사용자 보고 탭에서 사용자가 보고한 Teams 메시지를 제출하는 것입니다.
Teams 메시지 탭의 항목은 사용자가 보고한 Teams 메시지를 Microsoft에 제출한 결과입니다. 자세한 내용은 변환된 관리자 제출 보기를 참조하세요.
관리자가 Microsoft에 제출한 이메일 보기
https://security.microsoft.com의 Defender 포털에서 작업 및 제출>제출로 이동합니다. 또는 제출 페이지로 직접 이동하려면 를 사용합니다 https://security.microsoft.com/reportsubmission.
제출 페이지에서 전자 메일 탭이 선택되어 있는지 확인합니다.
전자 메일 탭에서 사용 가능한 빠른 필터 중 하나를 선택하여 보기를 빠르게 필터링할 수 있습니다.
- 보류 중
- 완료
사용 가능한 열 머리글을 클릭하여 항목을 정렬할 수 있습니다.
 열 사용자 지정을 선택하여 표시되는 열을 변경합니다. 기본값은 별표(*)로 표시됩니다.
- 제출 이름*
- 보낸 사람*
- 받는 사람
- 제출자*
- 제출된 날짜*
- 제출 이유*
- 상태*
- 결과*
- 배달/차단 이유
- 제출 ID
- 네트워크 메시지 ID
- 방향
- 보낸 사람 IP
- 벌크 준수 수준(BCL)
- 대상
- 정책 작업
- 피싱 시뮬레이션
- 이의가 있는 경우: 자세한 내용은 Microsoft에 제출한 항목의 결과에 이의를 제기하려면을(를) 참조하세요.
- *태그: 사용자 태그에 대한 자세한 내용은 사용자 태그를 참조하세요.
- 동작
항목을 그룹화하려면  그룹을 선택한 다음, 다음 값 중 하나를 선택합니다:
- 이유
- 상태
- 결과
- 분쟁 상태
- 태그
항목을 그룹 해제하려면 없음을 선택합니다.
항목을 필터링하려면  필터를 선택합니다. 다음 필터는 열리는 필터 플라이아웃에서 사용할 수 있습니다.
- 제출된 날짜: 시작 날짜 및 종료 날짜 값입니다.
- 제출 ID: 모든 제출에 할당된 GUID 값입니다.
- 네트워크 메시지 ID
- 보낸 사람
- 받는 사람
- 제출 이름
- 제출자
-
제출 이유: 다음 값 중 어느 것이든지:
- 정크 메일 아님
- 깔끔해 보입니다.
- 의심스러운 것으로 표시
- 피싱
- 맬웨어
- 스팸.
- 상태: 보류 중 및 완료됨.
- 태그: 모두 또는 드롭다운 목록에서 사용자 태그를 선택합니다.
필터 플라이아웃을 마쳤으면 적용을 선택합니다. 필터를 지우려면  필터 지우기를 선택합니다.
 내보내기를 사용하여 항목 목록을 CSV 파일로 내보냅니다.
전자 메일 관리자 제출 세부 정보 보기
첫 번째 열 옆에 있는 검사 상자가 아닌 행의 아무 곳이나 클릭하여 제출 페이지의 전자 메일 탭에서 항목을 선택하면 세부 정보 플라이아웃이 열립니다.
세부 정보 플라이아웃 맨 위에서 다음 메시지 정보를 사용할 수 있습니다.
- 플라이아웃의 제목은 메시지 제목 값입니다.
- 메시지의 받는 사람에게 할당된 모든 사용자 태그(우선 순위 계정 태그 포함). 자세한 내용은 Microsoft Defender 사용자 태그를 참조하세요Office 365
- Office 365용 Defender에서 플라이아웃 상단에 있는 사용 가능한 작업은 Office 365용 Defender의 관리자 제출 작업 섹션에 설명되어 있습니다.
팁
세부 정보 플라이아웃을 벗어나지 않고 다른 제출에 대한 세부 정보를 보려면 플라이아웃 맨 위에  있는 이전 항목 및 다음 항목을 사용합니다.
세부 정보 플라이아웃의 다음 섹션은 전자 메일 메시지 제출과 관련이 있습니다.
결과 세부 정보 섹션:
결과: 제출에 대한 결과 값을 포함합니다. 예시:
- 차단되지 않았어야 합니다.
- 사용자 재정의에 의해 허용됨
- 규칙으로 인해 허용됨
전자 메일 제출에 권장되는 단계: 관련 작업에 대한 링크가 포함되어 있습니다. 예시:
- Exchange 메일 흐름 규칙 보기(전송 규칙)
- Explorer에서 이 메시지 보기(Threat Explorer 또는 Office 365용 Defender의 실시간 탐지에서만)
- Explorer에서 유사한 메시지 검색 (Office 365용 Defender의 위협 탐색기 또는 실시간 탐지에서만 사용 가능)
메시지에 대한 판결에 이의를 제기한 경우 상자에 분쟁 결과에 대한 정보가 표시됩니다.
- 메시지에 이의를 제기한 관리자의 날짜 및 이메일 주소입니다.
- 분쟁 세부 정보 보기: 관리자가 메시지에 이의를 제기할 때 작성한 분쟁 세부 정보 플라이아웃의 읽기 전용 복사본입니다.
- 원본 제출 보기: 전자 메일 메시지 제출의 원래 세부 정보 플라이아웃입니다.
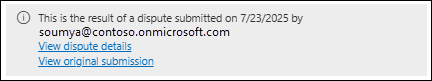
제출 세부 정보 섹션:
- 제출된 날짜
- 제출 이름
- 제출 유형: 값이 Email.
- 제출 이유
- 제출 ID
- 제출자
- 제출 상태
허용 세부 정보 섹션: 결과 값이 사용자 재정의로 인해 허용됨 또는 규칙에 의해 허용됨인 전자 메일 제출에만 사용할 수 있습니다. 이 섹션에는 이름(전자 메일 주소) 및 유형(보낸 사람) 값이 포함됩니다.
나머지 세부 정보 플라이아웃에는 Email 요약 패널의 일부인 배달 세부 정보, Email 세부 정보, URL 및 첨부 파일 섹션이 포함됩니다. 자세한 내용은 Email 요약 패널을 참조하세요.
세부 정보 플라이아웃을 마치면 닫기를 선택합니다.
Office 365용 Defender Plan 2에서 Microsoft로 보내는 Teams 관리자의 제출 항목 보기
https://security.microsoft.com의 Defender 포털에서 작업 및 제출>의 제출 페이지로 이동합니다. 또는 제출 페이지로 직접 이동하려면 를 사용합니다 https://security.microsoft.com/reportsubmission.
제출 페이지에서 Teams 메시지 탭을 선택합니다.
사용 가능한 열 머리글을 클릭하여 항목을 정렬할 수 있습니다.
열 사용자 지정을 선택하여 표시되는 열을 변경합니다. 기본값은 별표(*)로 표시됩니다.
- 제출 이름*
- 보낸 사람*
- 제출된 날짜*
- 제출 이유*
- 제출자
- 상태*
- 결과*
- 받는 사람
- 제출 ID
- Teams 메시지 ID
- 대상
- 피싱 시뮬레이션
- *태그: 사용자 태그에 대한 자세한 내용은 사용자 태그를 참조하세요.
항목을 그룹화하려면 그룹을 선택한 다음, 다음 값 중 하나를 선택합니다:
- 이유
- 상태
- 결과
- 태그
항목을 그룹 해제하려면 없음을 선택합니다.
항목을 필터링하려면 필터를 선택합니다. 다음 필터는 열리는 필터 플라이아웃에서 사용할 수 있습니다.
- 제출된 날짜: 시작 날짜 및 종료 날짜입니다.
- 제출 ID: 모든 제출에 할당된 GUID 값입니다.
- Teams 메시지 ID
- 보낸 사람
- 받는 사람
- Teams 메시지
- 제출자
-
제출 이유: 다음 값 중 어느 것이든지:
- 정크 메일 아님
- 깔끔해 보입니다.
- 의심스러운 것으로 표시
- 피싱
- 맬웨어
- 상태: 보류 중 및 완료됨.
- 태그: 모두 또는 드롭다운 목록에서 사용자 태그를 선택합니다.
필터 플라이아웃을 마쳤으면 적용을 선택합니다. 필터를 지우려면 필터 지우기를 선택합니다.
내보내기를 사용하여 항목 목록을 CSV 파일로 내보냅니다.
Teams 관리자 제출 세부 정보 보기
첫 번째 열 옆에 있는 검사 상자가 아닌 행의 아무 곳이나 클릭하여 제출 페이지의 Teams 메시지 탭에서 항목을 선택하면 세부 정보 플라이아웃이 열립니다.
세부 정보 플라이아웃 맨 위에서 다음 메시지 정보를 사용할 수 있습니다.
- 플라이아웃 제목은 Teams 메시지의 제목 또는 처음 100자입니다.
- 현재 메시지의 판정입니다.
- 메시지의 링크 수입니다.
-
 경고를 봅니다. 경고는 관리자 제출을 만들거나 업데이트할 때 트리거됩니다. 이 작업을 선택하면 경고의 세부 정보로 이동합니다.
팁
세부 정보 플라이아웃을 벗어나지 않고 다른 제출에 대한 세부 정보를 보려면 플라이아웃 맨 위에 있는 이전 항목 및 다음 항목을 사용합니다.
세부 정보 플라이아웃의 다음 섹션은 Teams 제출물과 관련이 있습니다:
제출 결과 섹션:
-
결과: 제출에 대한 결과 값을 포함합니다. 예시:
- 차단되었어야 합니다.
- 제출을 받지 못했습니다. 문제를 해결하고 다시 제출하세요.
-
전자 메일 제출에 권장되는 단계: 관련 작업에 대한 링크가 포함되어 있습니다. 예시:
- Exchange 메일 흐름 규칙 보기(전송 규칙)
-
결과: 제출에 대한 결과 값을 포함합니다. 예시:
제출 세부 정보 섹션:
- 제출된 날짜
- 제출 이름
- 제출 유형: 값은 Teams입니다.
- 제출 이유
- 제출 ID
- 제출자
- 제출 상태
나머지 세부 정보 플라이아웃에는 Teams 메시지 엔터티 패널의 일부인 메시지 세부 정보, 보낸 사람, 참가자, 채널 세부 정보 및 URL 섹션이 포함됩니다. 자세한 내용은 Office 365용 Microsoft Defender의 Teams 메시지 엔터티 패널을(를) 참조하세요.
팁
Teams 채팅에서 사용자를 제거하려면 Teams 메시지 엔터티 패널의 Teams 채팅에서 사용자 제거를 참조하세요.
세부 정보 플라이아웃을 마치면 닫기를 선택합니다.
Microsoft에 대한 전자 메일 첨부 파일 관리자 제출 보기
https://security.microsoft.com의 Defender 포털에서 작업 및 제출>의 제출 페이지로 이동합니다. 또는 제출 페이지로 직접 이동하려면 를 사용합니다 https://security.microsoft.com/reportsubmission.
제출 페이지에서 첨부 파일 Email 탭을 선택합니다.
Email 첨부 파일 탭에서 사용 가능한 빠른 필터 중 하나를 선택하여 보기를 빠르게 필터링할 수 있습니다.
- 보류 중
- 완료
사용 가능한 열 머리글을 클릭하여 항목을 정렬할 수 있습니다.
열 사용자 지정을 선택하여 표시되는 열을 변경합니다. 기본값은 별표(*)로 표시됩니다.
- 첨부 파일 이름*
- 제출된 날짜*
- 제출 이유*
- 상태*
- 결과*
- 필터 판정
- 배달/차단 이유
- 제출 ID
- 개체 ID
- 정책 작업
- 제출자
- *태그: 사용자 태그에 대한 자세한 내용은 사용자 태그를 참조하세요.
- 동작
항목을 그룹화하려면 그룹을 선택한 다음, 다음 값 중 하나를 선택합니다:
- 이유
- 상태
- 결과
- 태그
항목을 그룹 해제하려면 없음을 선택합니다.
항목을 필터링하려면 필터를 선택합니다. 다음 필터는 열리는 필터 플라이아웃에서 사용할 수 있습니다.
- 제출된 날짜: 시작 날짜 및 종료 날짜입니다.
- 제출 ID: 모든 제출에 할당된 GUID 값입니다.
- 첨부 파일 이름
- 제출자
-
제출 이유: 다음 값 중 어느 것이든지:
- 정크 메일 아님
- 깔끔해 보입니다.
- 의심스러운 것으로 표시
- 피싱
- 맬웨어
- 상태: 보류 중 및 완료됨.
- 태그: 모두 또는 드롭다운 목록에서 사용자 태그를 선택합니다.
필터 플라이아웃을 마쳤으면 적용을 선택합니다. 필터를 지우려면 필터 지우기를 선택합니다.
내보내기를 사용하여 항목 목록을 CSV 파일로 내보냅니다.
전자 메일 첨부 파일 관리자 제출 세부 정보 보기
제출 페이지의Email 첨부 파일 탭에서 첫 번째 열 옆에 있는 검사 상자 이외의 행의 아무 곳이나 클릭하여 항목을 선택하면 세부 정보 플라이아웃이 열립니다.
세부 정보 플라이아웃 맨 위에서 다음 메시지 정보를 사용할 수 있습니다.
- 플라이아웃의 제목은 첨부 파일의 파일 이름입니다.
- 제출의 상태 및 결과 값입니다.
-
경고를 봅니다. Office 365용 Defender에서는 관리자 제출 항목이 생성되거나 업데이트되면 경고가 발생합니다. 이 작업을 선택하면 경고의 세부 정보로 이동합니다.
팁
세부 정보 플라이아웃을 벗어나지 않고 다른 제출에 대한 세부 정보를 보려면 플라이아웃 맨 위에 있는 이전 항목 및 다음 항목을 사용합니다.
세부 정보 플라이아웃의 다음 섹션은 전자 메일 첨부 파일 제출과 관련이 있습니다.
결과 세부 정보 섹션:
-
결과: 제출에 대한 결과 값을 포함합니다. 예시:
- 차단되었어야 합니다.
- 차단되지 않았어야 합니다.
-
전자 메일 제출에 권장되는 단계: 관련 작업에 대한 링크가 포함되어 있습니다. 예시:
- 테넌트 허용/차단 목록에서 URL/파일 차단
-
결과: 제출에 대한 결과 값을 포함합니다. 예시:
제출 세부 정보 섹션:
- 제출된 날짜
- 제출 이름
- 제출 유형: 값은 File입니다.
- 제출 이유
- 제출 ID
- 제출자
- 제출 상태
세부 정보 플라이아웃을 마치면 닫기를 선택합니다.
Microsoft에 제출한 URL 관리자 제출 내역 보기
https://security.microsoft.com의 Defender 포털에서 작업 및 제출>의 제출 페이지로 이동합니다. 또는 제출 페이지로 직접 이동하려면 를 사용합니다 https://security.microsoft.com/reportsubmission.
제출 페이지에서 URL 탭을 선택합니다.
URL 탭에서 사용 가능한 빠른 필터 중 하나를 선택하여 보기를 빠르게 필터링할 수 있습니다.
- 보류 중
- 완료
사용 가능한 열 머리글을 클릭하여 항목을 정렬할 수 있습니다.
열 사용자 지정을 선택하여 표시되는 열을 변경합니다. 기본값은 별표(*)로 표시됩니다.
- Url*
- 제출된 날짜*
- 제출 이유*
- 상태*
- 결과*
- 필터 판정
- 배달/차단 이유
- 제출 ID
- 개체 ID
- 정책 작업
- 제출자
- 이의가 있는 경우: 자세한 내용은 Microsoft에 제출한 항목의 결과에 이의를 제기하려면을(를) 참조하세요.
- *태그: 사용자 태그에 대한 자세한 내용은 사용자 태그를 참조하세요.
- 동작
항목을 그룹화하려면 그룹을 선택한 다음, 다음 값 중 하나를 선택합니다:
- 이유
- 상태
- 결과
- 분쟁 상태
- 태그
항목을 그룹 해제하려면 없음을 선택합니다.
항목을 필터링하려면 필터를 선택합니다. 다음 필터는 열리는 필터 플라이아웃에서 사용할 수 있습니다.
- 제출된 날짜: 시작 날짜 및 종료 날짜입니다.
- 제출 ID: 모든 제출에 할당된 GUID 값입니다.
- URL
- 제출자
-
제출 이유: 다음 값 중 어느 것이든지:
- 정크 메일 아님
- 깔끔해 보입니다.
- 의심스러운 것으로 표시
- 피싱
- 맬웨어
- 상태: 보류 중 및 완료됨.
- 태그: 모두 또는 드롭다운 목록에서 사용자 태그를 선택합니다.
필터 플라이아웃을 마쳤으면 적용을 선택합니다. 필터를 지우려면 필터 지우기를 선택합니다.
내보내기를 사용하여 항목 목록을 CSV 파일로 내보냅니다.
URL 관리자 제출 세부 정보 보기
첫 번째 열 옆의 검사 상자가 아닌 행의 아무 곳이나 클릭하여 제출 페이지의 URL 탭에서 항목을 선택하면 세부 정보 플라이아웃이 열립니다.
세부 정보 플라이아웃 맨 위에서 다음 메시지 정보를 사용할 수 있습니다.
- 플라이아웃 제목은 URL의 도메인입니다.
- 제출의 상태 및 결과 값입니다.
-
경고를 봅니다. Office 365용 Defender에서는 관리자 제출 항목이 생성되거나 업데이트되면 경고가 발생합니다. 이 작업을 선택하면 경고의 세부 정보로 이동합니다.
팁
세부 정보 플라이아웃을 벗어나지 않고 다른 제출에 대한 세부 정보를 보려면 플라이아웃 맨 위에 있는 이전 항목 및 다음 항목을 사용합니다.
세부 정보 플라이아웃의 나머지 섹션은 URL 제출과 관련이 있습니다.
결과 세부 정보 섹션:
결과: 제출에 대한 결과 값을 포함합니다. 예시:
- 차단되었어야 합니다.
- 차단되지 않았어야 합니다.
전자 메일 제출에 권장되는 단계: 관련 작업에 대한 링크가 포함되어 있습니다. 예시:
- 테넌트 허용/차단 목록에서 URL/파일 차단
URL에 대한 판결에 이의를 제기한 경우 상자에 분쟁 결과에 대한 정보가 표시됩니다.
- 메시지에 이의를 제기한 관리자의 날짜 및 이메일 주소입니다.
- 분쟁 세부 정보 보기: 관리자가 메시지에 이의를 제기할 때 작성한 분쟁 세부 정보 플라이아웃의 읽기 전용 복사본입니다.
- 원본 제출 보기: URL 제출의 원본 세부 정보 플라이아웃입니다.
제출 세부 정보 섹션:
- 제출된 날짜
- URL
- 제출 유형: 값은 URL입니다.
- 제출 이유
- 제출 ID
- 제출자
- 제출 상태
세부 정보 또는 세부 정보 차단 섹션 허용: URL이 차단되었거나 허용된 URL 제출에만 사용할 수 있습니다. 이름 (URL 도메인) 및 형식 (URL) 값이 포함됩니다.
세부 정보 플라이아웃을 마치면 닫기를 선택합니다.
Microsoft의 결과
보고된 항목의 분석 결과는 제출 페이지의 이메일, Teams 메시지, Email 첨부 파일 또는 URL 탭에서 항목을 선택할 때 열리는 세부 정보 플라이아웃에 표시됩니다.
- 전송 시 보낸 사람의 전자 메일 인증에 오류가 있는 경우입니다.
- 필터링 시스템의 메시지 판정에 영향을 미쳤거나 이를 재정의했을 수 있는 정책 또는 재정의에 대한 정보입니다.
- 메시지의 URL 또는 파일이 악의적인지 여부를 확인하기 위한 현재 폭발 결과입니다.
- 채점자의 피드백입니다.
Microsoft 제출을 처리하는 방법에 대한 자세한 내용은 제출이 백그라운드에서 처리되는 방법을 참조하세요.
재정의 또는 정책 구성이 발견되면 몇 분 안에 결과를 사용할 수 있어야 합니다. 이메일 인증에 문제가 없거나 배달이 재정의 또는 정책의 영향을 받지 않는 경우 평가자의 디토네이션 및 피드백은 최대 하루가 걸릴 수 있습니다.
참고
Office 365용 Defender 플랜 2에서 에이전트 AI 채점은 관리자 및 사용자가 보고한 피싱 메시지에 사용할 수 있습니다. 에이전트 등급 시스템에는 기계 학습 채점 모델, 에이전트 채점 및 인간 채점과 같은 여러 계층이 있습니다. 기계 학습이 높은 신뢰도의 평결을 반환하는 경우 이 평결은 제출 결과에 대해 표시됩니다. 그렇지 않은 경우 메시지는 추가 분석/응답을 위해 에이전트 등급으로 이동합니다. 그 후 필요한 경우 해당 메시지는 최종 검토를 위해 사람 평가자에게 전달됩니다.
AI 기반 제출 응답은 관리자 및 사용자가 Microsoft에 보고한 전자 메일 제출에 대한 생성 AI 설명을 제공합니다. 자세한 내용은 제출 결과 정의를 참조하세요.
Microsoft에 제출 결과에 대한 이의 제기
Microsoft에 제출한 이메일 또는 URL의 판결에 동의하지 않는 경우 적격 항목에 대한 판결에 이의를 제기할 수 있습니다. 항목에 대한 이의를 제기하는 것은 항목을 다시 제출하는 경우와 다릅니다.
-
분쟁: 분쟁 제출 결과를 선택하여 적격 항목에 대해 이의를 제기합니다.
- 원래의 평결과 역사는 유지됩니다.
- 항목에 대해 한 번만 이의를 제기할 수 있습니다.
-
다시 제출: 분석을 위해 Microsoft에 제출을 선택하여 적격 항목을 다시 제출합니다.
- 분석은 이전의 평결이나 기록 없이 다시 시작됩니다.
- 항목을 여러 번 다시 제출할 수 있습니다.
이 섹션의 절차를 사용하여 다음 조건을 모두 충족하는 관리자가 제출한 항목에 대해 이의를 제기할 수 있습니다.
항목이 제출 페이지의 전자 메일 또는 URL 탭에서 제출되었습니다 .
Status 속성 값은 Completed입니다.
Result 속성은 다음 값 중 하나입니다.
- 위협 발견
- 위협이 발견되지 않음
- 스팸
- 대량
항목은 이전에 이의를 제기하지 않았습니다( Is dispute>No로 필터링).
팁
사용자 제출 탭의 항목에 대해 이의를 제기하려면 먼저 사용자 제출을 관리자 제출로 변환해야 합니다.
Defender 포털의 제출 페이지에서 이메일 또는 URL 탭으로 이동합니다.
탭에서 다음 단계 중 하나를 수행합니다.
첫 번째 열 옆에 있는 검사 상자를 선택하여 하나 이상의 적격 항목을 선택한 다음, 표시되는
분쟁 제출 결과 작업을 선택합니다.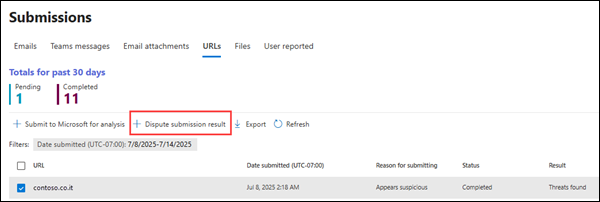
첫 번째 열 옆에 있는 검사 상자가 아닌 행의 아무 곳이나 클릭하여 적합한 항목을 선택합니다. 열리는 세부 정보 플라이아웃에서 분쟁 제출 결과를 선택합니다.
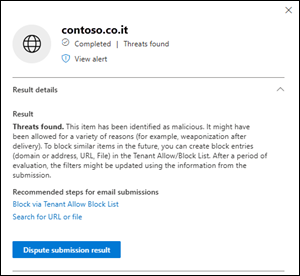
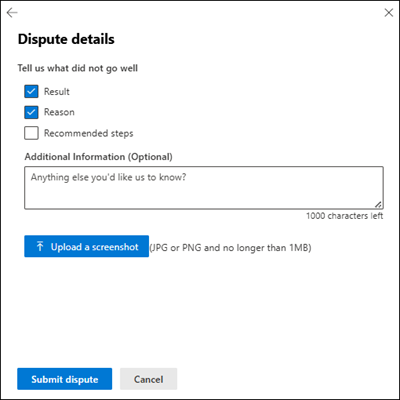
열리는 분쟁 세부 정보 플라이아웃에서 다음 설정을 구성합니다.
-
무엇이 잘 되지 않았는지 알려주세요. 다음 값 중 하나 이상을 선택합니다.
- 결과
- 이유
- 다음 권장 단계
- 추가 정보(선택 사항) : 도움이 될 수 있다고 생각되는 설명을 입력합니다.
- 스크린샷으로 업로드: JPG 또는 PNG 이미지를 1MB 미만 업로드하려면 이 옵션을 선택합니다.
중요
결과를 선택하지 않으면 항목이 재평가를 위해 Microsoft로 전송되지 않습니다. 대신 항목을 다시 제출하지 않고 전자 메일 또는 URL 탭에 항목이 만들어집니다. 결과 이외의 값은 피드백으로 처리됩니다.
분쟁 세부 정보 플라이아웃이 완료되면 분쟁 제출을 선택합니다.
-
무엇이 잘 되지 않았는지 알려주세요. 다음 값 중 하나 이상을 선택합니다.
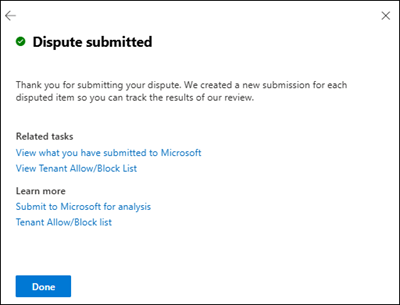
분쟁 제출 플라이아웃에서 완료를 선택합니다.
분쟁 항목 보기
제출 페이지의 이메일 또는 URL 탭에서 분쟁 항목에 대해 다음 컨트롤을 사용할 수 있습니다.
-
그룹>이의 제기 상태는 페이지의 항목을 다음 범주로 그룹화합니다:
- 이의 제기 없음
- 분쟁 제출
- 분쟁 중
-
열 사용자 지정>Is dispute는 페이지의 항목에 Is dispute 열을 추가합니다.
-
필터>분쟁인가요?>예 또는 아니요 필터는 항목이 이의를 제기했는지 여부에 따라 페이지의 항목을 필터링합니다.
전자 메일 메시지 또는 URL 제출에 대한 세부 정보 플라이아웃에는 분쟁 항목에 대한 정보와 링크가 포함되어 있습니다.
Office 365용 Defender 관리자 제출 작업
Office 365용 Microsoft Defender를 사용하는 조직(추가 기능 라이선스 또는 Microsoft 365 E5나 Microsoft 365 Business Premium과 같은 구독에 포함된 경우)에서는 행에서 확인란을 제외한 아무 곳이나 클릭해 목록의 항목을 선택한 후 열리는 세부 정보 플라이아웃에서 관리자 제출에 대해 다음 작업을 사용할 수 있습니다.
 전자 메일 엔터티 열기: 전자 메일 탭에 있는 항목의 세부 정보 플라이아웃에서만 사용할 수 있습니다. 자세한 내용은 Email 엔터티 페이지의 내용을 참조하세요.
 조치 취하기: 전자 메일 탭에 있는 항목의 세부 정보 플라이아웃에서만 사용할 수 있습니다. 이 작업은 Email 엔터티 페이지에서 사용할 수 있는 동일한 작업 마법사를 시작합니다. 자세한 내용은 이메일 개체 페이지의 작업을 참조하세요.
-
경고를 봅니다. 경고는 관리자 제출을 만들거나 업데이트할 때 트리거됩니다. 이 작업을 선택하면 경고의 세부 정보로 이동합니다.
결과 세부 정보 섹션에서 보고된 항목의 상태 결과에 따라 위협 Explorer 대한 다음 링크를 사용할 수도 있습니다.
- Explorer: 전자 메일 탭에서만 이 메시지를 봅니다.
- Explorer: 전자 메일 탭에서만 유사한 메시지를 검색합니다.
- URL 또는 파일 검색: 이메일 첨부 파일 또는 URL 탭에서만.
사용자가 보고한 메시지에 대한 관리 옵션
전자 메일 메시지의 경우 관리자는 다음 명령문이 true인 경우 제출 페이지의 사용자 보고 탭에서 보고하는 사용자를 볼 수 있습니다.
- 사용자가 보고한 설정이 켜져 있습니다.
- Email 메시지: 사용자가 메시지를 보고할 수 있도록 지원되는 방법을 사용하고 있습니다.
- Teams 메시지: Teams 메시지에 대한 사용자 보고 설정 이 켜져 있습니다.
참고
- Microsoft에만 또는 Microsoft와 신고 메일함으로 전송된 사용자가 신고한 메시지는 User reported 탭에 표시됩니다.
- 신고 메일함으로만 발송된 사용자 신고 메시지는 사용자 신고 탭에 결과 값이 'Microsoft에 제출되지 않음'으로 표시됩니다. 관리자는 분석을 위해 이러한 메시지를 Microsoft에 보고해야 합니다.
Office 365용 Microsoft Defender 계획 1 또는 플랜 2(추가 기능 라이선스 또는 Microsoft 365 E5 같은 구독에 포함됨)가 있는 조직에서 관리자는 Microsoft Teams에서 사용자가 보고한 메시지를 볼 수도 있습니다.
Microsoft Defender 포털에서 https://security.microsoft.com작업 및 제출>제출로 이동합니다. 또는 제출 페이지로 직접 이동하려면 를 사용합니다 https://security.microsoft.com/reportsubmission.
제출 페이지에서 사용자 보고 탭을 선택합니다.
사용자 보고 탭은 사용자가 보고한 메시지 보기, 사용자가 보고한전자 메일 메시지 세부 정보 보기, 사용자가 보고한 메시지에 대한 관리자 작업 등의 정보와 작업을 제공합니다.
사용자가 Microsoft에 보고한 메시지 보기
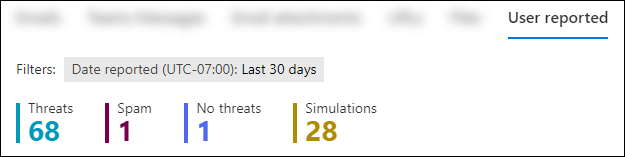
사용자 보고 탭에서 사용 가능한 빠른 필터 중 하나를 선택하여 보기를 빠르게 필터링할 수 있습니다.
- 위협
- 스팸
- 위협 없음
- 시뮬레이션
사용 가능한 열 머리글을 클릭하여 항목을 정렬할 수 있습니다.
열 사용자 지정을 선택하여 표시되는 열을 변경합니다. 기본값은 별표(*)로 표시됩니다.
- 이름 및 형식*
- 보고자*
- 보고된 날짜*
- 보낸 사람*
- 보고된 이유*
-
결과*: 사용자가 보고한 설정에 따라 보고된 메시지에 대한 다음 정보를 포함합니다.
-
보고된 항목을 >Microsoft와 내 보고 사서함 또는 Microsoft만으로 보내기: 다음 분석에서 도출된 값:
- 정책 적용 결과: 필터링 판정에 대한 재정의를 포함하여 수신 메시지를 허용하거나 차단하는 데 영향을 주었을 수 있는 정책 또는 재정의에 대한 정보입니다. 결과는 몇 분 내에 사용할 수 있어야 합니다. 그렇지 않으면 채점 및 피드백 제공에 최대 하루가 걸릴 수 있습니다.
- 페이로드 평판/디토네이션: 메시지의 URL 및 첨부 파일에 대한 최신 검사입니다.
- 검토자 분석: 메시지가 악성인지 여부를 확인하기 위해 사람 검토자가 수행한 검토입니다.
- 보고된 항목 보내기:>내 보고 사서함만: Microsoft에서 메시지를 분석하지 않았기 때문에 값은 항상 Microsoft에 제출되지 않음입니다.
-
보고된 항목을 >Microsoft와 내 보고 사서함 또는 Microsoft만으로 보내기: 다음 분석에서 도출된 값:
- 보고된 메시지 ID
- 네트워크 메시지 ID
- Teams 메시지 ID
- 보낸 사람 IP
- 에서 보고됨
- 피싱 시뮬레이션
- 관리자 제출로 변환
- 로 표시됨*
- 로 표시됨*
- 표시된 날짜
- *태그: 사용자 태그에 대한 자세한 내용은 사용자 태그를 참조하세요.
항목을 그룹화하려면 그룹을 선택한 다음, 다음 값 중 하나를 선택합니다:
- 보낸 사람
- 보고자
- 결과
- 에서 보고됨
- 관리자 제출로 변환
- 태그
항목을 그룹 해제하려면 없음을 선택합니다.
항목을 필터링하려면 필터를 선택합니다. 다음 필터는 열리는 필터 플라이아웃에서 사용할 수 있습니다.
- 보고된 날짜: 시작 날짜 및 종료 날짜입니다.
- 보고자
- 이름
- 보고된 메시지 ID
- 네트워크 메시지 ID
- Teams 메시지 ID
- 보낸 사람
- 보고된 이유: 위협 없음, 피시 및 스팸 값입니다.
- 보고 원본: 값은 Microsoft 및 타사입니다.
- 피싱 시뮬레이션: 값은 예, 아니요입니다.
- 관리자 제출로 변환됨: 예 및 아니요 값입니다.
-
제출 유형: 사용 가능한 값은 다음과 같습니다.
- 전자 메일
- Teams 메시지(Office 365용 Defender는 플랜 2에만 해당하며 현재 미리 보기로 제공됩니다.)
- 태그: 전체를 선택하거나 사용자에게 할당된 사용자 태그(우선 순위 계정 포함) 하나 이상을 선택합니다. 사용자 태그에 대한 자세한 내용은 Office 365 대한 Microsoft Defender 사용자 태그를 참조하세요.
필터 플라이아웃을 마쳤으면 적용을 선택합니다. 필터를 지우려면 필터 지우기를 선택합니다.
내보내기를 사용하여 항목 목록을 CSV 파일로 내보냅니다.
사용자 보고 탭의 메시지에 사용할 수 있는 작업에 대한 자세한 내용은 사용자가 보고한 메시지에 대한 관리자 작업을 참조하세요.
사용자가 보고한 전자 메일 메시지 세부 정보 보기
첫 번째 열 옆에 있는 검사 상자가 아닌 행의 아무 곳이나 클릭하여 제출 페이지의 사용자 보고 탭에서 전자 메일 관련 항목을 선택하면 세부 정보 플라이아웃이 열립니다.
세부 정보 플라이아웃 맨 위에서 다음 메시지 정보를 사용할 수 있습니다.
- 플라이아웃의 제목은 메시지 제목 값입니다.
- 메시지의 받는 사람에게 할당된 모든 사용자 태그(우선 순위 계정 태그 포함). 자세한 내용은 Microsoft Defender 사용자 태그를 참조하세요Office 365
- 플라이아웃 맨 위에서 사용할 수 있는 작업은 사용자가 보고한 메시지에 대한 관리 작업 섹션에서 설명합니다.
팁
세부 정보 플라이아웃을 벗어나지 않고 다른 제출에 대한 세부 정보를 보려면 플라이아웃 맨 위에 있는 이전 항목 및 다음 항목을 사용합니다.
세부 정보 플라이아웃의 다음 섹션은 사용자가 보고한 제출과 관련이 있습니다.
결과 세부 정보 섹션:
-
결과: 제출에 대한 결과 값을 포함합니다. 예시:
- 차단되지 않았어야 합니다.
- 사용자 재정의에 의해 허용됨
- 규칙으로 인해 허용됨
-
전자 메일 제출에 권장되는 단계: 관련 작업에 대한 링크가 포함되어 있습니다. 예시:
- Exchange 메일 흐름 규칙 보기(전송 규칙)
- Explorer에서 이 메시지 보기(Threat Explorer 또는 Office 365용 Defender의 실시간 탐지에서만)
- Explorer에서 유사한 메시지 검색 (Office 365용 Defender의 위협 탐색기 또는 실시간 탐지에서만 사용 가능)
-
결과: 제출에 대한 결과 값을 포함합니다. 예시:
보고된 메시지 세부 정보 섹션:
- 제출된 날짜
- 제출 이름
- 보고된 이유입니다.
- 보고된 메시지 ID
- 보고자
- 피싱 시뮬레이션: 값은 예 또는 아니요입니다.
- 관리자 제출로 변환됨: 값은 예 또는 아니요입니다. 자세한 내용은 변환된 관리자 제출 보기를 참조하세요.
나머지 세부 정보 플라이아웃에는 Email 요약 패널의 일부인 배달 세부 정보, Email 세부 정보, URL 및 첨부 파일 섹션이 포함됩니다. 자세한 내용은 Email 요약 패널을 참조하세요.
팁
결과 값이 피시 시뮬레이션인 경우 세부 정보 플라이아웃에는 다음 정보만 포함될 수 있습니다.
- 결과 세부 정보 섹션
- 보고된 메시지 세부 정보 섹션
-
이메일 세부 정보 섹션에 다음 값이 포함됩니다:
- 네트워크 메시지 ID
- 보낸 사람
- 보낸 날짜
세부 정보 플라이아웃을 마치면 닫기를 선택합니다.
Office 365 플랜 2용 Defender에서 사용자가 보고한 Teams 메시지 세부 정보 보기
Office 365용 Microsoft Defender 플랜 2(추가 기능 라이선스 또는 Microsoft 365 E5와 같은 구독에 포함됨)를 보유한 Microsoft 365 조직에서는 사용자가 보고한 Teams 메시지를 제출 페이지의 사용자 보고 탭에서 확인할 수 있습니다. 메시지 유형 값 Teams 메시지로 결과를 필터링하면 쉽게 찾을 수 있습니다.
사용자 보고 탭에서 첫 번째 열 옆에 있는 검사 상자 이외의 행의 아무 곳이나 클릭하여 Teams 메시지 항목을 선택하면 세부 정보 플라이아웃이 열립니다.
세부 정보 플라이아웃 맨 위에서 다음 메시지 정보를 사용할 수 있습니다.
- 플라이아웃 제목은 Teams 메시지의 제목 또는 처음 100자입니다.
- 현재 메시지의 판정입니다.
- 메시지의 링크 수입니다.
- 사용 가능한 작업은 사용자가 보고한 메시지에 대한 관리 작업 섹션에서 설명합니다.
팁
세부 정보 플라이아웃을 벗어나지 않고 다른 제출에 대한 세부 정보를 보려면 플라이아웃 맨 위에 있는 이전 항목 및 다음 항목을 사용합니다.
세부 정보 플라이아웃의 다음 섹션은 사용자가 보고한 Teams 제출 항목과 관련됩니다.
제출 결과 섹션:
-
결과: 제출에 대한 결과 값을 포함합니다. 예시:
- 차단되지 않았어야 합니다.
- Microsoft에 제출되지 않음
-
전자 메일 제출에 권장되는 단계: 관련 작업에 대한 링크가 포함되어 있습니다. 예시:
- Exchange 메일 흐름 규칙 보기(전송 규칙)
-
결과: 제출에 대한 결과 값을 포함합니다. 예시:
보고된 메시지 세부 정보 섹션:
- 보고된 날짜
- 제출 이름
- 보고된 이유입니다.
- 보고된 메시지 ID
- 보고자
- 피싱 시뮬레이션: 값은 예 또는 아니요입니다.
- 관리자 제출로 변환됨: 값은 예 또는 아니요입니다. 자세한 내용은 변환된 관리자 제출 보기를 참조하세요.
나머지 세부 정보 플라이아웃에는 Teams 메시지 엔터티 패널의 일부인 메시지 세부 정보, 보낸 사람, 참가자, 채널 세부 정보 및 URL 섹션이 포함됩니다. 자세한 내용은 Office 365용 Microsoft Defender의 Teams 메시지 엔터티 패널을(를) 참조하세요.
팁
Teams 채팅에서 사용자를 제거하려면 Teams 메시지 엔터티 패널의 Teams 채팅에서 사용자 제거를 참조하세요.
결과 값이 피시 시뮬레이션인 경우 세부 정보 플라이아웃에는 다음 정보만 포함될 수 있습니다.
- 결과 세부 정보 섹션
- 보고된 메시지 세부 정보 섹션
-
이메일 세부 정보 섹션에 다음 값이 포함됩니다:
- 네트워크 메시지 ID
- 보낸 사람
- 보낸 날짜
세부 정보 플라이아웃을 마치면 닫기를 선택합니다.
사용자가 보고한 메시지에 대한 관리 작업
사용자 보고 탭에서 사용자가 보고한 메시지에 대한 작업은 탭 자체 또는 선택한 항목의 세부 정보 플라이아웃에서 사용할 수 있습니다.
첫 번째 열 옆에 있는 검사 상자를 선택하여 목록에서 메시지를 선택합니다. 다음 작업은 사용자 보고 탭에서 사용할 수 있습니다.
-
 분석을 위해 Microsoft에 제출
-
 로 표시 및 알림
- 조사 시작 (Microsoft Office 365용 Defender 플랜 2 전용)
-
검사 상자가 아닌 행의 아무 곳이나 클릭하여 목록에서 메시지를 선택합니다. 다음 작업은 열리는 세부 정보 플라이아웃에서 사용할 수 있습니다*.
-
분석을 위해 Microsoft에 제출
-
로 표시 및 알림
-
 변환된 관리자 제출 보기
-
Office 365용 Microsoft Defender에서만 가능한 작업:
-
이메일 엔터티 열기
-
조치 취하기
-
경고 보기
-
팁
세부 정보 플라이아웃을 벗어나지 않고 다른 사용자가 보고한 메시지에 대한 세부 정보를 보거나 작업을 수행하려면 플라이아웃 맨 위에
있는 이전 항목 및 다음 항목을 사용합니다.-
*메시지의 특성 및 상태 따라 일부 작업을 사용할 수 없거나 플라이아웃 맨 위에서 직접 사용할 수 있거나 플라이아웃 맨 위에 있는  추가 작업에서 사용할 수 있습니다.
이러한 작업은 다음 하위 섹션에서 설명합니다.
참고
사용자가 의심스러운 메시지를 보고한 후 사용자 또는 관리자는 보고된 메시지의 위치(보고 사서함, Microsoft 또는 둘 다)에 관계없이 메시지 보고를 실행 취소할 수 없습니다. 사용자는 지운 편지함 또는 정크 Email 폴더에서 보고된 메시지를 복구할 수 있습니다.
분석을 위해 Microsoft에 사용자가 보고한 메시지 제출
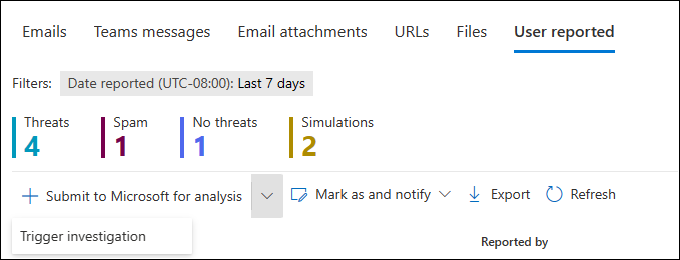
사용자 보고 탭에서 메시지를 선택한 후 다음 방법 중 하나를 사용하여 Microsoft에 메시지를 제출합니다.
사용자 보고 탭:
분석을 위해 Microsoft에 제출을 선택합니다.선택한 메시지의 세부 정보 플라이아웃에서: 플라이아웃 상단에서 분석을 위해 Microsoft에 제출 또는
추가 옵션>분석을 위해 Microsoft에 제출을 선택합니다.
열리는 분석을 위해 Microsoft에 제출 플라이아웃에서 메시지가 전자 메일 메시지인지 Teams 메시지인지에 따라 다음 단계를 수행합니다.
Email 메시지:
-
이 메시지를 Microsoft에 제출하는 이유는 무엇인가요?: 다음 값 중 하나를 선택합니다.
정상으로 보임 또는 의심스러운 것으로 보임: 확실하지 않아 Microsoft의 판단을 받고 싶은 경우 이 값 중 하나를 선택하세요.
제출을 선택한 다음 완료를 선택합니다.
클린 확인했습니다. 항목이 클린 확신하는 경우 이 값을 선택한 다음, 다음을 선택합니다.
플라이아웃의 다음 페이지에서 다음 옵션 중 하나를 선택하세요:
제출을 선택한 다음 완료를 선택합니다.
이 메시지 허용을 선택합니다. 이 옵션은 테넌트 허용/차단 목록에서 메시지 요소에 대한 허용 항목을 만듭니다. 테넌트 허용/차단 목록에 대한 자세한 내용은 테 넌트 허용/차단 목록에서 허용 및 블록 관리를 참조하세요.
이 옵션을 선택하면 다음 설정을 사용할 수 있습니다.
-
허용 항목 제거 후: 기본값은 마지막으로 사용한 날짜로부터 45일 후이지만 다음 값 중에서 선택할 수 있습니다.
- 1일
- 7일
- 30일
- 특정 날짜: 최대값은 오늘부터 30일입니다.
마지막으로 사용한 날짜가 선택된 후 45일이 지나면 메일 흐름 중에 악의적인 전자 메일 메시지가 발견되면 허용 항목의 마지막 사용 날짜가 업데이트됩니다. 허용 항목은 필터링 시스템에서 전자 메일 메시지가 클린 것을 확인한 후 45일 동안 유지됩니다. 1일, 7일, 30일, 특정 날짜와 같은 다른 모든 값의 경우 허용 항목이 정의된 날짜에 만료됩니다.
- 항목 메모 허용(선택 사항): 이 항목을 허용하는 이유에 대한 선택적 정보를 입력합니다. 스푸핑된 보낸 사람의 경우 여기에 입력한 값은 테넌트 허용/차단 목록 페이지의 스푸핑된 보낸 사람 탭에 있는 허용 항목에 표시되지 않습니다.
플라이아웃을 마쳤으면 제출을 선택한 다음 완료를 선택합니다.
위협임을 확인했습니다. 항목이 악의적이라고 확신하는 경우 이 값을 선택한 다음 표시되는 범주 선택 섹션에서 다음 값 중 하나를 선택합니다.
- 피싱
- 맬웨어
- 스팸
다음을 선택합니다.
플라이아웃의 다음 페이지에서 다음 옵션 중 하나를 선택하세요:
제출을 선택한 다음 완료를 선택합니다.
이 보낸 사람 또는 도메인에서 모든 전자 메일 차단을 선택합니다. 이 옵션은 테넌트 허용/차단 목록에 보낸 사람 도메인 또는 전자 메일 주소에 대한 차단 항목을 만듭니다. 테넌트 허용/차단 목록에 대한 자세한 내용은 테 넌트 허용/차단 목록에서 허용 및 블록 관리를 참조하세요.
이 옵션을 선택하면 다음 설정을 사용할 수 있습니다.
- 기본적으로 발신자 가 선택되어 있지만 대신 도메인 을 선택할 수 있습니다.
-
블록 항목 제거 후: 기본값은 30일이지만 다음 값 중에서 선택할 수 있습니다.
- 1일
- 7일
- 30일
- 만료되지 않음
- 특정 날짜: 최대값은 오늘부터 30일입니다.
- 항목 메모 차단(선택 사항) : 이 항목을 차단하는 이유에 대한 선택적 정보를 입력합니다.
플라이아웃을 마쳤으면 제출을 선택한 다음 완료를 선택합니다.
-
이 메시지를 Microsoft에 제출하는 이유는 무엇인가요?: 다음 값 중 하나를 선택합니다.
Teams 메시지: 다음 값 중 하나를 선택합니다.
- 이상 없는 것을 확인했습니다.
- 깔끔해 보입니다.
- 의심스러운 것으로 보입니다.
이러한 값 중 하나를 선택한 후 제출을 선택한 다음 완료를 선택합니다.
위협임을 확인했습니다. 항목이 악의적이라고 확신하는 경우 이 값을 선택한 다음 표시되는 범주 선택 섹션에서 다음 값 중 하나를 선택합니다.
피싱
맬웨어
제출을 선택한 다음 완료를 선택합니다.
사용자가 보고한 메시지를 사용자 보고 탭에서 Microsoft에 제출하면 관리자 제출로 변환된 값이 아니요에서 예로 바뀌고 제출 페이지의 적절한 탭(예: 이메일 탭)에 해당 관리자 제출 항목이 만들어집니다.
Office 365용 Defender 플랜 2에서 조사 시작
사용자가 보고한 메시지에 대한 자동화된 조사를 트리거하려면 다음 작업을 사용합니다.
-
사용자 보고됨 탭에서, 분석을 위해 Microsoft에 제출의 드롭다운 목록에서 조사 시작을 선택합니다.
자세한 내용은 보안 관리자가 Threat Explorer에서 조사를 시작함을 참조하세요.
Microsoft에 관리자가 제출한 메시지에 대해 사용자에게 알립니다.
관리자가 사용자가 보고한 메시지를 사용자 보고 탭에서 Microsoft에 제출한 후 관리자는 표시 및 알림 작업을 사용하여 메시지를 평결로 표시하고 메시지를 보고한 사용자에게 템플릿으로 된 알림 메시지를 보낼 수 있습니다.
자동 알림이 기본 알림 템플릿을 사용할 경우, 사용자는 Outlook 언어 설정에 따라 선호하는 언어로 알림을 받습니다. 관리자가 설정한 맞춤 알림 템플릿은 영향을 받지 않습니다.
전자 메일 메시지에 사용할 수 있는 평결:
- 위협이 발견되지 않음
- 피싱
- 스팸
Teams 메시지에 사용 가능한 판정:
- 위협이 발견되지 않음
- 피싱
자세한 내용은 포털 내에서 사용자에게 알림을 참조하세요.
변환된 관리자 제출물 보기
관리자가 사용자 보고 탭에서 Microsoft에 사용자가 보고 한 메시지를 제출하면 관리자 제출로 변환 된 값은 예입니다.
이름 옆에 있는 검사 상자가 아닌 행의 아무 곳이나 클릭하여 이러한 메시지 중 하나를 선택하는 경우 세부 정보 플라이아웃에는변환된 관리자 제출 보기추가 작업이> 포함됩니다.
이 작업을 수행하면 적절한 탭(예: 이메일 탭)의 해당 관리자 제출 항목으로 이동합니다.
Office 365용 Defender에서 사용자가 보고한 메시지에 대한 작업
Office 365용 Microsoft Defender(추가 기능 라이선스 또는 Microsoft 365 E5나 Microsoft 365 Business Premium과 같은 구독에 포함된 경우)를 사용하는 조직에서는 사용자 보고 탭에서 사용자가 보고한 메시지의 세부 정보 플라이아웃에 다음 작업도 제공될 수 있습니다:
-
전자 메일 엔터티 열기(전자 메일 메시지만 해당): 자세한 내용은 Email 엔터티 페이지의 내용을 참조하세요.
-
작업 수행(전자 메일 메시지만 해당): 이 작업은 Email 엔터티 페이지에서 사용할 수 있는 것과 동일한 작업 마법사를 시작합니다. 자세한 내용은 이메일 개체 페이지의 작업을 참조하세요.
-
경고를 봅니다. 경고는 관리자 제출을 만들거나 업데이트할 때 트리거됩니다. 이 작업을 선택하면 경고의 세부 정보로 이동합니다.