중요
이 게시물의 일부 정보는 상용으로 출시되기 전에 실질적으로 수정될 수 있는 사전 릴리스된 제품과 관련이 있습니다. Microsoft는 여기에서 제공되는 정보와 관련하여 명시적이거나 묵시적인 어떠한 보증도 하지 않습니다.
Microsoft Defender의 Microsoft Security Copilot은 고급 사냥 분야에서 위협 헌팅과 보안 분석을 향상시키는 Threat Hunting Assistant를 제공합니다. 위협 사냥 어시스턴트는 원하는 도움의 양에 따라 두 가지 모드 중 하나로 진행됩니다.
다음 표는 각 기능, 사용 위치, 그리고 예상 출력을 설명합니다:
| Mode | 설명 | 출력 | 경험 |
|---|---|---|---|
|
풍부한 통찰 위협 사냥 보조 |
AI 기반 대화형 위협 사냥 경험으로, 완전한 조사, 다단계 사냥, 탐색적 분석, 직접적인 답변 얻기에 가장 적합합니다 | 대화형 답변, KQL(Kusto 쿼리 언어) 쿼리, 결과, 인사이트 및 권장 사항 | 조사 중심 |
|
쿼리 전용입니다 쿼리 도우미 |
쿼리 생성에 가장 적합한 KQL 쿼리 생성에 대한 자연어 | 설명이 포함된 KQL 쿼리 | 쿼리 중심 |
위협 헌팅 어시스턴트와 쿼리 어시스턴트는 KQL 쿼리를 작성하지 않고도 더 빠르고 정확하며 더 자신감 있게 위협을 추적할 수 있도록 도와줍니다.
고급 사냥에서 Security Copilot에 접근하세요
Security Copilot 액세스할 수 있는 사용자는 고급 헌팅에서 이러한 기능을 사용할 수 있습니다.
한 번에 한 가지 모드를 사용할 수 있습니다. 풍부한 인사이트가 기본 모드입니다. 활성 모드는 Security Copilot 측면 창 상단의 위협 사냥 보조 옆에 배지로 나타납니다.
모드를 변경하려면 Security Copilot 사이드 창에서 세 점 메뉴(더 많은 행동)를 선택한 후 위협 헌팅 어시스턴트 모드를 선택한 후 풍부한 인사이트 또는 쿼리 전용을 선택하세요.
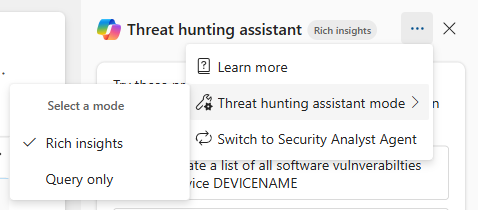
대신 Security Analyst Agent를 사용하려면 같은 메뉴에서 Switch to Security Analyst Agent 를 선택하세요.
참고
- 비기본 작업 공간에서는 모드 선택이 불가능합니다.
- 모드를 전환하면 새 채팅이 시작되고 현재 대화가 정리됩니다. 전환 전에 확인을 요청받습니다.
쿼리 도우미 모드로 전환하려면 Security Copilot 쪽 창에서 세 개의 점 메뉴를 선택한 다음 위협 헌팅 에이전트 스위치를 해제합니다.
고급 헌팅에서의 Security Copilot 범위
사용 사례 지원
위협 사냥 어시스턴트는 간단한 필터와 집계부터 여러 테이블에 걸친 쿼리까지 다양한 질문을 처리합니다. 질문이 여러 테이블에서 데이터를 필요로 할 때, 어시스턴트는 해당 테이블을 선택해 결합합니다.
모든 AI 생성 콘텐츠와 마찬가지로, 실행하기 전에 생성된 쿼리와 그 결과를 검토하세요. 잘못된 쿼리 또는 응답 예제를 통해 Microsoft Defender의 Security Copilot에 대한 피드백을 제공하여 개선에 도움을 주세요.
모범 사례
위협 사냥 보조기(Threat Hunting Assistant)나 쿼리 보조(Query Assistant)를 요청할 때 다음과 같은 모범 사례를 사용하세요:
- 명확하게 하세요. 명확한 주제로 질문하십시오. 예를 들어 "로그인"은 디바이스 로그인 또는 클라우드 로그인을 의미할 수 있습니다.
- 한 번에 한 가지 질문을 합니다. 한 번에 하나의 작업 또는 정보 유형을 요청합니다. AI 모델이 관련 없는 여러 작업을 한 번에 수행할 것으로 기대하지 마세요. 관련 없는 질문을 단일 프롬프트로 결합하는 대신 항상 후속 질문을 할 수 있습니다.
- 구체적이어야 합니다. 찾고 있는 데이터에 대해 알고 있는 경우 해당 정보를 질문에서 제공합니다.
어시스턴트가 데이터를 찾는 방법
위협 사냥 어시스턴트는 고정된 테이블 목록 대신 작업 중에 이용 가능한 데이터를 발견합니다. 각 질문에 대해:
- 접근 가능한 테이블을 나열합니다.
- 관련 있어 보이는 표의 스키마를 점검합니다.
- 질문에 답하는 데 필요한 표를 선택하고, 두 개 이상이 필요할 때 이를 합칩니다.
여기에는 Microsoft Sentinel 작업 공간 내 맞춤 테이블도 포함됩니다.
디스커버리는 사용자의 권한을 따릅니다. 그래서 어시스턴트는 고급 사냥에서 이미 조회할 수 있는 데이터에만 접근합니다. 읽기 전용 쿼리를 실행하며, 데이터나 설정을 변경하는 명령은 실행할 수 없습니다.