사용자 및 엔터티 행동 분석(UEBA)은 사용자 및 기타 엔터티의 활동을 분석하여 이상 행동을 식별하고 보안 조사에 추가적인 맥락을 제공합니다.
UEBA는 선택 가능한 유료 Microsoft Sentinel 기능이며 Microsoft 365 E5에는 포함되어 있지 않습니다. Microsoft 365 E5에서는 지원되는 Microsoft Defender XDR 데이터 소스를 UEBA에 연결할 수 있으며, 동일한 1자 데이터를 Microsoft Sentinel에 인징하지 않습니다. 또한 Microsoft Sentinel 작업 공간에 인제스트된 자격을 갖춘 제3자 데이터를 연결할 수도 있습니다.
UEBA 출력이 연결된 Log Analytics 작업 영역에 기록되므로 Microsoft Sentinel 작업 영역이 있어야 합니다. Log Analytics 요금이 적용됩니다.
Important
이 미리보기는 신규 및 기존 UEBA 배포 모두에서 제공됩니다.
이미 Microsoft Sentinel 데이터와 함께 UEBA를 사용 중이라면, Microsoft Defender XDR 데이터 소스를 연결하기 전에 반드시 기본 Microsoft Sentinel 작업 공간에서 UEBA를 재온보딩해야 합니다.
UEBA가 제공하는 것
지원되는 데이터 소스를 연결한 후에는 UEBA 결과를 다음과 같이 사용할 수 있습니다:
- Microsoft Defender XDR 데이터에서 이상 현상과 비정상적인 활동을 식별하세요.
- 사용자와 다른 개체들의 이상 상황을 검토하세요.
- 엔티티 페이지에서 이상 현상을 조사하세요.
- 수상한 활동을 추적하세요.
- UEBA 결과를 기반으로 분석 규칙을 만드세요.
- 워크북에서 UEBA 인사이트를 검토하세요.
- 적격 제3자 및 기타 비XDR 데이터에서 생성된 행동을 분석합니다.
사전 요구 사항
시작하기 전에 다음 사항을 확인합니다.
- Microsoft Defender XDR E5 테넌트가 있습니다.
- 당신은 Microsoft Sentinel을 온보딩했습니다. Microsoft Defender XDR 데이터 소스를 연결하려면 기본 Microsoft Sentinel 작업 공간을 선택해야 합니다.
- 이미 Microsoft Sentinel 데이터와 함께 UEBA를 사용 중이라면, 기본 Microsoft Sentinel 작업 공간에서 UEBA를 다시 온보드한 것입니다.
- Microsoft Entra ID에서 글로벌 관리자 또는 보안 관리자 역할을 가지고 계십니다.
- Active Directory 또는 Microsoft Entra ID에 대해 최소 하나의 디렉터리 서비스 동기화가 활성화되어 있습니다.
- 서드파티 및 기타 비XDR 데이터의 경우, UEBA를 활성화하고자 하는 Microsoft Sentinel 작업 공간의 적합한 테이블에 데이터를 인제이스트합니다.
지원되는 Microsoft Defender XDR 데이터를 Microsoft Sentinel 작업 공간에 인징할 필요가 없습니다.
제3자 데이터는 지원되는 어떤 방법으로든 수집할 수 있습니다. 데이터가 이미 적격 테이블에 있다면 Microsoft Sentinel 데이터 커넥터는 필요하지 않습니다.
지원되는 Microsoft Defender XDR 데이터 소스
다음 Microsoft Defender XDR 데이터 소스를 UEBA에 연결할 수 있습니다:
| UEBA에 표시된 데이터 소스 | Microsoft Defender XDR 테이블 |
|---|---|
| AAD 서비스 프린시펄 로그인 로그 | EntraIdSpnSignInEvents |
| 감사 로그 | EntraIdDirectoryAuditEvents |
| 디바이스 로그온 이벤트 | DeviceLogonEvents |
| 보안 이벤트 | DeviceLogonEvents |
| 로그인 로그 | EntraIdSignInEvents |
Microsoft XDR 데이터 소스 섹션은 귀사의 조직에서 이용 가능한 소스를 보여줍니다.
기본 Microsoft Sentinel 작업 공간을 선택하세요
Microsoft Defender 포털에 로그인합니다.
설정 및 설정>설정으로 가세요.
Microsoft Sentinel을 선택하세요.
UEBA를 선택하세요.
현재 선택된 작업 공간에서 기본 Microsoft Sentinel 작업 공간을 선택하세요.
적용을 선택합니다.
UEBA를 활성화하고 디렉터리 서비스 동기화를 설정하세요
Microsoft Defender 포털에 로그인합니다.
설정 및 설정>설정으로 가세요.
Microsoft Sentinel을 선택하세요.
UEBA를 선택하세요.
UEBA 기능 켜기를 켜세요.
디렉터리 서비스 동기화 항목에서 다음 디렉터리 서비스 중 적어도 하나를 켜세요:
- Active Directory
- Microsoft Entra ID
선택한 디렉터리 서비스가 동기화 상태가 활성화되어 있는지 확인하세요.
Microsoft Defender XDR 또는 Microsoft Sentinel 데이터 소스를 UEBA에 연결하려면 최소 하나의 디렉터리 서비스 동기화를 활성화해야 합니다. Microsoft Defender XDR 데이터 소스를 연결하려면 기본 작업 공간도 선택해야 합니다.
Microsoft Defender XDR 데이터 소스 연결
Tip
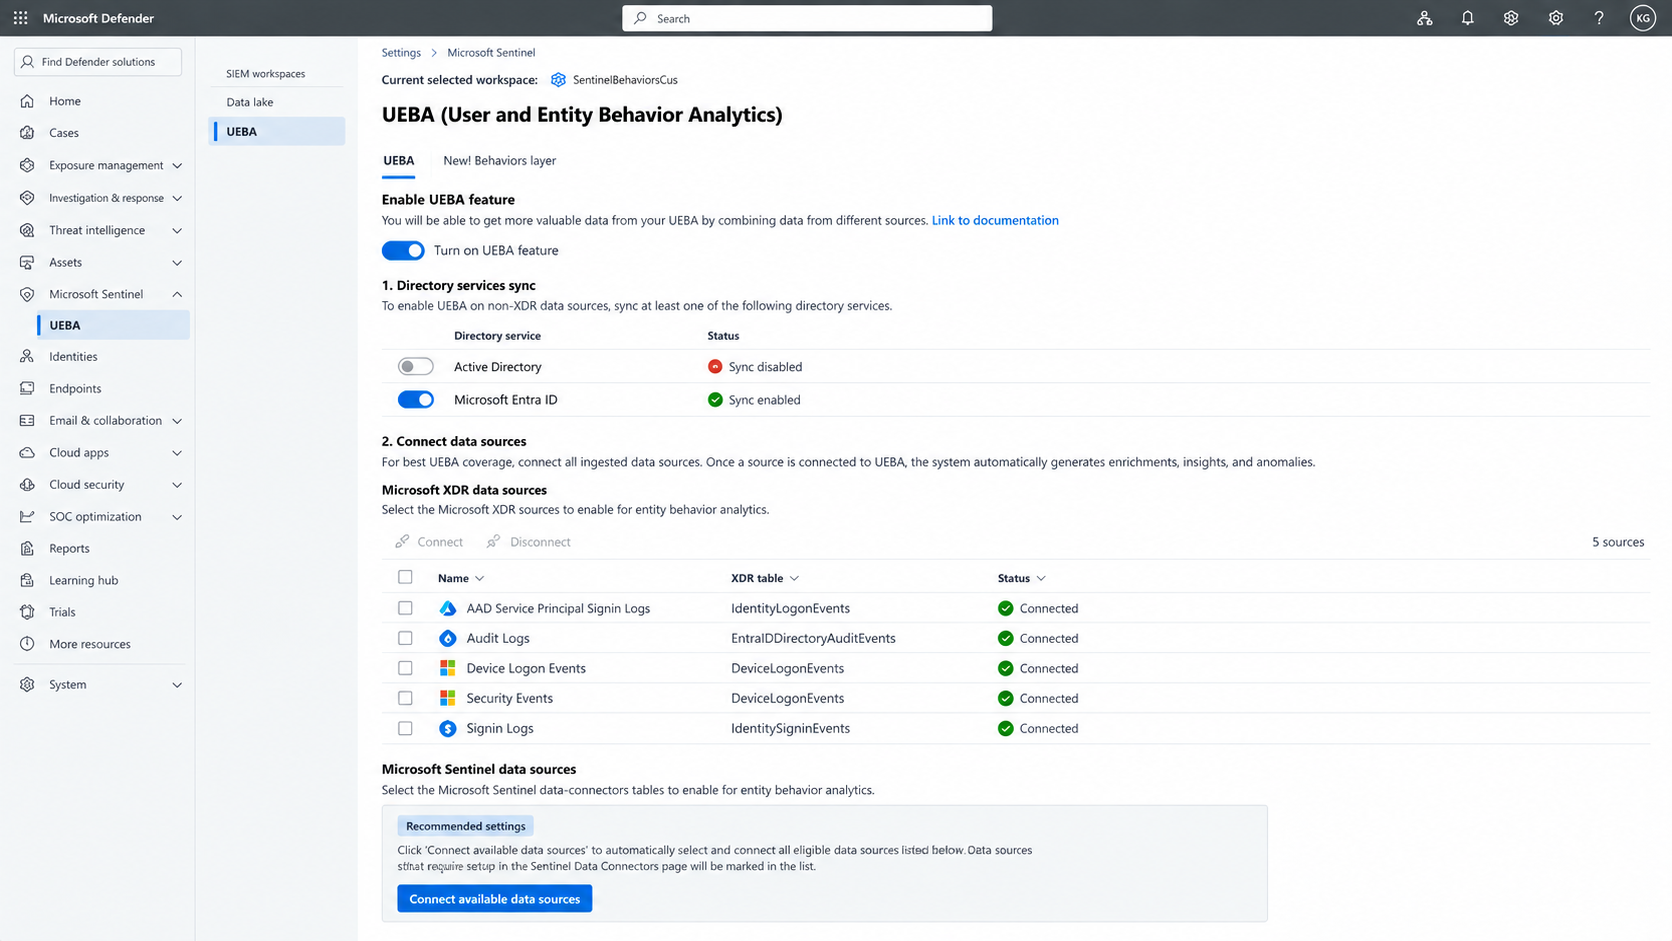
현재 자격이 있는 모든 데이터 소스를 자동으로 선택하고 연결하려면 추천 설정에서 '사용 가능한 데이터 소스 연결'을 선택하세요. Microsoft Sentinel Data 커넥터 페이지에서 추가 설정이 필요한 데이터 소스가 목록에 표시되어 있습니다.
Microsoft Defender 포털에 로그인합니다.
설정 및 설정>설정으로 가세요.
Microsoft Sentinel을 선택하세요.
UEBA를 선택하세요.
디렉터리 서비스 동기화 항목에서 적어도 한 개의 디렉터리 서비스가 동기화 상태가 활성화되어 있는지 확인하세요.
Microsoft XDR 데이터 소스에서 UEBA가 분석할 데이터 소스를 선택하세요.
모든 사용 가능한 출처를 선택하려면 표 헤더의 체크박스를 선택하세요.
연결을 선택합니다.
선택한 각 소스의 상태가 연결됨( Connected)인지 확인하세요.
메모
Microsoft Defender XDR 소스는 기본 작업 공간과 연관되어 있습니다. 다른 작업 공간이 선택되면 Microsoft XDR 데이터 소스 섹션이 비활성화되고 기본 작업 공간으로 전환하라는 메시지가 표시됩니다.
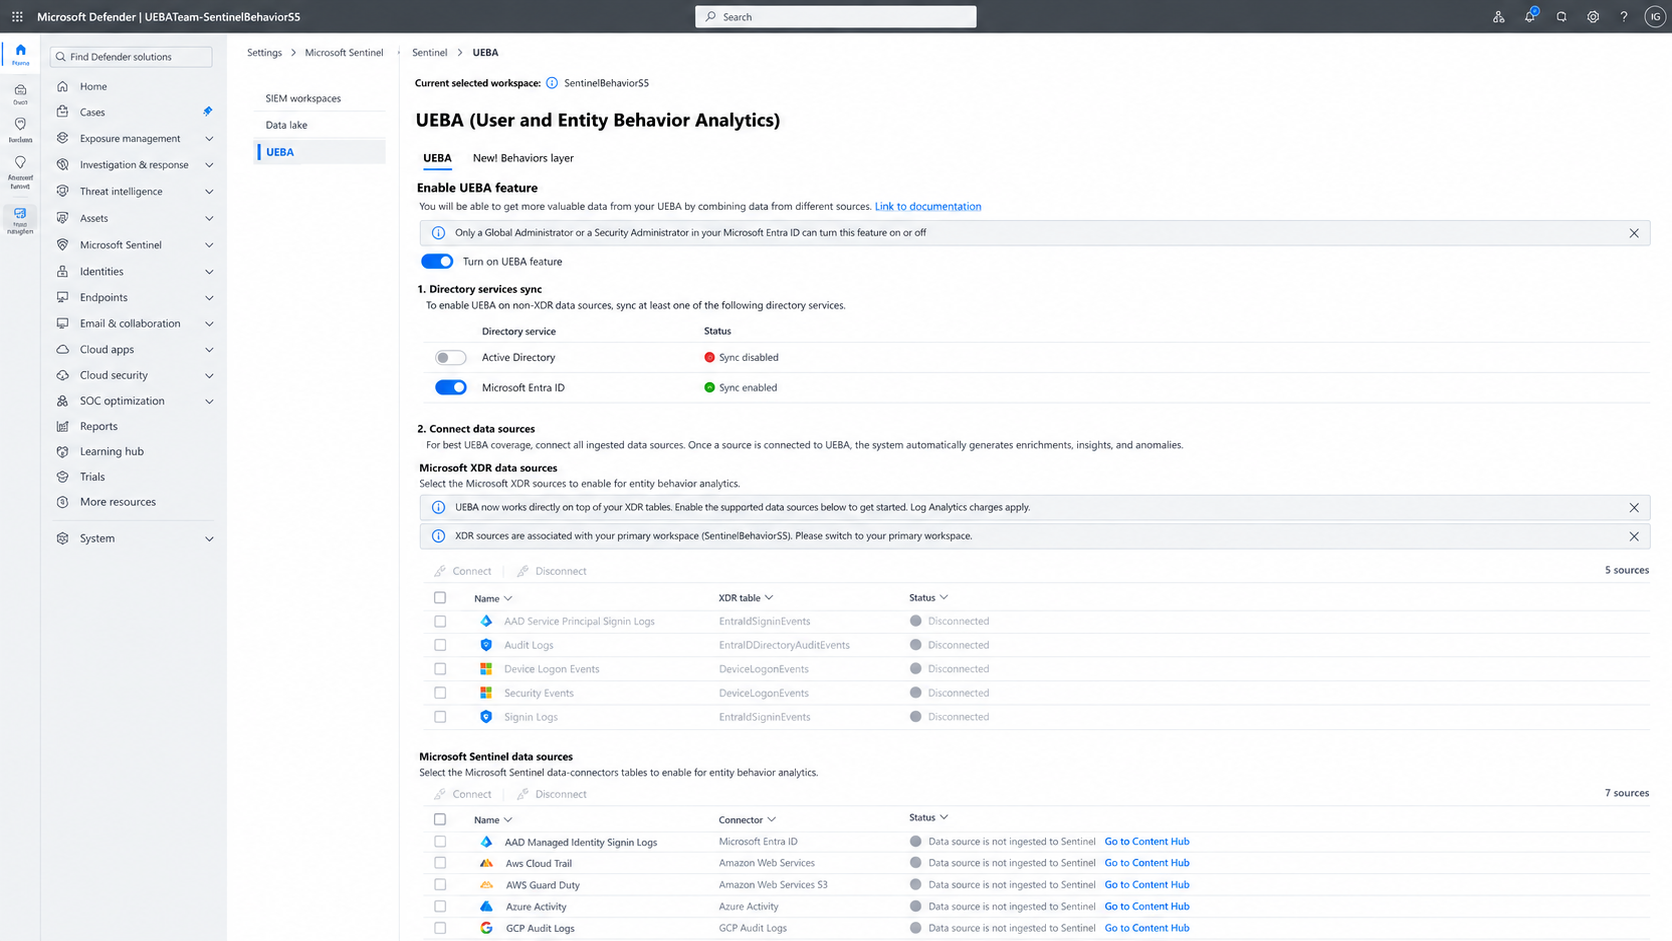
이 섹션은 적어도 하나의 디렉터리 서비스 동기화를 활성화하기 전까지는 비활성화됩니다.
Microsoft Defender XDR 데이터 소스 연결 해제
Microsoft Defender 포털에 로그인합니다.
설정 및 설정>설정으로 가세요.
Microsoft Sentinel을 선택하세요.
UEBA를 선택하세요.
Microsoft XDR 데이터 소스에서 UEBA가 더 이상 분석하지 않길 원하는 연결된 데이터 소스를 선택하세요.
연결 끊기를 선택합니다.
선택한 각 소스가 연결 끊김( Disconnected) 상태인지 확인하세요.
제3자 데이터 소스 연결
Microsoft Sentinel 작업 공간에서 적격 테이블에 인제스트된 자격이 있는 제3자 및 기타 비-XDR 데이터를 연결할 수 있습니다.
메모
Microsoft Defender XDR 소스는 Microsoft 365 E5 및 미리보기 자격에 따라 제공됩니다. UEBA가 분석할 소스를 선택하고 연결해야 합니다.
자격을 갖춘 데이터가 선택한 Microsoft Sentinel 작업 공간에 인수되면 제3자 및 기타 비XDR 소스가 제공됩니다. 이 소스들을 따로 연결해야 합니다. 데이터는 지원되는 어떤 방법으로든 인제스트할 수 있으며; Microsoft Sentinel 데이터 커넥터는 필요하지 않습니다.
Microsoft Defender 포털에 로그인합니다.
설정 및 설정>설정으로 가세요.
Microsoft Sentinel을 선택하세요.
UEBA를 선택하세요.
디렉터리 서비스 동기화 항목에서 적어도 한 개의 디렉터리 서비스가 동기화 상태가 활성화되어 있는지 확인하세요.
Microsoft Sentinel 데이터 소스에서 연결하고자 하는 소스를 찾으세요.
소스가 없으면, 선택한 작업 공간 내 적격 테이블에 데이터가 인제스트되고 있는지 확인하세요.
소스를 선택한 후 Connect를 선택하세요.
소스가 연결 상태인지 확인하세요.
선택한 작업 공간의 적격 테이블에 데이터가 인제이스트되지 않으면 소스는 여전히 사용할 수 없습니다.
UEBA 결과 검토
UEBA가 연결된 출처에서 데이터를 처리하기 시작하면, Microsoft Defender 포털에서 그 결과물을 검토할 수 있습니다.
연결된 Microsoft Defender XDR 소스의 경우, UEBA는 사용자 및 기타 주체에게 추가적인 맥락을 제공하는 이상 현상을 생성합니다. 사냥과 조사를 위해 다음 표를 사용할 수 있습니다:
BehaviorAnalyticsAnomalies
자격이 있는 제3자 및 기타 비XDR 데이터 소스의 경우, 행동 기록은 다음 출처에서 제공됩니다:
BehaviorInfoBehaviorEntities
이 결과를 활용해 의심스러운 활동을 조사하고, 엔터티 맥락을 검토하며, 위협을 찾고, 분석 규칙을 작성하세요.
UEBA 출력은 UEBA가 활성화된 Microsoft Sentinel workspace와 연계된 Log Analytics 작업 공간에 기록됩니다. Log Analytics 요금이 적용됩니다.
Limitations
공개 미리 보기에서는 다음 제한 사항이 적용됩니다.
- Microsoft Defender XDR 데이터 소스는 오직 기본 Microsoft Sentinel 작업 공간에서만 연결할 수 있습니다.
- 다른 작업 공간이 선택되면 Microsoft XDR 데이터 소스 섹션이 비활성화됩니다.
- Active Directory 또는 Microsoft Entra ID에 대해 최소 하나의 디렉터리 서비스 동기화가 활성화되어야 합니다.
- 이 글에서 언급한 지원되는 Microsoft Defender XDR 데이터 소스만 이 경험을 통해 직접 연결할 수 있습니다.
- UEBA 출력은 Log Analytics에 기록되며, Log Analytics 요금이 적용됩니다.
- 지원되는 Microsoft Defender XDR 테이블을 통해 제공되지 않는 1자 데이터는 여전히 Microsoft Sentinel에 인제이스트되어야 합니다.
- 제3자 및 기타 비XDR 데이터는 UEBA에 연결하기 전에 해당 테이블에 인제스트되어야 합니다.