Microsoft Defender XDR 자동 공격 중단 기능은 위협에 자동으로 대응하여 Okta 관리 ID를 보호하는 데 도움이 될 수 있습니다. Okta에서 관리하는 ID가 손상되면 Defender XDR Okta에서 직접 수정 작업을 수행하여 공격을 억제하고, 횡적 이동을 제한하고, 전반적인 영향을 줄일 수 있습니다.
이 글에서는 Microsoft Defender for Identity에서 Okta 통합을 설정하여 Okta 환경에서 공격 중단 조치를 가능하게 하는 방법을 설명합니다. 시작하기 전에 필수 조건을 검토하여 Okta 및 Microsoft 환경이 제대로 구성되었는지 확인합니다.
필수 구성 요소
다음 요건을 충족하는지 확인하세요:
Okta 요구 사항
관리자 권한이 있는 Okta 계정이 필요합니다. 개발자나 엔터프라이즈 라이선스도 필요합니다.
Microsoft 요구 사항
계속하기 전에 다음 단계를 완료하세요:
- Microsoft Sentinel 분석 작업 공간을 통합 보안 운영 포털에 연결하세요.
- Microsoft Sentinel용 Okta 커넥터를 배포하고 활성화하세요.
참고
공개 미리 보기 중에는 Okta Single Sign-In 커넥터만 지원됩니다.
1단계: Okta 통합 만들기
관리자 권한이 있는 Okta 계정에서 통합을 만들려면 다음 단계를 수행합니다.
-
- 토큰의 알기 쉬운 이름을 입력하세요
- 생성된 토큰 값을 Defender 포털에서 통합 프로필을 만들 때 나중에 사용할 수 있도록 꼭 보관하세요.
참고
이 토큰은 Okta 환경에 연결하고 작업을 수행할 수 있는 비밀입니다. 해당 값을 공유하거나 표시 또는 공용 위치에 저장하지 마세요.
2단계: Defender 포털에서 통합 만들기
Defender 포털에서 통합을 만들려면 다음 단계를 수행합니다.
Defender 포털에 로그인
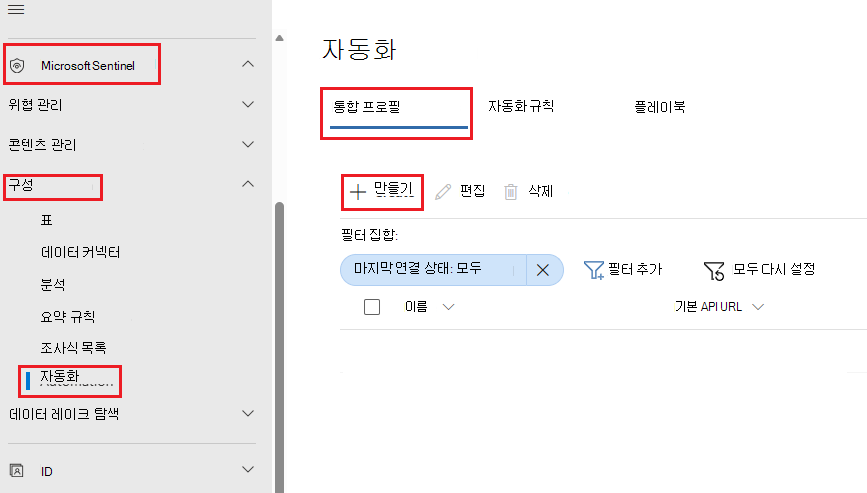
Microsoft Sentinel ->구성 ->자동화로 이동합니다.
통합 프로필 탭에서 +만들기를 선택하여 새 통합을 만듭니다.
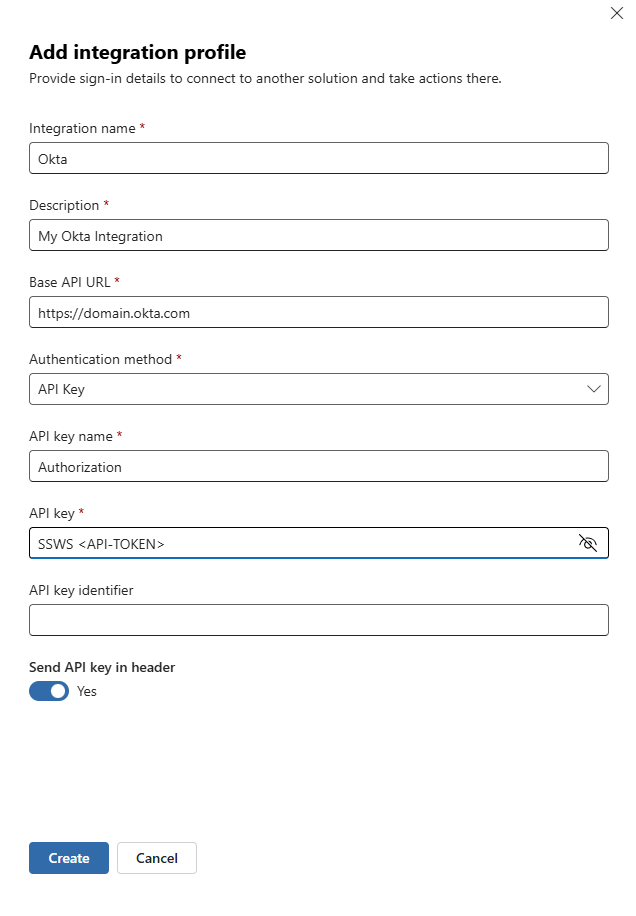
다음 값을 입력한 다음 만들기를 선택합니다.
통합 이름
설명
기본 API URL: 로 시작하는 전체 Okta 도메인 입력
https://인증 방법: API 키 선택
- API 키 이름
-
API 키: 를 입력하고
SSWS <API-Key>를 Okta에서 생성한 API 토큰 값으로 바꿉<API-Key>니다. 와 API 키 사이에SSWS공백이 있어야 합니다. 자세한 내용은 API 키 사용에 대한 Okta 설명서를 참조하세요. - API 키 식별자: 비워 둡니다.
- 헤더 스위치 에서 SPI 키 보내기를 사용하도록 설정합니다.
관련 콘텐츠
- Microsoft Defender의 자동 공격 중단
- 자동 공격 중단 구성
- Microsoft Sentinel 사용하여 AWS에서 공격 중단 작업 사용
- Microsoft Defender for Identity Okta 계정을 보호하는 방법
- Okta를 Microsoft Defender for Identity에 연결
Tip
더 자세히 알아보고 싶으신가요? Microsoft 기술 커뮤니티인 Microsoft Defender XDR 기술 커뮤니티에서 Microsoft Security 커뮤니티에 참여하세요.