중요
Microsoft Entra Connect Sync의 그룹 다시 쓰기 v2 미리 보기는 사용 중단되었으며 더 이상 지원되지 않습니다.
Microsoft Entra Cloud Sync를 사용하여 온-프레미스 AD DS(Active Directory Domain Services)에 클라우드 보안 그룹을 프로비전할 수 있습니다.
Microsoft Entra Connect Sync에서 그룹 쓰기 저장 v2를 사용하는 경우 동기화 클라이언트를 Microsoft Entra Cloud Sync로 이동해야 합니다. Microsoft Entra Cloud Sync로 이동할 자격이 있는지 확인하려면 사용자 동기화 마법사를 사용합니다.
마법사에서 권장하는 대로 Microsoft 클라우드 동기화를 사용할 수 없는 경우 Microsoft Entra Connect Sync와 함께 Microsoft Entra Cloud Sync를 실행할 수 있습니다. 이 경우 Microsoft Entra Cloud Sync를 실행하여 온-프레미스 AD DS에 클라우드 보안 그룹을 프로비전할 수 있습니다.
Microsoft 365 그룹을 AD DS에 프로비전하는 경우 그룹 쓰기 저장 v1을 계속 사용할 수 있습니다.
이 문서에서는 Microsoft Entra Connect 동기화(이전의 Azure Active Directory Connect)를 사용하여 그룹 쓰기 저장을 Microsoft Entra Cloud Sync로 마이그레이션하는 방법을 설명합니다. 이 시나리오는 현재 Microsoft Entra Connect 그룹 쓰기 저장 v2를 사용하는 고객에게만 . 이 문서에 설명된 프로세스는 유니버설 범위로 다시 작성된 클라우드에서 만든 보안 그룹에만 관련됩니다.
이 시나리오는 다음 경우에만 지원됩니다.
중요
마이그레이션하는 동안 Microsoft Entra Cloud Sync가 해당 그룹을 Active Directory에 프로비저닝하도록 구성되고 유효성이 검사될 때까지 Microsoft Entra Connect 동기화 범위에서 역기록된 그룹, 그룹 쓰기 저장 대상 OU 또는 관련 참조 개체를 제거하지 마세요.
지원되는 공존 모델은 Microsoft Entra Connect Sync가 기존에 다시 기록된 그룹을 인식하도록 유지하고, Microsoft Entra Cloud Sync가 그룹 프로비저닝을 인계하는 동안 이 문서의 cloudNoFlow 및 JoinNoFlow 규칙을 사용하여 조인 관계를 유지하는 것입니다.
JoinNoFlow 은 전체 스테이징(읽기 전용) 모드가 아닙니다. 개체 추가, 개체 삭제 및 비 참조 특성 업데이트를 방지합니다. 그러나 그룹 구성원 참조와 같은 참조 특성 업데이트는 참조 해결을 위해 계속 전달될 수 있습니다. 전환 전에 Microsoft Entra Connect Sync 동기화 범위에서 그룹 또는 참조된 개체를 제거하면 Microsoft Entra Connect Sync가 예기치 않게 참조를 제거하거나 온-프레미스 그룹 개체의 프로비저닝을 해제할 수 있습니다.
Active Directory로 다시 동기화된 메일 사용 가능 그룹 및 분배 그룹은 Microsoft Entra Connect 그룹 쓰기백과 계속 호환되지만, 그룹 쓰기백 v1의 동작으로 되돌아갑니다. 이 시나리오에서는 그룹 쓰기 저장 v2를 사용하지 않도록 설정한 후 모든 Microsoft 365 그룹이 Microsoft Entra 관리 센터의 쓰기 저장 사용 설정과 독립적으로 Active Directory에 다시 기록됩니다. 자세한 내용은 Microsoft Entra Cloud Sync FAQ 사용하여 Active Directory에프로비저닝을 참조하세요.
필수 조건
Microsoft Entra 계정으로, 적어도 하이브리드 ID 관리자 역할을 포함한 것이어야 합니다.
도메인 관리자 권한이 있는 온-프레미스 Active Directory 계정입니다.
adminDescription특성에 액세스하고msDS-ExternalDirectoryObjectId특성에 복사해야 합니다.Windows Server 2022, Windows Server 2019 또는 Windows Server 2016을 실행하는 온-프레미스 Active Directory Domain Services 환경입니다.
Active Directory 스키마의 속성
msDS-ExternalDirectoryObjectId가 필요합니다.빌드 버전 1.1.1367.0 이상의 프로비전 에이전트.
프로비전 에이전트는 포트 TCP/389(LDAP) 및 TCP/3268(글로벌 카탈로그)의 도메인 컨트롤러와 통신할 수 있어야 합니다.
잘못된 멤버 자격 참조를 필터링하기 위해 글로벌 카탈로그 조회에 필요.
백업된 그룹의 명명 규칙
기본적으로 Microsoft Entra Connect 동기화는 명명 그룹이 다시 기록되는 경우 다음 형식을 사용합니다.
-
기본 형식:
CN=Group_<guid>,OU=<container>,DC=<domain component> -
예제:
CN=Group_3a5c3221-c465-48c0-95b8-e9305786a271,OU=WritebackContainer,DC=Contoso,DC=com
Microsoft Entra ID에서 Active Directory로 쓰기 저장되는 그룹을 더 쉽게 찾을 수 있도록 Microsoft Entra Connect 동기화에는 클라우드 표시 이름을 사용하여 그룹 이름을 다시 쓰는 옵션이 추가되었습니다. 이 옵션을 사용하려면, 그룹 되돌림 v2의 초기 설정 시, 쓰기 저장 그룹 고유 이름 과 클라우드 표시 이름 옵션을 선택합니다. 이 기능을 사용하는 경우 Microsoft Entra Connect는 기본 형식 대신 다음과 같은 새 형식을 사용합니다.
새 형식:
CN=<display name>_<last 12 digits of object ID>,OU=<container>,DC=<domain component>예제:
CN=Sales_e9305786a271,OU=WritebackContainer,DC=contoso,DC=com
기본적으로 Microsoft Entra Cloud Sync는 Microsoft Entra Connect Sync에서 클라우드 표시 이름을 사용하는 쓰기 저장 그룹 고유 이름을 사용하도록 설정하지 않은 경우에도 새 형식을 사용합니다. 기본 Microsoft Entra Connect 동기화 이름을 사용한 다음 Microsoft Entra Cloud Sync에서 관리되도록 그룹을 마이그레이션하면 그룹의 이름이 새 형식으로 바뀝니다. 다음 섹션을 사용하여 Microsoft Entra Cloud Sync에서 Microsoft Entra Connect의 기본 형식을 사용하도록 허용합니다.
기본 형식 사용
Microsoft Entra Cloud Sync에서 Microsoft Entra Connect Sync와 동일한 기본 형식을 사용하려면 CN 특성에 대한 특성 흐름 식을 수정해야 합니다. 가능한 두 가지 매핑은 다음과 같습니다.
| 표현 | 구문 | 설명 |
|---|---|---|
DisplayName 사용하여 클라우드 동기화 기본 식 |
Append(Append(Left(Trim([displayName]), 51), "_"), Mid([objectId], 25, 12)) |
Microsoft Entra Cloud Sync에서 사용하는 기본 식(즉, 새 형식)입니다. |
DisplayName 사용하지 않고 새로운 클라우드 동기화 방법 |
Append("Group_", [objectId]) |
Microsoft Entra Connect 동기화의 기본 양식을 사용하는 새로운 식입니다. |
자세한 내용은 특성 매핑 추가 - Active DirectoryMicrosoft Entra ID를 참조하세요.
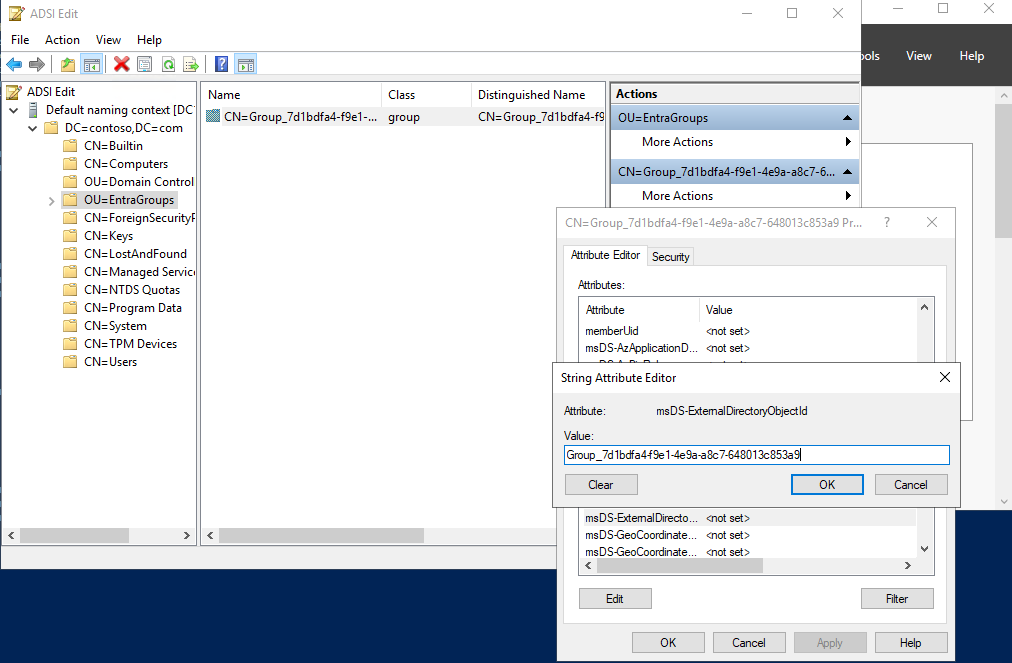
1단계: msDS-ExternalDirectoryObjectID에 adminDescription 복사
그룹 멤버 자격 참조의 유효성을 검사하려면 Microsoft Entra Cloud Sync에서 msDS-ExternalDirectoryObjectID 특성에 대한 Active Directory 글로벌 카탈로그를 쿼리해야 합니다. 이 인덱싱된 특성은 Active Directory 포리스트 내의 모든 글로벌 카탈로그에 복제됩니다.
온-프레미스 환경에서 ADSI 편집을 엽니다.
그룹의
adminDescription특성에 있는 값을 복사합니다.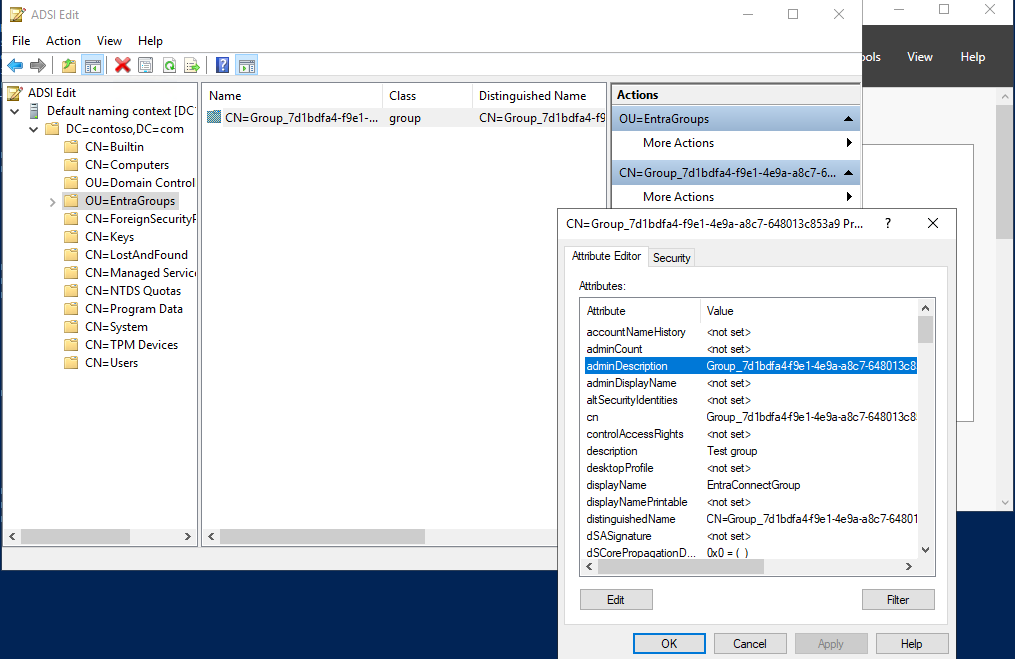
값을
msDS-ExternalDirectoryObjectID특성에 붙여넣습니다.msDS-ExternalDirectoryObjectID 특성을 보여 주는


다음 PowerShell 스크립트를 사용하여 이 단계를 자동화할 수 있습니다. 이 스크립트는 OU=Groups,DC=Contoso,DC=com 컨테이너의 모든 그룹을 사용하고 adminDescription 특성 값을 msDS-ExternalDirectoryObjectID 특성 값에 복사합니다. 이 스크립트를 사용하기 전에, 변수 $gwbOU을(를) 그룹 데이터 쓰기의 대상 조직 구성 단위(OU)인 DistinguishedName 값으로 업데이트합니다.
# Provide the DistinguishedName of your Group Writeback target OU
$gwbOU = 'OU=Groups,DC=Contoso,DC=com'

# Get all groups written back to Active Directory
$properties = @('displayName', 'Samaccountname', 'adminDescription', 'msDS-ExternalDirectoryObjectID')
$groups = Get-ADGroup -Filter * -SearchBase $gwbOU -Properties $properties |
    Where-Object {$_.adminDescription -ne $null} |
        Select-Object $properties

# Set msDS-ExternalDirectoryObjectID for all groups written back to Active Directory
foreach ($group in $groups) {
    Set-ADGroup -Identity $group.Samaccountname -Add @{('msDS-ExternalDirectoryObjectID') = $group.adminDescription}
}
다음 PowerShell 스크립트를 사용하여 이전 스크립트의 결과를 확인할 수 있습니다. 모든 그룹에 adminDescription 값과 같은 msDS-ExternalDirectoryObjectID 값이 있는지 확인할 수도 있습니다.
# Provide the DistinguishedName of your Group Writeback target OU
$gwbOU = 'OU=Groups,DC=Contoso,DC=com'


# Get all groups written back to Active Directory
$properties = @('displayName', 'Samaccountname', 'adminDescription', 'msDS-ExternalDirectoryObjectID')
$groups = Get-ADGroup -Filter * -SearchBase $gwbOU -Properties $properties |
    Where-Object {$_.adminDescription -ne $null} |
        Select-Object $properties

$groups | select displayName, adminDescription, 'msDS-ExternalDirectoryObjectID', @{Name='Equal';Expression={$_.adminDescription -eq $_.'msDS-ExternalDirectoryObjectID'}}
2단계: 준비 모드에서 Microsoft Entra Connect 동기화 서버를 배치하고 동기화 스케줄러를 사용하지 않도록 설정합니다.
Microsoft Entra Connect 동기화 마법사를 시작합니다.
을 선택하고을 구성하십시오.
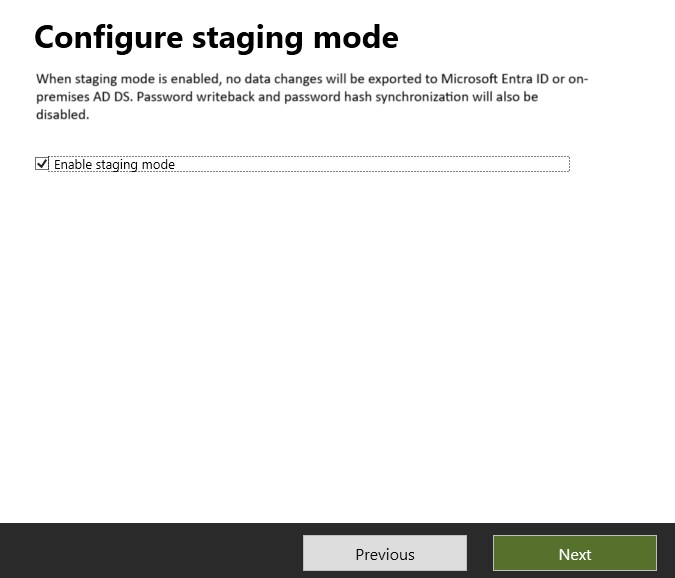
준비 모드 구성을 선택하고 다음 선택합니다.
Microsoft Entra 자격 증명을 입력합니다.
준비 모드를 활성화 확인란을 선택하고 다음을 선택합니다.
을 선택하고을 구성하십시오.
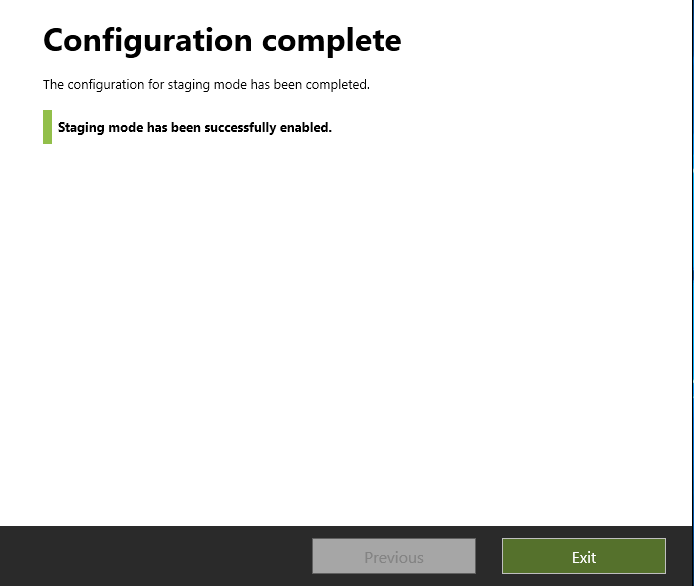
끝내기를 선택합니다.
Microsoft Entra Connect 서버에서 관리자 권한으로 PowerShell 프롬프트를 엽니다.
동기화 스케줄러를 사용하지 않도록 설정합니다.
Set-ADSyncScheduler -SyncCycleEnabled $false


3단계: 사용자 지정 그룹 인바운드 규칙 만들기
Microsoft Entra Connect 동기화 규칙 편집기에서 현재 Microsoft Entra ID NULL 에서 마스터되고 메일 특성이 있는 클라우드에서 만든 그룹을 대상으로 하는 인바운드 동기화 규칙을 만듭니다. 이 인바운드 동기화 규칙은 cloudNoFlow 특성을 True(으)로 설정하는 조인 규칙입니다.
이 규칙의 목적은 Group Writeback을 사용하지 않도록 설정한 후에도 Microsoft Entra Connect Sync가 이러한 그룹을 조인된 개체로 계속 인식할 수 있도록 해당 그룹에 플래그를 설정하는 것입니다. 이렇게 하면 기존 온-프레미스 그룹 개체가 Microsoft Entra Connect Sync의 그룹 쓰기 저장에서 Microsoft Entra 클라우드 동기화의 그룹 프로비저닝으로 전환하는 동안 범위를 벗어난 것으로 처리되지 않습니다.
제공된 스크립트와 함께 사용자 인터페이스 또는 PowerShell을 사용하여 이 동기화 규칙을 만들 수 있습니다.
사용자 인터페이스에서 사용자 지정 그룹 인바운드 규칙 만들기
시작 메뉴에서 동기화 규칙 편집기를 시작합니다.
방향드롭다운 목록에서 인바운드 선택하고 새 규칙 추가선택합니다.
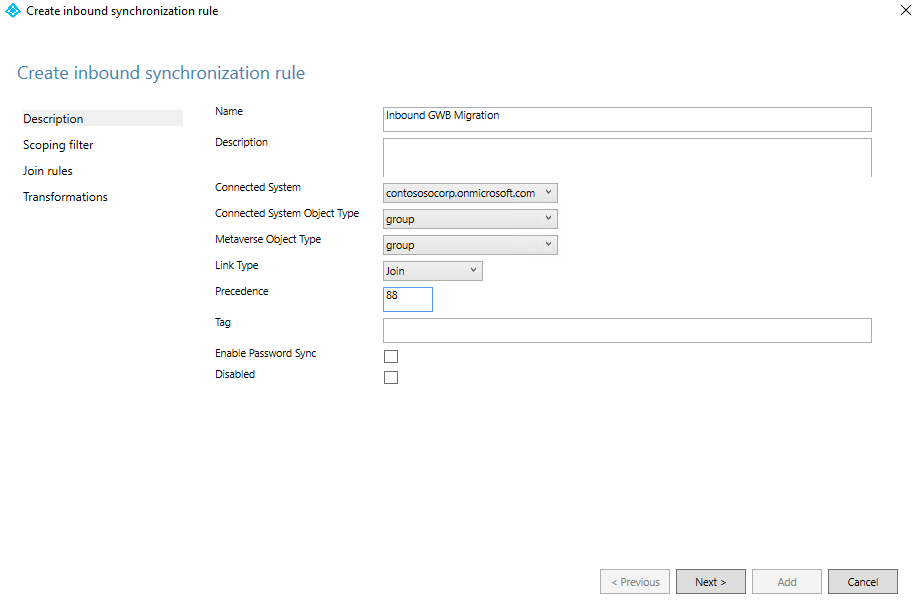
설명 페이지에서 다음 값을 입력하고 다음선택합니다.
- 이름: 규칙에 의미 있는 이름을 지정합니다.
- 설명: 의미 있는 설명을 추가합니다.
- 연결된 시스템: 사용자 지정 동기화 규칙을 작성할 Microsoft Entra 커넥터를 선택합니다.
- 연결된 시스템 개체 유형 : 그룹선택합니다.
- 메타버스 개체 유형 : 그룹선택합니다.
- 링크 유형: 조인을 선택합니다.
- 우선 순위: 시스템에서 고유한 값을 제공합니다. 기본 규칙보다 우선적으로 적용되도록 100보다 낮은 값을 사용하는 것이 좋습니다.
- 태그: 필드를 비워 두세요.
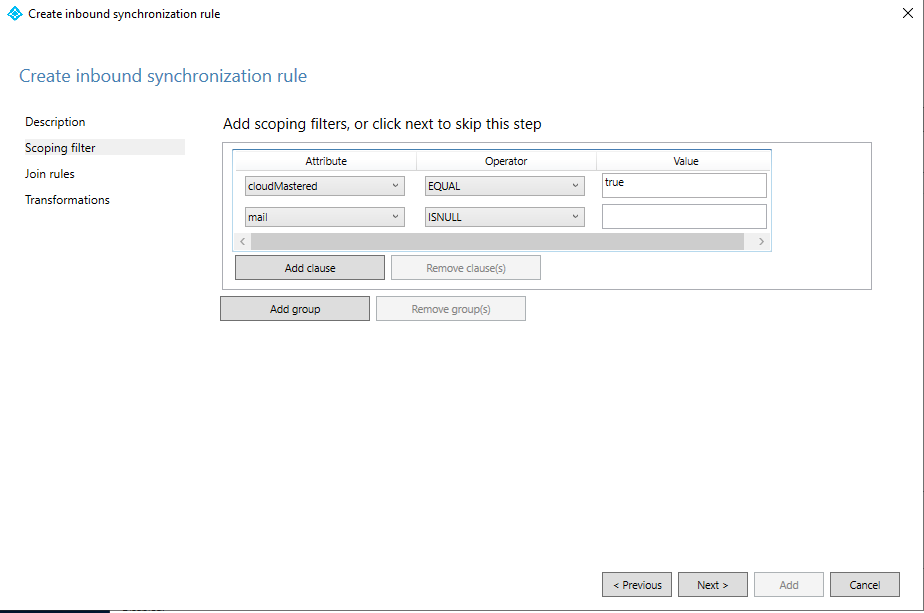
범위 지정 필터 페이지에서 다음 값을 추가하고 다음 선택합니다.
속성 운영자 가치 cloudMasteredEQUALtruemailISNULL범위 지정 필터를 보여 주는
조인 규칙 페이지에서 다음선택합니다.
변환 추가 페이지에서 FlowType에 대해 상수를 선택합니다. 대상 속성에 대해, cloudNoFlow를 선택합니다. 원본대해 True선택합니다.

추가를 선택합니다.


PowerShell에서 사용자 지정 그룹 인바운드 규칙 만들기
Microsoft Entra Connect 서버에서 관리자 권한으로 PowerShell 프롬프트를 엽니다.
모듈을 가져옵니다.
Import-Module ADSync동기화 규칙 우선 순위(0-99)에 대한 고유 값을 제공합니다.
# Provide the sync rule precedence (0-99)
[int] $inboundSyncRulePrecedence = 88
다음 스크립트를 실행합니다.
 New-ADSyncRule  `
 -Name 'In from AAD - Group SOAinAAD coexistence with Cloud Sync' `
 -Identifier 'e4eae1c9-b9bc-4328-ade9-df871cdd3027' `
 -Description 'https://learn.microsoft.com/entra/identity/hybrid/cloud-sync/migrate-group-writeback' `
 -Direction 'Inbound' `
 -Precedence $inboundSyncRulePrecedence `
 -PrecedenceAfter '00000000-0000-0000-0000-000000000000' `
 -PrecedenceBefore '00000000-0000-0000-0000-000000000000' `
 -SourceObjectType 'group' `
 -TargetObjectType 'group' `
 -Connector 'b891884f-051e-4a83-95af-2544101c9083' `
 -LinkType 'Join' `
 -SoftDeleteExpiryInterval 0 `
 -ImmutableTag '' `
 -OutVariable syncRule

 Add-ADSyncAttributeFlowMapping  `
 -SynchronizationRule $syncRule[0] `
 -Source @('true') `
 -Destination 'cloudNoFlow' `
 -FlowType 'Constant' `
 -ValueMergeType 'Update' `
 -OutVariable syncRule

 New-Object  `
 -TypeName 'Microsoft.IdentityManagement.PowerShell.ObjectModel.ScopeCondition' `
 -ArgumentList 'cloudMastered','true','EQUAL' `
 -OutVariable condition0

 New-Object  `
 -TypeName 'Microsoft.IdentityManagement.PowerShell.ObjectModel.ScopeCondition' `
 -ArgumentList 'mail','','ISNULL' `
 -OutVariable condition1

 Add-ADSyncScopeConditionGroup  `
 -SynchronizationRule $syncRule[0] `
 -ScopeConditions @($condition0[0],$condition1[0]) `
 -OutVariable syncRule

 Add-ADSyncRule  `
 -SynchronizationRule $syncRule[0]

 Get-ADSyncRule  `
 -Identifier 'e4eae1c9-b9bc-4328-ade9-df871cdd3027'
4단계: 사용자 지정 그룹 아웃바운드 규칙 만들기
또한 링크 형식이 JoinNoFlow인 아웃바운드 동기화 규칙과 cloudNoFlow이 True로 설정된 그룹을 선택하는 범위 지정 필터가 필요합니다.
이 아웃바운드 규칙은 Microsoft Entra Connect Sync에서 그룹 쓰기 저장을 사용하지 않도록 설정한 후 조인 관계를 유지하고 개체 추가, 개체 삭제 및 비 참조 특성 업데이트가 해당 그룹에 대해 내보내지는 것을 방지합니다.
이 규칙이 없으면 이전에 writeback된 그룹이 더 이상 범위에 포함되지 않는 것으로 해석되어 다음 동기화 주기에 온-프레미스 Active Directory에서 삭제될 수 있습니다. 이 규칙은 Microsoft Entra Cloud Sync가 그룹 프로비저닝 책임을 맡을 수 있도록 허용하면서 그룹 쓰기 저장 v2를 안전하게 사용 중지하는 데 필요합니다.
제공된 스크립트와 함께 사용자 인터페이스 또는 PowerShell을 사용하여 이 동기화 규칙을 만들 수 있습니다.
사용자 인터페이스에서 사용자 지정 그룹 아웃바운드 규칙 만들기
방향드롭다운 목록에서 아웃바운드 을 선택한 다음, 규칙 추가를 선택합니다.
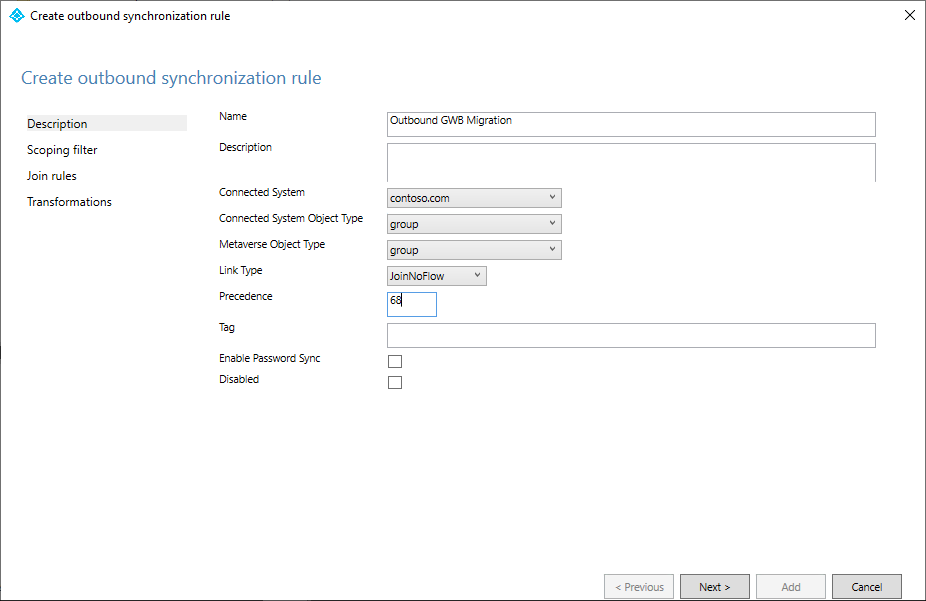
설명 페이지에서 다음 값을 입력하고 다음선택합니다.
- 이름: 규칙에 의미 있는 이름을 지정합니다.
- 설명: 의미 있는 설명을 추가합니다.
- 연결된 시스템: 사용자 지정 동기화 규칙을 작성할 Active Directory 커넥터를 선택합니다.
- 연결된 시스템 개체 유형 : 그룹선택합니다.
- 메타버스 개체 유형 : 그룹선택합니다.
- 링크 유형: JoinNoFlow를 선택합니다.
- 우선 순위: 시스템에서 고유한 값을 제공합니다. 기본 규칙보다 우선적으로 적용되도록 100보다 낮은 값을 사용하는 것이 좋습니다.
- 태그: 필드를 비워 두세요.
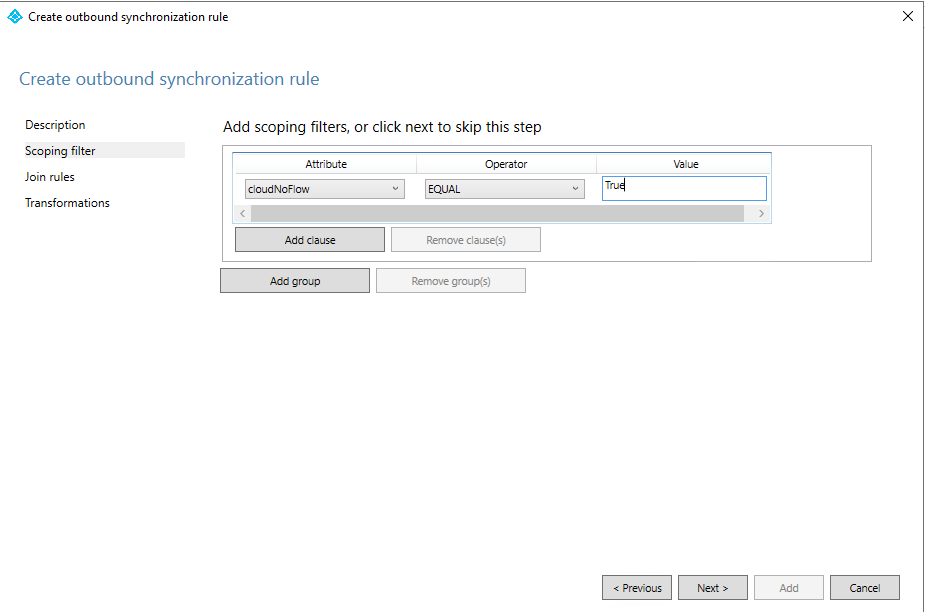
범위 지정 필터 페이지에서 특성에 cloudNoFlow 를선택합니다. 연산자를과 같은 값으로 선택합니다. 값의 경우 True를 선택합니다. 그런 후 다음을 선택합니다.
조인 규칙 페이지에서 다음선택합니다.
변환 페이지에서 추가를 선택합니다.


PowerShell에서 사용자 지정 그룹 인바운드 규칙 만들기
Microsoft Entra Connect 서버에서 관리자 권한으로 PowerShell 프롬프트를 엽니다.
모듈을 가져옵니다.
Import-Module ADSync동기화 규칙 우선 순위(0-99)에 대한 고유 값을 제공합니다.
# Provide the sync rule precedence (0-99)
[int] $outboundSyncRulePrecedence = 89
그룹 쓰기 저장에 대한 Active Directory 커넥터를 가져옵니다.
# Provide the name of your Active Directory Connector
$connectorAD = Get-ADSyncConnector -Name "Contoso.com"
다음 스크립트를 실행합니다.
 New-ADSyncRule  `
 -Name 'Out to AD - Group SOAinAAD coexistence with Cloud Sync' `
 -Identifier '419fda18-75bb-4e23-b947-8b06e7246551' `
 -Description 'https://learn.microsoft.com/entra/identity/hybrid/cloud-sync/migrate-group-writeback' `
 -Direction 'Outbound' `
 -Precedence $outboundSyncRulePrecedence `
 -PrecedenceAfter '00000000-0000-0000-0000-000000000000' `
 -PrecedenceBefore '00000000-0000-0000-0000-000000000000' `
 -SourceObjectType 'group' `
 -TargetObjectType 'group' `
 -Connector $connectorAD.Identifier `
 -LinkType 'JoinNoFlow' `
 -SoftDeleteExpiryInterval 0 `
 -ImmutableTag '' `
 -OutVariable syncRule

 New-Object  `
 -TypeName 'Microsoft.IdentityManagement.PowerShell.ObjectModel.ScopeCondition' `
 -ArgumentList 'cloudNoFlow','true','EQUAL' `
 -OutVariable condition0

 Add-ADSyncScopeConditionGroup  `
 -SynchronizationRule $syncRule[0] `
 -ScopeConditions @($condition0[0]) `
 -OutVariable syncRule

 Add-ADSyncRule  `
 -SynchronizationRule $syncRule[0]

 Get-ADSyncRule  `
 -Identifier '419fda18-75bb-4e23-b947-8b06e7246551'
5단계: PowerShell을 사용하여 구성 완료
Microsoft Entra Connect 서버에서 관리자 권한으로 PowerShell 프롬프트를 엽니다.
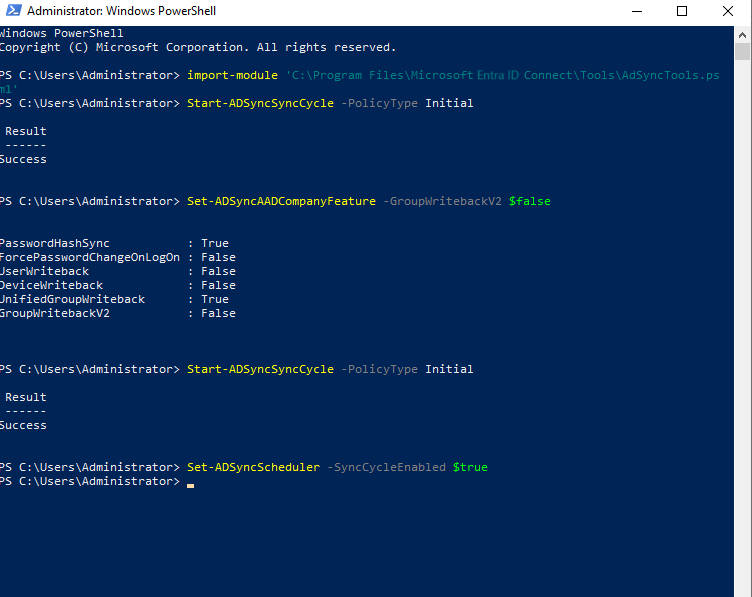
ADSync모듈을 가져옵니다.Import-Module ADSync전체 동기화 주기를 실행합니다.
Start-ADSyncSyncCycle -PolicyType Initial테넌트에 대한 그룹 쓰기 저장 기능을 사용하지 않도록 설정합니다.
경고
이 작업은 되돌릴 수 없습니다. 그룹 쓰기 저장 v2를 사용하지 않도록 설정하면 Microsoft Entra 관리 센터의 쓰기 저장 사용 설정과는 별도로 모든 Microsoft 365 그룹이 Active Directory에 다시 기록됩니다.
Set-ADSyncAADCompanyFeature -GroupWritebackV2 $false전체 동기화 주기를 다시 실행합니다.
Start-ADSyncSyncCycle -PolicyType Initial동기화 스케줄러를 다시 사용할 수 있습니다.
Set-ADSyncScheduler -SyncCycleEnabled $truePowerShell 실행을 보여 주는

6단계: 준비 모드에서 Microsoft Entra Connect 동기화 서버 제거
- Microsoft Entra Connect 동기화 마법사를 시작합니다.
- 을 선택하고을 구성하십시오.
- 준비 모드 구성을 선택하고 다음 선택합니다.
- Microsoft Entra 자격 증명을 입력합니다.
- 준비 모드 활성화 확인란의 선택을 해제하고 다음을 선택합니다.
- 을 선택하고을 구성하십시오.
- 끝내기를 선택합니다.
7단계: Microsoft Entra 클라우드 동기화 구성
이제 Microsoft Entra Connect Sync에 기존 쓰기 백업 그룹에 대해 구성된 흐름 없음 규칙이 있으므로 Active Directory 보안 그룹의 프로비저닝을 인수하도록 Microsoft Entra 클라우드 동기화를 설정하고 구성합니다. 자세한 내용은 Microsoft Entra Cloud Sync를 사용하여 Active Directory에 그룹을 프로비전하는 방법에 대한 정보 를 참조하세요.
Microsoft Entra Connect Sync Group Writeback을 사용 중지하기 전에 Microsoft Entra Cloud Sync가 그룹을 프로비전하고 Active Directory에서 해당 그룹의 멤버십을 유지하는지 확인하세요.
관련 콘텐츠
- Microsoft Entra Cloud Sync를 사용하여 Active Directory에 그룹을 프로비전하기
- Microsoft Entra ID 거버넌스 사용하여 온-프레미스 Kerberos(Active Directory 기반 앱)를 제어합니다.
- Microsoft Entra 클라우드 동기화를 사용한 Active Directory 사용자 계정 생성 FAQ