이 항목에서는 Microsoft Entra Connect Health를 사용하여 수행할 수 있는 다양한 작업에 대해 설명합니다.
메일 알림 사용
경고가 ID 인프라가 정상이 아님을 나타내는 경우 전자 메일 알림을 보내도록 Microsoft Entra Connect Health 서비스를 구성할 수 있습니다. 이 작업은 경고가 생성된 경우 및 해결된 경우에 수행됩니다.
참고
메일 알림은 기본적으로 사용됩니다.
Microsoft Entra Connect Health 이메일 알림을 사용하도록 설정하려면
- Microsoft Entra Connect Health를 열고 동기화 오류를 선택합니다.
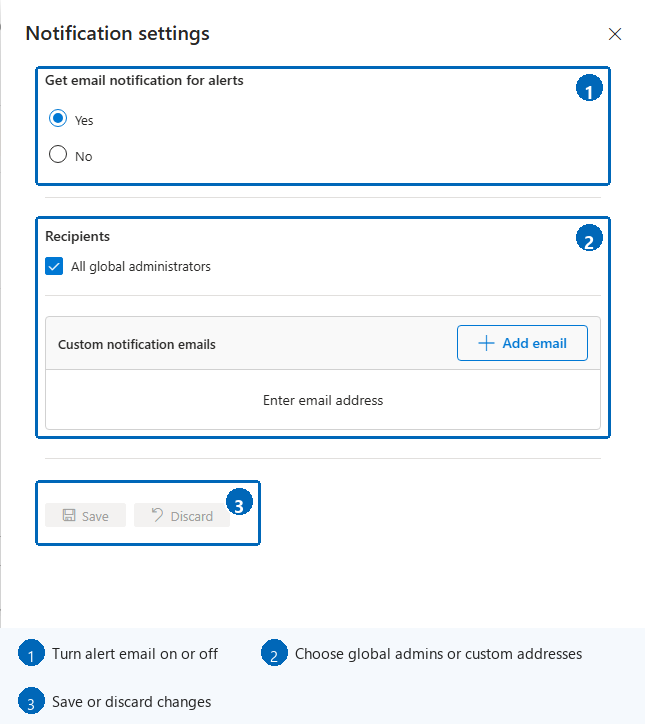
- 명령 모음에서 알림 설정을 선택합니다.
- 경고에 대한 전자 메일 알림을 받으려면 [예]를 선택합니다.
- 모든 전역 관리자가 알림을 받도록 하려면 받는 사람 아래에서 모든 전역 관리자를 선택합니다.
- 사용자 지정 알림 전자 메일에서 알림을 받아야 하는 다른 전자 메일 주소를 추가합니다. 전자 메일 제거를 사용하여 주소를 제거합니다.
- 저장을 선택합니다. 변경 내용은 저장한 후에만 적용됩니다.
참고
백 엔드 서비스에서 동기화 요청을 처리하는 데 문제가 있는 경우 이 서비스는 오류에 대한 세부 정보가 포함된 알림 메일을 테넌트의 관리 담당자 메일 주소로 보냅니다. 특정한 경우에 이러한 메시지 볼륨이 너무 커진다는 고객의 의견을 들었기 때문에 이러한 메시지를 전송하는 방식을 변경 중입니다.
동기화 오류가 발생할 때마다 모든 동기화 오류에 대한 메시지를 전송하는 대신 백 엔드 서비스에서 반환된 모든 오류에 대한 일일 다이제스트를 전송하여 드립니다. 동기화 오류 이메일은 전날의 해결되지 않은 오류를 기준으로 하루에 한 번 발송됩니다. 따라서 고객이 오류를 발생시켰지만 이를 상당히 빨리 해결하면 다음 날 이메일을 받지 못합니다. 이렇게 하면 고객은 보다 효율적인 방식으로 이러한 오류를 처리하고 중복된 오류 메시지 수를 줄일 수 있습니다.
서버 또는 서비스 인스턴스 삭제
참고
삭제 단계에는 Microsoft Entra ID P1 또는 P2 라이선스가 필요합니다.
서버를 모니터링 대상에서 제거하려는 경우도 있습니다. Microsoft Entra Connect Health 서비스에서 서버를 제거하기 위해 알아야 할 사항은 다음과 같습니다.
서버를 삭제하는 경우 다음 사항에 유의하세요.
- 이 작업을 수행하면 해당 서버에서 추가 데이터 수집이 중지됩니다. 모니터링 서비스에서 이 서버가 제거됩니다. 이 작업 후에는 이 서버에 대한 새 경고, 모니터링 또는 사용 현황 분석 데이터를 볼 수 없습니다.
- 이 작업은 서버에서 Health Agent를 제거하지 않습니다. 이 단계를 수행하기 전에 Health Agent를 제거하지 않은 경우 서버에서 Health Agent 관련 오류가 발생할 수 있습니다.
- 이 작업은 이 서버에서 이미 수집된 데이터를 삭제하지 않습니다. 해당 데이터는 Azure 데이터 보존 정책에 따라 삭제됩니다.
- 이 작업을 수행한 후 동일한 서버를 다시 모니터링하려는 경우 이 서버에서 Health Agent를 제거한 후 다시 설치해야 합니다.
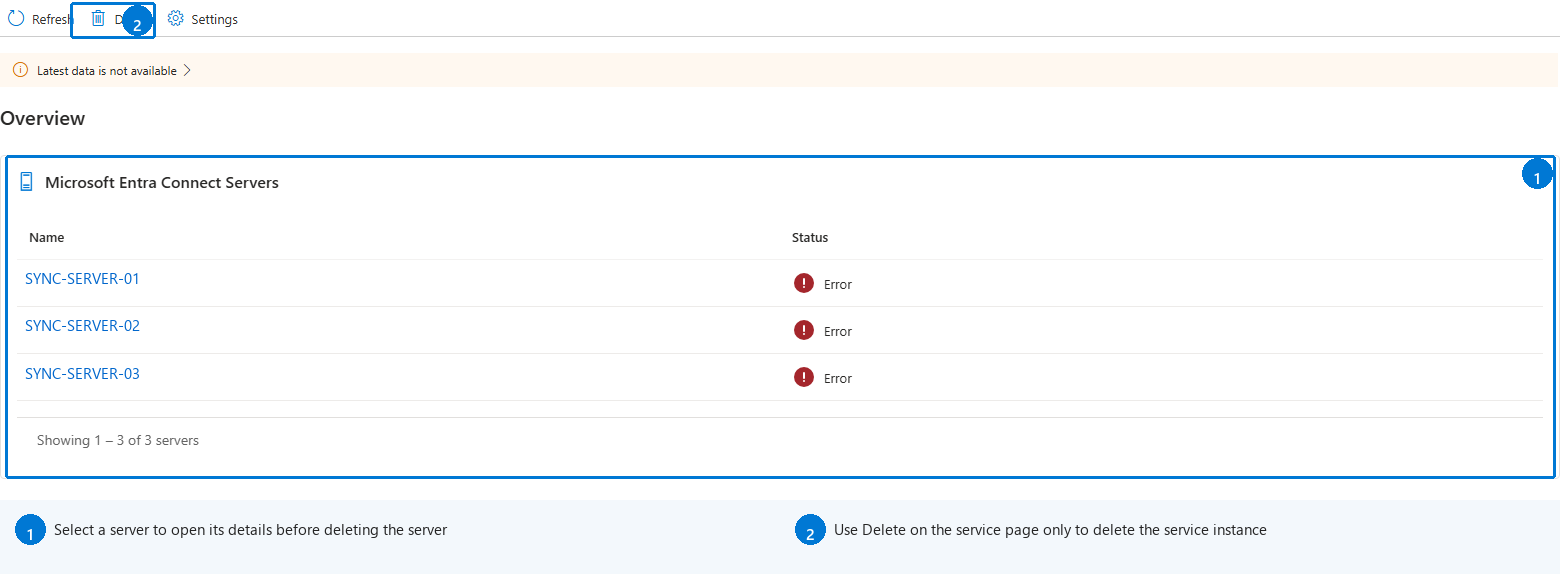
서비스 개요는 두 개의 삭제 경로를 구분합니다. 서버를 선택하여 해당 서버만 삭제하기 전에 세부 정보를 엽니다. 모니터링되는 전체 서비스 인스턴스를 삭제하려는 경우에만 서비스 수준 명령 모음에서 Delete 를 사용합니다.
Microsoft Entra Connect Health 서비스에서 서버 삭제
참고
삭제 단계에는 Microsoft Entra ID P1 또는 P2 라이선스가 필요합니다.
AD FS(Active Directory Federation Services)용 Microsoft Entra Connect Health 및 Microsoft Entra Connect(동기화):
- Microsoft Entra Connect Health를 열고 해당 서비스 유형을 선택한 다음, 서비스를 선택합니다.
- 서버 섹션에서 제거할 서버를 선택합니다. AD FS의 경우 먼저 모든 서버 보기를 선택합니다.
- 명령 모음에서 삭제를 선택합니다.
- 확인 상자에 서버 이름을 입력하여 확인합니다.
- 선택삭제합니다.
AD Domain Services용 Microsoft Entra Connect Health:
- 도메인 컨트롤러 대시보드를 엽니다.
- 제거할 도메인 컨트롤러를 선택합니다.
- 작업 표시줄에서 선택한 항목 삭제을 선택합니다.
- 서버 삭제 작업을 확인합니다.
- 선택삭제합니다.
Microsoft Entra Connect Health 서비스에서 서비스 인스턴스 삭제
서비스 인스턴스를 제거하려는 경우도 있습니다. Microsoft Entra Connect Health 서비스에서 서비스 인스턴스를 제거하기 위해 알아야 할 사항은 다음과 같습니다.
서비스 인스턴스를 삭제하는 경우 다음 사항에 유의하세요.
- 이 작업을 수행하면 현재 서비스 인스턴스가 모니터링 서비스에서 제거됩니다.
- 이 작업은 이 서비스 인스턴스의 일부로 모니터링된 서버에서 상태 에이전트를 제거하지 않습니다. 단계를 수행하기 전에 Health Agent를 제거하지 않은 경우, 서버에서 Health Agent와 관련된 오류가 표시될 수 있습니다.
- 이 서비스 인스턴스의 모든 데이터는 Azure 데이터 보존 정책에 따라 삭제됩니다.
- 이 작업을 수행한 후 서비스를 모니터링하려는 경우 모든 서버에서 Health Agent를 제거한 후 다시 설치합니다. 이 작업을 수행한 후 동일한 서버를 다시 모니터링하려는 경우 해당 서버에서 Health Agent를 제거한 후 다시 설치하고 등록합니다.
Microsoft Entra Connect Health 서비스에서 서비스 인스턴스를 삭제하려면
- Microsoft Entra Connect Health를 열고 해당 서비스 유형을 선택합니다.
- 제거할 팜 이름과 같은 서비스 식별자를 선택합니다.
- 명령 모음에서 삭제를 선택합니다.
- 확인 상자에 서비스 이름을 입력하여 확인합니다(예:
sts.contoso.com.). - 선택삭제합니다.
Azure RBAC 액세스 관리
Microsoft Entra Connect Health에 대한 Azure RBAC(역할 기반 액세스 제어)는 전역 관리자 이외의 사용자 및 그룹에 액세스를 제공합니다. Azure RBAC는 대상 사용자 및 그룹에 역할을 할당하고 디렉터리 내의 전역 관리자 역할을 제한하는 메커니즘을 제공합니다.
역할
Microsoft Entra Connect Health는 다음과 같은 기본 제공 역할을 지원합니다.
| 역할 | 사용 권한 |
|---|---|
| 소유자 | 소유자는 액세스를 관리(예: 사용자 또는 그룹에 역할 할당)하고, 포털에서 모든 정보를 확인(예: 경고 보기)하며, Microsoft Entra Connect Health 내에서 설정을 변경(예: 메일 알림)할 수 있습니다. 기본적으로 Microsoft Entra 전역 관리자에게 이 역할이 할당되며 이 기본 할당은 변경할 수 없습니다. |
| 기여자 | 기여자는 포털에서 모든 정보를 보고(예: 경고 보기) Microsoft Entra Connect Health 내에서 설정을 변경(예: 이메일 경고)할 수 있습니다. |
| 판독기 | 읽기 권한자는 Microsoft Entra Connect Health 내의 포털에서 모든 정보를 볼 수 있습니다(예: 경고 보기). |
다른 모든 역할(예: 사용자 액세스 관리자 또는 DevTest Labs 사용자)은 포털 환경에서 해당 역할을 사용할 수 있더라도 Microsoft Entra Connect Health 내 액세스에 영향을 미치지 않습니다.
액세스 범위
Microsoft Entra Connect Health는 다음 두 가지 수준에서 액세스 관리를 지원합니다.
- 모든 서비스 인스턴스: 대부분의 경우에서 권장되는 경로입니다. Microsoft Entra Connect Health에서 모니터링하는 모든 역할 형식에 걸쳐 모든 서비스 인스턴스(예: AD FS 팜)에 대한 액세스를 제어합니다.
- 서비스 인스턴스: 역할 유형에 따라 또는 서비스 인스턴스별로 액세스를 분리해야 하는 경우도 있습니다. 이 경우 서비스 인스턴스 수준에서 액세스를 관리할 수 있습니다.
사용 권한은 최종 사용자가 디렉터리 또는 서비스 인스턴스 수준에서 액세스 권한을 가진 경우에 부여됩니다.
사용자 또는 그룹이 Microsoft Entra Connect Health에 액세스하도록 허용
다음 단계에서는 액세스를 허용하는 방법을 보여 줍니다.
1단계: 적절한 액세스 범위 선택
모든 서비스 인스턴스 수준에서 사용자 액세스를 허용하려면 Microsoft Entra Connect Health를 연 다음, IAM(역할 기반 액세스 제어)을 선택합니다.
개별 서비스 인스턴스에 대한 액세스를 관리하려면 서비스를 열고 사용 가능한 경우 Access Control 선택합니다.
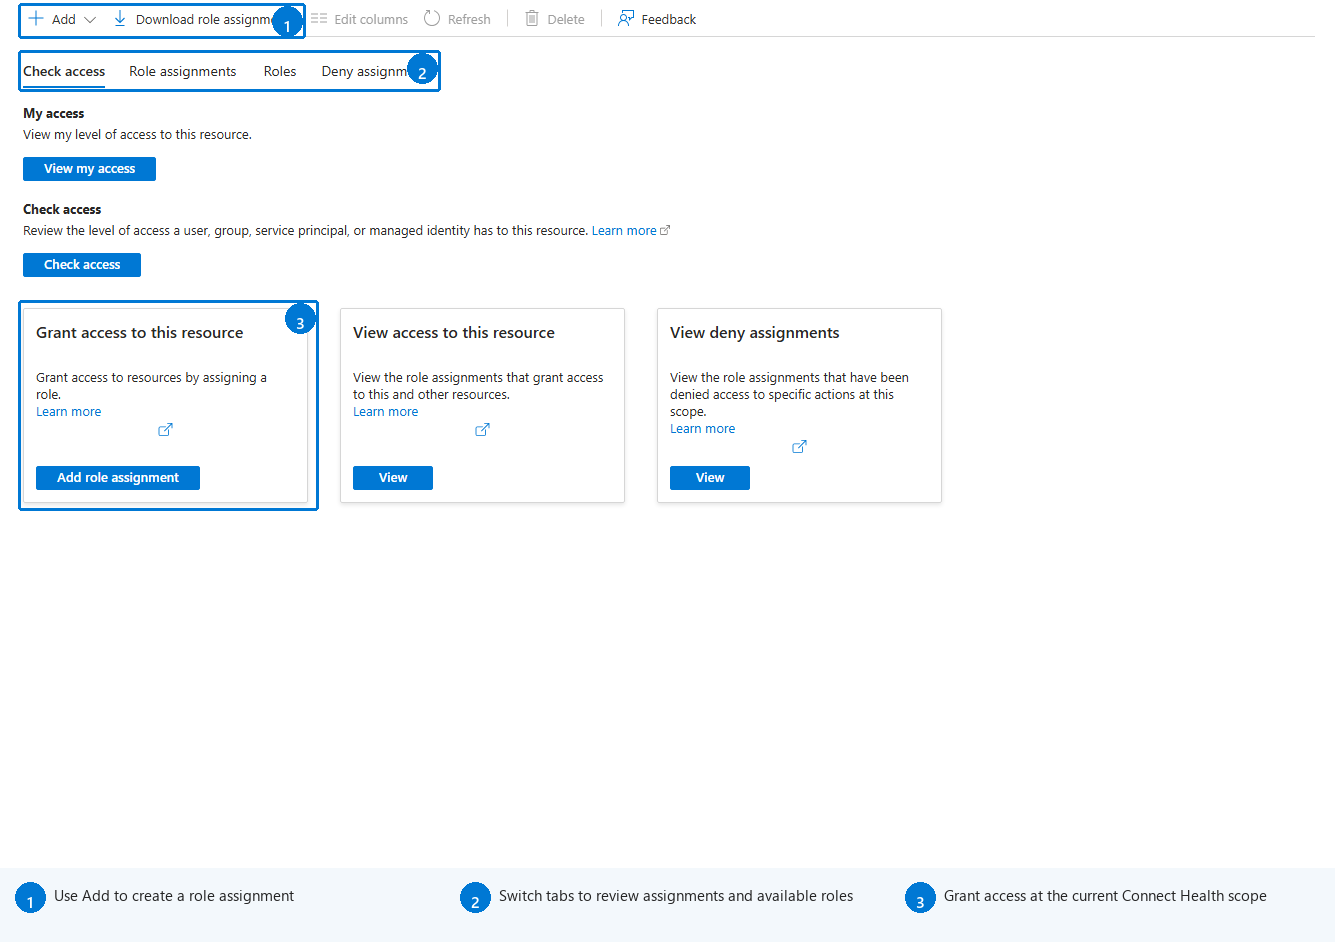
IAM 페이지에서는 기존 액세스를 확인하거나, 역할 할당 및 역할을 검토하거나, 선택한 Connect Health 범위에서 할당을 만들 수 있습니다.
2단계: 사용자 및 그룹 추가, 역할 할당
- 추가를 선택한 다음 역할 할당 추가를 선택합니다.
- 소유자, 기여자 또는 읽기권한자와 같은 역할을 선택합니다.
- 하나 이상의 사용자 또는 그룹을 검색하고 선택합니다.
- 역할 할당을 확인합니다.
- 할당이 완료되면 사용자 및 그룹이 역할 할당 목록에 표시됩니다.
이제 할당된 역할에 따라 나열된 사용자 및 그룹에 액세스 권한이 있습니다.
참고
- 전역 관리자는 항상 모든 작업에 대한 모든 권한을 갖지만 전역 관리자 계정은 이전 목록에 없습니다.
- 사용자 초대 기능은 Microsoft Entra Connect Health 내에서 지원되지 않습니다.
3단계: Connect Health 위치 공유
권한을 할당한 후 Microsoft Entra Connect Health 링크를 사용자 또는 그룹과 공유합니다.
사용자 또는 그룹 제거
액세스를 제거하려면 역할 할당 목록에서 사용자 또는 그룹을 선택한 다음 제거를 선택합니다.