이 문서에서는 Microsoft Entra ID와 Yodeck을 통합하는 방법에 대해 알아봅니다. Yodeck을 Microsoft Entra ID와 통합하면 다음을 수행할 수 있습니다.
- Yodeck에 액세스할 수 있는 사용자를 Microsoft Entra ID로 제어합니다.
- 사용자가 Microsoft Entra 계정을 사용하여 Yodeck에 자동으로 로그인되도록 할 수 있습니다.
- 하나의 중앙 위치에서 계정을 관리합니다.
필수 조건
이 문서에 설명된 시나리오에서는 다음과 같은 필수 구성 요소가 이미 있다고 가정합니다.
- 활성 구독이 있는 Microsoft Entra 사용자 계정입니다. 계정이 아직 없는 경우 무료계정을 만들 수 있습니다.
- 다음 역할 중 하나입니다.
- Yodeck Single Sign-On을 사용하도록 설정된 구독
시나리오 설명
이 문서에서는 테스트 환경에서 Microsoft Entra Single Sign-On을 구성하고 테스트합니다.
- Yodeck에서 SP 및 IDP 시작 SSO를 지원합니다.
참고
이 애플리케이션의 식별자는 고정 문자열 값이므로 하나의 테넌트에서 하나의 인스턴스만 구성할 수 있습니다.
갤러리에서 Yodeck 추가
Yodeck이 Microsoft Entra ID와 통합되도록 구성하려면 갤러리의 Yodeck을 관리되는 SaaS 앱 목록에 추가해야 합니다.
- 최소한 클라우드 애플리케이션 관리자로 Microsoft Entra 관리 센터에 로그인합니다.
- Entra ID>엔터프라이즈 애플리케이션들>새 애플리케이션으로 이동하여 탐색하십시오.
- 갤러리에서 추가 섹션의 검색 상자에서 Yodeck를 입력합니다.
- 결과 패널에서 Yodeck를 선택한 다음, 앱을 추가합니다. 앱이 테넌트에 추가될 때까지 잠시 동안 기다려 주세요.
또한 Enterprise App Configuration 마법사를 사용할 수 있습니다. 이 마법사에서는 테넌트에 애플리케이션을 추가하고, 앱에 사용자/그룹을 추가하고, 역할을 할당하고, SSO 구성을 안내할 수 있습니다. Microsoft 365 마법사에 대한 자세한 정보
Yodeck에 대한 Microsoft Entra SSO 구성 및 테스트
B.Simon이라는 테스트 사용자를 사용하여 Yodeck에서 Microsoft Entra SSO를 구성하고 테스트합니다. SSO가 작동하려면 Microsoft Entra 사용자와 Yodeck의 관련 사용자 간에 연결 관계를 설정해야 합니다.
Yodeck에서 Microsoft Entra SSO를 구성하고 테스트하려면 다음 단계를 수행합니다.
-
Microsoft Entra SSO 구성 - 사용자가 이 기능을 사용할 수 있도록 합니다.
- Microsoft Entra 테스트 사용자 만들기 - B.Simon에서 Microsoft Entra Single Sign-On을 테스트합니다.
- Microsoft Entra 테스트 사용자 할당 - B.Simon이 Microsoft Entra Single Sign-On을 사용할 수 있도록 합니다.
-
Yodeck SSO 구성 - 애플리케이션 쪽에서 Single Sign-On 설정을 구성합니다.
- Yodeck 테스트 사용자 생성 - B.Simon의 Microsoft Entra 표현과 연결된 유저의 대응자를 Yodeck에서 만듭니다.
- SSO 테스트 - 구성이 작동하는지 여부를 확인합니다.
Microsoft Entra SSO 구성
다음 단계에 따라 Microsoft Entra SSO를 사용하도록 설정합니다.
최소한 클라우드 애플리케이션 관리자로 Microsoft Entra 관리 센터에 로그인합니다.
Entra ID>엔터프라이즈 앱>Yodeck>단일 사인온으로 이동합니다.
Single Sign-On 방법 선택 페이지에서 SAML을 선택합니다.
SAML을 사용하여 SSO 설정 페이지에서, 설정을 편집하려면 기본 SAML 구성의 연필 아이콘을 선택합니다.

IDP 시작 모드에서 애플리케이션을 구성하려면 기본 SAML 구성 섹션에서 다음 단계를 수행합니다.
식별자 텍스트 상자에서
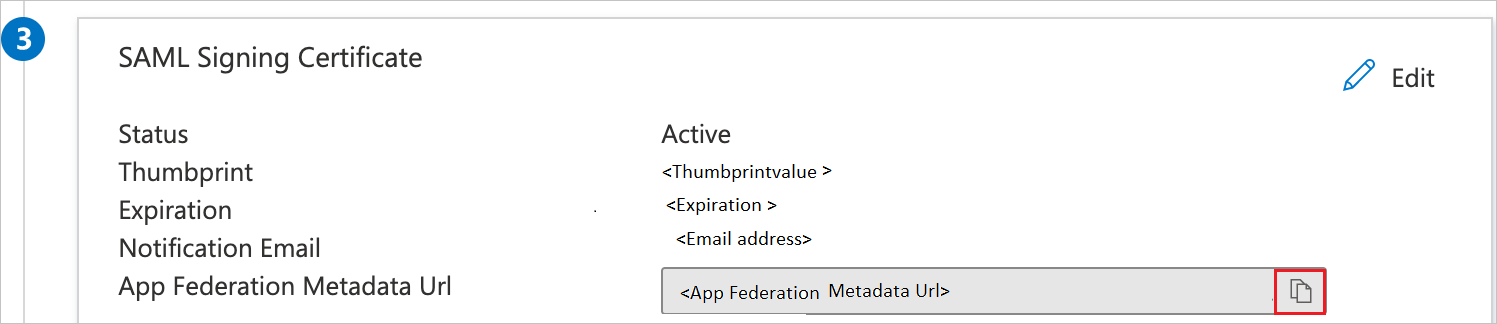
https://app.yodeck.com/api/v1/account/metadata/URL을 입력합니다.SAML로 단일 Sign-On 설정 페이지의 SAML 서명 인증서 섹션에서 복사 단추를 선택하여 앱 페더레이션 메타데이터 URL을 복사하고 컴퓨터에 저장합니다.
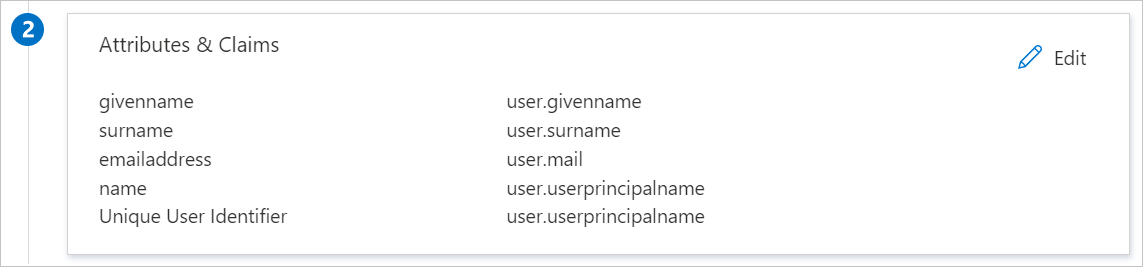
Yodeck 애플리케이션에는 특정 형식의 SAML 어설션이 필요하므로 SAML 토큰 특성 구성에 사용자 지정 특성 매핑을 추가해야 합니다. 다음 스크린샷은 이에 대한 예제를 보여 줍니다. 고유 사용자 식별자의 기본값은 user.userprincipalname이지만 Yodeck에서는 사용자의 전자 메일 주소와 매핑되어야 합니다. 목록에서 user.mail 특성을 사용하거나 조직 구성을 기반으로 적절한 특성 값을 사용할 수 있기 위해서입니다.
Microsoft Entra 테스트 사용자 만들기 및 할당
사용자 계정 만들기 및 할당 빠른 시작의 지침에 따라 B.Simon이라는 테스트 사용자 계정을 만듭니다.
Yodeck SSO 구성
다른 웹 브라우저 창에서 Yodeck 회사 사이트에 관리자로 로그인합니다.
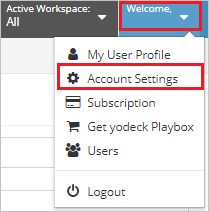
페이지의 오른쪽 위 모서리에서 사용자 설정 옵션을 선택하고 계정 설정을 선택합니다.
SAML을 선택하고 다음 단계를 수행합니다.
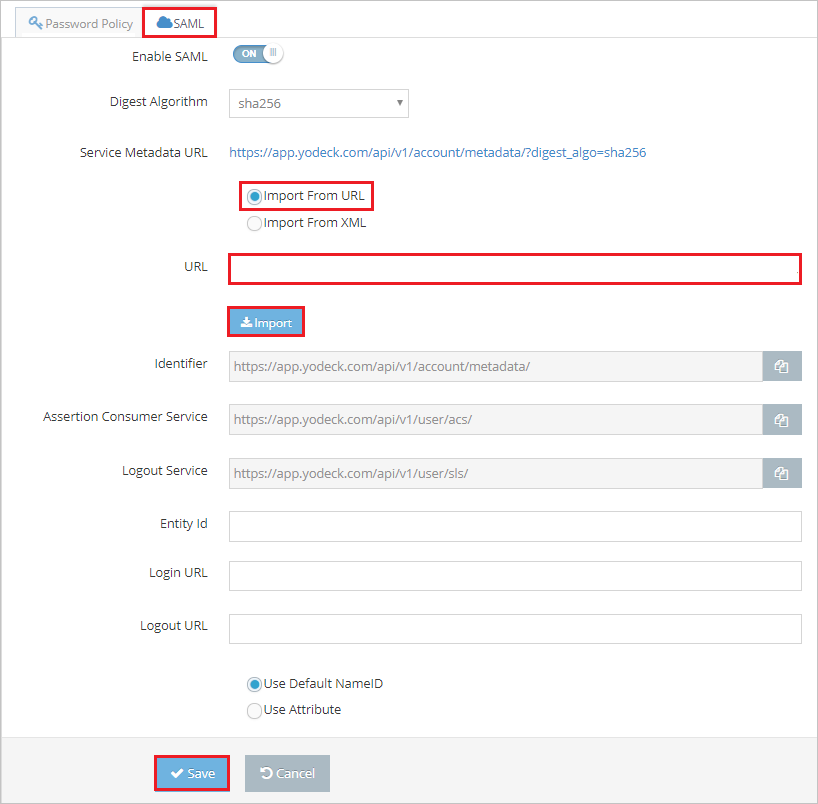
a. URL에서 가져오기를 선택합니다.
b. URL 텍스트 상자에 복사한 앱 페더레이션 메타데이터 URL 값을 붙여넣고 가져오기를 선택합니다.
다. 앱 페더레이션 메타데이터 URL을 가져오고 나면 나머지 필드가 자동으로 채워집니다.
다. 저장을 선택합니다.
Yodeck 테스트 사용자 만들기
Microsoft Entra 사용자가 Yodeck에 로그인할 수 있도록 하려면 해당 사용자를 Yodeck에 프로비전해야 합니다. Yodeck의 경우, 수동으로 프로비전합니다.
사용자 계정을 프로비전하려면 다음 단계를 수행합니다.
Yodeck 회사 사이트에 관리자로 로그인합니다.
사용자 설정 옵션을 페이지의 오른쪽 위 모서리에서 선택하고, 사용자를 선택합니다.

+사용자를 선택하여 사용자 세부 정보 탭을 엽니다.
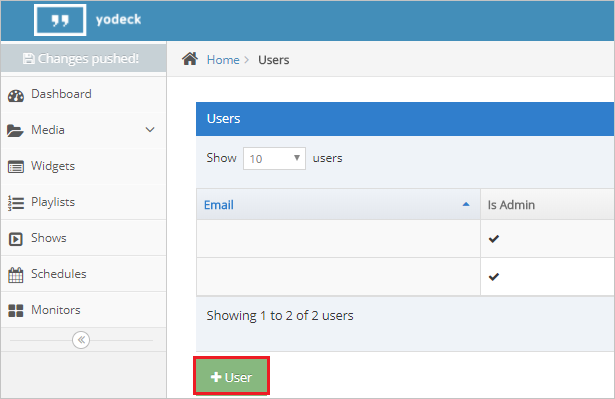
사용자 세부 정보 대화 상자 페이지에서 다음 단계를 수행합니다.

a. 이름 텍스트 상자에 사용자의 이름(예: Britta)을 입력합니다.
b. 성 텍스트 상자에 사용자의 성(예: Simon)을 입력합니다.
다. 전자 메일 텍스트 상자에서 brittasimon@contoso.com과 같은 사용자의 이메일 주소를 입력합니다.
다. 조직 요구 사항에 따라 적절한 계정 권한 옵션을 선택합니다.
이. 저장을 선택합니다.
SSO 테스트
이 섹션에서는 다음 옵션을 사용하여 Microsoft Entra Single Sign-On 구성을 테스트합니다.
SP 시작됨:
이 애플리케이션 테스트를 선택하면 이 옵션은 로그인 흐름을 시작할 수 있는 Yodeck 로그온 URL로 리디렉션됩니다.
Yodeck 로그온 URL로 직접 이동하여 해당 위치에서 로그인 흐름을 시작합니다.
IDP가 시작되었습니다.
- 이 애플리케이션 테스트를 선택하면 SSO를 설정한 Yodeck에 자동으로 로그인됩니다.
Microsoft 내 앱을 사용하여 모든 모드에서 애플리케이션을 테스트할 수도 있습니다. 내 앱에서 Yodeck 타일을 선택하면 SP 모드로 구성된 경우 로그인 흐름을 시작하기 위해 애플리케이션 로그온 페이지로 리디렉션되고, IDP 모드로 구성된 경우 SSO를 설정한 Yodeck에 자동으로 로그인됩니다. 내 앱에 대한 자세한 내용은 내 앱 소개를 참조하세요.
관련 콘텐츠
Yodeck가 구성되면 세션 제어를 적용하여 조직의 중요한 데이터의 반출 및 반입을 실시간으로 보호할 수 있습니다. 세션 제어는 조건부 액세스에서 확장됩니다. Microsoft Defender for Cloud Apps를 사용하여 세션 제어를 적용하는 방법을 알아봅니다.