Microsoft 클라우드 PKI를 사용하여 Intune 관리 디바이스에 대한 인증서를 발급합니다. Microsoft Cloud PKI는 Intune 관리 디바이스의 인증서 수명 주기 관리를 간소화하고 자동화하는 클라우드 기반 서비스입니다. 온-프레미스 서버, 커넥터 또는 하드웨어 없이도 organization을 위한 전용 PKI(공개 키 인프라)를 제공합니다. 모든 Intune 지원 플랫폼에 대해 인증서 발급, 갱신 및 해지를 처리합니다.
이 문서에서는 Intune용 Microsoft 클라우드 PKI의 작동 방식 및 아키텍처에 대한 개요를 제공합니다.
PKI란?
PKI는 디지털 인증서를 사용하여 장치와 서비스 간의 데이터를 인증하고 암호화하는 시스템입니다. PKI 인증서는 VPN, Wi-Fi, 전자 메일, 웹 및 디바이스 ID와 같은 다양한 시나리오를 보호하는 데 필수적입니다. 그러나 PKI 인증서 관리는 특히 디바이스와 사용자가 많은 조직의 경우 어렵고 비용이 많이 들며 복잡할 수 있습니다. Microsoft Cloud PKI를 사용하여 장치 및 사용자의 보안 및 생산성을 향상시키고 완전 관리형 클라우드 PKI 서비스로의 디지털 변환을 가속화할 수 있습니다. 또한 클라우드 PKI 서비스를 활용하여 ADCS(Active Directory 인증서 서비스) 또는 프라이빗 온-프레미스 인증 기관의 워크로드를 줄일 수 있습니다.
필수 구성 요소
 라이선싱 요구 사항
이 기능을 사용하려면 Microsoft Intune 계획 1 또는 플랜 2 외에 구독이 필요합니다. 라이선스 옵션은 Microsoft Intune 계획 및 가격 책정과 Microsoft 365 Security Enterprise 계획을 참조하세요.
참고
Microsoft 클라우드 PKI는 GCC High 환경에서 사용할 수 있습니다. DoD 환경에서는 사용할 수 없습니다.
 디바이스 플랫폼 요구 사항
다음 플랫폼에서 Microsoft 클라우드 PKI 서비스를 사용할 수 있습니다.
- Android
- iOS/iPadOS
- macOS
- Windows
디바이스는 Intune에 등록해야 하며 플랫폼은 Intune 디바이스 구성 SCEP 인증서 프로필을 지원해야 합니다.
 역할 요구 사항
다음 권한은 사용자 지정 Intune 역할에 할당할 수 있습니다. 이러한 권한을 통해 사용자는 관리 센터에서 CA를 보고 관리할 수 있습니다.
- CA 읽기: 이 권한이 할당된 모든 사용자는 CA의 속성을 읽을 수 있습니다.
- 인증 기관 만들기: 이 권한이 할당된 모든 사용자는 루트 또는 발급 CA를 만들 수 있습니다.
- 발급된 리프 인증서 해지: 이 권한이 할당된 사용자는 발급 CA에서 발급한 인증서를 수동으로 해지할 수 있습니다. 이 사용 권한에는 CA 읽기 권한도 필요합니다.
루트 및 발급 CA에 scope 태그를 할당할 수 있습니다. 사용자 지정 역할 및 scope 태그를 만드는 방법에 대한 자세한 내용은 Microsoft Intune을 사용한 역할 기반 액세스 제어를 참조하세요.
Microsoft Intune 관리 센터에서 클라우드 PKI 관리
Microsoft 클라우드 PKI 개체는 Microsoft Intune 관리 센터에서 만들어지고 관리됩니다. 여기에서 다음을 수행할 수 있습니다.
- organization에 대해 Microsoft Cloud PKI를 설정하고 사용합니다.
- 테넌트에서 클라우드 PKI를 사용하도록 설정합니다.
- 인증서 프로필을 만들어 디바이스에 할당합니다.
- 발급된 인증서를 모니터링합니다.
클라우드 PKI 발급 CA를 만든 후 몇 분 안에 인증서 발급을 시작할 수 있습니다.
기능 개요
다음 표에는 Microsoft 클라우드 PKI 및 Microsoft Intune에서 지원되는 기능과 시나리오가 나열되어 있습니다.
| 기능 | 개요 |
|---|---|
| Intune 테넌트에서 여러 인증 기관(CA) 만들기 | 클라우드에서 루트 및 발급 CA를 사용하여 2계층 PKI 계층 구조를 만듭니다. |
| BYOCA(Bring Your Own CA) | Active Directory 인증서 서비스 또는 타사 인증서 서비스를 통해 Intune 발급 CA를 개인 CA에 고정합니다. 기존 PKI 인프라가 있는 경우 동일한 루트 CA를 유지하고 외부 루트에 연결하는 발급 CA를 만들 수 있습니다. 이 옵션에는 외부 프라이빗 CA N+ 계층 계층 구조에 대한 지원이 포함됩니다. |
| 서명 및 암호화 알고리즘 | Intune은 RSA, 키 크기 2048, 3072 및 4096을 지원합니다. |
| 해시 알고리즘 | Intune은 SHA-256, SHA-384 및 SHA-512를 지원합니다. |
| HSM 키(서명 및 암호화) | 키는 Azure 관리형 HSM(Azure 관리형 하드웨어 보안 모듈)을 사용하여 프로비전됩니다. 클라우드 PKI CA는 HSM 서명 및 암호화 키를 사용합니다. Azure HSM에는 Azure 구독이 필요하지 않습니다. |
| 소프트웨어 키(서명 및 암호화) | Intune Suite 또는 독립 실행형 클라우드 PKI의 평가판 기간 동안 생성된 CA는 다음을 사용하여 소프트웨어 지원 서명 및 암호화 키를 사용합니다System.Security.Cryptography.RSA. |
| 인증서 등록 기관 | 각 클라우드 PKI 발급 CA에 대해 SCEP(단순 인증서 등록 프로토콜)를 지원하는 클라우드 인증서 등록 기관을 제공합니다. |
| CRL(인증서 해지 목록) 배포 지점 | Intune은 각 CA에 대해 CRL 배포 지점(CDP)을 호스트합니다. CRL 유효 기간은 7일입니다. 게시 및 새로 고침은 3.5일마다 발생합니다. CRL은 인증서가 해지될 때마다 업데이트됩니다. |
| AIA(권한 정보 액세스) 엔드포인트 | Intune은 각 발급 CA에 대한 AIA 엔드포인트를 호스트합니다. 신뢰 당사자는 AIA 엔드포인트를 사용하여 부모 인증서를 검색할 수 있습니다. |
| 사용자 및 장치를 위한 최종 엔터티 인증서 발급 | 리프 인증서 발급이라고도 합니다. SCEP(PKCS#7) 프로토콜 및 인증 형식과 SCEP 프로필을 지원하는 Intune-MDM 등록 디바이스에 대한 지원입니다. |
| 인증서 수명 주기 관리 | 최종 엔터티 인증서를 발급, 갱신 및 해지합니다. |
| 보고 dashboard | Intune 관리 센터의 전용 dashboard에서 활성, 만료 및 해지된 인증서를 모니터링합니다. 발급된 리프 인증서 및 기타 인증서에 대한 보고서를 보고 리프 인증서를 해지합니다. 보고서는 24시간마다 업데이트됩니다. |
| 감사 | Intune 관리 센터에서 만들기, 해지 및 검색과 같은 관리자 활동을 감사합니다. |
| RBAC(역할 기반 액세스 제어) 권한 | Microsoft 클라우드 PKI 권한이 있는 사용자 지정 역할을 만듭니다. 사용 가능한 사용 권한을 통해 CA를 읽고, CA를 비활성화했다가 다시 활성화하고, 발급된 리프 인증서를 해지하고, 인증 기관을 만들 수 있습니다. |
| 범위 태그 | 관리 센터에서 만든 CA에 scope 태그를 추가합니다. 범위 태그를 추가, 삭제 및 편집할 수 있습니다. |
아키텍처
Microsoft Cloud PKI는 공개 키 인프라의 복잡성과 관리를 간소화하기 위해 함께 작동하는 여러 주요 구성 요소로 구성됩니다. 여기에는 인증 기관을 만들고 호스팅하기 위한 클라우드 PKI 서비스가 포함되며, Intune 등록 장치에서 들어오는 인증서 요청을 자동으로 서비스하는 인증 등록 기관과 결합됩니다. 등록 기관은 SCEP(Simple Certificate Enrollment Protocol)를 지원합니다.
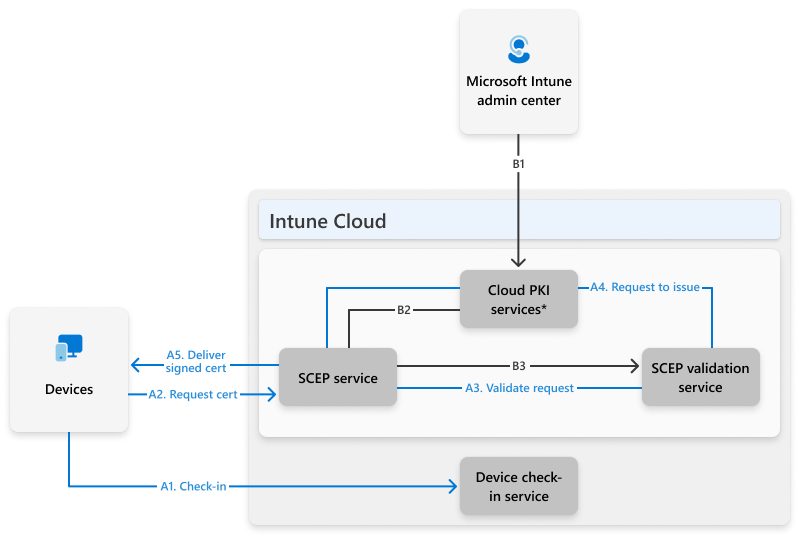
* 서비스 분석은 구성 요소를 참조하세요.
구성 요소:
A - Microsoft Intune
B - Microsoft 클라우드 PKI 서비스
- B1 - Microsoft 클라우드 PKI 서비스
- B2 - Microsoft 클라우드 PKI SCEP 서비스
- B3 - Microsoft 클라우드 PKI SCEP 유효성 검사 서비스
인증서 등록 기관은 다이어그램에서 B2와 B3을 구성합니다.
이러한 구성 요소는 온-프레미스 인증 기관, NDES 및 Intune 인증서 커넥터의 필요성을 대체합니다.
작업:
디바이스가 Intune 서비스에 체크 인하기 전에 Microsoft Intune 관리자 또는 Microsoft Intune PKI 서비스 관리 권한이 있는 Intune 역할이 다음 작업을 완료해야 합니다.
- Microsoft Intune에서 루트 및 발급 CA에 필요한 클라우드 PKI 인증 기관을 만듭니다.
- 루트 및 발급 CA에 필요한 신뢰 인증서 프로필을 만들고 할당합니다.
- 필요한 플랫폼별 SCEP 인증서 프로필을 만들고 할당합니다.
이러한 작업에는 구성 요소 B1, B2 및 B3이 필요합니다.
참고
Intune 관리 디바이스에 대한 인증서를 발급하려면 클라우드 PKI 발급 인증 기관이 필요합니다. Cloud PKI는 인증서 등록 기관 역할을 하는 SCEP 서비스를 제공합니다. 서비스는 SCEP 프로필을 사용하여 Intune 관리 디바이스를 대신하여 발급 CA에서 인증서를 요청합니다.
흐름은 다이어그램에 A1부터 A5까지 표시되는 다음 작업을 계속 진행합니다.
답 1. 디바이스는 Intune 서비스에 체크 인하고 신뢰할 수 있는 인증서 및 SCEP 프로필을 받습니다.
A2. SCEP 프로필에 따라 장치는 CSR(인증서 서명 요청)을 만듭니다. 개인 키는 장치에 생성되며 장치를 벗어나지 않습니다. CSR 및 SCEP 챌린지는 클라우드의 SCEP 서비스(SCEP 프로필의 SCEP URI 속성)로 전송됩니다. SCEP 챌린지는 Intune SCEP RA 키를 사용하여 암호화되고 서명됩니다.
답 3. SCEP 유효성 검사 서비스는 SCEP 챌린지에 대해 CSR을 확인합니다. 유효성 검사를 통해 등록된 관리되는 장치에서 요청이 오는지 확인합니다. 또한 챌린지가 변조되지 않고 SCEP 프로필의 예상 값과 일치하는지 확인합니다. 이러한 검사에 실패하는 경우 인증서 요청이 거부됩니다.
답 4. CSR의 유효성이 검사되면 등록 기관이라고도 하는 SCEP 유효성 검사 서비스는 발급 CA가 CSR에 서명하도록 요청합니다.
답변 5. 서명된 인증서가 Intune MDM 등록 장치에 전달됩니다.
참고
SCEP 챌린지는 Intune SCEP 등록 기관 키를 사용하여 암호화되고 서명됩니다.
Microsoft 클라우드 PKI 사용해 보기
평가판 기간 동안 Intune 관리 센터에서 Microsoft 클라우드 PKI 기능을 사용해 볼 수 있습니다. 사용 가능한 평가판은 다음과 같습니다.
평가판 기간 동안 테넌트에서 최대 3개의 CA를 만들 수 있습니다. 평가판 동안 생성된 클라우드 PKI CA는 소프트웨어 지원 키를 사용하고 키를 생성하고 서명하는 데 사용됩니다 System.Security.Cryptography.RSA . 클라우드 PKI 라이선스를 구매한 후에도 CA를 계속 사용할 수 있습니다. 그러나 키는 소프트웨어 지원 상태로 유지되며 HSM 지원 키로 변환할 수 없습니다. Microsoft Intune 서비스에서 관리하는 CA 키입니다. Azure HSM 기능을 사용하기 위해서는 Azure 구독이 필요하지 않습니다.
CA 구성 예
2계층 클라우드 PKI 루트 & 발급 CA와 Bring Your Own CA는 Intune에 공존할 수 있습니다. 예제로 제공된 다음 구성을 사용하여 Microsoft 클라우드 PKI에서 CA를 만들 수 있습니다.
루트 CA 1개와 발급 CA 2개
루트 CA 1개, 발급 CA 1개 및 자체 CA 가져오기 1개.
Bring Your Own CA 3개
알려진 문제점 및 제한
최신 변경 내용 및 추가 내용은 Microsoft Intune의 새로운 기능을 참조하세요.
Intune 테넌트에서 최대 3개의 CA를 만들 수 있습니다.
라이선스가 부여된 클라우드 PKI - Azure mHSM 키를 사용하여 총 3개의 CA를 만들 수 있습니다.
평가판 클라우드 PKI - Intune Suite 또는 독립 실행형 클라우드 PKI 평가판 중에 총 3개의 CA를 만들 수 있습니다.
다음 CA 유형은 CA 용량에 포함됩니다.
- 클라우드 PKI 루트 CA
- 클라우드 PKI 발급 CA
- BYOCA 발급 CA
현재 클라우드 PKI를 사용하는 고객은 데이터 보존 옵션을 사용할 수 없습니다.