설정 카탈로그에는 구성할 수 있는 모든 설정이 나열되어 모든 설정이 한곳에 배치됩니다. 이 기능은 정책을 만드는 방법과 사용 가능한 모든 설정을 보는 방법을 단순화합니다. 예를 들어 설정 카탈로그를 사용하여 모든 BitLocker 설정으로 BitLocker 정책을 만들 수 있습니다.
Intune에서 Microsoft Copilot을 사용할 수도 있습니다. 설정 카탈로그와 함께 Copilot 기능을 사용하는 경우 Copilot을 사용하여 다음을 수행할 수 있습니다.
- 각 설정에 대해 자세히 알아보고 잠재적인 충돌을 찾습니다.
- 기존 정책을 요약하고 사용자 및 보안에 대한 영향 분석을 가져옵니다.
온-프레미스 GPO(그룹 정책 개체)와 유사한 세분화된 수준에서 설정을 구성하려는 경우 설정 카탈로그는 자연스럽게 클라우드 기반 정책으로 전환됩니다.
정책을 만들 때는 처음부터 시작하고, 제어 및 관리하려는 설정만 추가합니다.
organization의 장치를 관리하고 보호하려면 MDM(모바일 장치 관리) 솔루션의 일부로 설정 카탈로그를 사용합니다. 설정 카탈로그에는 계속해서 더 많은 설정이 추가되고 있습니다. 현재 설정 목록은 IntunePMFiles/DeviceConfig GitHub 리포지토리를 참조하세요.
이 기능은 다음에 적용됩니다.
Android
Android용 설정 카탈로그에는 Android(AOSP) 및 회사 소유의 Android Enterprise 기기에 사용할 수 있는 설정이 나열되어 있습니다. Android 장치에 대한 더 많은 설정이 설정 카탈로그에 지속적으로 추가됩니다.
구성할 수 있는 Android 설정 목록은 Android Intune 설정 카탈로그 설정 목록을 참조하세요.
Apple
Apple 프로필별 페이로드 키에서 직접 생성된 장치 설정이 포함됩니다. 더 많은 설정과 키가 지속적으로 추가됩니다. Apple의 DDM(선언적 장치 관리)도 설정 카탈로그에 기본 제공됩니다. 프로필별 페이로드 키에 대한 자세한 내용은 Apple 웹 사이트에서 프로필별 페이로드 키를 참조하세요.
설정 카탈로그를 사용하여 다음 플랫폼을 실행하는 Apple 장치에 대한 설정을 구성할 수 있습니다.
설정 카탈로그를 사용하면 DDM(선언적 장치 관리)을 사용하여 업데이트(선언적 장치 관리>소프트웨어 업데이트)를 설치하고, 암호 설정(보안>암호)을 구성하고, 백업 및 문서 동기화와 같은 클라우드 기능을 차단(제한), Safari의 기능(선언적 장치 관리>Safari) 등을 관리할 수 있습니다.
사용자 등록을 사용하여 등록된 iOS/iPadOS 15+ 장치에서 설정을 구성할 때 DDM을 자동으로 사용합니다. DDM이 작동하지 않는 경우 이러한 장치는 Apple의 표준 MDM 프로토콜을 사용합니다. 다른 모든 iOS/iPadOS 장치는 계속해서 Apple의 표준 MDM 프로토콜을 사용합니다.
Windows
ADMX(관리 템플릿)를 비롯하여 수천 개의 설정이 있으며 계속해서 추가되는 설정이 추가되고 있습니다. 이러한 설정은 Windows CSP(구성 서비스 공급자)에서 직접 생성됩니다. Windows가 MDM 공급자에 더 많은 설정을 추가하거나 노출함에 따라 이러한 설정은 구성할 수 있도록 Microsoft Intune에 추가됩니다.
이 문서에서는 정책을 만드는 단계를 설명하고, Intune에서 설정을 검색 및 필터링하는 방법과 Copilot을 사용하는 방법을 보여줍니다.
정책을 만들면 정책이 디바이스 구성 프로필을 만듭니다. 그런 다음 이 프로필을 조직의 디바이스에 배포할 수 있습니다.
설정 카탈로그를 사용하여 구성할 수 있는 인기 있는 기능에 대한 자세한 내용은 Intune의 설정 카탈로그를 사용하여 완료할 수 있는 작업을 참조하세요.
시작하기 전에
- 설정 카탈로그의 설정 목록은 IntunePMFiles/DeviceConfig GitHub 리포지토리를 참조하세요.
- 구성한 Microsoft Edge 정책을 보려면 Microsoft Edge를 열고 다음으로 이동합니다.
edge://policyMicrosoft Edge 현재 설정 및 사용되지 않는 설정 목록은 Microsoft Edge - 정책을 참조하세요. - 도구 설명 및 도구 설명의 자세히 알아보기 링크는 설정에 대한 자세한 정보를 제공합니다.
정책 만들기
설정 카탈로그 프로필 유형을 사용하여 정책을 만듭니다.
최소한 정책 및 프로필 관리자 기본 제공 역할이 있는 계정으로 Microsoft Intune 관리 센터에 로그인합니다.
기본 제공 역할에 대한 자세한 내용은 Microsoft Intune에 대한 역할 기반 액세스 제어를 참조하세요.
Select 장치>장치 관리>구성>만들기>새 정책을 선택합니다.
다음 속성을 입력합니다.
-
플랫폼: 플랫폼을 선택하세요.
- Android Enterprise
- Android(AOSP)
- iOS/iPadOS
- macOS
- tvOS
- visionOS
- Windows 10 이상
- 프로필 유형: 설정 카탈로그를 선택합니다.
-
플랫폼: 플랫폼을 선택하세요.
만들기를 선택합니다.
기본에서 다음 속성을 입력합니다.
- 이름: 나중에 쉽게 식별할 수 있도록 프로필 이름을 지정합니다. 예를 들어 좋은 프로필 이름은 모든 Win10 장치에 대한 macOS: Microsoft Edge 설정 또는 Win10: BitLocker 설정입니다.
- 설명: 프로필에 대한 설명을 입력합니다. 이 설정은 선택 사항이지만 권장됩니다.
다음을 선택합니다.
구성 설정에서 설정 추가를 선택합니다. 설정 선택기에서 범주를 선택하여 사용 가능한 모든 설정을 확인합니다.
예를 들어 Windows 정책에서 인증을 선택하여 이 범주의 모든 설정을 확인합니다.
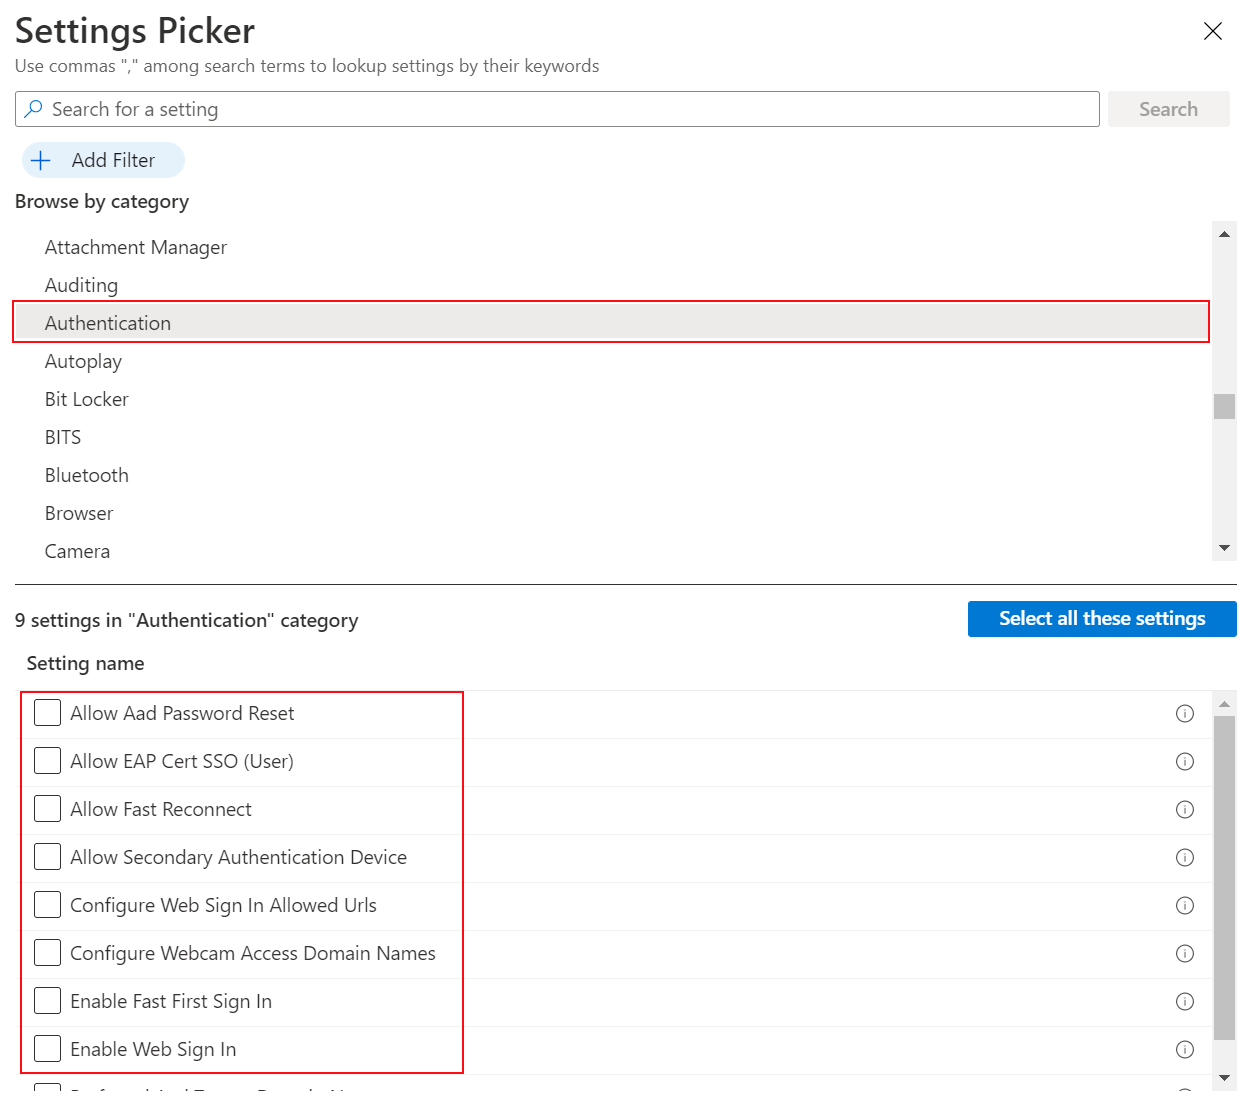
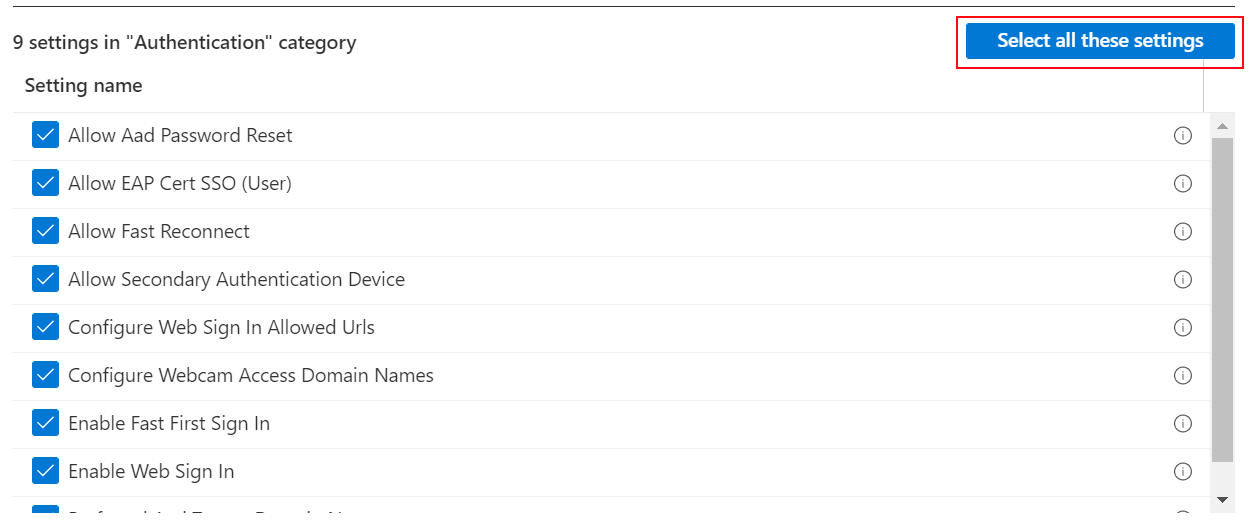
구성하려는 설정을 선택합니다. 또는 모든 설정 선택을 선택합니다.
설정을 추가한 후 설정 선택기를 닫습니다. 모든 설정이 표시되고 차단 또는 허용과 같은 기본값으로 구성됩니다. 이러한 기본값은 OS의 기본값과 동일합니다. 설정을 구성하지 않으려면 빼기 기호(
-)를 선택합니다.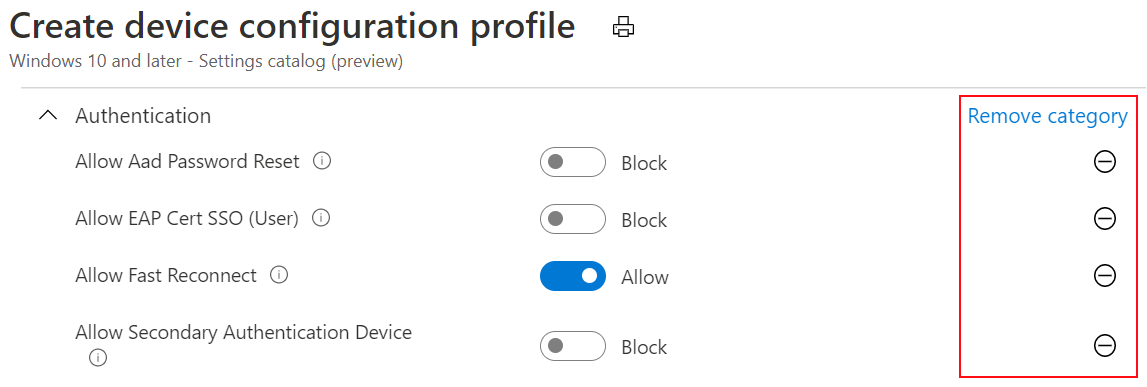
빼기를 선택하는 경우:
- Intune에서 이 설정을 변경하거나 업데이트하지 않습니다. 빼기는 구성되지 않음과 동일합니다. 구성되지 않음으로 설정된 경우 설정은 더 이상 관리되지 않습니다.
- 설정이 정책에서 제거됩니다. 다음에 정책을 열 때 해당 설정이 표시되지 않습니다. 하지만 다시 추가할 수 있습니다.
- 다음에 장치를 검사할 때 설정이 장치에서 더 이상 잠기지 않습니다. 다른 정책 또는 장치 사용자가 정책을 변경할 수 있습니다.
팁
Windows 설정 도구 설명에서 자세한 정보는 CSP에 연결됩니다.
설정에서 여러 값을 허용하는 경우 각 값을 별도로 추가합니다. 예를 들어 Bluetooth>서비스 허용 목록 설정에 여러 값을 입력할 수 있습니다. 별도의 줄에 각 값을 입력합니다.
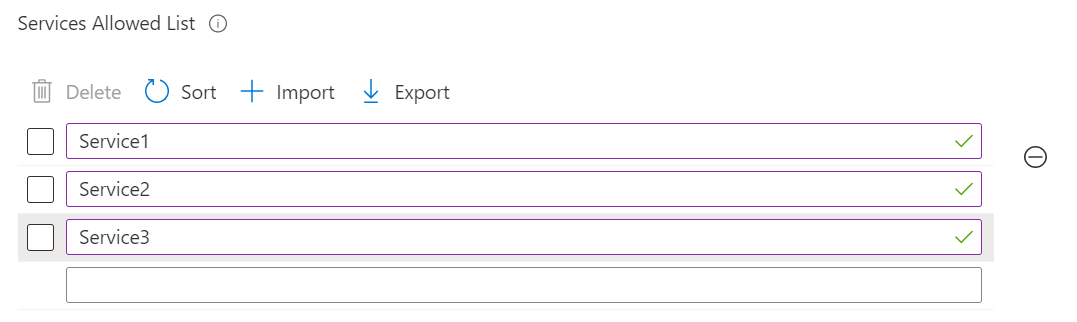
단일 필드에 여러 값을 추가할 수 있지만 글자수 제한이 발생할 수 있습니다.
다음을 선택합니다.
범위 태그(선택 사항)에서 프로필을 특정 IT 그룹(예:
US-NC IT Team또는JohnGlenn_ITDepartment)으로 필터링하는 태그를 할당합니다. 범위 태그에 대한 자세한 내용은 분산형 IT에 RBAC 역할 및 범위 태그 사용을 참조하세요.다음을 선택합니다.
과제에서 프로필을 받는 사용자 또는 그룹을 선택합니다.
Android Enterprise 및 Android(AOSP) 설정 카탈로그 정책의 경우 필터 편집 을 선택하여 장치 속성에 따라 특정 장치를 포함하거나 제외합니다. 자세한 내용은 Microsoft Intune에서 할당 필터 사용을 참조하세요.
프로필 할당에 대한 자세한 내용은 Microsoft Intune에서 정책 할당을 참조하세요.
다음을 선택합니다.
검토 + 만들기에서 설정을 검토합니다. 만들기를 선택하면 변경 사항이 저장되고 프로필이 할당됩니다. 정책은 프로필 목록에도 표시됩니다.
다음에 장치에서 구성 업데이트를 확인할 때 구성한 설정이 적용됩니다.
몇 가지 설정을 찾아 각 설정에 대해 자세히 알아보세요.
설정 카탈로그는 수천 개의 설정을 제공합니다. 원하는 설정을 찾으려면 검색 및 필터 기능을 사용합니다.
Copilot을 사용하는 경우 각 설정에 대한 AI 생성 정보를 얻을 수 있습니다.
새 정책을 만들거나 기존 정책을 업데이트할 때 기본 제공 검색 및 필터 기능을 사용하여 설정을 찾습니다.
정책의 특정 설정을 찾으려면 설정> 추가검색을 사용합니다. 범주(예
browser: 또는 키워드(keyword)를 검색하고,office특정google설정을 검색할 수 있습니다.예를 들어
internet explorer을 검색합니다.internet explorer와 함께 모든 설정이 표시됩니다. 범주를 선택하면 사용 가능한 설정을 확인할 수 있습니다.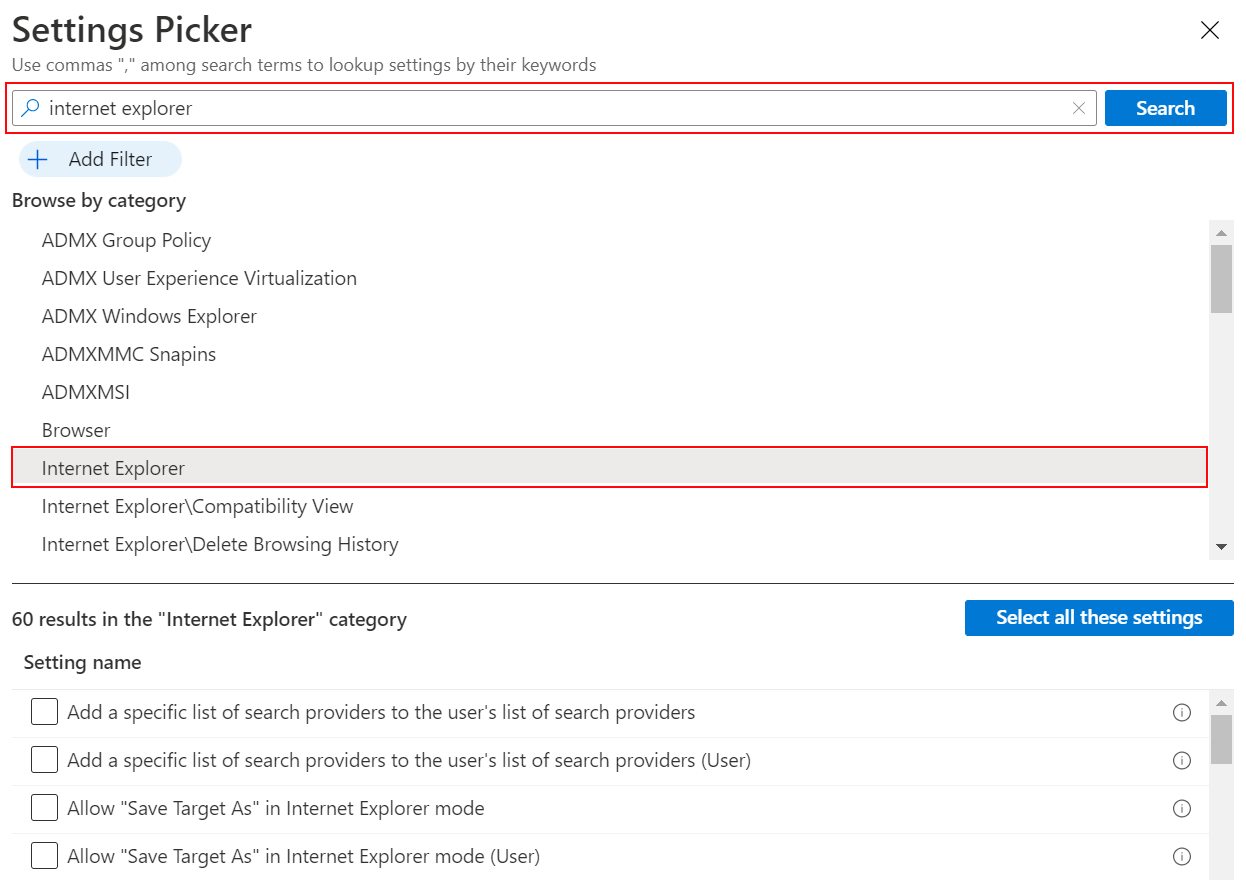
정책에서 설정 추가>필터 추가를 사용합니다. 키, 연산자 및 값을 선택하여 설정 목록을 필터링합니다.
플랫폼에 따라 Windows OS 버전, 사용자 또는 장치 scope, Android 장치 등록 모드(완전 관리형, 회사 소유 작업 프로필, 전용)와 같은 다양한 속성을 필터링할 수 있습니다.
예를 들어 OS 버전을 필터링할 때 특정 Windows 버전에 적용되는 설정을 필터링할 수 있습니다.

참고
Microsoft Edge, Office 및 OneDrive 설정의 경우 OS 버전 또는 에디션은 설정의 적용 여부를 결정하지 않습니다. 따라서 Windows Professional과 같은 특정 버전으로 필터링하면 Microsoft Edge, Office 및 OneDrive 설정이 표시되지 않습니다.
Android 관리 모드 필터를 사용하여 완전히 관리되는 장치에만 적용되는 설정과 같이 장치 시나리오와 관련된 설정을 적용합니다. 또한 두 개 이상의 관리 모드로 필터를 적용하면 하나 이상의 관리 모드에 적용되는 모든 설정이 표시됩니다.
예를 들어 완전 관리형 및 전용 관리 모드를 포함하는 필터를 선택할 수 있습니다. 이러한 모드 중 하나 이상에 적용되는 모든 설정이 표시됩니다. 두 모드 모두에 적용되는 설정으로 보기가 제한되지 않습니다. 위의 명령이 반환하는 결과는 다음과 같습니다.
- 설정이 완전 관리형에 대해서만 작동하는 경우 설정이 표시됩니다.
- 다른 설정이 전용 전용으로 작동하는 경우 설정이 표시됩니다.
- 둘 다에 대한 설정이 작동하면 설정이 표시됩니다.

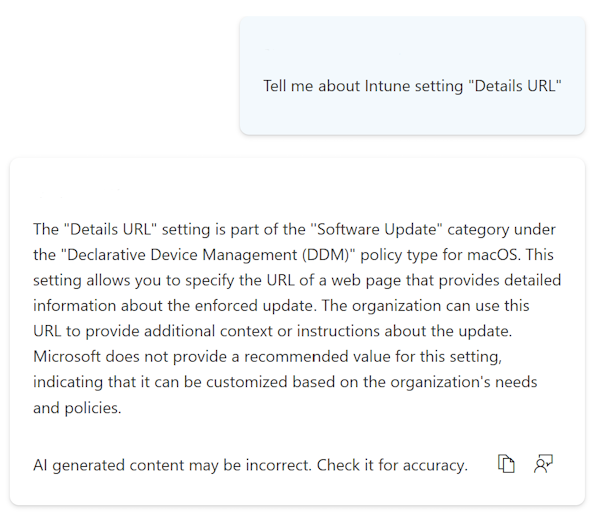
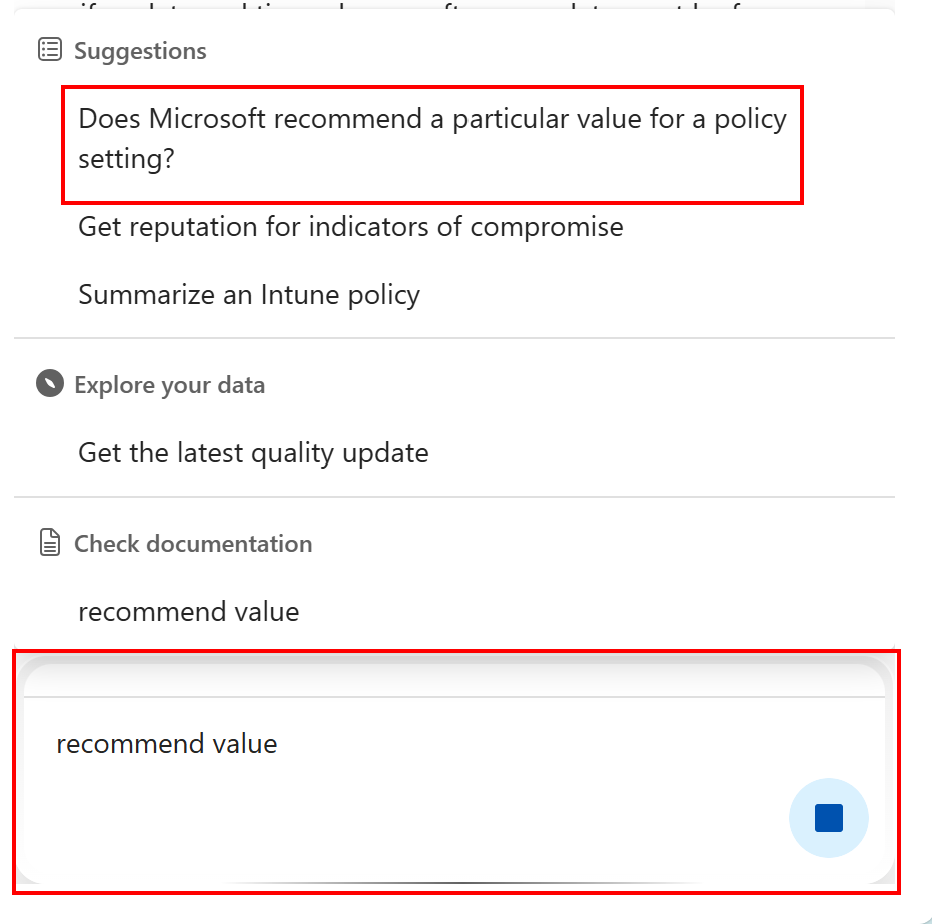
프로필 복사
기존 프로필의 복사본을 만들려면 복제를 선택합니다. 복제는 원본과 유사한 프로필이 필요할 때 유용합니다. 복사본에는 원본 프로필과 동일한 설정 구성 및 scope 태그가 포함되어 있지만 할당이 첨부되어 있지 않습니다.
새 프로필에 이름을 지정한 후에는 프로필을 편집하여 설정을 조정하고 할당을 추가할 수 있습니다.
- 디바이스>디바이스 관리>구성으로 이동합니다.
- 복사할 프로필을 찾습니다. 프로필을 마우스 오른쪽 버튼으로 클릭하거나 줄임표 컨텍스트 메뉴(
…)를 선택합니다. - 복제를 선택합니다.
- 정책에 대한 새 이름과 설명을 입력합니다.
- 변경 내용을 저장합니다.
프로필 가져오기 및 내보내기
설정 카탈로그 정책을 만들 때 정책을 파일로 내보낼 수 있습니다..json 그런 다음 이 파일을 가져와서 새 정책을 만들 수 있습니다. 이 기능은 기존 정책과 유사한 정책을 생성하려는 경우에 유용합니다. 예를 들어 정책을 내보내고 가져와서 새 정책을 만든 다음 새 정책을 변경합니다.
디바이스>디바이스 관리>구성으로 이동합니다.
기존 정책을 내보내려면 Windows 설정 카탈로그 정책을 선택한 다음 줄임표/상황에 맞는 메뉴 (
…) > JSON 내보내기: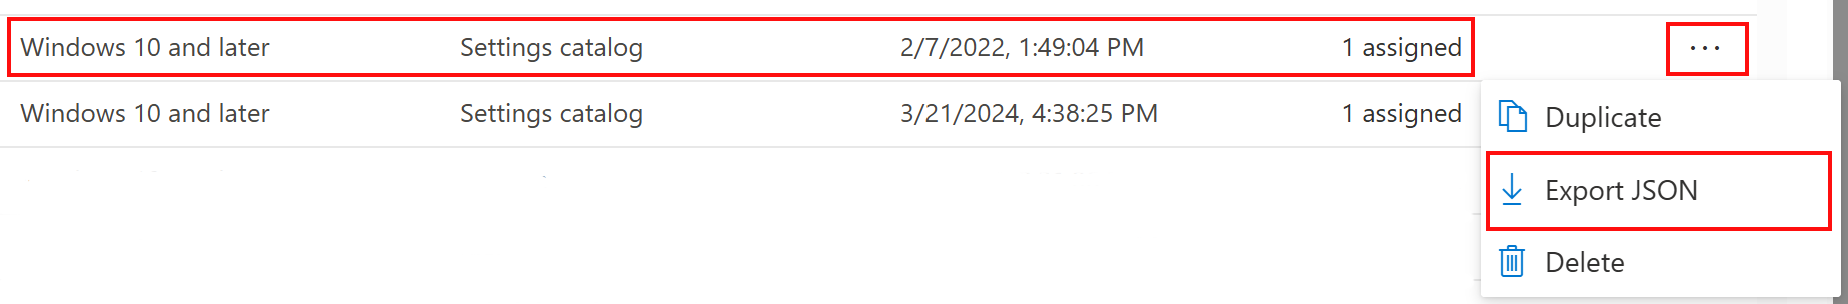
이전에 내보낸 설정 카탈로그 정책을 가져오려면정책가져오기 만들기>를 선택합니다.
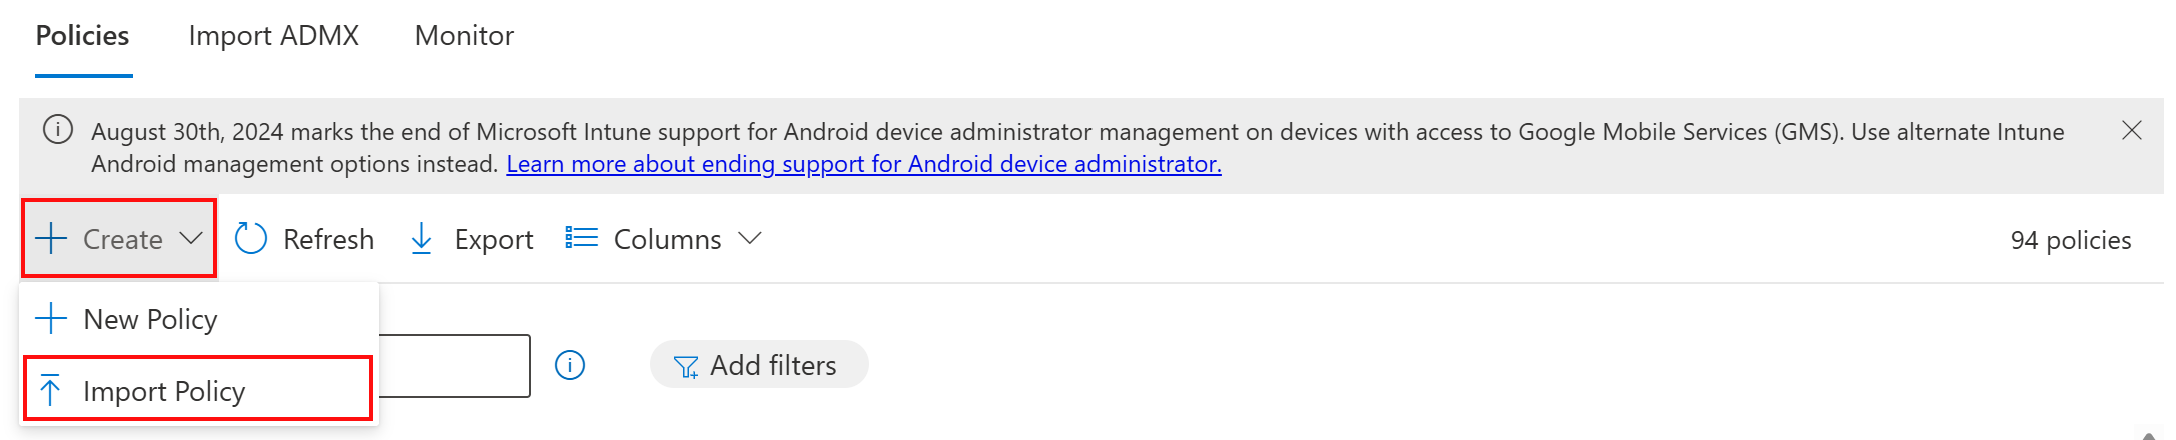
내보낸 JSON 파일을 선택하고 새 정책의 이름을 지정합니다. 변경 내용을 저장합니다.
충돌 및 보고
충돌은 동일한 설정을 다른 값으로 업데이트할 때 발생합니다. 이 충돌에는 설정 카탈로그를 사용하여 구성하는 정책이 포함됩니다. Intune 관리 센터에서 기존 정책의 상태를 검사할 수 있습니다. 데이터는 거의 실시간으로 자동으로 새로 고쳐집니다.
설정별 상태 보고를 포함하여 충돌 해결에 도움이 되는 기본 제공 기능이 있습니다.
Copilot을 사용하는 경우 기본 제공 프롬프트를 사용하여 영향을 포함하여 기존 정책에 대한 자세한 정보를 얻을 수 있습니다.
Intune 관리 센터에서 기본 제공 보고 기능을 사용하여 충돌을 찾고 resolve 데 도움이 됩니다.
Intune 관리 센터에서 디바이스>디바이스 관리>구성을 선택합니다. 목록에서 설정 카탈로그를 사용하여 만든 정책을 선택합니다. 프로필 유형 열에는 설정 카탈로그가 표시됩니다.

정책을 선택하면 장치 상태가 표시됩니다. 정책 상태 및 정책 속성의 요약이 표시됩니다. 구성 설정 섹션에서 정책을 변경하거나 업데이트할 수도 있습니다.
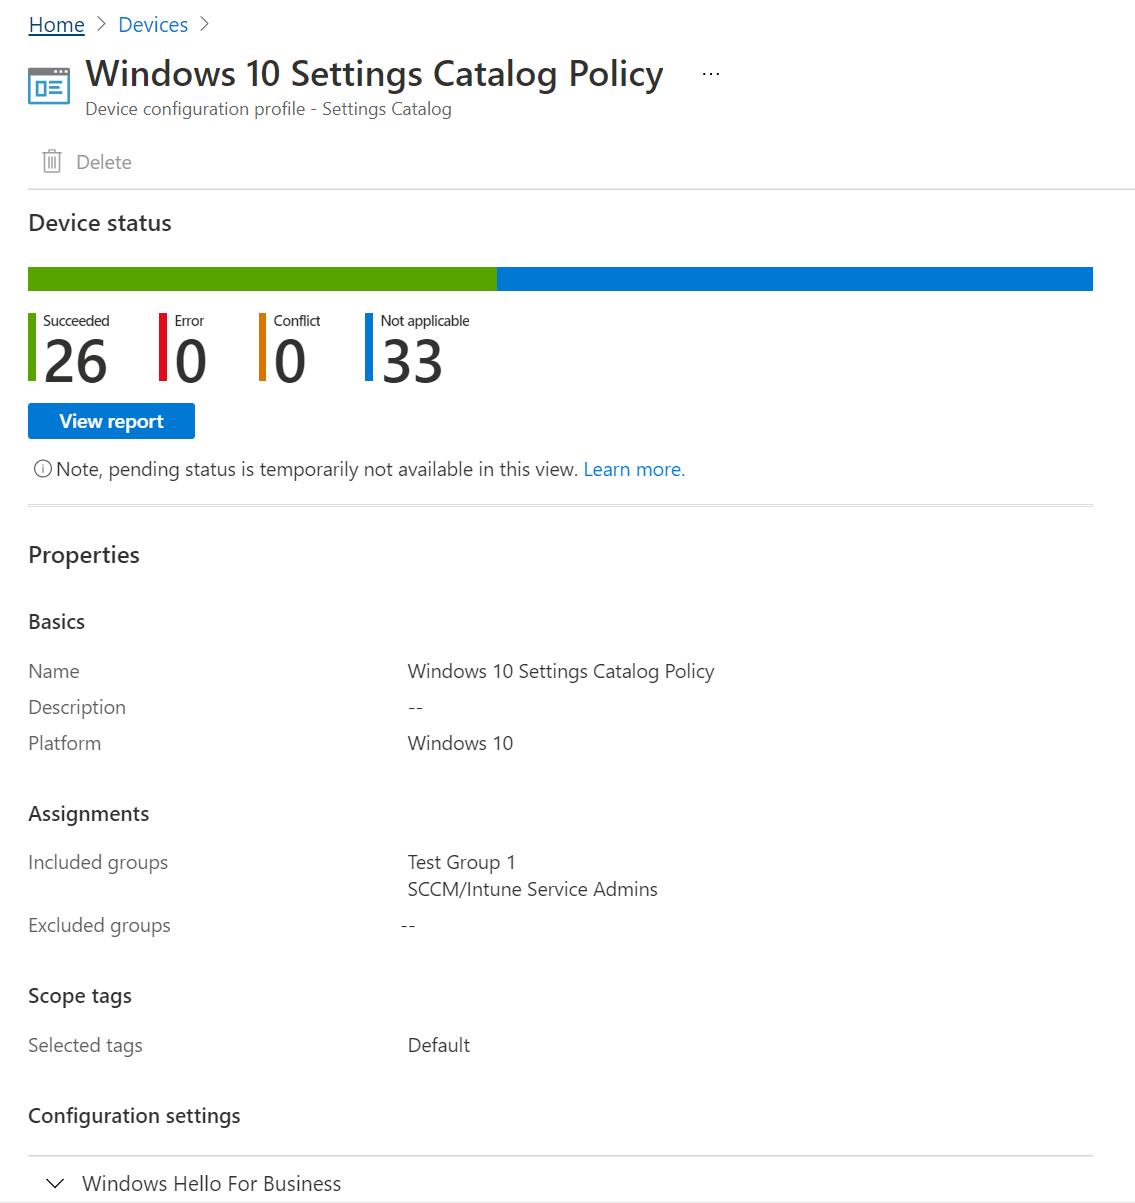
보고서 보기를 선택합니다. 이 보고서에는 디바이스 이름, 정책 상태 등의 자세한 정보가 표시됩니다. 배포 상태를 필터링하고 보고서를 파일로 내보낼 수도 있습니다.
.csv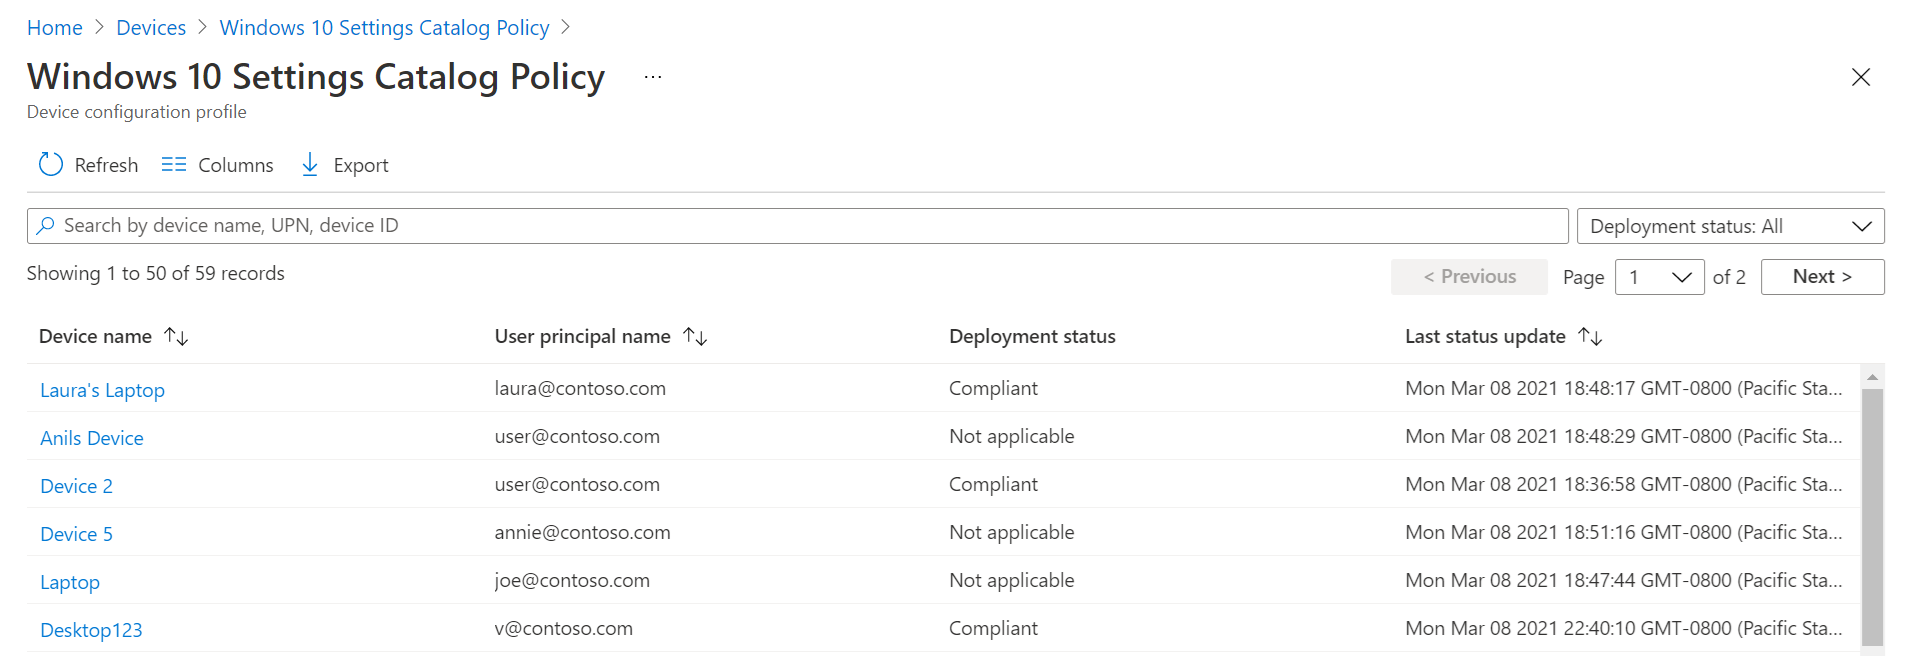
설정별 상태(정책의 각 설정의 영향을 받는 디바이스 수)를 사용하여 각 설정의 상태를 확인할 수도 있습니다.
다음을 수행할 수 있습니다.
- 설정이 성공적으로 적용되거나, 충돌하거나, 오류가 발생한 디바이스 수를 확인합니다.
- 규정 준수, 충돌 또는 오류가 발생한 디바이스 수를 선택합니다. 해당 상태의 사용자 또는 장치 목록을 확인합니다.
- 검색하고, 정렬하고, 필터링하고, 내보내고, 다음 및 이전 페이지로 이동합니다.
관리 센터에서 디바이스>모니터링>할당 실패를 선택합니다. 오류 또는 충돌로 인해 설정 카탈로그 정책을 배포하지 못한 경우 이 목록에 표시됩니다.
.csv파일로 내보낼 수도 있습니다.정책을 선택하여 디바이스를 확인합니다. 그런 다음 특정 장치를 선택하여 실패한 설정과 오류 코드를 확인합니다.

팁
Intune 보고서는 훌륭한 리소스입니다. 볼 수 있는 모든 보고 데이터에 대한 자세한 내용은 Intune 보고서로 이동하세요.
충돌 해결에 대한 자세한 내용은 다음을 참조하세요.
설정 카탈로그와 템플릿의 비교
정책을 만들 때 다음과 같은 두 가지 정책 유형 중에서 선택할 수 있습니다.설정 카탈로그 및 템플릿:

템플릿에는 키오스크, VPN, Wi-Fi 등과 같은 논리적 설정 그룹이 포함됩니다. 이러한 그룹화를 사용하여 설정을 구성하려면 이 옵션을 사용합니다.
사용 가능한 설정이 설정 카탈로그에 모두 나열됩니다. 사용 가능한 모든 방화벽 설정 또는 사용 가능한 모든 BitLocker 설정을 보려면 이 옵션을 사용합니다. 또한 특정 설정을 찾는 데도 이 옵션을 사용할 수 있습니다.
디바이스 범위와 사용자 범위 설정 비교
설정을 선택하면 일부 설정에는 설정 이름에 또는 (Device) 태그(예Allow EAP Cert SSO (User): 또는 Grouping (Device)태그)가 포함됩니다(User). 이러한 태그는 정책이 user scope 또는 device scope에만 영향을 미치도록 나타냅니다.
user scope 및 device scope에 대한 자세한 내용은 정책 CSP를 참조하세요.
정책을 할당할 때 디바이스 및 사용자 그룹이 사용됩니다. 디바이스 및 사용자 범위는 정책이 적용되는 방법을 설명합니다.
범위 할당 동작
Intune에서 정책을 배포할 때 모든 유형의 대상 그룹에 user scope 또는 device scope를 할당할 수 있습니다. 사용자당 정책의 동작은 설정의 scope에 따라 달라집니다.
- 사용자 범위 정책은
HKEY_CURRENT_USER (HKCU)에 씁니다. - 디바이스 범위 정책은
HKEY_LOCAL_MACHINE (HKLM)에 씁니다.
디바이스가 Intune에 체크 인할 때 디바이스는 항상 deviceID를 표시합니다. 디바이스는 검사 시간과 사용자의 로그인 여부에 따라 를 표시userID하거나 나타내지 않을 수 있습니다.
다음 목록에는 범위, 할당 및 예상 동작의 몇 가지 가능한 조합이 포함되어 있습니다.
- 장치에 device scope 정책을 할당하면 해당 장치의 모든 사용자가 해당 설정을 적용합니다.
- 사용자에게 device scope 정책을 할당하는 경우 해당 사용자가 로그인하고 Intune 동기화가 발생하면 device scope 설정이 장치의 모든 사용자에게 적용됩니다.
- 장치에 사용자 scope 정책을 할당하면 해당 장치의 모든 사용자가 해당 설정을 적용합니다. 이 동작은 병합할 루프백 설정과 같습니다.
- 사용자에게 user scope 정책을 할당하면 해당 사용자만 해당 설정을 적용합니다.
- 일부 설정은 user scope와 device scope 모두에서 사용할 수 있습니다. 이러한 설정 중 하나를 user와 device scope 모두에 할당하면 user scope가 device scope보다 우선합니다.
초기 검사 중에 사용자 하이브가 없는 경우 일부 사용자 scope 설정이 해당하지 않는 것으로 표시된 것을 볼 수 있습니다. 이 동작은 사용자가 존재하기 전에 장치 활동의 초기 순간에 발생합니다.