사용자와 Windows 장치를 보호하기 위해 Microsoft Intune 보안 기준 프로필의 고유한 인스턴스를 구성하고 Windows 장치 및 사용자의 다른 그룹에 배포할 수 있습니다. 제품마다 다른 기준이 있으며 각 기준은 해당 제품 보안 팀에서 권장하는 보안 태세를 나타내는 사전 구성된 설정 그룹입니다. 기본(수정되지 않은) 기준을 배포하거나 프로필을 사용자 지정하여 organization에 필요한 설정으로 장치를 구성할 수 있습니다.
사용 가능한 보안 기준 목록은 보안 기준 개요를 참조하세요.
이 기능은 다음에 적용됩니다.
- Windows 11
- Windows 10 버전 1809 이상
중요
2025년 10월 14일에 Windows 10 지원이 종료되었으며 품질 및 기능 업데이트를 받지 못합니다. Windows 10은 Intune에서 허용되는 버전입니다. 이 버전을 실행하는 장치는 여전히 Intune에 등록하고 적합한 기능을 사용할 수 있지만 기능은 보장되지 않으며 다를 수 있습니다.
보안 기준 개요
Intune에서 보안 기준 프로필을 만들 때 여러 디바이스 구성 설정으로 구성된 템플릿을 만듭니다.
보안 기준에 대한 여러 버전이 있는 경우 최신 버전만 사용하여 해당 기준의 새 instance를 만들 수 있습니다. 이전에 만든 이전 기준의 인스턴스를 계속 사용하고 할당된 그룹을 편집할 수 있습니다. 그러나 오래된 버전은 설정 구성 변경을 지원하지 않습니다. 대신 최신 기준 버전을 사용하는 새 기준을 만들거나 설정에 대한 새 구성을 도입해야 하는 경우 이전 기준을 최신 버전으로 업데이트합니다.
이전 기준 버전을 최신 버전으로 업데이트하는 것이 좋습니다. 최신 버전에서는 다음을 수행할 수 있습니다.
- 이전 버전에서 사용할 수 없었던 새로운 설정을 포함합니다.
- 더 이상 지원되지 않는 이전 설정을 사용 중지하고 제거합니다.
- 해당 제품에 대한 현재 보안 권장 사항에 맞게 설정의 기본 구성을 변경합니다.
보안 기준을 사용할 때의 일반적인 작업은 다음과 같습니다.
- 새 프로필 instance 생성 - 사용할 설정을 구성하고 그룹에 기준을 할당합니다.
- 이전 버전 기준을 최신 기준 버전으로 업데이트 – 프로필에서 사용 중인 기준 버전을 변경합니다.
- 기준 할당 제거 - 보안 기준으로 설정 관리를 중지할 때 발생하는 상황을 알아봅니다.
필수 구성 요소
Intune 보안 기준을 관리하는 데 필요한 사항을 알아보세요.
라이선싱
Intune을 사용하여 보안 기준을 배포하려면 Microsoft Intune 계획 1 구독이 필요합니다. Microsoft Intune 라이선스를 참조하세요.
팁
Intune은 보안 기준을 구성 및 배포하는 데 사용하기 쉬운 사용자 인터페이스를 제공하지만 보안 기준을 만들거나 정의하지는 않습니다. Intune 외부에서는 Security Compliance Toolkit에서 사용할 수 있는 것과 같은 보안 기준을 배포하는 다른 옵션을 사용할 수 있습니다.
Intune을 통해 기준을 사용하려면 해당하는 경우 관리되는 제품에 대한 활성 구독이 있어야 합니다. 예를 들어 엔드포인트용 Microsoft Defender 기준을 사용해도 Microsoft Defender를 사용할 수 있는 권한은 부여되지 않습니다. 대신 기준은 엔드포인트용 Microsoft Defender에 대해 라이선스가 부여되고 관리되는 장치에 있는 설정을 구성하고 관리하는 방법을 제공합니다.
Intune 보안 기준 관리를 위한 역할 기반 액세스 제어
Intune에서 보안 기준을 관리하려면 원하는 작업을 완료하기에 충분한 다음 범주 및 권한을 포함하는 Intune RBAC(역할 기반 액세스 제어) 역할이 계정에 할당되어야 합니다.
조직:
- 읽기
보안 기준:
- 할당
- 만들기
- 삭제
- 읽기
- 업데이트
사용자 지정 RBAC 역할에 이러한 권한을 추가하거나 Intune 기본 제공 RBAC 역할을 사용할 수 있습니다.
보안 기준 관리를 지원하는 최소 권한의 기본 제공 Intune 역할은 정책 및 프로필 관리자입니다.
보안 기준에 대한 프로필 만들기
다음 지침은 새 보안 기준 프로필을 만들 때마다 사용할 수 있습니다.
Microsoft Intune 관리 센터에 로그인합니다.
엔드포인트 보안>보안 기준을 선택하여 사용 가능한 기준 목록을 봅니다.
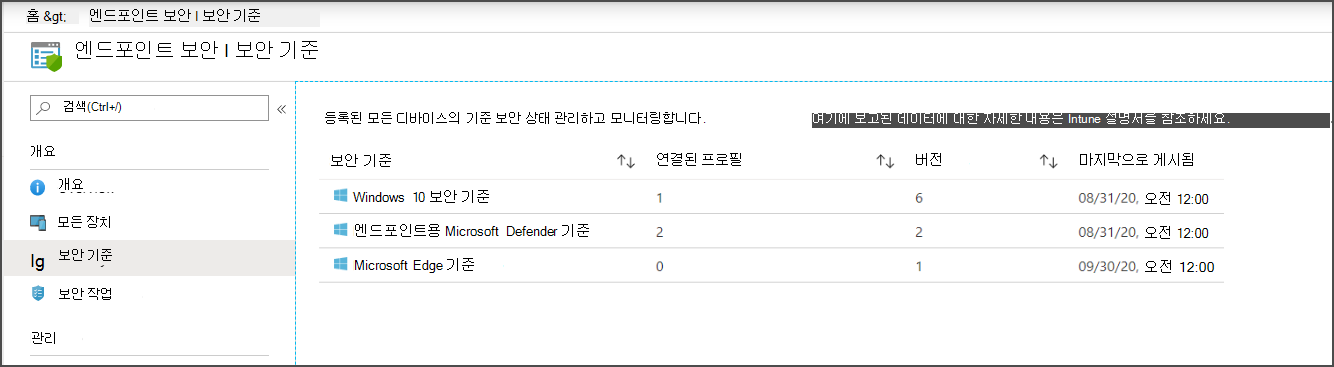
사용할 기준을 선택한 다음, 정책 만들기를 선택합니다.
기본 사항 탭에서 다음 속성을 지정합니다.
이름: 보안 기준 프로필의 이름을 입력합니다. 예를 들어, 엔드포인트용 Defender 표준 프로필을 입력합니다.
설명: 이 기준선의 기능을 설명하는 텍스트를 입력합니다. 설명은 원하는 텍스트를 입력하면 됩니다. 선택 사항이지만 권장됩니다.
다음을 선택하여 다음 탭으로 이동합니다. 새 탭으로 이동한 후 탭 이름을 선택하여 이전에 본 탭으로 돌아갈 수 있습니다.
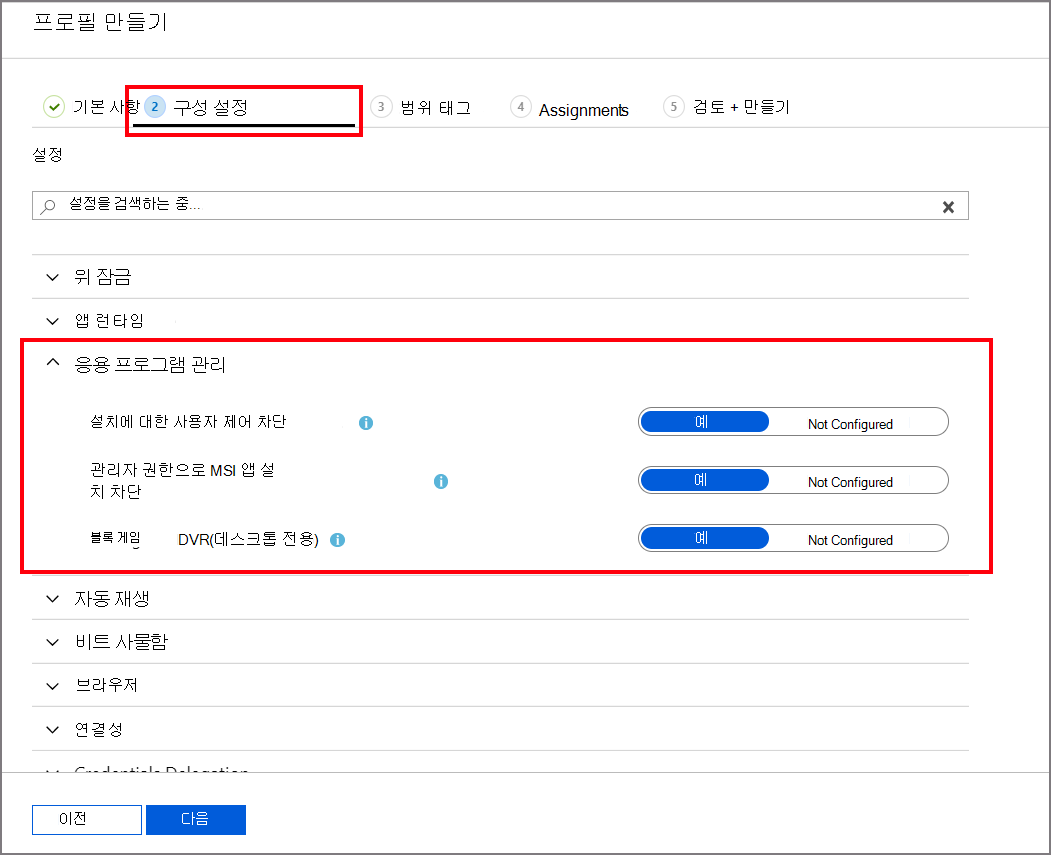
구성 설정 탭에서 선택한 기준에서 사용할 수 있는 설정 그룹을 봅니다. 그룹을 확장하여 해당 그룹의 설정 및 기준의 설정에 대한 기본값을 확인할 수 있습니다. 특정 설정을 찾으려면
- 그룹을 선택하여 확장하고 사용 가능한 설정을 검토합니다.
- 설정에 대한 인사이트는 전구 아이콘 옆에서 사용할 수 있습니다. 설정 인사이트는 유사한 조직이 성공적으로 채택한 인사이트를 추가하여 구성에 대한 확신을 더합니다. Insights는 일부 설정에 사용할 수 있으며 모든 설정에는 사용할 수 없습니다. 자세한 내용은 설정 정보를 참조하세요.
- 검색 표시줄을 사용하고 보기를 필터링하는 키워드를 지정하여 검색 조건이 포함된 그룹만 볼 수 있습니다.
기준의 각 설정에는 해당 기준 버전에 대해 미리 설정된 기본 구성이 있습니다. 일부는 구성되지 않은 반면 다른 일부는 장치에서 특정 값 또는 조건을 구성하도록 설정됩니다. 기준에 있는 기본 사전 설정은 해당 제품의 보안 팀에서 권장하는 보안 태세를 나타냅니다. 기준을 구성할 때:
- 각 설정을 검토하고 필요한 경우 비즈니스 요구에 따라 다른 구성이 필요할 때 기본 사전 설정을 다시 구성해야 합니다.
- 다른 기준 유형 및 버전에는 다른 기준에도 있는 설정이 포함될 수 있으며 각각 설정에 대해 다른 기본값을 권장할 수 있습니다.
범위 태그 탭에서 범위 태그 선택을 선택하여 태그 선택 창을 열고 프로필에 범위 태그를 할당합니다.
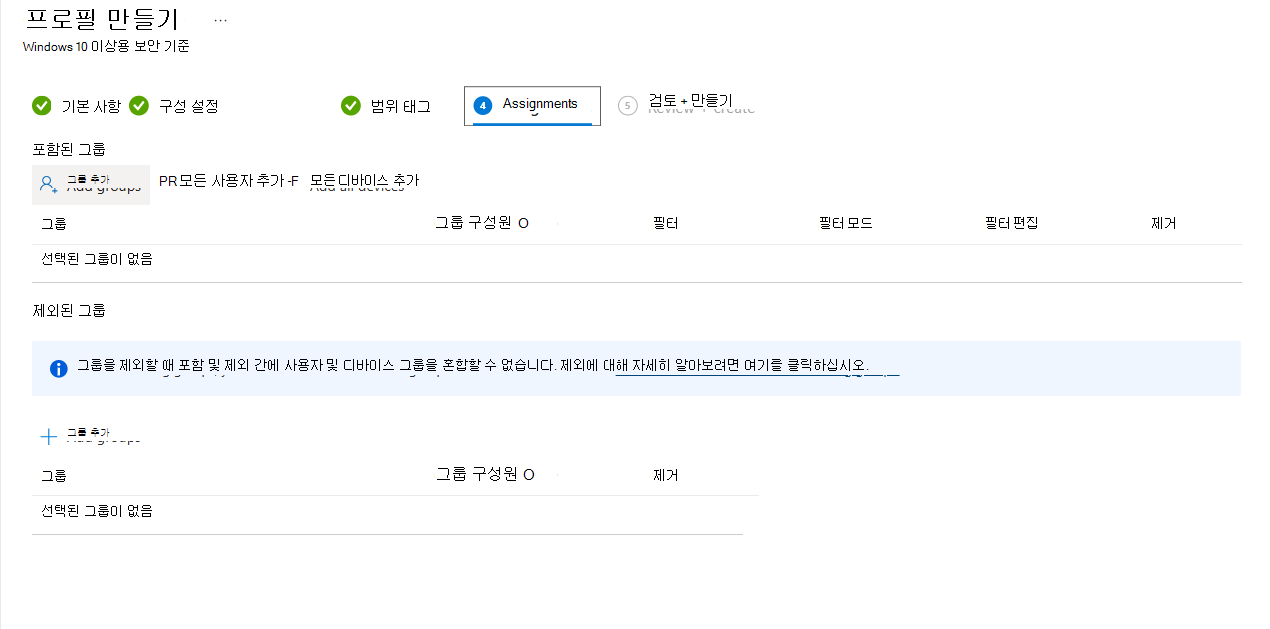
할당 탭에서 포함할 그룹 선택을 선택한 다음 하나 이상의 그룹에 기준을 할당합니다. 제외할 그룹 선택을 사용하여 할당을 미세 조정합니다.
참고
보안 기준은 사용 중인 설정의 scope를 기반으로 사용자 그룹 또는 장치 그룹에 할당됩니다. 이 때문에 사용자 및 장치 기반 설정을 모두 할당할 때 여러 기준이 필요할 수 있습니다.
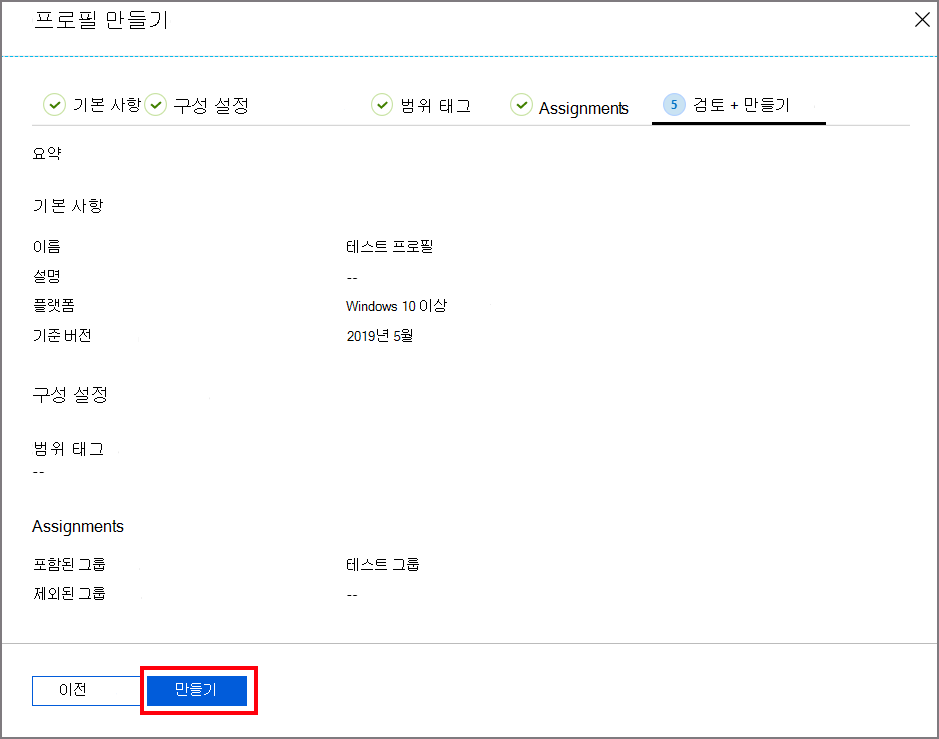
기준을 배포할 준비가 된 경우 검토 + 만들기 탭으로 이동하여 기준에 대한 세부 정보를 검토합니다. 만들기를 선택하여 프로필을 저장하고 배포합니다.
프로필을 만드는 즉시 Intune에서 할당된 그룹에 프로필을 푸시하여 즉시 적용합니다.
팁
처음에 프로필을 그룹에 할당하지 않고 저장하는 경우 나중에 프로필을 편집하여 할당할 수 있습니다.
프로필을 만든 후 엔드포인트 보안>보안 기준으로 이동하여 편집하고, 구성한 기준 유형을 선택한 다음, 프로필을 선택합니다. 사용 가능한 프로필 목록에서 프로필을 선택한 다음 속성을 선택합니다. 사용 가능한 모든 구성 탭에서 설정을 편집하고 검토 + 저장 을 선택하여 변경 내용을 적용할 수 있습니다.
기준 프로필을 최신 버전으로 업데이트
참고
이 섹션의 정보는 2023년 5월 이후에 생성된 기준 프로필을 동일한 기준의 최신 버전으로 업데이트하는 데 적용됩니다.
보안 기준의 형식은 2023년 5월에 변경되었습니다. 이 변경으로 인해 2023년 5월 이전에 만든 기준 프로필을 이후 버전으로 업데이트하는 프로세스는 별도의 시나리오를 나타냅니다. 2023년 5월 이전에 생성된 기준선에 대한 업데이트는 이 문서에서 기준 업데이트 시나리오에 적용되는 다음 내용을 참조하세요.
기준에 대한 새 버전을 사용할 수 있게 되면 기존 프로필을 새 버전으로 업데이트하도록 계획합니다.
기준 유형의 새 버전이 릴리스된 경우:
- 해당 기준 유형에 대한 기존 프로필은 새 버전으로 자동으로 업그레이드되지 않습니다.
- 기존 프로필의 설정은 읽기 전용이 됩니다. 해당 프로필을 계속 사용하고 이름, 설명 및 할당을 편집할 수 있지만 해당 설정의 구성을 수정할 수는 없습니다.
기준 프로필 버전을 업데이트하는 경우:
업데이트는 항상 동일한 기준 유형의 사용 가능한 최신 버전을 사용합니다. 기준은 가장 최근에 릴리스된 버전 이외의 항목으로 업데이트할 수 없습니다.
업데이트 프로세스는 원본 프로필의 나란히 복사본으로 최신 버전을 기반으로 기준의 새 instance를 만듭니다. 업데이트의 일부로 다음을 선택할 수 있습니다.
- 사용자 지정 유지 – Intune은 업그레이드하는 원래 기준의 모든 설정 사용자 지정을 새 기준 템플릿으로 적용합니다. 결과적으로 새 기준 instance는 organization의 모든 특정 수정 사항을 보유(포함)합니다.
- 사용자 지정 취소 – Intune은 새 버전을 사용하여 새 '기본' 기준 instance를 만듭니다. 사용자 지정 설정은 자동으로 적용되지 않습니다.
업데이트하는 동안 새 instance에 이름을 제공해야 하지만 프로필이 생성될 때까지 프로필의 다른 세부 정보를 편집할 수 없습니다. scope 태그와 할당은 모두 전달되지 않으며 공백으로 유지됩니다. 그러나 저장하기 전에 프로필의 구성 설정을 검토할 수 있습니다.
업데이트 프로세스가 완료된 후:
- 설정 사용자 지정, 할당 추가 및 scope 태그 구성을 포함하여 새 기준 instance를 편집할 수 있습니다.
- 원래 기준선은 변경되지 않고 설정 구성, 이름, scope 태그 및 할당을 유지합니다. 구성 충돌을 방지하려면 업데이트된 기준에 추가할 때 원래 기준 instance에서 scope 태그 및 할당과 같은 구성을 제거해야 합니다.
- 이전 기준 버전이 더 이상 그룹에 할당되지 않으면 원하는 경우 테넌트에서 삭제할 수 있습니다.
기준을 최신 버전으로 업데이트
2023년 5월 이후에 생성된 기준 프로필을 업데이트하는 데 적용됩니다.
Microsoft Intune 관리 센터에 로그인하고 엔드포인트 보안>보안 기준>으로 이동하여 업데이트하려는 프로필이 있는기준 유형을 선택합니다. 기준 프로필 페이지에서 업데이트할 기준 instance의 확인란을 선택한 다음 버전 업데이트를 선택합니다. Intune에 업데이트 버전 창이 표시됩니다.
버전 업데이트 창에서 사용할 업데이트 방법을 선택합니다.
- 기준선 변경 내용을 수락하되 기존 설정 사용자 지정 유지 - 최신 버전을 사용하여 기준 프로필의 새 instance를 만듭니다. 현재 사용자 지정 설정이 유지되고 새 프로필에 적용됩니다.
- 기준선 변경 내용을 수락하고 기존 설정 사용자 지정 삭제 - 최신 버전을 사용하여 기준 프로필의 새 instance를 만듭니다. 업데이트 중인 프로필의 사용자 지정 항목은 새 프로필에 추가되지 않습니다. 새 프로필은 기본 설정 구성을 사용합니다.
업데이트 방법을 선택한 후 만들기 를 선택하여 만들고 있는 새 기준 프로필에 대한 업그레이드 정책 워크플로를 엽니다.
기본 사항 탭에서 이 새 프로필의 이름을 지정합니다. 설명 필드는 이미 채워져 있지만 현재 편집할 수 있습니다.
구성 설정 탭에서 기준 설정의 구성을 검토할 수 있습니다. 기존 설정 사용자 지정을 유지하기로 선택한 경우 여기에 표시되며 선택한 경우 다른 사용자 지정을 수행할 수 있습니다.
범위 태그의 경우 구성은 선택 사항입니다. 업데이트 프로세스는 이전 프로필의 scope 태그를 이 새 프로필에 적용하지 않습니다. 지금 scope 태그를 구성하도록 선택하거나 프로필을 편집하여 나중에 추가하도록 돌아갈 수 있습니다.
할당의 경우 사용자 그룹 또는 장치 그룹에 새 프로필을 할당하도록 계획합니다. 업데이트 프로세스는 이전 프로필의 할당을 이 새 프로필에 적용하지 않습니다. 지금 이 프로필에 대한 할당을 구성하도록 선택하고 프로필을 편집하고 나중에 추가하도록 돌아갈 수도 있습니다.
현재 할당을 구성하는 경우 이전 프로필과 새 프로필 간에 충돌 이 발생하지 않도록 필요에 따라 이전 프로필 할당을 다시 방문하여 제거하거나 수정할 계획입니다.
참고
보안 기준은 사용 중인 설정의 scope를 기반으로 사용자 그룹 또는 장치 그룹에 할당됩니다. 이 때문에 사용자 및 장치 기반 설정을 모두 할당할 때 여러 기준이 필요할 수 있습니다.
검토 탭에서 기준에 대한 세부 정보를 검토한 다음 만들기를 선택하여 새 프로필을 저장합니다.
프로필을 저장하면 프로필이 할당된 모든 그룹에 즉시 배포됩니다.
업데이트된 기준 테스트
기준을 업데이트하는 동안 Intune은 원래 프로필의 복사본을 만들지만 그룹 할당은 포함하지 않습니다. 즉, 새 기준 instance는 복사를 만들거나 새 버전으로 업데이트할 때 디바이스에 배포되지 않습니다. 프로필을 최신 버전으로 업데이트한 후 새 프로필 instance에서 설정을 편집할 수 있습니다. 여기에는 장치 그룹에 새 기준 프로필을 할당하고 organization의 기대치를 충족하도록 프로필 설정을 편집하는 것이 포함됩니다.
2023년 5월 이전에 만든 기준을 2023년 5월 이후에 릴리스된 기준 버전으로 업데이트
참고
이 섹션의 정보는 사용 가능한 최신 기준 버전이 2023년 5월 이후에 릴리스되었을 때 2023년 5월 이전에 생성된 기준 프로필을 업데이트하는 데 적용됩니다.
2023년 5월 이후에 기준선에 대한 새 버전이 릴리스되면 기존 프로필을 새 버전으로 업데이트할 계획입니다. 이전 형식에서 새 기준 형식으로 전환하는 경우(2023년 5월 이전에 릴리스된 버전에서 2023년 5월 또는 그 이후에 릴리스된 버전으로):
Microsoft Edge와 같은 기준 형식에 대한 모든 새 프로필은 새 형식을 사용합니다. 이전 기준 버전을 사용하는 새 기준을 만드는 것은 지원되지 않습니다.
2023년 5월 이전에 릴리스된 기준 버전은 새 형식으로 업그레이드되지 않습니다. 대신 새 형식을 사용하는 새 프로필을 만들고 이전 기준의 설정을 새 기준 형식으로 구성합니다. 프로필 다시 만들기는 기준을 이전 형식에서 새 기준 형식으로 이동하는 데 필요한 일회성 프로세스입니다.
이 프로세스를 지원하기 위해 Intune은 구성과 함께 새 프로필 버전에 표시되는 설정 이름을 기반으로 각 설정을 식별하는 CSV 형식으로 이전 프로필을 내보낼 수 있습니다.
이전 기준 버전을 대체할 수 있는 새 기준을 만든 후 이전 프로필은 변경되지 않은 상태로 유지되며 계속 사용할 수 있습니다. 이전 기준 형식으로 설정을 계속 배포, 재할당 및 편집할 수 있습니다.
팁
새 버전으로 업데이트한 후 이전 기준 버전에서 설정을 편집하는 지원은 이전 방식에서 변경된 것입니다. 이 동작은 새 기준 형식이 이전 기준 형식을 대체하는 대신 나란히 존재하기 때문에 2023년 5월 이전에 생성된 기준 버전에서 2023년 5월 이후에 생성된 버전으로 이동할 때만 가능합니다. 나중에 2023년 5월 이후에 생성된 기준 instance를 최신 버전으로 업데이트할 때 이전 버전의 설정을 편집할 수 없는 원래 동작이 반환됩니다.
가능한 한 빨리 이전 형식의 사용을 중단하고 최신 버전을 기반으로 하는 프로필을 배포할 계획을 세우는 것이 좋습니다. 이전 프로필은 업데이트를 받지 못하지만 2023년 5월에 릴리스된 최신 버전은 업데이트되지 않습니다.
- 각 설정의 CSP(구성 서비스 공급자) 원본에 직접 정렬되는 Intune UI의 새 설정 형식을 사용합니다.
- 관련 보안 팀이 권장하는 기본 구성으로 사전 구성됩니다.
기준을 새 형식으로 업데이트
2023년 5월 이전에 생성된 기준을 새 형식으로 업데이트하려면 새 기준 instance를 생성해야 합니다. 원래 기준 구성을 다시 만드는 데 도움이 되도록 현재 기준 구성을 .CSV 파일로 내보내Intune 수 있습니다. 내보내기에는 다음이 포함됩니다.
- 이전 기준의 각 설정은 새 기준에 나타나는 설정 이름을 사용하여 식별됩니다. .csv에는 설정 이름이 그대로 나와 있지 않지만 설정 이름의 일부가 포함된 설정 경로를 찾을 수 있습니다.
- 이전 기준의 각 설정이 구성된 방법.
- 이전 기준선의 설정 구성이 새 기준선의 기본 구성과 일치하는 경우.
내보내기 정보를 사용하여 이전 기준 instance와 동일한 값을 사용하도록 새 기준을 신속하게 다시 구성할 수 있습니다.
Microsoft Intune 관리 센터에 로그인하고 엔드포인트 보안>보안 기준>으로 이동하여기준 유형을 선택한 다음 새 기준 형식으로 복제할 기준 프로필(instance)의 확인란을 선택한 다음 버전 변경을 선택합니다. Intune에 버전 변경 창이 표시됩니다.
다음 스크린샷은 Microsoft Edge의 보안 기준 보기를 표시합니다. 지금은 두 개의 프로필이 있습니다. 하나는 Microsoft Edge v112의 새 프로필이고 다른 하나는 2020년 9월의 이전 프로필입니다. 이전 프로필에는 이를 대체할 최신 버전이 있음을 나타내는 화살표 아이콘도 표시됩니다.
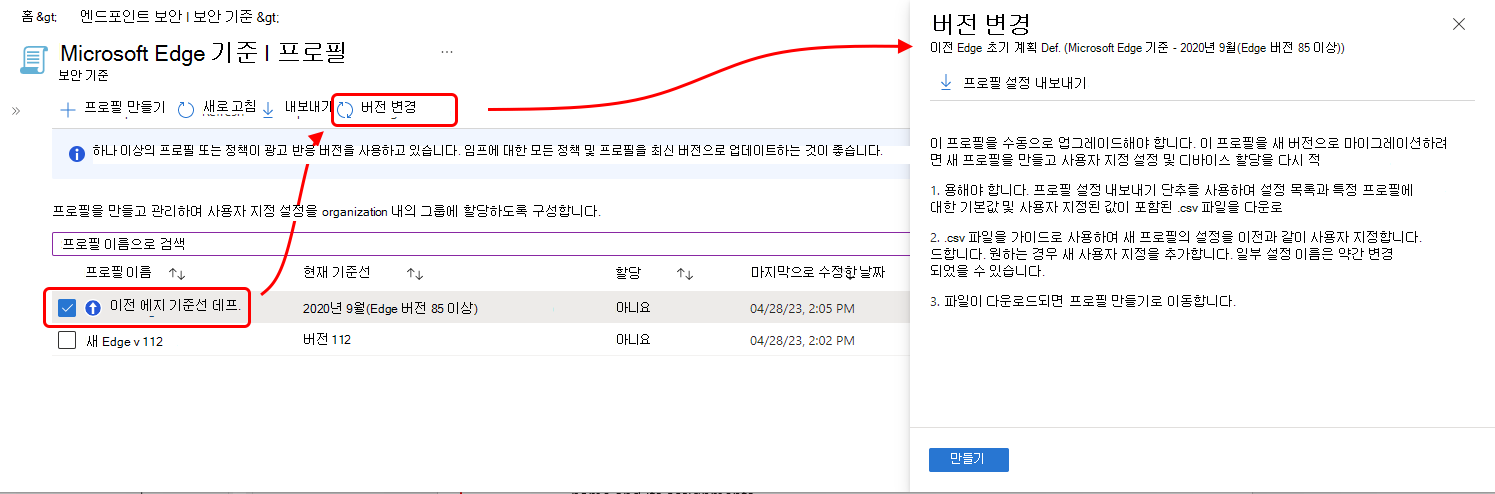
버전 변경 창에는 이전 기준의 구성 세부 정보를 새 형식을 사용하는 프로필로 이동하기 위한 지침이 있습니다. 또한 창에는 선택한 기준 이름 및 버전과 최신 기준 버전이 표시됩니다.
프로필 설정 내보내기를 선택하여 선택한 기준의 설정이 기준 기본값으로 설정되지 않은 경우 현재 구성과 함께 나열하는 .csv 파일을 만듭니다. 기준 세부 정보를 내보내는 옵션을 선택하면 Intune에서 내보내기를 준비한 다음 계속에 동의하도록 요구합니다. 예를 선택하여 .CSV 파일 내보내기를 다운로드합니다.
파일이 다운로드되면 파일을 열어 이전 기준, 현재 구성을 볼 수 있습니다.
버전 변경 창에는 선택한 기준선에 대한 새 프로필을 만드는 버튼도 포함되어 있습니다. 이 버튼은 새 기준 인스턴스를 만드는 데 더 일반적으로 사용되는 프로필 만들기 옵션과 동일한 기능을 가지고 있습니다.
다음 화면 캡처는 Microsoft Excel에서 본 Microsoft Edge 프로필 버전 85에 대한 내보내기를 보여줍니다. 이전 프로필에 있는 새 Microsoft Edge 기준 17개 설정 중 하나만 변경되었습니다. 모든 사이트에 대해 사이트 격리 사용 이전 기준에서 사용 안 함 으로 설정되었습니다. 최신 기준에서 설정은 이제 기본적으로 사용으로 설정됩니다.
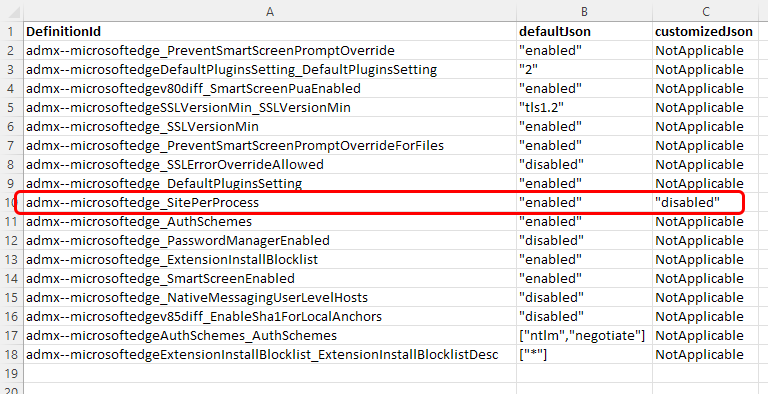
이전 이미지에는 세 개의 정보 열이 있습니다. 이 정보에서는 이전 프로필의 설정과 이전 프로필에 있던 각 설정에 대한 구성을 식별합니다.
DefinitionId – 이 열에는 설정 레지스트리 이름이 표시됩니다. 밑줄( _ ) 뒤의 정보는 이전 기준 프로필 및 형식에 표시되는 설정 이름을 식별하지만 이름에 공백은 없습니다. 이 값은 이 기준 설정에서 관리하는 CSP 설정의 이름이기도 합니다.
예를 들어 수정된 모든 사이트에 대해 사이트 격리 사용 설정은 이 내보내기에 admx--microsoftedge_SitePerProcess로 표시됩니다. 마지막 부분인 SitePerProcess는 설정을 식별하는 데 도움이 됩니다.
defaultJson – 이 열은 새 기준 형식에 표시되는 대로 이 설정의 기본 구성을 식별합니다. SitePerProcess CSP에 대한 샘플 설정은 기본적으로 사용하도록 설정되어 있습니다.
customizedJson – 마지막 열에는 이전 프로필 버전의 각 설정 구성이 표시됩니다. 이 정보는 이전 프로필의 구성과 일치하도록 수정해야 하는 새 프로필의 설정을 이해하는 데 도움이 됩니다. 샘플 설정이 사용 안 함으로 설정되었습니다. 다른 모든 설정은 사용 중인 이전 기준 버전의 기본 구성에서 수정되지 않았기 때문에 "적용 불가능"으로 표시됩니다.
업데이트된 Microsoft Edge 기준 프로필에는 이전 프로필에 있는 17개 이상의 설정이 있을 수 있습니다. 검토 중인 이전 기준 버전에서는 사용할 수 없었기 때문에 기준 내보내기에서는 이러한 새 설정을 식별하지 않습니다.
나중에 새 프로필을 만들고 구성할 때 CSV 내보내기의 목록을 사용하여 이전 프로필의 각 설정이 동일한 구성의 새 프로필에 설정되도록 할 수 있습니다.
최신 버전이 2023년 5월 이전인 경우 이전 기준을 최신 버전으로 업데이트
참고
이 섹션의 정보는 사용 가능한 최신 기준 버전이 2023년 5월 이전에 릴리스된 2023년 5월 이전에 생성된 기준 프로필을 업데이트하는 데 적용됩니다.
기준에 대한 새 버전을 사용할 수 있게 되면 기존 프로필을 새 버전으로 업데이트할 계획을 세웁니다.
- 기존 프로필은 자동으로 새 버전으로 업그레이드되지 않습니다.
- 최신 버전을 사용하지 않는 기준 프로필의 설정은 읽기 전용이 됩니다. 이름, 설명 및 할당 항목을 편집하는 등 이전 프로필을 계속 사용할 수 있습니다. 그러나 설정을 편집하거나 이전 버전을 기반으로 새 프로필을 만들 수는 없습니다.
라이브 프로필을 업데이트하기 전에 기존 프로필의 복사본에서 버전 테스트를 업데이트하는 것이 좋습니다.
프로필 버전을 변경하는 경우:
동일한 기준의 최신 인스턴스를 선택합니다. 엔드포인트용 Defender용 기준 사용에서 MDM 보안 기준 사용으로 프로필을 변경하는 것처럼 서로 다른 두 가지 기준 유형 사이에서 변경할 수 없습니다.
관련된 두 기준 버전 간의 변경 내용을 나열한 CSV 파일을 내보내고 다운로드할 수 있습니다.
프로필을 업데이트하는 방법을 선택합니다.
- 원래 기준 버전의 모든 사용자 지정을 유지할 수 있습니다.
- 새 기준 버전의 모든 설정에 대해 기본값을 사용하도록 선택할 수 있습니다.
업데이트 중에 프로필의 일부 설정만 변경할 수 있는 옵션은 없습니다.
변환 중:
사용했던 이전 버전에 없는 새 설정이 추가되었습니다. 새 버전의 모든 새 설정은 기본값을 사용합니다.
선택하는 새 기준 버전에 없는 설정은 제거되고 이 보안 기준 프로필에서 더 이상 적용되지 않습니다.
설정이 기준 프로필에서 더 이상 관리되지 않는 경우 해당 설정은 디바이스에서 다시 설정되지 않습니다. 대신, 디바이스의 설정은 다른 프로세스에서 설정을 관리하여 변경할 때까지 마지막 구성으로 유지됩니다. 설정을 중지한 후 설정을 변경할 수 있는 프로세스의 예로는 다른 기준 프로필, 그룹 정책 설정 또는 장치에 적용된 수동 구성이 있습니다.
새 기준 버전으로의 변환이 완료된 후 다음을 수행합니다.
- 기준은 할당된 그룹에 즉시 다시 배포됩니다.
- 기준을 편집하여 개별 설정을 변경할 수 있습니다.
변환 및 업데이트된 기준 테스트
기준 프로필을 새 버전으로 업데이트하기 전에 디바이스 그룹에서 새 버전의 프로필을 테스트할 수 있도록 복사본을 만듭니다. 이 문서의 뒷부분에 나오는 보안 기준 복제를 참조하세요.
- 복사본을 만들 때 그룹 할당은 포함되지 않습니다. 즉, 복사본을 만들거나 새 버전으로 업데이트할 때 기준 복사본이 디바이스에 배포되지 않습니다.
- 프로필을 최신 버전으로 업데이트한 후 해당 설정을 편집할 수 있습니다. 업데이트된 복사본을 디바이스 그룹에 할당하고 편집하여 프로필의 개별 설정에 변경 내용을 적용할 수 있습니다.
프로필에 대한 기준 버전을 변경하려면
그룹이 할당된 프로필의 버전을 업데이트하기 전에 프로필 복사본에서 버전 업데이트를 테스트 하여 테스트 장치의 그룹에서 새 기준 설정의 유효성을 검사할 수 있습니다.
Microsoft Intune 관리 센터에 로그인합니다.
엔드포인트 보안>보안 기준을 선택하고 변경할 프로필이 있는 기준 유형의 제목을 선택합니다.
다음으로 프로필을 선택한 다음 편집할 프로필의 확인란을 선택하고 버전 변경을 선택합니다.
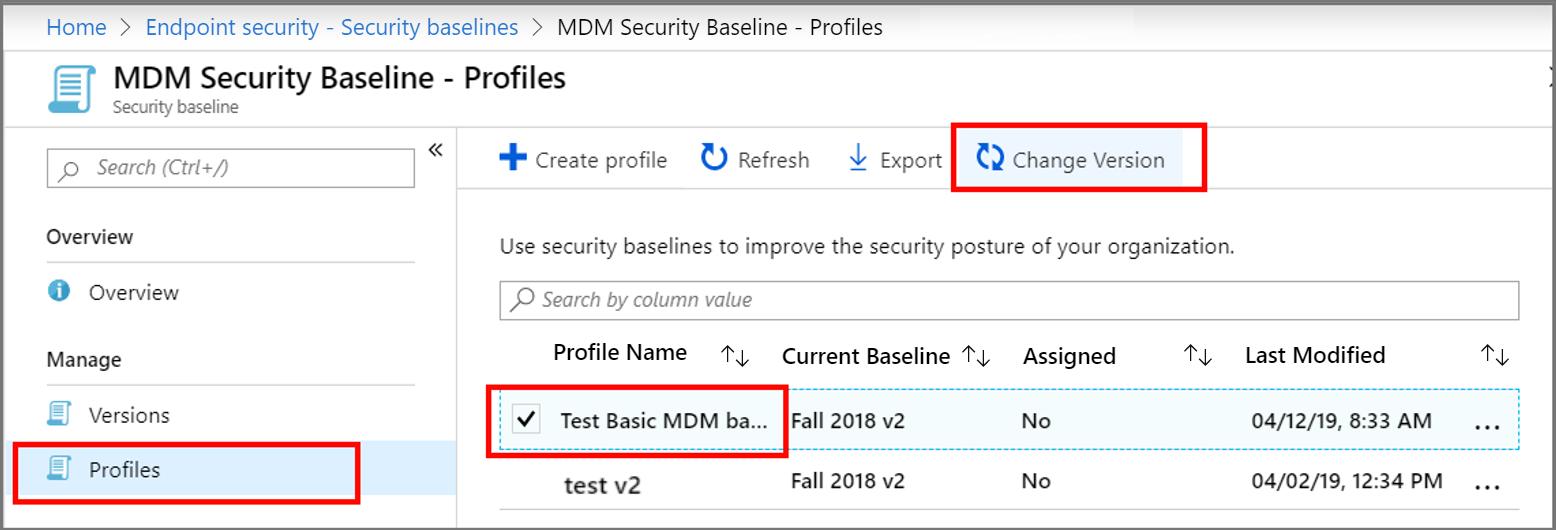
버전 변경 창에서 Select a security baseline to update to(업데이트할 보안 기준 선택) 드롭다운을 사용하여 사용할 버전 인스턴스를 선택합니다.
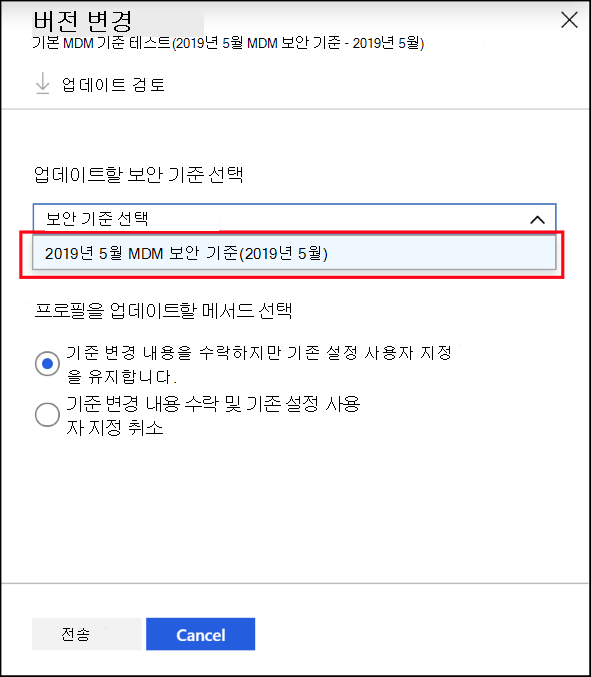
업데이트 검토를 선택하여 프로필의 현재 버전과 새 버전 간의 차이를 표시하는 CSV 파일을 다운로드합니다. 이 파일을 검토하여 새로운 설정이나 제거된 설정과 업데이트된 프로필에서 이러한 설정의 기본값이 무엇인지 파악합니다.
준비가 되면 다음 단계를 계속합니다.
Select a method to update the profile(프로필을 업데이트할 방법 선택)에서 다음 두 가지 옵션 중 하나를 선택합니다.
- Accept baseline changes but keep my existing setting customizations(기준 변경 사항을 적용하지만 기존 설정 사용자 지정 유지) - 이 옵션은 기준 프로필의 사용자 지정 내용을 유지하고 사용하도록 선택한 새 버전에 적용합니다.
- Accept baseline changes and discard existing setting customizations(기준 변경 사항을 적용하고 기존 설정 사용자 지정 삭제) - 이 옵션은 원래 프로필을 완전히 덮어씁니다. 업데이트된 프로필은 모든 설정에 기본값을 사용합니다.
전송을 선택합니다. 프로필이 선택한 기준 버전으로 업데이트되고 변환이 완료된 후 기준이 할당된 그룹에 즉시 다시 배포됩니다.
보안 기준 할당 제거
보안 기준 설정이 장치에 더 이상 적용되지 않거나 기준의 설정이 구성되지 않음으로 설정된 경우 장치의 해당 설정은 보안 기준의 설정에 따라 미리 관리되는 구성으로 되돌리기 않을 수 있습니다. 설정은 CSP를 기반으로 하며, 각 CSP는 변경 제거를 다르게 처리할 수 있습니다.
디바이스에서 나중에 설정을 변경할 수 있는 다른 프로세스에는 다르거나 새로운 보안 기준, 디바이스 구성 프로필, 그룹 정책 구성 또는 디바이스 설정 수동 편집 등이 있습니다.
보안 기준 복제
보안 기준 복사본을 만들 수 있습니다. 기준 복제는 디바이스 하위 집합에 유사하지만 고유한 기준을 할당하려는 경우에 유용할 수 있습니다. 복제본을 만들면 전체 기준을 수동으로 다시 만들 필요가 없습니다. 대신 현재 기준을 복제한 다음 새 인스턴스에 필요한 변경 사항만 도입하면 됩니다. 특정 설정 및 기준이 할당된 그룹만 변경할 수 있습니다.
복제본을 만들 때 복사본에 새 이름을 지정합니다. 복사본은 원본과 동일한 설정 구성 및 scope 태그로 만들어지지만 할당이 없습니다. 할당을 추가하려면 새 기준을 편집해야 합니다.
모든 보안 기준은 중복 만들기를 지원합니다.
기준을 복제한 후에는 새 인스턴스를 검토하고 편집하여 구성을 변경해야 합니다.
기준을 복제하려면
- Microsoft Intune 관리 센터에 로그인합니다.
- 엔드포인트 보안>보안 기준으로 이동하고 복제할 기준 유형선을 택한 다음 프로필을 선택합니다.
- 복제할 프로필을 마우스 오른쪽 단추로 클릭하고 복제를 선택하거나 기준 오른쪽에 있는 줄임표(…)를 선택하고 복제를 선택합니다.
- 기준의 새 이름을 지정하고 저장을 선택합니다.
새로 고침을 실행하면 새 기준 프로필이 관리 센터에 표시됩니다.
기준을 편집하려면
새 기준을 선택한 다음 속성을 선택합니다.
이 보기에서 다음 범주에 대해 편집을 선택하여 프로필을 수정할 수 있습니다.
- 기본 사항
- Assignments
- 범위 태그
- 구성 설정
프로필이 해당 보안 기준의 최신 버전을 사용하는 경우에만 구성 설정을 편집할 수 있습니다. 이전 버전을 사용하는 프로필의 경우 설정을 확장하여 프로필의 설정 구성을 볼 수 있지만 수정할 수는 없습니다. 프로필을 가장 최근 기준 버전으로 업데이트한 후 프로필 설정을 편집할 수 있습니다.
변경한 후 저장 을 선택하여 편집 내용을 저장합니다. 한 범주에 편집 내용을 저장해야 다른 범주에 편집 내용을 적용할 수 있습니다.
이전 기준 버전 정보
Microsoft Intune은 일반적인 organization의 요구 사항 변화에 따라 기본 제공 보안 기준의 버전을 업데이트합니다. 새로운 각 릴리스는 특정 기준에 대한 버전 업데이트를 수행합니다. 고객은 최신 기준 버전을 장치 구성 프로필의 시작점으로 사용할 것으로 기대됩니다.
사용 중인 이전 기준 버전과 연결된 기준 프로필이 있는 경우 이전 기준 프로필이 계속 나열됩니다.
공동 관리형 디바이스
Intune 관리 디바이스의 보안 기준선은 구성 관리자를 사용하는 공동 관리 디바이스와 유사합니다. 공동 관리되는 디바이스는 구성 관리자 및 Microsoft Intune을 사용하여 Windows 디바이스를 동시에 관리합니다. 이를 통해 구성 관리자에 대한 기존 투자를 Intune을 활용하도록 클라우드 연결할 수 있습니다. 공동 관리 개요는 구성 관리자를 사용하고 클라우드의 이점도 원하는 경우 훌륭한 리소스입니다.
공동 관리 디바이스를 사용할 때는 디바이스 구성 워크로드(해당 설정)를 Intune으로 전환해야 합니다. 디바이스 구성 워크로드는 자세한 정보를 제공합니다.
다음 단계
상태를 확인하고 기준 및 프로필을 모니터링합니다.
사용할 수 있는 기준의 최신 버전에서 설정을 확인합니다.