솔루션이 SPP(서비스 주체 프로필)를 사용하고 해당 ID, 거버넌스, API 또는 운영상의 제한으로 인해 요구 사항 충족이 제약되는 경우, 이 가이드는 전용 Microsoft Entra 서비스 주체를 기반으로 한 대체 솔루션을 평가하고 구현하는 데 도움이 됩니다. 기존 프로필 기반 솔루션이 요구 사항을 충족하는 경우 계속 사용할 수 있습니다.
마이그레이션을 선택하는 고객의 경우 이 가이드에서는 호스팅 및 신뢰 요구 사항이 충족되는 관리 ID 및 페더레이션 자격 증명을 권장합니다. 직접 서비스 사용자 인증은 여전히 대안입니다. 두 경로 모두 디렉터리 거버넌스, 독립적인 로그인 모니터링 및 프로필 인식 인터페이스를 넘어 지원되는 서비스에 대한 액세스를 위한 전용 고객 ID를 제공합니다.
Note
새 애플리케이션을 빌드하는 경우 전용 서비스 주체를 사용하는 다중 테넌시로 시작한 다음 ID 패턴 및 구현 가이드를 따릅니다. 프로필 인벤토리 및 서비스 해제 단계는 기존 프로필 기반 애플리케이션에만 적용됩니다.
프로필에서 마이그레이션하는 이유
다음 제한 사항이 솔루션에 제약이 되는 경우 프로필 교체를 고려하세요.
- 프로필은 관리 가능한 워크로드 ID에 대한 Microsoft Entra ID 모범 사례를 준수하지 않습니다. 프로필은 Microsoft Entra ID에 해당 개체가 없습니다. 독립적인 로그인 로그를 생성하지 않으며, 자체 조건부 액세스 정책을 적용할 수 없으며, ID 자산의 나머지 부분에 사용되는 도구에 의해 제어될 수 없습니다.
예를 들어 의미 체계 모델에서 레이크하우스 또는 웨어하우스로의 Direct Lake 연결의 ID로 프로필을 설정할 수 없습니다. 또한 애플리케이션 또는 해당 워크로드가 도달해야 하는 다른 다운스트림 서비스에 대한 독립적인 Microsoft Entra ID 엔터티로 액세스 권한을 부여할 수도 없습니다. 전용 서비스 주체는 서비스에서 지원하는 경우 해당 권한을 받을 수 있습니다.
Fabric REST API에서는 프로필을 사용할 수 없습니다. 프로필은 프로필 인식 REST API, 해당 .NET SDK 및 지원되는 XMLA/TOM 인터페이스에서만 지원됩니다. Fabric REST API는 프로필을 지원하지 않으며 지원은 계획되지 않습니다. 프로필 대신 해당 API 호출에 지원되는 ID 자격 증명을 사용합니다. 전용 서비스 주체를 만들면 ID 요구 사항이 해결되지만, 각 API 및 작업은 여전히 해당 ID를 지원해야 하며 해당 ID에는 필요한 권한이 부여되어 있어야 합니다.
- 인증은 부모 ID에 연결된 상태로 유지됩니다. 부모가 비밀 또는 인증서를 사용하는 경우 해당 자격 증명을 보호하고 교체합니다. 권장되는 대체 패턴은 저장된 고객 애플리케이션 자격 증명을 사용하지 않습니다. 프로필은 관리 ID 상위 항목도 사용할 수 있으므로 비밀 없이 인증하는 것만으로는 프로필을 교체할 필요가 없습니다. 관리되는 ID 상위 항목은 프로필에 독립적인 디렉터리 ID 또는 더 광범위한 API 지원을 제공하지 않습니다.
프로필은 독립 ID 문제가 아닌 확장성 문제를 해결합니다. 한 부모 서비스 주체명은 최대 100,000개의 프로필을 만들 수 있으며 각 프로필은 최대 1,000개의 작업 영역에 액세스하거나 만들 수 있습니다. 서비스 주체 자체는 이 모델에서 최대 1,000개의 작업 영역에 속할 수 있습니다. 전용 고객 ID 항목은 대신 Microsoft Entra 디렉터리 개체를 소모합니다. 마이그레이션을 확정하기 전에 고객 수를 기준으로 적용 가능한 한도를 확인하세요.
Note
보안 경계: 프로필은 암호화 고객 경계가 아닙니다. 부모 서비스 주체는 자신의 프로필 중 어느 것이든 통해 행동할 수 있습니다. 마찬가지로 권장 패턴을 사용하면 런타임 관리 ID가 이를 신뢰하는 모든 고객 애플리케이션에 인증할 수 있습니다. 작업 영역 및 리소스 권한은 권한 부여 경계로 계속 적용됩니다. 두 모델에서 런타임 및 고객-아이덴티티 매핑을 보호합니다.
고려해야 할 기타 프로필 제한 사항
| Limitation | 마이그레이션 시사점 |
|---|---|
| 독립적인 감사 또는 정책 식별 정보 없음 | 프로필에는 독립적인 Microsoft Entra 로그인 레코드 또는 워크로드 ID 조건부 액세스 대상이 없습니다. 전용 서비스 주체는 정책 자격 및 라이선스에 따라 이러한 기능을 제공합니다. |
| 프로필과 상위 항목의 영구 결합 | 프로필을 다른 부모 서비스 주체로 전송할 수 없습니다. 부모를 교체하려면 새 프로필, 새 작업 영역 권한 부여 및 업데이트된 고객 매핑이 필요합니다. |
| ID 관리 포털 없음 | 프로필은 API 전용이며 Microsoft Entra 관리 도구에 표시되지 않습니다. 전용 애플리케이션 및 서비스 주체에는 디렉터리 가시성 및 관리 인터페이스가 있습니다. |
관리 ID 및 페더레이션된 자격 증명 패턴
런타임이 관리형 ID 호스팅 요구 사항을 충족하는 경우, 새 전용 서비스 주체 솔루션에 이 패턴을 사용하거나 프로필을 바꾸기로 선택할 때 이 패턴을 사용합니다.
패턴
각 고객에게 실제 Microsoft Entra 서비스 프린시펄을 제공하고 애플리케이션의 관리형 ID를 어설션 원본으로 사용합니다. 이 방법은 공유 애플리케이션 자격 증명과 프로필 추상화 모두를 대체합니다. 각 고객 ID를 워크로드 ID 조건부 액세스용으로 기록, 관리 및 고려할 수 있으며, 워크로드 ID는 지원되는 Fabric REST API를 호출할 수 있습니다.
이 방법은 해당 방식의 Azure 호스팅 및 신뢰 요구 사항이 솔루션에 맞는 경우 권장되는 마이그레이션 경로입니다. 작업 영역 및 리소스 권한 부여가 적용되는 위치를 변경하지 않고 저장된 고객 애플리케이션 자격 증명 및 해당 회전 프로세스를 제거합니다.
이 아키텍처는 애플리케이션의 런타임 작업, 세 가지 고객 애플리케이션 ID 및 트러스트, 일대일 고객 작업 영역 관계를 보여 줍니다. 새로운 격리 경계가 아닌 기본 공유 런타임 구성을 나타냅니다.
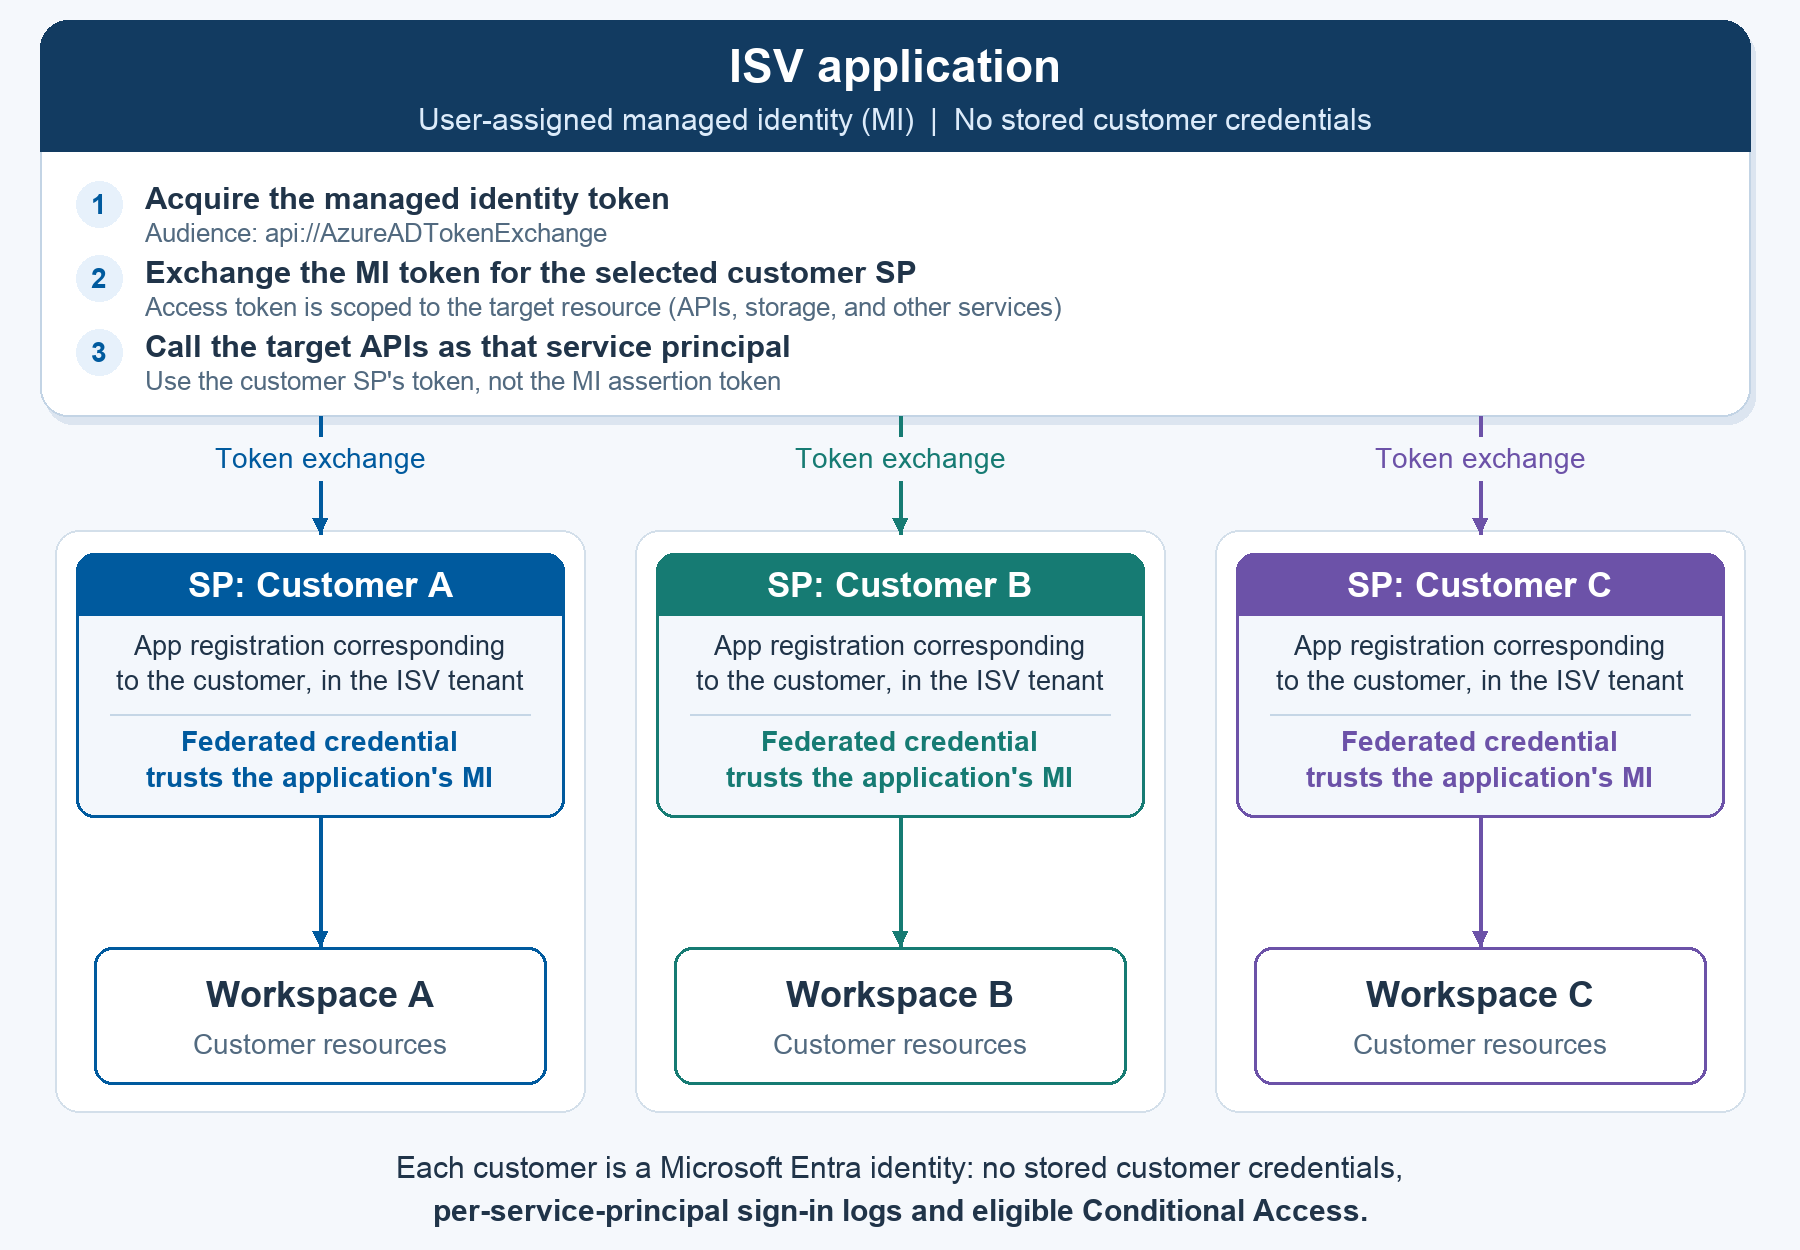
그림 1 하나의 애플리케이션 관리 ID는 고객 전용 서비스 주체로 인증됩니다.
작동 방식
애플리케이션 관리형 ID App Service, Container Apps, 적절하게 구성된 AKS 워크로드 또는 가상 머신과 같은 지원되는 Azure 컴퓨팅에서 실행되는 ISV 애플리케이션에 사용자 할당 관리 ID를 할당합니다. 고객당 하나의 관리형 ID가 아닌 애플리케이션에 대해 하나의 관리형 ID를 사용합니다. 자체의 고객 작업 영역 또는 대상 서비스 권한이 없습니다. 여기서 해당 역할은 어설션만 제공하는 것입니다.
고객별, 사용자 또는 그룹 서비스 프린시펄. 각 기존 고객 또는 권한 부여 경계에 대해 ISV의 디렉터리 테넌트에 Microsoft Entra 애플리케이션 등록 및 서비스 주체를 만듭니다. 논리적 고객이 반드시 별도의 Microsoft Entra 테넌트를 의미하지는 않으며, 기존 액세스 디자인에서 요구하는 경우가 아니면 최종 사용자당 ID가 필요하지 않습니다.
페더레이션된 ID 자격 증명 애플리케이션의 관리 ID를 신뢰하도록 각 고객 애플리케이션 등록에 페더레이션 ID 자격 증명을 구성합니다. 그런 다음 런타임은 해당 관리형 ID 토큰을 어설션으로 사용하여 클라이언트 비밀 또는 인증서 없이 해당 고객 애플리케이션에 대한 액세스 토큰을 가져올 수 있습니다.
런타임 토큰 교환. 사용자 A 또는 고객별 작업이 애플리케이션을 호출하는 경우 신뢰할 수 있는 서버 쪽 매핑을 통해 고객 A를 식별합니다. audience가
api://AzureADTokenExchange인 관리 ID 토큰을 획득하고, 이를 SP-A로서 액세스 토큰으로 교환한 다음, SP-A의 토큰을 사용하여 대상 API를 호출하여 작업 영역을 관리하거나, 리소스 작업을 수행하거나, 필요한 경우 애플리케이션별 토큰을 요청합니다.이전 단계의 토큰 교환에 대해 .NET Azure Identity ClientAssertionCredential은 관리 ID 토큰을 클라이언트 어설션으로 수락합니다. MSAL 클래스가 아닌 Azure Identity 자격 증명 형식입니다. 액세스 토큰은 토큰 교환 대상이 아니라 리소스 API의 대상자를 대상으로 해야 합니다.
작업 영역 접근. 해당 역할이 필요한 경우 각 서비스 주체의 멤버 또는 관리자 역할에 지정된 작업 영역에만 액세스 권한을 부여하거나, 필요한 작업에 대해 지원되는 최소 권한 역할을 부여합니다. 해당 권한은 리소스 액세스 범위를 지정합니다. 애플리케이션의 관리 ID는 해당 ID를 신뢰하는 모든 고객 애플리케이션인 것처럼 인증할 수 있으므로 해당 애플리케이션과 해당 컴퓨팅 호스트를 고부가가치 ID 및 인프라로 처리합니다.
이 경로가 권장되는 이유
수명이 긴 자격 증명 감소 고객 애플리케이션 비밀 또는 인증서 프라이빗 키를 런타임으로 저장, 검색 또는 배포할 필요가 없습니다.
회전 작업 감소 Azure는 관리되는 ID 자격 증명을 관리하고 수명이 짧은 토큰을 발급합니다. 이 트러스트를 사용하는 모든 고객 애플리케이션에 대해 별도의 비밀 또는 인증서 갱신 프로세스가 필요하지 않습니다.
일관된 온보딩. 고객 애플리케이션 및 서비스 주체를 프로비전하고, 명시적 신뢰를 정의하고, 고객 리소스 액세스 권한을 부여합니다. 새 고객은 새 장기 유효 자격 증명이 필요하지 않습니다.
이러한 이점은 트러스트 관리, 고객 승인, 감사 모니터링 또는 디렉터리 용량 계획의 필요성을 제거하지 않습니다.
대안: 직접 서비스 주체 인증
관리형 ID 및 페더레이션 자격 증명을 사용하지 않으려면 동일한 전용 고객 애플리케이션 등록 및 서비스 주체를 만들고 인증서 또는 지원되는 다른 애플리케이션 자격 증명으로 직접 인증합니다. 지원되는 경우 클라이언트 암호보다 인증서를 선호합니다. 프라이빗 키와 비밀을 보호하고, 액세스 권한을 제한하고, 교체를 자동화합니다.
직접 인증은 디렉터리 가시성, 보안 주체별 로그인 로그 및 지원되는 API에 대한 액세스를 유지합니다. 관리형 ID 호스팅 또는 신뢰 관계가 필요하지는 않지만 저장된 고객 자격 증명을 제거하지는 않습니다.
주요 컨셉
런타임에 사용되는 토큰과 신뢰를 설정하는 자격 증명을 구분합니다.
페더레이션 ID 자격 증명
고객 서비스 주체를 지원하는 Microsoft Entra 애플리케이션 등록에서 페더레이션 ID 자격 증명(FIC)을 구성합니다. 토큰 발급자와 트러스트 관계를 정의하고 애플리케이션이 클라이언트 암호 또는 인증서 대신 수락하는 어설션을 지정합니다.
이 아키텍처에서 대상 ID는 고객 애플리케이션 및 서비스 주체입니다. 애플리케이션 관리 ID는 어설션 원본입니다. 이것이 서비스 주체 개체 또는 원본 관리 ID가 아닌 애플리케이션 등록에서 고객 자격 증명을 구성하는 이유입니다.
Note
구성 구분: 페더레이션 ID 자격 증명은 다른 페더레이션 시나리오에서 사용자 할당 관리 ID에서도 지원됩니다. 이는 여기서 각 고객 애플리케이션 등록에 대한 트러스트를 구성하는 패턴을 변경하지 않습니다. 사용자 할당 관리 ID만 이 가이드에 설명된 앱 신뢰 패턴의 관리 ID 어설션 원본으로 지원됩니다.
| 신뢰도 필드 | 글로벌 클라우드의 가치 |
|---|---|
| Issuer | https://login.microsoftonline.com/{directory-tenant-id}/v2.0 |
| 주제 | 사용자가 할당한 관리형 ID의 주체(개체) ID입니다. 해당 항목의 클라이언트 ID를 사용하지 마세요. |
| 청중 | api://AzureADTokenExchange |
애플리케이션이 관리 ID 토큰을 제공하고 고객 애플리케이션에 대한 액세스 토큰을 요청하면 Microsoft Entra ID는 페더레이션 자격 증명을 기준으로 어설션을 검증합니다. 발급자, 주제 및 대상 그룹은 일치해야 합니다. 유효성 검사가 성공하면 요청된 리소스에 대한 대상 고객 서비스 주체를 나타내는 액세스 토큰을 발급합니다.
관리형 ID 및 신뢰 앱 등록은 동일한 Microsoft Entra 테넌트에 있어야 합니다. 리소스 대상 그룹은 어설션 대상 그룹과는 별개의 선택입니다. Azure Identity의 경우 전역 클라우드 토큰 교환 범위는 api://AzureADTokenExchange/.default; 대상 API 범위는 일반적으로 리소스 식별자 다음에 /.default가 오는 형태입니다.
토큰 교환 흐름: 페더레이션 어설션을 사용하는 클라이언트 자격 증명
이 흐름에는 참가자 3명과 6단계가 포함됩니다. SP-A는 고객 A의 애플리케이션 및 서비스 주체입니다. 관리형 ID 어설션 토큰 및 반환된 SP-A 리소스 액세스 토큰은 다양한 용도로 사용됩니다.
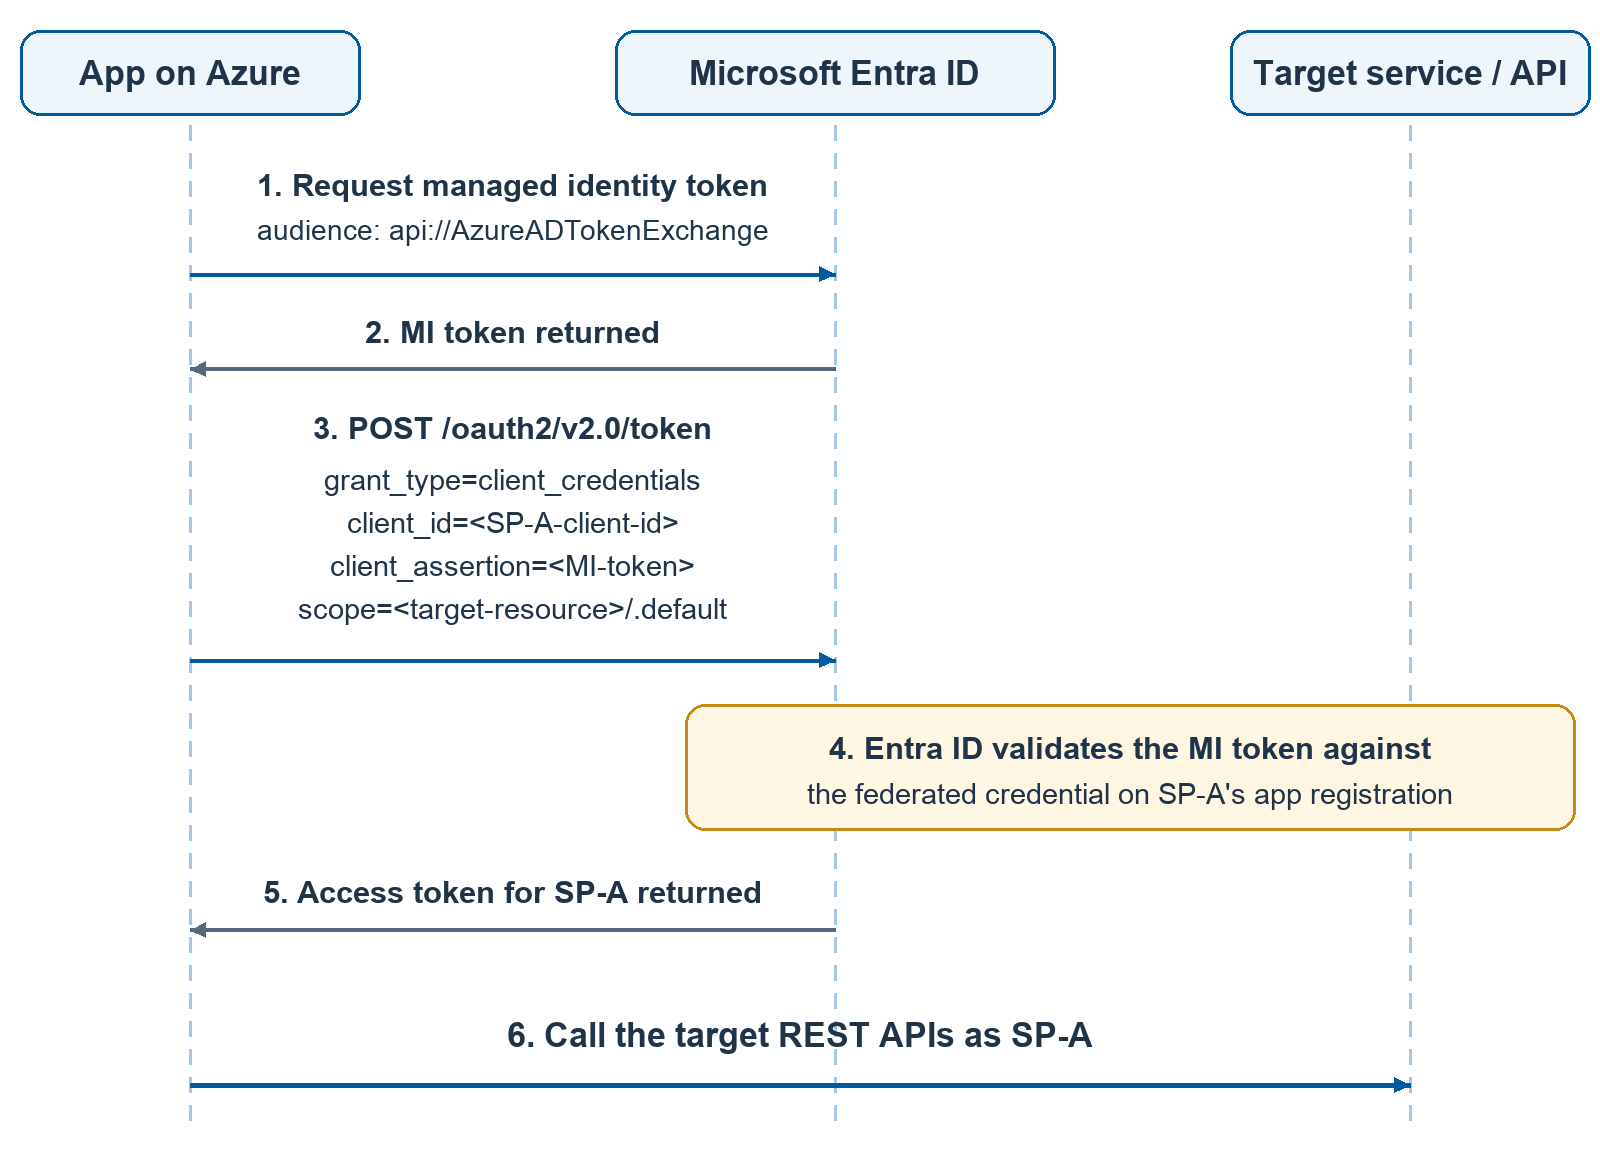
그림 2. 관리형 ID 어설션에 의해 지원되는 클라이언트 자격 증명 토큰 교환입니다.
관리형 ID 토큰을 요청합니다. Azure 앱은 audience
api://AzureADTokenExchange로 관리 ID 토큰을 요청합니다.어설션 토큰을 반환합니다. Microsoft Entra ID는 관리 ID 토큰을 발급하며, 앱은 Azure 호스팅 환경의 관리 ID 메커니즘을 통해 이를 수신합니다.
고객 토큰 요청을 제출합니다.
client_id=<SP-A-client-id>,scope=<target-resource>/.default,/oauth2/v2.0/token및grant_type=client_credentials를 사용하여 디렉터리 테넌트의client_assertion=<MI-token>엔드포인트에 요청을 보냅니다. 전체 OAuth 요청은client_assertion_type=urn:ietf:params:oauth:client-assertion-type:jwt-bearer도 함께 제공하며, ID 라이브러리는 이 매개 변수를 처리합니다.어설션을 검증합니다. Microsoft Entra ID는 SP-A의 애플리케이션 등록에서 페더레이션 자격 증명에 대해 관리 ID 토큰의 유효성을 검사합니다.
고객 액세스 토큰을 반환합니다. Microsoft Entra ID는 대상 리소스를 대상(audience)으로 하는 SP-A용 액세스 토큰을 반환합니다.
대상 REST API를 호출합니다. 앱은 SP-A의 액세스 토큰을 대상 API로 보냅니다. 어설션 토큰을 리소스 전달자 토큰으로 사용하지 않으며 프로필을 선택하지 않습니다.
아키텍처 비교
대체 열은 일반적으로 전용 서비스 사용자를 다룹니다. 관리되는 ID 및 페더레이션은 권장되는 인증 방법이지만 직접 인증서 또는 기타 지원되는 자격 증명 인증도 가능합니다.
| Aspect | 서비스 주체 프로필 | 전용 서비스 프린시펄 |
|---|---|---|
| 고객당 ID | Microsoft Entra 개체가 아닌 논리 프로필입니다. | 고객 권한 부여 경계를 나타내는 애플리케이션 등록 및 서비스 주체입니다. |
| 강제 적용된 경계 | 작업 영역 및 리소스 권한. | 작업 영역 및 리소스 권한. |
| 루트 ID 도달 | 부모 서비스 주체는 자신의 프로필 중 어느 것으로도 작동할 수 있습니다. | 런타임은 자격 증명 또는 신뢰할 수 있는 어설션이 있는 모든 ID에 도달할 수 있습니다. MI는 이를 신뢰하는 모든 앱으로서 인증할 수 있습니다. |
| 비밀 회전 | 부모가 비밀 또는 인증서를 사용할 때 필요합니다. | 관리형 ID 자격 증명에는 필요하지 않습니다. 직접 경로에 저장된 인증서 또는 클라이언트 암호에는 필요합니다. |
| 최대 배율 | 부모 SP당 최대 100,000개의 프로필 각 프로필에는 최대 1,000개의 작업 영역이 있습니다. 부모 SP의 자체 멤버십은 1,000개의 작업 영역으로 제한됩니다. | 디렉터리 개체 할당량 및 각 대상 서비스의 리소스 제한에 따라 고객당 하나의 애플리케이션 등록과 하나의 서비스 주체. |
| 감사 추적 | 프로필 ID는 리소스 로그에 나타날 수 있지만 프로필에는 독립적인 Microsoft Entra 로그인 레코드가 없습니다. | 애플리케이션 및 리소스 감사 로그와 상관된 서비스 주체별 Microsoft Entra 로그인 기록 |
| 조건부 액세스 | 프로필별 워크로드 ID 정책이 없습니다. | Microsoft Entra 워크로드 ID 프리미엄을 사용하는 적격 서비스 주체에 사용할 수 있습니다. 정책은 각 주체를 직접 대상으로 지정해야 합니다. |
| 포털 가시성 | Microsoft Entra ID에 나타나지 않습니다. | 앱 등록의 애플리케이션 등록; Enterprise applications의 서비스 주체. |
| FABRIC REST API 지원 | 지원되지 않습니다; 지원할 계획이 없습니다. | 특정 API 및 작업이 서비스 주체를 허용하고 필요한 권한이 있는 경우 지원됩니다. |
| 자격 증명 정보 전송 및 상위 개체 연결 | 부모 서비스 보안 주체 간에 프로필을 전송할 수 없습니다. | 페더레이션 트러스트를 다시 구성할 수 있습니다. 프로필 추상화를 다시 만들지 않고 직접 자격 증명을 교체할 수 있습니다. |
이 표를 읽는 방법: 두 구성 모두 고객의 암호화 격리를 제공하지 않습니다. 리소스 권한 부여는 액세스 제어를 시행하며 런타임은 여러 고객에 간접적으로 영향을 미칠 수 있습니다. 프로필은 가벼운 ID 확장성을 제공합니다. 전용 보안 주체는 디렉터리 거버넌스, 로그인 가시성 및 API 호환성을 향상시킵니다. 권장되는 관리 ID 및 페더레이션 경로는 저장된 고객 애플리케이션 자격 증명도 제거합니다.
마이그레이션 경로
다음 경로는 프로필을 전용 고객 서비스 서비스 주체로 바꿉니다. 각 고객에 대해 마이그레이션 및 롤백 결정을 별도로 유지합니다.
프로필에서 관리 ID 및 페더레이션된 자격 증명까지
작은 파일럿 코호트 및 고객별 롤아웃 스위치와 함께 다음 마이그레이션 단계를 사용합니다. 유효성 검사 및 합의된 롤백 기간이 완료될 때까지 프로필 경로를 사용 가능 상태로 유지합니다.
0단계: 애플리케이션 관리형 ID 만들기
애플리케이션에 대한 사용자 할당 관리되는 ID를 만들고 컴퓨팅 리소스에 할당합니다. 구현 가이드에서는 만들기 및 할당 명령을 보여 줍니다.
해당 개체의 주체 ID를 기록합니다. 모든 고객 애플리케이션의 페더레이션 자격 증명은 이 값을 주체로 사용합니다. 또한 클라이언트 ID, 디렉터리 테넌트 ID 및 Azure 리소스 ID를 기록합니다.
고객당 하나의 관리형 ID가 아닌 애플리케이션에 대해 하나의 관리형 ID를 사용합니다. 이 패턴에서는 모든 고객에 대해 별도의 MI가 필요하지 않습니다. 고객 신원은 서비스 프린시펄이며 MI는 검증 어설션을 제공합니다. 더 큰 규모의 배포 또는 더 작은 손상 범위를 위해, 고객을 소수의 런타임 ID에 분할하며, 각 ID는 할당된 고객 애플리케이션 하위 집합만이 신뢰합니다.
1단계: 인벤토리
프로필 관리 API를 통해 모든 기존 프로필을 나열합니다.
GET {profile-api-base}/v1.0/myorg/profiles
각 프로필에 대해 다음을 기록합니다.
프로필 ID 및 표시 이름, 부모 서비스 주체 및 고객 매핑.
연결된 작업 영역 및 역할 할당.
연결된 의미 체계 모델 또는 데이터 세트, 보고서 및 기타 리소스.
프로필에 종속된 연결, 데이터 원본 자격 증명, 소유권 종속성, 백그라운드 작업 및 API 작업
고객의 구성을 변경하기 전에 롤백에 필요한 기존 작업 영역 역할, 의미 체계 모델 소유권, 연결 ID 정보, 자격 증명 구성 및 고객-프로필 매핑을 기록합니다. 비밀 값이 아니라 자격 증명에 대한 안전한 참조를 기록합니다.
계속하기 전에 총 고객 수를 기록하고 필요한 애플리케이션 및 서비스 주체 개체 수를 Microsoft Entra 디렉터리 개체 할당량과 비교합니다. 1,000개의 작업 영역 멤버 자격 제한과 리소스별 제한의 유효성을 검사합니다. 사용자 수가 단일 디렉터리의 할당량을 초과하는 경우 지원되는 할당량 증가를 계획하거나 의도적으로 관리되는 다중 디렉터리 디자인을 계획합니다. 이 패턴에 의해 자동으로 해결되지 않습니다.
Note
엔드포인트 표기법:{profile-api-base} 는 솔루션에서 이미 사용하는 기존 프로필 인식 REST API 기본 URL을 나타냅니다. 배포 구성에 해당 URL을 유지하세요. 이 예제들은 작업 경로를 유지합니다. 예제를 실행하기 전에 모든 자리 표시자를 바꾸세요.
프로필 인식 지원이라는 용어는 사용 중단 상태가 아닌 API 지원을 설명합니다.
2단계: 새 ID를 프로비저닝
각 프로필 또는 동일한 고객 권한 부여 경계에 속하는 프로필 그룹에 대해:
애플리케이션 등록 및 서비스 주체를 만듭니다. 애플리케이션 클라이언트 ID, 애플리케이션 개체 ID 및 서비스 주체 개체 ID를 별도로 기록합니다.
0단계에서 만든 애플리케이션 MI를 신뢰하는 고객 애플리케이션 등록에서 페더레이션 ID 자격 증명을 구성합니다.
새 서비스 주체에게 동일한 고객 작업 영역 및 리소스에 대한 액세스 권한을 부여합니다. 인벤토리된 작업에 필요한 경우 멤버 또는 최소 권한이 지원되는 역할을 사용합니다. 필요한 경우에만 관리자 권한을 부여합니다.
지원되는 경우 기존 작업 영역 및 리소스 ID를 유지합니다. 작업 영역 권한은 리소스 소유권, 연결 ID 또는 데이터 원본 자격 증명을 자동으로 전송하지 않습니다. 컷오버 전에 서비스별 업데이트를 완료합니다.
3단계: 애플리케이션 코드 업데이트
프로필 선택 헤더 및 SDK 프로필 구성을 선택한 고객 애플리케이션에 대한 관리 ID 기반 토큰 교환으로 바꿉니다.
애플리케이션 데이터베이스의 고객-ID 매핑을 업데이트합니다.
| 이전 | 이후 |
|---|---|
customerId -> profileId 공유 SP 자격 증명 1개 및 프로필 헤더 |
customerId -> spClientId 관리형 ID 토큰 교환을 통해 고객별 SP 인증을 사용합니다. 또한 디렉터리 테넌트 ID, 인증 구성 및 허용된 리소스 ID를 유지합니다. |
고객 ID는 ISV 고객의 논리적 식별자이며, 반드시 Microsoft Entra 테넌트 ID인 것은 아닙니다. ID 항목을 선택하기 전에 인증된 사용자의 고객 멤버 자격의 유효성을 검사합니다. 디렉터리 테넌트, 클라이언트 ID 및 리소스 또는 범위별로 키 토큰을 캐시합니다.
고객 서비스 주체 액세스 토큰을 사용하도록 애플리케이션별 토큰 생성을 업데이트합니다. 솔루션이 보고서 또는 기타 콘텐츠를 포함하는 경우 해당 토큰 생성도 업데이트하세요. embedding은 이 가이드의 필수 구성 요소가 아니라 마이그레이션할 기존 워크로드입니다.
이전 프로필 구성을 사용하여 작업 영역 관리, 다운스트림 연결, 프로비저닝, 예약된 작업 및 기타 모든 진입점을 업데이트합니다.
4단계: 유효성 검사
각 고객에 대해 다음을 확인합니다.
작업 영역 및 리소스 액세스는 새 서비스 주체를 통해 가능합니다.
관리 ID 토큰 획득 및 페더레이션된 토큰 교환은 의도한 고객 애플리케이션에 대해 성공적으로 수행됩니다.
애플리케이션별 토큰은 사용되는 경우 성공적으로 생성되며, 기존 보고서 또는 기타 포함된 콘텐츠는 해당하는 경우 올바르게 렌더링됩니다.
새 서비스 주체 로그인은 Microsoft Entra ID에 표시되며 애플리케이션 및 리소스 감사 로그와 연관시킬 수 있습니다.
고객 간 액세스가 거부되었습니다. 호출자는 다른 고객의 애플리케이션 ID 또는 리소스 ID를 선택할 수 없습니다.
프로덕션 전환 전에 파일럿 고객에 대한 롤백 절차를 문서화하고 테스트합니다. 마이그레이션 중에 변경된 시맨틱 모델 소유권, 연결 ID/자격 증명, 데이터 원본 자격 증명 및 사용 권한의 복원을 포함합니다. 이전 프로필이 새로 고침 구성 및 매개 변수 업데이트를 포함하여 롤백 후 필요한 작업을 수행할 수 있는지 확인합니다.
승인 기준을 충족한 후에만 고객의 애플리케이션 경로를 전환합니다. 롤아웃을 확장하기 전에 실패, 성능 및 사용 권한을 모니터링합니다.
유효성 검사에 실패하면 영향을 받는 백그라운드 작업을 일시 중지하고 각 서비스에 대해 지원되는 절차를 사용하여 이전 구성을 복원합니다. 애플리케이션 경로를 프로필로 다시 전환하는 것만으로는 소유권 또는 자격 증명에 의존하는 작업을 복원하지 못할 수 있습니다. 필요한 구성을 복원한 후 프로필 기반 경로로 다시 전환하고 작업을 다시 시작하기 전에 리소스 액세스 및 종속 작업을 확인하세요. 롤백 기간 동안 원래 프로필 및 필요한 권한을 유지합니다.
5단계: 프로필 폐기
- 롤백 기간 후에 전용 고객 서비스 프린시펄에 필요한 액세스 권한이 있는 것을 확인한 후 사용되지 않는 원래 부모 및 프로필 워크스페이스 권한 부여를 제거합니다.
프로필 관리 API를 통해 마이그레이션된 각 프로필을 삭제합니다.
DELETE {profile-api-base}/v1.0/myorg/profiles/{profileId}
- 고객, 작업 또는 관련 없는 워크로드 중 어느 것도 계속 사용하지 않으면 필요에 따라 원래 공유 애플리케이션 등록 및 서비스 주체를 삭제합니다. 오래된 자격 증명을 폐기하고 보존 요구 사항에 따라 마이그레이션 매핑 및 감사 레코드를 유지합니다.
Note
MI 또는 페더레이션이 없는 대체 마이그레이션: 관리 ID 및 페더레이션된 자격 증명은 필수가 아니라 권장됩니다. 사용하지 않으려면 0단계를 생략하세요. 2단계에서 페더레이션 자격 증명 대신 각 고객 애플리케이션에서 인증서 또는 지원되는 다른 자격 증명을 구성합니다. 3단계와 4단계에서 액세스 토큰을 해당 애플리케이션 자격으로 직접 가져오고 유효성을 검사합니다. 동일한 인벤토리, 리소스 부여, 고객 권한 부여, 출시 및 서비스 해제 단계를 유지하고 보안 자격 증명을 안전하게 저장하고 교체합니다.
구현 가이드
이 가이드에서는 권장되는 관리 ID 및 페더레이션된 자격 증명 경로를 구현합니다. 직접 인증 대안은 동일한 ID 및 권한 설정을 따르며 기본 단계 다음에 설명됩니다. Azure CLI 예제에서는 Bash 구문을 사용하므로 자리 표시자를 바꾸고 실행하기 전에 의도한 디렉터리(테넌트) 및 구독에 로그인합니다.
Prerequisites
권장 경로에 대해 관리 ID를 만들고 할당할 수 있는 권한이 있는 Azure 구독 및 권한
Microsoft Entra ID 애플리케이션 등록 및 서비스 주체를 만들고 애플리케이션 자격 증명을 업데이트할 수 있는 권한입니다. Azure 리소스 권한 및 디렉터리 권한은 별개입니다.
App Service, Container Apps, 적절하게 구성된 AKS 워크로드 또는 가상 머신과 같은 지원되는 Azure 컴퓨팅에서 호스트되는 애플리케이션입니다. 이 패턴의 MI 지원 어설션 원본은 해당 Azure 호스팅 구성에 종속됩니다.
고객 작업 영역 및 리소스 액세스 권한을 부여하고, 필요한 서비스 설정을 구성하고, 대상 서비스에 필요한 API 권한 또는 동의를 부여할 수 있는 관리 권한입니다.
Azure CLI가 설치되어 있고 올바른 디렉터리 테넌트에 로그인되어 있습니다. Azure 리소스를 만들기 전에 구독 컨텍스트를 확인합니다.
개발자 테넌트 설정
테넌트 설정 및 개발자 설정 아래의 서비스 관리 인터페이스에서 관련 설정을 검토합니다. 고객 서비스 프린시펄을 포함하는 허용된 보안 그룹에 대한 서비스 프린시펄 액세스 범위를 지정합니다. 정확한 레이블과 현재 동작은 개발자 테넌트 설정을 참조하세요.
솔루션에 필요한 각 그룹 범위 설정에 대해 테스트 또는 전환 전에 모든 대체 고객 서비스 주체를 허용된 보안 그룹에 추가합니다. 원래 부모 서비스 주체에 부여된 액세스 권한은 대체 보안 주체에 자동으로 권한을 부여하지 않습니다. public-API 액세스 설정은 기존 프로필 인식 REST API와 Fabric REST API 모두에 적용됩니다. ID만 마이그레이션한다고 해서 이 필수 구성 요소가 제거되지는 않습니다.
다음 public-API 설정은 제품 중립 레이블을 사용합니다. 관리 인터페이스에는 서비스의 이름이 포함될 수 있습니다.
| Setting | 게시 기본값 | 필요한 경우 |
|---|---|---|
| 서비스 주체는 공용 API를 호출할 수 있습니다. | 신규 고객에게 적용됩니다. | 고객 서비스 보안 주체는 기존 프로필 인식 REST API 또는 Fabric REST API를 호출합니다. 설정이 그룹 범위일 때 허용되는 보안 그룹에 각 대체 보안 주체를 포함합니다. |
| 서비스 주체는 작업 영역, 연결 및 배포 파이프라인을 만들 수 있습니다. | 신규 고객에게는 비활성화됩니다. | 애플리케이션은 이러한 리소스를 프로비저닝합니다. |
| 앱에 콘텐츠 포함 | 기존 구성에서 사용하도록 설정됨; 테넌트를 확인하세요 | 기존 애플리케이션은 해당 REST API를 통해 콘텐츠를 삽입합니다. |
| 서비스 사용자가 프로필을 만들고 사용하도록 허용 | 기본값을 가정하지 마세요. | 고객이 프로필 경로를 계속 사용하는 동안에만 해당합니다. 마이그레이션된 고객에게 필요하지 않습니다. |
기본값을 가정하는 대신 실제 값을 확인합니다. 새 테넌트와 기존 테넌트는 다를 수 있으며 관리자는 설정을 변경할 수 있습니다. 모든 종속 고객 및 작업이 마이그레이션될 때까지 프로필 설정을 유지합니다. 임베딩이 아닌 워크로드에 대해 임베딩 설정을 사용하도록 설정하지 마세요.
1단계: 사용자 할당 관리 ID 엔터티 만들기 및 할당
이 관리 ID는 개별 고객이 아닌 ISV 애플리케이션을 나타냅니다. 기존 리소스 그룹 사용:
az identity create \
  --name "mi-customer-app" \
  --resource-group "<resource-group>" \
  --location "<azure-region>"
클라이언트 ID, 보안 주체(개체) ID, 디렉터리 테넌트 ID 및 Azure 리소스 ID를 기록합니다. 컴퓨팅 리소스에 할당합니다. 기존 App Service 애플리케이션의 경우:
az webapp identity assign \
  --resource-group "<resource-group>" \
  --name "<web-app-name>" \
  --identities "<managed-identity-resource-id>"
다른 컴퓨팅 서비스에 해당하는 ID/자격 증명 할당 절차를 사용합니다. 런타임에서 이 사용자 할당 ID 엔터티를 명시적으로 선택합니다. ID는 호스트 리소스와 독립적이므로 호스트를 다시 배포해도 모든 고객 신뢰 관계를 대체할 필요는 없습니다.
2단계: 각 고객에 대한 서비스 프린시펄 만들기
기존 프로필이 나타내는 각 고객, 사용자 또는 그룹 경계에 대해 애플리케이션 등록 및 해당 서비스 주체를 만듭니다. 이 예제에서는 ISV의 디렉터리에 단일 테넌트 애플리케이션을 만듭니다.
APP_CLIENT_ID=$(az ad app create \
  --display-name "customer-a-application" \
  --sign-in-audience AzureADMyOrg \
  --query appId --output tsv)

az ad sp create --id "$APP_CLIENT_ID"

APP_OBJECT_ID=$(az ad app show \
  --id "$APP_CLIENT_ID" --query id --output tsv)

SP_OBJECT_ID=$(az ad sp show \
  --id "$APP_CLIENT_ID" --query id --output tsv)
| 식별자 | 사용 |
|---|---|
| 애플리케이션 클라이언트 ID | 액세스 토큰을 요청할 때 고객 애플리케이션을 식별합니다. |
| 애플리케이션 개체 ID | 애플리케이션 등록에서 페더레이션 자격 증명을 구성합니다. |
| 서비스 주체 개체 ID | API에 보안 주체의 개체 ID가 필요한 경우 작업 영역 또는 리소스 역할을 부여합니다. |
Note
권장 경로 자격 증명: 이 인증 경로에 대한 클라이언트 암호 또는 인증서를 만들지 마세요. 고객 애플리케이션의 페더레이션 트러스트는 인증 메커니즘을 제공합니다.
3단계: 페더레이션 ID 자격 증명 구성
관리형 ID 보안 주체 ID 및 해당 디렉터리 테넌트 ID를 검색합니다. 다른 현재 구독이 동일한 테넌트를 사용한다고 가정하지 말고 ID의 테넌트를 사용합니다.
MI_PRINCIPAL_ID=$(az identity show \
  --name "mi-customer-app" \
  --resource-group "<resource-group>" \
  --query principalId --output tsv)

DIRECTORY_TENANT_ID=$(az identity show \
  --name "mi-customer-app" \
  --resource-group "<resource-group>" \
  --query tenantId --output tsv)
각 고객 애플리케이션 등록에 페더레이티드 ID 자격 증명을 추가합니다. 다음 글로벌 클라우드 명령은 2단계의 애플리케이션 개체 ID와 방금 검색한 MI 값을 사용합니다.
az ad app federated-credential create \
  --id "$APP_OBJECT_ID" \
  --parameters "{
    \"name\": \"trust-application-mi\",
    \"issuer\": \"https://login.microsoftonline.com/$DIRECTORY_TENANT_ID/v2.0\",
    \"subject\": \"$MI_PRINCIPAL_ID\",
    \"audiences\": [\"api://AzureADTokenExchange\"],
    \"description\": \"Trust the ISV application managed identity\"
  }"
또는 동일한 JSON을 대체 값으로 로컬 credential.json 파일에 저장하고 --parameters credential.json를 전달합니다. 각 고객 애플리케이션에서 신뢰 설정을 반복합니다. 토큰 교환을 검증하기 전에 구성 전파가 이루어지도록 잠시 기다리세요
4단계: 각 서비스 주체에 작업 영역 액세스 권한 부여
해당 역할이 필요한 지정된 작업 영역에만 고객 서비스 보안 주체를 구성원 또는 관리자로 추가합니다. 작업 요구 사항을 충족하는 경우 더 낮은 수준의 지원 역할을 선택하세요. 이 권한 부여는 실제로 고객의 리소스 액세스 범위를 지정합니다.
작업 영역 관리 인터페이스 또는 작업 영역 역할 할당 REST 작업을 사용합니다. 다음 예제에서는 구성 가능한 API 및 리소스 식별자를 사용합니다. 권한 있는 프로비저닝 ID가 필요합니다. 런타임 MI 자체에는 토큰 교환에 대한 고객 리소스 권한이 부여되지 않습니다.
PROFILE_API_BASE="<existing-profile-aware-api-base-url>"
PROFILE_RESOURCE="<existing-api-resource-identifier>"
WORKSPACE_ID="<customer-workspace-id>"

TOKEN=$(az account get-access-token \
  --resource "$PROFILE_RESOURCE" \
  --query accessToken --output tsv)

curl --fail-with-body --request POST \
  "$PROFILE_API_BASE/v1.0/myorg/groups/$WORKSPACE_ID/users" \
  --header "Authorization: Bearer $TOKEN" \
  --header "Content-Type: application/json" \
  --data "{
    \"identifier\": \"$SP_OBJECT_ID\",
    \"groupUserAccessRight\": \"Member\",
    \"principalType\": \"App\"
  }"
기존 작업 영역을 소유하는 서비스에 대해 문서화된 엔드포인트 및 요청 셰이프를 사용합니다. 표시된 작업은 프로필 인식 작업 영역 API에 적용됩니다. 다른 API는 다른 역할 할당 스키마를 사용할 수 있습니다. 작업에 서비스 주체 개체 ID가 필요한 경우 클라이언트 ID로 대체하지 마세요. 베어러 토큰을 로깅하지 말고 권한 전파를 허용하세요.
5단계: 런타임에 API 인증 및 호출
신뢰할 수 있는 서버 쪽 구성에서 인증된 고객의 애플리케이션 클라이언트 ID 및 허용된 리소스를 조회합니다.
선택한 사용자 할당 관리형 ID 및 전역 클라우드의
api://AzureADTokenExchange/.default범위를 사용하여 어설션 토큰을 획득합니다.MI 토큰을 고객 애플리케이션용 클라이언트 어설션으로 사용합니다. 어설션 대상이 아닌 리소스 API의 애플리케이션 범위를 사용하여 액세스 토큰을 요청합니다.
해당 고객 애플리케이션 액세스 토큰을 사용하고 프로필 선택 구성 없이 대상 API를 호출합니다. 작업 영역을 관리하고, 필요한 애플리케이션별 토큰을 요청하고, 고객 자격 증명을 통해 목록화된 다른 작업을 수행합니다.
.NET의 경우 관리 ID 토큰을 해당 어설션 콜백으로 사용하여 Azure Identity ClientAssertionCredential을 사용합니다. 6단계 흐름 및 공식 구성 예제는 임베딩 전용 애플리케이션 코드 샘플을 요구하지 않고도 교환 과정을 보여 줍니다.
온보딩 및 오프보딩 자동화
프로비전 파이프라인에 네 가지 온보딩 작업을 포함하세요. 즉, 애플리케이션 등록을 만들고, 서비스 주체를 만들고, 페더레이션된 트러스트를 구성하고, 작업 영역 역할을 부여합니다. 일치하는 오프보딩 경로를 동시에 빌드합니다. 리소스 부여를 제거하고, 사용되지 않는 신뢰 또는 자격 증명을 해지하고, 종속성을 확인한 후에만 애플리케이션 ID를 삭제합니다.
대체 구현: 서비스 주체를 직접 인증
MI 및 페더레이션을 사용하지 않으려면 1단계와 3단계를 건너뜁니다. 각 고객에 대해 2단계를 완료하고 페더레이션된 신뢰 대신 지원되는 애플리케이션 자격 증명을 구성합니다.
지원되는 인증서를 사용하고 애플리케이션 자격 증명 설정 지침을 따릅니다. 공용 인증서를 업로드하고, 적절한 자격 증명 저장소에서 프라이빗 키를 보호하고, 갱신을 자동화합니다. 클라이언트 암호가 필요한 경우 클라이언트 암호를 보호하고 만료 전에 갱신합니다.
동일한 최소 권한의 고객 권한으로 4단계를 완료합니다. 5단계에서 고객 클라이언트 ID 및 해당 자격 증명을 사용하여 클라이언트 자격 증명 액세스 토큰을 직접 요청합니다. 동일한 고객 라우팅, 토큰 캐시 분리, 유효성 검사 및 마이그레이션 정리 컨트롤을 유지합니다.
보안, 제한 사항 및 고려 사항
선택한 인증 경로에 다음 컨트롤을 적용하고 운영 한계를 고려해 계획합니다.
보안 권장 사항
안정적인 사용자 할당 관리형 ID를 사용합니다. 이렇게 하면 단지 컴퓨팅 리소스가 대체된다는 이유만으로 고객 신뢰 관계가 손실되는 것을 방지할 수 있습니다. 시스템 할당 ID를 이 앱 신뢰 패턴의 어설션 원본으로 사용하지 마세요.
애플리케이션 MI를 높은 권한의 ID로 처리합니다. 이를 신뢰하는 모든 고객 애플리케이션인 것처럼 인증할 수 있습니다. 컴퓨팅 배포 권한, 관리 ID 할당, 애플리케이션 소유자 및 자격 증명 관리를 제한합니다. 침해 범위를 줄이기 위해 필요한 경우 런타임 ID를 분리하십시오.
MI에 자체 고객 서비스 권한을 부여하지 않습니다. 어설션 소스입니다. 고객 서비스 주체는 워크스페이스 및 다운스트림 서비스 권한 부여를 받습니다.
보안 그룹을 사용하여 테넌트 설정의 범위를 지정합니다. 전체 조직에 대한 서비스 프린시펄 액세스를 사용하도록 설정하는 대신 허용된 그룹에 모든 관련 고객 서비스 프린시펄을 포함합니다.
각 서비스 주체의 로그인을 모니터링하고 경고합니다. 애플리케이션 및 리소스 로그와 상관 분석합니다. 고객별 분석 및 알림 없이 로그를 수집해도 운영상 이점을 얻을 수 없습니다.
함께 온보딩 및 오프보딩을 자동화합니다. 작업 영역 역할 제거, 자격 증명 또는 트러스트 폐기 및 사용되지 않는 서비스 주체 삭제는 이를 프로비저닝하는 것만큼 제어되고 반복 가능해야 합니다.
고객 매핑을 서버 측에 유지하고, ID를 선택하기 전에 멤버 자격의 유효성을 검사하고, 임의의 클라이언트 제공 ID 또는 리소스 ID를 거부합니다. 토큰 재사용은 하나의 로그인 레코드가 모든 API 호출의 레코드가 아님을 의미합니다. 비밀, 어설션, 액세스 토큰 또는 인증서 프라이빗 키를 기록하지 마세요.
제한 사항 및 운영 요구 사항
| Consideration | 계획할 사항 |
|---|---|
| 프로필에 비해 크기 조정 상한값 | 프로필은 부모 서비스 주체당 100,000개까지 허용되며, 프로필당 최대 1,000개의 작업 영역을 사용할 수 있습니다. 전용 애플리케이션 등록 및 서비스 주체는 디렉터리 개체를 소모합니다. 커밋하기 전에 디렉터리 할당량, 서비스 주체 작업 영역 제한 및 프로비전 처리량을 확인합니다. |
| 페더레이션 자격 증명 제한 | 애플리케이션 등록은 최대 20개의 페더레이션 ID 자격 증명을 지원합니다. 일반적으로 이 아키텍처에는 공유 애플리케이션의 고객당 하나가 아니라, 각 고객 애플리케이션의 신뢰할 수 있는 런타임 관리형 ID마다 하나씩 필요합니다. |
| 동일 테넌트 요구 사항 | 관리되는 ID 및 각 신뢰할 수 있는 애플리케이션 등록은 동일한 Microsoft Entra 테넌트에 속해야 합니다. 다른 테넌트에서 리소스에 액세스하려면 지원되는 애플리케이션 구성, 동의 및 리소스 권한이 추가로 필요합니다. |
| 클라우드 간 토큰 교환 없음 | 글로벌 클라우드와 미국 정부 클라우드 같은 서로 다른 Azure 클라우드 간에 토큰을 교환하지 마세요. 대상 클라우드 내에서 올바른 대상 및 권한 엔드포인트를 사용합니다. |
| Azure 컴퓨팅 요구 사항 | 관리 ID 기반 어설션 흐름에는 지원되는 Azure 호스팅 환경의 관리 ID 메커니즘이 필요합니다. 앱이 다른 곳에서 실행되거나 이 패턴을 사용하지 않으려는 경우 직접 인증 대안 또는 지원되는 다른 페더레이션 디자인을 사용합니다. |
| 조건부 액세스 | Microsoft Entra 워크로드 ID Premium은 워크로드 ID 조건부 액세스 정책을 만들거나 수정하는 데 필요합니다. 정책은 적격 조직 소유 단일 테넌트 서비스 주체를 포함하며 이를 직접 대상으로 해야 합니다. 관리되는 ID를 다루지 않으며 그룹 멤버 자격만으로는 적용되지 않습니다. |
| 개발자 테넌트 설정 | 그룹 범위 설정을 사용하는 모든 고객 서비스 주체는 허용된 보안 그룹에 있어야 합니다. 구현 필수 구성 요소의 네 가지 설정을 검토합니다. 기본값을 가정하지 마세요. |
| Automation | 수백 또는 수천 개의 고객 ID를 수동으로 관리하는 것은 실용적이지 않습니다. 프로비저닝을 자동화하고, 권한 변경을 적용하고, 모니터링, 교체 또는 신뢰 관계 업데이트 및 오프보딩을 수행합니다. 제한된 재시도 및 백오프를 사용하여 제한을 처리합니다. |
| 위임된 전용 경험은 범위에 포함되지 않습니다. | 프로필을 대체해도 워크로드에 위임된 사용자 토큰이 필요한 경우 앱 전용 인증을 사용할 수 없습니다. Real-Time 대시보드 포함 미리 보기에서는 해당 항목 유형 및 위임된 사용자 인증만 지원됩니다. 앱 전용 및 앱 소유 데이터 토큰은 지원되지 않습니다. 기존 보고서 임베딩은 해당 서비스별 메커니즘을 사용합니다. |
용량 및 권한을 최종 결정하기 전에 Microsoft Entra 서비스 제한 및 대상 서비스의 API ID 인증 지원을 참조하세요.
현재 신뢰 제한 및 전파 동작에 대해서는 페더레이션 ID 자격 증명 고려 사항을 참조하세요.
현재 정책 자격 및 라이선스는 워크로드 ID에 대한 조건부 액세스를 참조하세요.
전역 클라우드 토큰 교환 audience api://AzureADTokenExchange, 미국 정부 audience api://AzureADTokenExchangeUSGov, 또는 중국 audience api://AzureADTokenExchangeChina를 적절하게 사용합니다. 권한 엔드포인트를 클라우드에 맞추세요. 이 문서의 예제에서는 글로벌 클라우드를 사용합니다.
지원되는 ID 라이브러리를 사용하여 토큰을 캐시하고 새로 고치세요. 신뢰 및 권한 전파를 허용하고, 제한된 백오프를 사용하여 일시적인 오류를 다시 시도하고, 지속되는 발급자, 주체 또는 대상 그룹 불일치를 조사합니다. 직접 인증의 경우 겹치는 기간을 두고 인증서 및 비밀 값을 교체하고 만료를 모니터링합니다.
프로필을 삭제하거나, 자격 증명을 제거하거나, 트러스트를 변경하면 이전에 발급된 토큰이 즉시 무효화된다고 가정하지 마세요. 전환 및 오프보딩을 계획할 때 토큰 수명 및 각 리소스 서비스의 권한 부여 및 해지 동작을 고려합니다.
관련 콘텐츠
API 관련 권한, 현재 ID 제한 및 기존 워크로드 구성에 대해서는 다음 참조 문서를 사용하세요.
프로필, 서비스 주체 및 기존 워크로드
- 전용 서비스 프린시펄을 사용하는 다중 테넌트
- 서비스 주체 프로필: 선택적 다중 테넌트 솔루션
- 다중 테넌트 애플리케이션에 대한 서비스 주체 프로필
- 서비스 주체를 사용하도록 기존 콘텐츠 애플리케이션 구성
- 개발자 테넌트 설정
- 기존 분석 임베딩 개요
- 위임된 사용자 Real-Time 대시보드 임베딩 미리 보기
워크로드 ID 페더레이션 및 관리되는 ID
- 워크로드 ID 페더레이션 개요
- 페더레이션 ID 자격 증명에 대한 중요한 고려 사항 및 제한 사항
- 관리 ID를 신뢰하도록 애플리케이션 구성
- Azure 리소스에 대한 관리 ID
- 페더레이션 구성 예제