적용 대상: Microsoft Purview 이중 키 암호화, Microsoft Purview, Microsoft Purview Information Protection
서비스 설명: Microsoft Purview
DKE(이중 키 암호화)를 사용하면 특수한 요구 사항을 충족하기 위해 매우 민감한 데이터를 보호할 수 있습니다. DKE를 사용하면 암호화 키에 대한 제어를 유지할 수 있습니다. 두 개의 키를 사용하여 데이터를 보호합니다. 한 키를 제어하고 두 번째 키를 Microsoft Azure에 안전하게 저장할 수 있습니다. 이중 키 암호화 서비스를 사용하여 키 중 하나를 제어할 수 있습니다. 이중 키 암호화로 보호되는 데이터를 보려면 두 키 모두에 액세스해야 합니다.
DKE는 일반 데이터 보호 규정(GDPR), 건강 보험 이동성 및 책임법(HIPAA), 그램-리치-블라일리법(GLBA), 러시아의 데이터 지역화법(연방법 제242-FZ), 호주의 연방 개인 정보 보호법 1988, 뉴질랜드의 개인 정보 보호법 1993과 같은 여러 규정 및 표준에 걸친 규제 요구 사항을 충족하는 데 도움이 됩니다.
DKE 서비스 및 키를 설정한 후에는 민감도 레이블을 사용하여 매우 민감한 콘텐츠에 보호를 적용합니다.
지원되는 배포 시나리오
DKE는 클라우드 및 온프레미스 배포를 포함한 여러 가지 구성을 지원합니다. 이러한 배포를 통해 암호화된 데이터를 저장할 때마다 불투명하게 유지됩니다.
원하는 위치(온-프레미스 키 관리 서버 또는 클라우드)에서 키를 요청하는 데 사용되는 이중 키 암호화 서비스를 호스팅할 수 있습니다. 다른 응용 프로그램과 마찬가지로 서비스를 유지 관리합니다. 이중 키 암호화를 사용하면 이중 키 암호화 서비스에 대한 액세스를 제어할 수 있습니다. 매우 중요한 데이터를 온-프레미스에 저장하거나 클라우드로 이동할 수 있습니다. 이중 키 암호화를 사용하면 데이터와 키를 동일한 지리적 위치에 저장할 수 있습니다.
기본 클라우드 기반 테넌트 루트 키에 대한 자세한 내용은 Azure Rights Management 서비스의 루트 키 관리를 참조하세요.
organization에서 DKE를 채택해야 하는 경우
DKE가 모든 organization 또는 모든 데이터를 위한 것은 아닙니다. 일반적인 조직 데이터 환경의 구조는 다음과 같습니다.
중요하지 않은 데이터(데이터의 약 80%): 대부분의 organization 데이터가 이 범주에 속합니다. 현재 이 데이터를 클라우드로 이동하는 데 아무런 문제나 우려가 없습니다. 이러한 데이터를 클라우드로 이동하는 것이 유용할 수 있으며 organization은 클라우드에 내장된 보안을 사용할 수 있습니다.
민감한(데이터의 약 15%) : 중요한 데이터를 보호해야 합니다. 이 organization은 클라우드 서비스 공급자가 규정 준수 규정을 충족할 수 있도록 이 범주의 데이터에 대한 생산성을 향상시키면서 보안을 제공할 것으로 기대합니다. 이 데이터가 Microsoft Purview Information Protection을 사용하여 올바르게 레이블이 지정되고 액세스 제어 및 보존 및 감사 정책으로 보호되는지 확인하려고 합니다.
매우 민감한(데이터의 약 5%): 이 세트는 organization의 왕관 보석이며 엄격하게 보호해야 합니다. 이 organization은 다른 사용자가 이러한 데이터에 액세스할 수 없도록 원하지 않습니다. 이 데이터 범주에는 데이터와 동일한 지리적 영역에 키를 두기 위한 규정 요구 사항이 있을 수도 있습니다. 키는 organization의 엄격한 관리 하에 있어야 할 수도 있습니다. 이 콘텐츠는 해당 organization에서 가장 높은 분류("일급 비밀")를 가지며 소수의 사용자로만 액세스할 수 있습니다. 매우 민감한 데이터는 악의적인 사용자가 노리는 것입니다. 이 데이터가 손실되면 organization의 평판이 손상되고 고객과의 신뢰가 깨질 수 있습니다.
앞서 언급했듯이 이중 키 암호화는 가장 엄격한 보호 요구 사항이 적용되는 가장 중요한 데이터를 위한 것입니다. 배포하기 전에 이 솔루션에 포함할 올바른 데이터를 식별하는 데 실사를 수행해야 합니다. 경우에 따라 scope 범위를 좁히고 다른 솔루션을 사용해야 할 수 있습니다. 예를 들어 대부분의 데이터에 대해 Microsoft 관리형 키가 있는 Microsoft Purview Information Protection 또는 BYOK(Bring Your Own Key)를 고려하세요. 이러한 솔루션은 향상된 보호 및 규제 요구 사항의 적용을 받지 않는 문서에 충분합니다. 또한 이러한 솔루션을 사용하면 가장 강력한 Microsoft 365 서비스를 사용할 수 있습니다. DKE 암호화 콘텐츠와 함께 사용할 수 없는 서비스입니다. 예시:
- 첨부 파일에 대한 가시성이 필요한 맬웨어 방지 및 스팸을 포함한 메일 흐름 규칙
- Microsoft Delve
- eDiscovery
- 콘텐츠 검색 및 인덱싱
- 공동 작성 기능이 포함된 Office Web Apps
- Copilot
DKE 암호화 데이터는 Copilot을 포함한 Microsoft 365 서비스에 미사용 상태로 액세스할 수 없습니다. Office에서 DKE 암호화 데이터를 사용하는 동안 Copilot은 여전히 데이터에 액세스할 수 없으며 DKE 암호화 데이터를 사용하는 동안 앱에서 Copilot을 사용할 수 없습니다.
Microsoft Information Protection SDK를 통해 DKE와 통합되지 않은 외부 응용 프로그램 또는 서비스는 암호화된 데이터에 대한 작업을 수행할 수 없습니다. Microsoft Information Protection SDK 1.7+는 이중 키 암호화를 지원합니다. SDK와 통합되는 애플리케이션은 충분한 사용 권한과 통합을 통해 이 데이터에 대해 추론할 수 있습니다.
DKE 암호화 데이터가 Office 앱에서 사용 중인 경우 Office 버전에 따라 다른 Microsoft 365 서비스에서 액세스할 수 있습니다.
최신 버전의 Office에서 사용 중인 DKE 암호화 데이터는 Microsoft 365 서비스에도 액세스할 수 없습니다. 이 변경 내용은 분석을 위해 레이블이 지정된 콘텐츠를 연결된 환경으로 보내는 것을 방지하는 민감도 레이블에 대한 별도의 개인 정보 제어와 동시에 출시되었으므로 기능 표 및 콘텐츠를 분석하는 연결된 환경 방지 행을 사용하여 최소 Office 버전을 식별할 수 있습니다.
이전 버전의 Office에서는 정책 설정을 사용하여 콘텐츠를 분석하는 연결된 환경을 해제하지 않는 한 사용 중인 DKE 암호화 데이터에 Microsoft 365 서비스에 액세스할 수 있습니다. 자세한 내용은 정책 설정을 사용하여 엔터프라이즈용 Microsoft 365 앱의 개인정보 보호 컨트롤 관리하기를 참조하세요.
Microsoft Purview Information Protection 기능(분류 및 레이블 지정)을 사용하여 대부분의 중요한 데이터를 보호하고 중요 업무용 데이터에만 DKE를 사용합니다. 이중 키 암호화는 금융 서비스 및 의료와 같이 규제가 엄격한 산업의 민감한 데이터와 관련이 있습니다.
DKE를 지원하지 않는 민감도 레이블 기능
DKE는 Azure Rights Management 서비스에서 관리하는 클라우드 기반 키를 사용하지 않으므로 몇 가지 민감도 레이블 기능은 DKE 암호화 콘텐츠에서 작동하지 않습니다.
공동 작성 및 자동 저장
- 공동 작성 및 자동 저장은 DKE로 암호화된 Office 문서에서 지원되지 않습니다. DKE가 있는 레이블은 Office 앱에 계속 표시되지만 레이블이 적용되면 공동 작성 및 자동 저장이 비활성화됩니다. 자세한 내용은 민감도 레이블로 암호화된 파일에 대한 공동 작성을 참조하세요.
SharePoint 및 OneDrive의 Files
- SharePoint 및 OneDrive는 DKE 암호화 파일을 처리할 수 없습니다. 이러한 파일은 웹용 Office에서 열 수 없으며 공동 작성, eDiscovery, 데이터 손실 방지 및 검색과 같은 공동 작업 기능은 이러한 위치의 DKE 암호화 파일에서 작동하지 않습니다. 자세한 내용은 SharePoint 및 OneDrive의 파일에 대한 민감도 레이블 사용을 참조하세요.
SharePoint 문서 라이브러리의 기본 레이블
- DKE를 사용하는 민감도 레이블은 SharePoint 문서 라이브러리의 기본 민감도 레이블로 설정할 수 없습니다. 자세한 내용은 SharePoint 문서 라이브러리에 대한 기본 민감도 레이블 구성을 참조하세요.
Loop 구성 요소 및 페이지
- DKE로 구성된 민감도 레이블은 Loop 구성 요소 및 페이지에 대해 지원되지 않습니다. 자세한 내용은 Loop 구성 요소 및 페이지의 민감도 레이블을 참조하세요.
Teams 모임 및 채팅
- DKE 레이블은 일정 항목, Teams 모임 및 채팅을 보호하는 데 사용할 수 없습니다. 모임 및 채팅에는 Azure 권한 관리 서비스를 사용하는 암호화가 필요합니다. 자세한 내용은 민감도 레이블을 사용하여 일정 항목, Teams 모임 및 채팅 보호를 참조하세요.
조직에 다음과 같은 요구 사항이 있는 경우 DKE를 사용하여 콘텐츠를 보호할 수 있습니다.
- 지리적 경계 내에서 키를 보관하기 위한 규정 요구 사항이 있습니다.
- 데이터 암호화 및 암호 해독을 위해 보유하고 있는 모든 키는 데이터 센터에서 유지 관리됩니다.
DKE 암호화 워크플로
이 섹션에서는 워크플로를 별도의 단계로 나누어 두 키를 사용하여 Office 문서를 보호하는 방법을 설명합니다.
1단계: 부트스트래핑
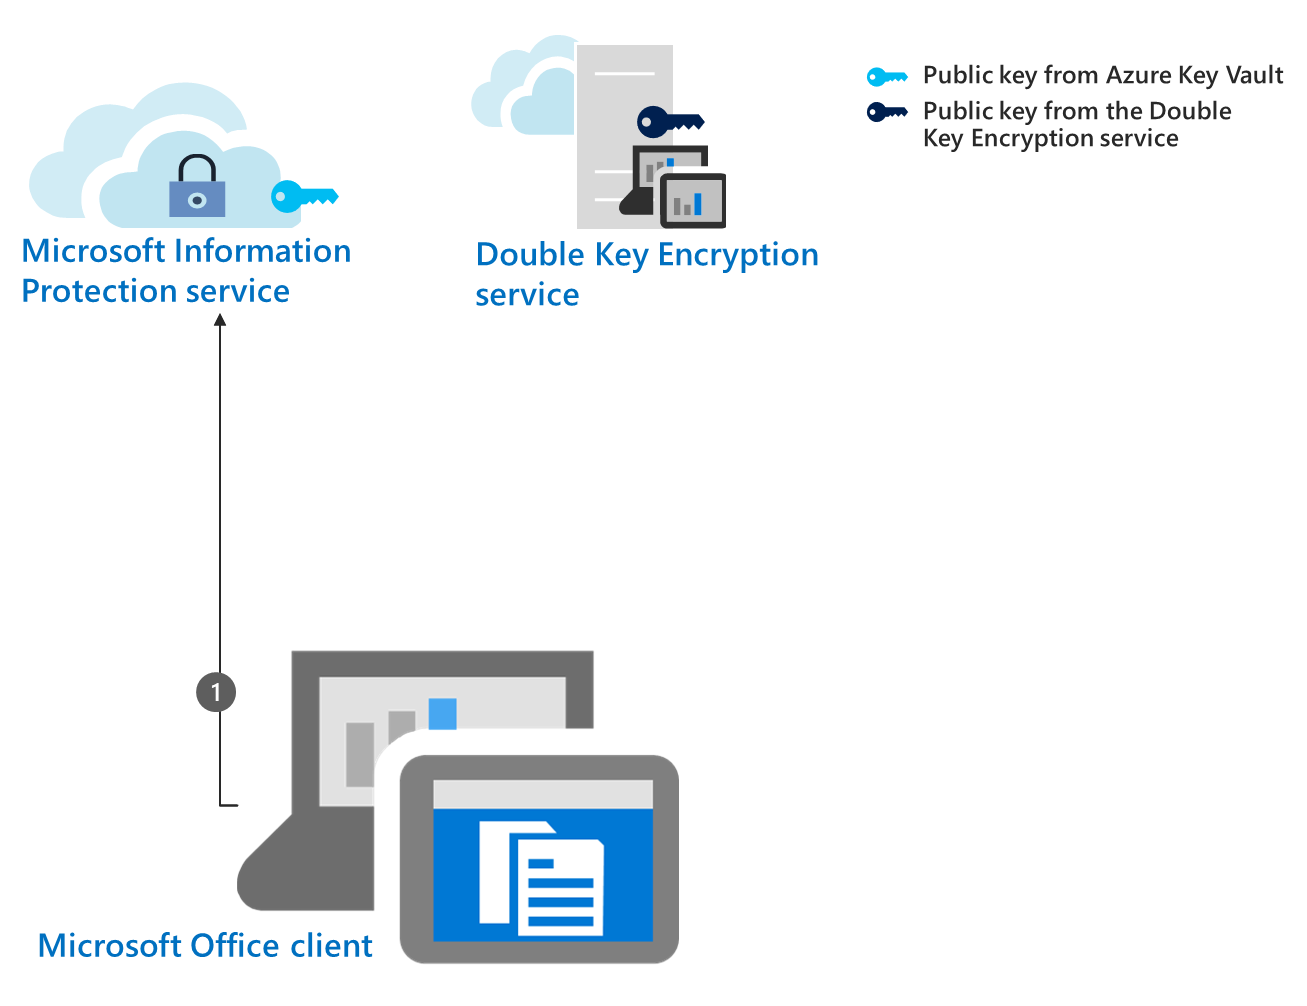
Microsoft Office 클라이언트는 시작 구성 작업을 수행하고 Azure Rights Management 암호화 서비스에 요청 및 정보를 보냅니다. 이 프로세스를 부트스트래핑이라고도 합니다. 작업에는 Microsoft Entra ID를 사용하여 사용자에게 권한 부여, 인증서 및 템플릿 다운로드 등이 포함됩니다. 부트스트래핑 작업은 사용자에게 Azure Rights Management 암호화 정책에 대한 액세스 권한을 부여하는 최초 연결 및 시작 작업입니다.
2단계: Azure Rights Management 서비스에 대한 공개 키 수집 및 캐시
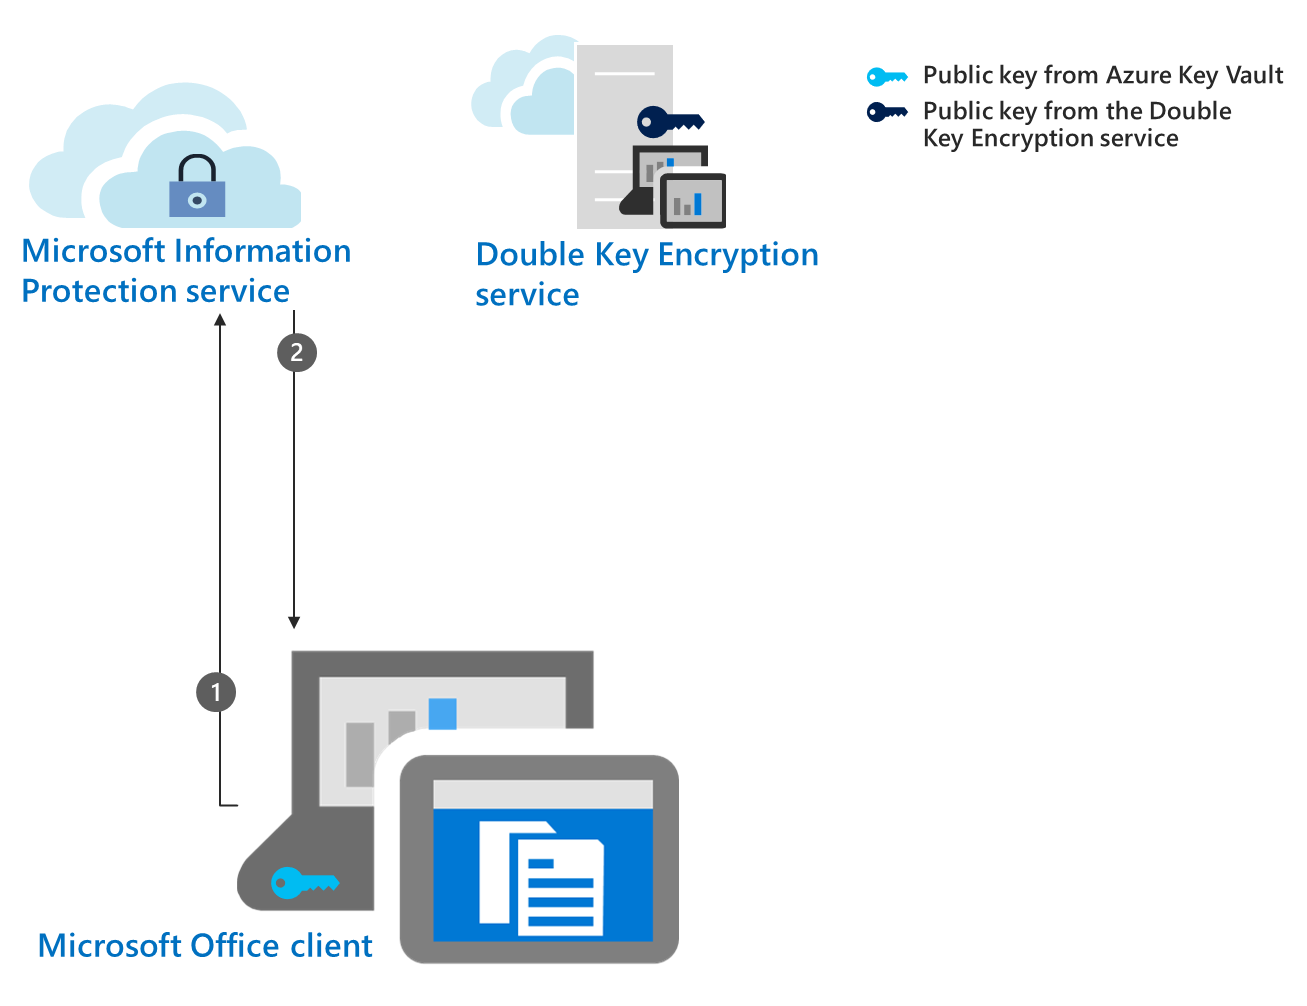
Office 앱은 Microsoft Entra ID를 사용하는 권한 있는 사용자를 기반으로 암호화 서비스의 Azure Key Vault에서 공개 키를 검색합니다. 일단 수집되면 클라이언트는 기본적으로 30일 동안 키를 캐시합니다. 캐시되면 키가 만료될 때까지 클라이언트는 Azure Rights Management 서비스에 다시 부트스트랩할 필요가 없습니다. 관리자는 Azure Rights Management 서비스에 대해 다른 캐싱 기간을 구성할 수 있습니다. 이 키의 캐시 기간을 설정하거나 30일의 기본값을 수락해야 합니다. 캐시 기간이 없으면 오프라인 게시가 작동하지 않습니다.
3단계: DKE 공개 키 요청
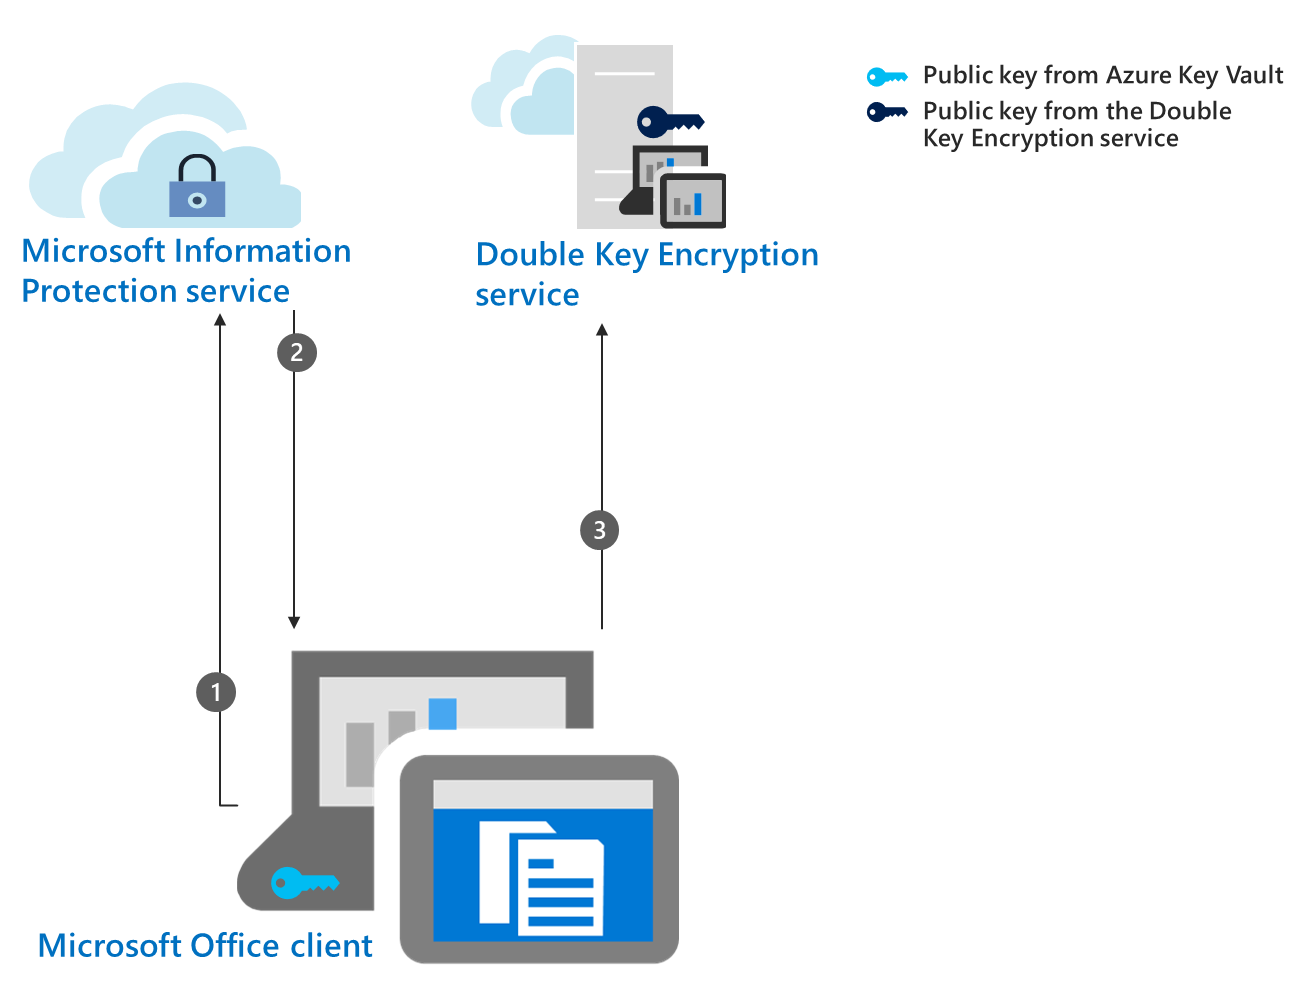
Office 클라이언트는 Microsoft Entra ID를 사용하는 권한 있는 사용자를 기반으로 이중 키 암호화 서비스에서 다른 공개 키를 요청합니다.
4단계: DKE 키 수집 및 캐시
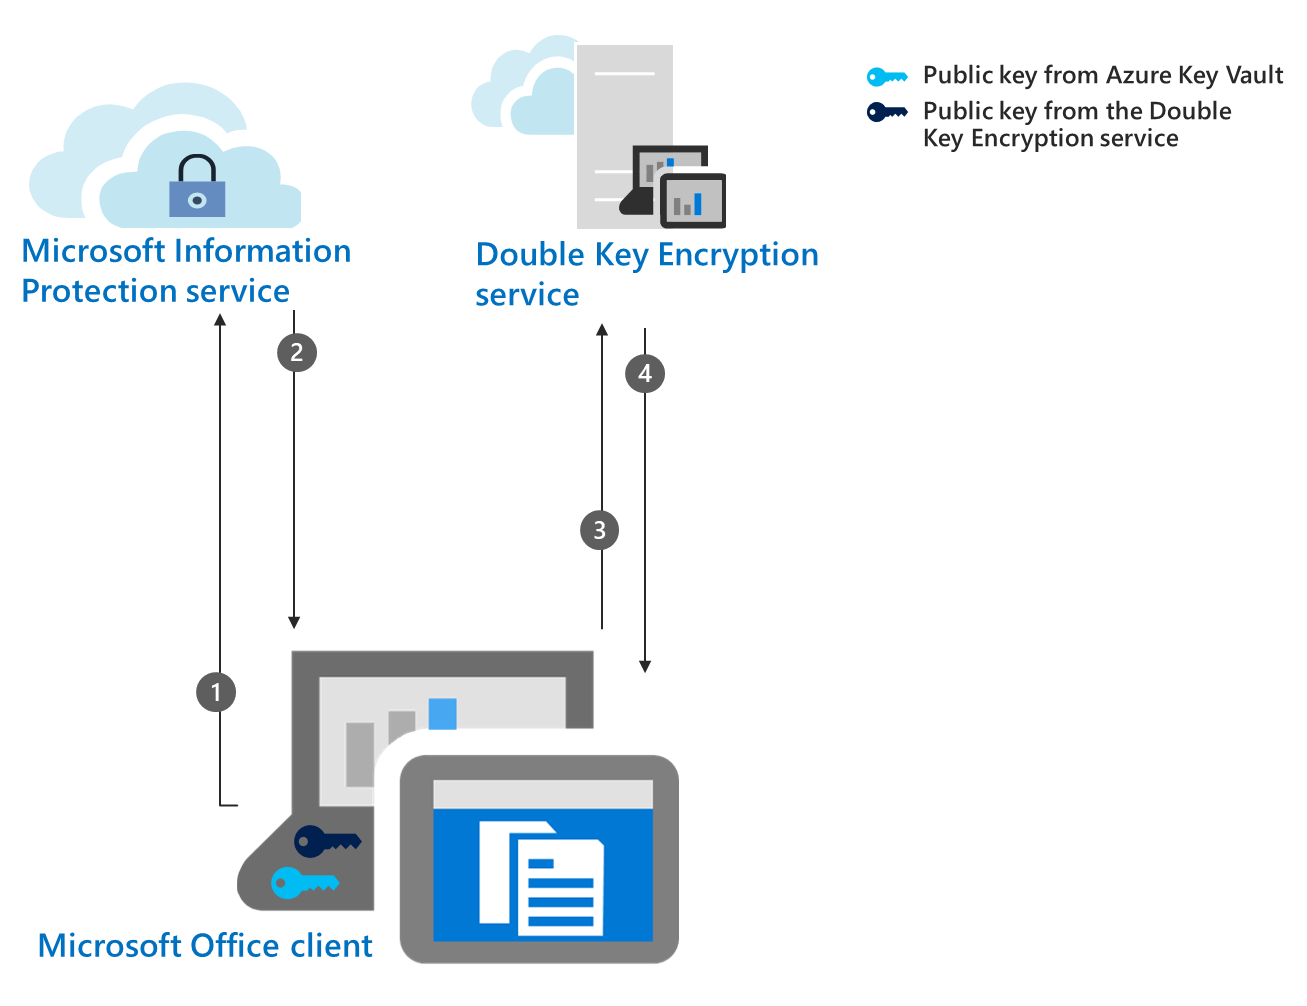
이중 키 암호화 서비스는 이 공개 키를 Office 클라이언트로 보냅니다. 클라이언트는 구성한 시간 동안 장치에 키를 캐시합니다. Azure의 키와 달리
이중 키 암호화 서비스에서 호스팅하는 키의 캐시 기간을 설정할 필요가 없습니다.
캐시 기간을 설정하려면 이중 키 암호화 서비스를 배포할 때 또는 배포한 후에 설정할 수 있습니다.
5단계: DKE 키로 문서 보호
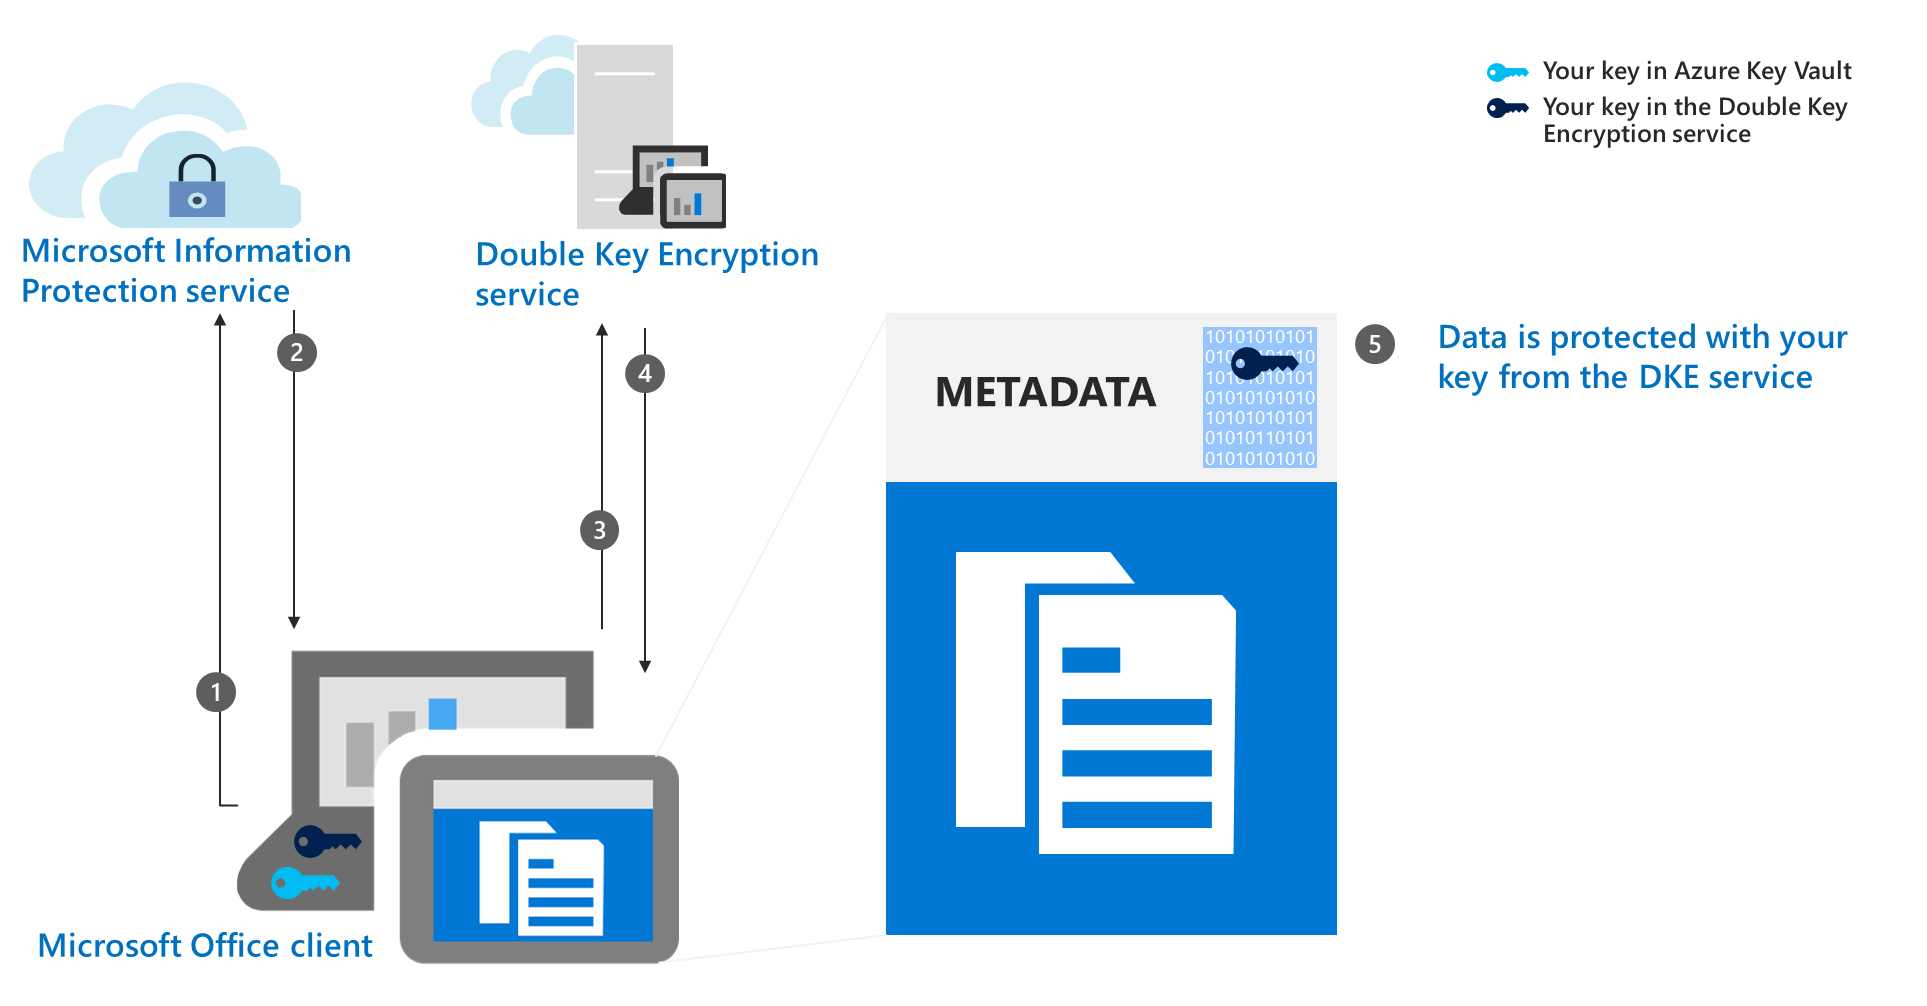
Microsoft Office 클라이언트는 이중 키 암호화 서비스에서 검색된 공개 키를 사용하여 콘텐츠에 대한 액세스를 제어 하는 메타데이터 부분을 암호화합니다.
6단계: Azure 키로 문서 보호
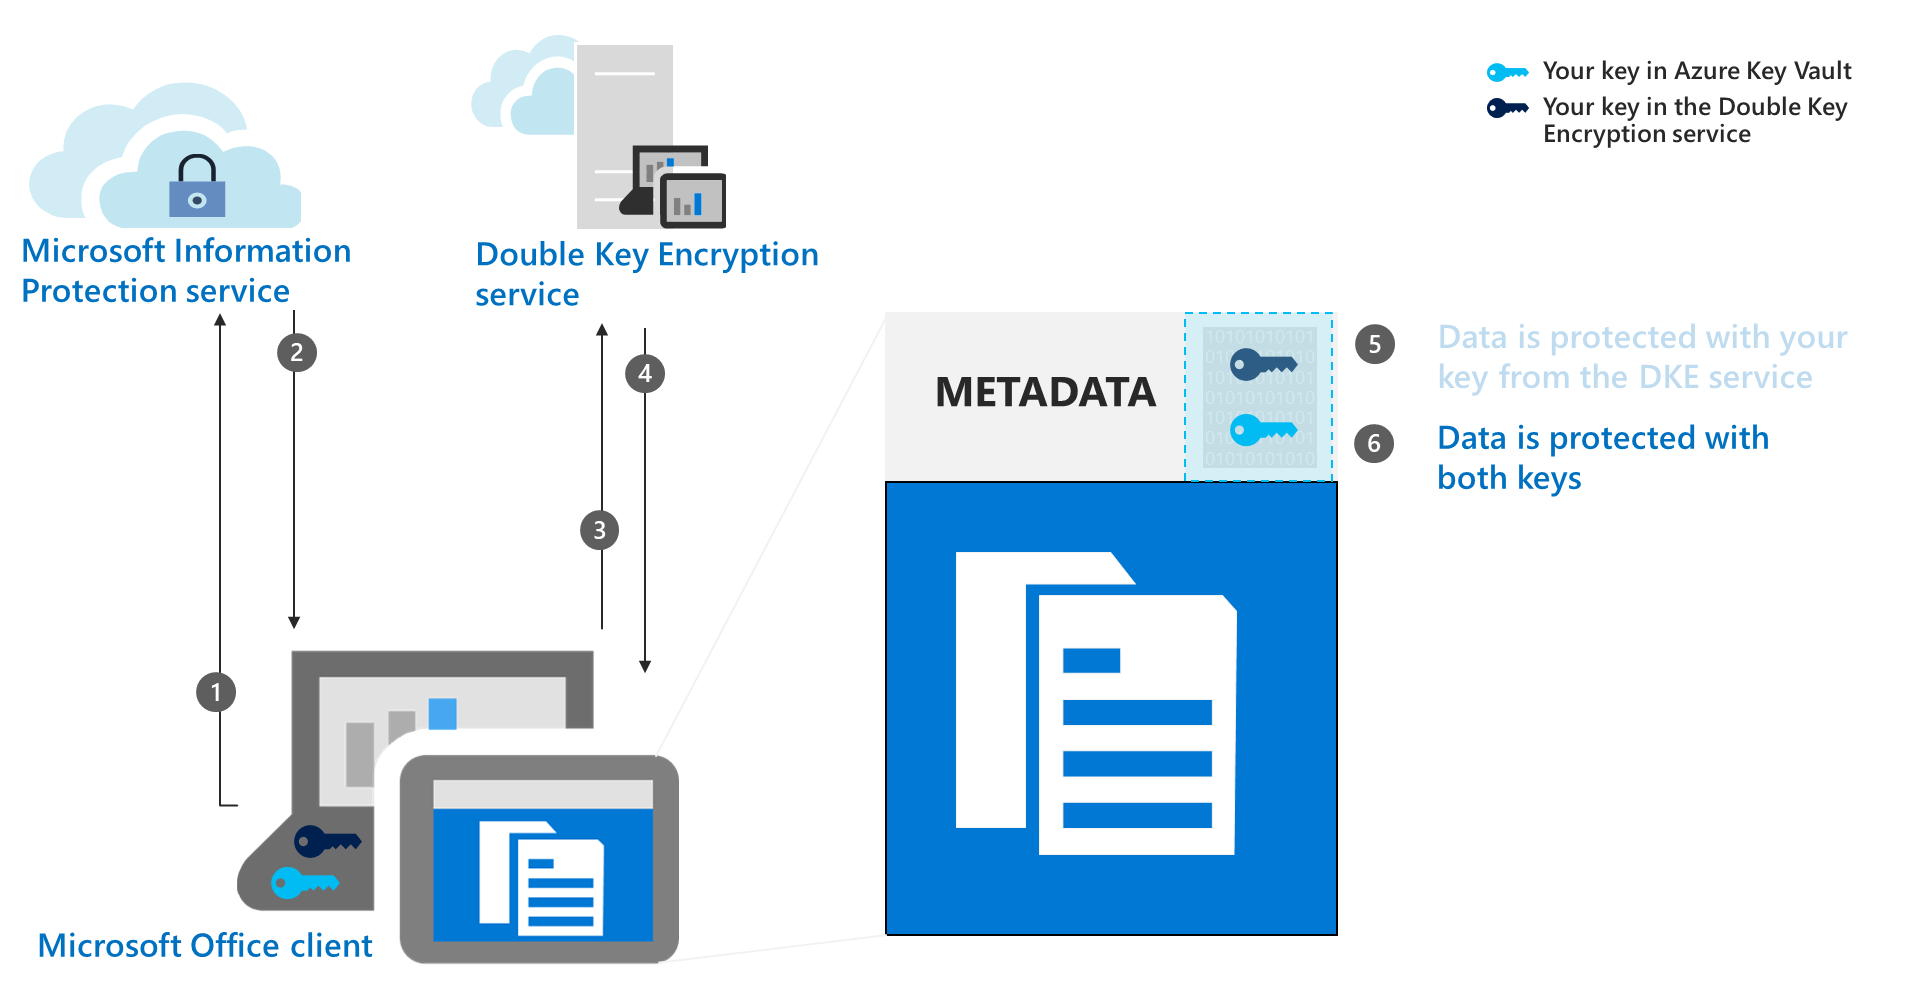
Microsoft Office 클라이언트가 문서 메타데이터의 이미 암호화된 부분을 Azure의 공개 키로 암호화합니다.
이제 데이터가 두 키 모두로 보호됩니다.
DKE에 대한 시스템 및 라이선스 요구 사항
이 섹션에서는 사용자 환경에서 DKE를 성공적으로 배포하기 전에 충족해야 하는 서버 및 클라이언트 시스템 및 구성 요구 사항에 대해 자세히 설명합니다.
DKE에 대한 라이선스 요구 사항
이중 키 암호화에 대한 라이선스 옵션은 Microsoft Purview 서비스 설명의 Microsoft Purview Information Protection 이중 키 암호화를 참조하세요.
DKE에 Azure Rights Management 서비스가 필요합니다.
DKE는 민감도 레이블과 함께 작동하며 Microsoft Purview Information Protection의 권한 관리를 사용한 암호화가 필요합니다.
Office 앱에 대한 DKE 레이블 지정 요구 사항
Office 앱에 기본 제공되는 민감도 레이블을 사용하여 Word, Excel, PowerPoint 및 Outlook에서 DKE를 지원합니다. 지원되는 버전은 기능 표 및 DKE(이중 키 암호화) 행을 참조하세요.
클라이언트 컴퓨터의 DKE
사용자는 이러한 인터페이스를 통해 DKE 민감도 레이블을 적용합니다.
Windows Office 앱의 민감도 레이블 지정
Windows 파일 탐색기의 Microsoft Purview Information Protection 파일 레이블 지정
Microsoft Purview Information Protection PowerShell
Microsoft Purview Information Protection 스캐너
보호된 문서를 보호하고 사용할 각 클라이언트 컴퓨터에 필수 구성 요소를 설치합니다.
DKE로 보호된 콘텐츠 저장 및 보기를 위한 지원되는 환경
지원되는 애플리케이션. Word, Excel, PowerPoint 및 Outlook을 포함하여 Windows의 엔터프라이즈용 Microsoft 365 앱 클라이언트.
온라인 콘텐츠 지원. 이중 키 암호화로 보호되는 문서와 파일을 온라인으로 SharePoint와 OneDrive 모두에 저장할 수 있습니다. 이러한 위치에 업로드하기 전에 지원되는 애플리케이션에서 DKE로 문서와 파일에 레이블을 지정하고 보호해야 합니다. 전자 메일을 통해 암호화된 콘텐츠를 공유할 수 있지만 온라인에서 암호화된 문서 및 파일을 볼 수는 없습니다. 대신 로컬 컴퓨터에서 지원되는 데스크톱 응용 프로그램 및 클라이언트를 사용하여 보호된 콘텐츠를 확인해야 합니다.
Office 앱 외부의 레이블 지정 시나리오 파일 탐색기 마우스 오른쪽 단추 클릭 옵션에서 Microsoft Purview Information Protection 파일 레이블 지정 프로그램을 사용하거나Microsoft Purview Information Protection, PowerShell 레이블 지정 cmdlet 또는 Microsoft Purview Information Protection 스캐너.
Office 앱 외부에서 DKE로 보호된 콘텐츠 보기 Microsoft Purview Information Protection 뷰어를 사용하여 DKE로 보호된 전자 메일 및 문서(예: PDF)를 사용할 수 있습니다.
시나리오는 암호화만 하고 전달하지 않습니다. 암호화만 및 전달 금지는 Outlook의 DKE에서 지원되지 않습니다. 다른 모든 Office 응용 프로그램은 DKE를 사용하여 사용자 정의 권한 레이블을 지원합니다.