Open Group Security Forum은 보안 역량, 아키텍처 원칙, 역할 및 아키텍처 빌딩 블록(ABB)을 설명하는 보안 및 제로 트러스트 지침을 개발합니다. 이는 비즈니스 및 보안 성과를 아키텍처, 보안 업무 및 기술에 연결하는 데 유용한 외부 참조 모델을 제공합니다.
SAF(Microsoft Security 채택 프레임워크)는 이 자료를 SAF 비즈니스 시나리오, 보안 분야, 기술 및 역할에 연결하고, 이어서 Microsoft 아키텍처 및 구현 지침에 연결합니다.
Important
The Open Group은 자사의 표준 및 참조 모델에 대한 권위 있는 출처로 남아 있습니다. 일부 제로 트러스트 자료는 표준으로 게시되고, 다른 자료는 계속 업데이트되는 Snapshots로 제공됩니다. 이 페이지의 지침은 Microsoft에서 작성되었으며 The Open Group 발행물을 변경하거나 확장하지 않습니다.
SAF에 제로 트러스트 기능 매핑
The Open Group의 제로 트러스트 모델은 거버넌스, 자산 관리, 예방, 탐지, 대응, 복구 및 지속적인 개선 전반에 걸쳐 보안 성과를 달성하기 위해 사람, 프로세스 및 기술을 결합하는 역량을 설명합니다.
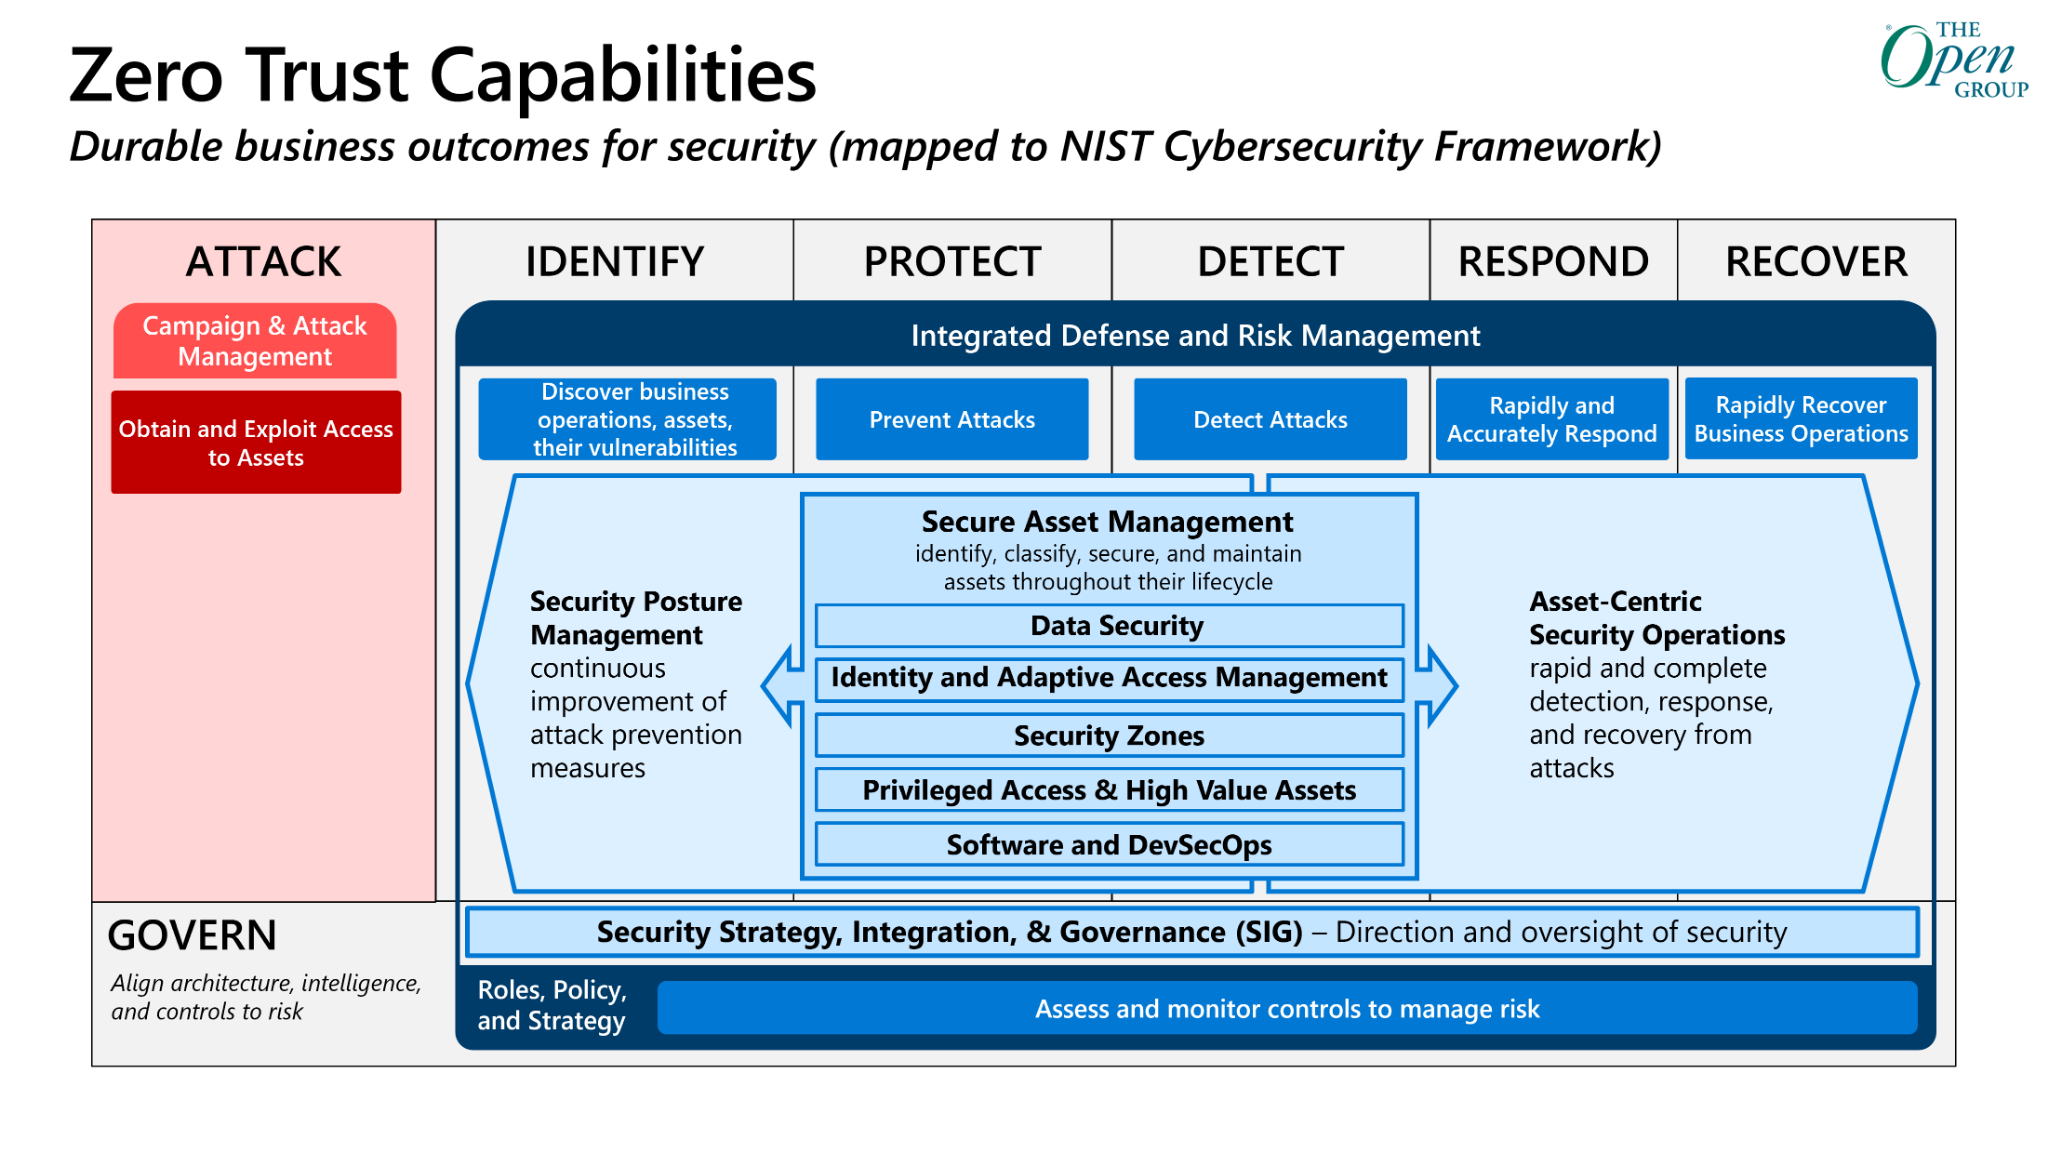
역량 모델은 두 모델 모두 개별 제품이 아니라 지속적인 성과와 보안 업무를 중심으로 보안을 구성하기 때문에 SAF에 유용한 가교 역할을 제공합니다.
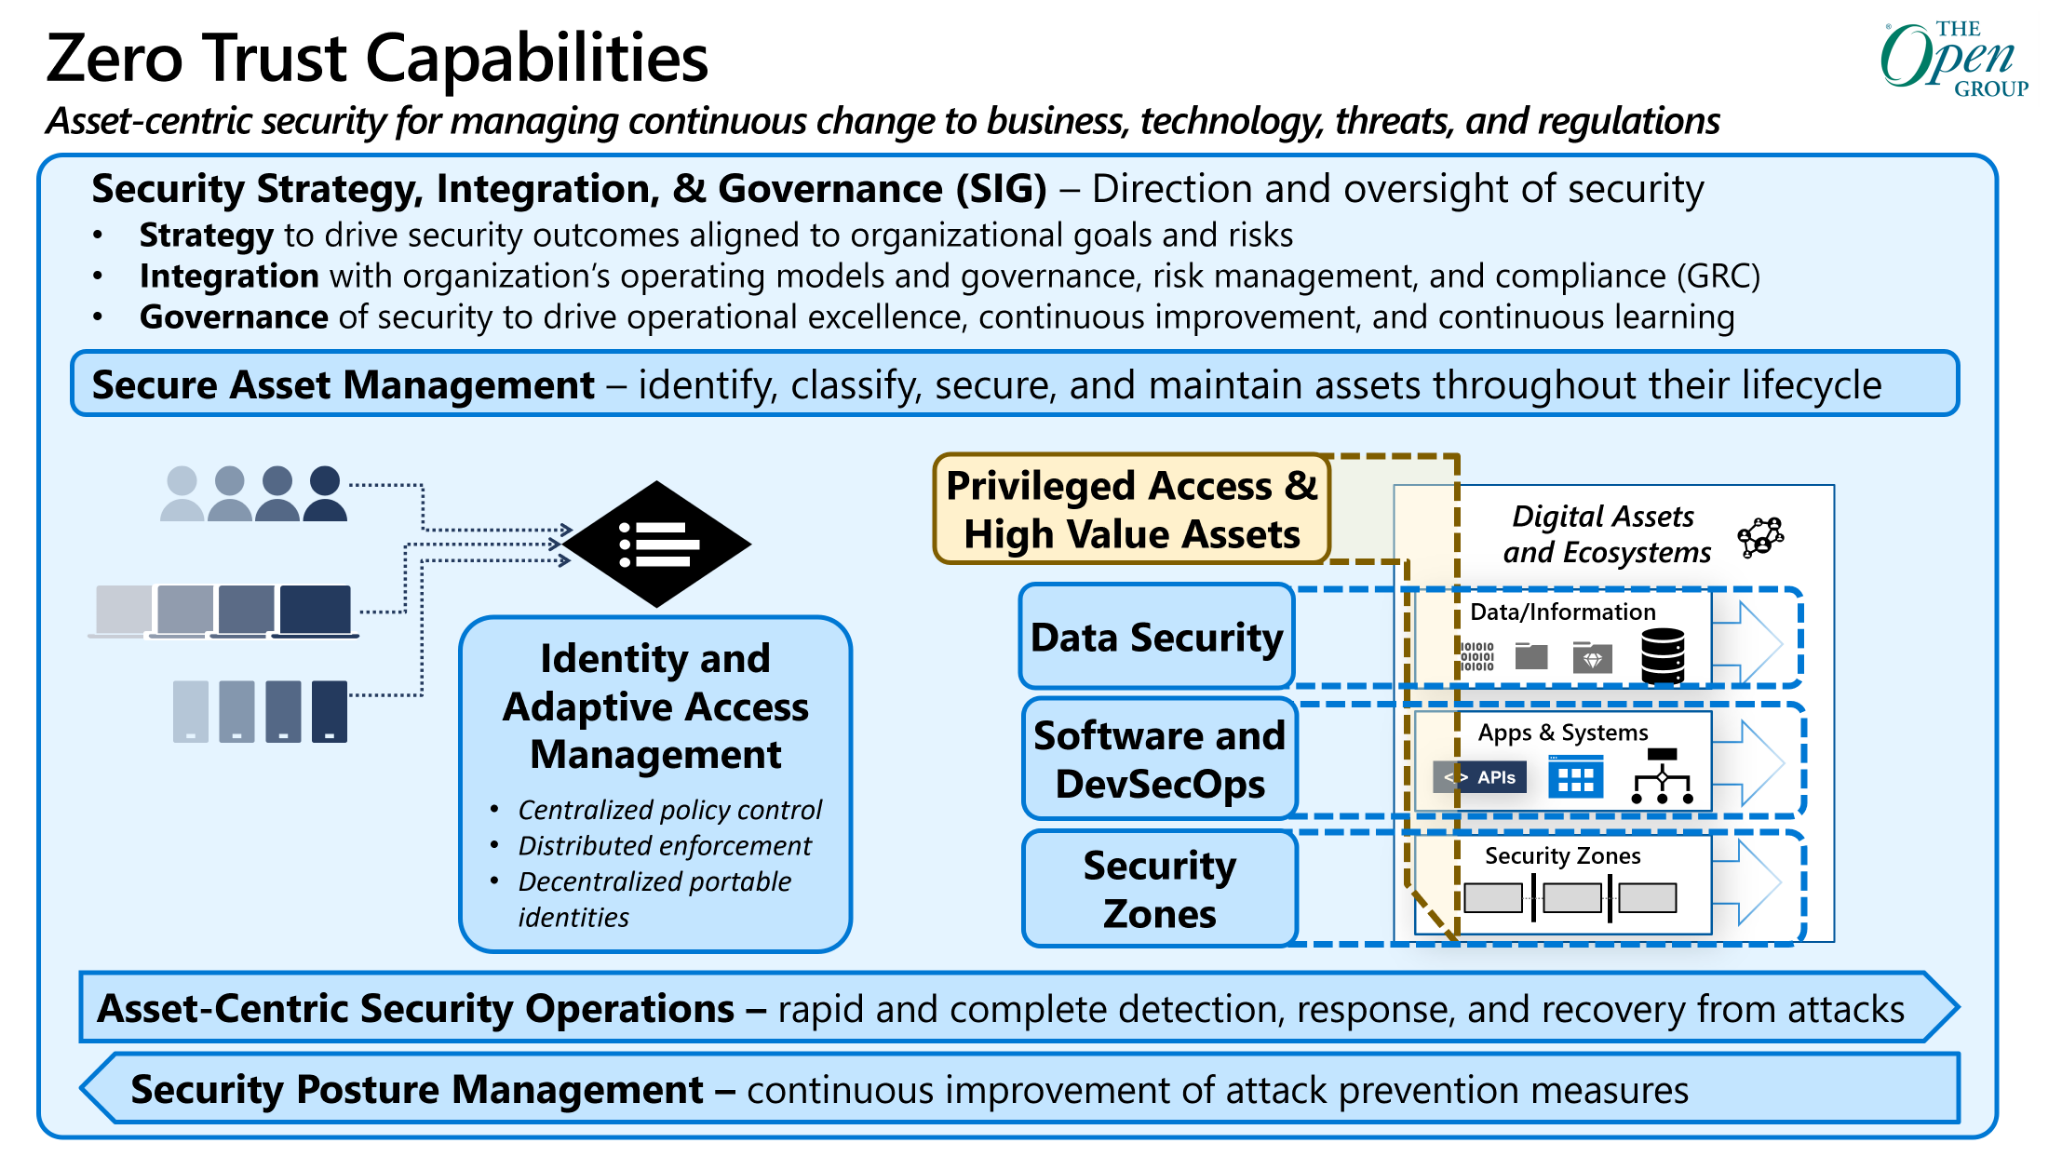
다음 매핑은 각 기능에 대한 기본 SAF 분야를 식별합니다.
| The Open Group 기능 | 주요 SAF 분야 | 일반적인 역할 동작 |
|---|---|---|
| 통합 방어 및 위험 관리 | 전략, 통합 및 거버넌스; 보안 아키텍처; 보안 상태 관리; SecOps/SOC | 책임 있는 비즈니스 리더는 보안 리더십과 함께 위험 수용 수준과 우선순위를 설정합니다. 보안 및 기술 리더와 실무자는 그러한 방향성을 보안 전략과 실행으로 구체화하고, 여러 분야에 걸친 업무를 조율하며, 그 결과를 측정합니다. |
| SIG(보안 전략, 통합 및 거버넌스) | 전략, 통합 및 거버넌스; 보안 아키텍처 | CISO는 보안 디렉터 및 보안 비즈니스 설계자/분석가와 함께 보안 전략 및 거버넌스를 이끌고 있습니다. 기술 임원, 비즈니스 및 제품 리더, 위험 및 규정 준수 이해 관계자 및 기타 책임 있는 의사 결정자와 협력하여 보안 우선 순위를 비즈니스 목표 및 위험에 맞추고 방향을 설정하고 정책, 로드맵, 아키텍처, 조치 및 감독으로 변환합니다. |
| 보안 자산 관리 | 보안 아키텍처; 보안 상태 관리 | 제품 소유자 및 비즈니스 설계자/분석가는 비즈니스 운영, 자산, 중요도 및 소유자를 식별합니다. 기술 역할은 수명 주기 상태를 유지 관리합니다. 설계자는 보호 패턴을 정의합니다. 보안 태세 관리는 노출과 통제 범위를 측정합니다. |
| 보안 상태 관리 | 보안 상태 관리 | 보안 태세 관리는 노출 및 공격 경로를 식별하고, 개선의 우선순위를 지정하며, 시정 조치를 확인합니다. 제품 및 기술 소유자는 대응 조치를 구현하거나 승인합니다. |
| 자산 중심 보안 운영 | SecOps/SOC | SecOps 플랫폼 및 데이터 엔지니어는 데이터 및 플랫폼을 제공합니다. 감지 엔지니어 및 위협 인텔리전스는 탐지 범위를 향상시킵니다. 분류, 조사, 위협 헌팅, 법의학, 리버스 엔지니어링, 인시던트 조정 및 기술 담당자는 탐지, 대응 및 복구합니다. |
| ID 관리 및 적응형 액세스 관리 | 액세스 및 ID | 액세스 설계자는 정책 및 적용 패턴을 정의합니다. ID, 네트워크, 사용자 엔드포인트, 애플리케이션 및 플랫폼 역할이 이를 구현합니다. 제품 소유자는 비즈니스 액세스 권한을 부여합니다. 보안 상태 관리 및 SecOps/SOC는 효과성 및 남용을 모니터링합니다. |
| 데이터 보안 | 데이터 보안; 액세스 및 ID | 데이터 책임자/데이터 거버넌스 담당자 및 제품 소유자는 가치와 의무를 정의합니다. 데이터 및 액세스 아키텍트는 통제 체계를 설계합니다. 데이터, ID, 애플리케이션 및 플랫폼 역할은 이를 구현합니다. |
| 보안 영역 | 보안 아키텍처; 인프라 보안; 액세스 및 신원 | 보안, 액세스 및 인프라 설계자는 경계 및 강제 적용을 정의합니다. 네트워크, 인프라/플랫폼, ID 및 보안 엔지니어는 세분화를 구현하고 정책을 모니터링합니다. |
| 권한 액세스 및 고가치 자산 | 액세스 및 ID; 보안 아키텍처 | 비즈니스 및 제품 리더는 고부가가치 자산과 책임 있는 소유자를 식별합니다. 액세스 및 보안 아키텍트는 권한 있는 경로를 정의합니다. ID, 엔드포인트, 네트워크 및 플랫폼 역할은 이를 구현합니다. SecOps/SOC는 공격 경로 및 활동을 모니터링합니다. |
| Software 및 DevSecOps | 개발 보안; 보안 아키텍처 | 소프트웨어/애플리케이션 설계자, 소프트웨어 보안 엔지니어, 개발자, 소프트웨어 테스터, 소프트웨어 테스트/품질 관리자 및 DevOps 리드는 보안이 강화된 개발 및 배포 관행을 빌드하고 운영합니다. |
SAF에 보안 역할 매핑
Open Group 보안 역할 및 용어집은 보안 작업을 설명하는 일반적인 어휘를 제공하고 보안 결과에 대한 책임을 보안 작업 수행에 대한 책임과 구분합니다.
SAF는 이 역할 모델을 사용하여 보안 결과 및 분야를 결정을 내리고 작업을 수행하는 사람들과 연계합니다. 조직은 적절한 책임 및 의사 결정 권한을 유지하면서 사람, 팀, 서비스 공급자, 자동화 및 에이전트에 대한 책임을 결합할 수 있습니다.
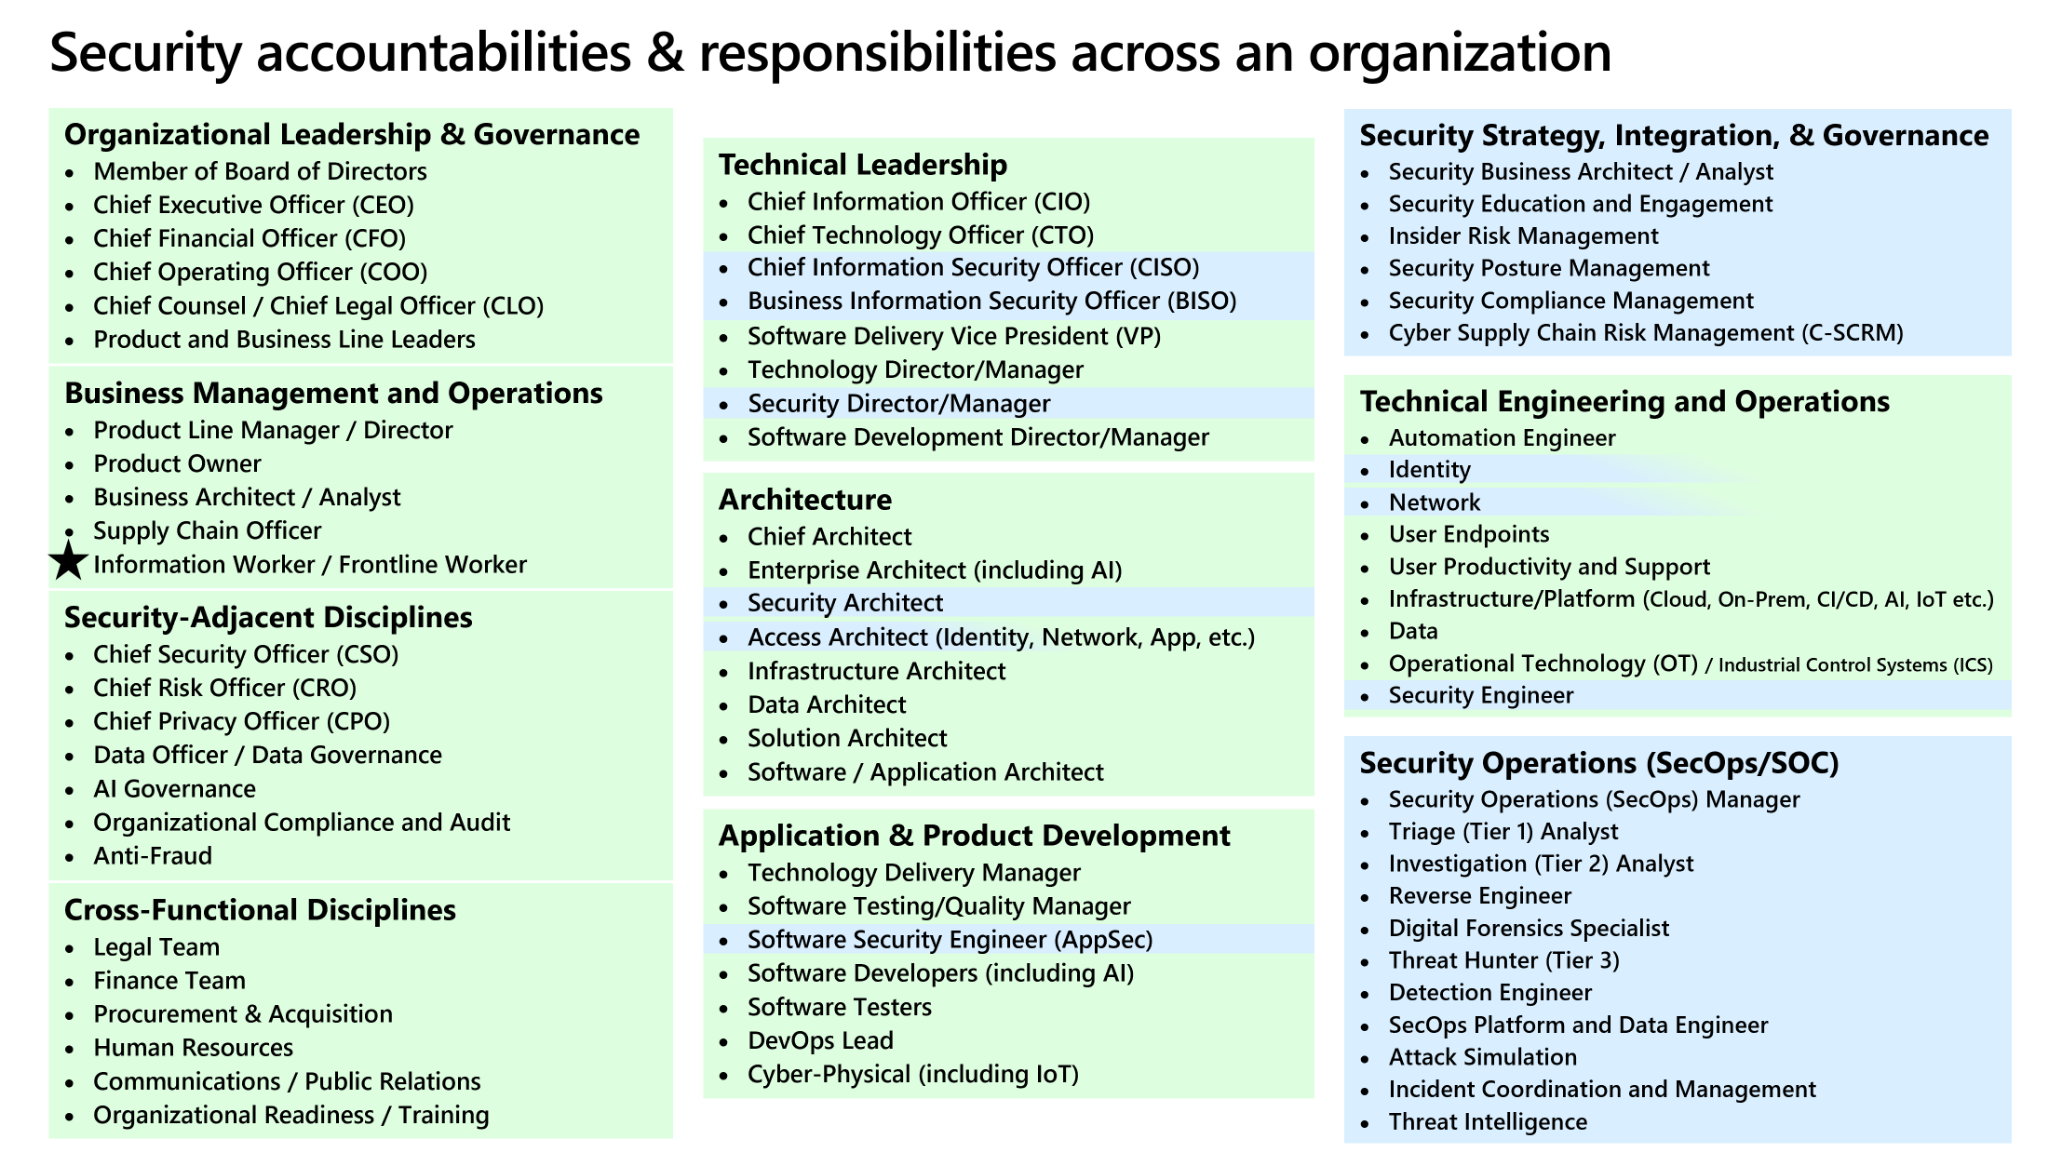
SAF 역할 모델 및 지침에 대해서는 SAF의 보안 역할 및 책임을 참조하세요.
아키텍처 구성 요소를 Microsoft 기술에 매핑
Open Group 제로 트러스트 참조 모델은 ABB(아키텍처 구성 요소)를 사용하여 제로 트러스트 구현하는 데 사용되는 프로세스 및 기술 기능을 설명합니다.
다음 매핑은 선택한 ABB를 해당 기능을 제공할 수 있는 Microsoft 기술에 연결합니다. 이는 The Open Group 모델의 일부가 아닌 Microsoft 작성 구현 예제입니다.
자산 중심 보안 운영 플랫폼(ACSOP)
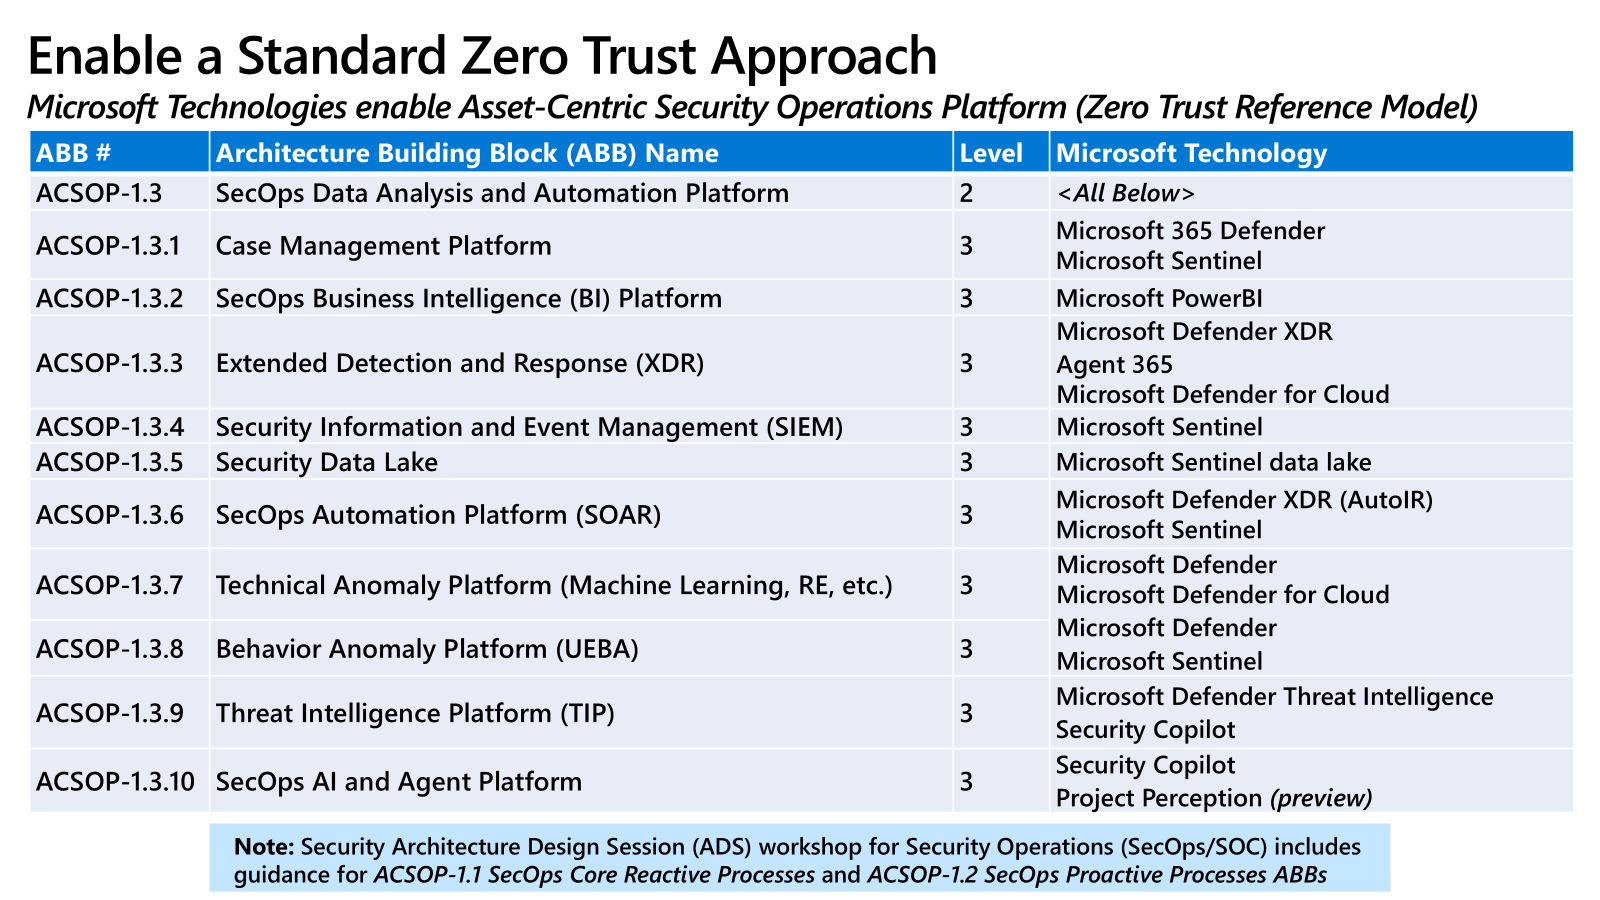
| ABB 번호 | 아키텍처 빌딩 블록 | Level | Microsoft 기술 예제 |
|---|---|---|---|
| ACSOP-1.3 | SecOps 데이터 분석 및 자동화 플랫폼 | 2 | 아래의 모든 수준 3 ABB |
| ACSOP-1.3.1 | 사례 관리 플랫폼 | 3 | Microsoft Defender XDR; Microsoft Sentinel |
| ACSOP-1.3.2 | SecOps BI(비즈니스 인텔리전스) 플랫폼 | 3 | 마이크로소프트 파워 BI |
| ACSOP-1.3.3 | XDR(확장 탐지 및 대응) | 3 | Microsoft Defender XDR; Microsoft Agent 365; 클라우드용 Microsoft Defender |
| ACSOP-1.3.4 | SIEM(보안 정보 및 이벤트 관리) | 3 | Microsoft Sentinel |
| ACSOP-1.3.5 | 보안 데이터 레이크 | 3 | Microsoft Sentinel 데이터 레이크 |
| ACSOP-1.3.6 | SecOps Automation Platform (SOAR) | 3 | Microsoft Defender XDR(AutoIR); Microsoft Sentinel |
| ACSOP-1.3.7 | Technical Anomaly Platform(기계 학습, 리버스 엔지니어링 및 관련 분석) | 3 | Microsoft Defender; 클라우드용 Microsoft Defender |
| ACSOP-1.3.8 | 행동 이상 징후 플랫폼(UEBA) | 3 | Microsoft Defender; Microsoft Sentinel |
| ACSOP-1.3.9 | TIP(위협 인텔리전스 플랫폼) | 3 | Microsoft Defender 위협 인텔리전스; Microsoft Security Copilot |
| ACSOP-1.3.10 | SecOps AI 및 에이전트 플랫폼 | 3 | Microsoft Security Copilot; Project Perception(미리 보기) |
SecOps/SOC용 Microsoft Security 아키텍처 디자인 세션에는 ACSOP-1.1 SecOps Core 반응형 프로세스 및 ACSOP-1.2 SecOps 자동 관리 프로세스 ABB와 관련된 지침도 포함되어 있습니다.
IAAMP(ID 및 적응형 액세스 관리 플랫폼)
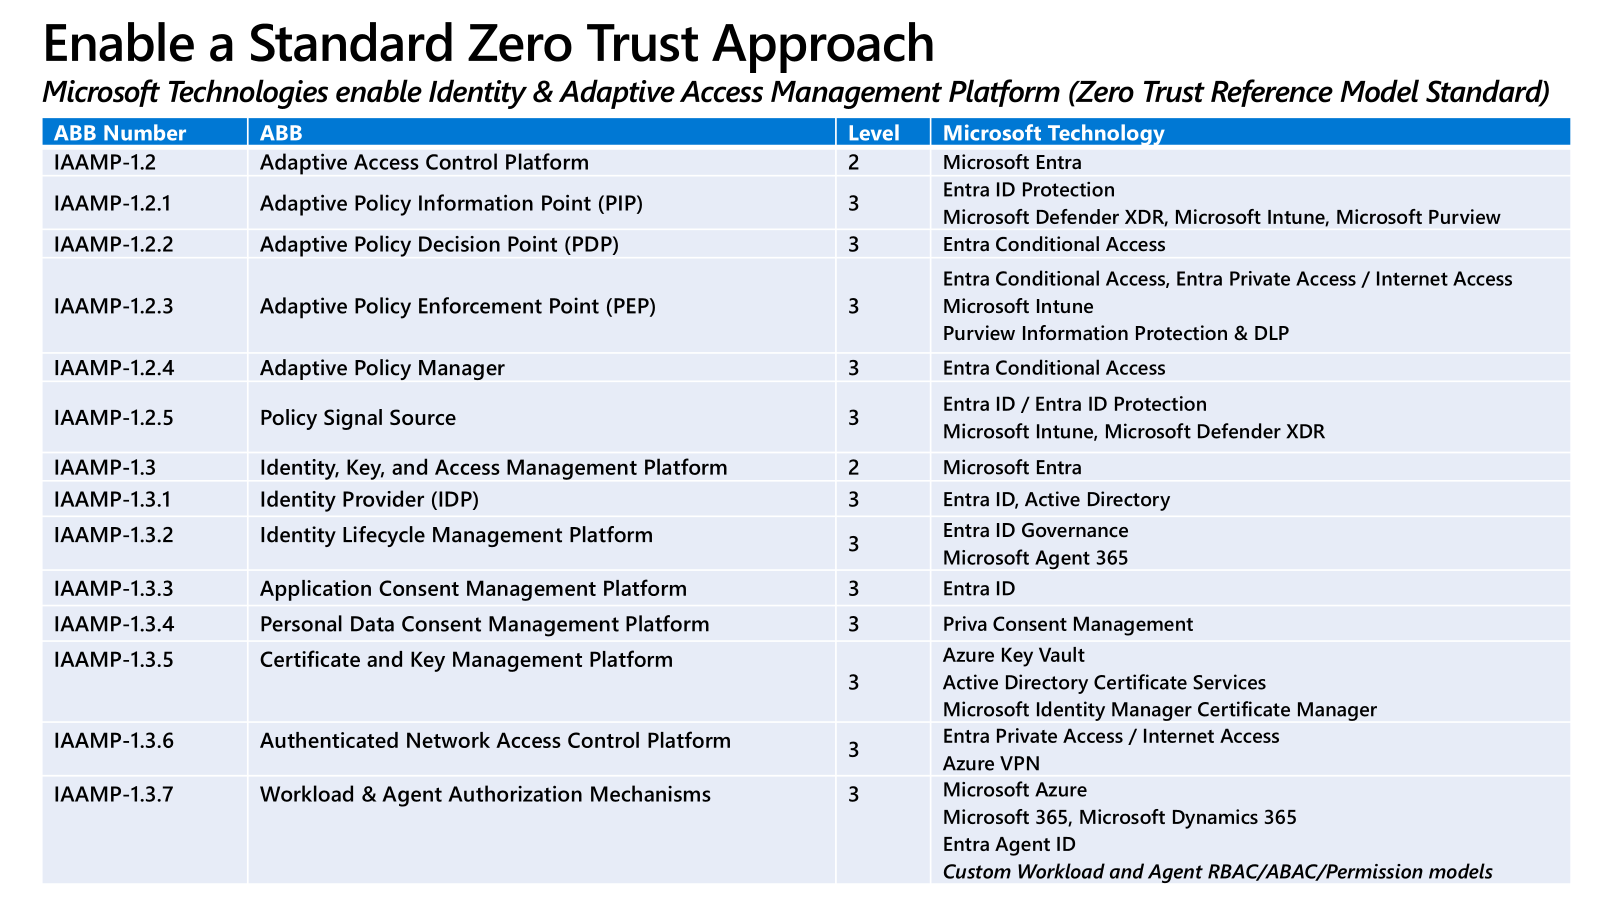
| ABB 번호 | 아키텍처 빌딩 블록 | Level | Microsoft 기술 예제 |
|---|---|---|---|
| IAAMP-1.2 | 적응형 Access Control 플랫폼 | 2 | Microsoft Entra |
| IAAMP-1.2.1 | PIP(적응 정책 정보 지점) | 3 | Microsoft Entra ID Protection; Microsoft Defender XDR; Microsoft Intune; Microsoft Purview |
| IAAMP-1.2.2 | PDP(적응 정책 결정 지점) | 3 | Microsoft Entra 조건부 액세스 |
| IAAMP-1.2.3 | PEP(적응형 정책 적용 지점) | 3 | Microsoft Entra 조건부 액세스; Microsoft Entra 개인 액세스 및 인터넷 액세스; Microsoft Intune; Microsoft Purview Information Protection 및 데이터 손실 방지 |
| IAAMP-1.2.4 | 적응형 정책 관리자 | 3 | Microsoft Entra 조건부 액세스 |
| IAAMP-1.2.5 | 정책 신호 소스 | 3 | Microsoft Entra ID 및 Microsoft Entra ID Protection; Microsoft Intune; Microsoft Defender XDR |
| IAAMP-1.3 | ID 관리, 키 및 액세스 관리 플랫폼 | 2 | Microsoft Entra |
| IAAMP-1.3.1 | IDP(ID 공급자) | 3 | Microsoft Entra ID; Active Directory |
| IAAMP-1.3.2 | ID 수명 주기 관리 플랫폼 | 3 | Microsoft Entra ID Governance; Microsoft 에이전트 365 |
| IAAMP-1.3.3 | 애플리케이션 동의 관리 플랫폼 | 3 | Microsoft Entra ID (마이크로소프트 엔트라 ID) |
| IAAMP-1.3.4 | 개인 데이터 동의 관리 플랫폼 | 3 | Microsoft Priva 동의 관리 |
| IAAMP-1.3.5 | 인증서 및 키 관리 플랫폼 | 3 | Azure Key Vault; Active Directory Certificate Services; Microsoft Identity Manager Certificate Manager |
| IAAMP-1.3.6 | 인증된 네트워크 Access Control 플랫폼 | 3 | Microsoft Entra 개인 액세스 및 인터넷 액세스; Azure VPN |
| IAAMP-1.3.7 | 워크로드 및 에이전트 권한 부여 메커니즘 | 3 | Microsoft Azure; Microsoft 365; Microsoft Dynamics 365; Microsoft Entra 에이전트 ID; 사용자 지정 워크로드 및 에이전트 RBAC, ABAC 및 권한 모델 |
이러한 매핑을 사용하여 The Open Group 아키텍처를 SAF 보안 작업에 연결한 다음, 해당하는 Microsoft 아키텍처, 기술 솔루션 및 제품 지침에 연결합니다. 제로 트러스트 참조 모델은 현재 Snapshot으로 게시되어 있으므로, The Open Group이 업데이트된 자료를 게시할 때마다 이러한 매핑을 검토하세요.