조직은 ID, 엔드포인트, 애플리케이션, 데이터, 인프라, 네트워크 및 AI를 포함하여 각 기술의 특성에 적합한 컨트롤을 사용하여 다양한 유형의 기술 자산을 보호해야 합니다.
각 기술은 다양한 보안 요구 사항, 위험 및 구현 고려 사항을 수반합니다. 보안 분야는 이러한 기술 전반에 걸쳐 보안 사례를 적용하고 기술 솔루션은 이들 중 하나 이상에 걸쳐 제어 및 기능을 구현합니다.
제로 트러스트 원칙은 이러한 모든 기술 영역에 적용됩니다. 보안 채택 프레임워크는 개별 제품 또는 기능에 대한 지침을 구성하는 대신 보안 지침을 이해하고 적용하기 위한 지속성 영역으로 기술을 사용합니다.
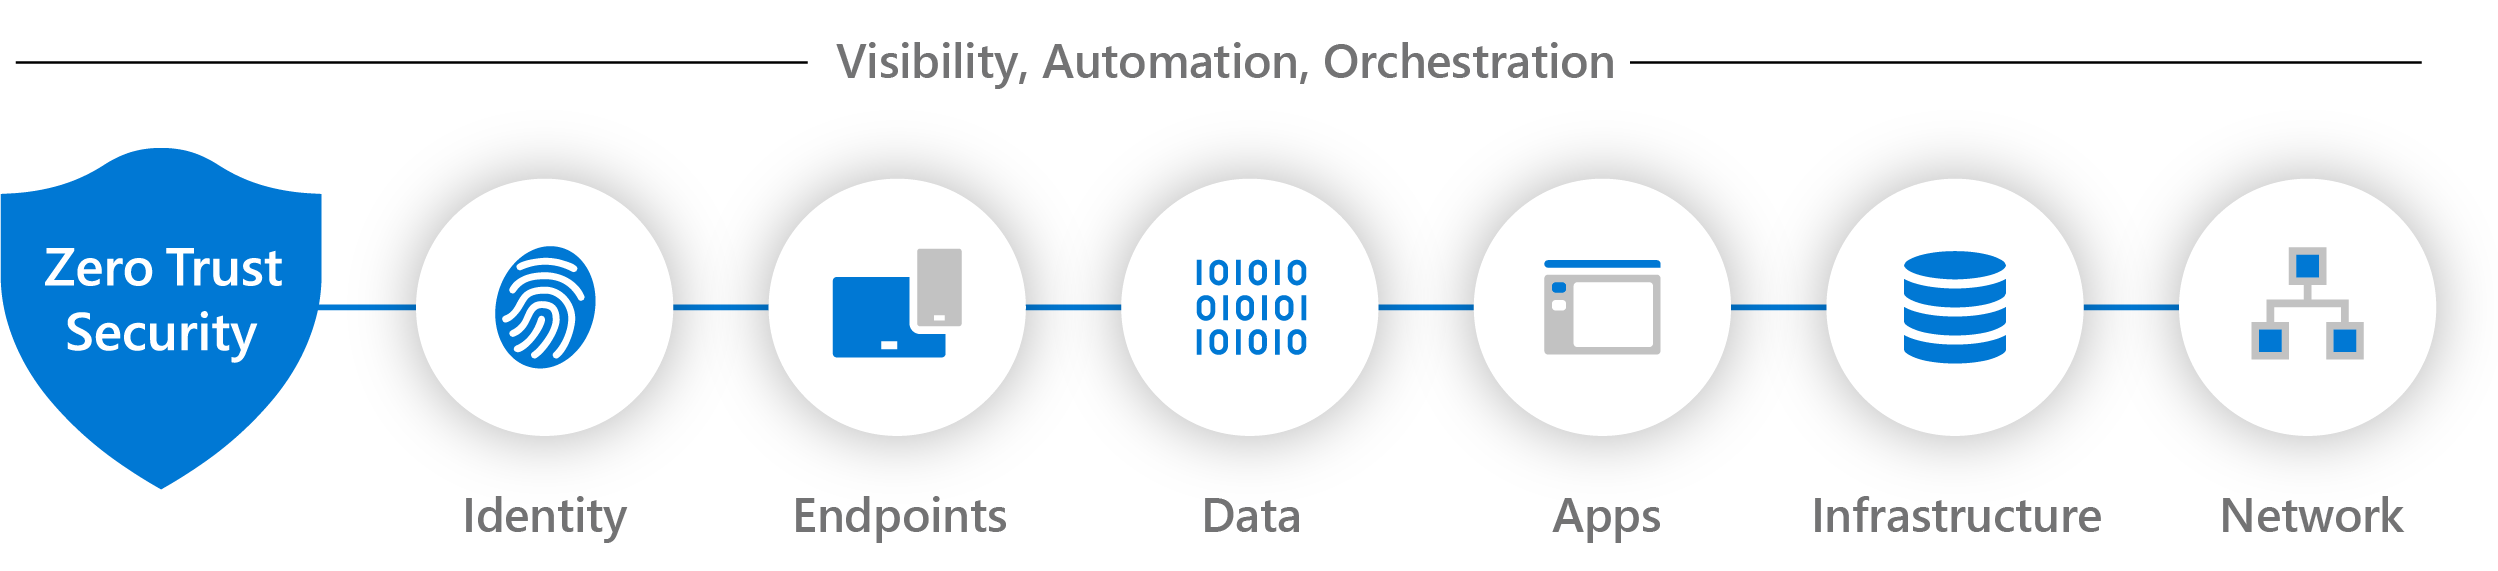
SAF의 기술
이러한 영역은 SAF(Microsoft Security 채택 프레임워크)의 기술로 표현되며 제로 트러스트 워크샵의 핵심 요소로도 사용됩니다.
SAF는 다음 네 가지 보완 구성 요소를 연결합니다.
- 비즈니스 시나리오는 비즈니스 우선 순위 및 위험에 따라 원하는 보안 결과를 정의합니다.
- 보안 영역은 위험을 관리하고, 결정을 내리고, 보안 기능을 개선하는 데 필요한 보안 작업을 설명합니다.
- 기술은 ID, 엔드포인트, 애플리케이션, 데이터, 인프라, 네트워크 및 AI를 포함하여 보호해야 하는 환경 영역을 식별합니다.
- 기술 솔루션은 여러 기술에 걸쳐 있는 보안 요구 사항 및 기능에 대한 구현 지침을 제공합니다.
이러한 구성 요소는 순차적 프로세스를 구성하지 않고 함께 작동합니다. 비즈니스 시나리오는 여러 보안 분야 및 기술 전반에서 작업이 필요할 수 있지만 기술 솔루션은 여러 기술 영역에서 보안 요구 사항을 구현할 수 있습니다.
제로 트러스트 원칙은 비즈니스 및 보안 의사 결정부터 아키텍처, 기술, 구현 및 운영에 이르기까지 이 모델에 적용됩니다.
기술
| 기술 | 설명 |
|---|---|

아이덴티티 |
ID 및 액세스를 보호합니다. ID를 확인하고, 권한을 관리하고, 적절한 컨텍스트 및 위험에 따라 액세스 결정을 내립니다. |

끝점 |
조직 리소스에 액세스하는 디바이스를 보호합니다. 디바이스 상태 및 위험을 평가하고 적절한 구성, 보호 및 액세스 제어를 적용합니다. |

데이터 |
분류, 액세스 제어, 암호화 및 모니터링과 같은 기능을 사용하여 수명 주기 내내 데이터를 보호합니다. |

응용 프로그램 |
애플리케이션, 서비스 및 API와 이들이 사용하는 ID, 권한, 세션 및 데이터를 보호합니다. |

인프라 |
보안 구성, 액세스 제어, 보호 및 모니터링을 통해 컴퓨팅, 플랫폼 및 지원 인프라를 보호합니다. |

Network |
세분화, 트래픽 검사, 보안 액세스 및 모니터링과 같은 컨트롤을 사용하여 연결 및 통신을 보호합니다. |

AI |
AI 애플리케이션, 에이전트, 모델, 데이터, 프롬프트, 컨텍스트 및 도구 통합을 보호합니다. ID, 데이터, 애플리케이션, 인프라 및 네트워크 기술에 적절한 보안 제어를 적용합니다. |
제로 트러스트 워크숍의 핵심 축이 SAF에 매핑되는 방식
제로 트러스트 워크샵은 계획 및 구현을 위한 구성 개념으로 필러를 사용합니다. 대부분의 워크샵 필러는 ID, 엔드포인트, 애플리케이션, 데이터, 인프라, 네트워크 및 AI를 비롯한 SAF의 기술에 해당합니다.
워크숍의 두 축은 SAF에서 다르게 대응됩니다.
이 접근 방식을 통해 제로 트러스트 Workshop은 친숙한 기둥 기반 구조를 유지할 수 있으며 SAF는 보호해야 하는 기술과 보안 분야 간에 보안 작업을 수행하는 보안 분야를 구분합니다.
제로 트러스트 구현 워크샵
제로 트러스트 워크샵은 이러한 영역에 제로 트러스트 원칙을 적용하기 위한 실질적인 지침을 제공합니다.
다음 단계는 무엇인가요?
- 보안 요구 사항 및 기능을 구현하기 위한 지침은 기술 솔루션을 검토하세요.
- 보안 채택 프레임워크 및 해당 구성 요소가 함께 작동하는 방법에 대해 알아봅니다.
- 비즈니스 시나리오를 검토하여 보안 향상을 비즈니스 우선 순위 및 위험에 연결합니다.