통치하다
Govern 방법론을 사용하여 환경을 일관되게 제어하고 실질적인 위험을 해결할 수 있습니다. 거버넌스 방법론은 Azure에서 거버넌스를 설정하고 최적화하는 데 사용할 수 있는 구조화된 접근 방식을 제공합니다. Govern 방법론은 5단계로 구성됩니다.
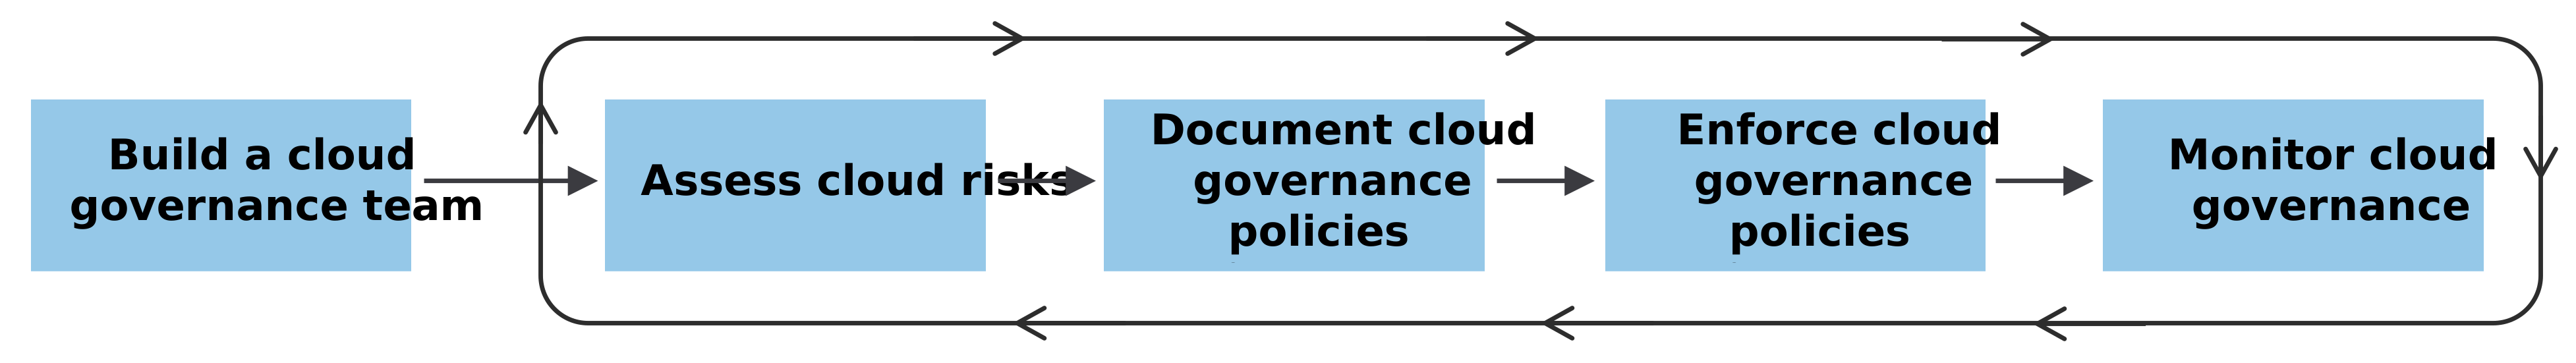
팀 만들기
작고 다양한 팀을 선택하여 신속한 의사 결정을 장려하고 다양한 관점을 포함합니다. 팀의 역할, 권한, 범위를 정의합니다. 중요한 보안 정책을 적용할 수 있도록 조직이 클라우드 거버넌스 팀을 지원하도록 하세요.
클라우드 위험 평가
새 정책을 만들거나 기존 정책을 업데이트하기 전에 새 정책 또는 업데이트된 정책을 정의하는 데 도움이 되도록 클라우드 위험을 평가해야 합니다. 클라우드에서 위험을 효과적으로 평가하려면:
위험을 식별하고 분류합니다. Azure 도구를 사용하여 클라우드 자산을 나열하고 클라우드 위험을 검색합니다.
위험을 분석하고 각 위험에 정성적 또는 정량적 값을 할당합니다. 위험의 우선 순위를 심각도에 따라 정합니다.
위험의 영향(예: 가동 중지 시간 또는 비용)을 확인합니다.
위험을 문서화하고 조직의 모든 필요한 당사자에게 위험에 대해 알릴 수 있습니다.
정기적으로 그리고 이벤트에 대한 응답으로 위험을 검토하여 유효하고 정확한 상태를 유지합니다.
문서 정책
클라우드와 연결된 비즈니스 위험을 식별한 후에는 위험을 완화하기 위해 정책을 문서화하거나 업데이트해야 합니다. 건강한 클라우드 거버넌스 전략은 건전한 클라우드 거버넌스 정책으로 시작합니다.
클라우드 거버넌스 정책은 IT 직원과 자동화된 시스템이 일치해야 하는 요구 사항, 표준 및 목표를 정의합니다. 개별 정책 설명은 위험 분석 중에 식별하는 특정 위험을 해결하는 데 사용할 수 있는 지침입니다. 클라우드 서비스 사용을 제어하는 규칙을 만들고 유지 관리하고 업데이트하는 방법을 포함하여 정책을 문서화하는 방법을 정의합니다. 정책을 준수해야 하는 모든 사용자에게 알리기 위해 중앙 집중식 리포지토리에 정책을 추가합니다.
정책 적용
클라우드 거버넌스를 시행하려면 클라우드 사용을 클라우드 거버넌스 정책에 맞추기 위한 제어 및 절차를 통합하세요. 클라우드 거버넌스 도구를 사용하여 몇 가지 정책에 대해 규정 준수를 자동화한 다음 시간이 지남에 따라 더 많은 정책을 추가합니다. 시행 단계로 원활하게 전환하려면 다음 작업을 수행합니다.
- 거버넌스 관련 책임 위임
- 정책에 대한 상속 모델을 채택합니다.
- 상속 모델의 리소스에 태그 지정 및 명명 규칙을 적용합니다.
- 모니터 우선 접근 방식을 구현합니다.
클라우드 거버넌스를 모니터링합니다.
정책을 설정하고 조직의 프로세스 및 절차를 정책에 맞게 조정한 후에는 클라우드 거버넌스를 모니터링해야 합니다. 모니터링을 사용하여 규정 준수가 부족한 영역을 확인하고 변경하여 비준수 문제를 줄이세요.
거버넌스 정책에서 벗어나는 사항에 대해 팀 또는 개인에게 알리도록 경고를 구성합니다. 적절한 사용자에게 경고를 트리거하는 명확한 임계값을 정의하세요. 위반을 신속하게 해결하고 위험 수준이 높은 문제의 우선 순위를 지정하는 수정 계획을 개발합니다. 향후 발생을 방지하려면 거버넌스 정책 및 적용 메커니즘을 업데이트하세요.