SQL Managed Instance 대한 감사 구성
SQL Managed Instance는 Azure SQL Database와는 다른 감사 모델을 사용하며, 이는 기존 SQL Server 감사 아키텍처를 반영합니다. Contoso의 신용 위험 평가 시스템은 SQL Managed Instance 실행됩니다. 보안 팀은 T-SQL 명령 및 진단 설정을 사용하여 서버 수준 감사를 구성하여 로그를 Blob Storage 및 Azure Monitor 둘 다로 라우팅해야 합니다.
| Aspect | Azure SQL 데이터베이스 | SQL 관리형 인스턴스 |
|---|---|---|
| 감사 모델 | 서버 수준 + 데이터베이스 수준 사양 | SQL Server 스타일의 서버 감사지침 사양 |
| 비저장 목적지 | 포털 감사 화면에 구성됨 | T-SQL(TO EXTERNAL_MONITOR) 또는 진단 설정을 통해 구성됨 |
| 포털 환경 | 세 가지 대상이 모두 포함된 전체 감사 화면 | 포털은 주로 저장 위치를 다루며, 다른 경우에는 T-SQL이 필요합니다. |
| 지원 작업 감사 | 사용할 수 없음 | Microsoft 지원 엔지니어 액세스에 대한 별도의 서버 감사 |
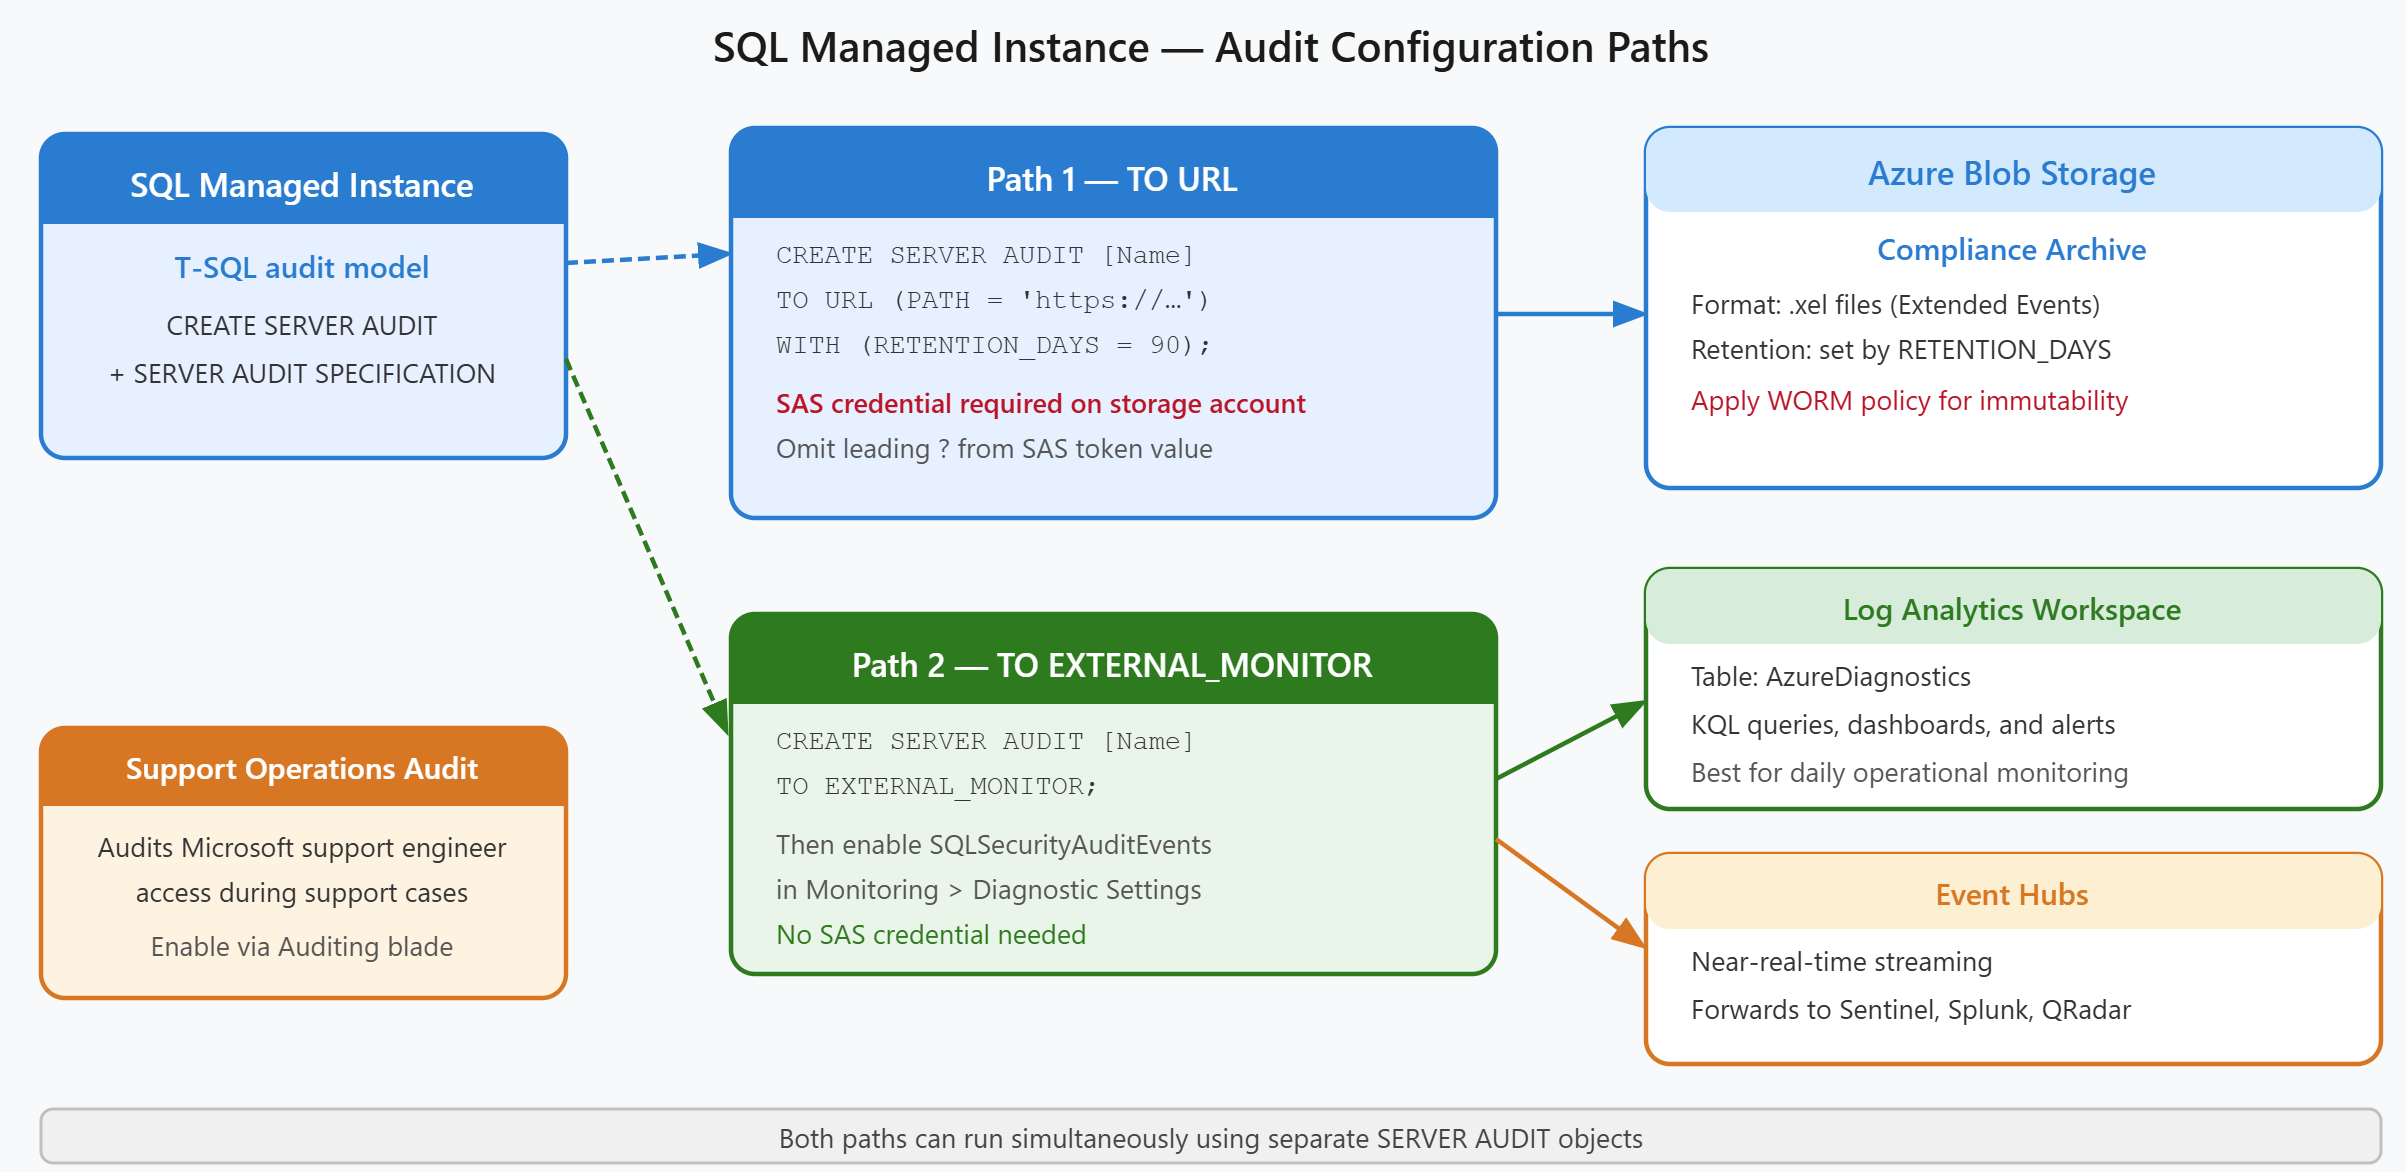
Azure Blob Storage에 대한 감사 구성
SQL Managed Instance Blob Storage에 로그를 보내려면 서버 감사 및 서버 감사 사양이 필요합니다. 모든 감사 대상에 포털 토글을 사용하는 Azure SQL Database 달리 SQL MI는 T-SQL 명령을 사용하여 감사를 만들고 구성합니다.
감사 로그를 Blob Storage로 라우팅하려면 스토리지 컨테이너를 가리키는 절을 TO URL 사용하여 서버 감사를 만듭니다. 이 방법은 SQL Server 감사가 온-프레미스에서 작동하는 방식을 반영하여 워크로드를 Azure 마이그레이션하는 데이터베이스 관리자에게 친숙합니다.
-- Create a server audit to Azure Blob Storage
CREATE SERVER AUDIT [ContosoMIAudit]
TO URL (PATH = 'https://contosostorage.blob.core.windows.net/sqlmi-audit/')
WITH (RETENTION_DAYS = 90);

-- Enable the audit
ALTER SERVER AUDIT [ContosoMIAudit] WITH (STATE = ON);

-- Create server audit specification
CREATE SERVER AUDIT SPECIFICATION [ContosoMIAuditSpec]
FOR SERVER AUDIT [ContosoMIAudit]
ADD (BATCH_COMPLETED_GROUP),
ADD (FAILED_DATABASE_AUTHENTICATION_GROUP),
ADD (SUCCESSFUL_DATABASE_AUTHENTICATION_GROUP)
WITH (STATE = ON);
감사 사양은 캡처되는 이벤트를 결정합니다. 이 예제에서 Contoso는 성공한 일괄 처리와 실패한 모든 일괄 처리 및 인증 시도를 추적합니다. 추적은 신용 위험 시스템에 액세스하는 사용자와 실행하는 쿼리에 대한 가시성을 제공합니다.
SQL Managed Instance 관리 ID가 아닌 SAS(공유 액세스 서명) 토큰을 사용하여 스토리지 계정에 인증합니다. 스토리지 URL과 일치하는 자격 증명 이름을 사용하여 SAS 토큰을 저장하는 SQL 자격 증명을 만들어야 합니다.
CREATE CREDENTIAL [https://contosostorage.blob.core.windows.net/sqlmi-audit]
WITH IDENTITY = 'SHARED ACCESS SIGNATURE',
SECRET = '<SAS-token-value-without-?>';
SAS 토큰에는 컨테이너에 대한 최소 쓰기 및 목록 권한이 필요합니다. 정확한 권한 집합은 Azure 포털에서 SAS 토큰을 생성할 때 구성됩니다. [검토: Microsoft 설명서에는 포털 스크린샷을 통해서만 필요한 SAS 권한이 표시됩니다. 스토리지 계정에 대한 SAS 토큰을 생성할 때 필요한 최소 사용 권한을 확인합니다.] 토큰은 Azure 생성하는 선행 ? 문자를 생략해야 합니다.
감사 로그를 Azure Monitor 또는 Event Hubs로 라우팅
Log Analytics 작업 영역 및 Event Hubs와 같은 비스토리지 대상은 다른 구성 패턴을 사용합니다.
TO EXTERNAL_MONITOR 절을 사용하여 서버 감사를 만든 다음, Azure 포털에서 진단 설정을 통해 실제 대상을 구성합니다.
-- Create a server audit to Azure Monitor (Log Analytics or Event Hubs)
CREATE SERVER AUDIT [ContosoMIExternalAudit]
TO EXTERNAL_MONITOR;

ALTER SERVER AUDIT [ContosoMIExternalAudit] WITH (STATE = ON);

CREATE SERVER AUDIT SPECIFICATION [ContosoMIExternalAuditSpec]
FOR SERVER AUDIT [ContosoMIExternalAudit]
ADD (BATCH_COMPLETED_GROUP),
ADD (FAILED_DATABASE_AUTHENTICATION_GROUP)
WITH (STATE = ON);
TO EXTERNAL_MONITOR 절은 로그가 스토리지로 직접 이동하는 것이 아니라 Azure 진단 파이프라인을 통해 흐르는 것을 나타냅니다. 이 감사를 만든 후 Azure 포털에서 대상을 구성합니다.
- SQL Managed Instance 리소스로 이동합니다.
- 모니터링>진단 설정 선택
- 진단 설정 추가 선택
- SQLSecurityAuditEvents 로그 범주 사용
- 대상 선택: Log Analytics 작업 영역 또는 Event Hubs
T-SQL 감사 정의와 포털 기반 대상 구성을 분리하면 유연성이 제공됩니다. Contoso의 보안 팀은 스토리지에 대한 감사(사용 TO URL)와 외부 모니터링을 위한 감사를 동시에 구성하여 충돌 없이 여러 대상으로 로그를 보낼 수 있습니다.
로그가 Log Analytics 라우팅된다면, AzureDiagnostics 테이블과 Category == "SQLSecurityAuditEvents" 필터를 이용해 로그를 쿼리할 수 있습니다. 이 통합을 통해 Contoso는 KQL(Kusto Query Language) 쿼리를 사용하여 사용자 지정 대시보드 및 경고를 빌드하여 데이터베이스 액세스 패턴에 대한 실시간 가시성을 제공합니다.
Microsoft 지원 작업 감사
SQL Managed Instance Microsoft 지원 엔지니어 액세스를 위한 고유한 감사 기능을 제공합니다. Contoso가 지원 사례를 에스컬레이션하고 관리되는 인스턴스 문제를 해결하기 위해 Microsoft 임시 액세스 권한을 부여하면 이 상승된 액세스를 감사하고 기록할 수 있습니다.
이 지원 작업 감사는 Microsoft 권한 있는 액세스도 모니터링하고 기록한다는 규정 준수 증거를 제공합니다. Azure 포털에서 SQL Managed Instance 리소스로 이동하고 Security>Auditing 선택합니다. 서버 감사를 만들거나 편집할 때 지원 세션 중에 Microsoft 엔지니어가 수행한 활동을 감사할 수 있는 Microsoft 지원 작업 옵션이 표시됩니다.
이 감사 내역을 통해 Contoso는 공급업체 지원 액세스를 비롯한 모든 데이터베이스 액세스가 기록되고 검토 가능함을 감사에게 입증할 수 있습니다.
스토리지 기반 감사 로그는 blob 컨테이너에서 .xel(확장 이벤트) 파일로 표시되며 SQL Server Management Studio 확장 이벤트 뷰어를 사용하여 엽니다. 스토리지 및 외부 모니터 감사가 동시에 실행되어 하나의 대상을 사용할 수 없게 될 경우 중복성을 제공할 수 있습니다.
스토리지 및 외부 모니터링 모두에 대해 구성된 SQL Managed Instance 감사를 사용하면 두 데이터베이스 서비스에 걸쳐 있는 규격 감사 전략을 설계할 준비가 된 것입니다.