소개
Contoso Financial Services는 트랜잭션 처리에 Azure SQL Database 사용하고 신용 위험 평가 시스템에 대한 SQL Managed Instance 사용하는 클라우드 네이티브 뱅킹 플랫폼을 배포하고 있습니다. AI 사기 감지 서비스는 자동화된 액세스를 사용하여 라이브 트랜잭션 데이터를 쿼리합니다. 클라우드 보안 엔지니어는 금융 규제 요구 사항을 충족하고 중요한 고객 데이터를 보호하기 위해 두 데이터베이스 서비스를 모두 보호해야 합니다.
현재 구성에는 네 가지 중요한 보안 차이가 있습니다. 두 데이터베이스 모두 AI 서비스에서 사용하는 자격 증명을 포함하여 공유 암호로 SQL 인증을 허용합니다. SQL 서버에는 기본 방화벽 보호만 사용하여 인터넷에서 액세스할 수 있는 공용 엔드포인트가 있습니다. 투명한 데이터 암호화는 서비스 관리형 키를 사용하지만 규제 기관은 금융 개인 데이터에 대해 고객 관리형 키를 요구합니다. 쿼리 결과는 역할과 관계없이 모든 데이터베이스 사용자에게 전체 계정 번호 및 신용 카드 데이터를 노출합니다.
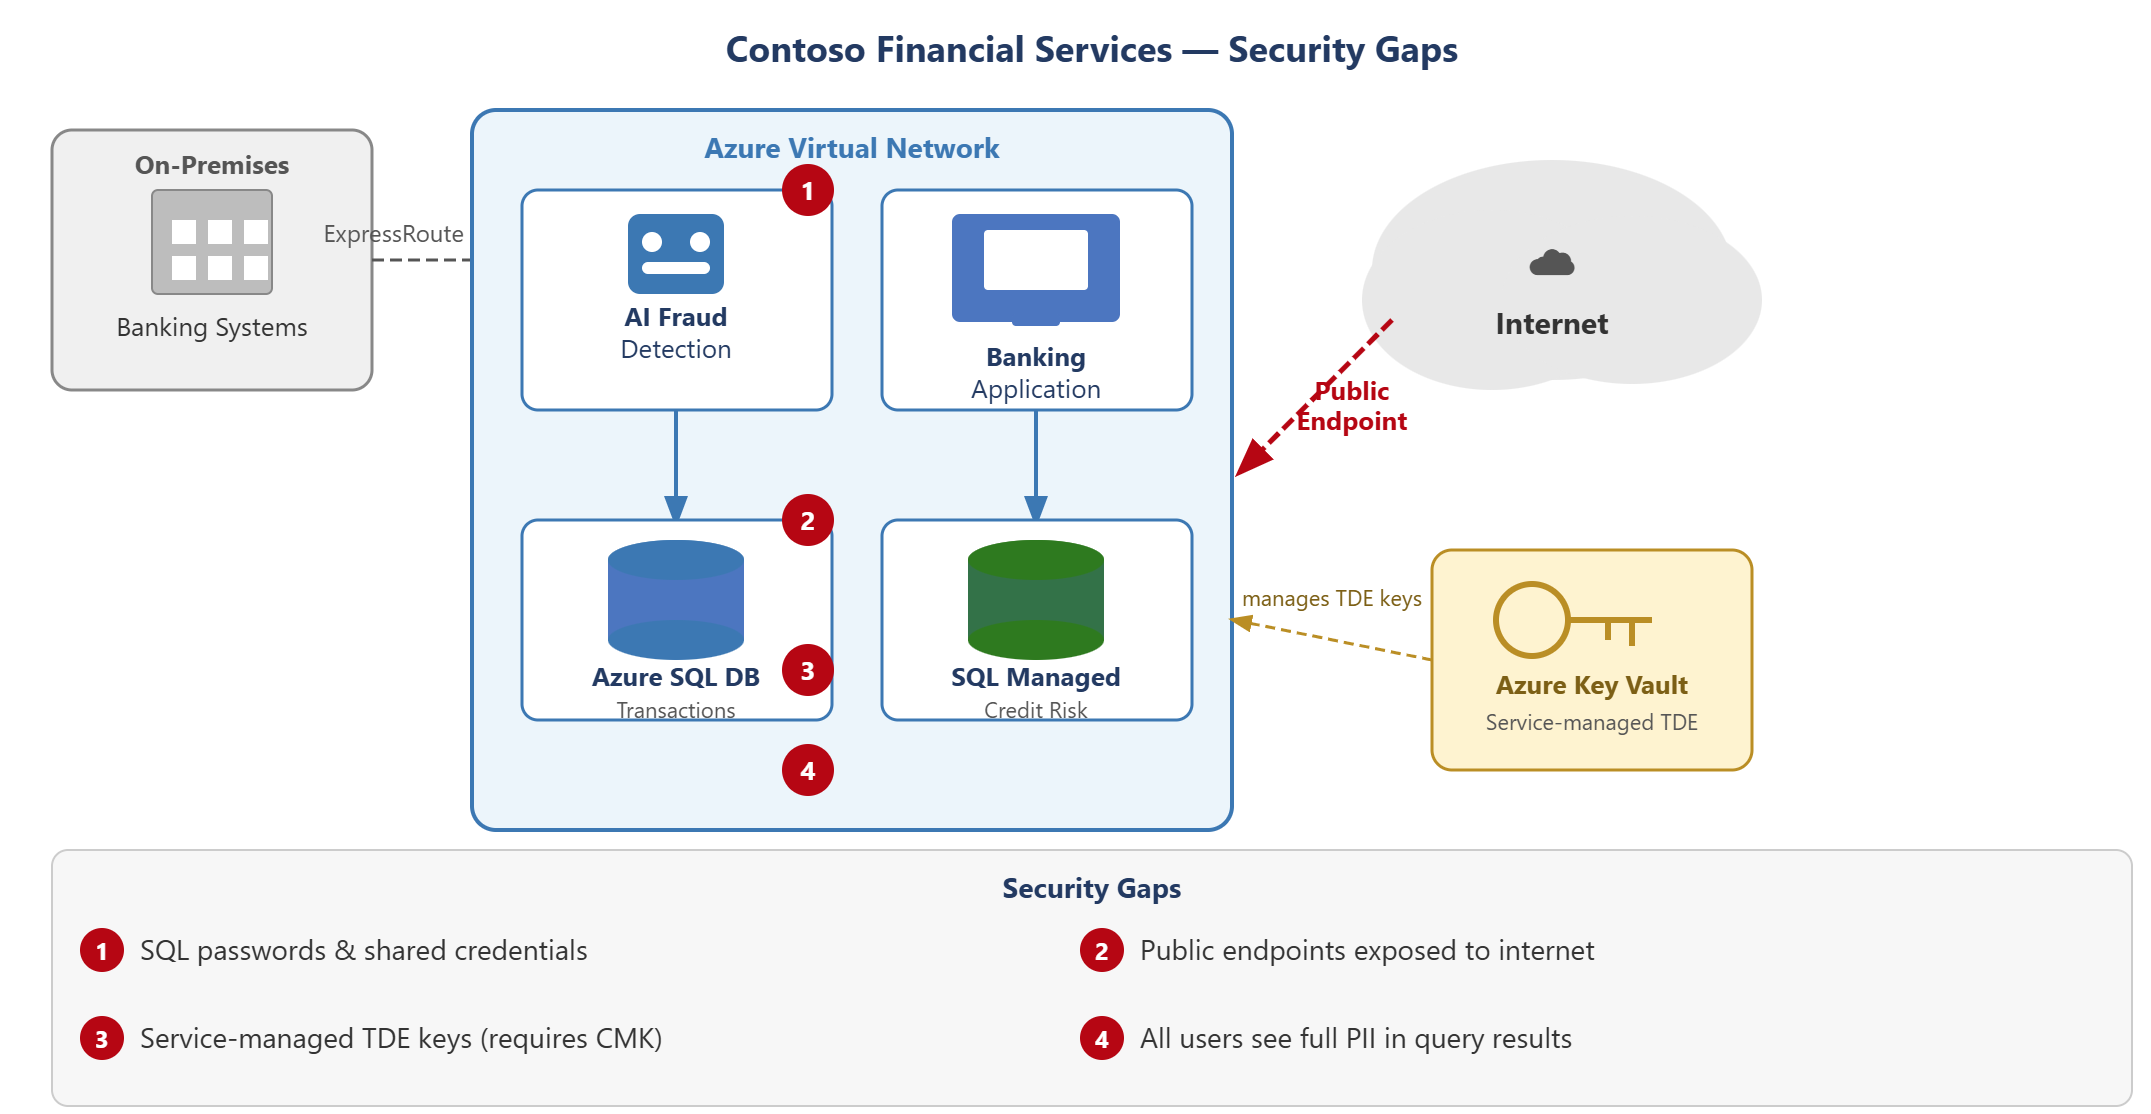
이 모듈에서는 인증을 제공하고 SQL 자격 증명을 AI 워크로드에 대한 관리 ID로 대체하도록 Microsoft Entra 구성합니다. 프라이빗 엔드포인트를 배포하여 공용 인터넷 액세스를 제거하고 Azure 가상 네트워크 내에서 데이터베이스를 격리합니다. Azure Key Vault 저장된 고객 관리형 키를 사용하여 투명한 데이터 암호화를 사용하도록 설정하고 더 많은 보호를 위해 Always Encrypted를 평가합니다. 동적 데이터 마스킹 및 행 수준 보안을 적용하여 사용자 역할에 따라 중요한 데이터에 대한 액세스를 제한합니다.
이 모듈을 마치면 다음을 수행할 수 있습니다.
- Microsoft Entra ID 인증 구성 및 Azure SQL 인증 비활성화
- 프라이빗 엔드포인트 및 방화벽 규칙을 사용하여 Azure SQL 대한 네트워크 격리 구현
- 투명한 데이터 암호화를 사용하도록 설정하고 규제된 워크로드에 대해 고객 관리형 키를 구성합니다.
- 동적 데이터 마스킹 및 행 수준 보안을 적용하여 중요한 데이터에 대한 액세스를 제한합니다.