네트워크 격리 구현
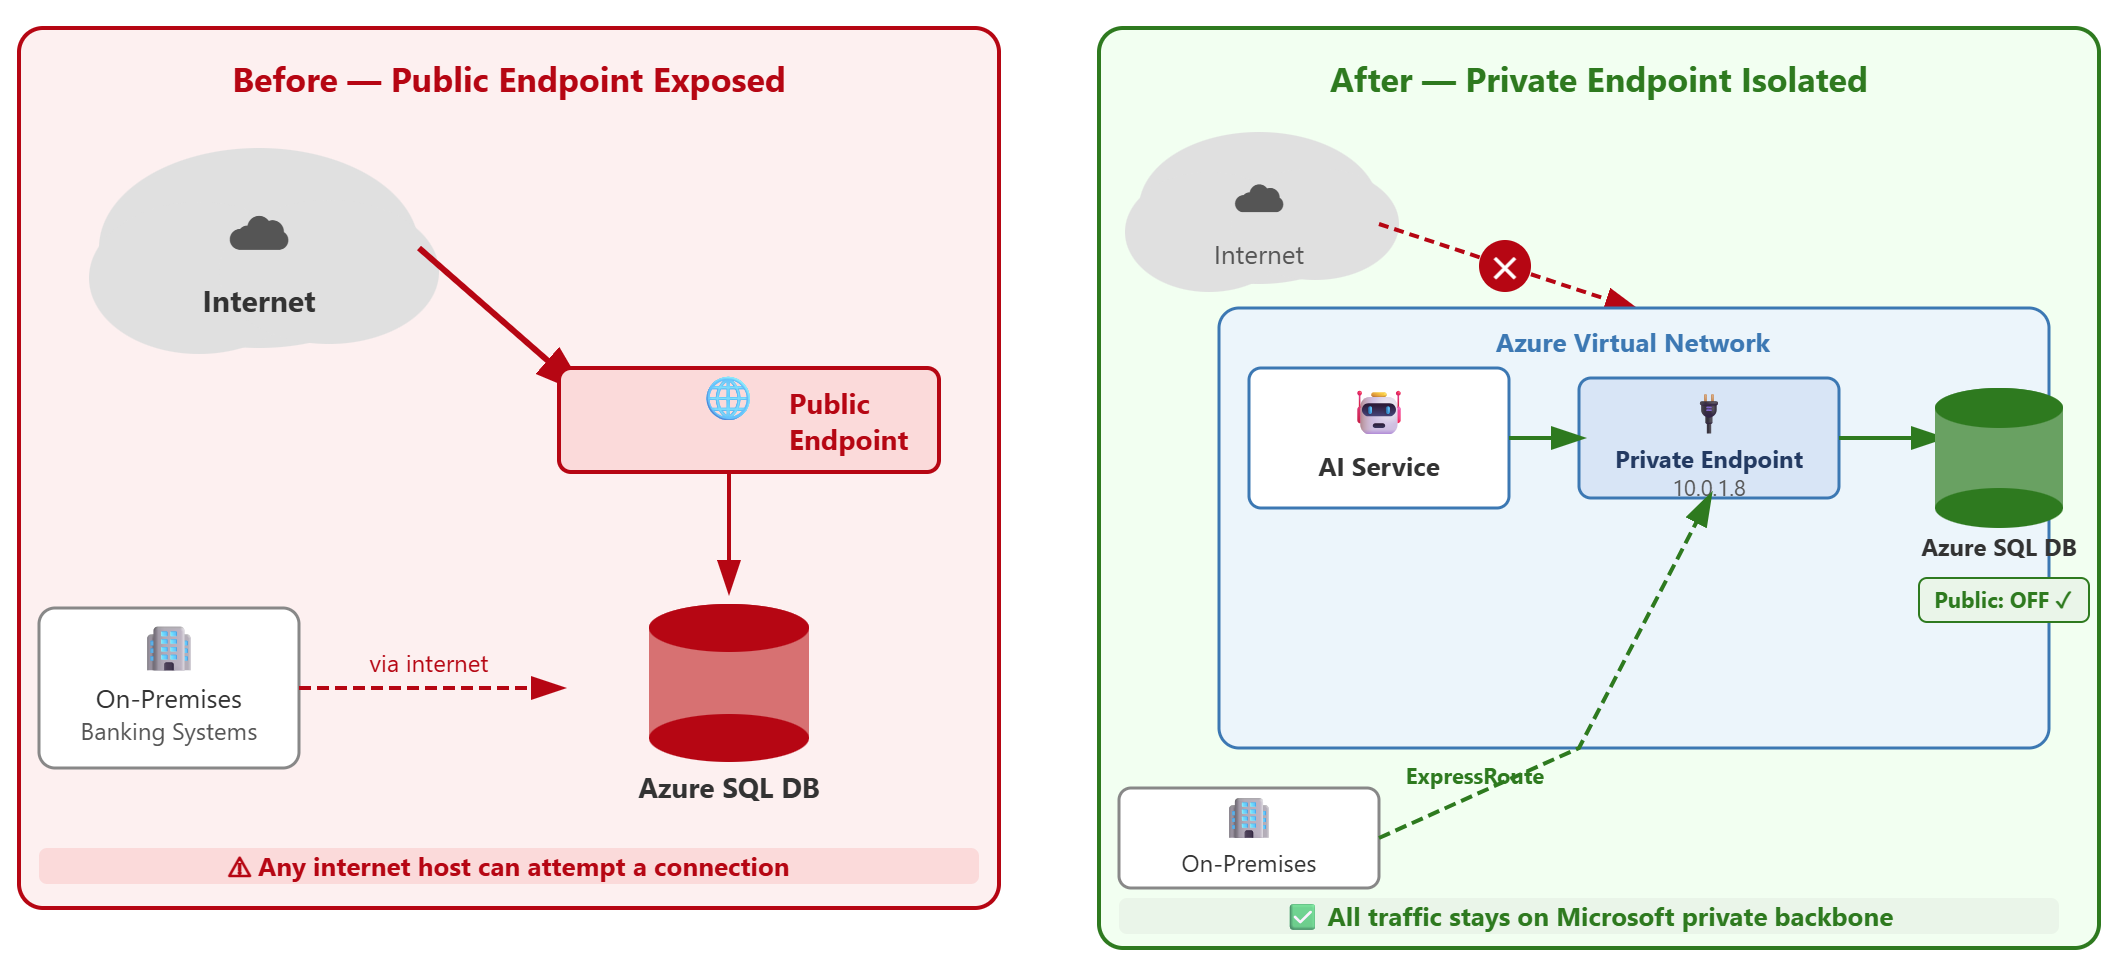
Contoso Financial Services는 신용 위험 평가를 위해 트랜잭션 처리 및 SQL Managed Instance Azure SQL Database 실행합니다. 두 서비스 모두 현재 공용 엔드포인트를 인터넷에 노출합니다. AI 사기 감지 서비스 및 내부 뱅킹 애플리케이션은 Azure VNet(Virtual Network)에서 실행되며 온-프레미스 뱅킹 시스템은 ExpressRoute를 통해 연결됩니다. 보안 팀은 Azure 호스팅 워크로드 및 온-프레미스 시스템에 대한 액세스를 유지하면서 공용 인터넷 노출을 제거해야 합니다.
| 구현 방식 | 사용 사례 |
|---|---|
| 프라이빗 엔드포인트 + 공용 액세스 사용 안 함 | 공용 엔드포인트 노출이 필요하지 않은 금융 서비스, 규제된 워크로드 |
| 가상 네트워크 서비스 엔드포인트 + 방화벽 규칙 | 제한된 액세스로 퍼블릭 엔드포인트가 허용되는 개발 환경 |
Azure SQL Database 프라이빗 엔드포인트 구성
프라이빗 엔드포인트는 Azure SQL Database 가상 네트워크 주소 공간으로 가져와 퍼블릭 엔드포인트 액세스가 필요하지 않습니다. 프라이빗 엔드포인트를 배포할 때 Azure 서브넷의 개인 IP 주소를 사용하여 네트워크 인터페이스를 만들고 SQL Server의 FQDN(정규화된 도메인 이름)에 매핑합니다.
Contoso의 트랜잭션 처리 데이터베이스의 경우 사기 감지 AI가 실행되는 가상 네트워크에 프라이빗 엔드포인트를 만듭니다. Azure 포털에서 SQL Server로 이동하여 Security>Networking를 선택하고 액세스 권한 부여 선택합니다. 프라이빗 엔드포인트를 추가할 때 대상 서브넷을 지정하고 자동 프라이빗 DNS 영역 통합을 사용하도록 설정합니다. Azure privatelink.database.windows.net DNS 영역을 만들고 서버 이름을 개인 IP 주소에 매핑하는 레코드를 추가합니다.
연결 정책은 프라이빗 엔드포인트가 배포된 후 트래픽이 흐르는 방식을 결정합니다. 프록시 정책은 포트 1433을 통해 모든 트래픽을 라우팅하며 프라이빗 엔드포인트 배포를 위한 가장 간단한 옵션입니다. 추가 방화벽 변경이 필요하지 않으며 기본 정책을 사용하는 기존 프라이빗 엔드포인트에서 작동합니다. 리디렉션 정책은 데이터베이스 노드에 대한 직접 연결을 설정하여 짧은 대기 시간을 제공하지만 클라이언트는 프라이빗 엔드포인트를 호스팅하는 가상 네트워크의 인바운드 및 아웃바운드 통신 모두에 대해 포트 1433에서 65535를 열어야 합니다.
메모
기본 연결 정책을 사용하는 기존 프라이빗 엔드포인트는 클라이언트 트래픽을 방해하지 않도록 프록시 모드(포트 1433에만 해당)로 대체됩니다. 프라이빗 엔드포인트에서 리디렉션을 사용하려면 엔드포인트를 프로비전한 후 연결 정책을 리디렉션 으로 명시적으로 설정합니다. 프라이빗 엔드포인트를 만들기 전에 정책을 설정한 경우 정책을 전환해야 할 수 있습니다.
Azure 실행되는 Contoso의 AI 사기 감지 서비스의 경우 프라이빗 엔드포인트의 프록시 모드는 간단한 방화벽 구성으로 보안 연결을 제공합니다. 대기 시간 요구 사항이 요구되는 경우 리디렉션 모드를 나중에 사용하도록 설정할 수 있습니다.
메모
프라이빗 엔드포인트를 만들려면 SQL 관리자의 승인이 필요합니다. 네트워크 관리자가 엔드포인트를 만든 후 SQL 관리자는 활성화되기 전에 SQL Server의 프라이빗 엔드포인트 연결 목록에서 연결을 승인해야 합니다.
공용 네트워크 액세스 사용 안 함
프라이빗 엔드포인트를 배포한 후 공용 엔드포인트를 사용하지 않도록 설정하여 격리를 완료합니다. 프라이빗 엔드포인트만으로는 공용 액세스가 차단되지 않습니다. 공용 네트워크 액세스를 명시적으로 사용하지 않도록 설정할 때까지 두 엔드포인트가 모두 활성 상태로 유지됩니다.
SQL Server의 네트워킹 페이지로 이동하고 공용 액세스>사용 안 함을 선택합니다. 이 작업은 방화벽 규칙에서 특정 IP 주소를 허용하는 경우에도 인터넷의 모든 연결을 차단합니다. Azure 내부 IP 범위(0.0.0.0–0.0.0.0)에 대한 특수 규칙을 만드는 "Azure 서비스 및 리소스가 이 서버에 액세스하도록 허용" 설정은 퍼블릭 엔드포인트가 꺼져 있으므로 더 이상 적용되지 않습니다.
공용 액세스를 사용하지 않도록 설정하면 Contoso의 온-프레미스 뱅킹 시스템은 ExpressRoute 프라이빗 피어링을 통해 연결됩니다. 트래픽은 온-프레미스 네트워크에서 ExpressRoute를 통해 프라이빗 엔드포인트가 있는 Azure 가상 네트워크로 라우팅한 다음 SQL 서버로 라우팅합니다. 이 경로는 Microsoft 프라이빗 백본 네트워크의 모든 데이터베이스 트래픽을 유지합니다.
방화벽 규칙 변경은 Azure 인프라 전체에 전파하는 데 최대 5분이 걸릴 수 있습니다. 규칙을 수정한 후 즉각적인 효과가 필요한 경우 데이터베이스에 연결하고 다음 명령을 실행합니다.
DBCC FLUSHAUTHCACHE
이 명령은 인증 캐시를 지우고 서버가 방화벽 규칙을 즉시 다시 로드하도록 합니다.
SQL Managed Instance 네트워크 격리 적용
SQL Managed Instance 배포가 처음부터 가상 네트워크 내에 직접 있기 때문에 네트워크 격리에 대해 다른 접근 방식을 사용합니다. Azure SQL Database 달리 SQL MI에는 프라이빗 엔드포인트가 필요하지 않으며 이미 VNet 네이티브입니다.
Contoso가 신용 위험 평가를 위해 SQL MI를 배포했을 때 전용 서브넷을 할당하고 Microsoft.Sql/managedInstances 위임했습니다. 이 위임은 SQL MI 서비스에 해당 서브넷의 네트워크 리소스를 관리할 수 있는 권한을 부여합니다. 인스턴스는 개인 IP 주소를 수신하며 가상 네트워크 내에서 또는 피어된 VNet 또는 ExpressRoute 또는 VPN을 통해 연결된 온-프레미스 네트워크와 같은 연결된 네트워크를 통해서만 액세스할 수 있습니다.
SQL MI는 포트 3342에서 선택적 공용 엔드포인트를 제공하지만 기본적으로 사용하지 않도록 설정됩니다. Contoso의 규제 환경의 경우 이 엔드포인트를 사용하지 않도록 설정합니다. VNet 간 액세스가 필요한 경우 퍼블릭 엔드포인트를 사용하도록 설정하는 대신 가상 네트워크 피어링을 사용합니다. 가상 네트워크 피어링에서는 프라이빗 연결을 유지하면서 한 가상 네트워크의 사기 감지 AI가 SQL MI가 있는 다른 가상 네트워크의 신용 위험 데이터베이스를 쿼리할 수 있습니다.
주요 차이점: Azure SQL Database 프라이빗 엔드포인트를 추가하고 공용 액세스를 별도의 단계로 사용하지 않도록 설정해야 하는 반면, SQL Managed Instance 기본 제공 프라이빗 전용 연결로 시작됩니다.
완전한 격리 확인
네트워크 격리를 구현한 후 외부 액세스가 차단되고 권한이 부여된 네트워크가 성공적으로 연결되었는지 확인합니다. Azure 외부 네트워크에서 해당 FQDN을 사용하여 SQL Server에 연결을 시도합니다. 공용 경로가 없어 연결이 시간 초과됩니다.
프라이빗 엔드포인트를 사용하여 가상 네트워크에서 실행되는 사기 감지 AI 서비스에서 동일한 FQDN을 사용하여 연결을 테스트합니다.
sqlcmd -S contoso-transactions.database.windows.net -U sqladmin -P <password> -Q "SELECT @@VERSION"
DNS가 FQDN을 개인 IP 주소로 확인하고 가상 네트워크가 트래픽을 데이터베이스로 직접 라우팅하기 때문에 연결이 성공합니다. 온-프레미스 뱅킹 시스템의 경우 온-프레미스 워크스테이션에서 동일한 테스트를 실행하여 ExpressRoute를 통해 연결을 확인합니다.
네트워크 격리 및 인증 강화는 함께 작동하여 완전한 보안 태세를 구축합니다. 공용 엔드포인트를 제거하면 권한이 없는 네트워크가 차단되고 Microsoft Entra 인증 및 역할 기반 액세스 제어는 권한 있는 네트워크에서 연결할 수 있는 ID를 결정합니다. Contoso의 보안 요구 사항을 충족하려면 두 컨트롤이 모두 있어야 합니다.