악의적인 행위자 이해
항상 나쁜 결과를 위해 좋은 것을 사용하려는 사람들이 있는 것 같습니다. 컴퓨터와 인터넷에는 많은 선의를 위한 힘이 있습니다. 불행히도 어떤 사람들은 피해를 입히기 위해 그 힘을 사용하려고 합니다.
이것이 부분적으로 보안이 매우 중요한 이유입니다. 그러나 컴퓨터 프로그래머가 시스템에 보안을 구축하기 위해 특별히 주의해야 한다는 의미이기도 합니다. 보안은 모두가 중점을 두어야 할 항목입니다.
피싱
피싱은 누군가가 실제로 자신이 누구인지 숨김으로써 개인 데이터를 얻으려고 시도하는 경우입니다. 사용자는 사이트를 방문하거나 실제처럼 보이는 메일을 받을 수 있습니다. 예를 들어 즐겨 찾는 쇼핑 사이트에서 메일을 받을 수 있습니다. 메일에는 매장에서 온 것처럼 보이는 회사 로고와 모든 세부 정보가 아래쪽에 있을 수 있습니다. 메일에 계정 정보를 업데이트할 때가 되었다는 내용이 표시됩니다. 메일은 이렇게 할 수 있는 링크를 제공합니다.
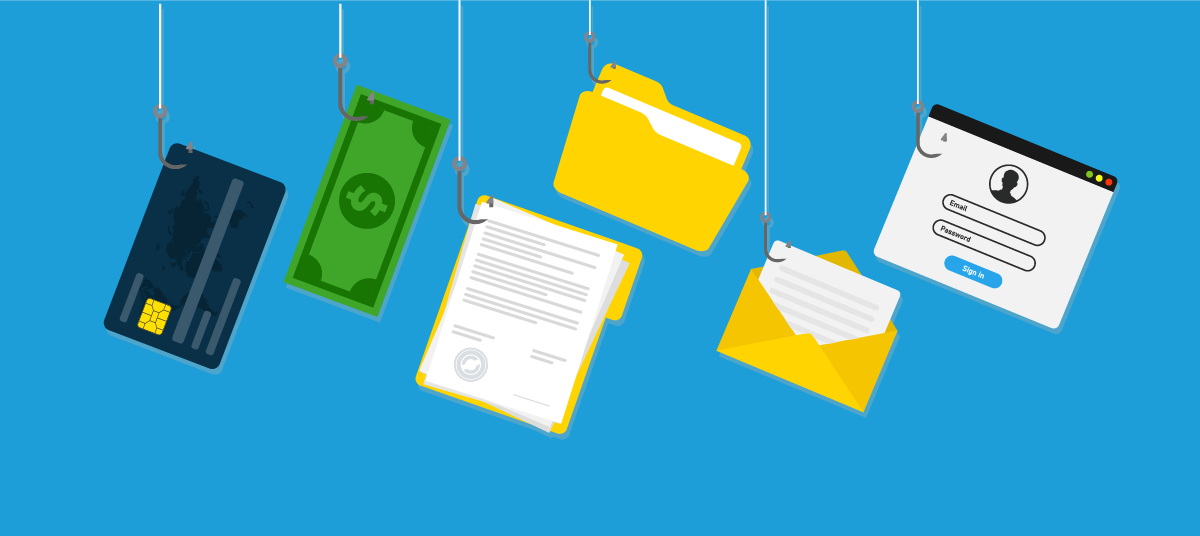
링크를 클릭하면 쇼핑 사이트처럼 보이는 웹 페이지로 이동합니다. 하지만 해당 사이트가 아닙니다. 해당 사이트처럼 보이게 만들어졌지만 정보를 얻기 위한 곳일 뿐입니다. 이를 피싱 공격이라고 합니다.
피싱 공격으로부터 자신을 보호할 수 있는 다양한 방법이 있습니다. 한 가지 방법은 모든 링크를 클릭하기 전에 확인하는 것입니다. 대부분의 최신 데스크톱 브라우저 및 메일 도구가 이 문제에 도움이 됩니다. 마우스를 링크 위에 놓고 1~2초 동안 기다리면 도구가 실제 링크를 표시합니다. 표시된 텍스트가 www.relecloud.com로 연결된다고 하지만, 실제 링크가 알 수 없는 웹사이트로 가는 것이라면 주의하세요!
링크 노출 도구는 사용자를 보호하는 데 도움이 되기 위해 프로그래머가 개발한 한 가지 방법입니다. 많은 컴퓨터 회사에서는 웹 링크에 대한 백그라운드 검사도 수행합니다. 또한 피해를 입힐 수 있는 링크의 데이터베이스를 유지합니다. 잠재적으로 잘못된 링크를 클릭하려고 하면 소프트웨어에서 경고할 수 있습니다.
해킹
해커는 다양한 형태와 크기로 다가옵니다. 돈을 추구하거나 피해를 입히는 “블랙(black hat)” 해커가 있습니다. 다른 해커처럼 시스템에 침입하지만 훌륭한 목표(예: 약점 노출)를 가질 수 있는 “화이트(white hat)” 해커가 있습니다. 때때로 규칙을 위반하지만 일반적으로 좋은 의도를 가지는 그레이 해커도 있습니다.
블랙 해커는 가장 걱정해야 할 해커입니다. 해커는 보안을 위반함으로써 컴퓨터 시스템에 침입할 수 있습니다. 작동하는 암호를 찾을 때까지 1분에 수천 개의 암호를 테스트하는 도구를 사용할 수 있습니다. 액세스 권한을 얻기 위해 컴퓨터에 삽입할 수 있는 코드를 작성합니다. 무해해 보이지만(예: 게임) 정보를 훔치도록 디자인된 프로그램에서 코드를 작성할 수도 있습니다.
현재 볼 수 있는 많은 보안 도구는 해킹을 방지하도록 디자인되었습니다. 대부분의 도구가 잘 작동하지만 해커는 여전히 도구를 회피할 방법을 찾을 수 있습니다. 안전하다는 것은 신뢰할 수 있는 회사의 소프트웨어를 신뢰하는 것입니다. 그러나 수행하는 작업을 경계하고 인식하는 것을 의미하기도 합니다.
안전을 위한 프로그래밍
좋은 프로그래머가 된다는 것은 부분적으로 보안을 염두에 두고 프로그램을 디자인하는 것을 의미합니다. 프로그래머가 이 작업을 수행하는 데 사용하는 많은 “모범 사례”가 있습니다. 프로그래머가 사용하는 대부분의 최신 도구는 잠재적인 문제를 인식할 수 있도록 도와 줍니다. 마지막으로, 많은 테스트는 해커에게 프로그램을 열어 두는 버그와 문제를 포착하는 데 도움이 될 수 있습니다.