공격 경로 및 초크 지점 식별
Defender CSPM 공격 경로 분석은 공격자가 중요한 자산에 도달할 수 있는 현실적인 악용 체인을 보여줍니다. Contoso Healthcare의 경우 공격 경로를 이해하는 것이 중요합니다. 취약성이 있는 인터넷에 노출된 VM이 환경에 있는 경우 보안 팀은 공격자가 이를 사용하여 환자 심사 도우미 또는 AI 모델을 근거로 하는 의료 기록 데이터 세트에 도달할 수 있는지 여부를 알고 있어야 합니다. 여기서는 공격 경로 분석의 작동 방식을 살펴보고, Defender 포털에서 공격 경로 환경을 탐색하고, 개별 경로를 조사하고, 공격 경로가 AI 워크로드로 확장되는 방식을 이해합니다.
| 공격 경로 요소 | 설명 |
|---|---|
| 진입점 | 공격이 시작될 수 있는 외부 액세스 지점(예: 인터넷에 노출된 VM 또는 공개적으로 액세스할 수 있는 스토리지) |
| 대상 자산 | 공격자가 도달하려는 중요한 리소스(예: 환자 상태 레코드가 있는 데이터베이스 또는 Azure AI 모델 엔드포인트) |
| 초크 포인트 | 여러 공격 경로가 수렴되는 노드 - 초크 지점을 수정하면 여러 공격 경로가 동시에 중단됩니다. |
| 취약한 노드 | 경로를 따라 횡적 이동을 가능하게 하는 보안 문제가 있는 리소스 |
공격 경로 분석의 작동 방식 이해
공격 경로 분석은 독점 알고리즘을 사용하여 사용자 환경에서 현실적인 악용 체인을 식별합니다. 이 알고리즘은 조직 외부에서 시작되고 비즈니스에 중요한 목표를 향해 나아가는 실제적이고 외부적으로 구동되고 악용 가능한 위협에 중점을 둡니다.
알고리즘은 외부 진입점에서 실제로 도달 가능하고 악용 가능한 항목만 고려합니다. 짧거나 빈 공격 경로 목록은 알고리즘이 중요한 자산에 대해 확인된 외부에서 악용 가능한 경로를 찾지 못했음을 의미합니다. 이는 플랫폼 문제가 아니라 긍정적인 보안 신호입니다.
공격 경로 분석을 사용하려면 에이전트리스 스캐닝을 활성화한 Defender CSPM 플랜이 필요합니다. 기본적으로 공격 경로는 보안 권장 사항의 점수를 지정하는 동일한 컨텍스트 인식 위험 우선 순위 지정 엔진을 사용하여 위험 수준(높음, 중간 또는 낮음)으로 구성됩니다. 위험 수준은 인터넷 노출, ID 권한 및 대상 자산의 중요도와 같은 환경 요인을 반영합니다.
메모
공격 경로 분석은 현재 미리 보기로 제공됩니다. 미리 보기 기능은 변경될 수 있으며 가용성이 제한될 수 있습니다.
Defender 포털에서 공격 경로 분석 탐색
Microsoft Defender 포털의 노출 관리 섹션을 통해 공격 경로 분석에 액세스합니다. security.microsoft.com Microsoft Defender 포털에 로그인한 다음 Exposure Management>Attack surface>어택 경로로 이동합니다. 공격 경로 환경은 개요 탭, 공격 경로 목록 탭 및 초크 지점 탭의 세 가지 기본 보기를 제공합니다.
개요 탭에는 공격 경로 데이터의 시각적 요약이 표시됩니다. 시간에 따른 공격 경로, 여러 경로가 수렴되는 상위 5개 초크 지점, 위험별로 정렬된 상위 5개 공격 경로 시나리오, 상위 대상 및 상위 진입점 목록을 보여 주는 추세 차트가 표시됩니다.
공격 경로 목록 탭에는 사용자 환경에서 검색된 모든 공격 경로의 필터링 가능한 테이블이 표시됩니다. 위험 수준(높음, 보통, 낮음), 자산 유형, 수정 상태 또는 지난 30일과 같은 시간 프레임을 기준으로 필터링할 수 있습니다. 목록에서 공격 경로를 선택하여 공격 경로 맵, 취약한 노드, 진입점, 대상 자산 및 초크 지점을 강조 표시하는 그래프 기반 시각화를 엽니다.
병목 지점 탭에는 여러 공격 경로가 교차하는 노드가 나열됩니다. 가장 높은 레버리지 수정 대상입니다. 초크 지점에서 보안 문제를 해결하면 동시에 여러 공격 경로를 끊을 수 있습니다.
메모
빈 공격 경로 목록이 표시 될 수 있습니다. 이는 예상되는 동작이며 알고리즘이 중요한 자산에 대해 외부에서 악용할 수 있는 확인된 경로를 찾지 못했다는 것을 나타냅니다( 긍정적인 보안 신호).
공격 경로 맵 조사
목록에서 공격 경로를 선택하면 공격 경로 맵이 열리고 전체 악용 체인이 표시됩니다. 예를 들어 "인터넷 노출 VM은 환자 상태 데이터에 액세스하여 Azure OpenAI 엔드포인트에 도달할 수 있습니다."라는 공격 경로를 고려합니다. 이 맵은 이 체인을 시각적으로 표시합니다. 진입점(인터넷에 노출된 VM)은 취약한 노드(CVE 취약성이 있는 VM)에 연결되며, 이는 궁극적으로 대상 자산(서비스 간에 공유되는 스토리지 계정)에 연결됩니다(Azure 환자 상태 데이터에 액세스할 수 있는 OpenAI 서비스).
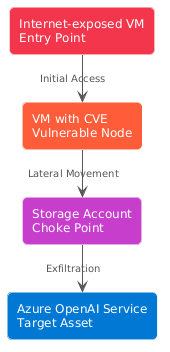
맵에서 노드를 선택하여 세부 정보 패널을 엽니다. 해당 단계와 관련된 MITRE ATT&CK 전술 및 기술(예: 진입점에 대한 초기 액세스, 중간 노드에 대한 횡적 이동 또는 중요한 데이터 근처의 노드에 대한 반출)이 표시됩니다. 또한 패널은 과도한 권한, 인터넷 노출 또는 패치되지 않은 취약성과 같은 위험 요소를 나열합니다.
세부 정보 패널에는 두 가지 범주 가 있는 권장 사항 섹션이 포함되어 있습니다. 권장 사항은 이 공격 경로를 완전히 중단하는 보안 수정 사항입니다. 이러한 문제를 해결하면 사용자 환경에서 경로가 제거됩니다. 추가 권장 사항은 악용 위험을 줄이지만 단독으로 해결할 때 경로를 완전히 중단하지는 않습니다. 심층 방어 조치로 해결하는 데 여전히 중요합니다. 각 권장 사항에는 위험 수준, 영향을 받는 리소스 및 수정 지침이 포함됩니다.
필요한 권장 사항을 수정한 후에는 확인된 경로가 목록에서 제거되는 데 최대 24시간이 걸릴 수 있습니다.
공격 경로가 AI 워크로드로 확장되는 방법
Defender CSPM 공격 경로 분석은 Azure OpenAI Service, Azure AI Foundry, Azure Machine Learning, Amazon Bedrock 및 Google 꼭짓점 AI에 배포된 AI 워크로드로 확장됩니다.
공격 경로 분석은 모델 접지 작업 중에 AI 모델 학습 데이터, 미세 조정 데이터 세트 및 유추 데이터가 위험에 처한 시나리오를 식별합니다. 예를 들어 과도한 관리 ID 권한이 있는 인터넷에 노출된 컴퓨팅 리소스는 모델 접지에 사용되는 의료 레코드 데이터 세트에 액세스할 수 있는 Azure AI Foundry 프로젝트에 도달할 수 있습니다.
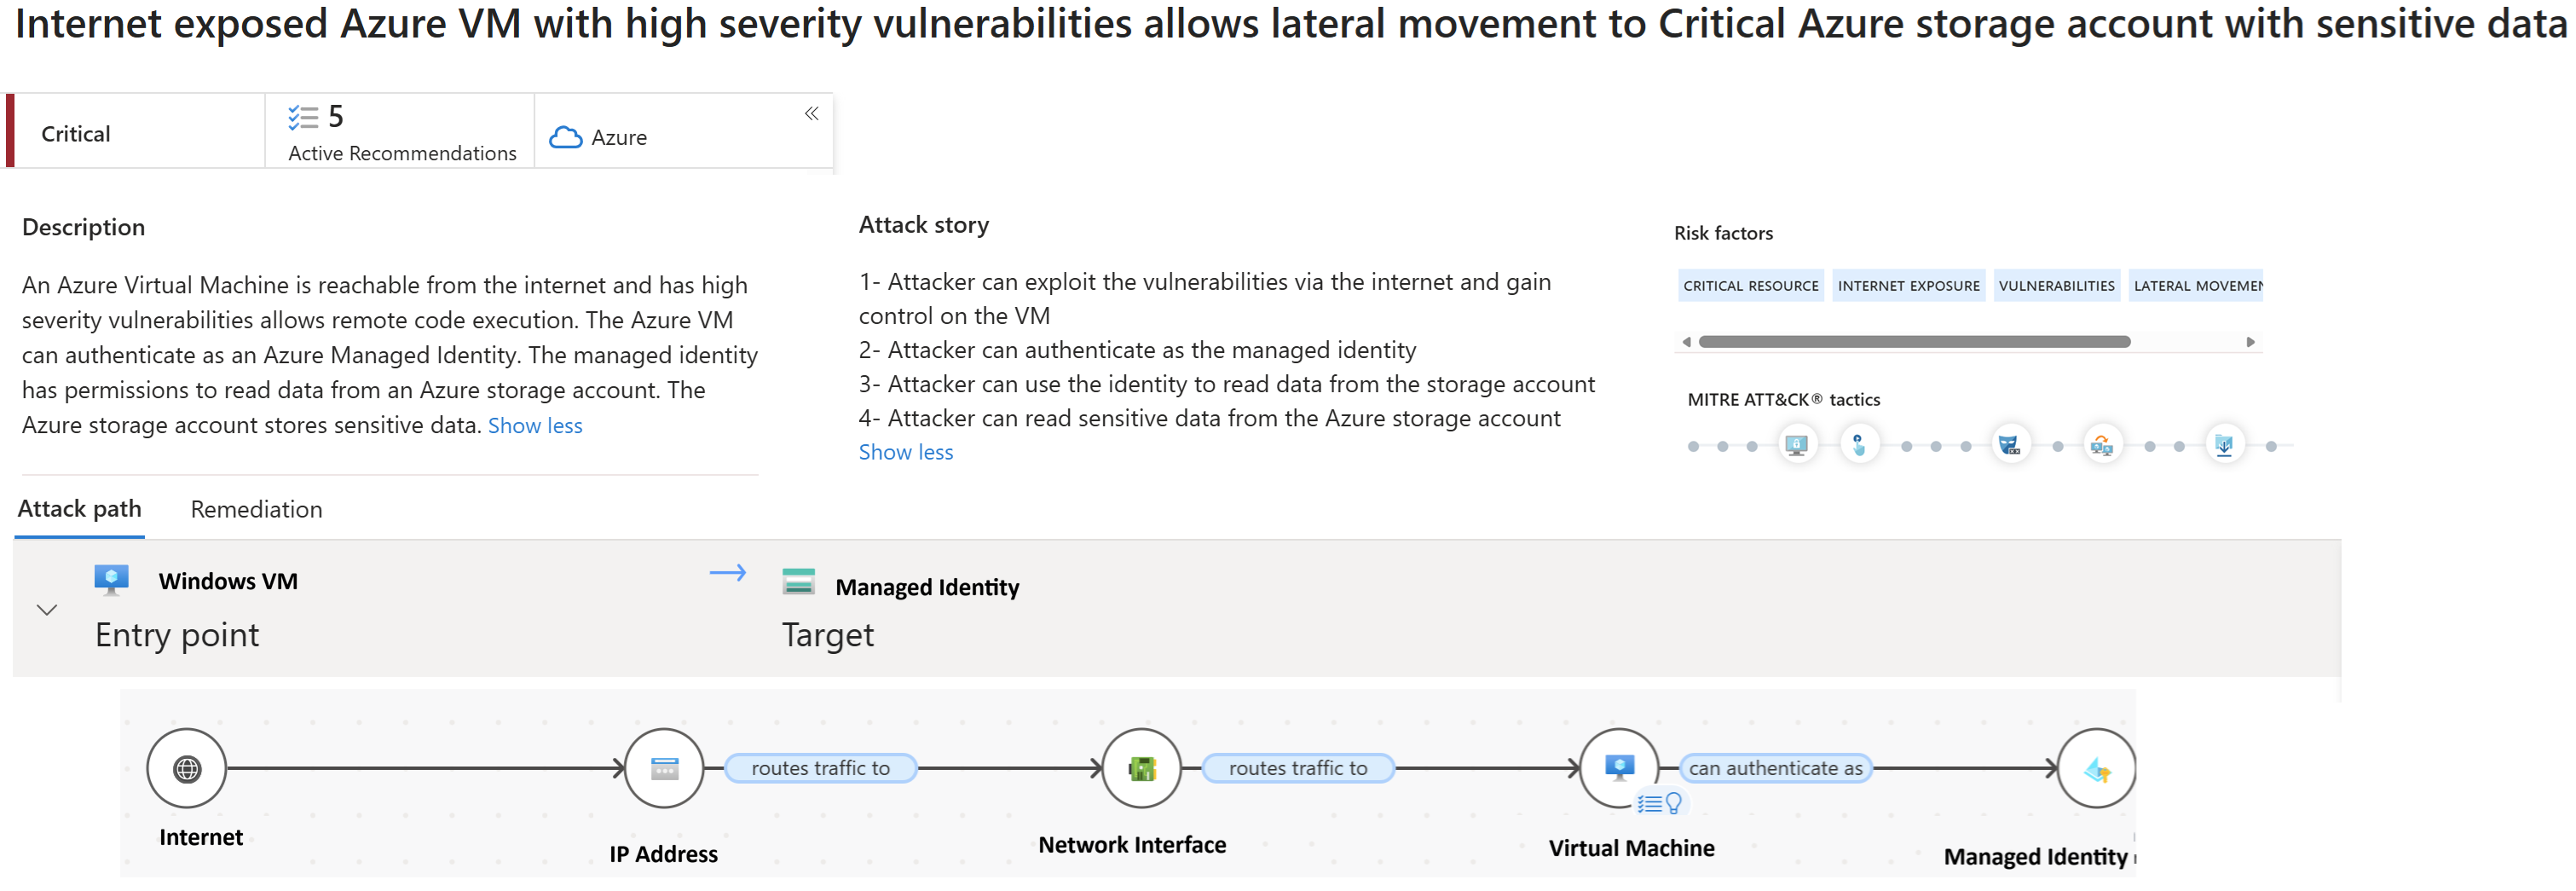
공격 경로 분석은 이러한 악용 체인을 노출하고 지나치게 허용되는 역할 할당 또는 공개적으로 노출된 AI 서비스 엔드포인트와 같은 횡적 이동을 가능하게 하는 특정 보안 문제를 강조합니다.
AI 관련 공격 경로 결과는 기존 인프라에 사용하는 동일한 공격 경로 목록 및 지도 보기에 표시됩니다. 대상 자산은 AI 모델 데이터 또는 AI 서비스 엔드포인트로 레이블이 지정되므로 공격 경로가 AI 워크로드를 위협하는 경우를 명확하게 합니다.
공격 경로 분석에는 사용자 환경에 이미 존재하는 악용 체인이 표시됩니다.