클라우드 보안 탐색기를 사용하여 위험 찾기
Contoso Healthcare의 보안 팀은 권장 사항 및 공격 경로를 검토하여 알려진 위험에 대한 통찰력을 얻었습니다. 이제 표준 권장 사항 목록에 아직 표시되지 않을 수 있는 위험 패턴을 사전에 헌팅하여 더 나아가고자 합니다. 예를 들어 인터넷에 노출되고 중요한 스토리지 계정에 액세스할 수 있는 알려진 취약성이 있는 VM이 있나요? AI 서비스에 대한 횡적 이동을 가능하게 할 수 있는 ID 권한이 있나요? 여기서는 Cloud Security Explorer를 사용하여 사용자 환경에서 숨겨진 위험 조합을 파악하는 사용자 지정 그래프 기반 쿼리를 빌드하는 방법을 알아봅니다.
| 쿼리 구성 요소 | Purpose | 예시 |
|---|---|---|
| 리소스 유형 | 쿼리의 시작점 | 가상 머신, 스토리지 계정, Azure AI 서비스 |
| 필터 조건 | 결과의 범위를 좁히는 조건 | 인터넷에 노출되고 취약성이 있으며 중요한 데이터가 포함되어 있습니다. |
| 관계 필터 | 리소스 간 연결 | VM이 스토리지 계정에 "액세스할 수 있습니다" |
| 결과 | 모든 조건과 일치하는 자산 | 수정이 필요한 특정 리소스 |
클라우드 보안 탐색기 및 보안 그래프 이해
Cloud Security Explorer는 리소스, ID, 데이터, 네트워크 노출 및 보안 결과 간의 관계를 매핑하는 클라우드용 Defender 컨텍스트 엔진인 클라우드 보안 그래프를 사용합니다. 알고리즘적으로 결정된 위험을 표시하는 권장 사항과 달리 탐색기를 사용하면 데이터에 고유한 질문을 가져올 수 있습니다.
보안 그래프는 정기적으로 데이터를 새로 고치는 방법인 스냅샷 게시를 통해 업데이트됩니다. 스냅샷 게시는 워크로드 구성 데이터가 매일 업데이트와 함께 최신 상태로 유지되도록 합니다.
이 기반을 사용하여 사용자 지정 다중 리소스 쿼리를 빌드하여 표준 권장 사항이 놓칠 수 있는 위험 조합을 찾습니다. 예를 들어 "인터넷에 노출되고 중요한 데이터가 포함된 스토리지 계정에 액세스할 수 있는 심각도가 높은 취약성이 있는 모든 VM을 찾습니다."를 쿼리할 수 있습니다. 이 유형의 쿼리는 여러 요인이 결합되어 상당한 노출을 생성하는 상황인 복합 위험을 나타냅니다.
클라우드 보안 탐색기에서 쿼리 탐색 및 빌드
Cloud Security Explorer는 Azure 포털을 통해 액세스하여 사전 위험 헌팅을 위한 전용 인터페이스를 제공합니다.
메모
클라우드 보안 탐색기는 Azure 포털에서 사용할 수 있습니다. portal.azure.com 로그인하고 클라우드용 Microsoft Defender>Cloud 보안 탐색기로 이동합니다.
쿼리 빌드는 보안 질문을 실행 가능한 결과로 변환하는 구조화된 워크플로를 따릅니다.
- 드롭다운 메뉴에서 리소스 종류를 선택합니다(예: 가상 머신, 스토리지 계정, Azure AI 서비스).
- + 필터 조건을 추가하려면 단추를 선택합니다(예: 인터넷 노출, 심각도가 높은 취약성, 스토리지에 연결됨).
- 필요에 따라 추가 리소스 종류 및 관계 필터를 추가하여 연결된 조건을 만듭니다.
- 검색을 선택하여 보안 그래프에 대해 쿼리를 실행합니다.
- 결과를 검토합니다. 각 행은 지정된 모든 조건과 일치하는 자산을 나타냅니다.
- CSV 보고서 다운로드를 선택하여 수정 추적 또는 관련자에게 보고하기 위한 결과를 내보냅니다.
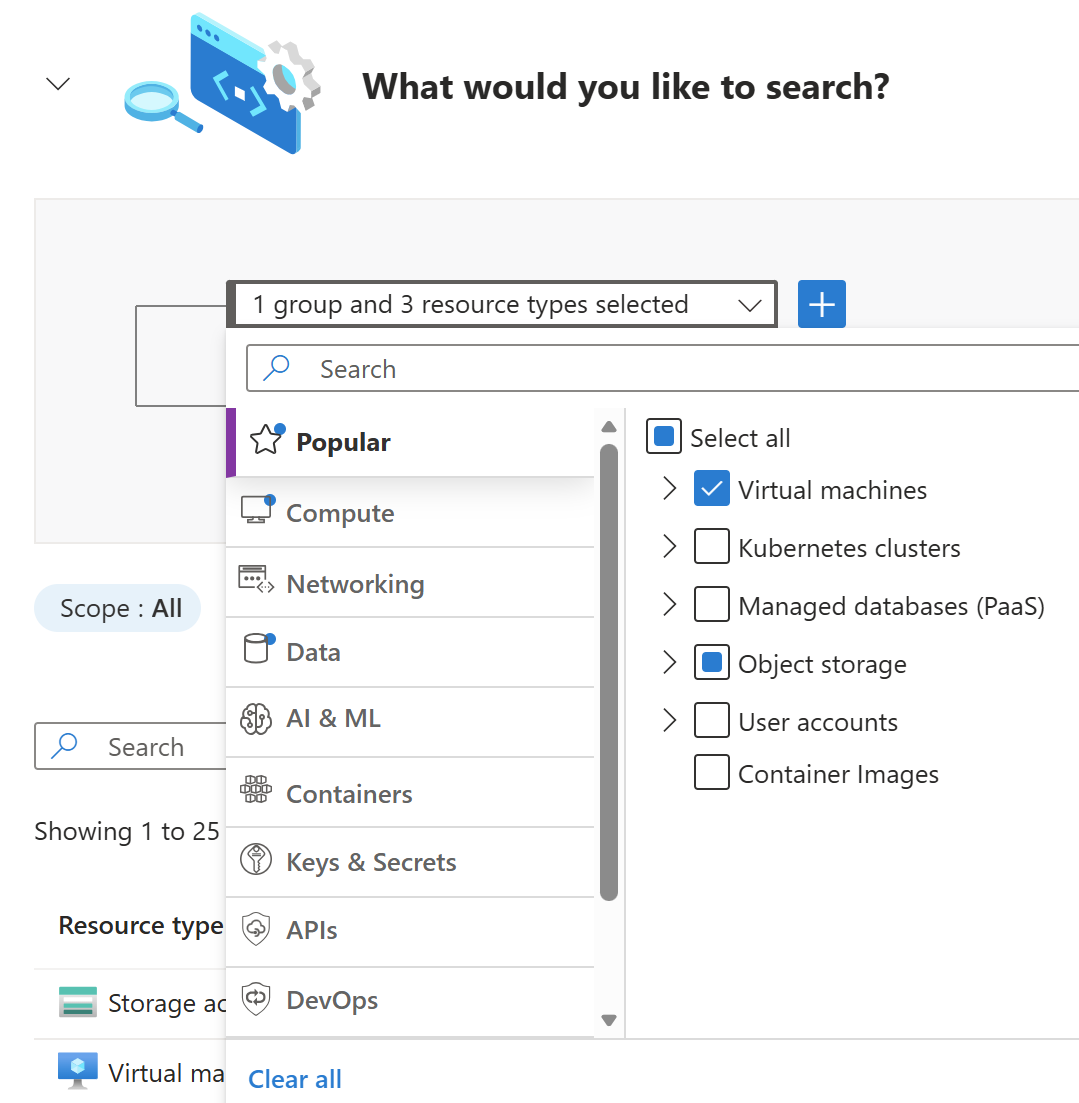
필터는 자산 유형, 노출, 권한, 취약성, 네트워크 연결 및 횡적 이동 가능성을 포함한 논리적 범주로 그룹화됩니다.
관계 필터를 사용하여 여러 리소스 유형을 연결하여 실제 공격 시나리오를 모델링할 수 있습니다. 예를 들어 중요한 데이터를 "포함하는" 스토리지 계정에 "액세스 권한이 있는" VM에 대한 쿼리를 생성합니다. 이 연결 기능은 공격자가 환경을 통해 이동하는 방식을 반영하여 리소스 간의 관계를 활용하여 고부가가치 목표에 도달하는 방법을 반영합니다.
일반적인 위험 패턴에 쿼리 템플릿 사용
클라우드 보안 탐색기 페이지의 맨 아래에는 즉시 사용하도록 미리 구성된 일반적인 위험 시나리오를 다루는 미리 빌드된 쿼리 템플릿이 제공됩니다. 템플릿은 쿼리를 처음부터 생성할 필요가 없으므로 정기적인 사전 예방적 헌팅 사례를 수립하기 위한 실질적인 시작점을 제공합니다.
템플릿은 다음과 같은 시나리오를 다룹니다.
- 심각도가 높은 취약성이 있는 인터넷 노출 VM
- 인터넷에서 액세스할 수 있는 중요한 데이터가 있는 스토리지 계정
- 노출된 비밀이 있는 리소스(환경 변수 또는 코드에 있는 자격 증명, 토큰 또는 키)
- 테넌트 내의 횡적 이동을 가능하게 할 수 있는 관리 ID 권한이 부여된 리소스
템플릿을 사용하려면 Cloud Security Explorer 페이지의 맨 아래에서 템플릿을 찾아 쿼리 열기를 선택합니다. 템플릿은 검색을 선택하기 전에 수정할 수 있는 필터 및 조건으로 쿼리 작성기를 미리 채웁니다.
AWS 또는 GCP 클라우드 커넥터가 활성화되고 해당 계정에서 Defender CSPM 사용하도록 설정된 경우 동일한 탐색기 인터페이스가 다중 클라우드 쿼리를 지원합니다. 하이브리드 클라우드 아키텍처를 사용하는 조직은 연결된 모든 클라우드 플랫폼에서 이러한 헌팅 사례를 확장할 수 있습니다.
쿼리 결과 공유 및 내보내기
공유 가능한 URL을 클립보드에 복사하는 쿼리 링크 공유 단추를 사용하여 팀 구성원과 쿼리를 공유할 수 있습니다. 쿼리에 위험 클러스터가 표시되면 워크로드 소유자 또는 거버넌스 팀과 링크를 공유하여 조정된 응답을 보장합니다. CSV 보고서 다운로드를 선택하여 수정 추적 또는 보고를 위한 결과를 내보냅니다.