구독 범위에서 Azure SQL 데이터베이스에 Defender 사용
Azure SQL 리소스가 여러 개 있는 조직은 기존 리소스에 걸쳐 확장되고 새 배포를 자동으로 처리하는 보안 보호에 대한 일관된 접근 방식이 필요합니다. Contoso Financial Services는 운영 및 개발 구독 전반에 걸쳐 여러 대의 SQL 서버를 운영 중이며, 리소스별로 수동으로 기능을 활성화해야 하는 방식 때문에 관리상의 공백이 발생하고 운영 부담이 가중되는 문제를 겪고 있습니다.
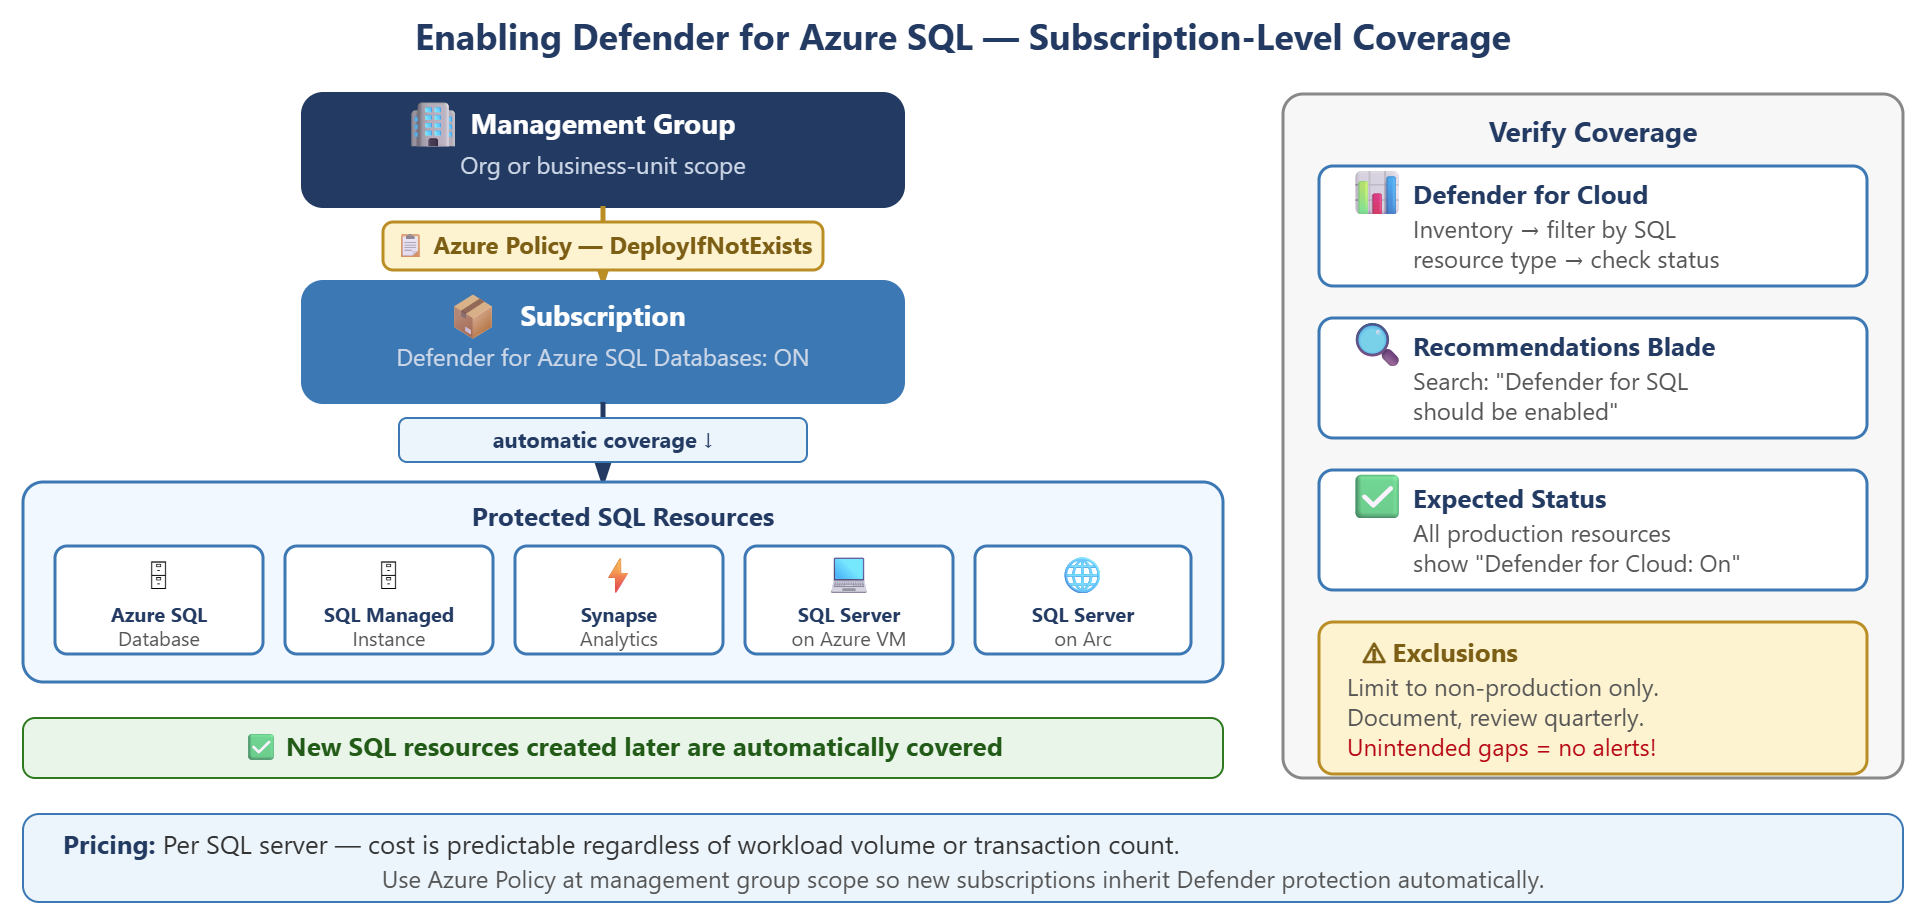
| Step | 조치 |
|---|---|
| 구독 수준에서 사용 | 구독에 있는 모든 리소스를 대상으로, Azure SQL Database에 대해 Defender 켜기 |
| 정책을 사용하여 적용 | 관리 그룹 범위에서 Azure Policy를 할당하여 현재 및 향후의 모든 구독을 포함합니다. |
| 범위 확인 | 클라우드용 Defender 인벤토리를 확인하여 모든 SQL 리소스에 보호 상태가 표시되는지 확인합니다. |
| 제외 관리 | 보호에서 의도적으로 제외된 리소스를 문서화하고 검토합니다. |
구독 수준에서 보호 사용
Azure SQL 리소스를 보호하는 가장 효율적인 방법은 지원되는 모든 리소스에 대한 즉각적인 보호를 제공하고 팀이 리소스를 만들 때 자동으로 새 리소스를 포함하는 구독 범위에서 Defender 사용하도록 설정하는 것입니다.
구독 수준에서 Azure SQL 데이터베이스에 Defender 사용하도록 설정하면 해당 구독의 모든 SQL Database 인스턴스, 탄력적 풀, SQL Managed Instances 및 Synapse Analytics 전용 SQL 풀에 보호가 즉시 적용됩니다. 이 단일 작업은 리소스별 구성의 필요성을 없애고 사용자 환경 전체에서 일관된 보안 태세를 보장합니다.
구독 수준 보호를 사용하도록 설정하려면 클라우드용 Microsoft Defender 이동하여 환경 설정을 선택하고, 대상 구독을 선택하고, 데이터베이스 계획을 찾습니다. 단일 토글로 Azure SQL 데이터베이스에 Defender를 사용하도록 설정합니다. 이 활성화는 모든 기존 SQL 리소스를 즉시 보호하고 나중에 만든 리소스로 범위를 확장합니다. 개발 팀은 다른 보안 구성 단계 없이도 새 SQL 데이터베이스를 배포할 수 있습니다.
Azure SQL 데이터베이스에 대한 Defender 가격 책정 모델은 트랜잭션 기반 요금이 아닌 서버별 가격을 사용합니다. 보호된 SQL 서버 수에 따라 비용을 지불하므로 워크로드 볼륨에 관계없이 비용을 예측할 수 있습니다. 현재 가격 책정 세부 정보는 클라우드용 Defender 가격 책정 페이지 참조하세요.
여러 구독에서 보호 적용
Azure Policy 조직에서 관리 그룹을 사용하여 리소스를 구성할 때 유용한 여러 구독에서 Defender 사용 권한을 자동으로 적용합니다.
기본 제공 정책 정의 "Azure SQL 데이터베이스에 대한 Azure Defender 구성"은 DeployIfNotExists 효과를 사용하여 비규격 구독에서 Azure Defender를 자동으로 사용하도록 설정합니다. 관리 그룹 범위에서 이 정책을 할당하면, 보호가 부족한 기존 구독에 대한 수정 작업이 생성되고, 관리 그룹에 추가된 새 구독에 대해 Defender가 자동으로 사용 설정됩니다. 또는 "데이터베이스용 Microsoft Defender를 사용하도록 구성" 이니셔티브를 실행하면 단일 할당을 통해 네 가지 데이터베이스 하위 계획이 모두 적용됩니다.
정책을 할당하려면 Azure Policy 이동하여 지정을 선택하고 "Defender SQL"을 검색하여 적절한 정책을 찾습니다. 프로덕션 구독을 포함하는 관리 그룹 수준에서 할당합니다. 이 방법을 사용하면 구성 변경이 발생하더라도 Contoso의 프로덕션 구독이 보호를 유지하고 다른 사업부 또는 지역에 대해 만든 새 구독에 동일한 보호 표준을 자동으로 적용합니다.
적용 범위 확인 및 제외 관리
관리자가 Defender 사용하도록 설정한 후 확인은 의도된 모든 SQL 리소스가 보호를 받고 적용 범위 격차를 식별하는 데 도움이 되는지 확인합니다.
클라우드용 Defender 인벤토리는 보호 상태를 가장 명확하게 볼 수 있습니다. 클라우드용 Microsoft Defender>인벤토리로 이동한 다음 리소스 유형별로 필터링하여 SQL 서버 및 SQL Managed Instance를 표시합니다. 클라우드용 Defender 열에는 각 리소스에 대한 보호 상태가 표시됩니다. 모든 프로덕션 리소스가 켜지게 됩니다. 또한 리커밋 화면을 확인하고 "보호되지 않는 SQL 서버에서 SQL Azure Defender 사용하도록 설정해야 함"을 검색할 수도 있습니다. 이 권장 사항은 보호가 부족한 모든 SQL 리소스를 표시합니다.
일부 조직에서는 운영 노이즈를 줄이기 위해 Defender 적용 범위에서 특정 리소스를 제외해야 합니다. Contoso는 보안 팀에 가짜 경고를 발생시킬 수 있는 자동화된 테스트 전용 개발 SQL 서버를 제외할 수 있습니다. 제외를 구성하려면 클라우드용 Microsoft Defender> 환경 설정으로 이동하고, 구독을 선택하고, 데이타베이스를 선택하고, 리소스 수준에서 제외를 구성합니다.
모든 제외를 명확한 근거로 문서화하고 분기별로 검토합니다. 실수로 제외된 프로덕션 리소스는 상당한 보안 격차를 만듭니다. 시스템은 해당 리소스에 대한 실제 위협에 대한 경고를 생성하지 않습니다. 제외는 보안 이벤트가 실제 위험을 나타내지 않는 비프로덕션 환경으로 제한되어야 합니다.
Azure SQL 데이터베이스에 대한 Defender 사용하도록 설정되고 적용 범위가 확인되면 다음 단원에서 오픈 소스 데이터베이스 서비스로 보호를 확장할 준비가 된 것입니다.