취약점 평가 설정
Azure SQL 데이터베이스에 대한 Defender 사용하도록 설정하면 취약성 평가를 자동으로 사용하여 데이터베이스에서 보안 오류 및 알려진 취약성을 검사할 수 있습니다. Contoso Financial Services의 경우 첫 번째 검사는 규제 기관 검토 전에 은행 데이터베이스의 현재 보안 상태를 보여줍니다.
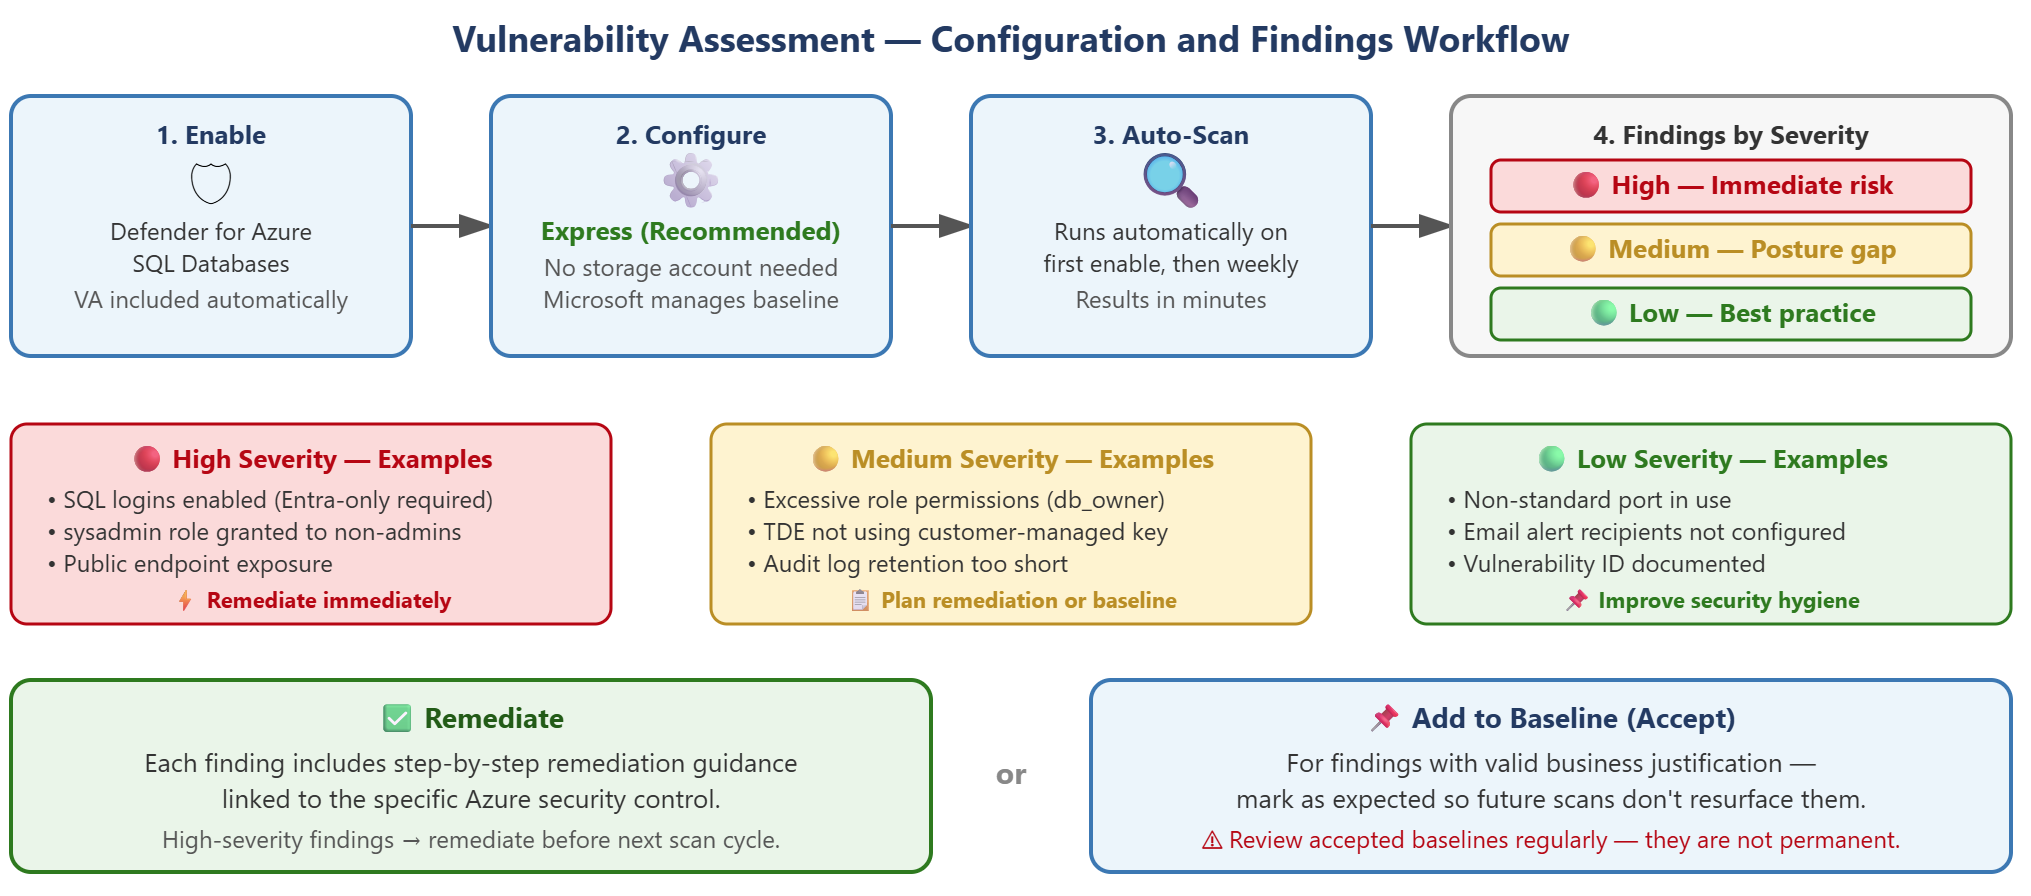
빠른 구성 선택
기본 구성은 취약성 평가에 권장되는 방법입니다. Microsoft 기준선을 자동으로 관리하고 스토리지 계정이 필요하지 않으므로 권장됩니다. 이 구성은 작업을 간소화하고 레거시 클래식 구성에 비해 관리 오버헤드를 줄입니다.
| Aspect | 기본 구성 | 클래식 구성 |
|---|---|---|
| 기본선 관리 | Microsoft 자동으로 기준 관리 | 스토리지 계정에서 수동으로 기준 구성 |
| 스토리지 요구 사항 | 스토리지 계정이 필요하지 않음 | 검사 결과에 전용 스토리지 계정 필요 |
| 권장 사항 | 예- 작동이 더 간단합니다. | 기존의 접근 방식 |
| Availability | 전용 SQL 풀 Azure SQL Database 및 Azure Synapse | Azure SQL Database, SQL Managed Instance 및 Azure Synapse Analytics |
빠른 구성을 사용하도록 설정하려면 클라우드용 Microsoft Defender 이동하여 SQL Server 또는 SQL 관리형 인스턴스 리소스를 선택하고 클라우드용 Defender 화면을 열고 Vulnerability assessment 선택합니다. 구성을 선택한 다음, Express를 선택합니다. 첫 번째 검사는 자동으로 실행되고 몇 분 내에 결과를 표시합니다.
결과 검토 및 해석
취약성 평가를 심각도별로 분류하면 수정 작업의 우선 순위를 지정하는 데 도움이 됩니다. 각 심각도 수준은 사용자 환경에 대한 다양한 유형의 위험을 나타냅니다.
심각도가 높은 결과는 활성 보안 위험을 나타내는 중요한 잘못된 구성을 식별합니다. 엔트라 전용 인증이 필요한 경우 사용하도록 설정된 SQL 로그인 또는 관리자 권한이 없는 계정에 부여된 sysadmin 역할이 있습니다. 이러한 발견은 악용 가능한 공격 벡터를 만들기 때문에 즉각적인 주의를 요구합니다.
중간 심각도 결과는 보안 상태를 줄이지만 즉각적인 악용 위험을 나타내지 않는 구성 격차를 나타냅니다. 이러한 결과는 종종 전반적인 보안을 강화하는 심층 방어 제어 또는 운영 모범 사례와 관련이 있습니다.
심각도가 낮은 결과는 시간이 지남에 따라 보안 위생을 개선하는 모범 사례 권장 사항을 제공합니다. 긴급하지는 않지만 이러한 결과는 강력한 보안 기준을 유지하는 데 도움이 됩니다.
각 발견에는 고유 식별자(예: VA2065), 취약성에 대한 설명, 위험을 설명하는 문제 문 및 특정 수정 단계가 포함됩니다. 수정 지침은 Azure 보안 제어에 직접 연결되며, 그 중 상당수는 이 모듈의 이전 단원에서 구성합니다.
허용되는 구성에 대한 기준 설정
모든 발견이 수정이 필요한 것은 아닙니다. 일부는 유효한 비즈니스상의 이유로 허용된 구성을 나타냅니다. 기준선 메커니즘을 사용하면 이러한 문제를 예상된 대로 표시하여 팀이 진정으로 새로운 문제에 집중할 수 있습니다.
Contoso의 사기 감지 시나리오를 고려합니다. AI 서비스의 관리 ID는 db_datareader 역할을 사용하여 여러 테이블에서 광범위한 읽기 권한을 가집니다. 과도한 권한은 위험을 증가하기 때문에 중간 심각도 발견으로 나타납니다. 그러나 보안 팀은 이 구성을 검토하고 사기 탐지 서비스에 트랜잭션 패턴을 효과적으로 분석하기 위해 이 수준의 액세스가 필요하다고 판단했습니다.
허용된 찾기에 대한 기준을 설정하려면 클라우드용 Defender SQL 리소스의 취약성 평가 결과를 열고 기준이 될 결과를 선택하고 예상대로 표시합니다. 앞으로의 스캔에서는 더 이상 열린 문제 목록에 이번 발견이 포함되지 않습니다. 향후 검사는 이 기준과 비교되므로 새 검색 결과 또는 변경된 결과만 공개 문제로 표시됩니다.
베이스라인은 영구 면제가 아닙니다. 현재 허용 가능한 구성은 위협 환경이 변경되거나 비즈니스 요구 사항이 진화하는 경우 위험이 될 수 있으므로 허용되는 구성을 정기적으로 검토해야 합니다.
심각도가 높은 결과 수정
각 결과에는 Azure 보안 제어에 연결하는 특정 수정 지침이 포함됩니다.
| 찾기 | 교정 |
|---|---|
| SQL 인증 사용 | Microsoft Entra ID 전용 인증 사용 |
| 액세스할 수 있는 공용 엔드포인트 | 프라이빗 엔드포인트 배포 및 공용 액세스 사용 안 함 |
| 감사가 활성화되지 않음 | 서버 또는 데이터베이스 감사 활성화하기 |
| TDE(투명한 데이터 암호화)에서 고객 관리형 키를 사용하지 않음 | Azure Key Vault에서 CMK 구성하기 |
| 과도한 권한 | 최소 권한 GRANT 구문을 적용하고 불필요한 역할 멤버십을 제거합니다. |
수정 워크플로는 일관된 패턴을 따릅니다. 첫 번째 검토 결과는 심각도별로 정렬되고 맨 위에 높은 결과가 표시됩니다. 각각의 High 결과에 대해 결과 세부 사항에 있는 지침을 사용하여 해결 조치를 취합니다. 클라우드용 Defender로 이동하여 SQL 리소스를 선택하고, 취약성 평가 기능을 열고, 검사를 선택하여 재검사를 실행합니다. 재검사를 통해 수정 조치가 문제를 해결했는지 확인합니다. 유효한 비즈니스 요구 사항으로 수락하는 구성은 수정하는 대신 기준을 설정합니다. 다음 유지 관리 기간 동안 해결할 수정 백로그로 열려 있는 나머지 결과를 추적합니다.