GHAS와 그 필수 기능의 중요도 정의
이 단원은 다음 내용을 다룹니다.
- 비밀 스캐닝
- 코드 검사
- Dependabot
- 주요 기능을 사용하여 보다 안전한 소프트웨어 개발 수명 주기 만들기
먼저 GHAS가 무엇인지 간단하게 살펴보겠습니다.
GHAS란?
GitHub 고급 보안(또는 GHAS)은 개발자가 워크플로를 방해하지 않고 코드를 보호하고 위험을 관리하는 데 도움이 되는 애플리케이션 보안 솔루션입니다.
GHAS에는 이제 GitHub Secret Protection 및 GitHub Code Security라는 두 가지 고유한 제품으로 제공되는 기능이 포함되어 있습니다. 이러한 분리를 통해 조직은 보안 우선 순위 및 라이선스와 가장 일치하는 기능을 사용하도록 설정할 수 있습니다.
Advanced Security는 워크플로에 바로 포함되어 개발 속도에 지장 없이 취약성과 자격 증명 누출을 방지하는 것을 돕습니다. GitHub Advanced Security는 전 세계의 보안 전문가의 통찰력으로 모든 코드 줄을 검토하는 개인 보안 컨설턴트를 두는 것과 같습니다.
애플리케이션 및 소프트웨어 공급망 보안의 보장은 그 어느 때보다 중요해졌습니다. Gartner는 2025년까지 글로벌 조직의 45%가 공급망 공격의 영향을 받을 것으로 예측합니다. 2022 Verizon 데이터 위반 조사 보고서에 따르면 애플리케이션은 계속해서 최고의 공격 벡터이며 모든 데이터 위반의 40% 이상을 차지합니다.
소프트웨어 개발 프로세스에 보안을 통합하는 것은 어려운 과정처럼 보일 수 있으므로 GHAS의 3가지 주요 기능을 알아보고 개발팀이 최신 보안 위협을 극복하는 데 어떻게 도움이 되는지 살펴보겠습니다. 비밀 검사, 코드 검사 및 Dependabot.
비밀 스캐닝
비밀 검색은 소스 코드 내에서 API 키 및 토큰과 같은 중요한 정보가 실수로 노출되는 것을 식별하고 방지하는 중요한 GitHub 보안 기능입니다. 비밀 검사는 모든 공용 리포지토리에서 무료로 사용할 수 있으며, GHAS(GitHub Advanced Security) 라이선스를 사용하는 프라이빗 리포지토리에도 사용할 수 있습니다.
이렇게 하면 무단 액세스를 방지하고 기밀 데이터를 보호할 수 있습니다. 비밀 검사는 중요한 정보를 나타내는 미리 정의된 패턴과 서명을 검색하여 작동하여 잠재적인 보안 위험이 즉시 해결될 수 있게 합니다. 기본적으로 비밀 검색은 GitHub의 파트너에서 제공한 매우 신뢰할 수 있는 패턴을 찾습니다. 그러나 다른 사용 사례에 대한 사용자 지정 패턴을 만들 수 있습니다.
비밀 검사에는 다음이 포함됩니다.
- 푸시 보호는 커밋 시 코드를 검사하고 비밀이 있는 경우 푸시를 차단하여 비밀 누출을 사전에 방지합니다.
- GitHub를 떠나지 않고도 경고를 쉽게 보고 수정할 수 있습니다.
보안 소프트웨어 개발 수명 주기에서 비밀 검색은 노출된 비밀을 감지하여 팀이 악의적인 용도로 사용되기 전에 가능한 한 빨리 해지하거나 회전할 수 있도록 하여 데이터 침해의 위험을 줄이고 개발 전반에 걸쳐 기밀성을 유지합니다.
다음으로 코드 검사를 검토해 보겠습니다.
코드 검사
코드 검사는 소스 코드를 분석하여 보안 취약성과 코딩 오류를 찾는 GHAS의 필수적인 기능입니다. 정적 분석 기술을 사용하여 SQL 삽입, 사이트 간 스크립팅 및 버퍼 오버플로와 같은 잠재적인 문제를 식별합니다. 코드 검사는 끌어오기 요청 워크플로 내에서 자동화된 피드백을 직접 제공하여 개발자가 개발 프로세스 초기에 취약성을 해결할 수 있도록 합니다.
코드 검색은 코드 품질을 향상시키고 개발 수명 주기 초기에 문제를 식별하고 해결하여 보안 위협을 최소화하는 데 도움이 됩니다. 검사 규칙은 지속적으로 업데이트되므로 코드 검색은 프로덕션에 이미 존재할 수 있는 취약성을 검색할 수도 있습니다.
Dependabot
Dependabot은 프로젝트 종속성을 최신 상태로 유지하는 자동화된 종속성 관리 도구입니다. 프로젝트에서 사용되는 라이브러리와 프레임워크에 대한 업데이트를 정기적으로 확인하고 끌어오기 요청을 자동으로 열어 종속성을 최신 보안 버전으로 업데이트합니다.
Dependabot에는 다음이 포함됩니다.
- 알려진 취약성에 대한 경고
- 취약한 패키지에 대한 보안 업데이트
- 종속성을 최신 상태로 유지하기 위한 버전 업데이트
Dependabot은 종속성 그래프와 긴밀히 협력하여 사용 중인 종속성을 확인하고 GitHub 자문 데이터베이스에 대해 상호 참조하여 취약성을 검색합니다.
GitHub Advanced Security를 사용하면 종속성 검토를 통해 Dependabot의 기능이 향상되어 끌어오기 요청에 도입된 취약한 패키지를 미리 볼 수 있으며 병합하기 전에 안전하지 않은 종속성이 추가되지 않도록 방지할 수 있습니다.
비밀 검사, 코드 검사 및 Dependabot 경고를 활성화하는 위치
리포지토리 수준에서 어떤 경고든 사용하려면 먼저 리포지토리의 보안 탭으로 이동합니다.

다음으로, 보안 개요에서 경고를 활성화합니다.
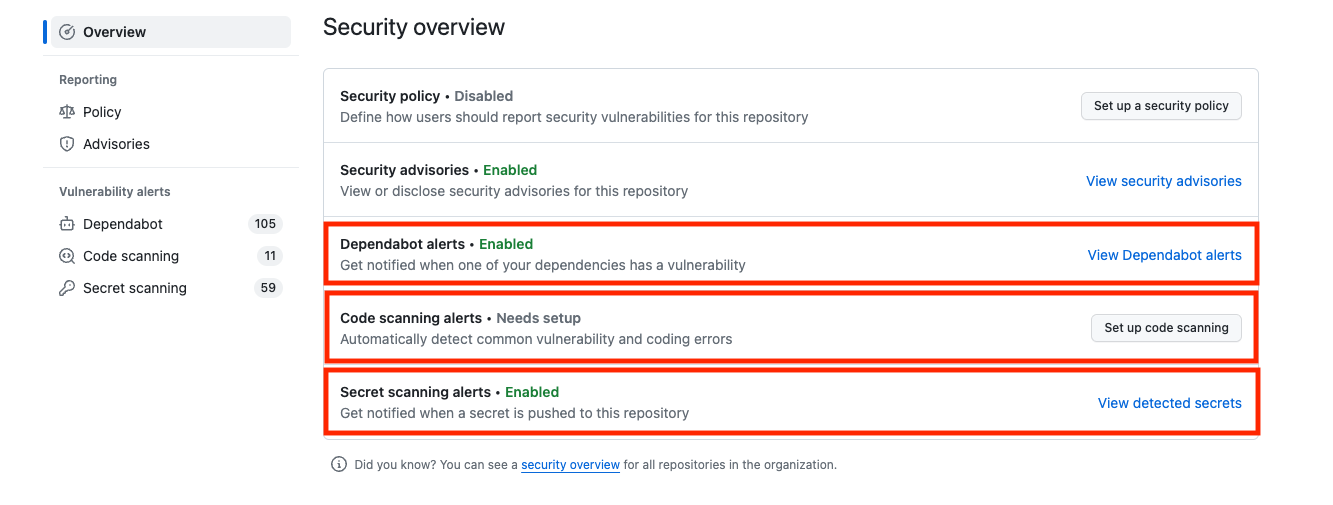
이제 GHAS의 3가지 핵심 기능을 모두 검토하고 사용하도록 설정했으므로 이 모든 기능을 구현하여 더 안전한 소프트웨어 개발 수명 주기를 만드는 방법을 살펴보겠습니다.
3가지 기능을 모두 사용하여 더 안전한 소프트웨어 개발 수명 주기 만들기
비밀 검사, 코드 검사 및 Dependabot은 함께 작동하여 더 안전한 소프트웨어 개발 수명 주기를 만드는 데 기여합니다. 비밀 검사는 중요한 정보가 실수로 노출되는 것을 방지합니다. 코드 검사는 코드베이스의 보안 취약성을 식별하고 해결합니다. 그리고 Dependabot은 종속성 관리를 자동화합니다.
개발팀은 이러한 기능을 통합하여 개발 수명 주기의 모든 단계에서 보안 문제를 사전에 해결할 수 있습니다. 이 사전 예방적 접근 방식은 보안 인시던트가 프로덕션에 도달할 가능성을 최소화하여 더 복원력 있고 안전하고 효율적인 소프트웨어 개발 프로세스를 만듭니다.
이러한 필수 기능들이 결합하여 보안이 독립적으로 고려하는 사항이 아니라 전체 개발 워크플로에서 다루어져야 할 중요한 사항이 되도록 합니다.
오픈 소스 프로젝트에 대한 보안 기능
GitHub의 퍼블릭 프로젝트는 비밀 검사와 종속성 그래프와 같은 특정 기본 보안 기능을 활용합니다. GitHub는 퍼블릭 리포지토리에서 파트너 패턴을 자동으로 검색하고 리포지토리 관리자에게 경고를 제공합니다. 퍼블릭 프로젝트는 또한 GitHub Advanced Security 라이선스가 없어도 코드 검사, Dependabot 및 종속성 검사를 사용하도록 선택할 수 있습니다.
하지만 이러한 기능은 기본적인 수준으로, 더 복잡한 프로젝트나 엔터프라이즈 환경에 필요한 보호 수준을 제공하지 않을 수 있습니다.
GitHub GHAS(Advanced Security)가 GHEC(GitHub Enterprise Cloud)와 결합되면 내부 프로젝트 및 프라이빗 프로젝트에서도 포괄적인 보안 기능 집합을 사용할 수 있습니다.
- 코드 검사 - 코드에서 잠재적인 보안 취약성과 코딩 오류를 검색합니다.
- 비밀 검사 - 프라이빗 리포지토리에 체크 인된 키, 토큰 등의 비밀을 감지합니다. 사용자 및 파트너를 위한 비밀 검사 경고는 GitHub.com 퍼블릭 리포지토리에서 무료로 사용할 수 있습니다. 푸시 보호를 사용하면 리포지토리에 푸시되는 비밀도 감지됩니다.
- 종속성 검토 - 종속성에 대한 변경 내용의 전체 영향을 표시하고 끌어오기 요청을 병합하기 전에 취약한 버전의 세부 정보를 확인합니다.
아래 표에는 퍼블릭 및 프라이빗 리포지토리에 대한 GitHub Advanced Security 기능의 가용성이 요약되어 있습니다.
| 특징 | 퍼블릭 리포지토리 | Advanced Security를 사용하지 않는 프라이빗 리포지토리 | Advanced Security를 사용하는 프라이빗 리포지토리 |
|---|---|---|---|
| 코드 검사 | ✅ | ❌ | ✅ |
| 비밀 스캐닝 | ✅ | ❌ | ✅ |
| 종속성 검토 | ✅ | ❌ | ✅ |