이 문서에서는 서버 관리자 또는 Windows PowerShell을 사용하여 AD DS(Active Directory Domain Services)를 제거하는 방법을 설명합니다.
AD DS 제거 워크플로
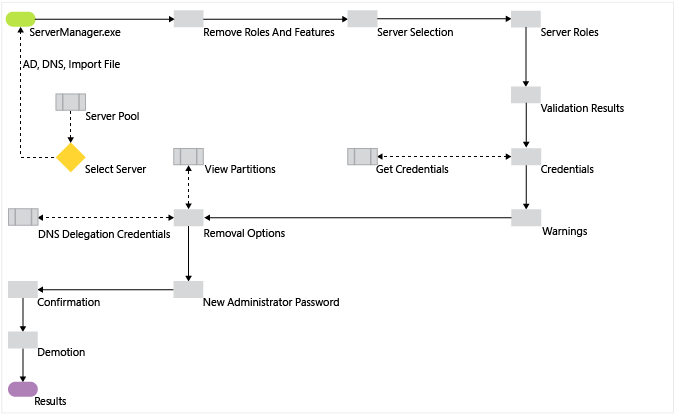
다음 워크플로 다이어그램은 AD DS를 제거하는 단계를 보여 줍니다.
Caution
도메인 컨트롤러(DC)로 승격한 후 Dism.exe 또는 Windows PowerShell DISM 모듈을 사용하여 AD DS 역할을 제거하는 것은 지원되지 않으며 서버가 정상적으로 부팅되지 않습니다.
Windows PowerShell용 서버 관리자 및 ADDSDeployment 모듈과 달리 DISM은 AD DS 또는 해당 구성에 대한 고유 지식이 없는 네이티브 서비스 시스템입니다. 서버가 더 이상 도메인 컨트롤러가 아닌 경우 외에는 Dism.exe 또는 Windows PowerShell DISM 모듈을 사용하여 AD DS 역할을 제거하는 것은 권장되지 않습니다.
PowerShell을 사용하여 강등 및 역할 제거
| ADDSDeployment 및 ServerManager cmdlet | 인수(굵은 글씨로 표시된 인수는 필수입니다. 기울임꼴로 표시된 인수는 Windows PowerShell 또는 AD DS 구성 마법사를 통해 지정할 수 있습니다.) |
|---|---|
| Uninstall-ADDSDomainController | -SkipPreChecks -LocalAdministratorPassword -Confirm -Credential -DemoteOperationMasterRole -DNSDelegationRemovalCredential -Force -ForceRemoval -IgnoreLastDCInDomainMismatch -IgnoreLastDNSServerForZone -LastDomainControllerInDomain -Norebootoncompletion -RemoveApplicationPartitions -RemoveDNSDelegation -RetainDCMetadata |
| Uninstall-WindowsFeature/Remove-WindowsFeature |
-Name -IncludeManagementTools -Restart -Remove -Force -ComputerName -Credential -LogPath -Vhd |
PowerShell을 사용하여 DC를 강등하는 방법에 대한 자세한 내용은 Uninstall-ADDSDomainController 및 Uninstall-WindowsFeature를 참조하세요.
Uninstall-ADDSDomainController 각각 Uninstall-WindowsFeature 단일 작업을 수행하기 때문에 최소 인수만 필요합니다. 확인 단계에서 Enter 키를 선택하면 취소할 수 없는 강등 프로세스가 시작되고 디바이스가 다시 시작됩니다.
Credential 인수는 Enterprise Admins 그룹 또는 Domain Admins 그룹의 구성원으로 아직 로그인하지 않은 경우에만 필요합니다. IncludeManagementTools 인수는 모든 AD DS 관리 유틸리티를 제거하려는 경우에만 필요합니다.
Demote
역할 및 기능 제거
AD DS 역할을 제거하는 데 사용할 수 있는 두 가지 방법이 있습니다.
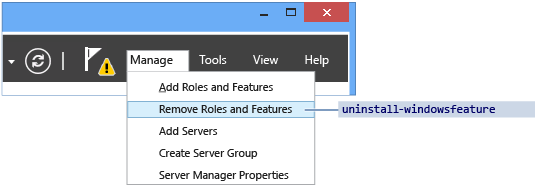
주 대시보드의 관리 메뉴에서 역할 및 기능 제거를 선택합니다.
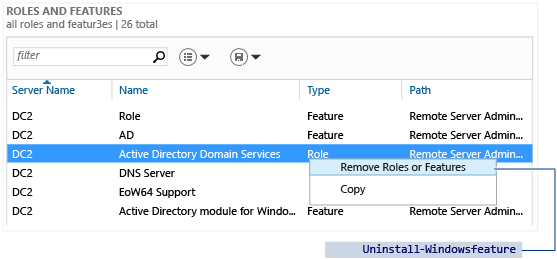
탐색 창에서 AD DS 또는 모든 서버를 선택합니다. 아래의 역할 및 기능 섹션으로 스크롤합니다. 역할 및 기능 목록에서 Active Directory Domain Services를 마우스 오른쪽 단추로 클릭하고 역할 또는 기능 제거를 선택합니다. 이 인터페이스는 서버 선택 페이지를 건너뜁니다.
ServerManager cmdlet Uninstall-WindowsFeature 및 Remove-WindowsFeature 는 도메인 컨트롤러를 강등할 때까지 AD DS 역할을 제거할 수 없습니다.
서버 선택
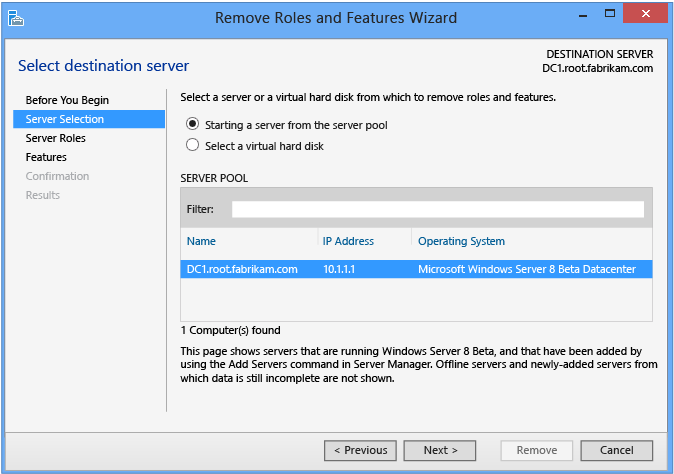
서버 선택 섹션을 사용하면 액세스할 수 있는 한 이전에 풀에 추가된 서버 중 하나를 선택할 수 있습니다. 서버 관리자를 실행하는 로컬 서버는 항상 자동으로 사용할 수 있습니다.
서버 역할 및 기능
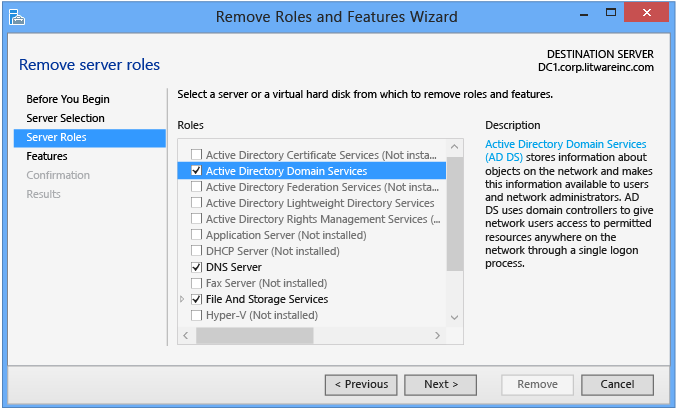
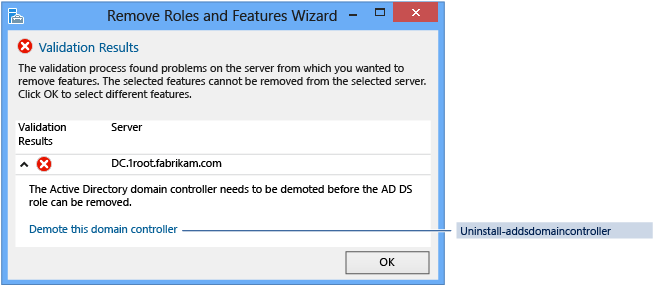
Active Directory Domain Services 확인란의 선택을 취소하여 도메인 컨트롤러를 강등합니다. 서버가 현재 도메인 컨트롤러인 경우 이 작업은 AD DS 역할을 제거하지 않습니다. 대신 서버를 강등할 수 있는 유효성 검사 결과 대화 상자가 표시됩니다. 서버가 도메인 컨트롤러인 경우 이 작업은 다른 역할 기능과 같은 이진 파일을 제거합니다.
- 곧바로 도메인 컨트롤러의 수준을 다시 올리려는 경우에는 다른 AD DS 관련 역할 또는 기능(예: DNS, GPMC 또는 RSAT 도구)을 제거하지 마세요. 다른 역할 및 기능을 제거하면, 역할을 다시 배포할 때 서버 관리자가 이러한 기능을 다시 설치하기 때문에 재배포하는 데 시간이 더 걸립니다.
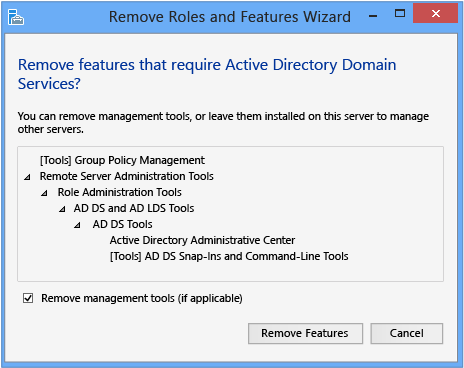
- 도메인 컨트롤러를 영구적으로 수준을 내리려는 경우에는 재량에 따라 불필요한 AD DS 역할 및 기능을 제거합니다. 역할 및 기능을 제거하려면 적절한 확인란의 선택을 취소합니다.
AD DS 관련 역할 및 기능의 전체 목록은 다음과 같습니다.
- Windows PowerShell용 Active Directory 모듈 기능
- AD DS 및 AD LDS 도구 기능
- Active Directory 관리 센터 기능
- AD DS 스냅인 및 명령줄 도구 기능
- DNS 서버
- 그룹 정책 관리 콘솔
상응하는 ADDSDeployment 및 ServerManager Windows PowerShell cmdlet은 다음과 같습니다.
Uninstall-ADDSDomainController
Uninstall-WindowsFeature
Credentials
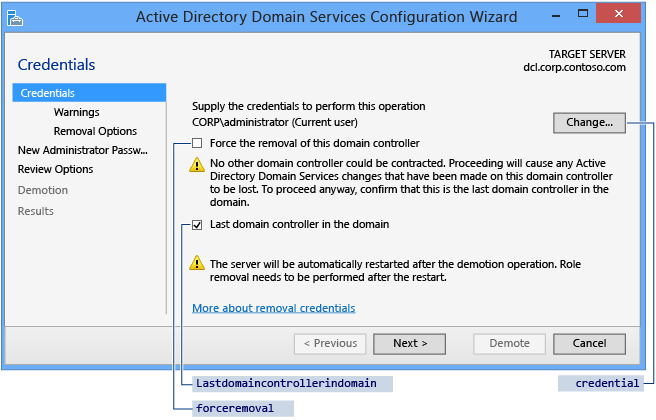
자격 증명 페이지에서 강등 옵션을 구성합니다. 다음 목록에서 수준 내리기를 수행하는 데 필요한 자격 증명을 제공합니다.
추가 도메인 컨트롤러를 강등하려면 도메인 관리자 자격 증명이 필요합니다. 이 도메인 컨트롤러 강제 제거를 선택하면 Active Directory에서 도메인 컨트롤러 개체의 메타데이터를 제거하지 않은 상태에서 도메인 컨트롤러의 수준이 내려집니다.
Warning
도메인 컨트롤러가 다른 도메인 컨트롤러에 연결할 수 없고 해당 네트워크 문제를 해결할 수 있는 합리적인 방법이 없는 한 이 옵션을 선택하지 마세요. 강제로 수준을 내리면 포리스트에서 남아 있는 도메인 컨트롤러의 Active Directory에서 메타데이터가 분리되게 됩니다. 또한 암호 또는 새 사용자 계정과 같은 해당 도메인 컨트롤러에서 설명되지 않은 모든 변경 내용은 영원히 손실됩니다. 분리된 메타데이터는 AD DS, Exchange, SQL Server 및 기타 소프트웨어에 대한 Microsoft 고객 지원 사례의 상당 부분을 차지하는 근본 원인입니다.
도메인 컨트롤러를 강제로 강등하는 경우 메타데이터 정리를 즉시 수동으로 수행해야 합니다. 자세한 내용은 서버 메타데이터 정리를 참조하세요.
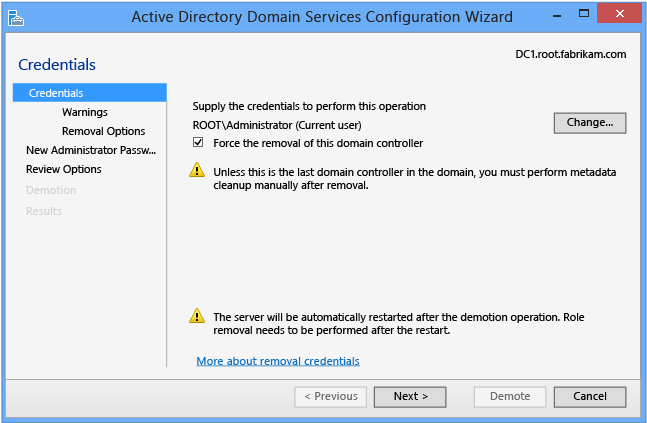
도메인에서 마지막 도메인 컨트롤러를 강등하려면 도메인 자체가 제거되므로 Enterprise Admins 그룹 멤버 자격이 필요합니다. (도메인이 포리스트의 마지막 도메인인 경우 이 작업은 포리스트를 제거합니다.) 서버 관리자는 현재 도메인 컨트롤러가 도메인의 마지막 도메인 컨트롤러인지 알려줍니다. 도메인 내 마지막 도메인 컨트롤러 확인란을 선택하여 해당 도메인 컨트롤러가 도메인의 마지막 도메인 컨트롤러임을 확인합니다.
상응하는 ADDSDeployment Windows PowerShell 인수는 다음과 같습니다.
-Credential <PSCredential>
-ForceRemoval <{ $true | $false }>
-LastDomainControllerInDomain <{ $true | $false }>
Warnings
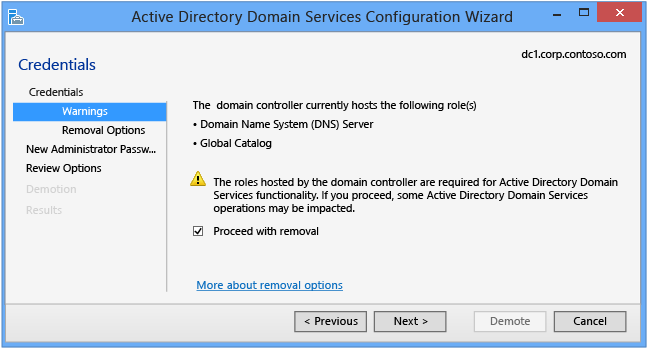
경고 페이지는 도메인 컨트롤러를 제거할 때 발생할 수 있는 결과를 경고합니다. 계속하려면 제거 진행을 선택해야 합니다.
이전에 자격 증명 페이지에서 이 도메인 컨트롤러를 강제로 제거하도록 선택한 경우 경고 페이지에는 도메인 컨트롤러에서 호스트하는 모든 유연한 단일 마스터 작업 역할이 표시됩니다. 서버를 강등한 직후 다른 도메인 컨트롤러에서 역할을 즉시 가져와야 합니다. FSMO 역할 점유에 대 한 자세한 내용은 참조 하십시오. 작업 마스터 역할 점유합니다.
이 페이지에는 상응하는 ADDSDeployment Windows PowerShell 인수가 없습니다.
제거 옵션
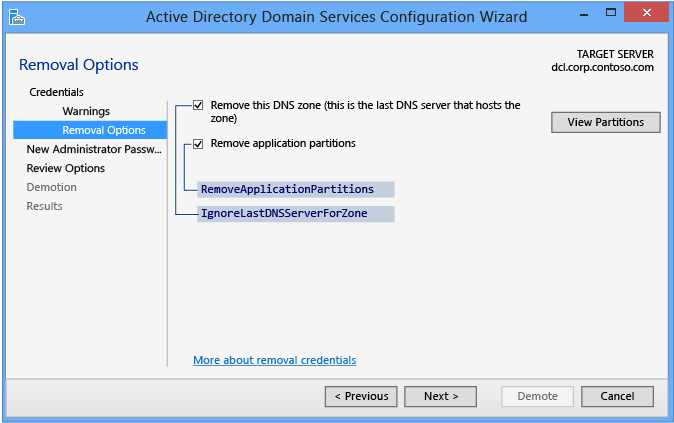
자격 증명 페이지의 도메인에서 마지막 도메인 컨트롤러를 선택하면 제거 옵션 페이지가 나타납니다. 이 페이지에서는 추가 제거 옵션을 구성할 수 있습니다. 영역에 대한 마지막 DNS 서버 무시, 애플리케이션 파티션 제거및 DNS 위임 제거 를 선택하여 다음 단추를 가능하게 합니다.
옵션은 도메인 컨트롤러에 해당하는 경우에만 표시됩니다. 예를 들어 서버에 대한 DNS 위임이 없으면 해당 확인란이 표시되지 않습니다.
변경을 선택하여 대체 DNS 관리 자격 증명을 지정합니다. 파티션 보기를 선택하여 강등 중에 마법사가 제거하는 추가 파티션을 봅니다. 기본적으로 다른 파티션은 도메인 DNS 및 포리스트 DNS 영역뿐입니다. 다른 모든 파티션은 Windows가 아닌 파티션입니다.
상응하는 ADDSDeployment cmdlet 인수는 다음과 같습니다.
-IgnoreLastDnsServerForZone <{ $true | false }>
-RemoveApplicationPartitions <{ $true | false }>
-RemoveDNSDelegation <{ $true | false }>
-DNSDelegationRemovalCredential <PsCredential>
새 관리자 암호
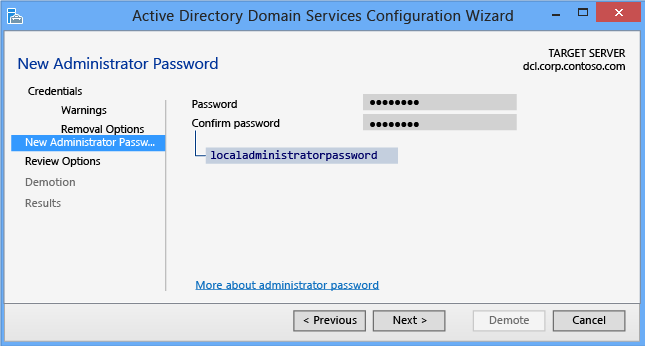
새 관리자 암호 페이지에서는 강등이 완료되고 컴퓨터가 도메인 구성원 서버 또는 작업 그룹 컴퓨터가 된 후 기본 제공 로컬 컴퓨터의 관리자 계정에 대한 암호를 제공해야 합니다.
값이 지정되지 않은 경우 Uninstall-ADDSDomainController cmdlet 및 인수는 서버 관리자와 동일한 기본값을 사용합니다.
LocalAdministratorPassword 인수는 특수합니다.
- 이 인수를 지정하지 않으면 cmdlet은 마스킹된 암호를 입력하고 확인하라는 메시지를 표시합니다. cmdlet을 대화형으로 실행할 경우 기본 설정된 사용법입니다.
- 인수를 값으로 지정하는 경우 값은 보안 문자열이어야 합니다. cmdlet을 대화형으로 실행할 경우 기본 설정된 사용법이 아닙니다.
예를 들어 읽기 호스트 cmdlet을 사용하여 사용자에게 보안 문자열을 묻는 메시지를 표시하여 암호를 수동으로 확인할 수 있습니다.
Uninstall-ADDSDomainController -LocalAdministratorPassword (Read-Host -Prompt "Password:" -AsSecureString)
이전 두 옵션은 암호를 확인하지 않으므로 주의해야 합니다. 암호가 표시되지 않습니다.
변환된 일반 텍스트 변수로 보안 문자열을 제공할 수도 있습니다(권장되지 않음). 다음은 그 예입니다.
Uninstall-ADDSDomainController -LocalAdministratorPassword (ConvertTo-SecureString "Password1" -AsPlainText -Force)
명확한 텍스트 암호를 제공하거나 저장하는 것은 권장되지 않습니다. 스크립트에서 이 명령을 실행하거나 어깨 너머로 바라보는 사람은 컴퓨터의 로컬 관리자 암호를 알 수 있습니다. 이 정보를 알면 모든 데이터에 액세스할 수 있으며, 서버 자체를 가장할 수 있습니다.
Confirmation
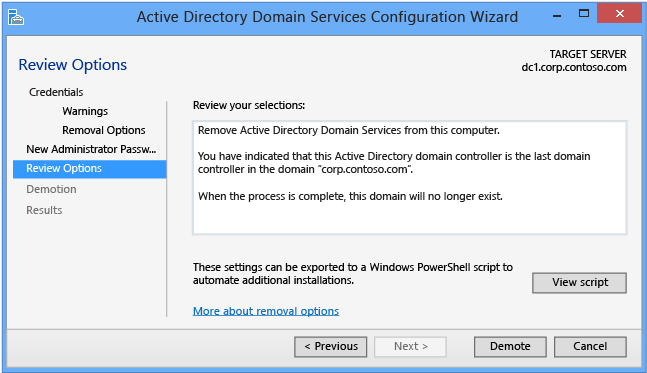
확인 페이지에는 계획된 강등이 표시됩니다. 페이지에는 강등 구성 옵션이 나열되지 않습니다. 이 페이지는 수준 내리기가 시작되기 전에 마법사에 표시되는 마지막 페이지입니다. 스크립트 보기 단추는 Windows PowerShell 강등 스크립트를 만듭니다.
수준 내리기를 선택하여 다음 AD DS 배포 cmdlet을 실행합니다.
Uninstall-ADDSDomainController
Uninstall-ADDSDomainController cmdlet과 함께 선택적 Whatif 인수를 사용하여 구성 정보를 검토합니다. 이를 통해 cmdlet 인수의 명시적 및 암시적 값을 확인할 수 있습니다.
다음은 그 예입니다.
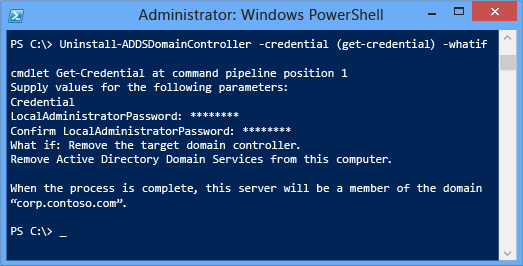
다시 시작 프롬프트는 ADDSDeployment Windows PowerShell을 사용할 때 작업을 취소할 수 있는 마지막 기회입니다. 해당 프롬프트를 재정의하려면 -force 또는 confirm:$false 인수를 사용합니다.
Demotion
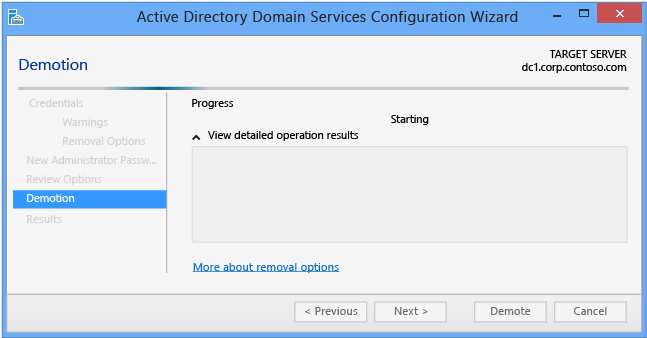
강등 페이지가 나타나면 도메인 컨트롤러 구성이 시작되며 중지하거나 취소할 수 없습니다. 자세한 작업은 이 페이지에 표시되고 로그에 기록됩니다.
- %systemroot%\debug\dcpromo.log
- %systemroot%\debug\dcpromoui.log
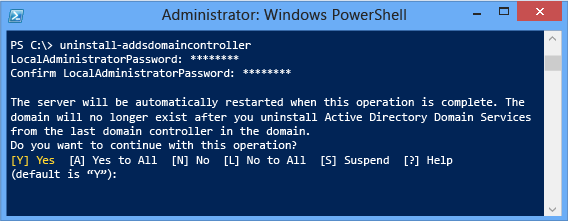
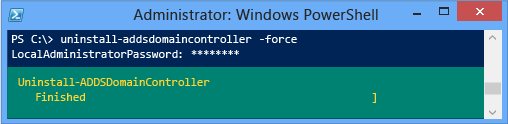
다시 부팅 프롬프트를 자동으로 수락하려면 ADDSDeployment Windows PowerShell cmdlet에서 -force 또는 -confirm:$false 인수를 사용합니다. 승격이 끝날 때 서버가 자동으로 다시 부팅되지 않도록 하려면 -norebootoncompletion:$false 인수를 사용합니다.
Warning
재부팅을 무시하지 않는 것이 좋습니다. 구성원 서버가 올바르게 작동하려면 다시 부팅해야 합니다.
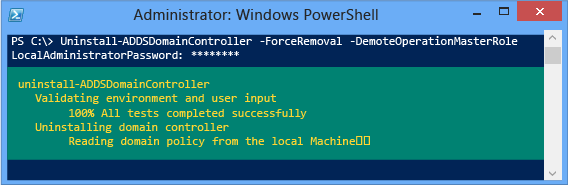
다음은 -forceremoval 및 -demoteoperationmasterrole의 최소 필수 인수를 사용하여 강제 강등의 예입니다. 사용자가 Enterprise Admins 그룹의 구성원으로 로그온했기 때문에 -credential 인수가 필요하지 않습니다.
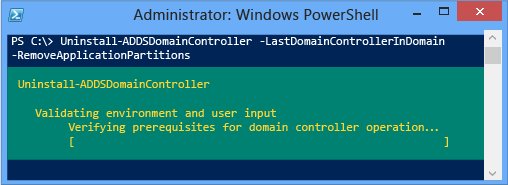
다음은 -lastdomaincontrollerindomain 및 -removeapplicationpartitions의 최소 필수 인수를 사용하여 도메인에서 마지막 도메인 컨트롤러를 제거하는 예제입니다.
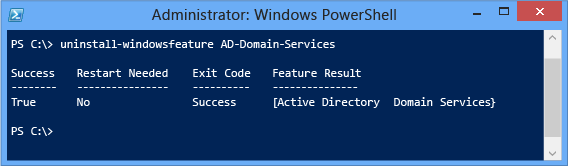
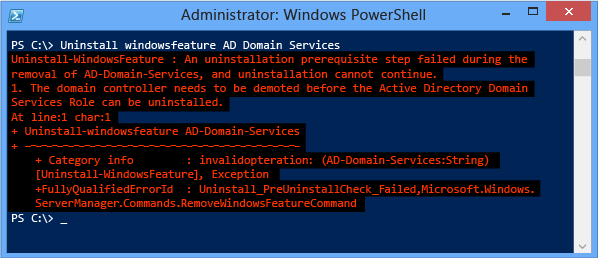
서버의 수준을 내리기 전에 AD DS 역할을 제거하려고 하면 Windows PowerShell에서 오류를 차단합니다.
Important
서버의 수준을 내린 후 컴퓨터를 다시 시작해야 AD-Domain-Services 역할 파일을 제거할 수 있습니다.
Results
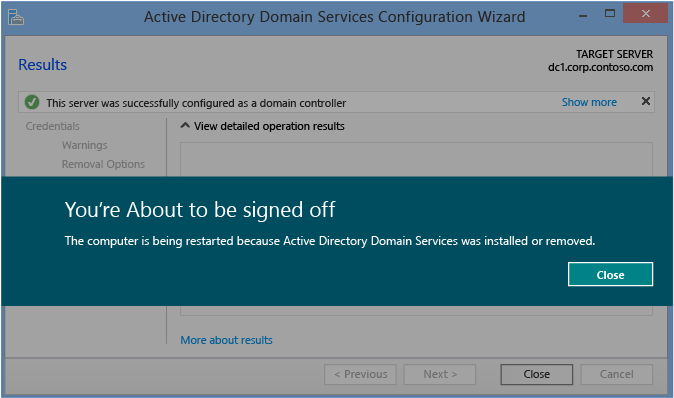
결과 페이지에는 승격의 성공 또는 실패와 중요한 관리 정보가 표시됩니다. 도메인 컨트롤러는 10초 후에 자동으로 다시 부팅됩니다.