Windows 365 한눈에 보기
Windows 365는 조직과 사용자에게 Microsoft 클라우드에서 호스팅되고 모든 장치에서 액세스할 수 있는 완전하고 안전한 Windows 데스크톱 환경인 클라우드 PC를 제공합니다.
IT 관리자는 Microsoft의 지원 및 관리 인프라를 통해 물리적 장치와 함께 클라우드 PC를 프로비전하고 관리할 수 있습니다. Microsoft 365 관리 센터 또는 windows365.microsoft.com(Windows 365 Business용) 또는 Microsoft Intune(Windows 365 Enterprise용)에서 사용할 수 있는 구성을 사용하여 전체 Windows 데스크톱 또는 필요한 앱만 프로비전하도록 선택할 수 있습니다. Windows 365 Flex 등)을 참조하세요.
Windows 365는 배포가 간편하고, 비용을 예측할 수 있으며, 최종 사용자에게 원활하고, 물리적 장치와 함께 중앙에서 관리된다는 점에서 기존 VDI(가상 데스크톱 인프라) 솔루션에 대한 대안을 제공합니다.
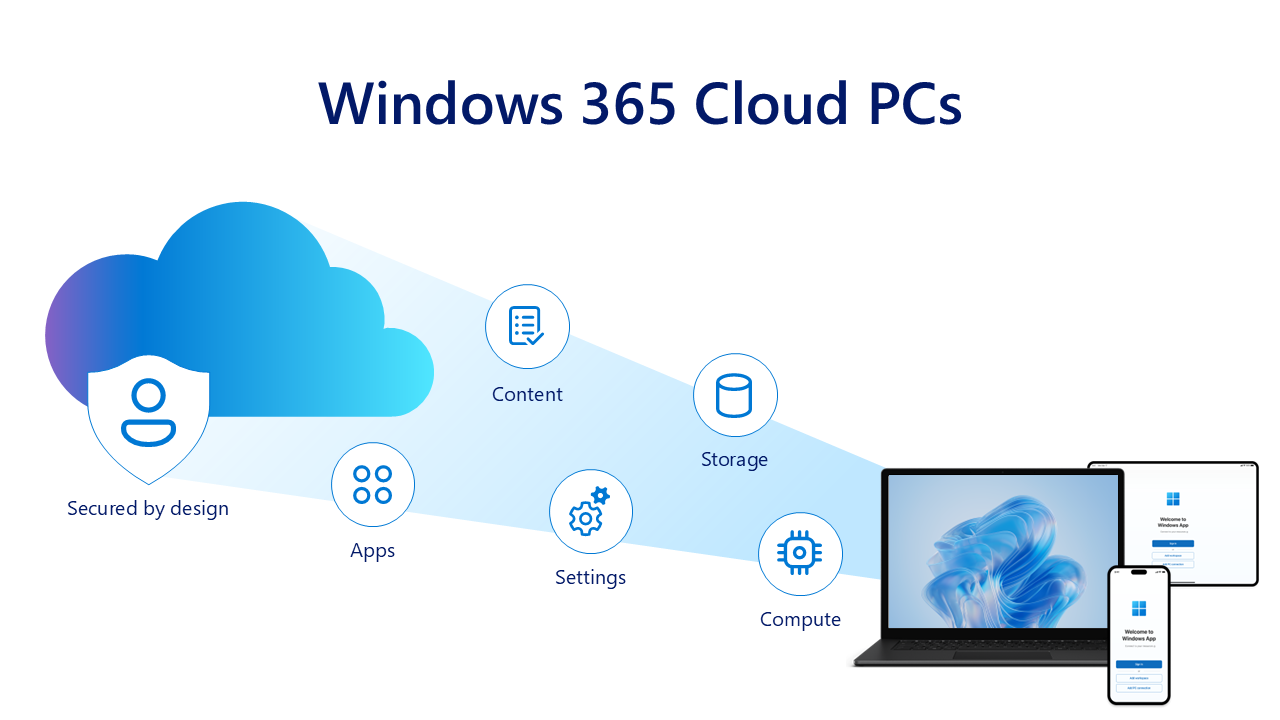
Windows 365를 사용한 BYOD(Bring Your Own Device)에 대한 보안 제어 개요
조직에서 BYOD(Bring Your Own Device) 모델을 채택함에 따라 기업 리소스에 대한 보안 액세스를 가능하게 하는 것이 최우선 순위가 되었습니다. 사용자는 개인 노트북, 태블릿 및 스마트폰에서 자유롭게 작업하기를 원할 수 있습니다.
조직은 BYOD 모델을 사용하여 리소스를 제공하는 것이 더 비용 효율적이고 유연하다는 것을 알 수 있지만 IT 팀은 무단 액세스, 유출 및 사이버 공격으로부터 민감한 데이터를 보호해야 합니다.
Windows 365에 기본 제공되는 보안은 유연성과 제어의 균형을 맞추기 위한 기반을 제공합니다. 클라우드 PC를 엔터프라이즈급 보안과 결합하여 조직은 규정 준수 또는 성능을 저하시키지 않으면서 장치 간에 일관된 Windows 환경을 확장할 수 있습니다.
모든 사용자는 영구 클라우드 PC 또는 특정 애플리케이션에 액세스할 수 있어 생산성에 필요한 도구를 사용할 수 있으며 IT는 회사 데이터, 애플리케이션 및 ID 보안을 완벽하게 감독합니다.
BYOD용 Windows 365 사용의 주요 이점 한눈에 보기
- 전체 데스크톱 환경: Windows 365는 사용자에게 Windows 운영 체제의 친숙함과 조직이 Microsoft에서 기대하는 보안 제어, 설정 및 사용자 지정을 갖춘 완전한 Windows 데스크톱 환경을 제공합니다. 조직은 Windows 365 클라우드 앱을 사용하여 전체 데스크톱 환경 대신 특정 앱을 스트리밍하도록 선택할 수도 있습니다.
- 데이터 보안: 화면 캡처 보호, 클립보드 제한 및 기타 컨트롤과 같은 기능은 회사 정보가 클라우드 PC를 떠나는 것을 방지합니다.
- Microsoft Intune을 사용한 중앙 집중식 관리: IT 관리자는 물리적 클라이언트와 함께 Intune에서 organization의 클라우드 PC를 만들고 관리할 수 있습니다. 구성 및 정책은 친숙한 Intune 도구와 다른 Microsoft 보안 솔루션과의 통합을 사용하여 중앙에서 관리됩니다.
- Intune MAM(모바일 응용 프로그램 관리) 지원: 개인 장치를 전체 MDM(모바일 장치 관리)에 등록하지 않아도 회사 앱에 MAM 정책을 적용할 수 있습니다. 이렇게 하면 회사 앱과 개인 앱 간의 복사/붙여넣기를 차단하거나 전체 장치를 관리하지 않고 작업 관련 데이터의 암호화를 요구하는 등의 DLP(데이터 손실 방지) 제어를 사용할 수 있습니다. 또한 Intune MAM은 OS 버전, 클라이언트 앱 버전 및 바이러스 백신 상태와 같은 디바이스 상태 검사를 적용하고 미리 정의된 모든 보안 조건이 충족되는 경우에만 액세스 권한을 부여합니다.
- "기본적으로 보안" 리디렉션 설정: 새 클라우드 PC가 만들어지면 리디렉션(예: USB, 클립보드, 로컬 드라이브 및 프린터를 사용하는 기능)이 기본적으로 꺼집니다. IT는 이러한 설정을 더욱 구체화하여 중요한 데이터가 이동식 미디어를 통해 유출되거나 관리되지 않는 환경으로 리디렉션되지 않도록 하는 동시에 안전한 워크플로를 허용할 수 있습니다.
- 유연한 액세스 모델: 직원, 계약자 및 파트너는 IT가 하드웨어를 발행하지 않고도 애플리케이션과 데이터에 안전하게 액세스할 수 있습니다.
- 복원력 있는 인프라: Microsoft 인프라를 기반으로 설계상 보안 및 기본 보안 원칙을 사용하여 빌드된 Windows 365는 Microsoft 클라우드의 보안 및 복원력의 이점을 누릴 수 있습니다. 또한 Windows 365는 특정 시점 복원 기능을 제공하므로 IT 관리자 또는 최종 사용자는 손상이나 인시던트가 발생할 경우 클라우드 PC를 정상 상태로 롤백할 수 있습니다.
- 재해 및 인시던트 복구: Windows 365에는 Windows 365 지역 간 재해 복구 및 Windows 365 재해 복구 플러스를 포함하여 비즈니스 연속성 및 재해 복구에 도움이 되는 추가 기능 솔루션이 있습니다. 현재 Windows 365 클라우드 PC를 사용하지 않는 사용자의 경우 물리적 장치를 사용할 수 없거나 단기 액세스가 필요할 때 Windows 365 Reserve에서 임시의 보안 전용 클라우드 PC 액세스를 제공합니다. 연간 최대 10일의 클라우드 PC 사용을 제공하여 조직이 중단에 신속하게 대응하고 가동 중지 시간을 최소화하며 원활한 사용자 환경을 유지할 수 있도록 지원합니다.