Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
O Microsoft Agent 365 integra-se ao Gerenciamento de API do Azure para fornecer governança centralizada e imposição em tempo de execução para servidores e ferramentas do Model Context Protocol (MCP). Juntos, eles permitem que as organizações:
- Descubra gateways do Gerenciamento de API do Azure e seus servidores MCP.
- Mantenha um inventário centralizado de servidores MCP.
- Bloqueie ou desbloqueie servidores MCP.
- Controle o acesso a ferramentas individuais em camadas com suporte.
- Colete sinais em tempo de execução para auditoria, observabilidade e resposta a incidentes.
Agentes existentes podem continuar usando seus endpoints de gateway configurados.
Prerequisites
Para conectar o Microsoft Agent 365 ao Gerenciamento de API do Azure, você precisa:
- Um tenant do Microsoft Agent 365.
- Uma instância do Gerenciamento de API do Azure com suporte.
- Use a camada Gateway de IA no Gerenciamento de API do Azure (versão preliminar), pois oferece a integração mais avançada com o Microsoft Agent 365.
- Um ou mais servidores MCP registrados no Gerenciamento de API do Azure.
- Para habilitar controles em nível de ferramenta a partir do Microsoft Agent 365, certifique-se de que cada servidor MCP tenha uma lista estática de ferramentas permitidas configuradas.
- Autorização para fornecer consentimento no nível de locatário (administrador no nível de locatário).
Como funciona
A integração separa a governança da imposição em tempo de execução:
- O Microsoft Agent 365 define a intenção de governança, o inventário e as decisões de acesso.
- Gerenciamento de API do Azure aplica políticas inlineadas para tráfego para servidores e ferramentas MCP.
- Use sinais de runtime para monitoramento, auditoria e investigação.
O Microsoft Agent 365 descobre recursos do Azure do tipo Microsoft.ApiManagement no tenant. Em seguida, recupera os servidores MCP e ferramentas expostos por esses recursos, juntamente com metadados disponíveis, como endpoints, escopos de acesso e identidades de serviço associadas.
Conceder acesso ao Microsoft Agent 365
O Microsoft Agent 365 precisa de consentimento para descobrir e realizar operações de governança em assinaturas do Azure. Um administrador de clientes concede ao A365 MCP Gateway Policy Operator a função do Azure no nível do locatário, com consentimento único.
A concessão concede à identidade do serviço Microsoft Agent 365 a capacidade de:
- Leia recursos do Gerenciamento de API do Azure.
- Leia políticas com escopo de API.
- Escreva políticas com escopo de API.
- Descubra recursos suportados em assinaturas de locatário atuais e futuras.
Para conceder consentimento:
Acesse o portal do Centro de Administração da Microsoft.
Certifique-se de ter o nível de permissão de administração de locatário.
Em Agentes, selecione Configurações.
Selecione Gateways.
Ative o serviço Gerenciamento de API do Azure e o AI Gateway. Ao consentir, você permite que essa organização leia as ferramentas publicadas pelo gateway de IA.
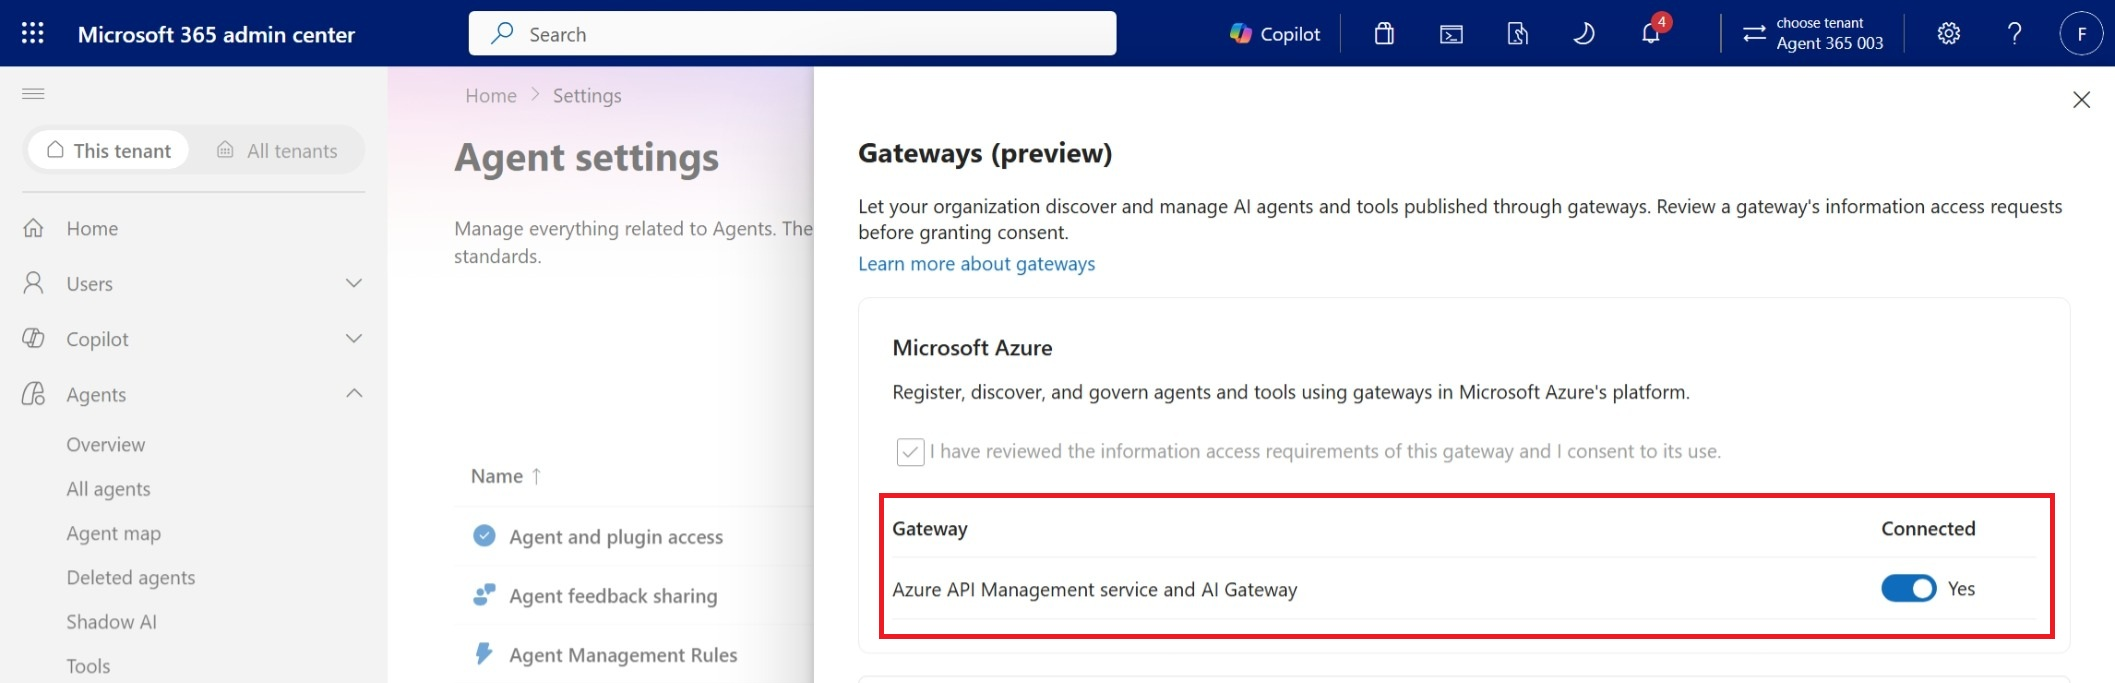
Após conceder o consentimento, as operações de governança rodam sob a identidade somente de aplicativo do Microsoft Agent 365. Administradores individuais do Microsoft Agent 365 não precisam de permissões separadas do Azure para realizar ações sobre ativos de IA no gateway.
Descubra gateways e servidores MCP
Depois de ativar a integração, Microsoft Agent 365:
- Descobre os recursos do Gerenciamento de API do Azure com suporte no tenant.
- Adiciona servidores descobertos ao inventário centralizado e exibe os metadados disponíveis.
- Disponibiliza ações de governança suportadas aos administradores.
Para ver servidores MCP em gateways:
Acesse o portal do Microsoft Administration Center.
Em Agentes, selecione Ferramentas.
Procure por um servidor MCP ou identifique aqueles onde o publisher é o AI Gateway.
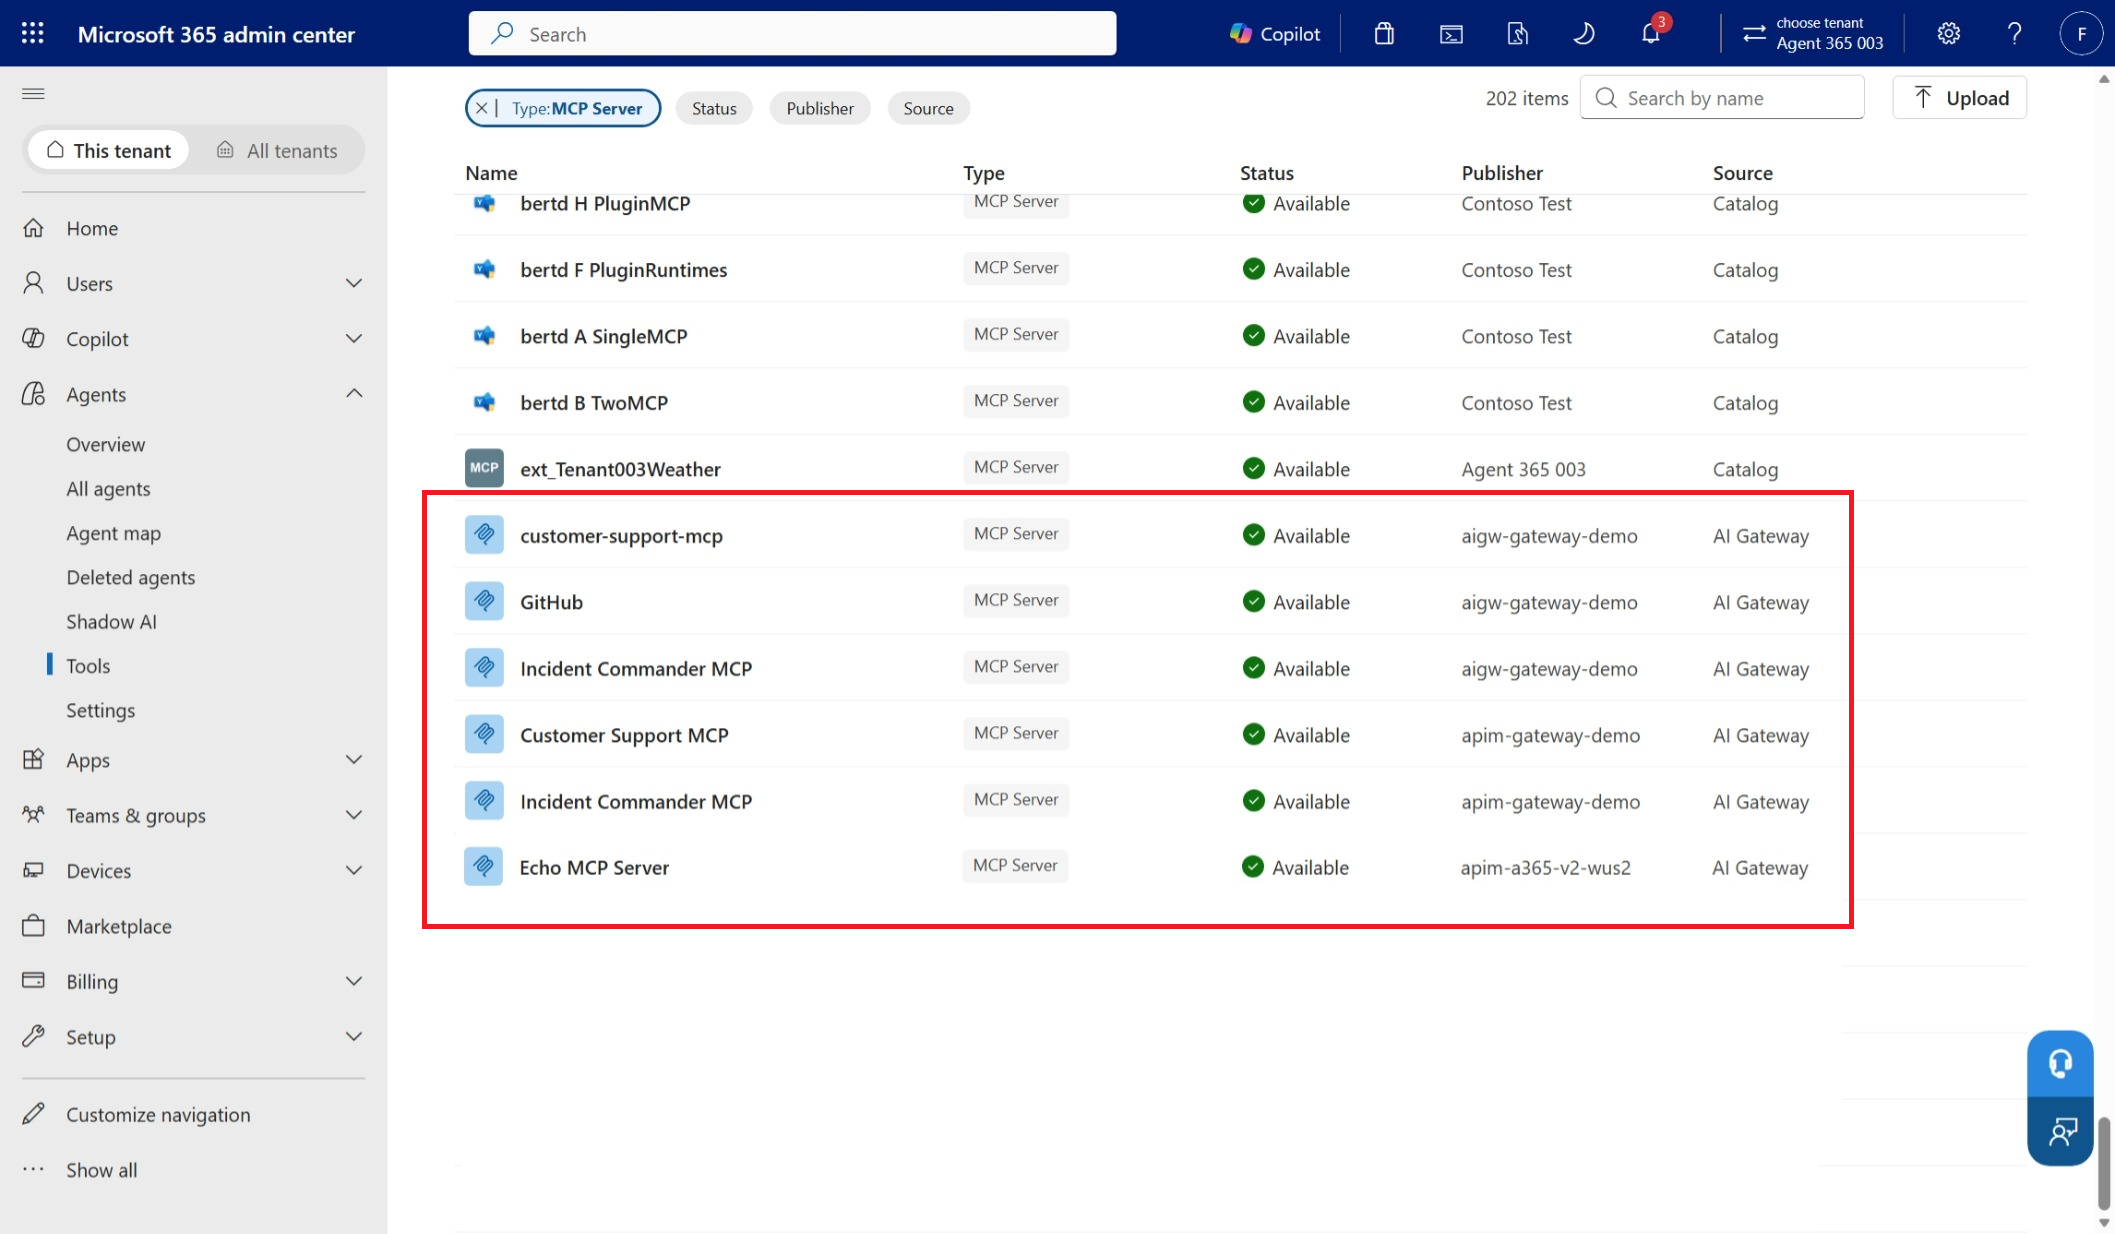
Selecione o servidor MCP para ver seus metadados.
Controlar o acesso às ferramentas individuais
Os administradores podem controlar quais ferramentas estão disponíveis por meio de um servidor MCP. O controle em nível de ferramenta permite que uma organização bloqueie ferramentas selecionadas sem desabilitar todo o servidor.
Note
Essa funcionalidade está disponível apenas para servidores MCP registrados na camada de AI Gateway no serviço Gerenciamento de API do Azure.
Para bloquear uma ferramenta:
Acesse o portal do Microsoft Administration Center.
Em Agentes , selecione Ferramentas.
Selecione o servidor MCP que você quer controlar.
Selecione a aba Ferramentas.
Desative as ferramentas que você quer bloquear. O exemplo a seguir bloqueia
delete_file.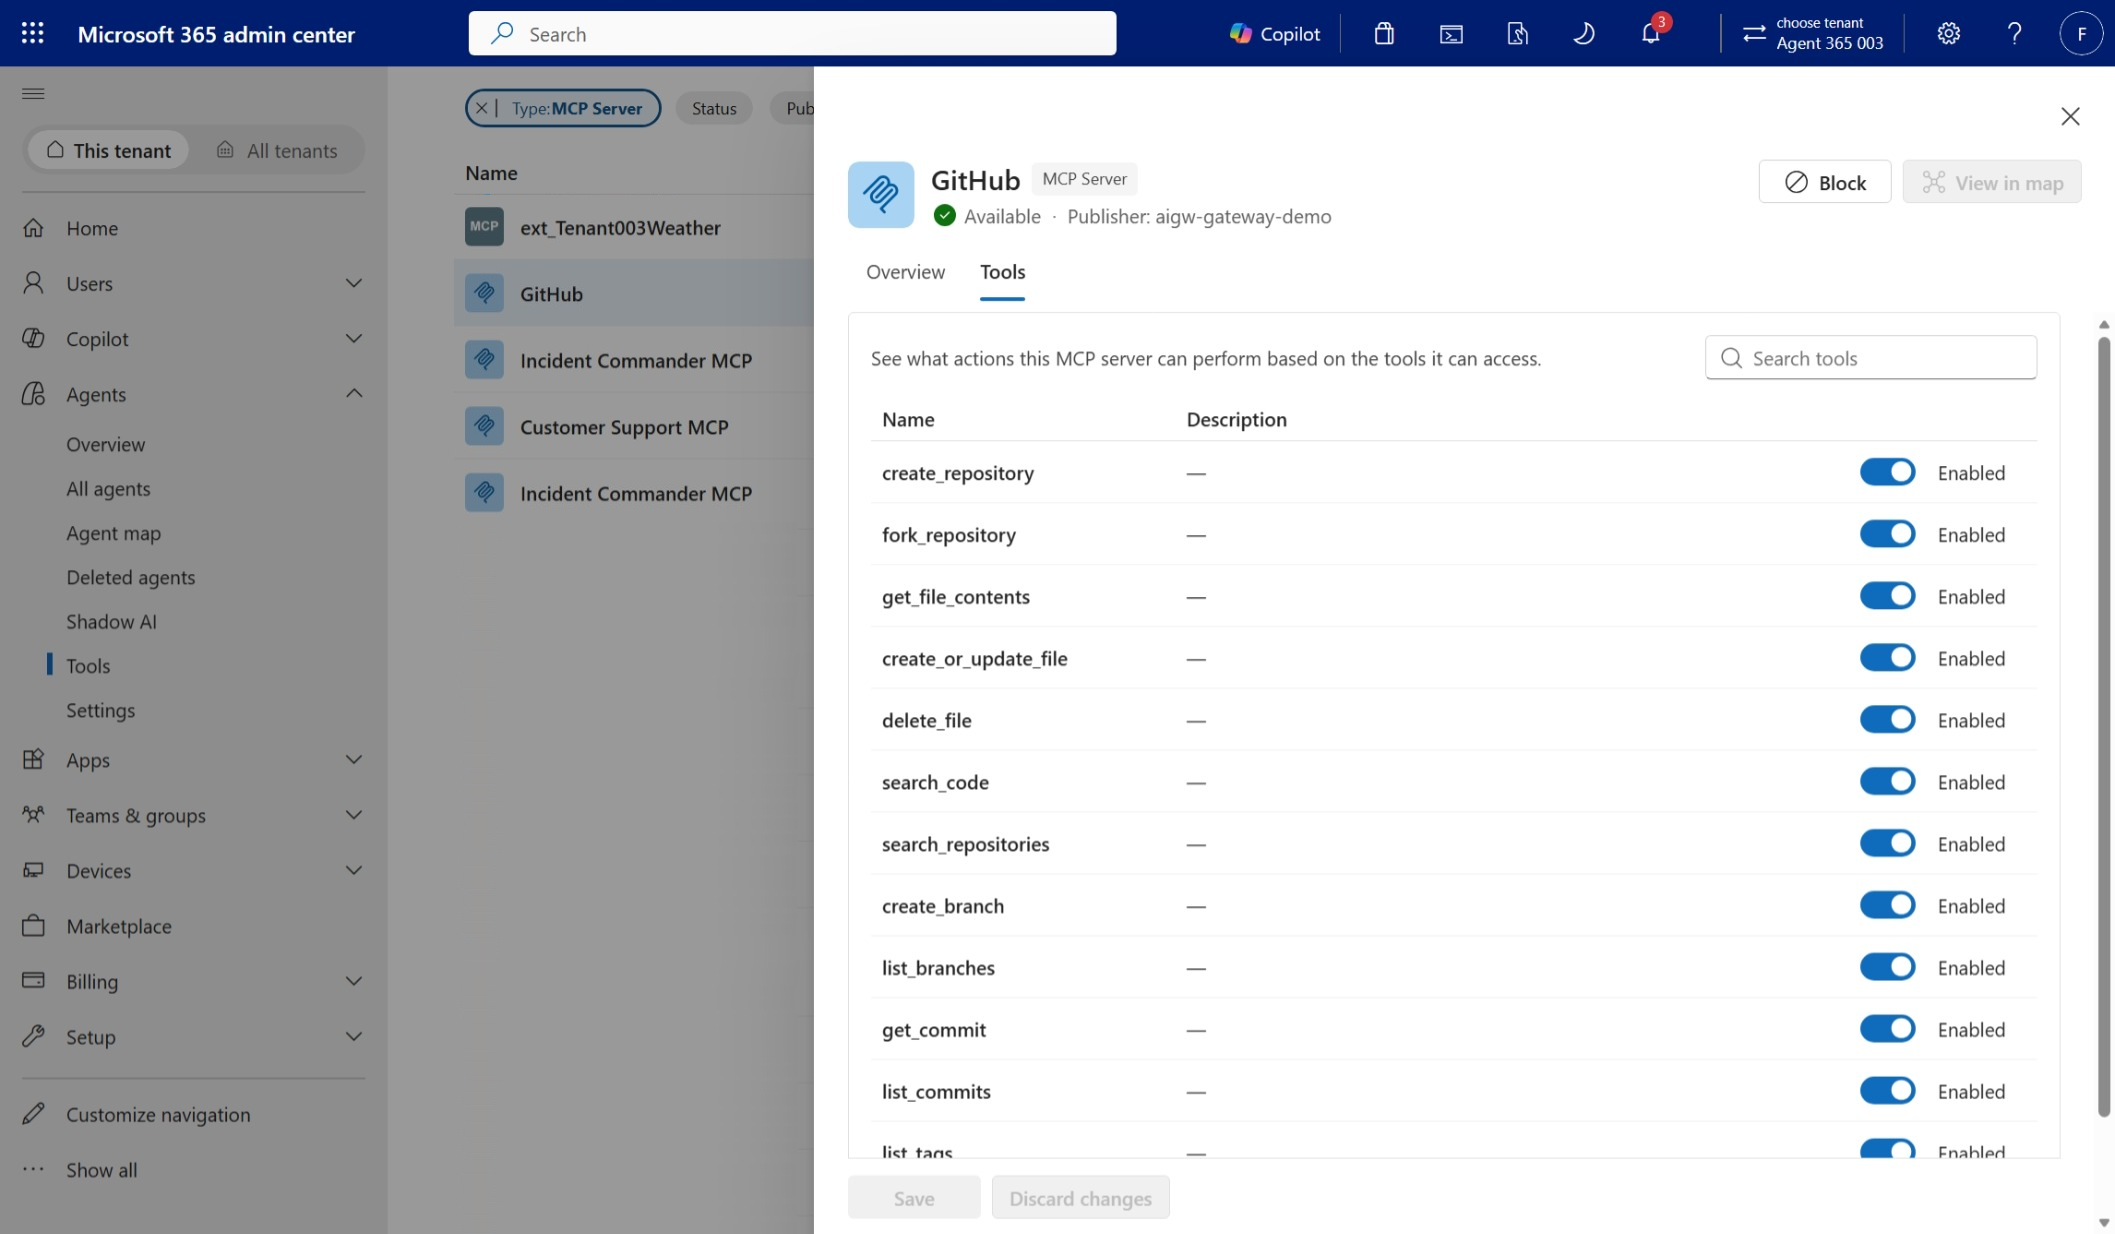
Uma vez que uma ferramenta é bloqueada, o Microsoft Agent 365 utiliza operações de plano de controle do Gerenciamento de API do Azure para inserir uma política gerenciada que impede a execução. Uma chamada bloqueada de ferramenta resulta em uma resposta de 200, mas os agentes recebem uma resposta JSON-RPC com
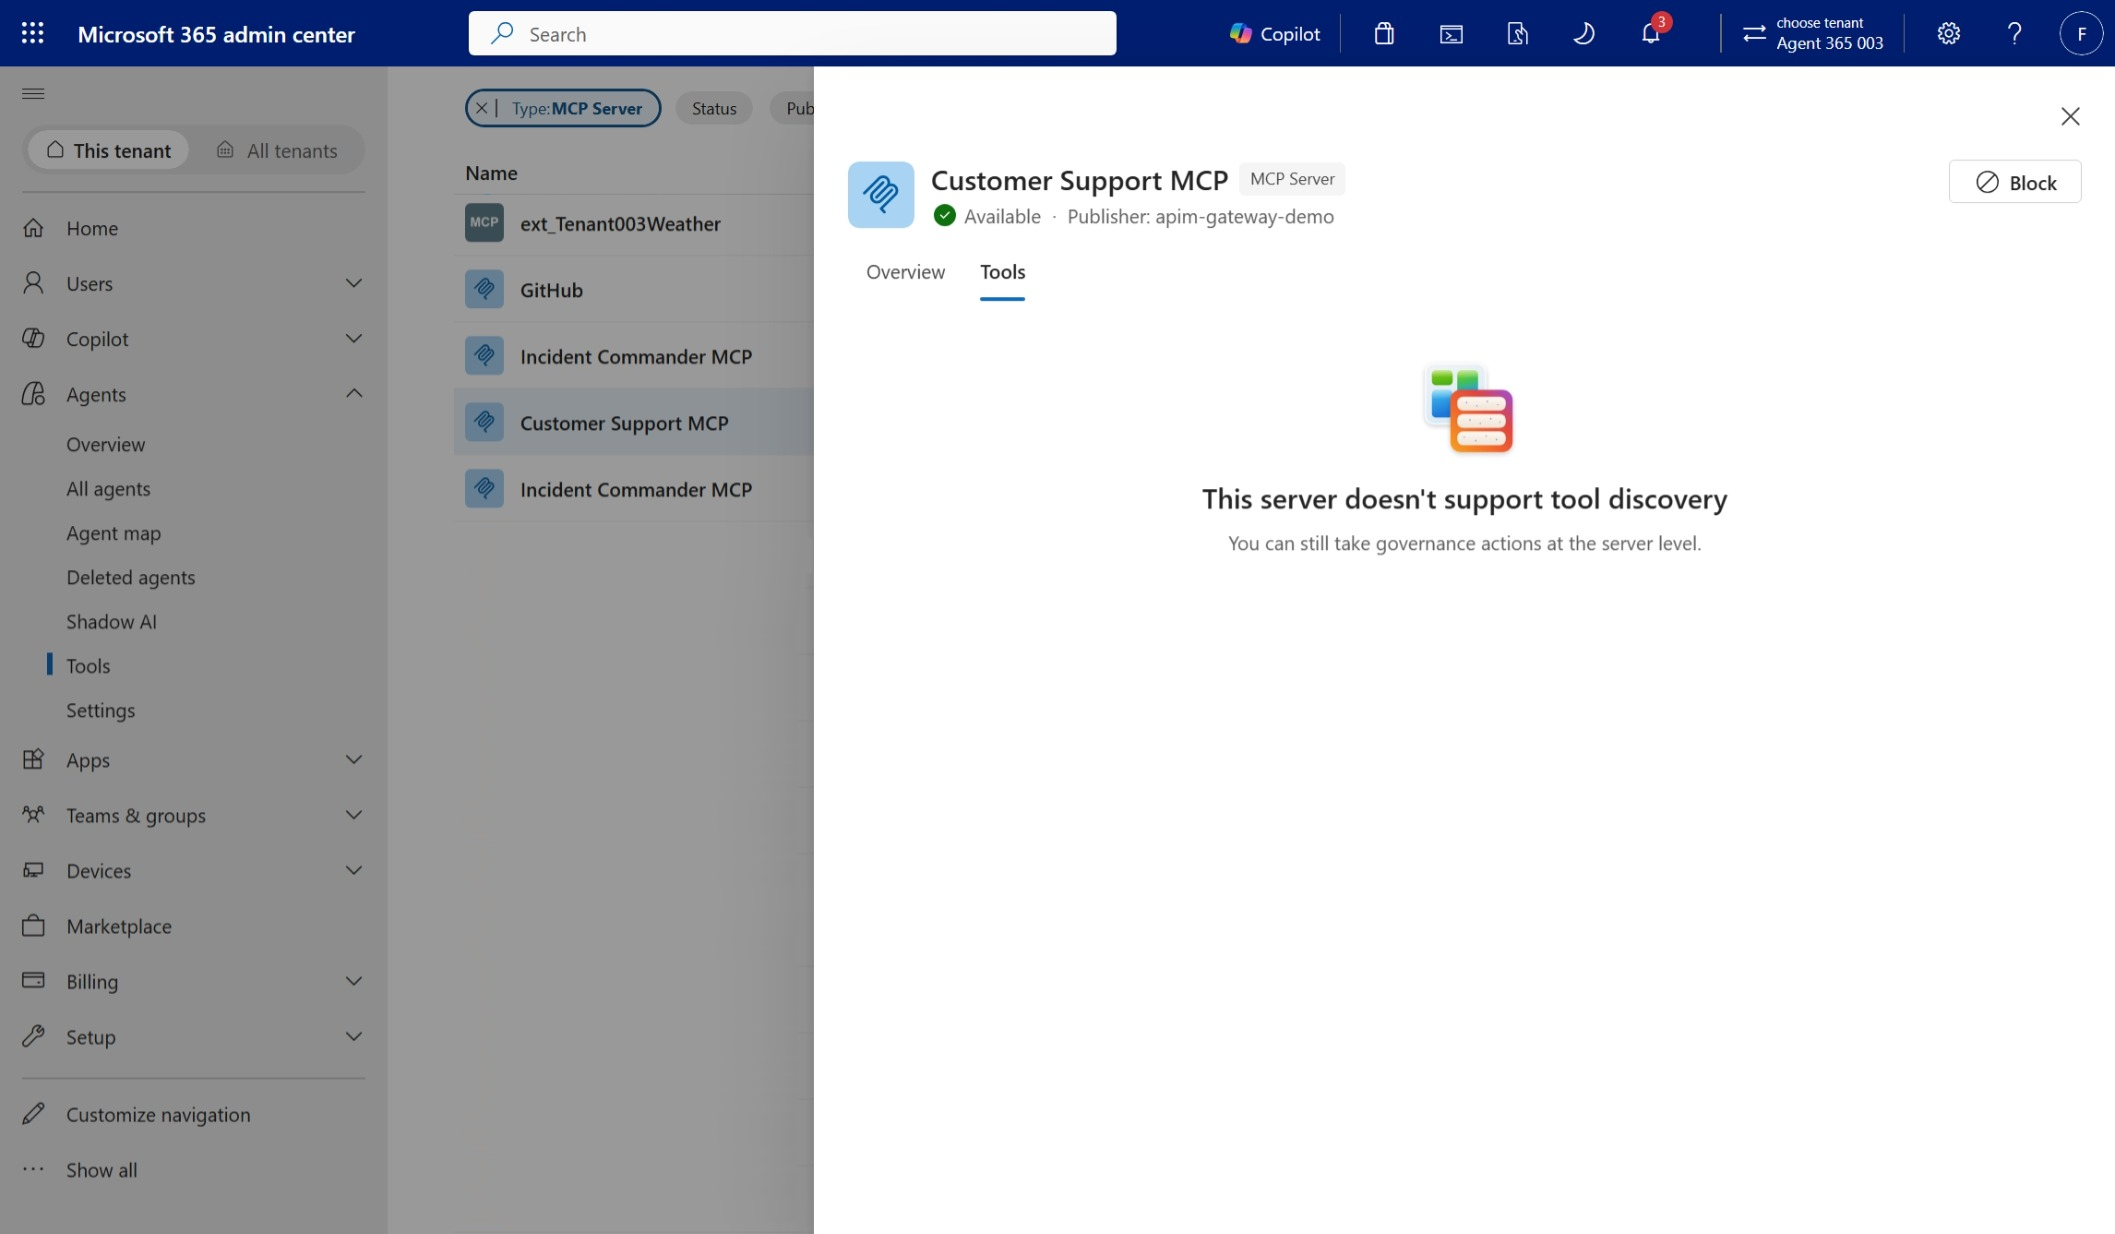
isError=Truee uma descrição do erro. Esse comportamento faz com que os agentes tomem consciência da política e os impede de tentar novamente.HTTP/1.1 200 OK Content-Type: application/json x-correlation-id: 9f2c1b6e-... { "jsonrpc": "2.0", "id": 42, "result": { "content": [ { "type": "text", "text": "Tool 'delete_file' is blocked by the gateway. Do not retry this tool." } ], "isError": true, "_meta": { "com.microsoft.azure.ai.gateway/denial": { "code": "ToolNotAvailable", "correlationId": "9f2c1b6e-..." } } } }Quando o Servidor MCP não possui uma lista estática de ferramentas permitidas configuradas na camada do AI Gateway no Gerenciamento de API do Azure, o Microsoft Agent 365 não consegue obter a lista de ferramentas disponíveis. Nesses casos, use o portal AI Gateway para bloquear a ferramenta.
Bloqueie ou desbloqueie um servidor MCP
Quando um administrador bloqueia um servidor MCP, o Microsoft Agent 365 utiliza operações de plano de controle do Gerenciamento de API do Azure para inserir uma política gerenciada return-response no início da política de entrada da API.
Para bloquear um servidor:
Acesse o portal do Microsoft Administration Center.
Em Agentes, selecione Ferramentas.
Selecione o servidor MCP que você quer controlar.
Selecione a opção Bloco.
O gateway retorna o status
403HTTP para as requisições para esse servidor MCP. Desbloquear o servidor remove a política gerenciada.HTTP/1.1 403 Forbidden Content-Type: application/json x-correlation-id: 9f2c1b6e-... { "error": { "code": "AccessBlockedByGateway", "message": "Access to server 'github-mcp' is blocked.", "target": "github-mcp", "correlationId": "9f2c1b6e-..." } }
Proteção contra ameaças de ferramentas para o Microsoft Agent 365
O Microsoft Agent 365 integra-se com o Microsoft Defender e o Microsoft Purview para fornecer proteção avançada contra ameaças para ferramentas.
Administradores do Azure podem configurar políticas no gateway para garantir que servidores MCP registrados na camada de AI Gateway no Gerenciamento de API do Azure estejam protegidos antes que as ferramentas sejam invocadas e antes que seus resultados cheguem ao agente.
Para saber mais sobre como essa funcionalidade funciona, veja Proteja chamadas de ferramenta com o Defender e o Purview na camada do Gateway de IA (versão preliminar).
Capacidades suportadas
A disponibilidade varia conforme o nível/plano oferecido.
| Capability | Microsoft Agent 365 com camadas do API Management v2 | Microsoft Agent 365 com nível AI Gateway |
|---|---|---|
| Inventário centralizado de servidores MCP | ✔️ | ✔️ |
| Bloquear ou desbloquear servidores MCP | ✔️ | ✔️ |
| Bloqueio em nível de ferramenta | ✔️ | |
| Observabilidade da atividade da ferramenta | ✔️ | |
| Proteção contra ameaças de ferramentas | ✔️ |
Limitações de pré-visualização
Considere as seguintes limitações ao usar a integração com o Microsoft Agent 365:
- Os tiers do Gerenciamento de API do Azure v1 não são suportados.
- Os níveis do Gerenciamento de API do Azure v2 não suportam controle de acesso em nível de ferramenta nem políticas de proteção contra ameaças para ferramentas.
- A governança em nível de ferramenta para servidores MCP com ferramentas permitidas dinâmicas não está disponível.
Note
O Microsoft Agent 365 não roteia automaticamente os agentes por um gateway hospedado no cliente. Um desenvolvedor de agentes deve configurar o agente para usar o endpoint MCP do gateway. Para evitar o acesso direto, restrinja a conectividade do servidor MCP para que o gateway seja o único chamador permitido ou use controles de acesso em rede privada ou em nível de rede quando suportado.