Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Este artigo fornece uma visão geral do GitHub Enterprise Local, uma solução que permite que as organizações executem o GitHub Enterprise Server (GHES) na infraestrutura Azure Local. Ele foi projetado para setores regulamentados que exigem soberania de dados e operações desconectadas. Este artigo aborda as considerações de arquitetura, funcionalidades, modelos de implantação e planejamento.
Importante
Esse recurso está em VERSÃO PRÉVIA no momento. Veja os Termos de Uso Complementares para Versões Prévias do Microsoft Azure para obter termos legais que se aplicam aos recursos do Azure que estão em versão beta, versão prévia ou que, de outra forma, ainda não foram lançados em disponibilidade geral.
Overview
GitHub Enterprise Local permite que as organizações executem o GHES como uma plataforma de DevOps totalmente auto-hospedada na infraestrutura do Azure Local. Essa solução foi projetada para organizações que exigem soberania de dados, operações desconectadas ou isoladas da internet e controle total sobre o código-fonte, os pipelines de CI/CD e os fluxos de trabalho de desenvolvimento.
GitHub Enterprise Local é implantado como uma solução de virtualização predefinida no Azure Local e opera inteiramente dentro da infraestrutura de propriedade do cliente. Todos os repositórios, metadados, artefatos e a execução permanecem nas instalações, preservando uma experiência para desenvolvedores consistente com a do GitHub.
GitHub Enterprise Local traz a plataforma de desenvolvedores corporativos da GitHub para ambientes de nuvem privada soberana usando Azure Local. Destina-se a setores regulamentados, como governo, defesa, finanças, saúde e infraestrutura crítica, onde o uso de nuvem pública é restrito ou proibido.
A solução aproveita Azure Local para o gerenciamento do ciclo de vida da infraestrutura enquanto GitHub Enterprise Server (GHES) oferece:
Gerenciamento de código-fonte
Solicitações de pull e revisões de código
Problemas e acompanhamento de projeto
GitHub Actions para CI/CD (por meio de executores auto-hospedados)
pacotes de GitHub para gerenciamento de artefatos
GitHub Advanced Security
O GHES é executado sem conectividade com a Internet por padrão, habilitando implantações totalmente desconectadas.
Por que usar GitHub Enterprise Local?
As organizações escolhem GitHub Enterprise Local pelos seguintes motivos:
Soberania e conformidade de dados: todos os códigos e artefatos permanecem em sua infraestrutura, dando suporte a requisitos regulatórios e jurisdiccionais rigorosos.
Operações desconectadas: Oferece suporte a ambientes isolados da rede ou conectados intermitentemente, sem depender do GitHub.com.
DevOps de nível empresarial: fornece quase a mesma consistência de recursos do GitHub.com, incluindo Actions, Packages e Advanced Security, inteiramente atrás do firewall.
Operações consistentes com o Azure: usa modelos operacionais familiares do Azure Local e do Azure Arc para ciclo de vida de VMs, monitoramento e atualizações de infraestrutura.
recursos do GitHub Enterprise Local
O dispositivo virtual GHES fornece esses recursos inteiramente em sua infraestrutura.
Plataforma de GitHub principal
Repositórios e organizações privadas
Solicitações de pull, revisões de código e proteção de branch
Problemas, wikis e colaboração de projeto
CI/CD e artefatos
GitHub Actions com corredores auto-hospedados para pipelines totalmente offline
GitHub Packages com suporte a npm, NuGet, Maven e imagens de contêiner
Limitações de armazenamento e de funcionalidades das Ações
- Os logs e artefatos do GitHub Actions exigem armazenamento externo de objetos, como o Armazenamento de Blobs do Azure ou um endpoint de API compatível com S3
Segurança e conformidade
GitHub recursos de Segurança Avançada, incluindo verificação de código, verificação secreta e alertas de dependência
Registro completo de auditoria e relatórios de conformidade
Integração com provedores de identidade empresarial, como SAML e Microsoft Entra ID
Arquitetura e modelo de implantação
Implante GitHub Enterprise Local usando o seguinte modelo:
Camada de infraestrutura
hardware do Azure Local de Sistemas Integrados ou Soluções Premier
gerenciamento habilitado pelo Azure Arc para a infraestrutura do Azure Local e o ciclo de vida das máquinas virtuais
GitHub camada do dispositivo
Imagem de VM GHES pré-construída implantada como máquina virtual
Discos de dados persistentes para repositórios e metadados
Camada de operações
Azure Local gerencia atualizações de infraestrutura e disponibilidade de VM
Os administradores do GitHub gerenciam a configuração do aplicativo, as atualizações, o acesso dos usuários e a manutenção contínua (inclusive mantendo o GHES atualizado para a versão com suporte mais recente) por meio do console de administração do GHES.
Você pode configurar alta disponibilidade e failover baseado em réplica de acordo com seus requisitos.
Modos de conectividade e cenários de implantação
Azure Local oferece suporte aos modos de implantação conectada e totalmente desconectada. Em uma implantação conectada, Azure Local integra-se aos serviços Azure para habilitar o monitoramento centralizado, as atualizações e o gerenciamento de políticas. Em ambientes desconectados, o plano de controle Azure e os serviços de gerenciamento são executados localmente em seu ambiente. As organizações podem operar em cenários totalmente isolados ou em ambientes air-gapped, mantendo as capacidades de gerenciamento local.
GitHub Enterprise Local opera independentemente do estado de conectividade do Azure Local. As organizações podem implantar GitHub Enterprise Local em ambientes conectados ou desconectados e o modo de conectividade do GitHub Enterprise Local não precisa corresponder à configuração de Azure Local. Em implantações conectadas, GitHub Enterprise Local pode se integrar a serviços externos, como armazenamento de objetos (por exemplo, Armazenamento de Blobs do Azure) para dar suporte a recursos como artefatos GitHub Actions e armazenamento de pacotes. Em implantações desconectadas, o GitHub Enterprise Local é executado inteiramente em sua infraestrutura, com todas as funcionalidades operando localmente e sem dependências de serviço externo.
Juntos, esse modelo permite que você adote uma postura de conectividade que atenda aos seus requisitos, desde totalmente desconectado até totalmente conectado ao híbrido, sem comprometer a soberania, o controle ou a experiência do desenvolvedor.
Experiência de desenvolvedor assistida por IA
Após a implantação, GitHub Enterprise Local estende a experiência do desenvolvedor com fluxos de trabalho assistidos por IA personalizados para ambientes conectados e desconectados.
os ambientes Conectados aproveitam a IA hospedada na nuvem (por exemplo, GitHub Copilot e GitHub CLI) para habilitar a conclusão do código, chat, explicação e automação de fluxo de trabalho. Essa abordagem acelera o desenvolvimento, preservando fluxos de trabalho existentes de IDE, repositório e CI/CD.
Ambientes desconectados (isolados da rede) mantêm uma experiência semelhante usando fluxos de trabalho no estilo da CLI do GitHub, combinados com endpoints locais de inferência (por exemplo, Foundry Local). Essa abordagem garante que prompts, contexto de código e inferências permaneçam dentro dos limites sob seu controle.
Foundry Local permite a hospedagem local de modelos no Azure Local, com suporte a chat, assistência para código, scripts e fluxos de trabalho agênticos. Essa abordagem permite que as equipes preservem a produtividade da IA ao atender aos requisitos de soberania, conformidade e controle operacional. O Foundry Local oferece suporte a BYOM (traga seus próprios modelos), para que as organizações possam implantar modelos personalizados ou ajustados finamente no Azure Local usando endpoints de inferência local.
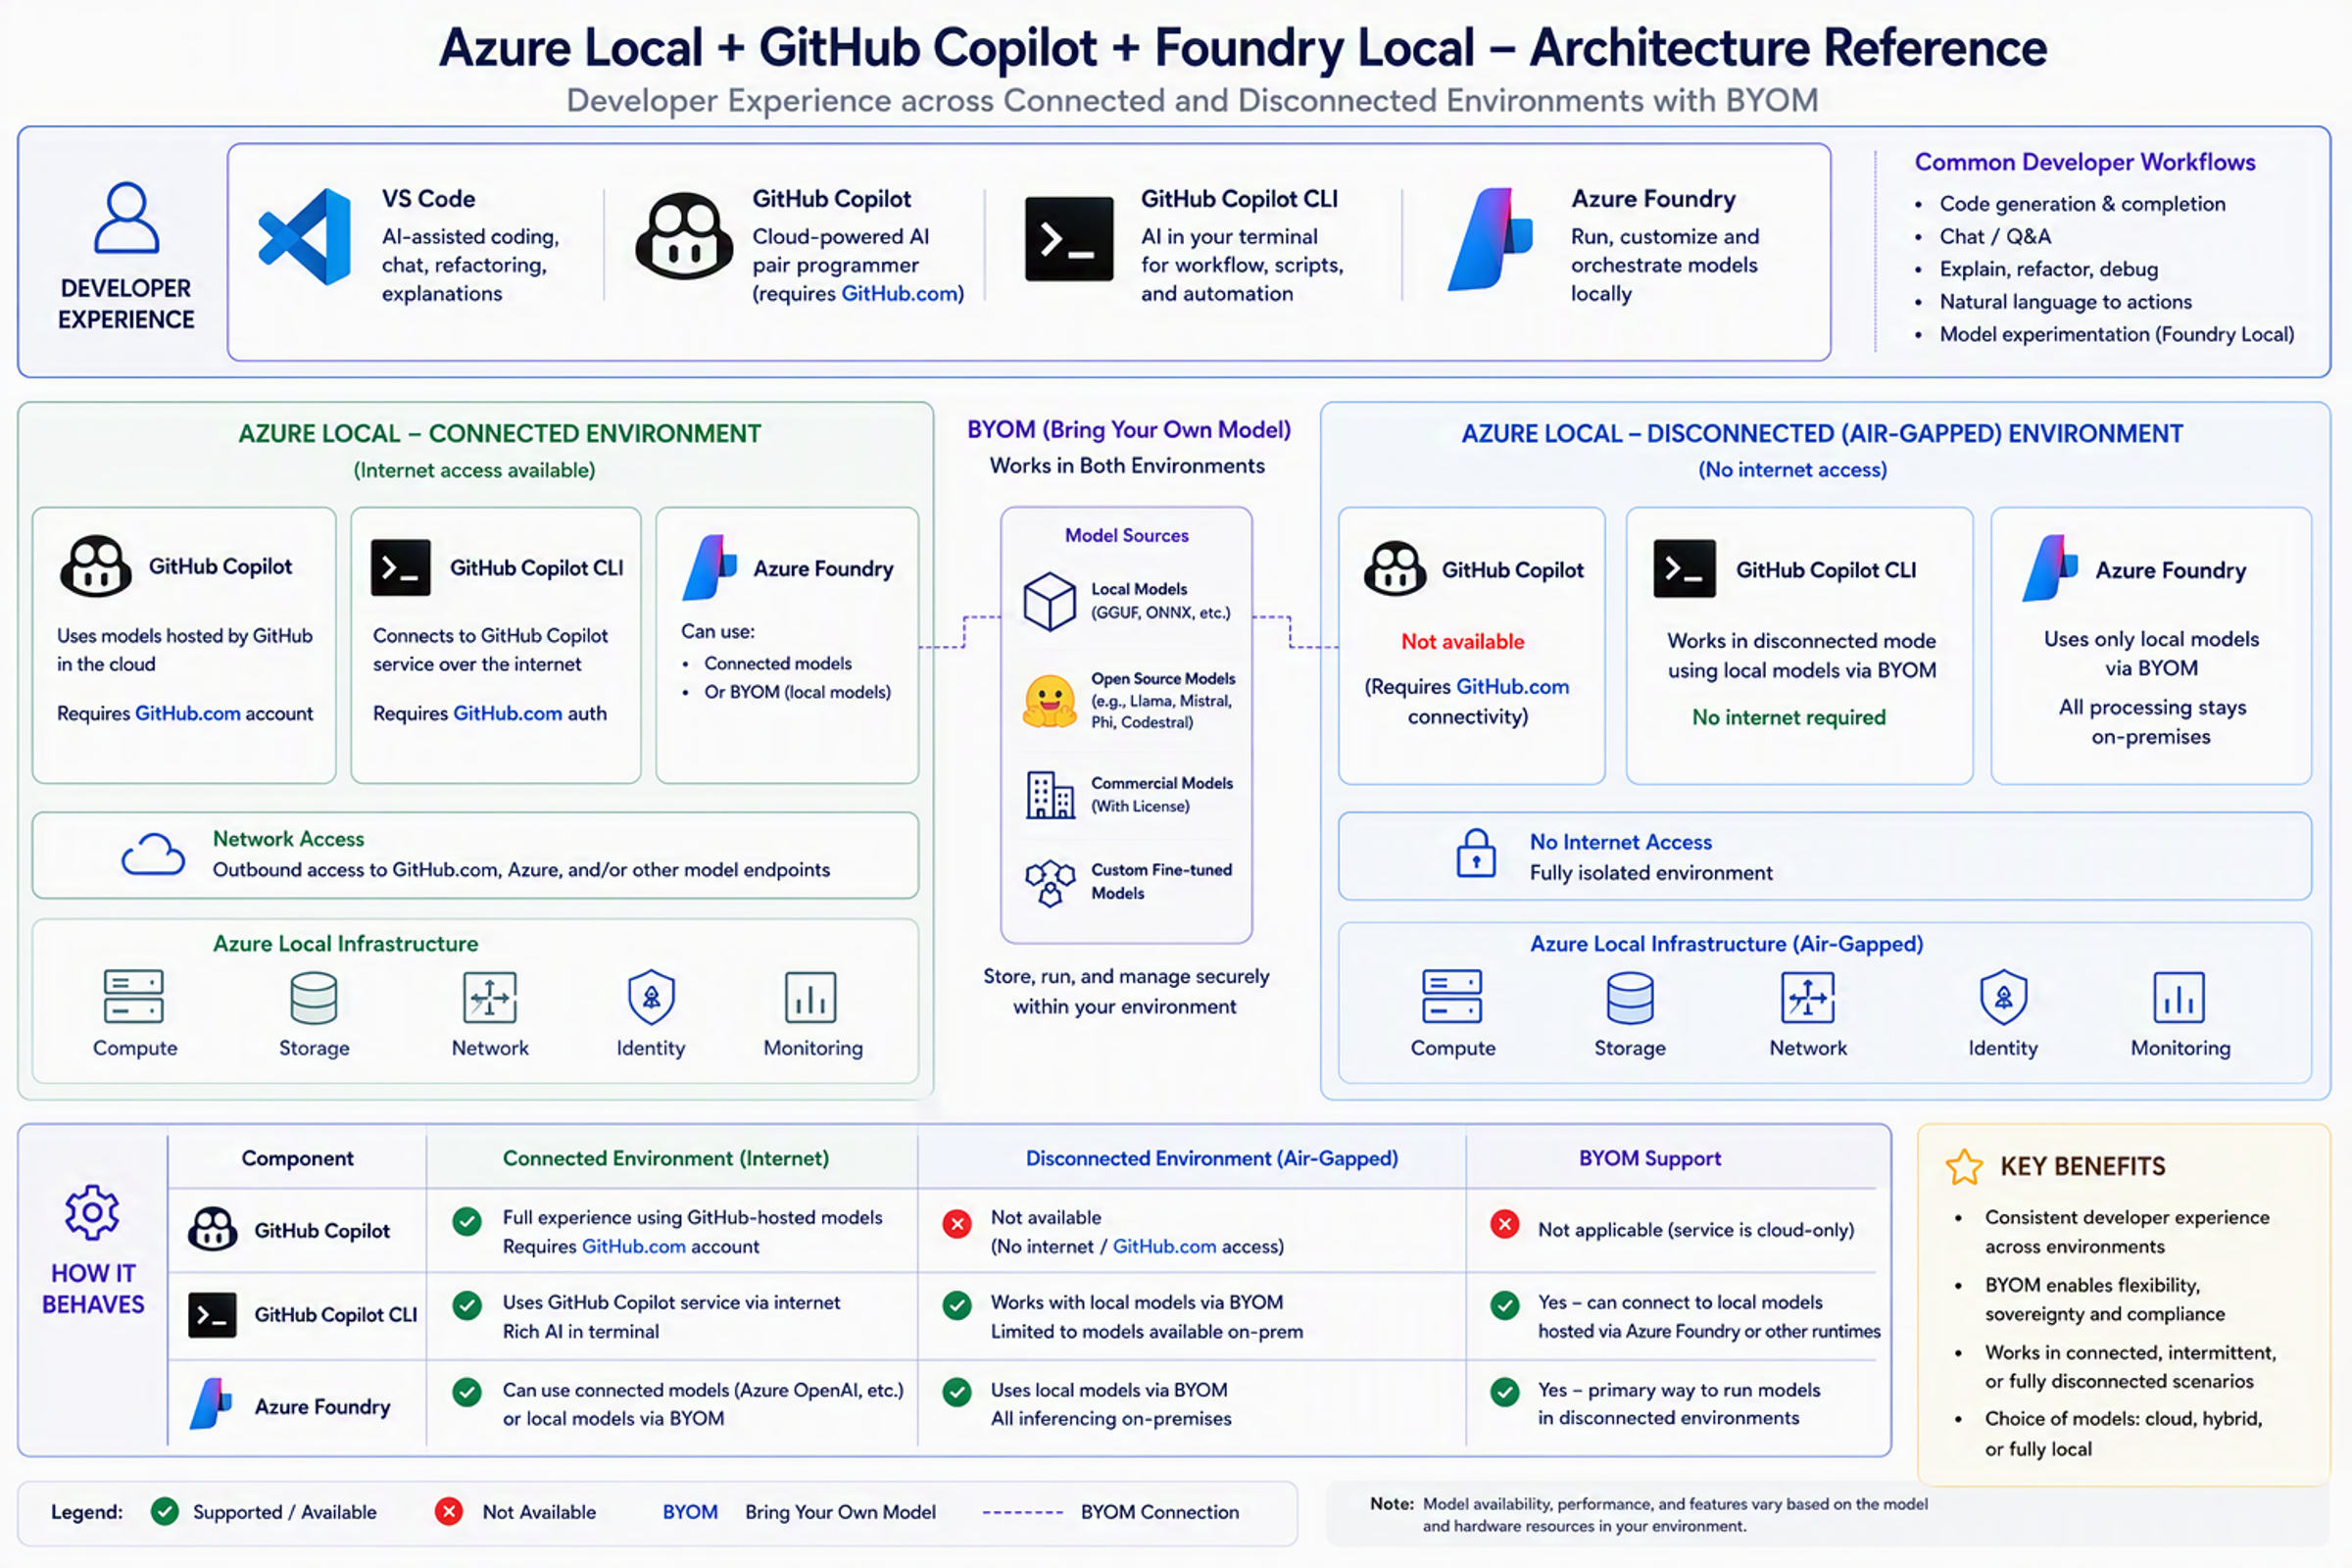
Juntos, esses recursos fornecem uma experiência consistente e flexível do desenvolvedor de IA em ambientes de nuvem e local. Essa abordagem equilibra a produtividade com segurança e conformidade.
Segurança e soberania
GitHub Enterprise Local se alinha aos recursos de segurança Azure Local, incluindo:
Isolamento de rede e políticas de firewall que você define.
Criptografia validada por FIPS por meio da plataforma de Azure Local subjacente.
Identidade, acesso e auditoria sob seu controle.
Esse modelo ajuda você a atender a estruturas de conformidade rigorosas, mantendo práticas modernas de DevOps.
Para obter diretrizes de hardware e dimensionamento, consulte pré-requisitos do GitHub Enterprise Local.
Visão geral de cobrança
GitHub Enterprise Local combina o licenciamento de aplicativo baseado em usuário, a cobrança baseada em infraestrutura do Azure Local e preços separados para serviços de IA, como Copilot e Foundry.
Para executar GitHub Enterprise Local, você deve comprar uma licença GitHub Enterprise. A licença segue um modelo de cobrança baseado em assento. Os encargos são calculados mensalmente com base no número de usuários ativos que consomem licenças. O modelo usa um modelo de usuário exclusivo em que cada usuário consome um único assento, independentemente de quantos ambientes eles acessam.
Azure Local usa um modelo de cobrança baseado em infraestrutura em vez de um baseado em usuário. A cobrança é feita por núcleo físico de CPU, por mês, para o host do Azure Local, independentemente do número de desenvolvedores ou aplicativos executados na plataforma.
Os serviços de IA, incluindo GitHub Copilot e Foundry, têm preços separados de GitHub Enterprise Local e Azure Local.
Como resultado, o custo total de propriedade tem três componentes claramente separados: o licenciamento de aplicativo baseado no usuário do GitHub, os encargos de infraestrutura baseados em núcleo da Azure Local e os custos opcionais do serviço de IA. Essa separação fornece transparência entre os custos de licenciamento de software, o consumo de plataforma e o uso do serviço de IA.
Para obter mais informações:
- Cobrança do GitHub Enterprise
- Preços do GitHub Enterprise
- Cobrança e pagamento do Azure Local
- Preços do Azure Local
- GitHub Copilot planos e preços
Próximas Etapas
Para ver as etapas de introdução e implantação, consulte Introdução ao GitHub Enterprise Local (prévia).
Consulte a visão geral do Azure Local.
Compare as operações conectadas e desconectadas para o planejamento de implantação.
Examine a visão geral do Foundry Local.
Analise a solução de segurança e proteção GitHub Advanced Security.
Prepare-se para a configuração da prévia pública.