Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Organize os segredos do Unity Catalog para que cada aplicação possa acessar apenas seus próprios segredos, a maioria das entidades use um segredo sem ler seu valor, e você controle a chave que criptografa os valores. Para saber como criar, conceder e ler segredos, veja Segredos no Unity Catalog.
Agrupe os segredos por quem precisa deles
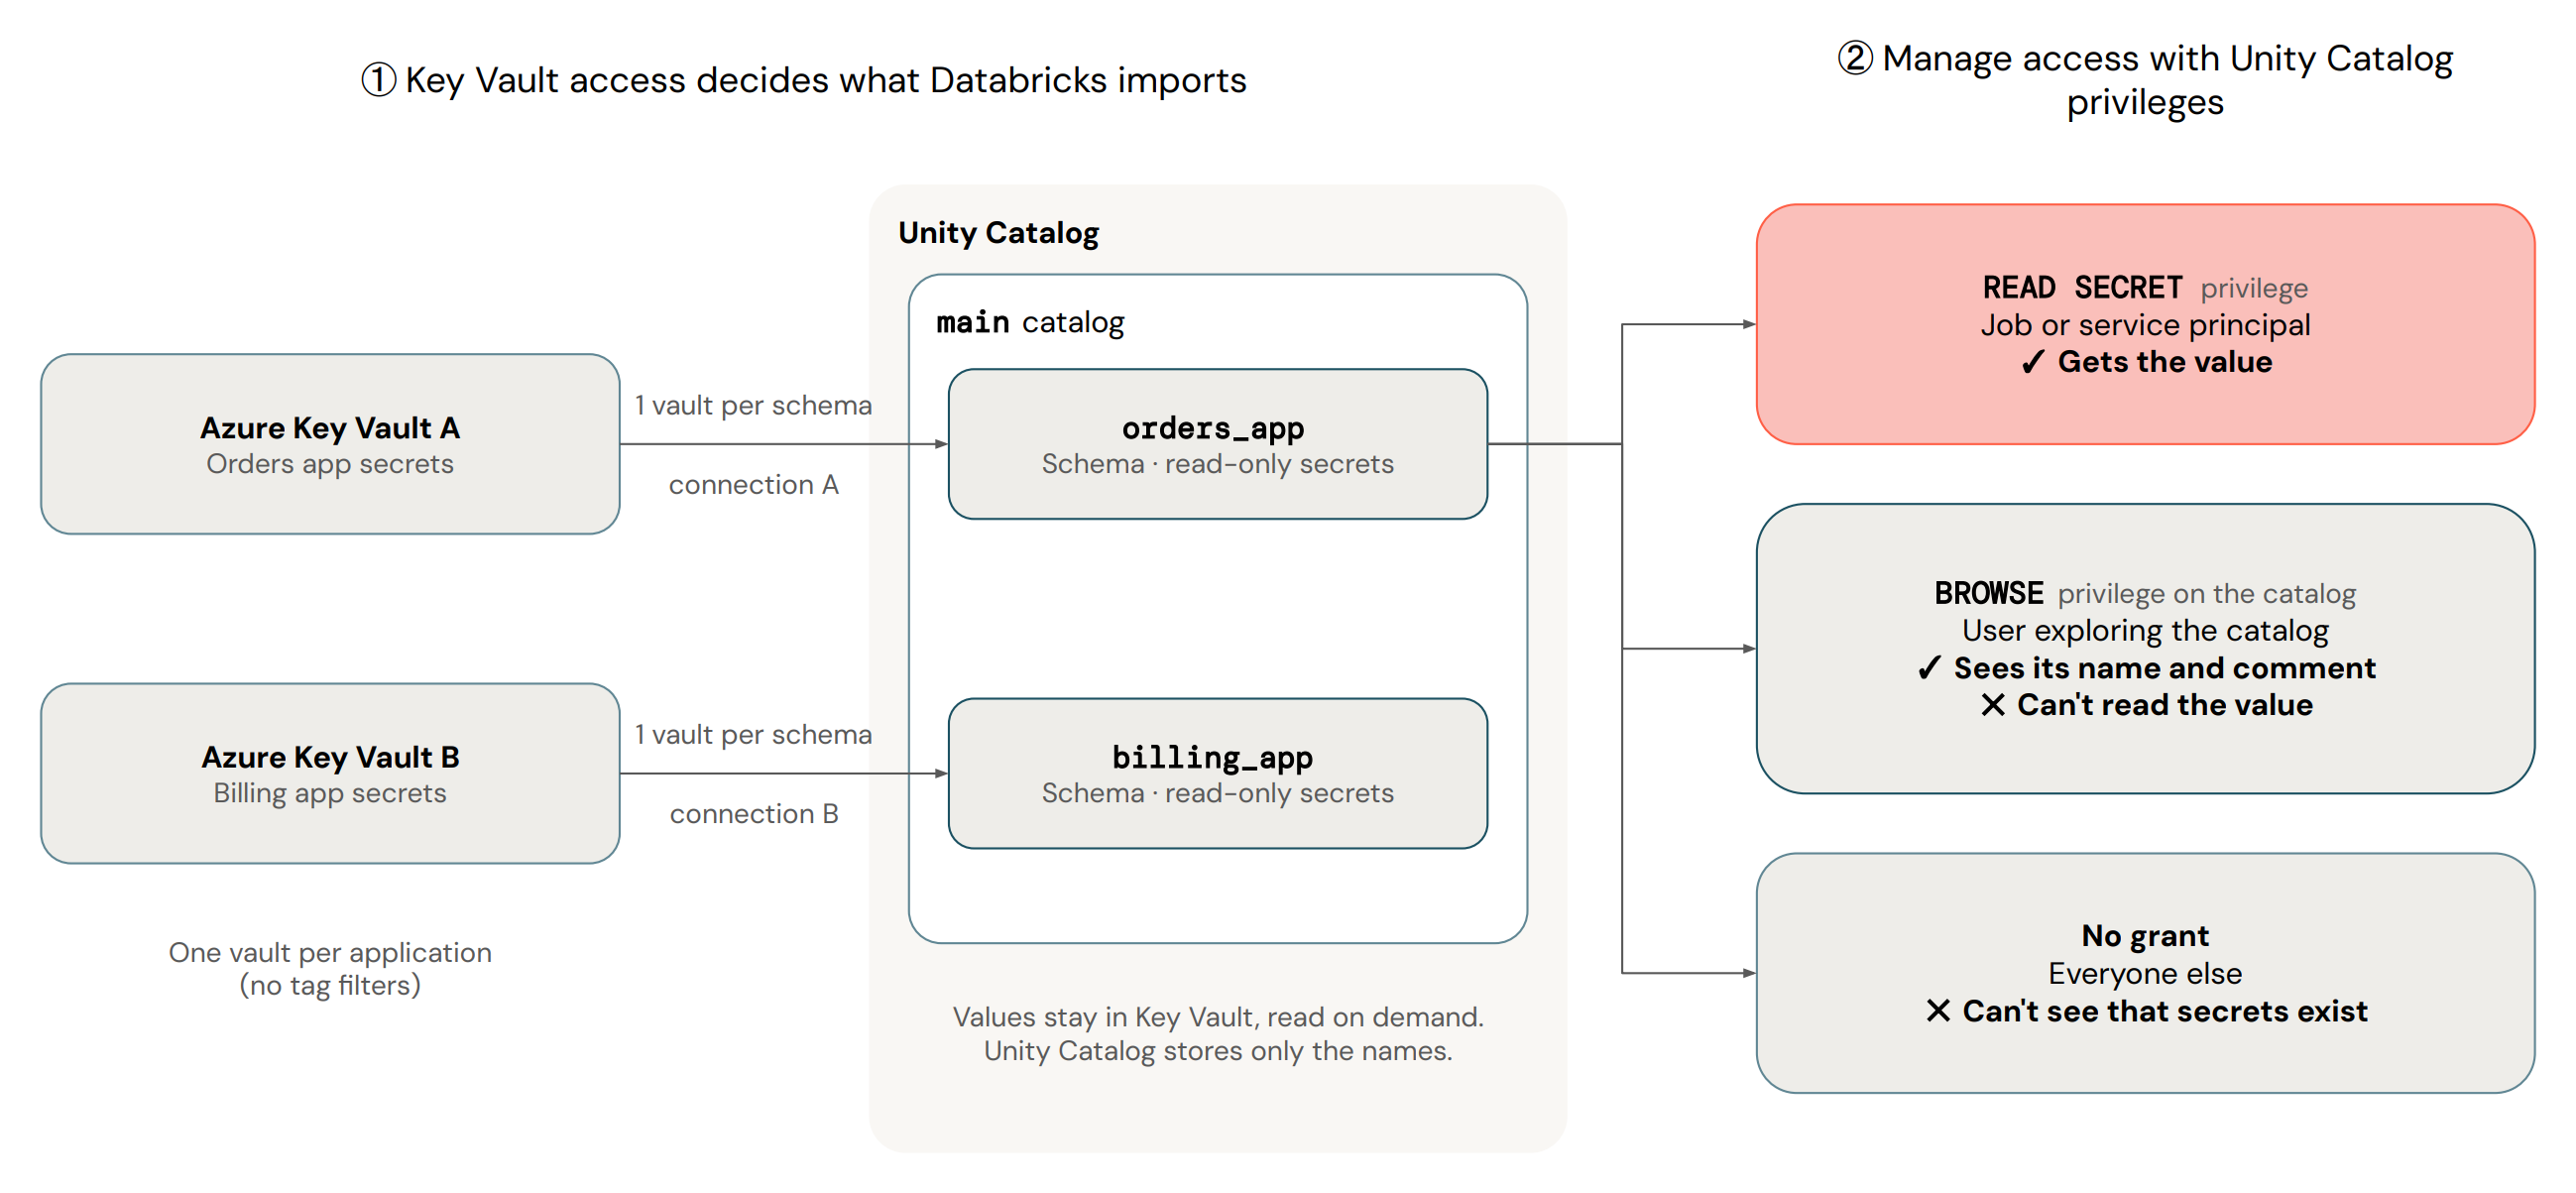
Crie um esquema para cada aplicação, ambiente ou equipe e conceda privilégios CREATE SECRET sobre o esquema, em vez de sobre o catálogo. Um schema armazena até 1.000 segredos, e um metastore até 10.000.
-
Concessão em um único segredo: Uma concessão em um schema se aplica a todo segredo nele, incluindo os adicionados posteriormente. Quando um principal precisa de apenas um segredo, conceda
READ SECRETsobre esse segredo em vez de sobre seu esquema. - Dê aos segredos de produção seu próprio catálogo quando precisar: A vinculação de workspace e as chaves gerenciadas pelo cliente se aplicam a todo o catálogo. Para manter segredos de produção fora dos espaços de trabalho de desenvolvimento, ou para criptografá-los com sua própria chave, coloque-os em um catálogo separado. Veja Workspace-catalog binding e Criptografe segredos gerenciados pelo Azure Databricks com sua própria chave.
Para dar à aplicação de ordens seu próprio esquema e deixar que um trabalho de reporte leia apenas um de seus segredos, execute o seguinte:
-- The application's service principal reads every secret in its schema
CREATE SCHEMA main.orders_app;
GRANT USE CATALOG ON CATALOG main TO `orders-service-principal`;
GRANT USE SCHEMA, READ SECRET ON SCHEMA main.orders_app TO `orders-service-principal`;

-- The reporting job reads only the warehouse password
GRANT USE CATALOG ON CATALOG main TO `reporting-service-principal`;
GRANT USE SCHEMA ON SCHEMA main.orders_app TO `reporting-service-principal`;
GRANT READ SECRET ON SECRET main.orders_app.warehouse_password TO `reporting-service-principal`;
Para segredos respaldados pelo Azure Key Vault, use um Key Vault para cada esquema, com sua própria credencial de serviço e conexão. As conexões do Key Vault não suportam filtros de tags, então o vault é o limite. Se um cofre contém mais de 1.000 segredos, o Unity Catalog importa primeiro o mais antigo e pula o restante.
Não use um esquema ao qual muitos aplicativos podem acessar com um único Key Vault compartilhado.
Gerencie permissões para descobrir, rotacionar e ler segredos separadamente
Cada um desses é um privilégio separado, então um principal que atualiza um segredo ou o encontra no Explorador de Catálogos não precisa ver seu valor:
| Para permitir que uma entidade principal | Grant | Retorna o valor |
|---|---|---|
| Encontre secrets e solicite acesso |
BROWSE no catálogo. Ele mostra os metadados de cada segredo, como seu nome, proprietário e data de validade. |
No |
| Gire um segredo atualizando seu valor | WRITE SECRET |
No |
Leia o valor, por exemplo, com dbutils.secrets em uma tarefa |
READ SECRET |
Yes |
Para a lista completa de privilégios, veja Conceder acesso a segredos.
Para que todos encontrem os segredos e solicitem acesso, e que um trabalho de rotação atualize a senha do warehouse sem lê-la, execute o seguinte:
GRANT BROWSE ON CATALOG main TO `account users`;

GRANT USE CATALOG ON CATALOG main TO `rotation-service-principal`;
GRANT USE SCHEMA ON SCHEMA main.orders_app TO `rotation-service-principal`;
GRANT WRITE SECRET ON SECRET main.orders_app.warehouse_password TO `rotation-service-principal`;
BROWSE mostra comentários para todos que a têm. Use o comentário de um secret para dizer quem é o dono e como solicitar acesso. Nunca coloque um valor ou uma indicação sobre ele em um comentário.
Criptografe os segredos gerenciados pelo Azure Databricks com sua própria chave
As configurações de chave gerenciada pelo cliente (CMK) em um catálogo se aplicam a todos os segredos gerenciados pelo Azure Databricks nele. Para criptografar segredos de produção com uma chave separada, coloque-os em seu próprio catálogo. Para saber como a CMK se aplica a segredos, veja Criptografar valores de segredo com chaves gerenciadas pelo cliente.
Faça a rotação de segredos na origem
Para segredos garantidos pelo Azure Key Vault, rotacione os valores no Azure Key Vault, por exemplo, com uma política de rotação do Key Vault. Não copie os valores deles para segredos gerenciados pelo Azure Databricks, porque cada cópia é outro valor para rotacionar.
Para segredos gerenciados pelo Azure Databricks, atualize o valor no Explorador de Catálogos ou com a API REST. Defina uma data de validade para que o Explorador de Catálogos mostre um aviso quando o segredo expirar.
Código que já possui um valor o mantém até ler o segredo novamente. Em trabalhos de longa duração, leia o segredo toda vez que abrir uma conexão, em vez de apenas na inicialização.
Deixe as cargas de trabalho usarem chaves secretas sem que elas sejam lidas.
A maioria dos usuários que depende de um segredo nunca precisa ver seu valor. Um UDF do Unity Catalog que declara um segredo o lê com as permissões do proprietário, então os chamadores precisam apenas de EXECUTE no UDF, por exemplo, para mascarar ou fazer hash dos dados pessoais. Por outro lado, qualquer pessoa que executa uma função SQL que chama secret() em um escopo de segredo do workspace precisa de READ no escopo, que expõe todos os segredos nele. Veja Usar segredos em UDFs.
- Conceda
READ SECRETapenas aos principais de serviço que executam jobs, aos donos de UDFs que declaram o segredo e ao pequeno grupo que detém os segredos. - Faça de um grupo ou principal de serviço o dono de cada UDF que declara um segredo, para que a UDF não falhe quando alguém sair.
- Use UDFs com escopo de sessão apenas quando todo chamador já puder ler o segredo. Eles liam segredos com a permissão do chamador.
Warning
Nunca retorne um valor secreto a partir de uma UDF. O mascaramento não impede que o código UDF retorne um valor nos resultados da consulta.
Um serviço de provedor de modelo também pode usar um segredo do Unity Catalog como credencial de provedor, então os chamadores consultam o modelo sem ver a chave. Consulte Apoiar uma credencial de provedor com um segredo do Catálogo do Unity.
Controle quem pode conceder acesso e audite isso
- Atribuir a propriedade dos segredos e seus esquemas a um grupo em vez de um indivíduo.
- Administradores e principais do Metastore não conseguem ler um valor com
MANAGE, mas podem conceder a si mesmosREAD SECRET. MantenhaMANAGEem um grupo pequeno. - Revise leituras de secret e concessões na
system.access.audittabela do sistema. Consulte Auditar acesso a segredos.
Recursos adicionais
| Resource | Description |
|---|---|
| Segredos no Unity Catalog | Crie, conceda e leia segredos do Unity Catalog. |
| Gerenciamento de segredos | Compare os segredos do Unity Catalog com os escopos secretos do workspace e veja onde você pode usar cada um. |