Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Este artigo explica como migrar dos métodos tradicionais de autenticação para conexões mais seguras e sem senha com o Banco de Dados do Azure para PostgreSQL.
As solicitações de aplicativo para o Banco de Dados do Azure para PostgreSQL devem ser autenticadas. O Banco de Dados do Azure para PostgreSQL fornece várias maneiras diferentes de os aplicativos se conectarem com segurança. Uma das maneiras é usar senhas. No entanto, você deve priorizar conexões sem senha em seus aplicativos quando possível.
Comparar opções de autenticação
Quando o aplicativo é autenticado com o Banco de Dados do Azure para PostgreSQL, ele fornece um par de nome de usuário e senha para conectar o banco de dados. Dependendo de onde as identidades são armazenadas, há dois tipos de autenticação: autenticação do Microsoft Entra e autenticação postgreSQL.
autenticação do Microsoft Entra
A autenticação do Microsoft Entra é um mecanismo para se conectar ao Banco de Dados do Azure para PostgreSQL usando identidades definidas na ID do Microsoft Entra. Usando Microsoft Entra autenticação, você pode gerenciar identidades de usuário de banco de dados e outras serviços Microsoft em um local central, o que simplifica o gerenciamento de permissões.
O uso da ID do Microsoft Entra para autenticação oferece os seguintes benefícios:
- Autenticação de usuários nos Serviços do Azure de maneira uniforme.
- Gerenciamento de políticas de senha e rotação de senha em um único lugar.
- Várias formas de autenticação compatíveis com a ID do Microsoft Entra, que podem eliminar a necessidade de armazenar senhas.
- Os clientes podem gerenciar permissões de banco de dados usando grupos externos (Microsoft Entra ID).
- Use os usuários do banco de dados PostgreSQL pela autenticação do Microsoft Entra para autenticar identidades no nível do banco de dados.
- Suporte à autenticação baseada em token para aplicativos que se conectam a Banco de Dados do Azure para PostgreSQL.
Autenticação do PostgreSQL
Você pode criar contas no PostgreSQL. Se você optar por usar senhas como credenciais para as contas, armazene essas credenciais na user tabela. Como o PostgreSQL armazena essas senhas, você precisa gerenciar a rotação das senhas por conta própria.
Embora você possa se conectar a Banco de Dados do Azure para PostgreSQL com senhas, use-as com cuidado. Nunca exponha as senhas em um local inseguro. Qualquer pessoa que tenha acesso às senhas pode se autenticar. Por exemplo, um usuário malicioso poderá acessar o aplicativo se você adicionar acidentalmente uma string de conexão ao controle de versão, enviá-la por um email não seguro, colá-la em um chat inadequado ou se alguém sem permissão a visualizar. Em vez disso, considere atualizar seu aplicativo para usar conexões sem senha.
Introdução a conexões sem senha
Com uma conexão sem senha, você pode se conectar aos serviços do Azure sem armazenar credenciais no código do aplicativo, em seus arquivos de configuração ou em variáveis de ambiente.
Muitos serviços do Azure dão suporte a conexões sem senha, por exemplo, por meio da Identidade Gerenciada do Azure. Essas técnicas fornecem recursos de segurança robustos que você pode implementar usando DefaultAzureCredential das bibliotecas de clientes da Identidade do Azure. Neste tutorial, você aprenderá a atualizar um aplicativo existente para usar DefaultAzureCredential em vez de alternativas como cadeias de conexão.
DefaultAzureCredential dá suporte a vários métodos de autenticação e determina automaticamente quais devem ser usados em runtime. Essa abordagem permite que seu aplicativo use diferentes métodos de autenticação em ambientes diferentes (desenvolvimento local versus produção) sem implementar código específico do ambiente.
A ordem e os locais onde o DefaultAzureCredential procura por credenciais podem ser encontrados na visão geral da biblioteca do Azure Identity. Por exemplo, ao trabalhar localmente, DefaultAzureCredential geralmente será autenticado usando a conta que o desenvolvedor usou para entrar no Visual Studio. Quando o aplicativo é implantado no Azure, DefaultAzureCredential alternará automaticamente para usar uma identidade gerenciada. Nenhuma alteração de código é necessária para essa transição.
Para garantir que as conexões sejam sem senha, você deve levar em consideração tanto o desenvolvimento local quanto o ambiente de produção. Se uma cadeia de conexão for necessária em qualquer lugar, o aplicativo não será sem senha.
Em seu ambiente de desenvolvimento local, você pode se autenticar com a CLI do Azure, o Azure PowerShell, o Visual Studio ou plug-ins do Azure para Visual Studio Code ou IntelliJ. Nesse caso, você pode usar essa credencial em seu aplicativo em vez de configurar propriedades.
Ao implantar aplicativos em um ambiente de hospedagem do Azure, como uma máquina virtual, você pode atribuir identidade gerenciada nesse ambiente. Em seguida, você não precisará fornecer credenciais para se conectar aos serviços do Azure.
Observação
Uma identidade gerenciada fornece uma identidade de segurança para representar um aplicativo ou serviço. A identidade é gerenciada pela plataforma do Azure e não exige que você provisione ou altere nenhum segredo. Você pode ler mais sobre identidades gerenciadas na documentação de visão geral .
Migrar um aplicativo existente para usar conexões sem senha
As etapas a seguir explicam como migrar um aplicativo existente para usar conexões sem senha em vez de uma solução baseada em senha.
0) Preparar o ambiente de trabalho
Primeiro, use o comando a seguir para configurar algumas variáveis de ambiente.
export AZ_RESOURCE_GROUP=<YOUR_RESOURCE_GROUP>
export AZ_DATABASE_SERVER_NAME=<YOUR_DATABASE_SERVER_NAME>
export AZ_DATABASE_NAME=demo
export AZ_POSTGRESQL_AD_NON_ADMIN_USERNAME=<YOUR_AZURE_AD_NON_ADMIN_USER_DISPLAY_NAME>
export AZ_LOCAL_IP_ADDRESS=<YOUR_LOCAL_IP_ADDRESS>
export CURRENT_USERNAME=$(az ad signed-in-user show --query userPrincipalName --output tsv)
Substitua os espaços reservados pelos seguintes valores, que são usados em todo este artigo:
-
<YOUR_RESOURCE_GROUP>: o nome do grupo de recursos para seus recursos. -
<YOUR_DATABASE_SERVER_NAME>: o nome do servidor PostgreSQL. Ele deve ser exclusivo em toda a Azure. -
<YOUR_AZURE_AD_NON_ADMIN_USER_DISPLAY_NAME>: nome de exibição do usuário não administrador do Microsoft Entra. Verifique se o nome corresponde a um usuário válido no seu tenant do Microsoft Entra. -
<YOUR_LOCAL_IP_ADDRESS>: o endereço IP do computador local, do qual você executa seu aplicativo Spring Boot. Uma maneira conveniente de encontrá-lo é abrir whatismyip.akamai.com.
1) Configurar o Banco de Dados do Azure para PostgreSQL
1.1) Habilitar a autenticação baseada em ID do Microsoft Entra
Para usar o acesso do Microsoft Entra ID no Banco de Dados do Azure para PostgreSQL, primeiro, defina o usuário administrador do Microsoft Entra. Somente um usuário Microsoft Entra administrador pode criar ou habilitar usuários para autenticação baseada em Microsoft Entra ID.
Para configurar um administrador do Microsoft Entra depois de criar o servidor, siga as etapas em Gerenciar funções do Microsoft Entra no Banco de Dados do Azure para PostgreSQL – Servidor Flexível.
Observação
O Servidor Flexível do PostgreSQL pode criar vários administradores do Microsoft Entra.
2) Configurar o Banco de Dados do Azure para PostgreSQL para desenvolvimento local
2.1) Configurar uma regra de firewall para IP local
As instâncias do Banco de Dados do Azure para PostgreSQL são protegidas por padrão. Eles têm um firewall que não permite nenhuma conexão de entrada. Para usar seu banco de dados, você precisa adicionar uma regra de firewall que permita que seu endereço IP local acesse o servidor de banco de dados.
Como você configurou seu endereço IP local no início deste artigo, você pode abrir o firewall do servidor executando o seguinte comando:
az postgres flexible-server firewall-rule create \
    --resource-group $AZ_RESOURCE_GROUP \
    --name $AZ_DATABASE_SERVER_NAME \
    --rule-name $AZ_DATABASE_SERVER_NAME-database-allow-local-ip \
    --start-ip-address $AZ_LOCAL_IP_ADDRESS \
    --end-ip-address $AZ_LOCAL_IP_ADDRESS \
    --output tsv
Se você estiver se conectando ao servidor PostgreSQL do Subsistema do Windows para Linux (WSL) em um computador Windows, precisará adicionar a ID do host WSL ao firewall.
Obtenha o endereço IP do computador host executando o seguinte comando no WSL:
cat /etc/resolv.conf
Copie o endereço IP após o termo nameservere use o seguinte comando para definir uma variável de ambiente para o endereço IP WSL:
export AZ_WSL_IP_ADDRESS=<the-copied-IP-address>
Em seguida, use o seguinte comando para abrir o firewall do servidor para seu aplicativo baseado em WSL:
az postgres flexible-server firewall-rule create \
    --resource-group $AZ_RESOURCE_GROUP \
    --name $AZ_DATABASE_SERVER_NAME \
    --rule-name $AZ_DATABASE_SERVER_NAME-database-allow-local-ip \
    --start-ip-address $AZ_WSL_IP_ADDRESS \
    --end-ip-address $AZ_WSL_IP_ADDRESS \
    --output tsv
2.2) Criar um usuário não administrador do PostgreSQL e conceder permissão
Em seguida, crie um usuário não administrador do Microsoft Entra e conceda a ele todas as permissões no $AZ_DATABASE_NAME banco de dados. Você pode alterar o nome $AZ_DATABASE_NAME do banco de dados para atender às suas necessidades.
Crie um script SQL chamado create_ad_user_local.sql para criar um usuário não administrador. Adicione o seguinte conteúdo e salve-o localmente:
cat << EOF > create_ad_user_local.sql
select * from pgaadauth_create_principal('$AZ_POSTGRESQL_AD_NON_ADMIN_USERNAME', false, false);
EOF
Em seguida, use o seguinte comando para executar o script SQL e criar o Microsoft Entra usuário não administrador:
psql "host=$AZ_DATABASE_SERVER_NAME.postgres.database.azure.com user=$CURRENT_USERNAME dbname=postgres port=5432 password=$(az account get-access-token --resource-type oss-rdbms --output tsv --query accessToken) sslmode=require" < create_ad_user_local.sql
Agora, use o seguinte comando para remover o arquivo de script SQL temporário:
rm create_ad_user_local.sql
Observação
Para obter mais informações sobre como criar usuários do PostgreSQL, consulte Criar usuários em Banco de Dados do Azure para PostgreSQL.
3) Entrar e migrar o código do aplicativo para usar conexões sem senha
Para desenvolvimento local, verifique se você está autenticado com a mesma conta do Microsoft Entra à qual você atribuiu a função no PostgreSQL. Autentique por meio do CLI do Azure, Visual Studio, Azure PowerShell ou outras ferramentas, como o IntelliJ.
Entre no Azure por meio da CLI do Azure usando o seguinte comando:
az login
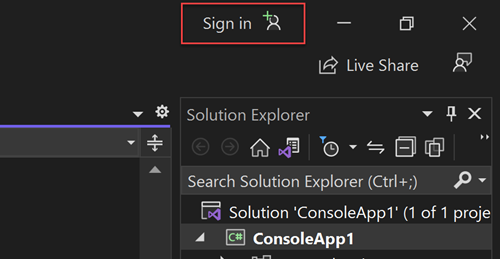
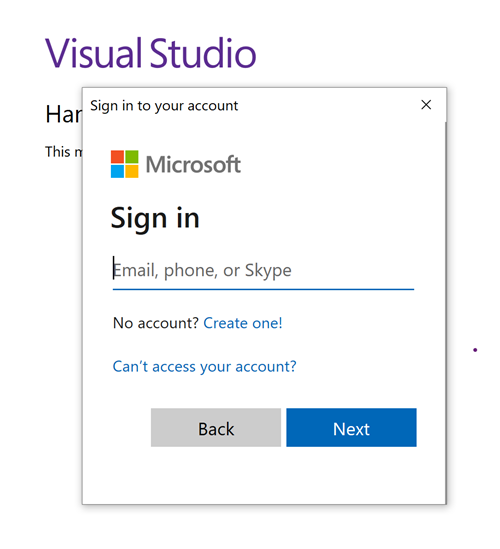
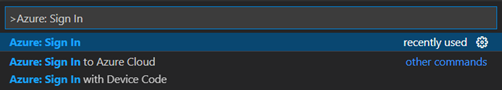
Em seguida, use as etapas a seguir para atualizar seu código para usar conexões sem senha. Embora conceitualmente semelhante, cada idioma usa detalhes de implementação diferentes.
Dentro do projeto, adicione a referência a seguir ao
azure-identity-extensionspacote. Essa biblioteca contém todas as entidades necessárias para implementar conexões sem senha.<dependency> <groupId>com.azure</groupId> <artifactId>azure-identity-extensions</artifactId> <version>1.0.0</version> </dependency>Habilite o plug-in de autenticação do PostgreSQL do Azure na URL JDBC. Identifique os locais em seu código que atualmente criam um
java.sql.Connectionpara se conectar ao Banco de DAdos do aZure para PostgreSQL. Atualizeurleuserno arquivo application.properties para corresponder aos seguintes valores:url=jdbc:postgresql://$AZ_DATABASE_SERVER_NAME.postgres.database.azure.com:5432/$AZ_DATABASE_NAME?sslmode=require&authenticationPluginClassName=com.azure.identity.extensions.jdbc.postgresql.AzurePostgresqlAuthenticationPlugin user=$AZ_POSTGRESQL_AD_NON_ADMIN_USERNAMESubstitua a variável
$AZ_POSTGRESQL_AD_NON_ADMIN_USERNAMEe as duas variáveis$AZ_DATABASE_SERVER_NAMEpelo valor que você configurou no início deste artigo.
Executar o aplicativo localmente
Depois de fazer essas alterações de código, execute seu aplicativo localmente. A nova configuração pegará suas credenciais locais se você estiver conectado a um IDE compatível ou ferramenta de linha de comando, como o CLI do Azure, Visual Studio ou IntelliJ. As funções atribuídas ao usuário de desenvolvimento local no Azure permitem que seu aplicativo se conecte ao serviço Azure localmente.
4) Configurar o ambiente de hospedagem do Azure
Depois de configurar seu aplicativo para usar conexões sem senha e executá-lo localmente, o mesmo código pode se autenticar nos serviços de Azure depois de implantá-lo no Azure. Por exemplo, um aplicativo implantado em uma instância do Serviço de Aplicativo do Azure que tem uma identidade gerenciada atribuída pode se conectar ao Armazenamento do Azure.
Nesta seção, você executará duas etapas para permitir que seu aplicativo seja executado em um ambiente de hospedagem Azure de maneira sem senha:
- Atribua a identidade gerenciada para seu ambiente de hospedagem do Azure.
- Atribua funções à identidade gerenciada.
Observação
O Azure também fornece o Service Connector, que pode ajudá-lo a conectar seu serviço de hospedagem ao PostgreSQL. Usando o Service Connector para configurar seu ambiente de hospedagem, você pode omitir a etapa de atribuir funções à sua identidade gerenciada porque o Service Connector as atribui para você. A seção a seguir descreve como configurar seu ambiente de hospedagem do Azure de duas maneiras: uma por meio do Service Connector e outra configurando cada ambiente de hospedagem diretamente.
Importante
Os comandos do Service Connector exigem a CLI do Azure 2.41.0 ou superior.
Atribuir a identidade gerenciada usando o portal do Azure
As etapas a seguir mostram como atribuir uma identidade gerenciada atribuída pelo sistema para vários serviços de hospedagem da Web. A identidade gerenciada pode se conectar com segurança a outros serviços Azure usando as configurações de aplicativo configuradas anteriormente.
- Serviço de Aplicativo
- Conector de Serviço
- Aplicativos de Contêiner
- Aplicativos Spring do Azure
- máquinas virtuais
- AKS
Na página de visão geral principal da instância do Serviço de Aplicativo do Azure, selecione Identidade no painel de navegação.
Na guia Atribuída pelo sistema, certifique-se de definir o campo Status como ativado. Uma identidade atribuída pelo sistema é gerenciada internamente pelo Azure e manipula tarefas administrativas para você. Os detalhes e os IDs da identidade nunca são expostos em seu código.

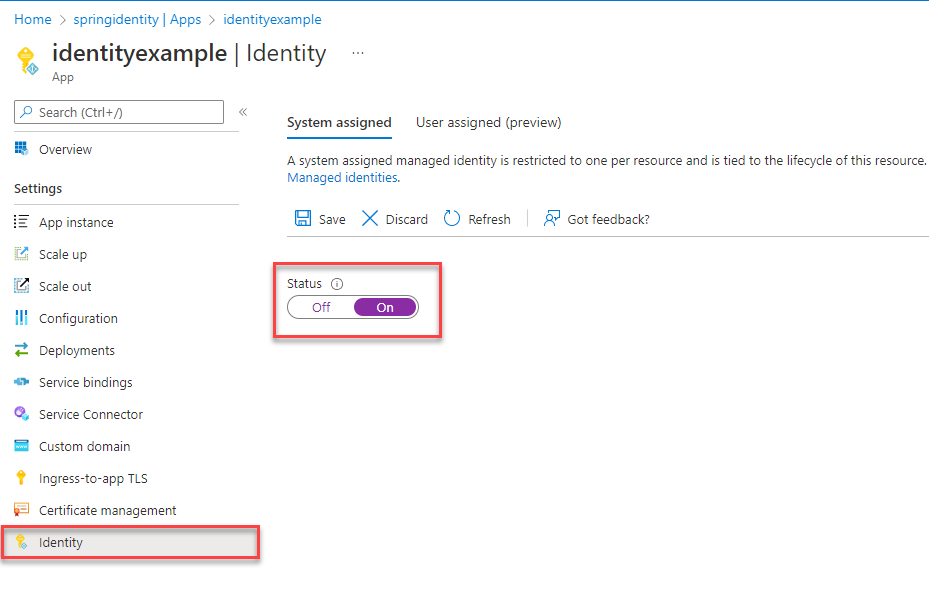

Você também pode atribuir uma identidade gerenciada em um ambiente de hospedagem Azure usando o CLI do Azure.
- Serviço de Aplicativo
- Conector de Serviço
- Aplicativos de Contêiner
- Aplicativos Spring do Azure
- máquinas virtuais
- AKS
Você pode atribuir uma identidade gerenciada a uma instância do Serviço de Aplicativo do Azure com o comando az webapp identity assign , conforme mostrado no exemplo a seguir:
export AZ_MI_OBJECT_ID=$(az webapp identity assign \
    --resource-group $AZ_RESOURCE_GROUP \
    --name <service-instance-name> \
    --query principalId \
    --output tsv)
Atribuir funções à identidade gerenciada
Em seguida, conceda permissões à identidade gerenciada atribuída para acessar sua instância do PostgreSQL.
Se você conectou seus serviços usando o Service Connector, os comandos na etapa anterior já atribuíram a função, para que você possa ignorar essa etapa.
Testar o aplicativo
Antes de implantar o aplicativo no ambiente de hospedagem, você precisa fazer mais uma alteração no código porque o aplicativo se conecta ao PostgreSQL usando o usuário que você criou para a identidade gerenciada.
Atualize seu código para usar o usuário criado para a identidade gerenciada:
Observação
Se você usou o comando Service Connector, ignore esta etapa.
properties.put("user", "$AZ_POSTGRESQL_AD_MI_USERNAME");
Depois de fazer essas alterações de código, você pode compilar e reimplantar o aplicativo. Em seguida, navegue até o aplicativo hospedado no navegador. Seu aplicativo deve ser capaz de se conectar ao banco de dados PostgreSQL com êxito. Pode levar vários minutos para que as atribuições de função se propaguem por meio de seu ambiente de Azure. Seu aplicativo agora está configurado para ser executado localmente e em um ambiente de produção sem que os desenvolvedores precisem gerenciar segredos no próprio aplicativo.
Próximas etapas
Neste tutorial, você aprendeu a migrar um aplicativo para conexões sem senha.
Para explorar mais detalhadamente os conceitos abordados neste artigo, confira os seguintes recursos: