Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Microsoft Discovery fornece duas camadas de segurança de rede para proteger os recursos do espaço de trabalho e o tráfego do plano de dados.
| Camada | O que ele protege | Como funciona |
|---|---|---|
| Fortalecimento de rede | Recursos gerenciados, como bancos de dados, armazenamento, serviços de IA e outros serviços de back-end | Os Perímetros de Segurança de Rede (NSP) e os pontos de extremidade privados dos recursos de Grupos de Recursos Gerenciados (MRG) restringem o acesso somente aos componentes autorizados do Discovery. |
| Pontos de extremidade privados | APIs do plano de dados do workspace e da biblioteca | Link Privado do Azure roteia o tráfego da API pelo backbone Azure, eliminando a exposição pública à Internet |
A proteção de rede é habilitada por padrão para todos os espaços de trabalho e repositórios gerenciados com a versão 2026-02-01-preview da API e posteriores. Os endpoints privados para acesso à camada de dados são opcionais e podem ser configurados separadamente.
Por que a segurança de rede importa
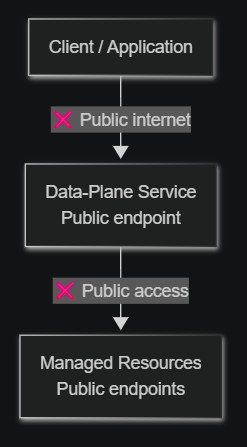
Quando você cria um workspace ou estante do Microsoft Discovery, o serviço provisiona recursos gerenciados (bancos de dados, contas de armazenamento, serviços de IA) em seu nome. Anteriormente, esses recursos possuíam endpoints públicos e o tráfego da API de planos de dados atravessava a internet pública.
Com a proteção de rede habilitada por padrão, todos os recursos gerenciados são agora protegidos automaticamente. Habilitar pontos de extremidade privados para acesso ao plano de dados oferece segurança adicional:
- Proteção de dados — Todo o tráfego permanece na rede backbone do Azure, sem nunca trafegar pela internet pública.
- Conformidade – atenda aos requisitos regulatórios para proteção de rede e conectividade privada.
- Superfície de ataque reduzida – os recursos gerenciados só podem ser acessados para componentes autorizados do serviço Discovery.
- Defesa detalhada – combina perímetros de rede, pontos de extremidade privados, injeção de rede virtual e controle de acesso baseado em identidade.
Comparação antes e depois
Antes: Sem endurecimento de rede
Depois: Com reforço da rede
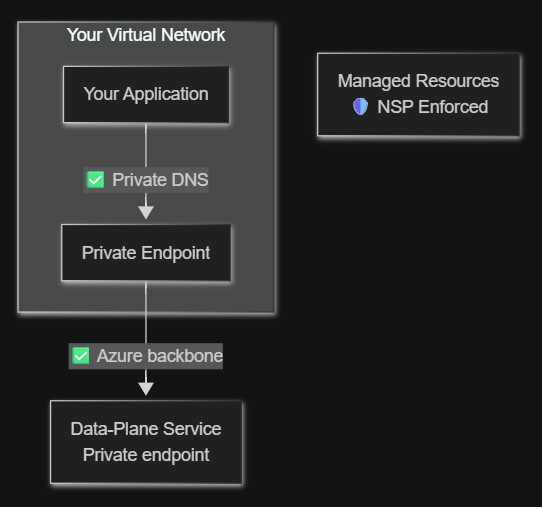
| Aspecto | Sem endurecimento de rede | Com reforço de segurança de rede (padrão) |
|---|---|---|
| Recursos gerenciados | Pontos de extremidade públicos | Bloqueado por trás de NSP + pontos de extremidade privados |
| Tráfego de plano de dados | Internet pública | Azure backbone por meio de Link Privado |
Como funciona o endurecimento de rede
Ao criar um espaço de trabalho, o plano de controle do Discovery automaticamente:
- Cria um NSP (Perímetro de Segurança de Rede) em torno dos recursos gerenciados provisionados para seu workspace.
- Implanta pontos de extremidade privados para recursos gerenciados (bancos de dados, armazenamento, serviços de inteligência artificial) para que eles se comuniquem pelo backbone da Azure.
- Configura a injeção de rede virtual para serviços de workspace usando sub-redes delegadas, garantindo que os serviços e agentes da plataforma de workspace sejam executados em sua rede virtual.
O NSP impõe que somente os componentes autorizados do serviço discovery possam acessar os recursos gerenciados. Nenhum dado viaja pela Internet pública entre os componentes do Discovery.
Atribuições de função necessárias
Para criar associações de NSP, a entidade de serviço de primeira parte do Discovery (Discovery control-plane service App) precisa de duas atribuições de função em sua assinatura:
- Conexão de Perímetro NSP do Discovery (função personalizada) — Permite que a entidade de serviço crie regras de acesso de entrada do NSP.
- Pelo menos Leitor (função integrada) — Permite que a entidade de serviço enumere os recursos de assinatura para validação da configuração de rede. Se você já tiver as funções de Proprietário ou Colaborador atribuídas, uma atribuição de Leitor separada não será necessária.
Para obter etapas para criar e atribuir essas funções, consulte Configurar a segurança de rede.
Como os pontos de extremidade privados roteiam o tráfego do plano de dados
Com o Link Privado do Azure, você pode acessar as APIs do plano de dados do espaço de trabalho e da estante de livros por meio de um ponto de extremidade privado em sua rede virtual. Quando configurado:
- Um ponto de extremidade privado é criado em sua sub-rede de rede virtual, recebendo um endereço IP privado.
- Uma zona DNS privada mapeia o FQDN do serviço Discovery para o IP privado.
- Todo o tráfego de API da sua rede virtual é resolvido para o ponto de extremidade privado e atravessa a rede backbone da Microsoft.
Sem pontos de extremidade privados, as chamadas à API dos planos de dados atravessam a Internet pública. Com pontos de extremidade privados, o tráfego permanece inteiramente dentro do backbone Azure.
Valor publicNetworkAccess |
Por meio do ponto de extremidade privado | Via Internet pública |
|---|---|---|
Enabled (padrão) |
Permitido | Permitido |
Disabled |
Permitido | 403 Proibido |
Tipos de recursos com suporte para pontos de extremidade privados
| Tipo de recurso | ID do grupo | zona de DNS privado |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
Os recursos de descoberta oferecem suporte à aprovação automática para pontos de extremidade privados criados no mesmo locatário. Conexões entre locatários exigem aprovação manual pelo proprietário do recurso.
Observações de segurança para a função de Junção de Perímetro NSP
-
Permissão mínima - essa função personalizada concede apenas
joinPerimeterRule/actionenetworkSecurityPerimeterOperationStatuses/read- as permissões mais estreitas possíveis para a criação da regra de acesso NSP. - Sem acesso a dados – essa permissão não concede acesso à leitura, gravação ou exclusão de dados ou recursos do cliente.
- Escopo da assinatura necessário – a permissão deve estar no escopo da assinatura porque as regras de acesso de entrada do NSP referenciam assinaturas como fontes permitidas.
Limitações
- Não há suporte para pontos de extremidade privados entre regiões. O ponto de extremidade privado deve estar na mesma região que o recurso de descoberta.
- Cada conexão de ponto de extremidade privado é limitada a um único recurso de espaço de trabalho ou biblioteca.
- Cada recurso de Descoberta (ambiente de trabalho, estante de livros, supercomputador) requer suas próprias sub-redes exclusivas que não se sobrepõem. As sub-redes não podem ser compartilhadas em diferentes instâncias de recursos do Discovery.
- O servidor de API do AKS do supercomputador tem um FQDN público. O tráfego de carga de trabalho permanece dentro da rede virtual, mas o ponto de extremidade do servidor de API do Kubernetes é acessível publicamente. O suporte ao cluster privado está planejado para uma versão futura.
- Os recursos gerenciados que não dão suporte ao NSP são protegidos por meio de injeção de rede virtual ou sub-redes delegadas.
- Há suporte para proteção de rede nessas regiões: Leste dos EUA, Sul do Reino Unido e Central da Suécia.
Próximas Etapas
- Configurar a segurança de rede – Atribuir funções, configurar sub-redes e criar pontos de extremidade privados.
- Implantação protegida por rede de ponta a ponta – Implemente uma stack de descoberta totalmente isolada de rede.
- O que é Link Privado do Azure?
- O que é um perímetro de segurança de rede?