Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
O Controle de Postura SSH permite que você use os fluxos de trabalho familiares do Azure Policy e da Configuração de Máquina para:
- Garantir a conformidade com os padrões em seu setor ou organização
- Reduzir a superfície de ataque dos recursos de gerenciamento remoto
- Garantir uma configuração consistente em toda a sua frota para segurança e produtividade
O Controle de Postura SSH também fornece razões detalhadas que descrevem como a conformidade ou a não conformidade foram determinadas. Esses motivos facilitam a ação ou documentar totalmente a conformidade.
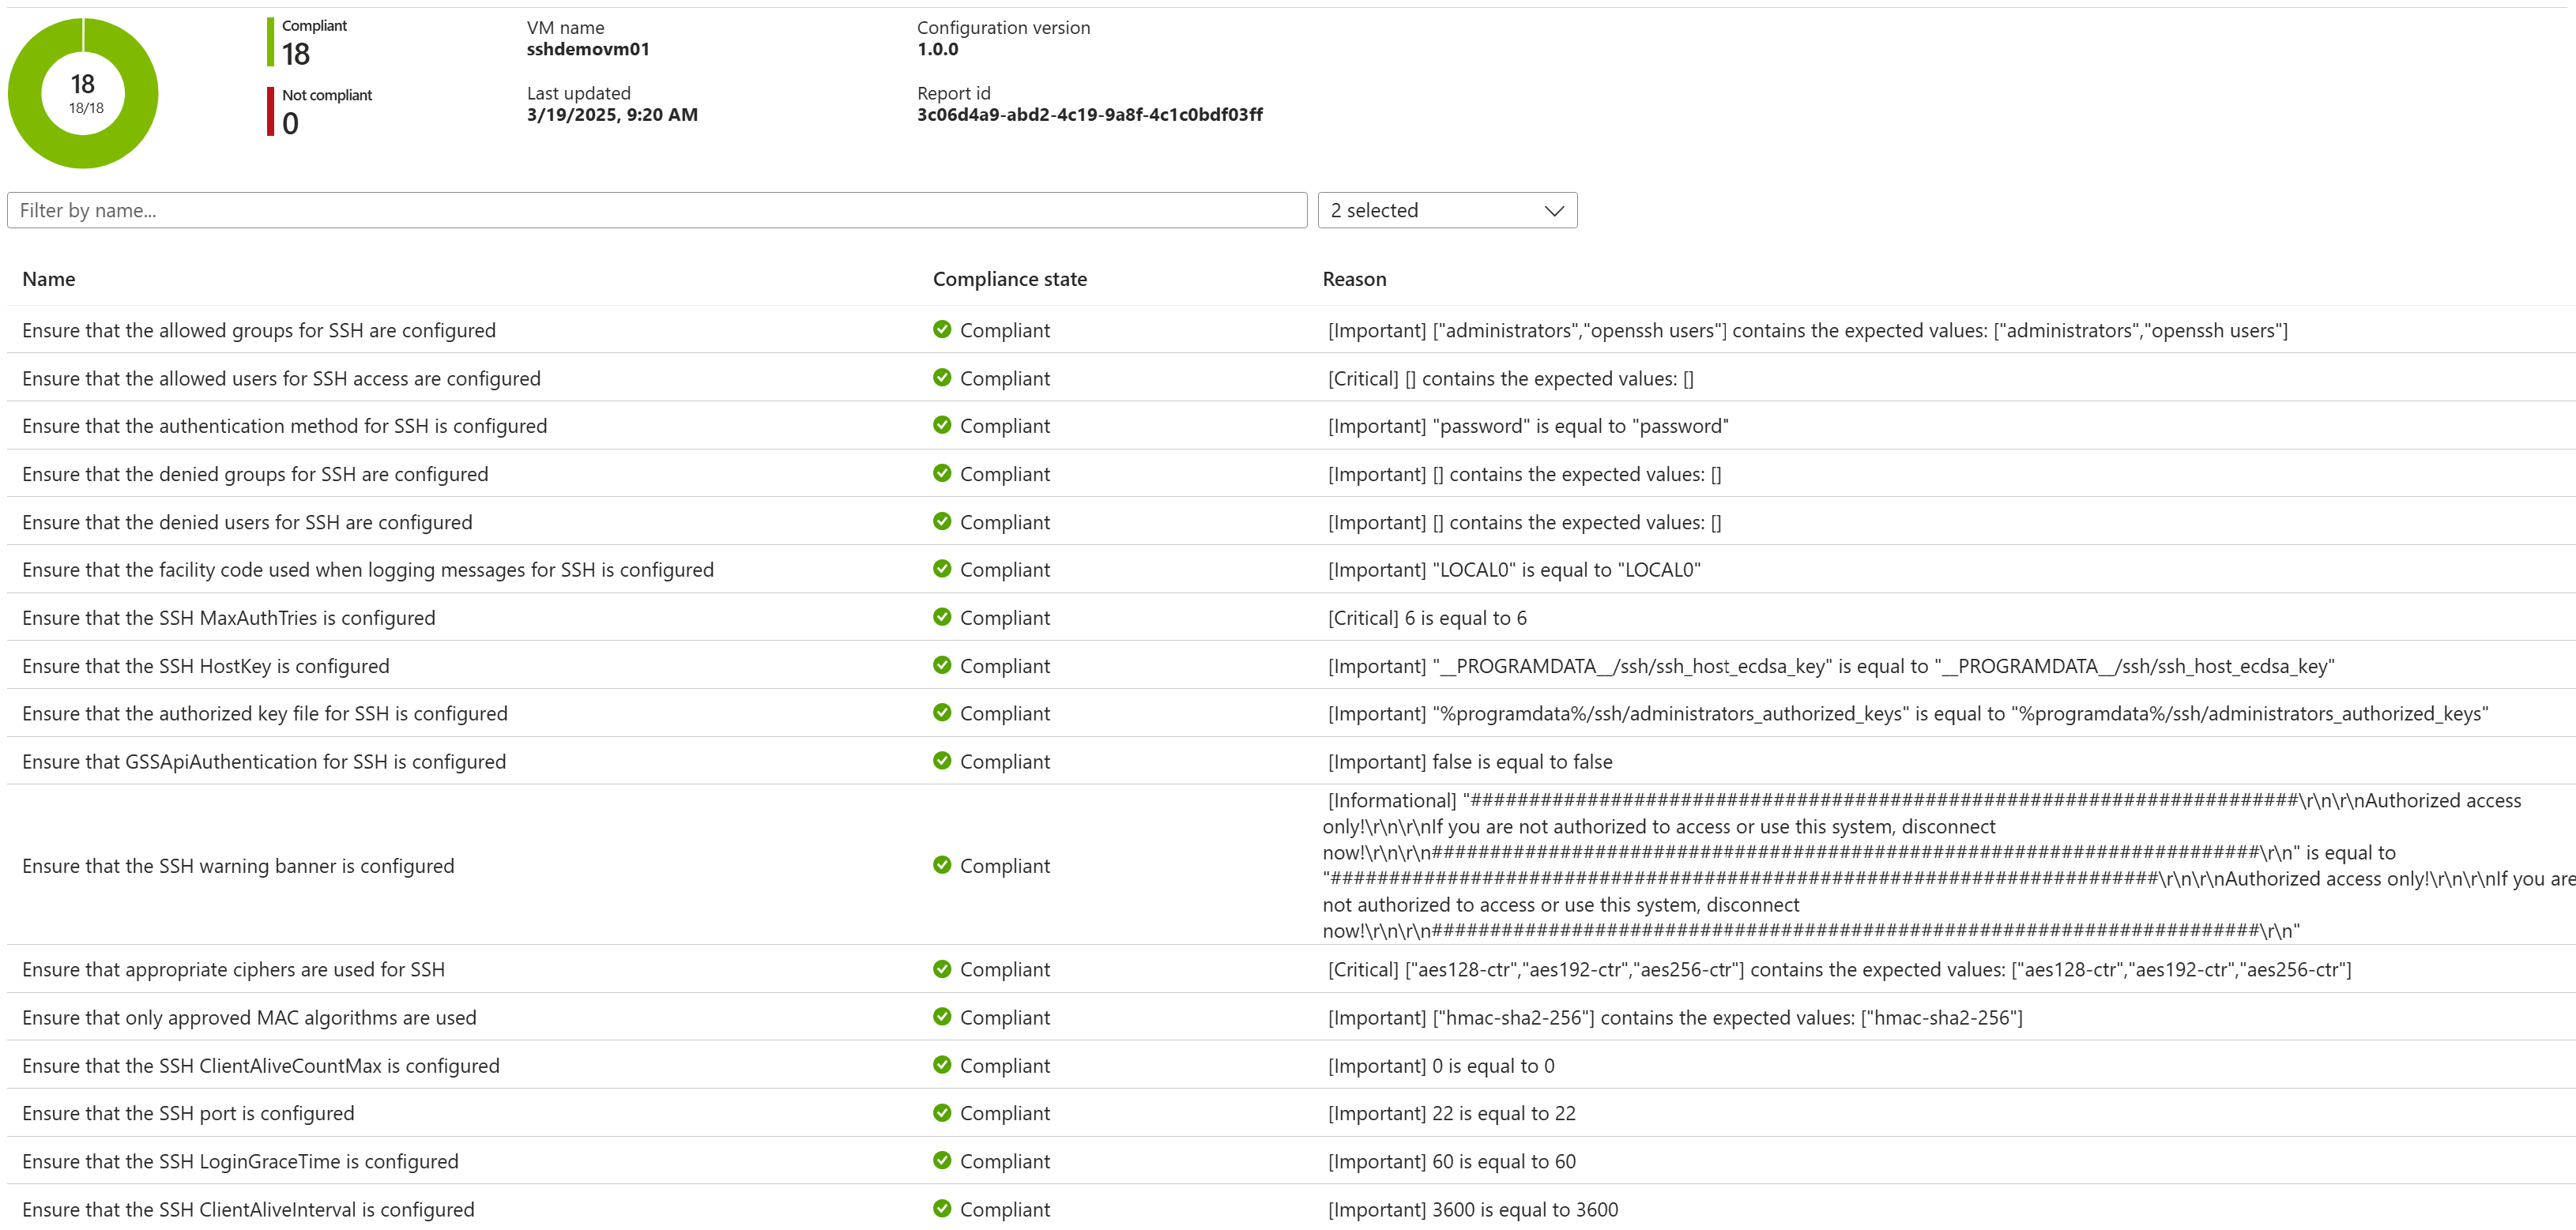
O Controle de Postura SSH analisa e impõe aproximadamente 20 parâmetros de servidor SSH (sshd). Você também pode personalizar determinados parâmetros para atender ao seu ambiente. Por exemplo, você pode personalizar quais usuários e grupos têm permissão de acesso SSH, bem como o número da porta e muito mais.
Você pode implantar o Controle de Postura SSH no modo de auditoria ou auditoria e configuração para auditar sua frota de dispositivos, acompanhar os resultados e, em seguida, corrigir automaticamente a frota para os padrões de sshd adequados.
Limitações de visualização privada
Importante
O Controle de Postura SSH está em versão prévia privada, destinada a disparar a caixa de diálogo entre você e a Microsoft.
- A visualização destina-se ao uso com computadores de desenvolvimento/teste isolados em que qualquer problema (incluindo bloqueio inadvertida do acesso SSH) não teria consequências importantes.
- A visualização envolve importar a definição de política, em vez de escolhê-la na lista interna do Azure Policy.
- Para isso, forneceremos o fluxo de trabalho de auditoria e auditoria e configuração.
- Os SKUs do Windows com suporte atualmente são apenas o Windows Server 2025
Introdução ao Azure Policy
Este exemplo se concentra em começar rapidamente no Azure Policy. Ele faz suposições simplificadoras e não explora tudo o que é possível. Por exemplo, ele usa configurações de SSH padrão do PolicyDefinition, em vez de personalizar parâmetros como usuários e grupos permitidos. Informações mais abrangentes sobre o Controle de Postura SSH, incluindo configurações e comportamentos, são esperadas em um futuro próximo. Observe que a seção do PowerShell está na seção no final do artigo.
Dica
O modelo mental e a terminologia a seguir são usados ao longo deste artigo.

- PolicyDefinition : definição e metadados do Controle de Postura SSH, conforme representado no serviço do Azure Policy.
- PolicyAssignment : vincula sua PolicyDefinition de Controle de Postura SSH a um escopo em que essa política deve ser aplicada, como um grupo de recursos.
- Computador : um ponto de extremidade capaz de ser gerenciado pelo Azure Policy e pela Configuração de Máquina (também conhecido como Configuração de Convidado). Em outras palavras, um computador habilitado para Arc ou uma VM do Azure.
Um. Pré-requisitos
- Uma conta do Azure com permissão para criar um grupo de recursos, uma VM (ou um computador Arc), uma definição de política e uma atribuição de política.
- Para pré-requisitos adicionais, escolha sua experiência preferida:
- Usando um navegador da Web, entre no Portal do Azure ou no equivalente local.
B. Criar um grupo de recursos
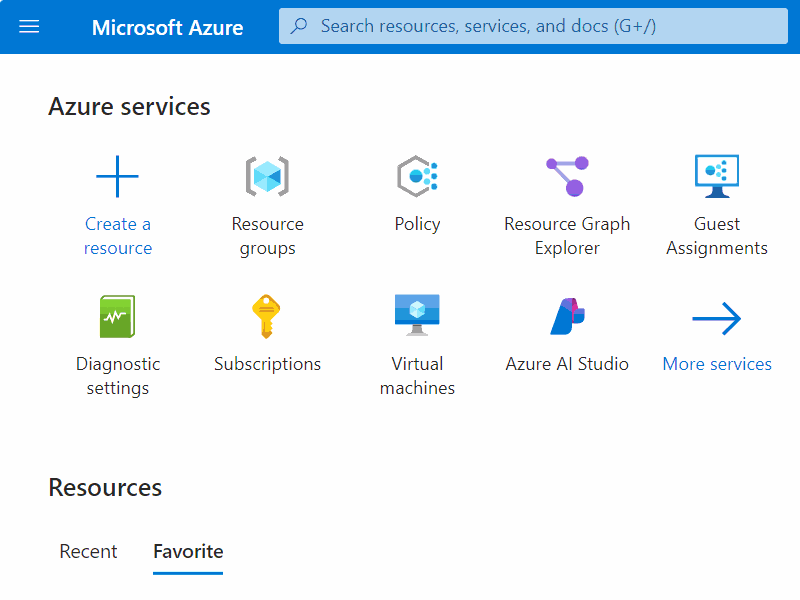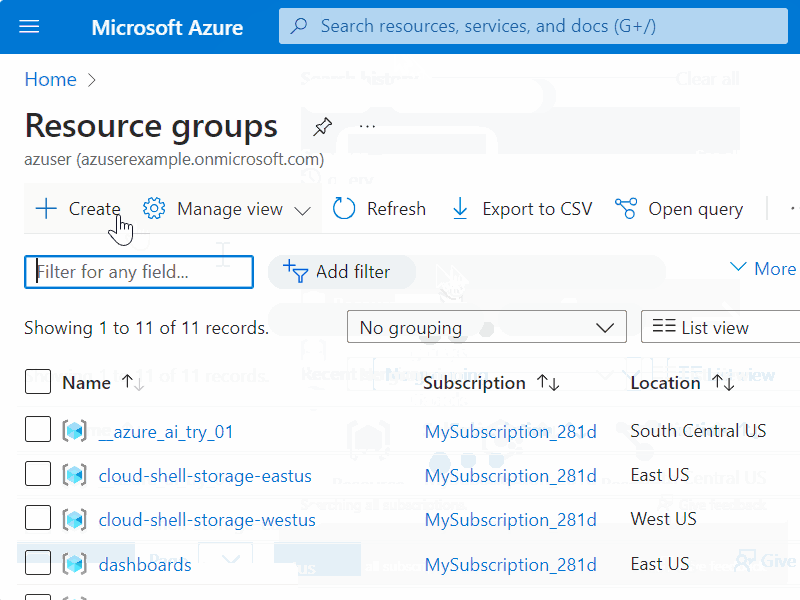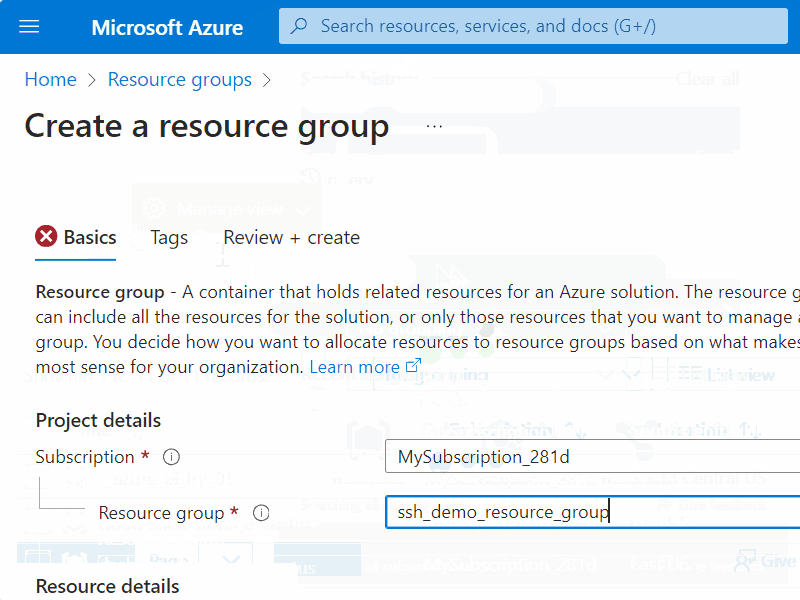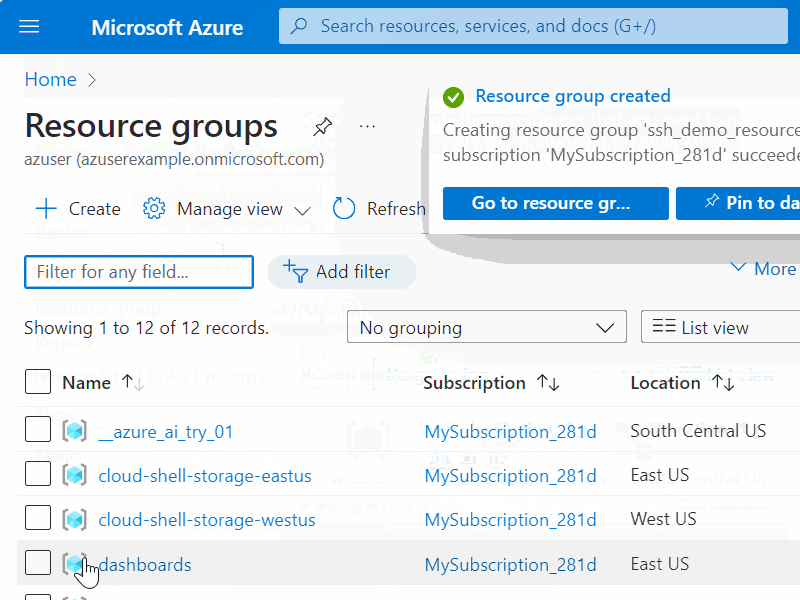
- Crie um grupo de recursos. Nas próximas etapas, isso será usado para definir o escopo da política e para conter um novo computador de teste.
C. Criar o PolicyDefinition
Observação
Essa etapa extra (criando em vez de apenas escolher a PolicyDefinition) é necessária durante a visualização privada.
- Navegue até a página visão geral do Azure Policy . Por exemplo, você pode usar o URI: https://portal.azure.com/#view/Microsoft_Azure_Policy/PolicyMenuBlade/~/Overview.
- Navegue até o modo de exibição Definições .
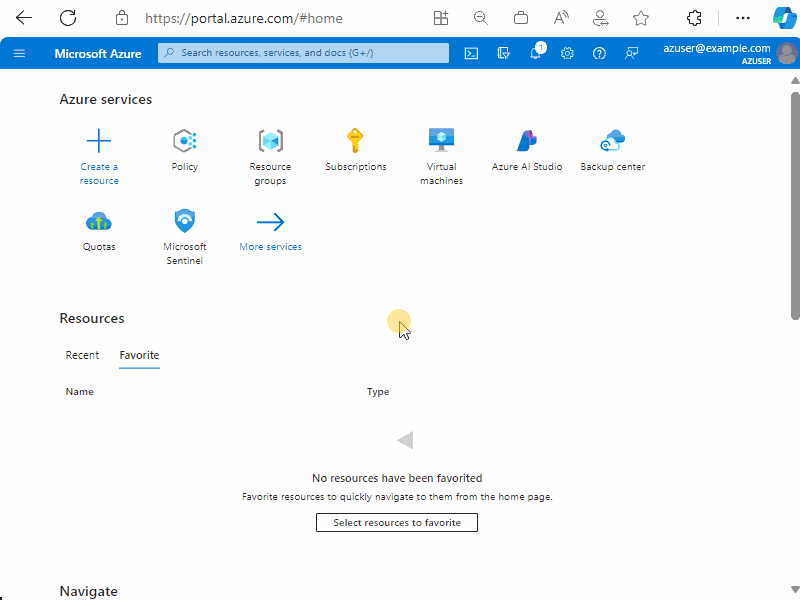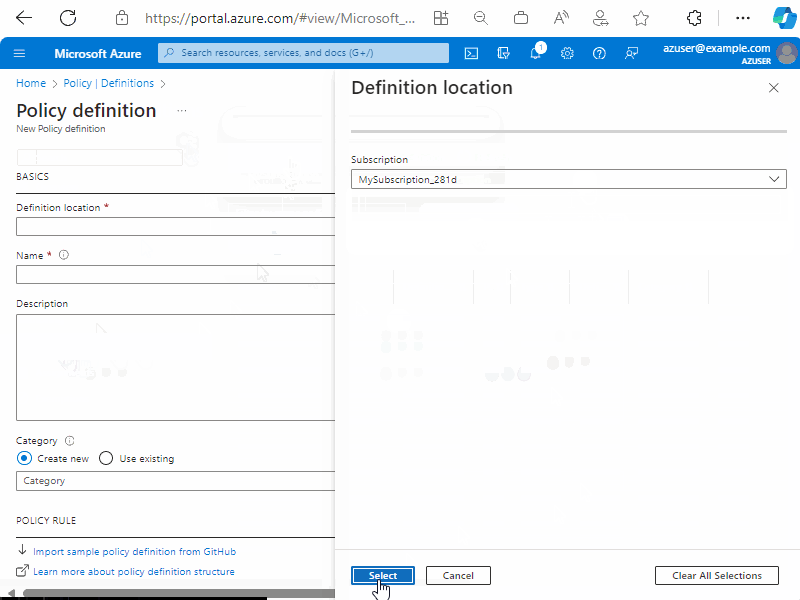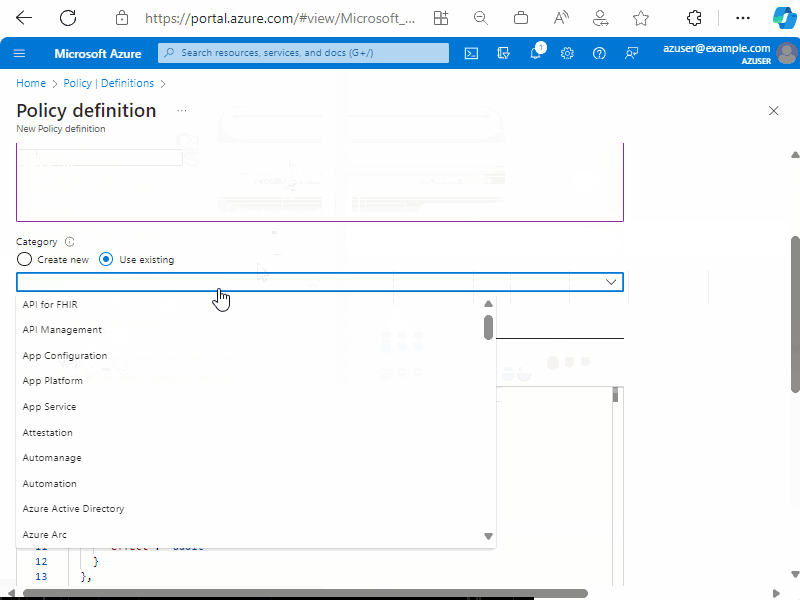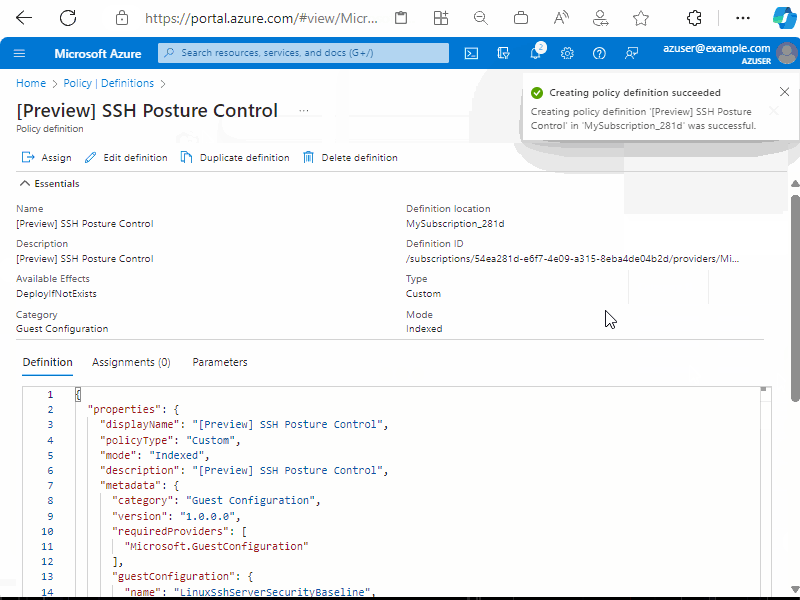
- Clique no botão + Definição de Política para criar um novo PolicyDefinition, inserindo o seguinte como entradas.
- Local de definição: escolha sua assinatura do Azure em que o PolicyDefinition residirá.
- Nome: [Versão prévia] Auditar a política de controle de postura SSH ou [versão prévia] Configurar a política de controle de postura SSH
- Categoria: Usar Existente e, em seguida, escolher Configuração de Convidado
- Regra de política: exclua o JSON pré-existente e cole o JSON policyDefinition da definição de política de controle de postura SSH de auditoria préviaoua definição de política de controle de postura SSH de auditoria prévia e configuração
- Clique em Salvar
D. Usar um PolicyAssignment para aplicar o PolicyDefinition ao seu grupo de recursos
Cuidado
Essa política modifica a configuração de sshd em computadores no escopo. Essas instruções permitem que você atribua-o a um grupo de recursos inicialmente vazio, no qual você criará posteriormente um computador de teste. Tome muito cuidado se você optar por atribuir a qualquer escopo mais amplo.
- Navegue até a Política | Página definições que lista todas as definições de política disponíveis.
- Selecione a política de controle de postura SSH [versão prévia] PolicyDefinition criada anteriormente
- Clique em Atribuir.
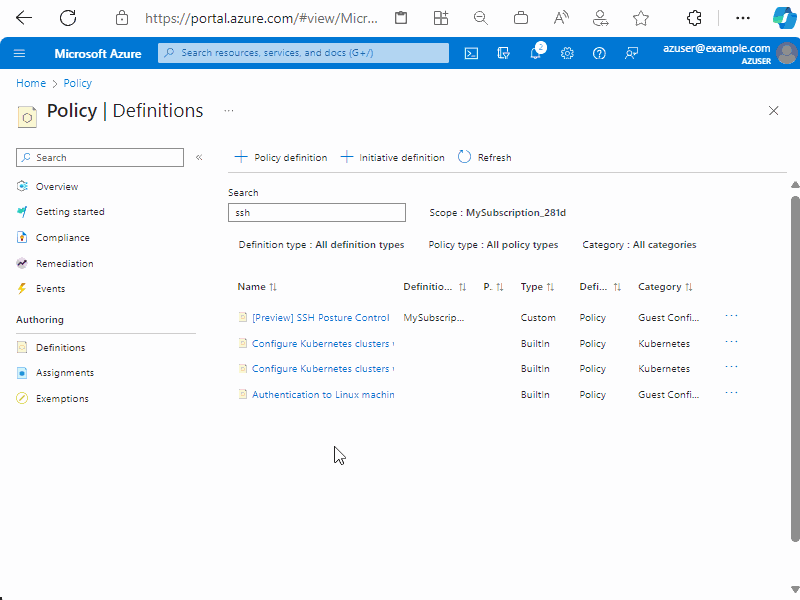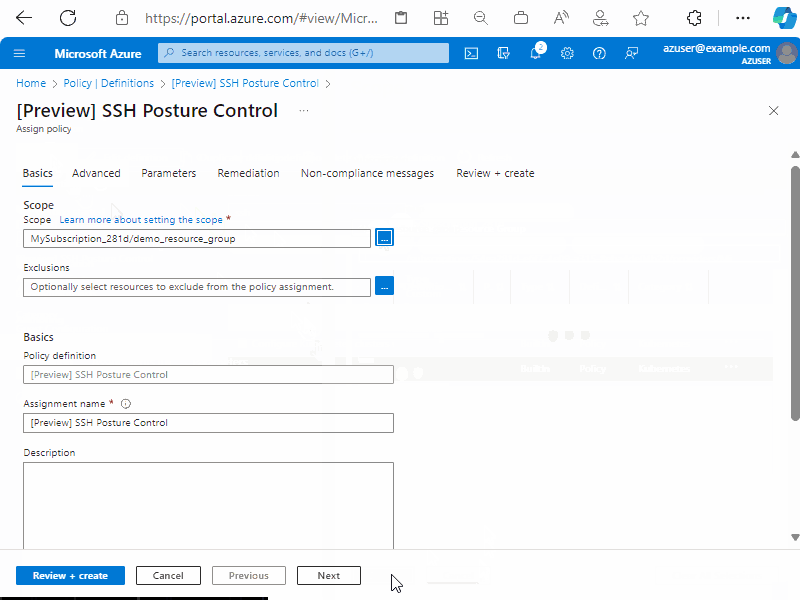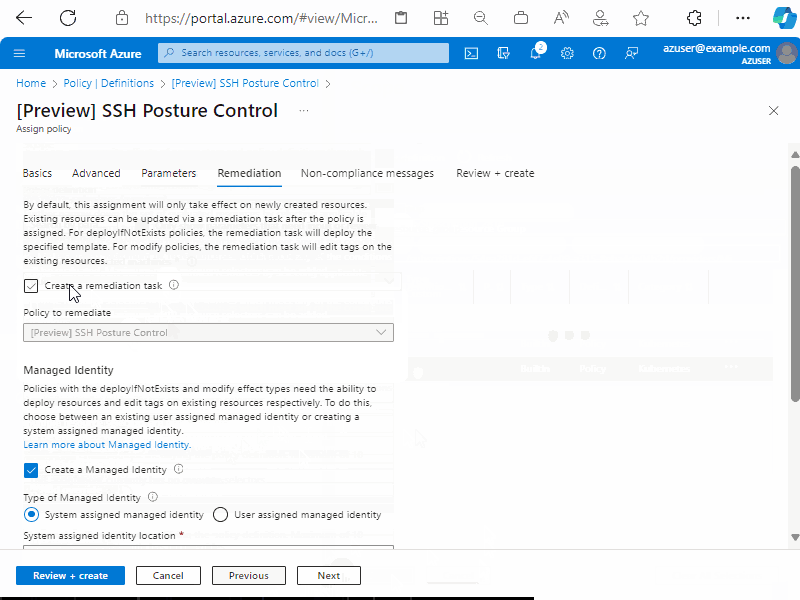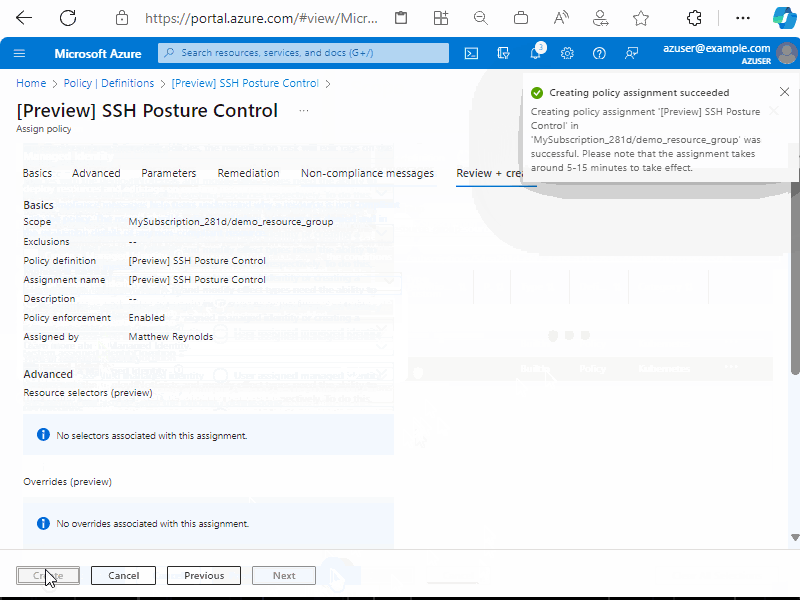
- Para o Escopo , escolha o grupo de recursos em que você criará posteriormente um novo computador de teste.
-
Prossiga para a guia Parâmetros.
- Escolha "true" para incluir computadores conectados ao Arc, a menos que você queira excluir especificamente computadores conectados ao Arc.
- OBSERVAÇÃO: se você quiser personalizar as configurações de SSH, como grupos permitidos, desmarque a caixa Somente mostrar parâmetros... para revelar todos os parâmetros disponíveis. Se você optar por especificar usuários ou grupos permitidos ou negados, lembre-se de que inserirá uma cadeia de caracteres delimitada por espaço, por exemplo
userA userB.
- Prossiga para a guia Correção .
- OBSERVAÇÃO: Embora essa demonstração se concentre em um novo computador, em outros cenários em que você deseja que o PolicyAssignment se aplique a computadores existentes, você pode marcar a caixa para Criar uma tarefa de correção.
- Escolha Criar uma Identidade Gerenciada com o Sistema atribuído e um local de identidade de sua escolha.
- Prossiga para Revisão + criar
- Escolha Criar para concluir o PolicyAssignment.
E. Criar um novo computador
Embora novos PolicyAssignments possam ser aplicados a computadores existentes, o processo pode levar até 24 horas. Para este início rápido, nos concentraremos na avaliação de um novo computador. Neste exemplo, criaremos uma VM do Azure, mas você poderá criar um computador habilitado para Arc se preferir.
- Navegue até a experiência de Máquinas Virtuais do Azure .
- Crie uma nova VM, garantindo as seguintes propriedades:
- A assinatura e o Grupo de Recursos devem corresponder ao local em que o PolicyAssignment foi definido.
- A imagem deve ser "Windows Server 2025".
- A arquitetura da VM deve ser x64.
- Outras propriedades, como nome da VM, tamanho etc. podem ser o que você preferir.
- Aguarde a conclusão da criação da VM e clique em Ir para o Recurso para acessar a página de visão geral do computador
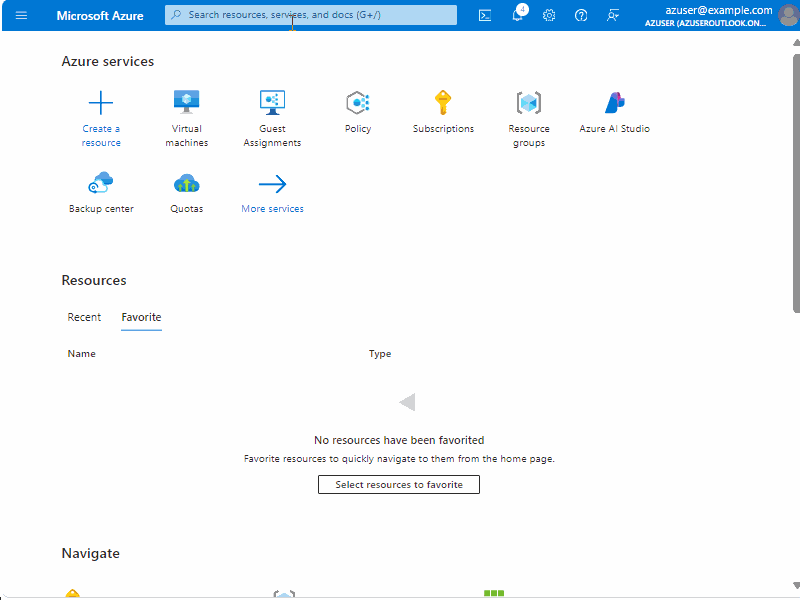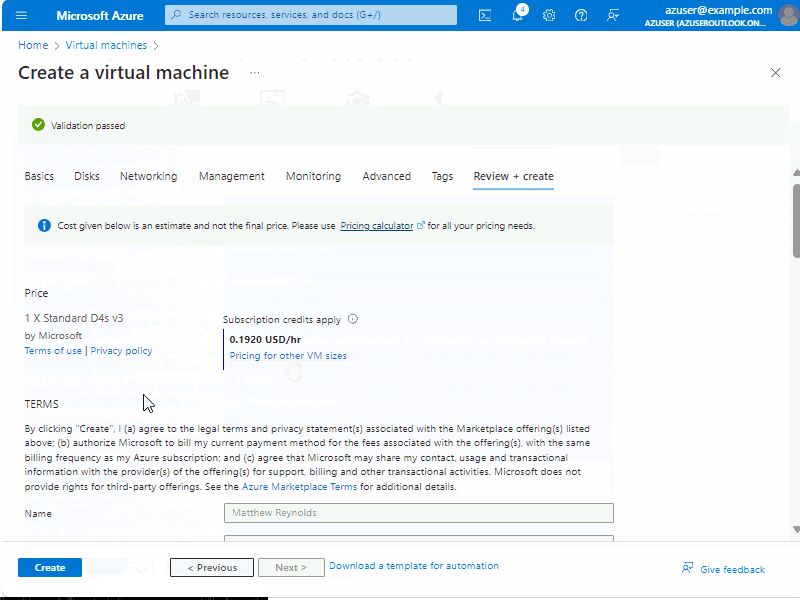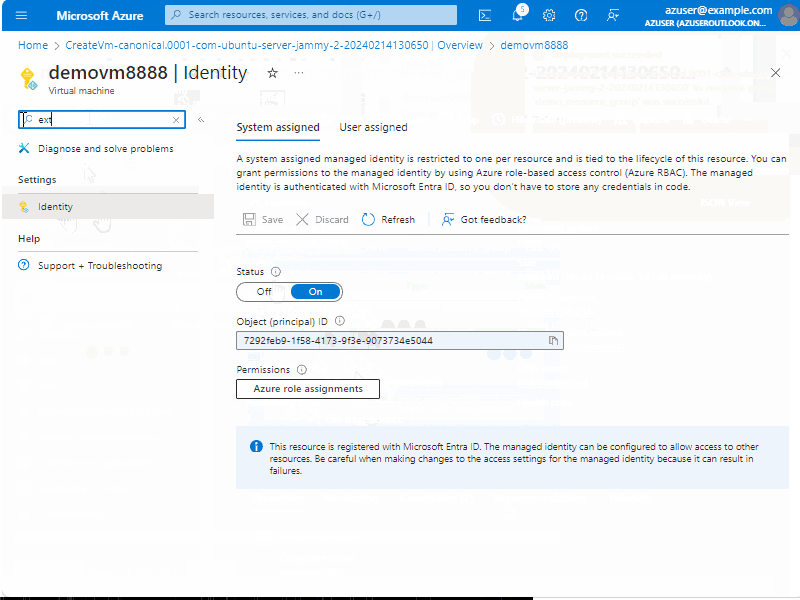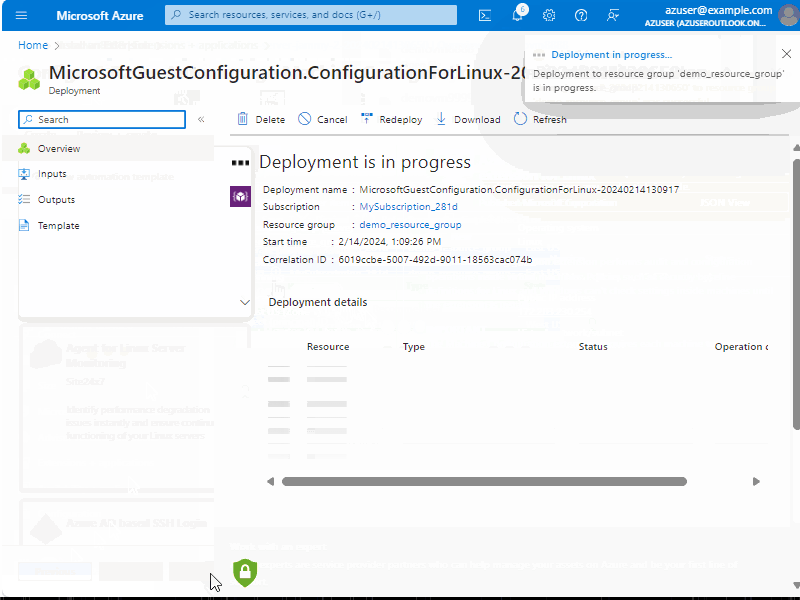
- Na navegação à esquerda, selecione Identidade e verifique se o computador tem uma identidade gerenciada pelo sistema
- Na navegação à esquerda, selecione Extensões + aplicativos e, em seguida, + Adicionar
- Escolha a extensão de Configuração de Máquina do Azure para a extensão do Windows e selecione Avançar
- Selecione Examinar + criar e, em seguida, criar
F. Faça uma pausa antes de continuar
Quando novos PolicyDefinitions, PolicyAssignments e computadores estão envolvidos, pode levar vários minutos para que tudo atinja o estado estável. Considere esperar pelo menos 30 minutos antes de prosseguir para a próxima etapa.
G. Observar os resultados da conformidade
As etapas a seguir permitem que você veja um rollup de conformidade em altitudes diferentes:
- Conformidade por PolicyAssignment
- Número de computadores compatíveis e não compatíveis
- Altitude mais alta, especialmente útil para grandes frotas
- Conformidade por computador
- Lista de computadores com sim/não por computador
- Conformidade por configuração, para um computador específico
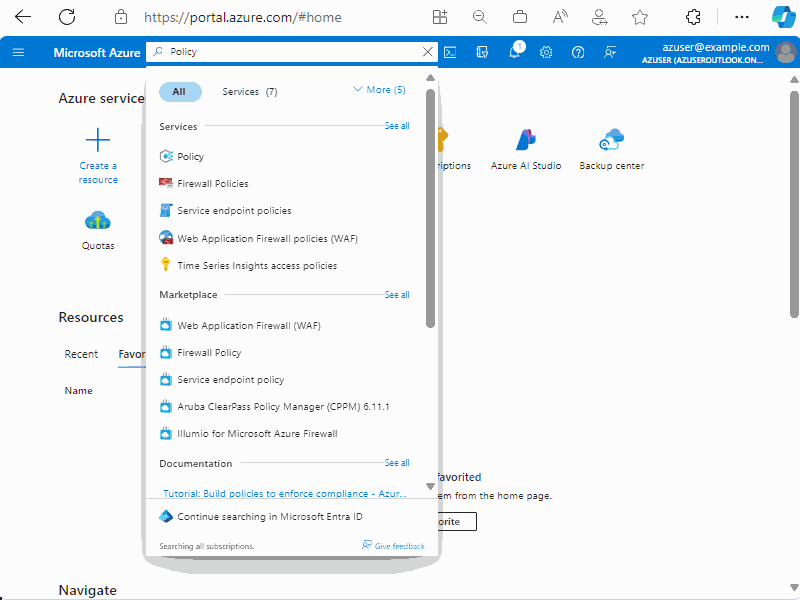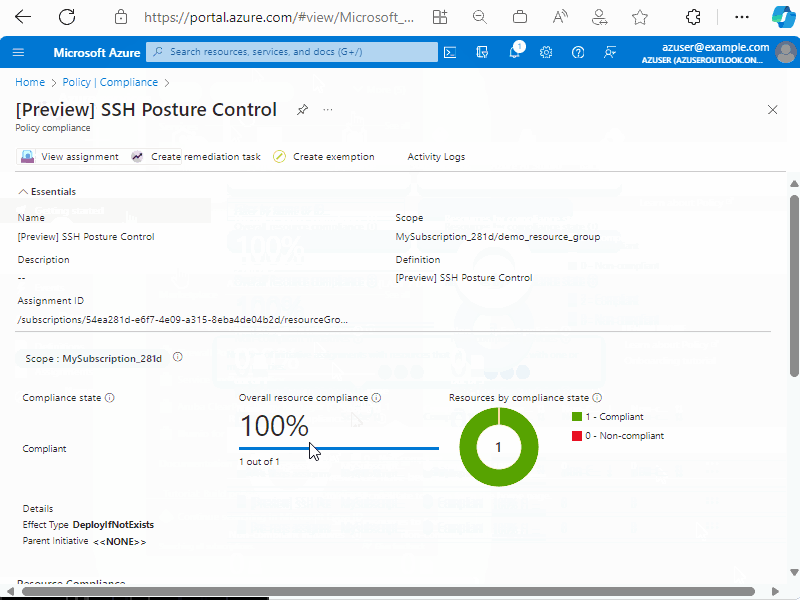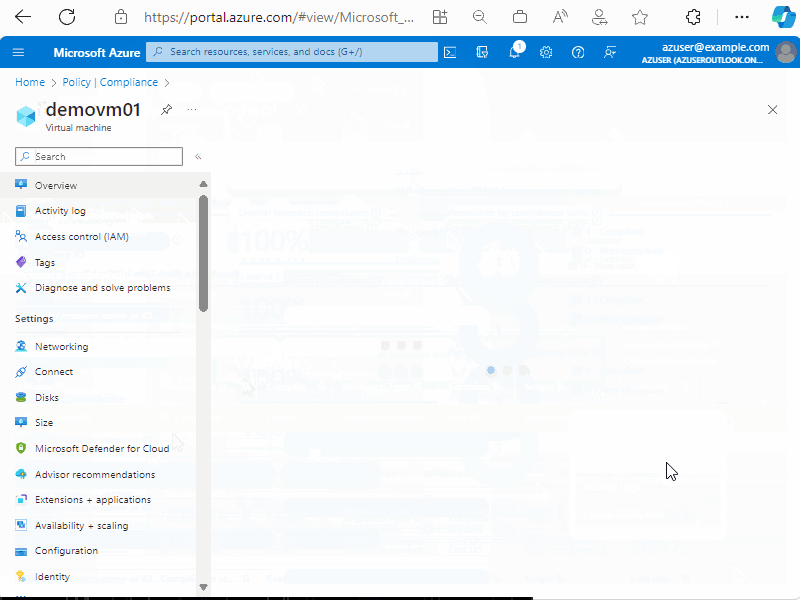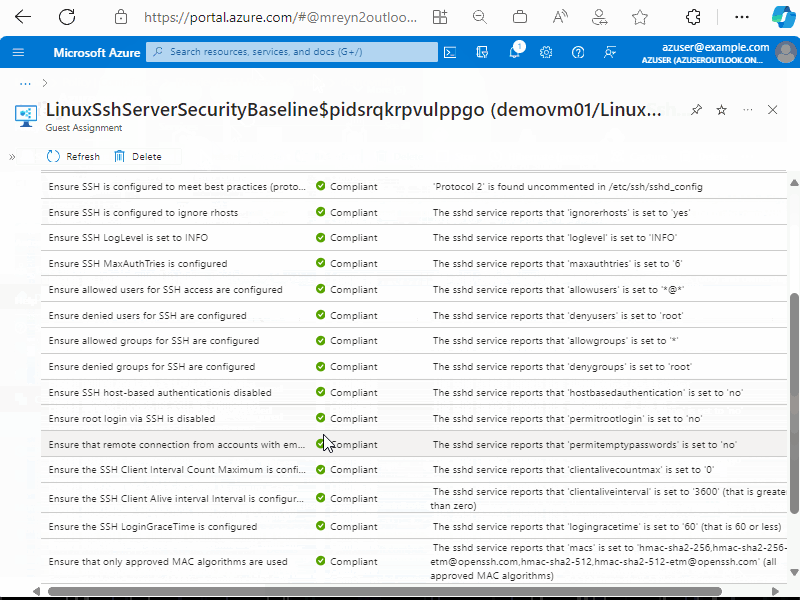
- Nível mais profundo de detalhes, como a captura de tela na parte superior deste artigo.
Dica
Seu novo computador provavelmente será julgado como não compatível quando encontrar a política pela primeira vez. As configurações de SSH padrão na política são mais rigorosas do que o que muitas imagens do sistema operacional configuraram por padrão. Depois de mais 20 minutos, você deve descobrir que seu computador se torna compatível graças à lógica de correção interna ao Controle de Postura SSH.
- Navegue até a Política | Página de conformidade .
- Selecione [Visualização] Política de controle de postura SSH.
- Observe que o número de computadores compatíveis/não compatíveis é relatado
- Em Conformidade com Recursos, você pode ver o status de computadores individuais
- Para fazer drill down para os detalhes de configuração por configuração de um computador específico:
- Clique no ... ao lado de um computador e escolha Exibir recurso para acessar a página visão geral do computador
- Na navegação à esquerda em Operações, clique em Gerenciamento de configuração (não configuração em Configurações)
- Clique em SecureShell
- A página resultante mostra cada configuração na configuração com detalhes sobre conformidade, bem como como a conformidade foi determinada.
Introdução à Experiência Local (PowerShell)
Pré-requisitos
- Você deve estar executando uma compilação do Windows Server 2025 assinada em produção em seu dispositivo.
- O módulo do PowerShell do OSConfig deve ser instalado em seu dispositivo de servidor. Consulte Instalar o módulo DO POWERShell do OSConfig para obter detalhes.
- Você deve ter o serviço SSHD instalado e em execução seguindo este guia: https://aka.ms/windows-openssh-install.
Para aplicar uma linha de base, verificar se a linha de base foi aplicada, remover uma linha de base ou exibir informações detalhadas de conformidade para OSConfig no PowerShell, use os comandos nas guias a seguir.
Configurar
Para aplicar o cenário SSH, execute o seguinte comando:
Set-OSConfigDesiredConfiguration -Scenario SSH -Default
Verificar
Para verificar se o cenário SSH é aplicado corretamente, execute o seguinte comando:
Get-OSConfigDesiredConfiguration -Scenario SSH
Verificar a conformidade
Para obter os detalhes de configuração desejados para o cenário especificado, use os comandos a seguir. A saída aparece em um formato de tabela que inclui o nome do item de configuração, seu status de conformidade e o motivo da não conformidade.
Para verificar os detalhes de conformidade do scenairo SSH, execute o seguinte comando:
Get-OSConfigDesiredConfiguration -Scenario SSH | ft Name, @{ Name = "Status"; Expression={$_.Compliance.Status} }, @{ Name = "Reason"; Expression={$_.Compliance.Reason} } -AutoSize -Wrap
Configuração Personalizada
Para personalizar a configuração no cenário SSH, você pode definir uma configuração com o parâmetro '-Name' e '-Value':
Set-OSConfigDesiredConfiguration -Scenario SSH -Name Banner -Value "Custom Banner"
Próxima etapa
Entre em contato com a equipe da Microsoft para fornecer comentários, solicitações de recursos etc.