Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Importante
As detecções personalizadas agora são a melhor maneira de criar novas regras no Microsoft Sentinel SIEM, no Microsoft Defender XDR. Com detecções personalizadas, você pode reduzir os custos de ingestão, obter detecções ilimitadas em tempo real e se beneficiar da integração perfeita com dados, funções e ações de correção do Defender XDR com mapeamento automático de entidades. Para obter mais informações, leia As detecções personalizadas agora representam a experiência unificada para criar detecções no Microsoft Defender XDR.
As regras de análise quase em tempo real do Microsoft Sentinel oferecem detecção de ameaças prontas para uso. As regras de análise quase em tempo real são projetadas para serem altamente responsivas, executando suas consultas em intervalos de apenas um minuto de intervalo.
Por enquanto, os modelos de regra NRT têm um aplicativo limitado, conforme descrito em Considerações sobre regras NRT, mas a tecnologia está evoluindo e crescendo rapidamente.
Importante
Após 31 de março de 2027, o Microsoft Sentinel não terá mais suporte no portal do Azure e estará disponível apenas no portal do Microsoft Defender. Todos os clientes que usam o Microsoft Sentinel no portal do Azure serão redirecionados para o portal do Defender e usarão o Microsoft Sentinel apenas no portal do Defender.
Se você ainda estiver usando o Microsoft Sentinel no portal do Azure, recomendamos que comece a planejar sua transição para o portal do Defender para garantir uma transição tranquila e aproveitar ao máximo a experiência unificada de operações de segurança oferecida pelo Microsoft Defender.
Visualizar regras quase em tempo real (NRT)
Para exibir suas regras NRT existentes, filtre a lista de regras de análise por tipo de regra:
Para ver as regras NRT no portal Defender:
No menu de navegação do Microsoft Defender, expanda Microsoft Sentinel e Configuração. Selecione Análise.
Na tela Análise , com a guia Regras ativas selecionada, filtre a lista para modelos NRT :
Selecione Adicionar filtro e escolha Tipo de regra na lista de filtros.
Na lista resultante, selecione NRT. Em seguida, selecione Aplicar.
Criar regras NRT
Crie regras NRT seguindo o mesmo procedimento usado para as regras regulares de análise de consultas agendadas:
Para criar uma regra NRT no portal Defender:
No menu de navegação do Microsoft Defender, expanda Microsoft Sentinel e Configuração. Selecione Análise.
Na barra de ações na parte superior da grade, selecione +Criar e selecione regra de consulta NRT. Isso abre o assistente de regras do Analytics.
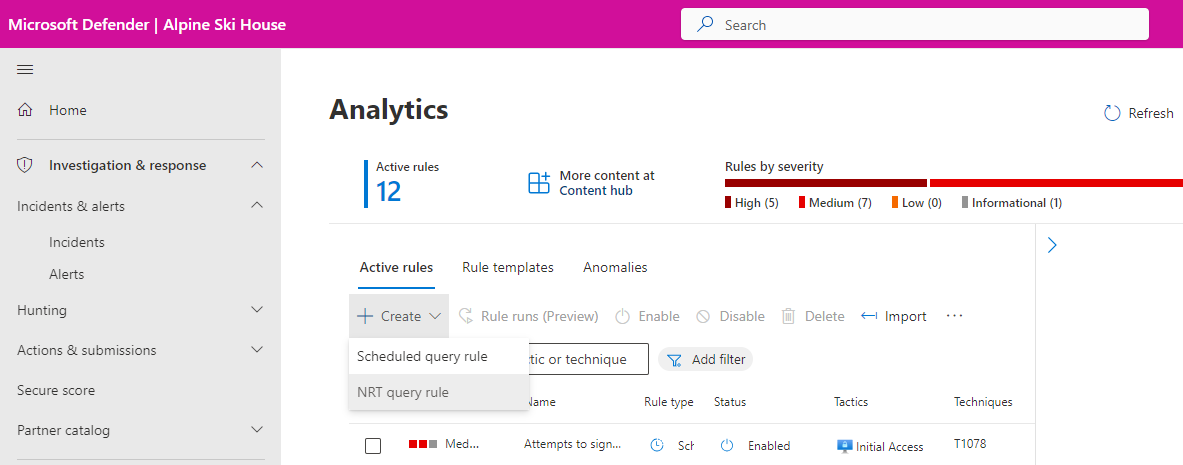

Siga as etapas em Criar uma regra de análise de consultas agendada para concluir o Assistente de regra de análise.
A configuração das regras NRT é, em muitos aspectos, a mesma das regras de análise agendadas.
Você pode fazer referência a várias tabelas e listas de observação em sua lógica de consulta.
Você pode usar todos os métodos de enriquecimento de alerta: mapeamento de entidade, detalhes personalizados e detalhes de alerta.
Você pode escolher como agrupar alertas em incidentes e suprimir uma consulta quando um resultado específico for gerado.
Você pode automatizar as respostas a alertas e incidentes.
Você pode executar a consulta de regra em vários workspaces.
No entanto, devido à natureza e às limitações das regras NRT, os seguintes recursos das regras de análise agendadas não estarão disponíveis no assistente:
- O agendamento de consultas não é configurável, pois as consultas são agendadas automaticamente para serem executadas uma vez por minuto com um período de lookback de um minuto.
- O limite de alerta é irrelevante, pois um alerta é sempre gerado.
- A configuração de agrupamento de eventos agora está disponível em um grau limitado. Você pode optar por permitir que uma regra NRT gere um alerta para cada um de até 30 eventos. Se você escolher essa opção e a regra resultar em mais de 30 eventos, alertas de evento único serão gerados para os primeiros 29 eventos e um 30º alerta resumirá todos os eventos no conjunto de resultados.
Além disso, devido aos limites de tamanho dos alertas, sua consulta deve fazer uso de
projectinstruções para incluir apenas os campos necessários da tabela. Caso contrário, as informações que você deseja exibir podem acabar sendo truncadas.
Conteúdo relacionado
Para obter mais informações sobre regras NRT, consulte os seguintes artigos: