Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Microsoft Defender para Ponto de Extremidade é uma plataforma de segurança para proteção inteligente, detecção, investigação e resposta. O Defender for Endpoint protege endpoints contra ameaças cibernéticas, detecta ataques avançados e violações de dados, automatiza a resposta a incidentes de segurança e aprimora a postura de segurança.
A integração pronta para uso entre Microsoft Defender para Aplicativos de Nuvem e Microsoft Defender para Ponto de Extremidade simplifica a descoberta de nuvem e habilita a investigação baseada em dispositivo.
Importante
Este artigo aborda os recursos de descoberta de shadow IT com base nos logs do Defender para Endpoint. Para obter mais informações sobre os recursos de governança de TI invisível por meio do Microsoft Defender para Endpoint, consulte Governar aplicativos descobertos usando o Microsoft Defender para Endpoint.
Pré-requisitos
Antes de configurar a integração, certifique-se de atender aos seguintes pré-requisitos:
Licença do Microsoft Defender para Aplicativos na Nuvem
Os dispositivos devem ser integrados ao Microsoft Defender para Ponto de Extremidade
Uma das seguintes opções:
- Microsoft Defender para Ponto de Extremidade com o Plano 2
- Microsoft Defender para Empresas (autônomo ou como parte do Microsoft 365 Business Premium)
Para obter mais informações, consulte Comparar planos de segurança para dispositivos da Microsoft.
Aplicativos que usam um dos seguintes sistemas operacionais:
- Windows 10 versão 1709 (build do sistema operacional 16299.1085 com KB4493441)
- Windows 10 versão 1803 (build do sistema operacional 17134.704 com KB4493464)
- Windows 10 versão 1809 (build do sistema operacional 17763.379 com KB4489899) ou versões posteriores Windows 10 e Windows 11
- macOS, em dispositivos com Defender for Endpoint na versão 20.123072.25.0 ou superior
Para oferecer suporte a integrações para aplicativos do macOS, você deve ativar as funcionalidades de proteção de rede no Microsoft Defender para Ponto de Extremidade. Como a proteção de rede audita apenas eventos de fechamento de conexão TCP, os protocolos UDP não são cobertos para suporte ao macOS. Para obter mais informações, consulte Ativar a proteção de rede
(Recomendado) Habilitar o Microsoft Defender Antivírus:
Observação
Embora o Microsoft Defender Antivírus seja altamente recomendado para descoberta, ele não é obrigatório. Alguns dados de descoberta ainda estão disponíveis quando o Defender Antivírus está desabilitado.
Como funciona
Por si só, o Defender para Aplicativos de Nuvem coleta logs de seus dispositivos de extremidade usando logs que você carrega ou configurando o upload automático de logs. A integração imediata permite que você aproveite os logs que o agente do Defender for Endpoint cria quando é executado no Windows e monitora transações de rede. Use estes logs de transações de rede do Defender for Endpoint para descobrir TI sombra nos dispositivos Windows da sua rede.
A integração não exige etapas extras de implantação, roteamento ou espelhamento de tráfego dos seus endpoints. Ele fornece as seguintes capacidades:
- Os logs dos seus dispositivos enviados ao Defender para Aplicativos de Nuvem fornecem informações sobre usuários e dispositivos relacionadas às atividades de tráfego. O emparelhamento do contexto do dispositivo com o nome de usuário fornece uma imagem completa em toda a sua rede, permitindo que você determine qual usuário realizou qual atividade de qual dispositivo.
- Quando identificar um usuário de risco, verifique os dispositivos acessados por ele para detectar possíveis riscos. Se você identificar um dispositivo arriscado, verifique todos os usuários que o utilizaram para detectar mais riscos potenciais.
- Depois que as informações de tráfego forem coletadas, você estará pronto para se aprofundar no uso de aplicativos na nuvem em sua organização. O Defender para Aplicativos de Nuvem usa os recursos de Proteção de Rede do Defender para Endpoint para bloquear o acesso de dispositivos de endpoint a aplicativos na nuvem. Para obter mais informações sobre como gerenciar os aplicativos descobertos, consulte Gerenciar aplicativos descobertos usando o Microsoft Defender para Endpoint.
Os clientes que se integram com dispositivos macOS podem observar um aumento no consumo de CPU.
Dica
Assista a estes vídeos que mostram os benefícios de usar o Defender para Ponto de Extremidade com o Defender para Aplicativos de Nuvem: Descubra e bloqueie a TI sombra usando o Defender para Ponto de Extremidade e Descoberta de TI sombra além da rede corporativa.
Integrar o Microsoft Defender para Ponto de Extremidade ao Defender para Aplicativos de Nuvem
Use o portal Microsoft Defender, o portal de gerenciamento central para serviços de Microsoft Defender, para configurar a integração.
Para habilitar a integração do Defender for Endpoint com o Defender para Aplicativos de Nuvem:
- No portal do Microsoft Defender, no painel de navegação, selecione Configurações>Endpoints>Geral>Recursos avançados.
- Alterne o Microsoft Defender para Aplicativos de Nuvem para Ativado.
- Selecione Salvar preferências.
Observação
Leva até duas horas depois de habilitar a integração para que os dados apareçam no Defender para Aplicativos de Nuvem.

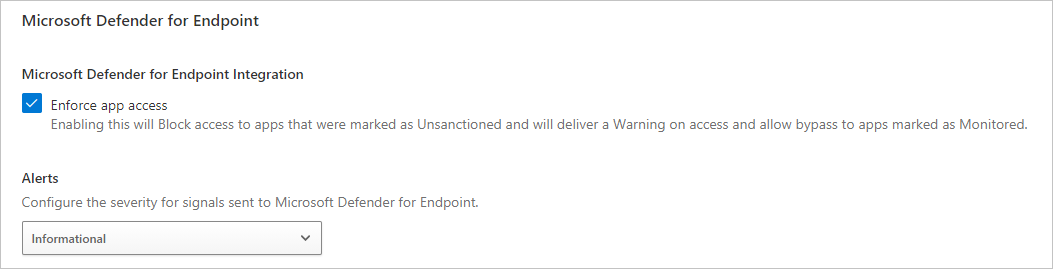
Para configurar a severidade dos alertas enviados ao Microsoft Defender para Endpoint:
No portal do Microsoft Defender, selecione Configurações>Aplicativos de Nuvem>Cloud Discovery>Microsoft Defender para Endpoint.
Em Alertas, selecione o nível de gravidade global para alertas.
Selecione Salvar.

Próximas etapas
Depois de habilitar a integração, use os seguintes artigos para investigar e controlar aplicativos descobertos:
Vídeos relacionados
Os vídeos a seguir fornecem informações adicionais de contexto e exemplos sobre o uso do Defender for Endpoint com o Defender para Aplicativos de Nuvem.
Se você tiver algum problema, estamos aqui para ajudar. Para obter assistência ou suporte para o problema com seu produto, abra um chamado de suporte.