Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
As políticas de acesso do Microsoft Defender para Aplicativos de Nuvem usam o controle de aplicativo de Acesso Condicional para fornecer monitoramento e controle em tempo real sobre o acesso a aplicativos de nuvem. As políticas de acesso controlam o acesso com base no usuário, local, dispositivo e aplicativo e têm suporte para qualquer dispositivo. Antes de criar uma política de acesso, certifique-se de atender aos pré-requisitos, incluindo as licenças necessárias e a configuração de controle de aplicativo de Acesso Condicional.
As políticas criadas para um aplicativo host não estão conectadas a nenhum aplicativo de recursos relacionado. Por exemplo, as políticas de acesso que você cria para o Teams, Exchange ou Gmail não estão conectadas ao SharePoint, OneDrive ou Google Drive. Se você precisar de uma política para o aplicativo de recursos, além do aplicativo host, crie uma política separada.
Dica
Se você preferir permitir o acesso de forma geral enquanto monitora as sessões ou limitar atividades específicas da sessão, crie políticas de sessão. Para mais informações, veja Criar políticas de sessão para o controle de aplicativos de Acesso Condicional.
Pré-requisitos
Antes de começar, verifique se você tem os seguintes pré-requisitos:
Uma licença do Defender para Aplicativos de Nuvem, como uma licença autônoma ou como parte de outra licença
Uma licença para o Microsoft Entra ID P1, como licença autônoma ou como parte de outra licença
Se você estiver usando um IdP que não seja da Microsoft, a licença exigida pela sua solução de provedor de identidade (IdP)
Uma política de Acesso Condicional do Microsoft Entra ID configurada para o Microsoft Defender para Aplicativos de Nuvem (Controle de Aplicativos de Acesso Condicional). A política de Acesso Condicional cria as permissões necessárias para controlar o tráfego. Para obter mais informações, consulte: Integrar automaticamente aplicativos do Microsoft Entra ID ao controle de aplicativos de acesso condicional (versão prévia)
Os aplicativos relevantes integrados ao controle de aplicativos do Acesso Condicional. Os aplicativos do Microsoft Entra ID são integrados automaticamente, enquanto os aplicativos que não são do Microsoft IdP devem ser integrados manualmente.
Se você estiver trabalhando com um IdP que não seja da Microsoft, verifique se também configurou seu IdP para funcionar com o Microsoft Defender para Aplicativos de Nuvem. Para saber mais, confira:
Exemplo: Criar políticas de Acesso Condicional do Microsoft Entra ID para uso com o Defender para Aplicativos de Nuvem
Este procedimento fornece um exemplo de alto nível de como criar uma política de Acesso Condicional para uso com o Defender para Aplicativos de Nuvem.
- Entre no centro de administração do Microsoft Entra como pelo menos um Administrador de Acesso Condicional.
- Navegue até Entra ID>>.
- Selecione Nova política.
- Dê um nome à sua política. Recomendamos que as organizações criem um padrão significativo para os nomes de suas políticas.
- Em Atribuições, selecione Usuários ou identidades de carga de trabalho.
- Em Incluir, selecione Todos os usuários
- Em Excluir, selecione Usuários e grupos e escolha as contas de acesso de emergência ou contas break-glass da sua organização.
- Em Recursos de destino>Resources (anteriormente aplicativos de nuvem), selecione as seguintes opções:
- Em Incluir, escolha Selecionar recursos.
- Selecione os aplicativos cliente que você deseja incluir em sua política.
- Em Condições, selecione quaisquer condições que você deseja incluir em sua política.
- Em Sessão de controles de> acesso, selecione Usar Controle de Aplicativos de Acesso Condicional e, em seguida, selecione Selecionar.
- Confirme as configurações e defina Habilitar política como Somente relatório.
- Selecione Criar para criar para habilitar sua política.
Depois de confirmar as configurações usando o impacto da política ou o modo somente relatório, mova a alternância Habilitar política de Somente relatório para Ativado.
Para obter mais informações, consulte Políticas de acesso condicional e Criando uma política de acesso condicional.
Observação
O Microsoft Defender para Aplicativos de Nuvem utiliza o aplicativo empresarial Microsoft Defender for Cloud Apps - Controle de Sessão para login do usuário via Controle de Aplicativo de Acesso Condicional. Para proteger aplicações de Software como Serviço (SaaS) com controles de sessão, permita o acesso a essa aplicação.
Uma política de Acesso Condicional do Microsoft Entra que seleciona Bloquear acesso em Conceder e tem este aplicativo como destino impede que os usuários acessem aplicativos protegidos por meio de controles de sessão. Para políticas que bloqueiam todas ou selecionadas aplicações, exclua a aplicação de controle de sessão sob recursos de destino , a menos que bloqueá-la seja intencional.
# Connect with the appropriate scopes to create service principal
Connect-MgGraph -Scopes "Application.ReadWrite.All"

# Create service principal for the service **Microsoft Defender for Cloud Apps - Session Controls**
New-MgServicePrincipal -AppId 8a0c2593-9cbc-4f86-a247-beb7aab00d83
Inclua o aplicativo Microsoft Defender para Aplicativos de Nuvem - Controle de Sessão nas políticas de Acesso Condicional baseadas em localização para garantir que as políticas funcionem corretamente.
Criar uma política de acesso do Defender para Aplicativos de Nuvem
Este procedimento descreve como criar uma nova política de acesso no Defender para Aplicativos de Nuvem.
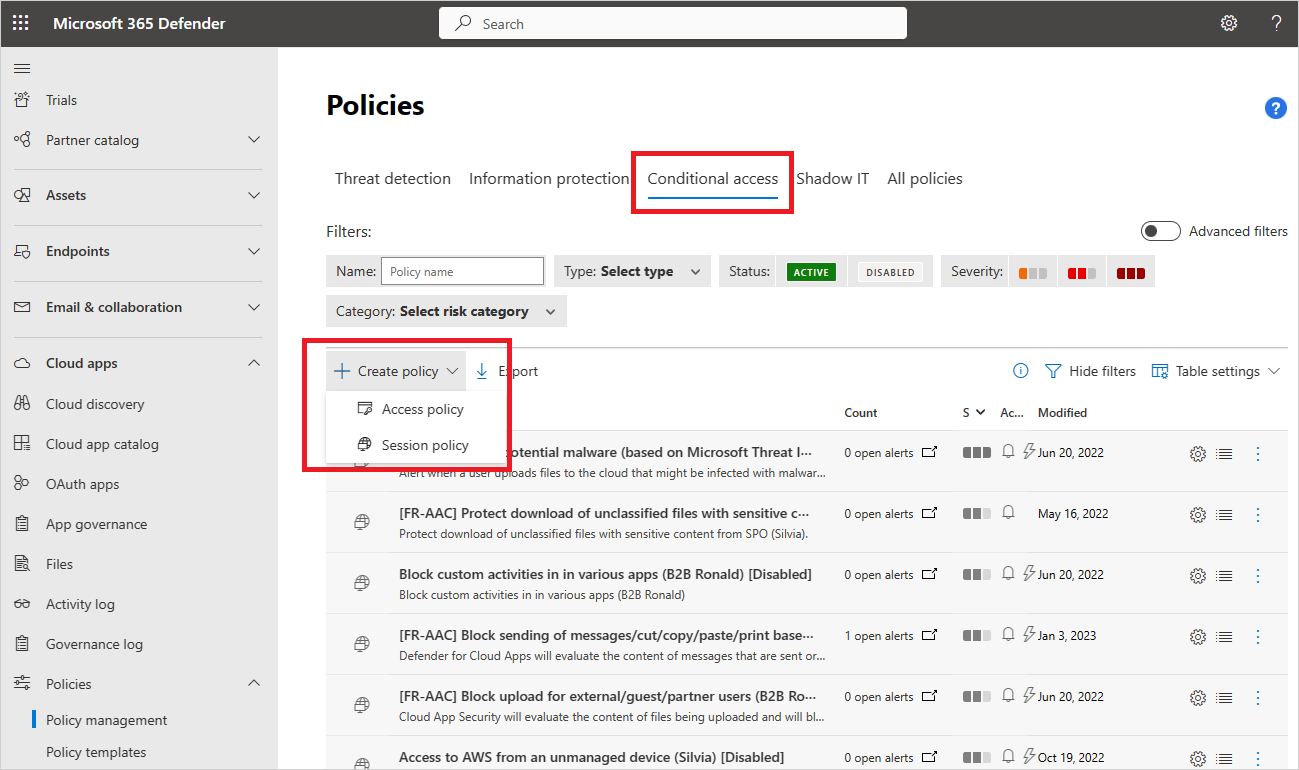
No Microsoft Defender, selecione a guia Aplicativos de Nuvem > Políticas > Gerenciamento de políticas > Acesso Condicional.
Selecione Criar política>Política de acesso. Por exemplo:
Na página Criar política de acesso , insira as seguintes informações básicas:
Nome Descrição Nome da política Um nome significativo para sua política, como Bloquear o acesso de dispositivos não gerenciados Severidade da política Selecione a gravidade que você deseja aplicar à sua política. Categoria Manter o valor padrão de Controle de acesso Descrição Insira uma descrição opcional e significativa para sua política para ajudar sua equipe a entender sua finalidade. Na área Atividades correspondentes a todos os itens a seguir , selecione filtros de atividade adicionais para aplicar à política. Os filtros incluem as seguintes opções:
Nome Descrição Aplicativo Filtros para um aplicativo específico a ser incluído na política. Selecione os aplicativos selecionando primeiro se eles usam a integração automatizada do Azure AD, para aplicativos do Microsoft Entra ID, ou a integração manual, para aplicativos que não são do Microsoft IdP. Em seguida, selecione o aplicativo que deseja incluir em seu filtro na lista.
Se o aplicativo IdP que não é da Microsoft estiver ausente da lista, verifique se você o integrou totalmente. Para saber mais, confira:
- Integre aplicativos de catálogo de IdP que não sejam da Microsoft para controle de aplicativos de Acesso Condicional
- Implantar aplicativos personalizados com IdP não Microsoft para o controle de aplicativos de acesso condicional
Se você optar por não usar o filtro de aplicativos , a política se aplicará a todos os aplicativos marcados como Habilitados nas configurações > Aplicativos de nuvem > Aplicativos conectados > Acesso condicional Página de aplicativos de controle de aplicativos .
Observação: você pode ver alguma sobreposição entre aplicativos integrados e aplicativos que precisam de integração manual. Em caso de conflito no filtro entre os aplicativos, os aplicativos integrados manualmente têm precedência.Aplicativo cliente Filtrar por navegador ou aplicativos móveis ou para desktop. Dispositivo Filtre por etiquetas de dispositivo, como um método específico de gerenciamento de dispositivos, ou por tipos de dispositivo, como PC, celular ou tablet. Endereço IP Filtrar por endereço IP ou usar tags de endereço IP atribuídas anteriormente. Location Filtrar por localização geográfica. A ausência de um local claramente definido pode identificar atividades de risco. ISP registrado Filtre atividades provenientes de um ISP específico. Usuário Filtrar por um usuário específico ou grupo de usuários. String do agente do usuário Filtrar por uma string específica de User-Agent. Etiqueta do agente do usuário Filtrar por tags de user agent, como as de navegadores ou sistemas operacionais desatualizados. Por exemplo:
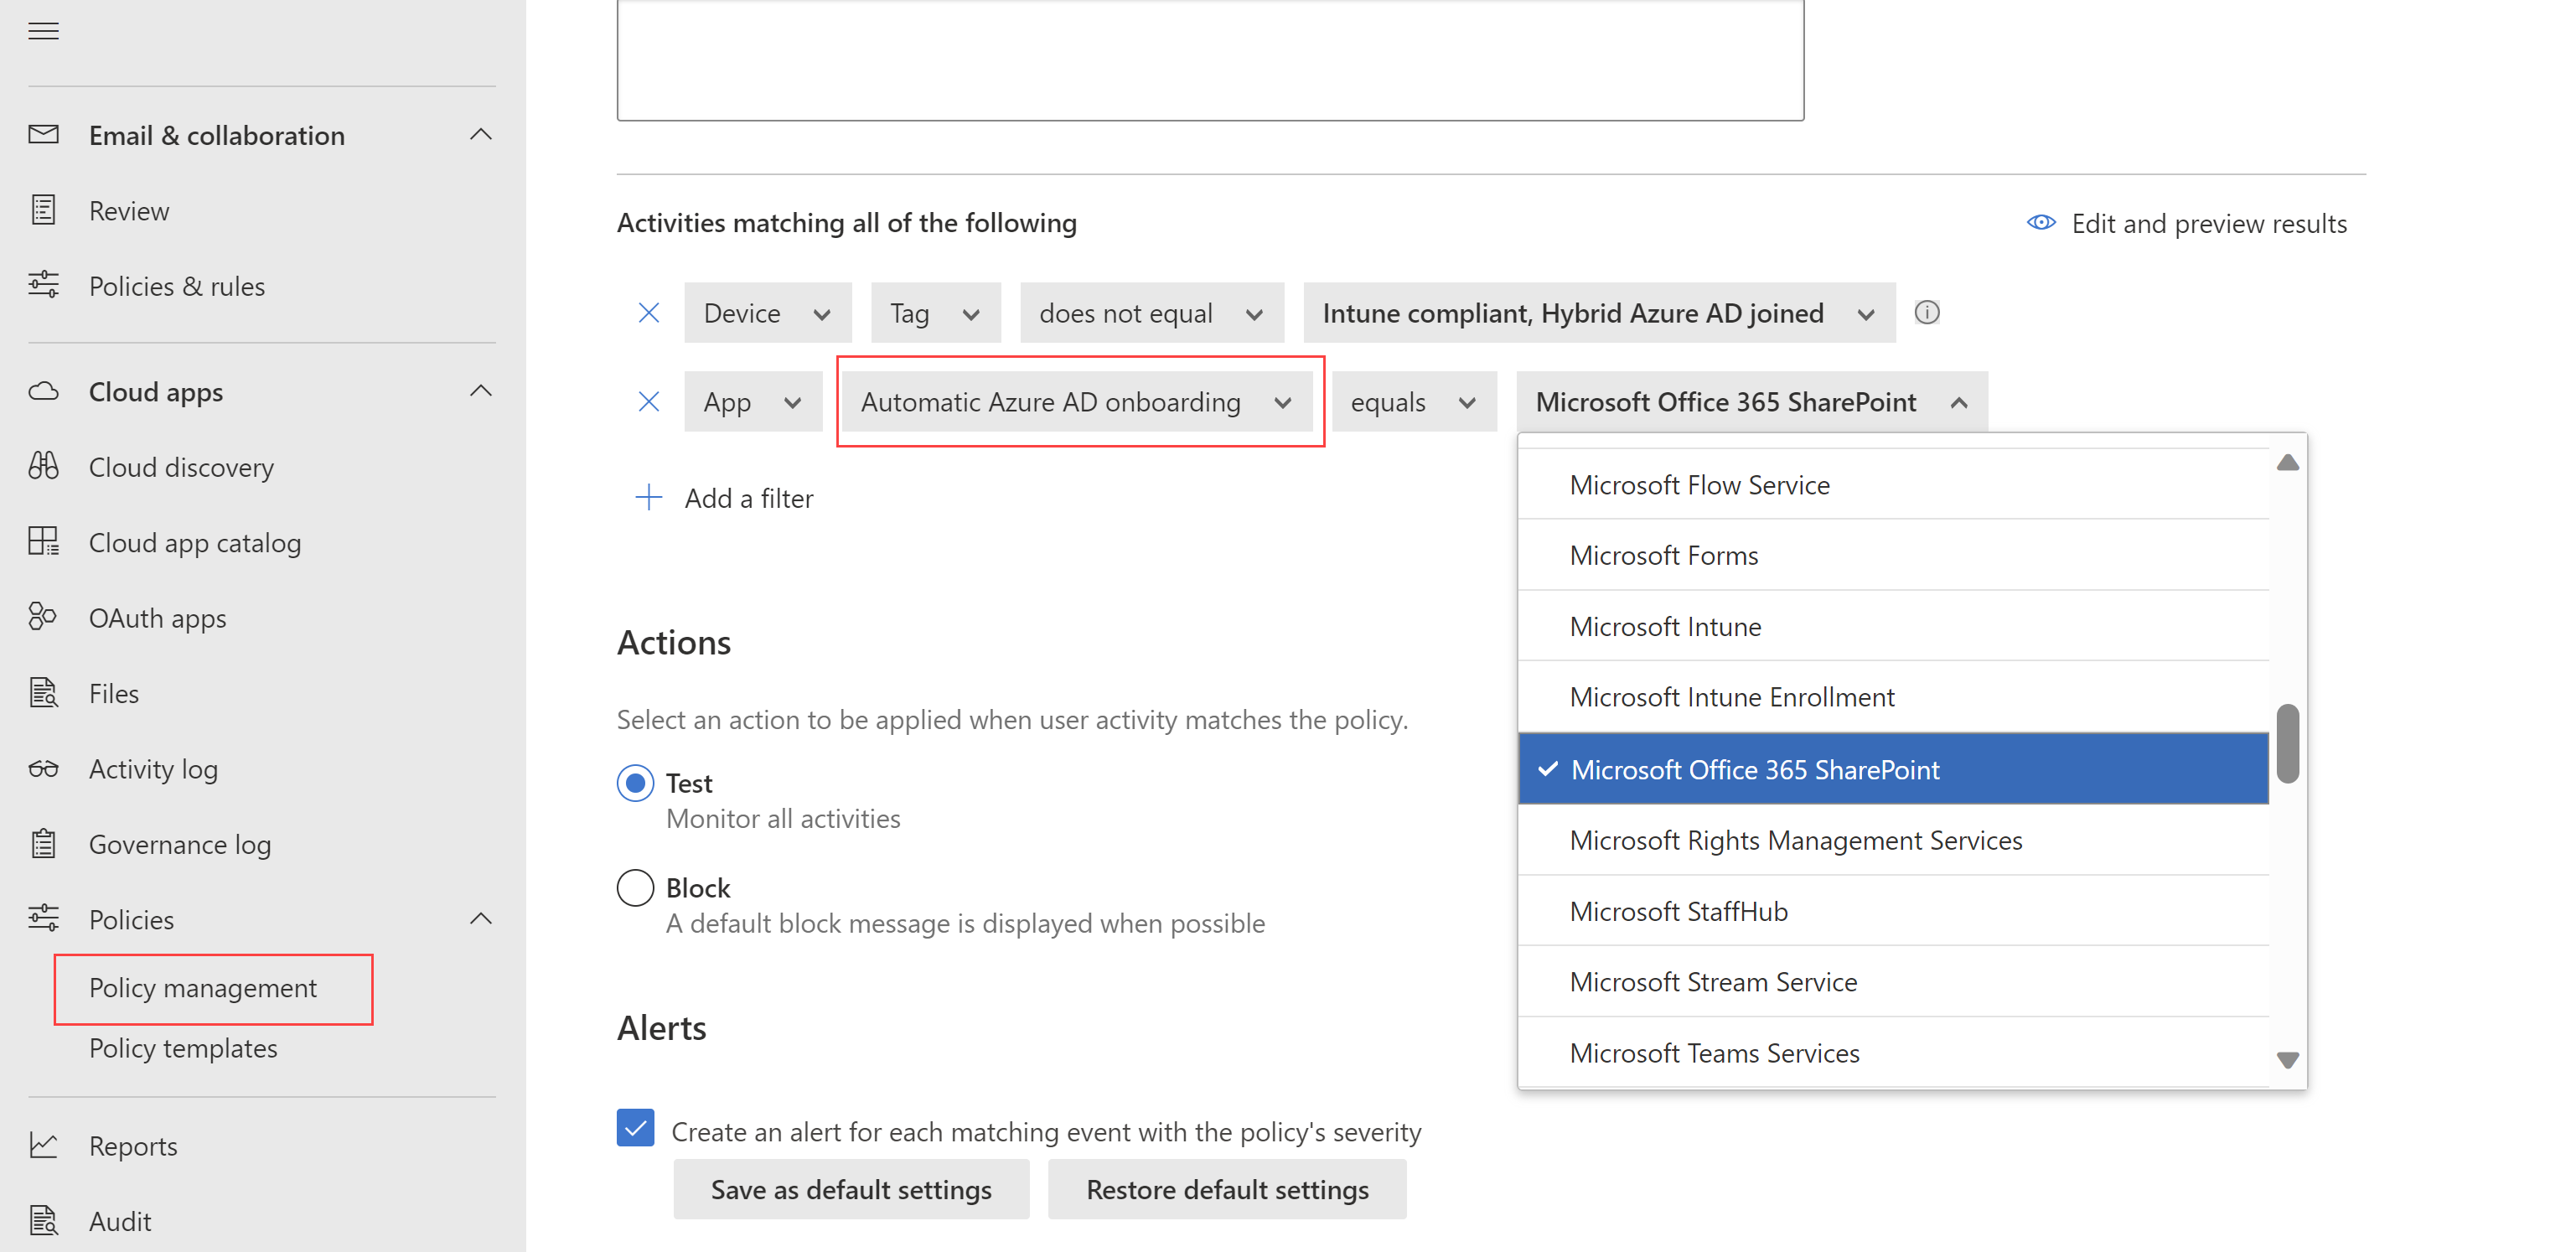
Selecione Editar e visualizar resultados para obter uma visualização dos tipos de atividades que seriam retornadas com sua seleção atual.
Na área Ações , selecione uma das seguintes opções:
Auditoria: defina esta ação para permitir o acesso de acordo com os filtros de política que você definiu explicitamente.
Bloquear: defina essa ação para bloquear o acesso de acordo com os filtros de política definidos explicitamente.
Na área Alertas , configure qualquer uma das seguintes ações conforme necessário:
- Criar um alerta para cada evento correspondente com a gravidade da política
- Enviar um alerta como email
- Limite de alerta diário por política
- Enviar alertas para o Power Automate
Quando terminar, selecione Criar.
Teste sua política
Depois de criar sua política de acesso, teste-a autenticando-a novamente para cada aplicativo configurado na política. Verifique se a experiência do aplicativo está conforme o esperado e, em seguida, verifique seus logs de atividade.
Recomendamos que você:
- Crie uma política para um usuário que você criou especificamente para teste.
- Saia de todas as sessões existentes antes de se autenticar novamente em seus aplicativos.
- Faça login nos aplicativos móveis e para desktop em dispositivos gerenciados e não gerenciados para garantir que as atividades sejam totalmente capturadas no log de atividade.
Certifique-se de entrar com um usuário que corresponda à sua política.
Para testar sua política em seu aplicativo:
- Visite todas as páginas do aplicativo que fazem parte do processo de trabalho de um usuário e verifique se as páginas são renderizadas corretamente.
- Verifique se o comportamento e a funcionalidade do aplicativo não são afetados negativamente pela execução de ações comuns, como download e upload de arquivos.
- Se você estiver trabalhando com aplicativos IdP personalizados e não Microsoft, verifique cada um dos domínios que você adicionou para seu aplicativo. Para obter mais informações, consulte Adicionar domínios para seu aplicativo.
Para verificar os logs de atividade:
No Microsoft Defender XDR, selecione Aplicativos de nuvem > Log de atividades e verifique as atividades de entrada capturadas para cada etapa. Talvez você queira filtrar selecionando Filtros avançados e filtrando por Origem igual a Controle de acesso.
As atividades de logon único são eventos de Controle de Aplicativos de Acesso Condicional.
Selecione uma atividade para expandir e obter mais detalhes. Verifique se a tag User agent reflete corretamente se o dispositivo é um cliente integrado, seja um aplicativo móvel ou de desktop, ou se é um dispositivo gerenciado, em conformidade e ingressado no domínio.
Se você encontrar erros ou problemas, use a barra de ferramentas da Visão do Administrador para coletar recursos, como arquivos .Har e sessões gravadas, e, em seguida, abra um tíquete de suporte.
Criar políticas de acesso para dispositivos gerenciados por identidade
Use certificados de cliente para controlar o acesso de dispositivos que não foram ingressados no Microsoft Entra híbrido e que não são gerenciados pelo Microsoft Intune. Distribua novos certificados para dispositivos gerenciados ou use certificados existentes, como certificados MDM de terceiros. Por exemplo, talvez você queira implantar o certificado do cliente em dispositivos gerenciados e, em seguida, bloquear o acesso de dispositivos sem um certificado.
Para obter mais informações, consulte Identificar dispositivos gerenciados com controle de aplicativo de Acesso Condicional.
Conteúdo relacionado
Para saber mais, confira:
- Solução de problemas de controles de acesso e sessão
- Tutorial: Bloquear o download de informações confidenciais com o controle de aplicativos de acesso condicional
- Bloquear downloads em dispositivos não gerenciados usando controles de sessão
Obter ajuda
Se você tiver algum problema, estamos aqui para ajudar. Para obter assistência ou suporte para o problema do produto, entre em contato com Microsoft Defender XDR suporte.