Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Os relatórios agregados resolvem as restrições na geração de relatórios de eventos no Microsoft Defender para Ponto de Extremidade. Os relatórios agregados expandem os intervalos de relatórios de sinal para reduzir significativamente o tamanho dos eventos comunicados, preservando as propriedades essenciais do evento.
O Defender para Endpoint reduz o ruído nos dados recolhidos para melhorar a proporção sinal/ruído, equilibrando o desempenho e a eficiência do produto. Limita a recolha de dados para manter este equilíbrio.
Com a agregação de relatórios, o Defender para Endpoint garante que todas as propriedades essenciais dos eventos, valiosas para atividades de investigação e caça a ameaças, sejam coletadas continuamente. Fá-lo através de intervalos de relatórios alargados de uma hora, o que reduz o tamanho dos eventos reportados e permite uma recolha de dados eficiente, mas valiosa.
Quando os relatórios agregados estão ativados, você pode consultar um resumo de todos os tipos de evento compatíveis, incluindo telemetria de baixa eficácia, que é possível usar em atividades de investigação e busca a ameaças.
Pré-requisitos
Os seguintes requisitos têm de ser cumpridos antes de ativar os relatórios agregados:
- Permissões para ativar funcionalidades avançadas
Sistemas operacionais suportados:
- Windows 10 (20H2, 21H1, 21H2)
- Windows 11 (22H2, Enterprise)
- Windows Server 2019 e posterior
- Windows Server versão 20H2 ou Azure STACK HCI OS, versão 23H2 e posterior
- Versão do cliente: Windows versão 24H e posterior
Ativar relatórios agregados
Para ativar os relatórios agregados, aceda a Definições > Pontos Finais Funcionalidades avançadas>. Ativar/desativar a funcionalidade Relatórios agregados .
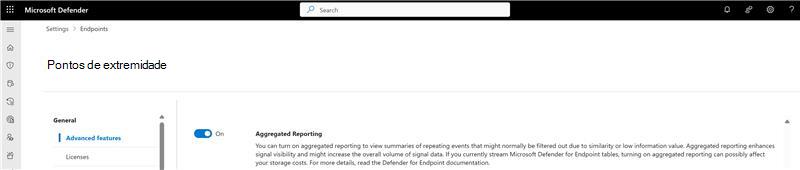
Assim que os relatórios agregados estiverem ativados, pode demorar até sete dias para que os relatórios agregados fiquem disponíveis. Em seguida, pode começar a consultar novos dados depois de a funcionalidade estar ativada.
Quando desativar os relatórios agregados, as alterações demoram algumas horas a serem aplicadas. Todos os dados recolhidos anteriormente permanecem.
Consultar relatórios agregados
Os relatórios agregados suportam os seguintes tipos de eventos:
| Tipo de ação | Tabela de busca avançada | Exibição da linha do tempo do dispositivo | Propriedades |
|---|---|---|---|
| FileCreatedAggregatedReport | DeviceFileEvents | {ProcessName} criou {Occurrences} arquivos em {FilePath} | 1. Caminho do arquivo 2. Extensão de arquivo 3. Nome do processo |
| FileRenamedAggregatedReport | DeviceFileEvents | {ProcessName} renomeou {Occurrences} arquivos {FilePath} | 1. Caminho do arquivo 2. Extensão de arquivo 3. Nome do processo |
| FileModifiedAggregatedReport | DeviceFileEvents | {ProcessName} modificou {Occurrences} arquivos {FilePath} | 1. Caminho do arquivo 2. Extensão de arquivo 3. Nome do processo |
| ProcessCreatedAggregatedReport | DeviceProcessEvents | {InitiatingProcessName} criou {Occurrences} {ProcessName} processos | 1. Linha de comando para iniciar o processo 2. Iniciando o processo SHA1 3. Iniciando o caminho do arquivo de processo 4. Processe a linha de comandos 5. Processo SHA1 6. Caminho da pasta |
| Relatório agregado de sucesso de conexão | DeviceNetworkEvents | {InitiatingProcessName} estabeleceu ligações {Occurrences} com {RemoteIP}:{RemotePort} | 1. Iniciando nome do processo 2. IP de origem 3. IP remoto 4. Porta remota |
| ConnectionFailedAggregatedReport | DeviceNetworkEvents | O {InitiatingProcessName} não conseguiu estabelecer ligações {Occurrences} com {RemoteIP:RemotePort} | 1. Iniciando nome do processo 2. IP de origem 3. IP remoto 4. Porta remota |
| Relatório agregado de logons bem-sucedidos | DeviceLogonEvents | {Occurrences} {LogonType} inícios de sessão por {UserName}\{DomainName} | 1. Nome de utilizador de destino 2. SID do usuário de destino 3. Nome de domínio de destino 4. Tipo de logon |
| Relatório agregado de falhas de logon | DeviceLogonEvents | {Occurrences} {LogonType} inícios de sessão falharam por {UserName}\{DomainName} | 1. Nome de utilizador de destino 2. SID do usuário de destino 3. Nome de domínio de destino 4. Tipo de logon |
Observação
Ativar os relatórios agregados melhora a visibilidade dos sinais, o que pode resultar em custos de armazenamento mais altos se você estiver transmitindo tabelas de busca avançada do Defender for Endpoint para suas soluções de SIEM ou armazenamento.
Para consultar novos dados com relatórios agregados:
Acesse Investigação & resposta > Busca > Regras de detecção personalizadas.
Reveja e modifique as regras e consultas existentes que podem ser afetadas por relatórios agregados.
Quando necessário, crie novas regras personalizadas para incorporar novos tipos de ações.
Acesse a página Busca Avançada e consulte os novos dados.
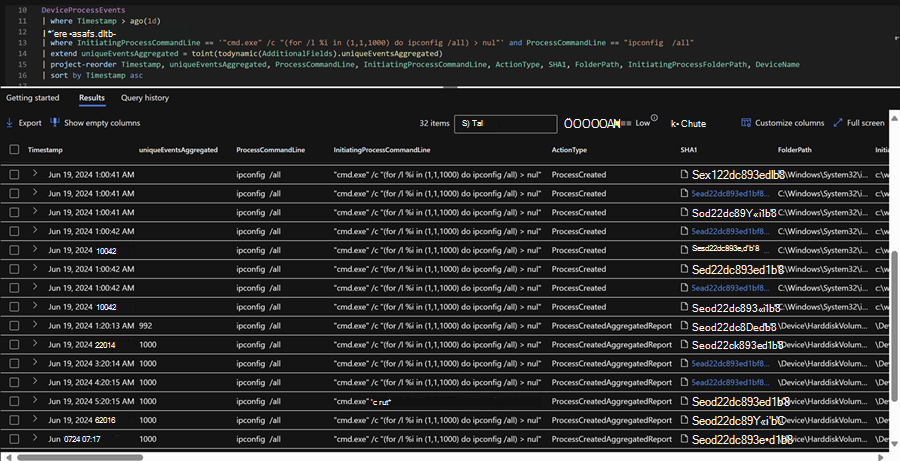
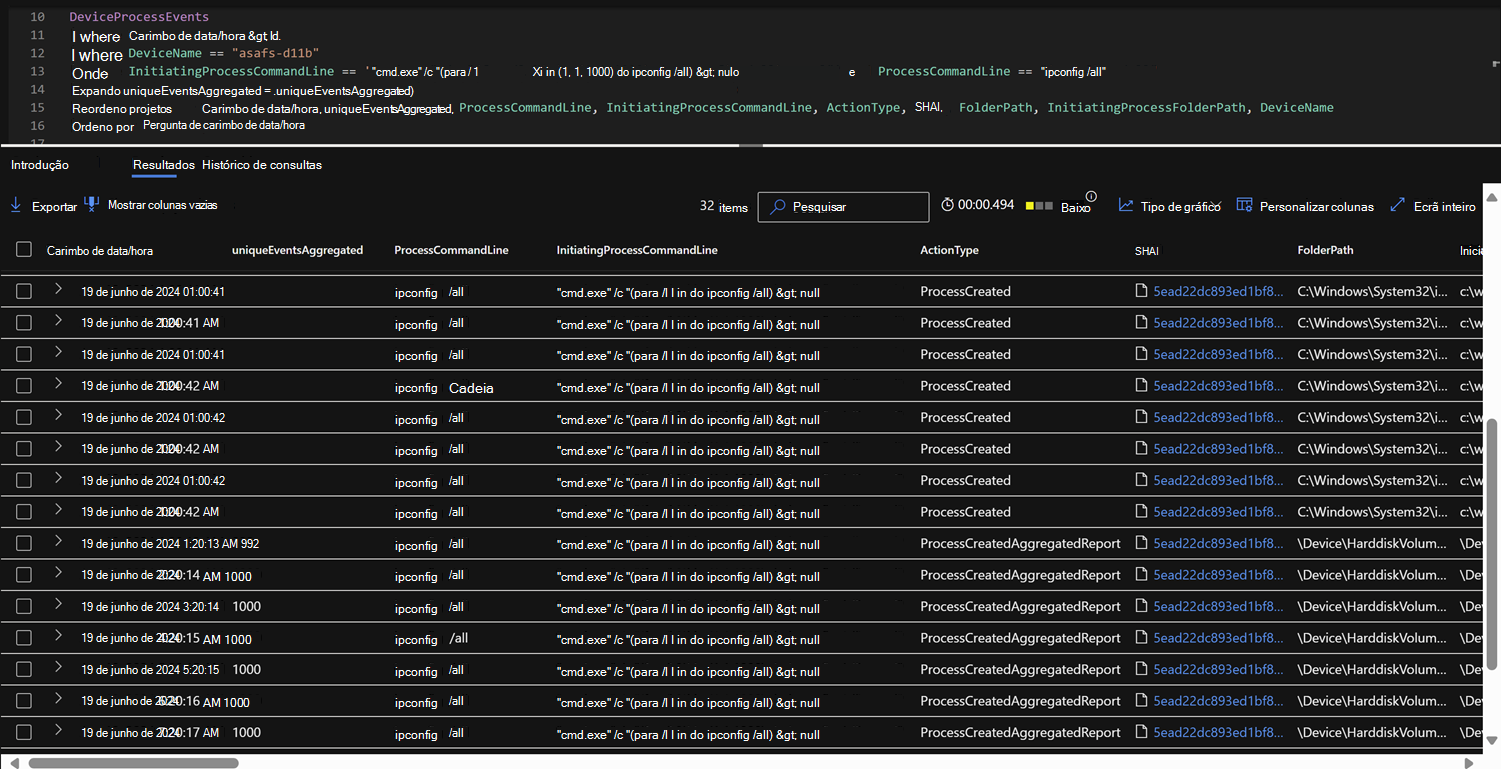
Aqui está um exemplo de resultados de uma consulta de busca avançada com relatórios agregados.
Consultas de exemplo de busca avançada
Pode utilizar as seguintes consultas KQL para recolher informações específicas através de relatórios agregados.
Consulta para atividade de processo ruidoso
A consulta seguinte realça a atividade de processo ruidoso, que pode ser correlacionada com sinais maliciosos.
DeviceProcessEvents
| where Timestamp > ago(1h)
| where ActionType == "ProcessCreatedAggregatedReport"
| extend uniqueEventsAggregated = toint(todynamic(AdditionalFields).uniqueEventsAggregated)
| project-reorder Timestamp, uniqueEventsAggregated, ProcessCommandLine, InitiatingProcessCommandLine, ActionType, SHA1, FolderPath, InitiatingProcessFolderPath, DeviceName
| sort by uniqueEventsAggregated desc
Consulta de falhas em tentativas de entrada repetidas
A consulta a seguir identifica falhas repetidas em tentativas de entrada.
DeviceLogonEvents
| where Timestamp > ago(30d)
| where ActionType == "LogonFailedAggregatedReport"
| extend uniqueEventsAggregated = toint(todynamic(AdditionalFields).uniqueEventsAggregated)
| where uniqueEventsAggregated > 10
| project-reorder Timestamp, DeviceId, uniqueEventsAggregated, LogonType, AccountName, AccountDomain, AccountSid
| sort by uniqueEventsAggregated desc
Consultar conexões RDP suspeitas
A consulta seguinte identifica ligações RDP suspeitas, o que pode indicar atividade maliciosa.
DeviceNetworkEvents
| where Timestamp > ago(1d)
| where ActionType endswith "AggregatedReport"
| where RemotePort == "3389"
| extend uniqueEventsAggregated = toint(todynamic(AdditionalFields).uniqueEventsAggregated)
| where uniqueEventsAggregated > 10
| project-reorder ActionType, Timestamp, uniqueEventsAggregated
| sort by uniqueEventsAggregated desc