Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
A proteção contra exploits aplica técnicas de mitigação ao sistema operacional e a aplicativos individuais para ajudar a proteger dispositivos Windows contra malwares que utilizam exploits. Administradores de segurança podem configurar mitigações em nível de sistema e aplicativo usando Microsoft Intune, gerenciamento de dispositivos móveis (MDM), Microsoft Configuration Manager, Group Policy, PowerShell ou o aplicativo Segurança do Windows.
O Windows ativa várias mitigações de proteção contra exploits por padrão no Windows 10 e Windows 11. Você pode ativar ou desativar cada mitigação, ou usar seu valor padrão. Algumas mitigações também suportam o modo de auditoria, que permite avaliar a compatibilidade sem afetar o uso normal do dispositivo.
Você pode exportar as configurações de mitigação de proteção contra exploits como um arquivo XML e implantar a configuração em outros dispositivos.
Importante
O filtragem de endereços de exportação (EAF) e a filtragem de endereços de importação (IAF) estão obsoletas e não são compatíveis com aplicações do .NET Framework 2.0 ou 3.5.
Pré-requisitos
Antes de implantar proteção contra exploits, prepare as seguintes capacidades de monitoramento e teste:
- Monitoramento de falhas de aplicação (ID de Evento 1000 ou ID de Evento 1001) e travamentos (ID de Evento 1002).
- Coleção completa de dumps no modo usuário.
- Um inventário de aplicativos compilados com Control Flow Guard (CFG). Para verificar se um binário contém dados CFG, use
dumpbin /headers /loadconfig. - Um grupo de dispositivos para testar mudanças de proteção contra exploits antes de uma implantação ampla.
Aviso
Implementar mitigações de proteção contra exploits sem testar pode causar problemas de compatibilidade com aplicativos e afetar a produtividade do usuário.
Práticas de implantação segura
Práticas de Implantação Segura (SDP) ajudam você a gerenciar o risco de compatibilidade com aplicativos e problemas de produtividade do usuário. Comece com um pequeno grupo de dispositivos Windows e teste as mitigações com os aplicativos que você pretende proteger. Desative mitigações incompatíveis para os aplicativos afetados e repita os testes.
Depois de validar a política, implante-a em um grupo de testes de aceitação de usuários (UAT) que inclua administradores de TI, administradores de segurança e pessoal de suporte técnico. Expanda a implantação em etapas com base nos resultados de cada grupo.
Habilitar a proteção contra exploração usando Microsoft Intune
O Microsoft Intune é a ferramenta recomendada para configurar e distribuir os recursos do Defender para Ponto de Extremidade aos dispositivos. No entanto, o Intune é um produto separado que não faz parte do Defender para Endpoint e não está incluído em todas as assinaturas. Para usar o Intune, você precisa de uma assinatura que a inclua ou pode comprá-la separadamente como uma assinatura autônoma ou complemento. Se você não tiver o Intune, poderá usar qualquer um dos outros métodos neste artigo. Para obter mais informações, confira Licenciamento do Microsoft Intune.
Para configurar a proteção contra exploits no Microsoft Intune, utilize uma política de redução de superfície de ataque de segurança em endpoints. Para instruções detalhadas, veja Criar políticas de segurança para endpoints ou Modificar políticas existentes (links abrem novas abas na documentação do Intune).
Ao criar a política, use estas configurações específicas:
-
Tipo de política: Acesse Gerenciar>Redução da superfície de ataque na página Segurança do endpoint | Visão geral em https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview, e depois selecione
 Criar política.
- Plataforma: Selecione Windows.
- Perfil: Selecione Proteção contra Exploits.
Ao criar ou modificar a política, use estas configurações específicas na aba Configurações de configuração :
-
Configurações de proteção contra exploits na seção Proteção contra explorações : Deslize a opção para
 Configurado.
- Ao lado da caixa que aparece, selecione
 Abrir arquivo e depois encontre e selecione seu arquivo XML de proteção contra exploits.
Para obter mais informações sobre como criar um arquivo XML do Exploit Protection, consulte Importar, exportar e implantar configurações do Exploit Protection.
Para obter mais informações sobre políticas de redução da superfície de ataque no Microsoft Intune, consulte Política de redução da superfície de ataque para segurança de ponto de extremidade no Intune.
Ative a proteção contra exploits usando uma solução MDM
O provedor de serviços de configuração de políticas (CSP) permite que organizações configurem políticas em dispositivos Windows usando qualquer solução MDM, não apenas o Microsoft Intune. Para obter mais informações, consulte Policy CSP.
Configure a proteção contra exploits usando o CSP ExploitProtectionSettings com as seguintes configurações:
Caminho OMA-URI: ./Device/Vendor/MSFT/Policy/Config/ExploitGuard/ExploitProtectionSettings
Tipo de dados: cadeia de caracteres
Valor: O conteúdo do seu arquivo XML de proteção contra exploits.
Configurações em nível de sistema exigem reinicialização do dispositivo. Configurações em nível de app não exigem reiniciação. Para informações sobre como criar o arquivo XML, veja Importar, exportar e implantar configurações de proteção contra vulnerabilidades.
Habilitar a proteção contra exploração usando Microsoft Configuration Manager
Em Microsoft Configuration Manager, configure proteção contra exploits em uma política Windows Defender Exploit Guard. Para instruções, veja Criar e implantar uma política de Exploit Guard.
Ao criar a política, use estas configurações específicas:
- Componentes de Exploit Guard: Selecione Proteção contra exploits.
- Proteção contra exploits XML: Selecione Navegar e então selecione o arquivo XML que contém suas configurações de mitigação em nível de sistema e de app.
Aviso
Mantenha o arquivo XML de proteção contra exploits seguro ao transferi-lo entre dispositivos. Apague o arquivo depois de importá-lo ou armazene-o em um local seguro.
Habilitar a proteção de exploração usando a Política de Grupo
Para configurar a proteção contra exploits por meio da Estratégia de Grupo, siga estes passos:
Em um ambiente de domínio, abra o Console de Gerenciamento de Políticas de Grupo (GPMC) no seu computador de gerenciamento de Políticas de Grupo.
Na árvore de console do GPMC, expanda Objetos de Política de Grupo na floresta e no domínio que contêm o objeto de Política de Grupo (GPO) que você deseja editar.
Clique com o botão direito do rato no GPO e, em seguida, selecione Editar.
No Editor de Gerenciamento de Política de Grupo, vá para Configuração do computador>Modelos administrativos>Componentes do Windows>Microsoft Defender Exploit Guard>Proteção contra exploits.
Note
Os caminhos da Política de Grupo anteriores ao Windows 10, versão 2004 (maio de 2020), podem usar Windows Defender Exploit Guard em vez de Microsoft Defender Exploit Guard. Ambos os nomes se referem ao mesmo local de política.
No painel de detalhes de Proteção contra Vulnerabilidades , abra a opção Usar um conjunto comum de configurações de proteção contra vulnerabilidades usando um dos seguintes métodos:
- Clique duas vezes na configuração.
- Clique com o botão direito do mouse na configuração e selecione Editar.
- Selecione a configuração e, em seguida, selecioneEditar Ação>.
Na janela de configuração que é aberta, configure as seguintes opções:
- Selecione Habilitado.
- Na seção de Opções , insira o caminho local, o caminho da Convenção Universal de Nomes (UNC) ou a URL do arquivo XML de proteção contra exploit.
Ao terminar, selecione OK.
Tip
Você também pode configurar a Política de Grupo localmente em dispositivos individuais usando o Editor de Política de Grupo Local (gpedit.msc). Navegue até o mesmo caminho: Configuração do Computador>Modelos Administrativos>Componentes do Windows>Microsoft Defender Exploit Guard>Proteção contra Exploit.
Configure a proteção contra exploits usando o PowerShell
Use os comandos Get-ProcessMitigation e Set-ProcessMitigation para revisar e configurar mitigações de proteção contra exploits. Os cmdlets requerem uma sessão PowerShell elevada, que é uma janela PowerShell aberta ao selecionar Executar como administrador.
Para orientações sobre como configurar mitigações individuais, veja Configurar e auditar mitigações de proteção contra exploits.
Mitigações de processo:
Para revisar a política de mitigação armazenada no registro para um nome executável específico, use a seguinte sintaxe:
Get-ProcessMitigation -Name <ProcessPathAndFilename.exe>Por exemplo:
Get-ProcessMitigation -Name testing.exeAdicione o parâmetro RunningProcesses para recuperar as configurações atuais das instâncias em execução do executável. Mitigações que não foram configuradas têm o valor de status
NOTSET, o que significa que o Windows aplica o valor no nível do sistema.Para configurar mitigações para um processo específico, use a seguinte sintaxe:
Set-ProcessMitigation -Name <ProcessPathAndFilename.exe> [-Remove] <-Enable | -Disable> Mitigation1,Mitigation2,...MitigationNEste exemplo habilita a prevenção de execução de dados (DEP) com emulação de thunk do ATL e bloqueia a criação de processos filhos para o processo especificado:
Set-ProcessMitigation -Name c:\apps\lob\tests\testing.exe -Enable DEP,EmulateAtlThunks,DisallowChildProcessCreationPara desabilitar as mesmas mitigações para o aplicativo especificado, use
-Disableem vez de-Enable.Este exemplo remove uma sobreposição DEP específica de um aplicativo e restaura o valor em nível de sistema:
Set-Processmitigation -Name c:\apps\lob\tests\testing.exe -Remove -Disable DEP
Mitigações em nível de sistema:
Para revisar as mitigações de processo configuradas no nível do sistema, use a seguinte sintaxe:
Get-ProcessMitigation -SystemO valor
NOTSETde status significa que o Windows aplica o valor padrão para a mitigação.Você pode visualizar o valor padrão para cada mitigação em nível de sistema no aplicativo Segurança do Windows.
Para habilitar ou desativar mitigações no nível do sistema, use a seguinte sintaxe:
Set-Processmitigation -System [-Remove] <-Enable | -Disable> Mitigation1,Mitigation2,...MitigationNEste exemplo permite o DEP em nível de sistema:
Set-Processmitigation -System -Enable DEPPara desabilitar uma mitigação, use
-Disableem vez de-Enable.Este exemplo remove a sobreposição DEP em nível de sistema e restaura o valor padrão:
Set-ProcessMitigation -System -Remove -Disable DEP
Ative a proteção contra explorações com o aplicativo Segurança do Windows
Você pode usar o aplicativo Segurança do Windows em dispositivos individuais para configurar mitigações de proteção contra exploits.
Use as seguintes etapas para configurar mitigações de proteção de exploração no aplicativo Segurança do Windows:
- No aplicativo de segurança do Windows no dispositivo, vá em Controle de Aplicativo e do navegador.
- No painel de controle do aplicativo e do navegador , na seção de proteção contra vulnerabilidades , selecione Configurações de proteção contra vulnerabilidades.
- O painel de proteção contra Exploit que se abre tem duas abas:
Aba de configurações do programa: Escolha o aplicativo ao qual deseja aplicar mitigações.
- Se o aplicativo que você deseja configurar já estiver listado, escolha-o e selecione Editar.
- Se o app não estiver listado, selecione Adicionar programa para personalizar no topo da aba e depois escolha como deseja adicionar o app:
- Selecione Adicionar pelo nome do programa para aplicar a mitigação a qualquer processo em execução com esse nome. Especifique um nome de arquivo e uma extensão de arquivo (
test.exe) ou um caminho completo para o arquivo (c:\test\test.exe) para limitar a mitigação a esse arquivo específico. Ao terminar, selecione Adicionar. - Selecione Escolher o caminho exato do arquivo para encontrar e selecionar o arquivo.
- Selecione Adicionar pelo nome do programa para aplicar a mitigação a qualquer processo em execução com esse nome. Especifique um nome de arquivo e uma extensão de arquivo (
Configurações do programa: <a janela do app> se abre com as mitigações que podem ser aplicadas. Selecione Anular as configurações do sistema e então configure as configurações individuais disponíveis para a mitigação. Se a mitigação suportar o modo de auditoria, selecione Auditoria apenas para avaliar a mitigação sem aplicá-la.
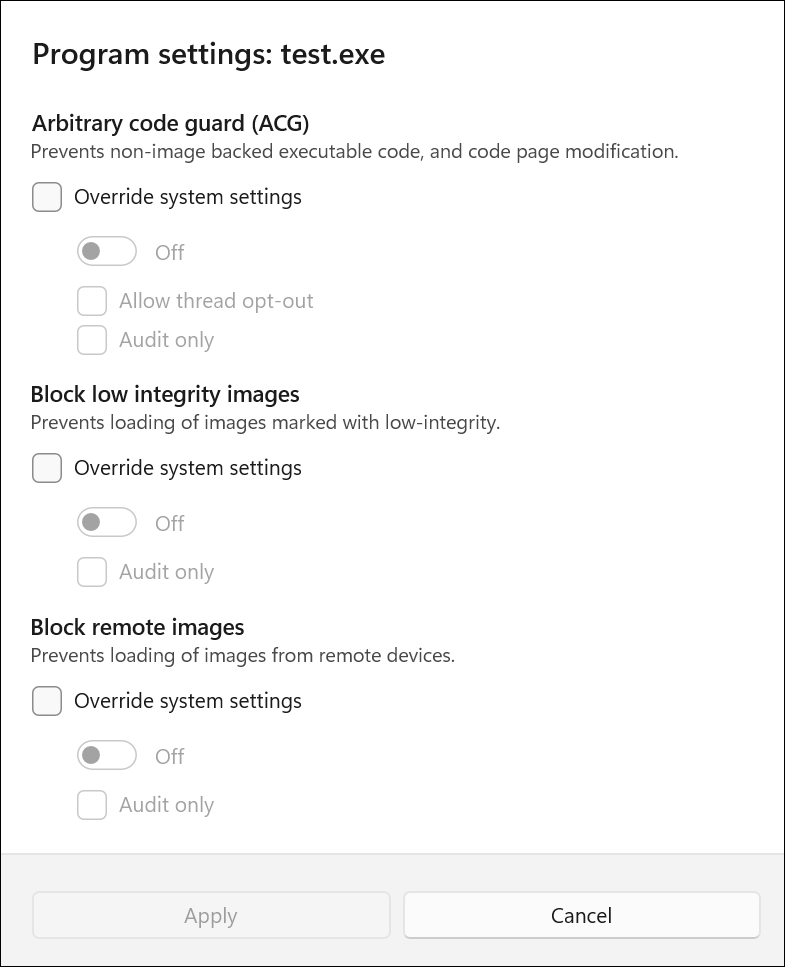
Quando tiver terminado, selecione Aplicar. Você será notificado se precisar reiniciar o processo ou aplicativo ou se precisar reiniciar o Windows.
Repita a configuração em nível de app para todos os apps e mitigações que você deseja configurar.
Aba de configurações do sistema: Encontre a mitigação que você deseja configurar e então especifique uma das seguintes configurações. Aplicativos sem uma substituição específica do aplicativo para uma mitigação usam a configuração em nível de sistema correspondente
- Ativado por padrão: A mitigação está ativada para aplicativos que não possuem uma substituição específica para cada app.
- Desligado por padrão: A mitigação está desativada para aplicativos que não têm uma substituição específica do aplicativo.
- Usar o padrão (Ligado | Desligado): A mitigação é ativada ou desativada, dependendo da configuração padrão que é definida pelo Windows. O valor padrão Ligado ou Desligado é especificado após o rótulo Usar padrão para cada mitigação.
Repita a configuração em nível de sistema para todas as mitigações que você deseja configurar. Selecione Aplicar ao terminar.
Para cada mitigação, a configuração na aba de configurações do Programa só tem precedência quando as configurações do sistema Override são selecionadas. Se Substituir configurações do sistema não estiver selecionado, o aplicativo usará a configuração definida na guia Configurações do sistema. Se a configuração no nível do sistema for Usar padrão (Ligado | Desligado), será aplicado o padrão do Windows mostrado entre parênteses.
Personalizar notificações de proteção contra explorações
Para obter informações sobre como personalizar a notificação quando uma regra é disparada e um aplicativo ou arquivo é bloqueado, consulte Segurança do Windows.
Remover mitigações de proteção contra explorações
Para redefinir (desfazer ou remover) mitigações de proteção de exploração, consulte Redefinir ou remover mitigações de proteção de exploração.