Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Microsoft Defender para Ponto de Extremidade utiliza segurança de endpoints e extensões do sistema de rede para proteger dispositivos macOS. Se o macOS não aprovar ou iniciar uma extensão, proteção em tempo real, inspeção de eventos de rede ou recursos relacionados podem não estar disponíveis.
Use os sintomas e comandos deste artigo para identificar problemas de extensão e perfil. Depois, use as orientações específicas de implantação para corrigir a configuração.
Identificar os sintomas da extensão de sistema
O Microsoft Defender Shield na barra de menu do macOS pode mostrar um selo x quando o Defender for Endpoint exige atenção.

Selecione o escudo para abrir o menu Defender. A opção Action needed indica que o Defender requer configuração ou aprovação do usuário.
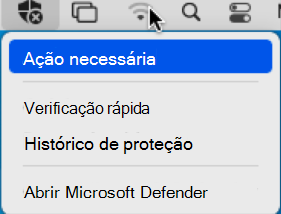
Selecione Ação necessária para abrir a página de Vírus e proteção contra ameaças . A página pode mostrar que o Microsoft Defender precisa de atenção e um botão de correção.
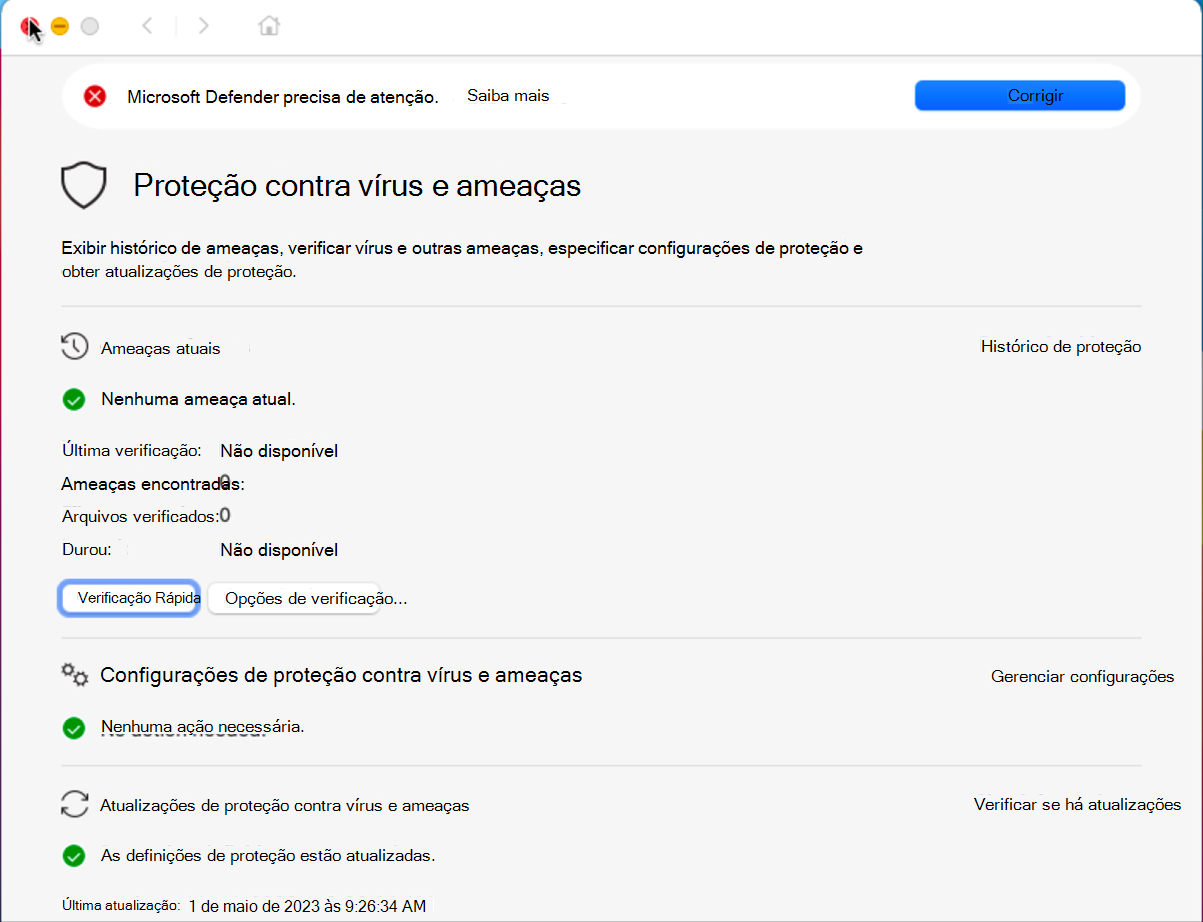
Execute o comando a seguir no Terminal para revisar o estado geral de saúde do Defender:
mdatp health
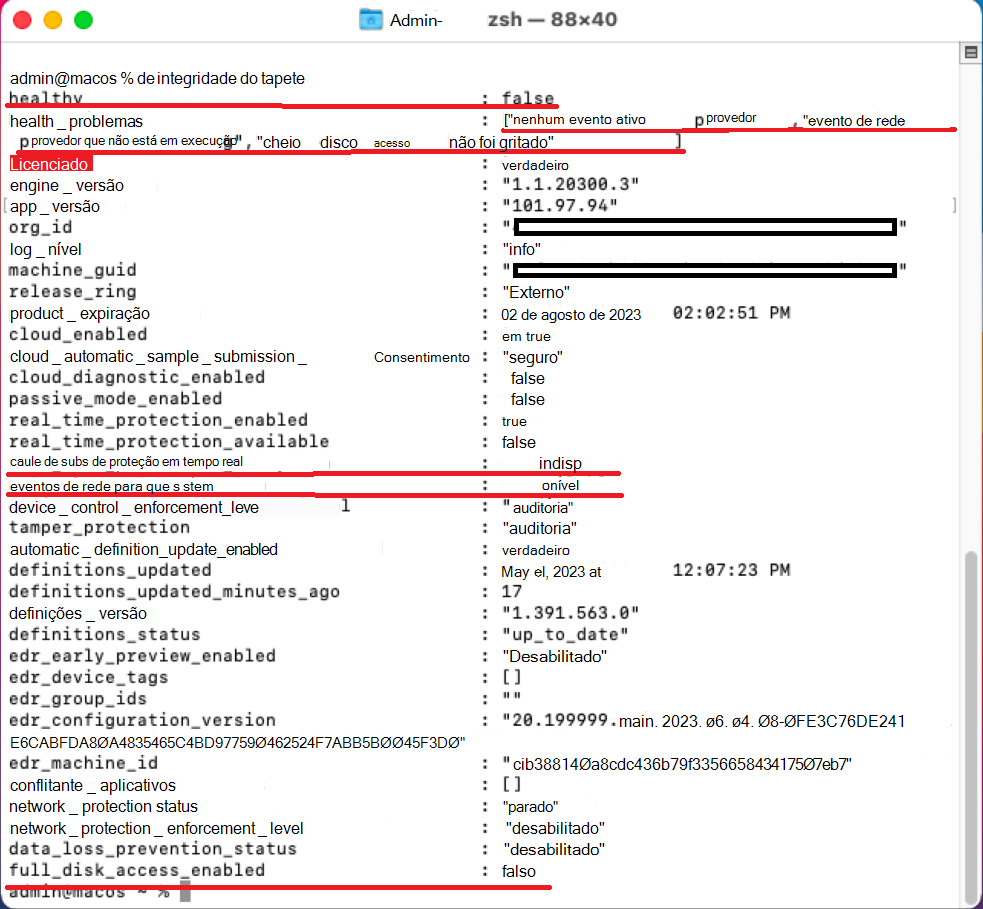
Quando extensões ou permissões não estão prontas, a saída pode relatar um estado insaudável, proteção indisponível ou ausência de Acesso Total ao Disco:
healthy                            : false
health_issues                    : ["no active event provider", "network event provider not running", "full disk access has not been granted"]
...
real_time_protection_enabled    : true
real_time_protection_available: false
...
full_disk_access_enabled        : false
A captura de tela a seguir mostra um resultado pouco saudável com subsistemas de proteção indisponíveis e o Acesso Total ao Disco desativado:
Para descrições dos campos de saúde, veja Solucionar problemas de saúde de agentes com o Defender for Endpoint no macOS.
Diagnosticar as extensões do sistema
Nas versões suportadas para macOS, um perfil de gerenciamento de dispositivos móveis (MDM) ou um administrador local deve aprovar as extensões do sistema antes que possam ser executadas. Defender for Endpoint usa o Microsoft Team ID UBF8T346G9 e as seguintes extensões de sistema:
- Extensão de segurança de endpoint:
com.microsoft.wdav.epsext. - Extensão de rede:
com.microsoft.wdav.netext.
Use os seguintes comandos para determinar se as extensões estão instaladas, aprovadas e em execução:
Liste as extensões do sistema registradas:
systemextensionsctl list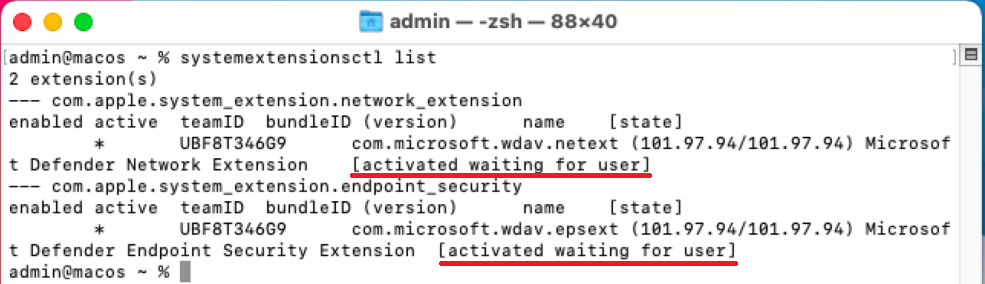
O
[activated waiting for user]estado indica que o macOS instalou as extensões, mas está aguardando aprovação local. Uma extensão ativa e íntegra retorna[activated enabled].Revise os detalhes específicos da extensão do sistema Defender:
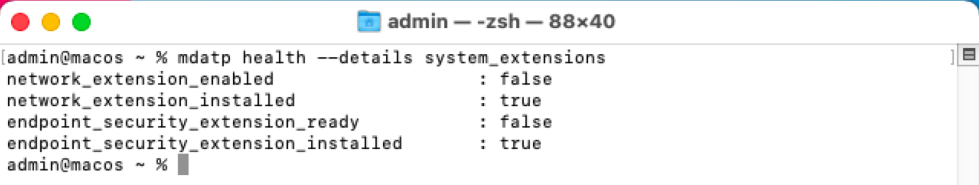
mdatp health --details system_extensionsQuando as extensões são instaladas, mas não aprovadas ou prontas, a saída pode se assemelhar ao seguinte exemplo:
network_extension_enabled                 : false
network_extension_installed                 : true
endpoint_security_extension_ready           : false
endpoint_security_extension_installed        : true
A captura de tela a seguir mostra ambas as extensões instaladas, mas a extensão de rede não está ativada e a extensão de segurança do endpoint não está pronta:
O resultado de saúde da extensão não identifica todas as permissões necessárias no macOS. Por exemplo, mdatp health pode informar separadamente que o Acesso Total ao Disco não é concedido. Revise as extensões do sistema e as permissões do macOS necessárias para os recursos habilitados do Defender e Microsoft Purview.
Resolver questões de extensão e permissões
Use o procedimento do seu método de implantação para aprovar as extensões e conceder as permissões necessárias:
- Microsoft Intune: Aprovar o Defender para extensões de sistema Endpoint no Intune. Novas políticas devem usar o catálogo de configurações porque o template antigo de Extensões do macOS está obsoleto. Para orientações gerais sobre o catálogo de configurações, veja Use o catálogo de configurações do Intune para configurar as configurações. Para a sequência completa de implantação, veja Aprovar Extensões do Sistema.
- Jamf Pro: Configure o Defender para extensões de sistema Endpoint usando Jamf Pro.
- Outra solução para MDM: implantar o Defender para Endpoint com outra solução MDM.
- Implantação manual: Aprove extensões e permissões do sistema manualmente.
Para implantações gerenciadas, implante os perfis de configuração do sistema antes do pacote de aplicação Defender. Essa sequência permite que o macOS aprove as extensões e permissões sem depender dos prompts do usuário.
Verificar a entrega do perfil
Antes de solucionar problemas em perfis individuais, revise os pré-requisitos compartilhados do Defender for Endpoint no macOS.
Verifique a entrega do perfil MDM
Use sua solução MDM para confirmar que os perfis necessários em nível de dispositivo foram atribuídos e entregues com sucesso ao dispositivo Mac afetado. No dispositivo, abra Configurações do Sistema, selecione Geral e depois selecione Gerenciamento de Dispositivos para revisar os perfis instalados.
Se você usar o Jamf Pro, sudo jamf policy isso aciona as políticas aplicáveis. Para informações sobre gatilhos e execução de políticas Jamf, veja Gestão de Políticas.
Observação
Use nomes reconhecíveis para os perfis de configuração do Defender para identificar seu propósito e anel de implantação. Por exemplo, use FullDiskAccess (piloting) - macOS - Default - MDE.
Verifique os perfis necessários
Baixe os perfis atuais mantidos pela Microsoft em vez de recriar manualmente os payloads. Essa abordagem previne erros de digitação em identificadores de pacotes, IDs de equipe, requisitos de código e valores de payload.
Para ver a lista de perfis e a finalidade de cada carga, consulte Revisar perfis do Defender mantidos.
No Terminal, use a seguinte sintaxe para baixar um perfil para o diretório atual:
curl -O https://URL
Por exemplo, baixe o perfil mantido de extensões de sistema:
curl -O https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mobileconfig/profiles/sysext.mobileconfig
Revisar perfis mantidos pelo Defender
O repositório de perfis do macOS do Defender for Endpoint contém estes perfis relevantes:
-
Aprovação de extensão do sistema:
sysext.mobileconfigaprovacom.microsoft.wdav.epsextecom.microsoft.wdav.netextpara o IDUBF8T346G9da Equipe. -
Filtro de rede:
netfilter.mobileconfigconfigura a extensão de rede como o Filtro de Conteúdo do Microsoft Defender. -
Acesso Completo ao Disco:
fulldisk.mobileconfigconcede acesso aos componentes Defender necessários. -
Serviços de fundo:
background_services.mobileconfigpermite que os serviços do Defender rodem em segundo plano. -
Notificações:
notif.mobileconfigconfigura as notificações do Defender e Microsoft AutoUpdate. -
Acessibilidade:
accessibility.mobileconfigconcede acesso à Acessibilidade ao daemon de prevenção de perda de dados Microsoft Purview quando essa funcionalidade é utilizada.
Não use a presença de arquivos em /Library/Managed Preferences como o único critério para esses payloads da Apple. Verifique a entrega dos perfis pela solução MDM, inspecione os perfis de configuração instalados e revise a saída de saúde do Defender.
Analisar os perfis instalados
O script da Microsoft analyze_profiles.py compara os payloads de configuração instalados com o modelo de perfil Defender mantido. Ele reporta cargas úteis faltantes, duplicadas ou incompatíveis e verifica perfis de integração e preferências do Defender.
Revise o script no diretório de ferramentas MDM do macOS do Defender for Endpoint.
Selecione Raw para abrir https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mdm/analyze_profiles.py.
Do diretório onde você quer salvar
analyze_profiles.py, baixe o script executando o seguinte comando no Terminal:curl -O https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mdm/analyze_profiles.pyExecute o script com permissões elevadas usando um dos seguintes métodos:
Execute o script baixado:
cd ~/Downloads

sudo python3 analyze_profiles.py
Or
Execute o script diretamente da web:
curl -sS https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mdm/analyze_profiles.py | sudo python3 -
Revise todos os problemas relatados no contexto da sua implantação. O script pode relatar escolhas intencionais de perfil que não exigem alterações.
Conteúdo relacionado
- Microsoft Defender para Ponto de Extremidade no macOS
- Implante o Microsoft Defender para Ponto de Extremidade no macOS com Jamf Pro
- Implantar perfis de configuração do Defender for Endpoint usando o Jamf Pro
- Configurar grupos de dispositivos Jamf Pro
Enviar comentários
Para enviar feedback do produto pelo aplicativo Defender, abra Ajuda e então selecione Enviar feedback.
No portal do Microsoft Defender em https://security.microsoft.com, selecione Dar feedback.