Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Este artigo explica como instalar, configurar e solucionar problemas do Microsoft Defender para Ponto de Extremidade plug-in para Subsistema do Windows para Linux (WSL) 2. O plug-in suporta tanto distribuições tradicionais WSL 2 quanto contêineres WSL (WSLc) rodando em dispositivos Windows suportados e são integrados ao Microsoft Defender para Ponto de Extremidade Plan 2.
Observação
O suporte ao contêiner WSL (WSLc) está atualmente em Prévia Pública. Para participar da Prévia Pública e obter a versão de pré-visualização compatível com WSLc do plug-in Microsoft Defender para Ponto de Extremidade para WSL, preencha o formulário de registro
Visão Geral
O Subsistema do Windows para Linux (WSL) 2, que substitui a versão anterior do WSL (compatível com o Microsoft Defender para Ponto de Extremidade sem um plug-in), fornece um ambiente Linux integrado de forma transparente ao Windows, mas isolado por meio de tecnologia de virtualização. O plug-in Microsoft Defender para Ponto de Extremidade suporta tanto as distribuições tradicionais de Linux WSL 2 quanto os novos contêineres WSL (WSLc). O plug-in do Defender para Ponto de Extremidade para WSL permite que o Defender para Ponto de Extremidade forneça mais visibilidade a todos os contêineres WSL em execução, conectando-se ao subsistema isolado.
Pré-requisitos
Antes de instalar o plug-in do WSL para o Defender for Endpoint, verifique se os seguintes pré-requisitos foram atendidos:
A versão
2.0.7.0WSL ou posterior deve estar em execução com pelo menos uma distro ativa. Executewsl --updatepara verificar se você está na versão mais recente. Sewsl -–versionmostrar uma versão anterior a2.0.7.0, executewsl --update --pre-releasepara obter a atualização mais recente.Para contêineres WSL (WSLc), a versão WSL 2.9.12 ou posterior é necessária. O suporte ao WSLc está atualmente em Prévia Pública e requer uma versão prévia suportada do plug-in Microsoft Defender para Ponto de Extremidade para WSL.
O dispositivo cliente do Windows deve ser integrado ao Defender for Endpoint.
Sistemas operacionais com suporte
Os seguintes sistemas operacionais dão suporte ao plug-in do WSL para o Defender for Endpoint:
- Windows 10, versão 2004 e posterior (build 19044 e posterior)
- O Windows 11 deve oferecer suporte às versões do WSL que podem funcionar com o plug-in.
Limitações e problemas conhecidos
Lembre-se das seguintes considerações antes de começar:
- O plug-in não dá suporte a atualizações automáticas em versões anteriores a
1.24.522.2. Na versão1.24.522.2e posteriores. As atualizações são compatíveis com o Windows Update em todos os anéis. Atualizações por meio do Windows Server Update Services (WSUS), System Center Configuration Manager (SCCM) e do catálogo do Microsoft Update têm suporte apenas no anel de Produção para garantir a estabilidade do pacote. - Leva alguns minutos para o plug-in instanciar totalmente e até 30 minutos para uma instância WSL2 se integrar. Instâncias de contêiner WSL de curta duração podem resultar na não exibição da instância WSL2 no portal do Microsoft Defender. Quando qualquer distribuição é executada há tempo suficiente (pelo menos 30 minutos), a instância do WSL2 aparece no portal Microsoft Defender.
- Não há suporte para a execução de um kernel personalizado e de uma linha de comando personalizada do kernel. Embora o plug-in não bloqueie a execução nessa configuração, ele não garante visibilidade no WSL quando você está executando um kernel personalizado e uma linha de comando de kernel personalizada. É recomendável bloquear essas configurações com as configurações do WSL do Microsoft Intune.
- O plug-in não é suportado em máquinas com um processador ARM64.
- O plug-in não é compatível com variantes multissessão do Windows 10 e 11.
- O plug-in fornece visibilidade dos eventos do WSL, mas outros recursos, como antimalware, Gerenciamento de Ameaças e Vulnerabilidades e comandos de resposta, não estão disponíveis para o dispositivo lógico do WSL.
- O comportamento de detecção e alerta pode variar entre as distribuições Linux.
Componentes de software e nomes de arquivos do instalador
Instalador: Defenderplugin-x64-1.26.813.1.msi. Você pode baixar o instalador na página de integração no portal do Microsoft Defender. (Vá para Configurações>Endpoints>Integração>Subsistema do Windows para Linux 2 (plug-in).)
Observação
O instalador mencionado acima é destinado a implantações do WSL 2.
O suporte para contêineres WSL (WSLc) está atualmente em versão preliminar pública e requer uma versão preliminar do plug-in do Microsoft Defender para Ponto de Extremidade para WSL. Para participar da Prévia Pública do WSLc e obter o instalador de pré-visualização, preencha o seguinte formulário de registro
Diretórios de instalação:
%ProgramFiles%%ProgramData%
Componentes instalados:
-
DefenderforEndpointPlug-in.dll. Essa DLL é a biblioteca usada para carregar o Defender for Endpoint para funcionar no WSL. Você pode encontrá-lo em%ProgramFiles%\Microsoft Defender para Ponto de Extremidade plug-in for WSL\plug-in. -
healthcheck.exe. Esse programa verifica o status de integridade do Defender para Ponto de Extremidade e permite que você veja as versões instaladas do WSL, plug-in e Defender para Ponto de Extremidade. Você pode encontrá-lo em%ProgramFiles%\Microsoft Defender para Ponto de Extremidade plug-in for WSL\tools.
Instale o plug-in do Defender para Ponto de Extremidade no WSL
Se o seu Subsistema do Windows para Linux ainda não estiver instalado, siga estas etapas:
Abra o Terminal ou o Prompt de Comando. (No Windows, acesse Iniciar>Prompt de Comando. Ou clique com o botão direito do mouse no botão Iniciar e selecione Terminal.)
Execute o comando
wsl -–install.Confirme se o WSL está instalado e em execução.
Usando o Terminal ou o Prompt de Comando, execute
wsl –-updatepara verificar se você tem a versão mais recente.Para contêineres WSL (WSLc), execute
wsl --update --pre-releasepara instalar a versão de prévia mais recente do WSL, necessária ao funcionamento do WSLc.Execute o comando
wslpara garantir que o WSL esteja em execução antes de testar.
Instale o plug-in seguindo estas etapas:
Instale o arquivo MSI baixado na seção de integração no portal do Microsoft Defender (Configurações>Endpoints>Integração>Subsistema do Windows para Linux 2 (plug-in)).
Para contêineres WSL (WSLc), instale a versão Public Preview compatível com WSLc do plug-in Microsoft Defender para Ponto de Extremidade.
Abra um prompt de comando/terminal e execute
wsl.
Você pode implantar o pacote usando o Microsoft Intune.
Observação
Se WslService estiver em execução, ele será interrompido durante o processo de instalação. Você não precisa integrar o subsistema separadamente. Em vez disso, o plug-in é integrado automaticamente ao locatário ao qual o host Windows está integrado.
Atualização do Microsoft Defender para Ponto de Extremidade para o plug-in do WSL Atualização KB.
Lista de verificação de validação da instalação
Use a seguinte lista de verificação para verificar se o plug-in foi instalado corretamente e está em execução conforme o esperado:
Após a atualização ou instalação, aguarde pelo menos cinco minutos para que o plug-in inicialize totalmente e grave a saída do log.
Abra o Terminal ou o Prompt de Comando. (No Windows, acesse Iniciar>Prompt de Comando. Ou clique com o botão direito do mouse no botão Iniciar e selecione Terminal.)
Execute o comando:
cd "%ProgramFiles%\Microsoft Defender para Ponto de Extremidade plug-in for WSL\tools".Execute o comando
.\healthcheck.exe.Para contêineres WSL (WSLc), verifique se todas as VMs WSLc ativas estão listadas na saída do HealthCheck e que cada VM reporta um status saudável do Defender.
Examine os detalhes do Defender e do WSL e verifique se eles correspondem ou excedem os seguintes requisitos:
Versão do plug-in:
2.26.921.1Versão WSL:
2.9.12ou posteriorVersão do aplicativo Defender:
101.26062.0005Status de saúde do Defender:
Healthy
Configurando um proxy para o Defender em execução no WSL
Você pode configurar a conectividade de proxy para o plug-in do Defender para Ponto de Extremidade no WSL. Se sua empresa usa um proxy para fornecer conectividade ao Defender para Endpoint em execução no host do Windows, continue lendo para determinar se você precisa configurar o proxy para o plug-in.
Se você quiser usar a configuração de proxy de telemetria do Windows EDR do host para o MDE no plug-in do WSL, nada mais é necessário. A configuração de proxy de telemetria do Windows EDR é adotada automaticamente pelo plug-in.
Se você quiser usar a configuração de proxy winhttp do host para o MDE no plug-in do WSL, nada mais é necessário. A configuração de proxy WinHTTP do host é adotada pelo plug-in automaticamente.
Se você quiser usar a configuração de rede e proxy de rede do host para o MDE no plug-in do WSL, nada mais é necessário. A configuração de proxy de rede do host é usada automaticamente pelo plug-in.
Observação
O WSL Defender oferece suporte apenas a proxy http.
Como o plug-in do WSL seleciona um proxy
Se o computador host contiver várias configurações de proxy, o plug-in selecionará as configurações de proxy com a seguinte hierarquia:
Configuração de proxy estático para o Defender for Endpoint (
TelemetryProxyServer).Winhttpproxy (configurado através donetshcomando).Configurações de proxy de rede & Internet.
Por exemplo, se o computador host tiver ambos
Winhttp proxyeNetwork & Internet proxy, o plug-in selecionaráWinhttp proxycomo a configuração de proxy.
Observação
A DefenderProxyServer chave do Registro não é mais suportada. Siga as etapas em Definir um proxy para Defender em execução no WSL para configurar o proxy no plug-in.
Teste de conectividade do Defender for Endpoint em execução no WSL
O teste de conectividade do Defender for Endpoint é acionado sempre que houver uma alteração nas configurações de proxy do seu dispositivo e está agendado para ser executado a cada hora.
Ao iniciar sua máquina wsl, aguarde 5 minutos e execute healthcheck.exe (localizado em %ProgramFiles%\Microsoft Defender para Ponto de Extremidade plug-in for WSL\tools para obter os resultados do teste de conectividade). Se o teste de conectividade for bem-sucedido, a verificação de integridade informará um resultado positivo. Se o teste de conectividade falhar, a verificação de integridade informará o status como invalid, indicando que a conectividade do cliente entre o plug-in do MDE para WSL e as URLs de serviço do Defender for Endpoint está falhando.
Observação
A ConnectivityTest chave do Registro não é mais suportada.
Para definir um proxy para uso em contêineres do WSL (as distribuições em execução no subsistema), consulte Configuração de configurações avançadas no WSL.
Verificando a funcionalidade e a experiência do analista SOC
Observação
A experiência de investigação, incluindo Linha do tempo do dispositivo, Alertas, Incidentes e Busca Avançada, é a mesma em cargas de trabalho do WSL 2 e do WSLc.
Depois de instalar o plug-in, o subsistema e todos os seus contêineres em execução são integrados ao portal do Microsoft Defender.
Entre no portal do Microsoft Defender e abra a exibição Dispositivos.
Filtrar usando a marca WSL2.
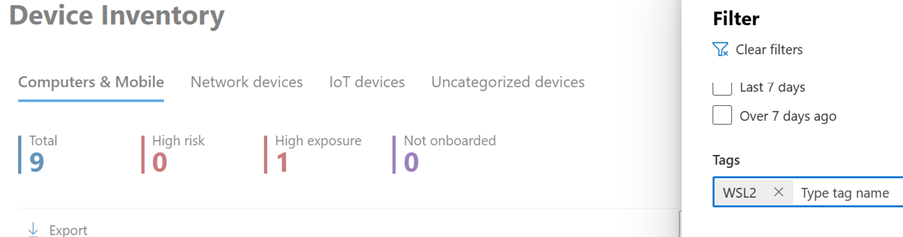
Você pode ver todas as instâncias do WSL em seu ambiente com um plug-in do Defender para Ponto de Extremidade para WSL ativo. Essas instâncias representam todas as distribuições em execução dentro do WSL em um determinado host. O nome do host de um dispositivo corresponde ao do host do Windows. No entanto, ele é representado como um dispositivo Linux.
Abra a página do dispositivo. No painel Visão geral, o link de hospedagem mostra que o dispositivo está em execução em um host Windows. Você pode selecionar este link para acessar o host Windows para investigação e/ou resposta adicionais.
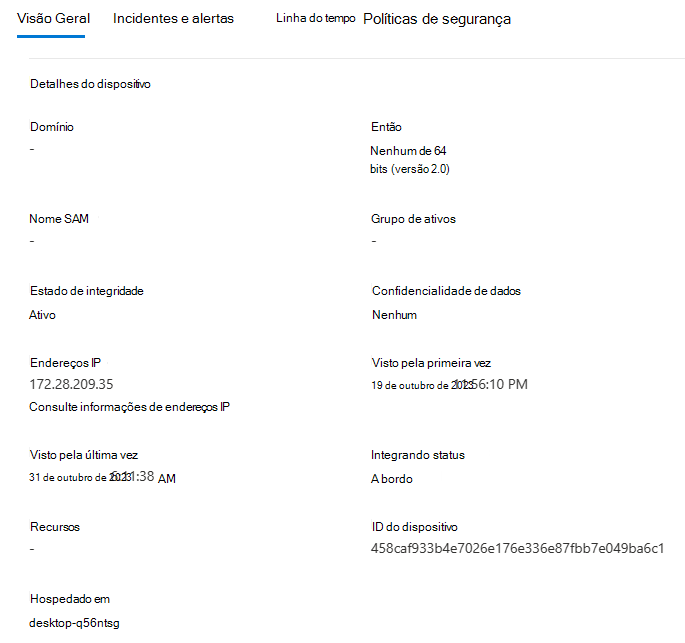


A linha do tempo é populada, de forma semelhante ao Defender para Endpoint no Linux, com eventos de dentro do subsistema (arquivo, processo, rede). Você pode visualizar atividades e detecções na visualização da linha do tempo. Alertas e incidentes também são gerados conforme apropriado.
Configurar uma etiqueta personalizada para sua máquina WSL
O plug-in integra a máquina WSL com a marcação WSL2. Se você ou sua organização precisar de uma marca personalizada, siga estas etapas para configurar uma:
Abra o Editor do Registro como administrador.
Crie uma chave do Registro com os seguintes detalhes:
- Nome:
GROUP - Tipo:
REG_SZou cadeia de caracteres do Registro - Valor:
Custom tag - Caminho:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Proteção Avançada contra Ameaças\DeviceTagging
- Nome:
Depois que o Registro for definido, reinicie o WSL usando as seguintes etapas:
Abra o prompt de comando e execute o comando.
wsl --shutdownExecute o comando
wsl.
Aguarde de 5 a 10 minutos para que o portal reflita as alterações.
Observação
O valor da tag personalizada configurado na entrada do registro GROUP recebe o sufixo _WSL2. Por exemplo, se o GROUP valor de registro for Microsoft, a marcação personalizada aparecerá como Microsoft_WSL2 no portal.
Testar o plug-in
Para testar o plug-in após a instalação em ambientes WSL2 ou WSLc, siga estes passos:
Abra o Terminal ou o Prompt de Comando. (No Windows, acesse Iniciar>Prompt de Comando. Ou clique com o botão direito do mouse no botão Iniciar e selecione Terminal.)
Execute o comando
wsl.Baixe e extraia o arquivo de script do pacote de teste DIY do MDE Linux EDR.
No prompt do Linux, execute o comando
./mde_linux_edr_diy.sh. Um alerta deve aparecer no portal após alguns minutos para uma detecção na instância WSL2.Observação
São necessários cerca de cinco minutos para que os eventos apareçam no portal do Microsoft Defender.
Trate a máquina como se fosse um host Linux comum em seu ambiente para realizar testes. Em particular, gostaríamos de obter seus comentários sobre a capacidade de revelar comportamentos potencialmente mal-intencionados usando o novo plug-in.
Usar a busca avançada para investigar dispositivos WSL
A experiência de Advanced Hunting é idêntica para as cargas de trabalho do WSL 2 e dos contêineres do WSL. As consultas existentes continuam funcionando sem modificação.
No esquema de Busca Avançada, abaixo da DeviceInfo tabela, há um novo atributo chamado HostDeviceId que você pode usar para mapear uma instância do WSL para seu dispositivo host Windows. Aqui estão alguns exemplos de consultas de busca:
Obter todas as IDs de dispositivo WSL para a organização/locatário atual
Use a consulta a seguir para listar todas as IDs de dispositivo WSL em seu locatário:
//Get all WSL device ids for the current organization/tenant
let wsl_endpoints = DeviceInfo
| where OSPlatform == "Linux" and isnotempty(HostDeviceId)
| distinct DeviceId;
wsl_endpoints
Obter os IDs dos dispositivos do WSL e os IDs correspondentes dos dispositivos do host
Use a consulta a seguir para mapear cada ID de dispositivo do WSL ao respectivo ID de dispositivo do host do Windows:
//Get WSL device ids and their corresponding host device ids
DeviceInfo
| where OSPlatform == "Linux" and isnotempty(HostDeviceId)
| distinct WSLDeviceId=DeviceId, HostDeviceId
Obtenha uma lista de IDs de dispositivos WSL em que curl ou wget foi executado
Use a consulta a seguir para localizar dispositivos WSL em que curl ou wget foi executado:
//Get a list of WSL device ids where curl or wget was run
let wsl_endpoints = DeviceInfo
| where OSPlatform == "Linux" and isnotempty(HostDeviceId)
| distinct DeviceId;
DeviceProcessEvents
| where FileName == "curl" or FileName == "wget"
| where DeviceId in (wsl_endpoints)
| sort by Timestamp desc
Solução de problemas
Observação
Para solucionar problemas relacionados ao WSLc, confira esta seção.
Use as seguintes etapas de solução de problemas para diagnosticar e resolver problemas comuns com o plug-in do Defender para Ponto de Extremidade para WSL.
Falha ao instalar
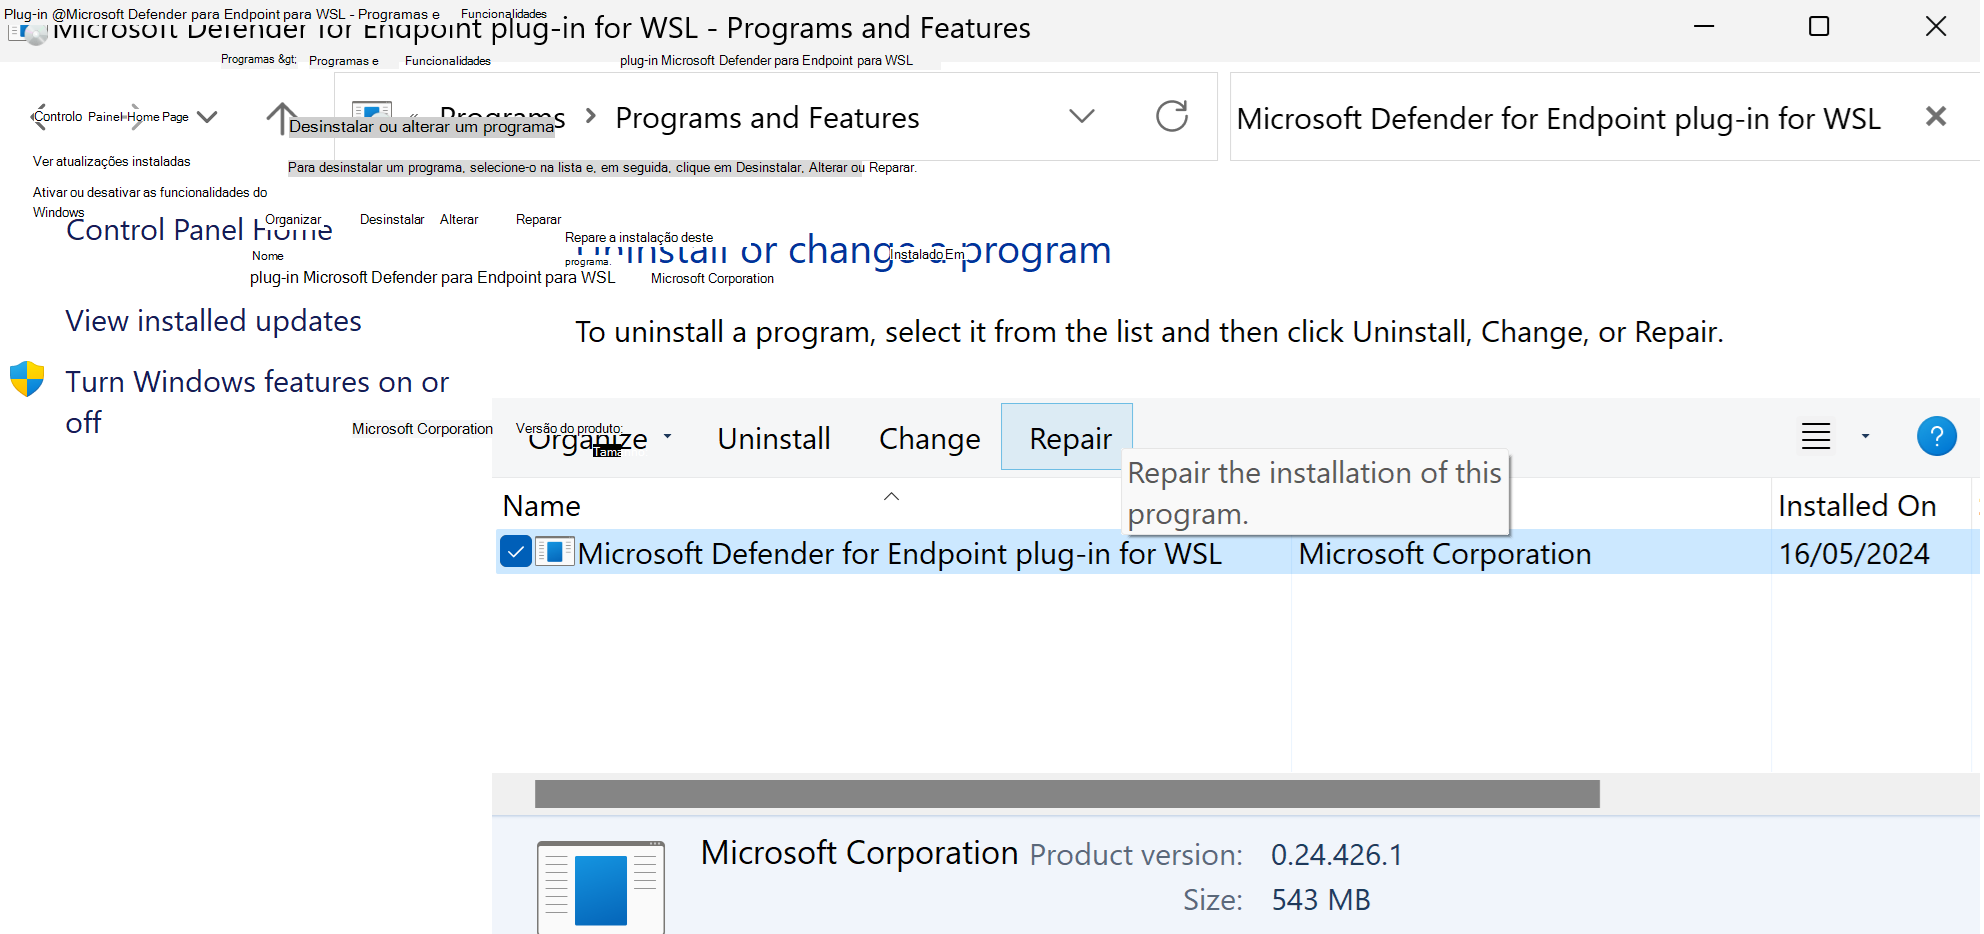
Se você vir um erro ao iniciar o WSL, como A fatal error was returned by plugin 'DefenderforEndpointPlug-in' Error code: Wsl/Service/CreateInstance/CreateVm/Plugin/ERROR_FILE_NOT_FOUND, isso significa que a instalação do plug-in do Defender for Endpoint para WSL está com problema. Para repará-lo, siga estas etapas:
No Painel de Controle, acesse Programas>,Programas e Recursos.
Pesquise e selecione Plug-in do Microsoft Defender para Ponto de Extremidade para WSL. Em seguida, selecione Reparar. Essa ação deve corrigir o problema colocando os arquivos corretos nos diretórios esperados.

O comando healthcheck.exe mostra a saída, "Inicie a distribuição WSL com o comando 'bash' e tente novamente em cinco minutos".
Se você vir essa mensagem, inicie uma distribuição WSL e aguarde antes de executar novamente a verificação de integridade:

Abra uma instância de terminal e execute o comando
wsl.Aguarde pelo menos cinco minutos antes de executar novamente a verificação de integridade.
O comando healthcheck.exe pode mostrar a saída: "Aguardando a telemetria." Tente novamente em cinco minutos."
Você pode ver a seguinte mensagem enquanto a telemetria ainda está inicializando:

Se a mensagem "Aguardando Telemetria" ocorrer, aguarde cinco minutos e execute healthcheck.exenovamente.
Você não vê nenhum dispositivo no portal do Microsoft Defender ou não vê nenhum evento na linha do tempo
Verifique os seguintes itens:
Se você não estiver vendo um objeto de máquina, verifique se tempo suficiente se passou para que a integração seja concluída (normalmente até 10 minutos).
Certifique-se de usar os filtros corretos e de ter as permissões apropriadas atribuídas para exibir todos os objetos de dispositivo. (Por exemplo, sua conta/grupo está restrito a um grupo específico?)
Use a ferramenta de verificação de integridade para obter uma visão geral da integridade do plug-in. Abra o Terminal e execute a ferramenta
healthcheck.exea partir de%ProgramFiles%\Microsoft Defender para Ponto de Extremidade plug-in for WSL\tools.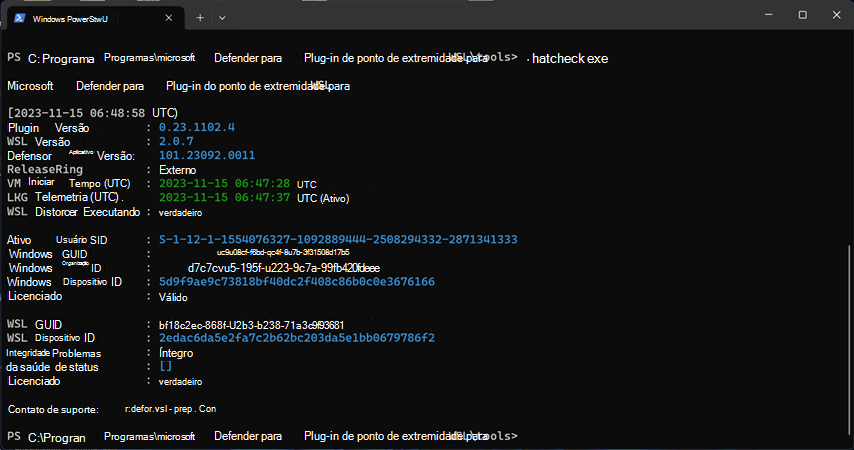
Habilite o teste de conectividade e verifique a conectividade do Defender for Endpoint no WSL. Se o teste de conectividade falhar, forneça a saída da ferramenta de verificação de integridade para nossa equipe de suporte.

O teste de conectividade relata "inválido" na verificação de integridade
Se o teste de conectividade relatar invalid, use as verificações a seguir para diagnosticar o problema:
Se sua máquina tiver uma configuração de proxy, execute o comando
healthCheck --extendedProxy. Isso fornecerá informações sobre quais proxies estão configurados na sua máquina e se essas configurações são inválidas para o WSL Defender.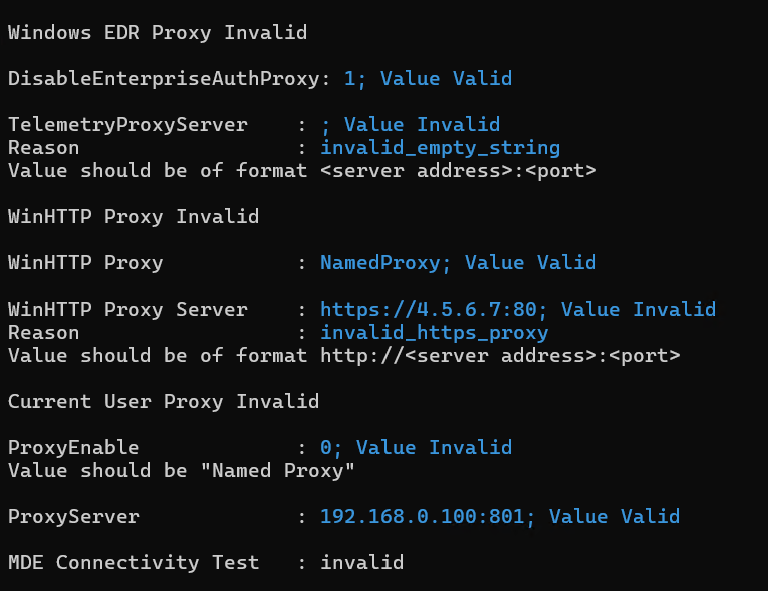
Se executar
healthCheck --extendedProxynão resolver a falha no teste de conectividade, inclua as seguintes configurações no arquivo.wslconfig, localizado em%UserProfile%, e reinicie o WSL. Detalhes sobre as configurações podem ser encontrados em Configurações do WSL.No Windows 11
Adicione as seguintes configurações ao arquivo
.wslconfigpara habilitar o túnel DNS e a rede espelhada:# Settings apply across all Linux distros running on WSL 2 [wsl2] dnsTunneling=true networkingMode=mirroredNo Windows 10
Adicione a seguinte configuração ao arquivo
.wslconfigpara desabilitar o proxy DNS:# Settings apply across all Linux distros running on WSL 2 [wsl2] dnsProxy=false
Os problemas de conectividade persistem
Colete os logs de rede seguindo estas etapas:
Abra um prompt do PowerShell com privilégios de administrador.
Baixe e execute:
.\collect-networking-logs.ps1Invoke-WebRequest -UseBasicParsing "https://raw.githubusercontent.com/microsoft/WSL/master/diagnostics/collect-networking-logs.ps1" -OutFile collect-networking-logs.ps1 Set-ExecutionPolicy Bypass -Scope Process -Force .\collect-networking-logs.ps1Abra um novo prompt de comando e execute o seguinte comando:
wsl.Abra um prompt de comando elevado (admin) e execute o seguinte comando:
wsl --debug-shell.No shell de depuração, execute:
mdatp connectivity test.Permita que o teste de conectividade seja concluído.
Interrompa o script .ps1 executado na etapa #2.
Compartilhe o arquivo de .zip gerado junto com um pacote de suporte coletado executando
healthcheck.exe --supportBundlede%ProgramFiles%\Microsoft Defender para Ponto de Extremidade plug-in for WSL\tools.
Colete um pacote de suporte
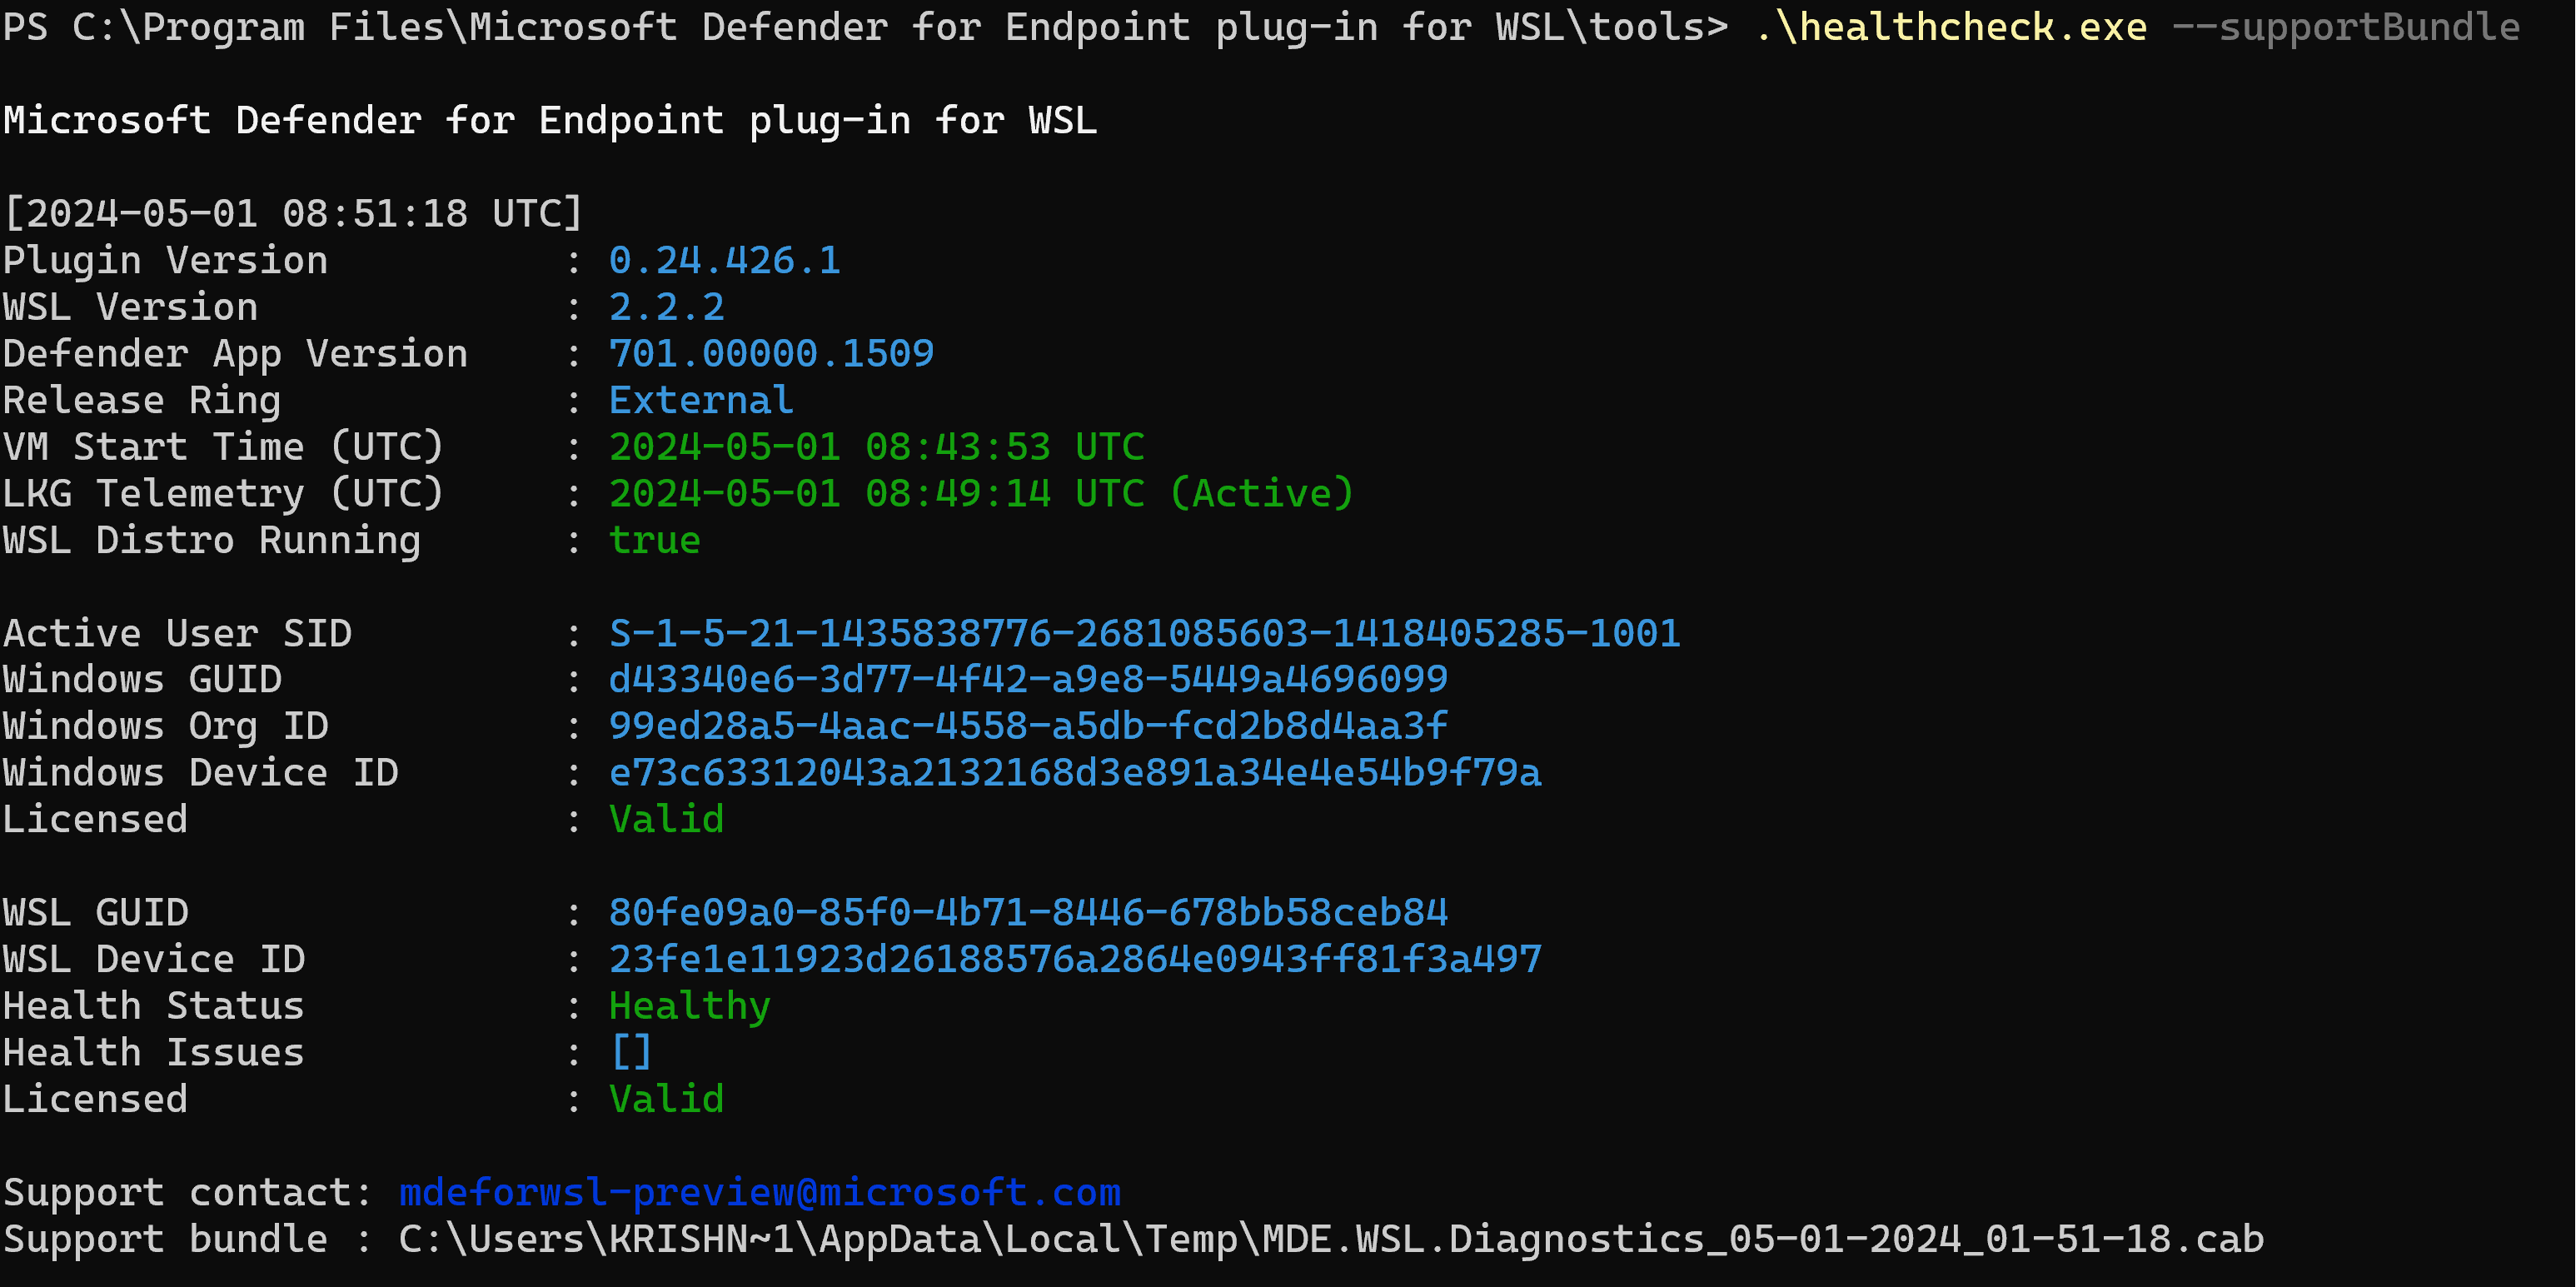
Para coletar informações de diagnóstico para suporte, gere um pacote de suporte usando as seguintes etapas:
Se você encontrar outros desafios ou problemas, abra o Terminal. Primeiro, navegue até o diretório de ferramentas do plug-in Defender para Ponto de Extremidade para WSL e execute a ferramenta
healthcheck.exepara gerar um pacote de suporte.cd "%ProgramFiles%\Microsoft Defender for Endpoint plug-in for WSL\tools"Em seguida, execute o seguinte comando para gerar um pacote de suporte que coleta informações de diagnóstico para solução de problemas:
.\healthcheck.exe --supportBundleO pacote de suporte pode ser encontrado no caminho fornecido pelo comando anterior.

WSL1 vs WSL2
O plug-in Microsoft Defender para Ponto de Extremidade para WSL é compatível com distribuições Linux executadas no WSL 2. Se essas distribuições do Linux estiverem associadas ao WSL 1, você poderá encontrar problemas. Portanto, é recomendável desabilitar o WSL 1. Para fazer isso com a política do Intune, execute as seguintes etapas:
O Microsoft Intune é a ferramenta recomendada para configurar e distribuir os recursos do Defender para Ponto de Extremidade aos dispositivos. No entanto, o Intune é um produto separado que não faz parte do Defender para Endpoint e não está incluído em todas as assinaturas. Para usar o Intune, você precisa de uma assinatura que a inclua ou pode comprá-la separadamente como uma assinatura autônoma ou complemento. Se você não tiver o Intune, poderá usar qualquer um dos outros métodos neste artigo. Para obter mais informações, confira Licenciamento do Microsoft Intune.
Vá para o centro de administração do Microsoft Intune.
Vá paraPerfis> de Configuração de Dispositivos>:Criar>Nova Política.
Selecione o catálogo de configurações do Windows 10 e posterior>.
Crie um nome para o novo perfil e pesquise Subsistema do Windows para Linux para ver e adicionar a lista completa de configurações disponíveis.
Defina a configuração Permitir WSL1 como Desabilitada, para garantir que apenas as distribuições do WSL 2 possam ser usadas.
Como alternativa, se você quiser continuar usando o WSL 1 ou não usar a Política do Intune, poderá atualizar seletivamente uma distribuição instalada específica do WSL 1 para o WSL 2 executando o seguinte comando no PowerShell:
wsl --set-version <YourDistroName> 2Para garantir que todas as distribuições futuras sejam criadas com o WSL 2 por padrão, execute o seguinte comando no PowerShell para definir o WSL 2 como a versão padrão:
wsl --set-default-version 2
Substituir o anel de lançamento do plug-in WSL
Você pode substituir o anel de lançamento padrão do plug-in configurando uma entrada no registro.
- O plug-in usa o anel EDR do Windows por padrão. Se você quiser mudar para um anel anterior, defina
OverrideReleaseRingpara um dos seguintes no registro e reinicie o WSL:Nome:
OverrideReleaseRingTipo:
REG_SZValor:
Dogfood or External or InsiderFast or ProductionCaminho:
Computer\HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Defender para Ponto de Extremidade plug-in for WSL